Manajemen Lifecycle Kunci yang Aman dan Andal di Cloud
Layanan Manajemen Kunci (KMS) Alibaba Cloud menyediakan layanan manajemen kunci dan kriptografi yang aman dan compliant untuk membantu Anda mengenkripsi dan melindungi aset data sensitif. KMS terintegrasi dengan berbagai layanan Alibaba Cloud untuk memungkinkan Anda mengenkripsi data di seluruh cloud dan mengendalikan lingkungan terdistribusinya. KMS menyediakan log penggunaan kunci melalui ActionTrail, mendukung rotasi kunci kustom, dan menyediakan HSM yang telah lulus validasi FIPS 140-2 Level 3 atau validasi relevan lainnya, untuk membantu Anda memenuhi kebutuhan regulasi dan kepatuhan.
Dikelola Sepenuhnya
KMS menyediakan layanan manajemen kunci dan kriptografi. Anda mengelola lifecycle dan izin kunci, menggunakannya untuk enkripsi dan penandatanganan, sementara Alibaba Cloud sepenuhnya mengelola infrastruktur kriptografi dan memastikan ketersediaan, keamanan, dan keandalan layanan.
Ketersediaan, Keandalan, dan Elastisitas
KMS memproses permintaan Anda dengan latensi rendah melalui modul kriptografi redundan di seluruh zona ketersediaan di setiap wilayah dan skala untuk memenuhi kebutuhan Anda membuat sebanyak mungkin kunci. Anda dapat membawa kunci Anda sendiri ke KMS dan menyimpan salinannya secara offline untuk daya tahan lebih.
Keamanan dan Kepatuhan
KMS memastikan perlindungan ketat untuk kunci Anda di Alibaba Cloud dengan desain dan tinjauan keamanan. KMS membantu Anda dengan cepat memenuhi persyaratan regulasi dan kepatuhan dengan menawarkan HSM terkelola yang telah lulus validasi FIPS 140-2 Level 3 atau validasi relevan lainnya, dengan memungkinkan Anda mengonfigurasi kebijakan rotasi kunci kustom, mengelola izin di RAM, dan melacak penggunaan kunci di ActionTrail. Anda dapat mengalirkan event ActionTrail ke OSS atau Log Service untuk berintegrasi dengan solusi SIEM untuk analisis lebih lanjut dan Deteksi ancaman.
Enkripsi Data untuk Layanan Cloud Terintegrasi
KMS terintegrasi dengan berbagai layanan Alibaba Cloud seperti ECS, RDS, OSS, NAS, dan MaxCompute. Dengan biaya manajemen kunci yang minimal, Anda dapat memanfaatkan KMS untuk mengenkripsi data dalam layanan ini dan mempertahankan kontrol atas lingkungan komputasi dan storage terdistribusi mereka. Dengan enkripsi sisi server seperti OSS SSE atau database TDE, Anda mengendalikan perilaku enkripsi melalui KMS dan RAM, sementara Alibaba Cloud menangani kompleksitas dan membayar eksekusi workload enkripsi untuk Anda.
Enkripsi Kustom dan Tanda Tangan Digital
KMS mengenkapsulasi kriptografi dan API HSM yang disederhanakan agar Anda dapat dengan mudah mengenkripsi data dalam aplikasi Anda untuk keamanan dan kepatuhan terintegrasi, semakin mengurangi permukaan serangan terhadap data sensitif dari adversary. Anda juga dapat menggunakan kunci asimetris untuk penandatanganan digital untuk memastikan integritas data kritis.
Efisiensi Biaya
Dengan KMS, Anda hanya membayar resource yang Anda gunakan, sehingga menghilangkan kebutuhan untuk pembelian HSM dan biaya terkait operasi perangkat keras berkelanjutan, patching, dan penggantian. KMS membantu Anda mengurangi biaya membangun dan memaintain infrastruktur manajemen kunci Anda sendiri.
Fitur
Fitur Manajemen Komprehensif
KMS menyediakan fitur manajemen kunci yang kaya untuk memenuhi semua kebutuhan Anda.
Kunci yang Dihasilkan di KMS atau Diimpor dari Sumber Eksternal
Anda dapat menghasilkan kunci di KMS atau mengimpor Bring Your Own Keys (BYOK) ke HSM terkelola. BYOK memungkinkan Anda menyimpan salinan kunci offline tambahan. HSM Terkelola memastikan bahwa kunci yang diimpor tidak akan diekspor.
Manajemen Lifecycle Kunci dan Rotasi Kunci Otomatis
Anda dapat mengaktifkan atau menonaktifkan kunci, atau menjadwalkan siklus reguler untuk menghapus kunci. Untuk BYOK, Anda dapat menghapus kunci kapan saja, atau menentukan kebijakan kedaluwarsa otomatis. KMS memungkinkan Anda mengonfigurasi kebijakan rotasi kustom untuk merotasi kunci enkripsi secara otomatis dan periodik, sehingga meningkatkan keamanan kunci.
Autentikasi, Otorisasi, dan Audit (AAA)
Anda dapat mengelola kebijakan autentikasi dan otorisasi user KMS melalui RAM. Anda dapat melacak dan mengaudit penggunaan kunci melalui ActionTrail, atau menyimpan log penggunaan kunci di OSS atau Log Service untuk berbagai skenario seperti penyimpanan jangka panjang, analisis data, dan integrasi SIEM.
HSM yang Dikelola Sepenuhnya
HSM Terkelola menyediakan mekanisme perlindungan keamanan tinggi untuk kunci.
Sertifikasi dan Kepatuhan HSM
KMS menyediakan HSM yang telah lulus validasi FIPS 140-2 Level 3, berjalan dalam mode operasi Level 3 yang disetujui FIPS, atau menawarkan HSM yang telah lulus validasi relevan untuk memenuhi persyaratan regulasi lokal.
Pembuatan Kunci yang Aman
HSM Terkelola menggunakan algoritma pembuatan bilangan acak yang aman dan berlisensi. Algoritma ini menggunakan seed entropi tinggi untuk menghasilkan bahan kunci. Hal ini melindungi kunci agar tidak dapat dipulihkan atau diprediksi oleh pihak jahat.
Perlindungan Kunci Berbasis Perangkat Keras
HSM Terkelola melindungi kunci di KMS melalui mekanisme perangkat keras. Teks biasa dari kunci hanya diproses di dalam HSM untuk operasi kunci. Kunci tersebut tetap berada dalam batas keamanan perangkat keras HSM.
Integrasi dengan Layanan Alibaba Cloud Lainnya
KMS dapat diintegrasikan dengan berbagai layanan Alibaba Cloud untuk memberikan pengalaman enkripsi native dan kemampuan keamanan canggih.
Enkripsi Default Tingkat Awal
KMS memungkinkan setiap layanan cloud mengelola kunci enkripsi khusus secara otomatis. Secara default, layanan cloud dapat menggunakan kunci ini tanpa perlu memperhatikan lifecycle dan kebijakan otorisasinya.
Sumber Opsional untuk Kunci Enkripsi
Anda dapat membuat kunci di KMS atau mengimpor bahan kunci eksternal, serta mengotorisasi layanan cloud untuk menggunakan kunci yang dikelola user untuk perlindungan enkripsi data. Dengan demikian, Anda mendapatkan full kontrol atas kunci dengan mengelola izin dan lifecycle-nya.
Pengauditan Penggunaan Kunci oleh Layanan Cloud
Terlepas dari kunci yang dikelola layanan atau kunci yang dikelola user, Anda dapat mengaudit penggunaan kunci oleh layanan cloud dengan memanggil Operasi API KMS atas nama Anda.
Operasi Kriptografi Sederhana dan Efektif
KMS menggunakan konsep kriptografi abstrak dan menyediakan API operasi kriptografi yang sederhana.
Enkripsi Amplop
Dengan enkripsi amplop bawaan di KMS, Anda dapat menghasilkan kunci sekunder dan mengenkripsi CMK melalui satu panggilan API.
AEAD
KMS mengenkapsulasi authenticated encryption with associated data (AEAD). Anda dapat menggunakan konteks enkripsi untuk memberikan integritas dan autentikasi tambahan untuk data terenkripsi.
Verifikasi Tanda Tangan Digital
KMS dapat menampung kunci asimetris dan menyediakan algoritma verifikasi tanda tangan digital berdasarkan kunci asimetris. KMS dapat digunakan dalam berbagai skenario seperti verifikasi identitas, tanda tangan kode, dan rantai blok.
Saran Penggunaan
|
Enkripsi Data yang Disimpan di Layanan Alibaba Cloud/Enkripsi Data Transparan
|
Enkripsi Field Data
|
Manajemen Rahasia AK/SK
|
Pencadangan dan Pemulihan Kunci
|
KMS Perangkat Keras
|
|
|---|---|---|---|---|---|
| Skenario Penggunaan | Berlaku untuk lebih dari 90 layanan Alibaba Cloud, termasuk Elastic Compute Service (ECS), ApsaraDB RDS, dan Object Storage Service (OSS) | Berlaku untuk enkripsi file, field data, dan rantai sertifikat | Berlaku untuk manajemen rahasia AK dan SK, token, kata sandi akun database, dan rahasia lainnya | Berlaku untuk pencadangan kunci dan rahasia di wilayah di seluruh dunia | Berlaku untuk layanan manajemen kunci perangkat keras yang divalidasi oleh Federal Information Processing Standards (FIPS) 140-2 Level 3 |
| Metode Enkripsi | Enkripsi data yang disimpan di layanan Alibaba Cloud atau enkripsi data transparan | Enkripsi aplikasi | Enkripsi aplikasi | T/A | Enkripsi aplikasi, enkripsi data yang disimpan di layanan Alibaba Cloud, atau enkripsi data transparan |
| Karakteristik Akses Data | Akses real-time, dipanggil oleh layanan cloud | Akses real-time, akses cache | Akses real-time | Akses real-time setelah pengarsipan | Akses real-time |
| Performa Pemrosesan | Tanpa batas | Lebih dari 100.000 QPS | Lebih dari 100.000 QPS | T/A | Lebih dari 100.000 QPS |
| Apakah SDK perlu diintegrasikan | Tidak | Ya | Ya | Tidak | Ya |
| Bahasa Pengembangan SDK yang Didukung | T/A | Java, Go, PHP, Python... | Java, Go、PHP、Python... | T/A | Java, Go、PHP、Python... |
| Dukungan untuk Terraform | Ya | Ya | Ya | Tidak | Tidak |
| SLA | Tunduk pada service-level agreements (SLA) dari layanan cloud spesifik | 99.95% | 99.95% | 99.9999% | 99.95% |
| Item yang Dapat Ditagih | Gratis | QPS, jumlah kunci, jumlah VPC... | Ditagih berdasarkan jumlah rahasia dan QPS setelah enkripsi berdasarkan customer master key (CMK) | Durasi pencadangan | QPS, jumlah VPC, jumlah modul keamanan perangkat keras (HSM)... |
| Harga | USD 0,0 per bulan | Mulai dari USD 500,0 per bulan | Mulai dari USD 550,0 per bulan |
Gratis untuk 0-6 hari Mulai dari USD 12,5 per bulan untuk 7 hari atau lebih |
Mulai dari USD 1.799,00 per bulan |
| Tautan Pembelian | Gratis untuk Digunakan | Kunci Perangkat Lunak | Credential Butler | Pencadangan Kunci | Manajemen Kunci Perangkat Keras |
Skenario


Konfigurasi Enkripsi CMK
Praktik Terbaik DevSecOps untuk Deployment Aplikasi Cloud
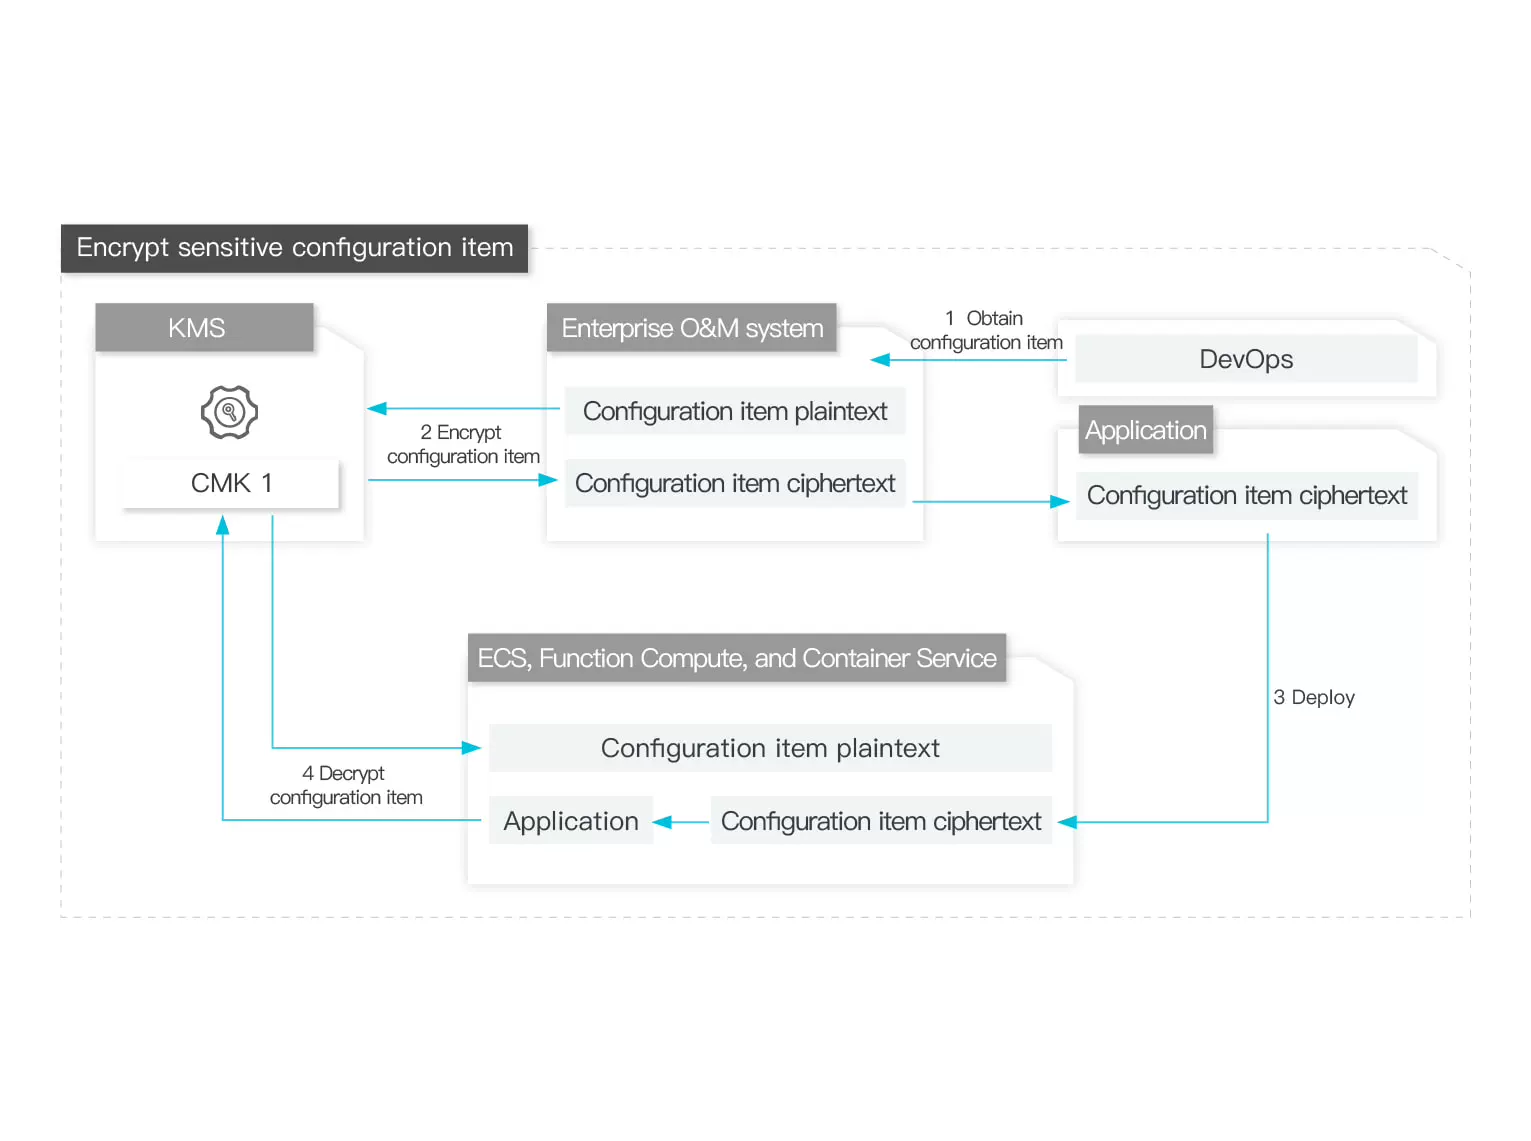
Aplikasi yang di-deploy dalam layanan seperti ECS, Container Service, dan Function Compute melibatkan data sensitif seperti kata sandi, rahasia OAuth, dan kunci sertifikat server. KMS mengenkripsi data sebelum deployment dan mendekripsi data setelah deployment atau selama penggunaan untuk memastikan keamanan data sensitif selama operasi, pemeliharaan, transfer, dan penyimpanan.
Manfaat
Mencegah DevOps Mengakses Data Sensitif
Sistem O&M hanya menyediakan teks sandi (ciphertext) data sensitif yang diperlukan di lingkungan produksi cloud kepada personel R&D. Personel R&D mengemas teks sandi ke dalam profil atau menggunakan teks sandi sebagai variabel lingkungan untuk Function Compute guna mengendalikan risiko kebocoran data.


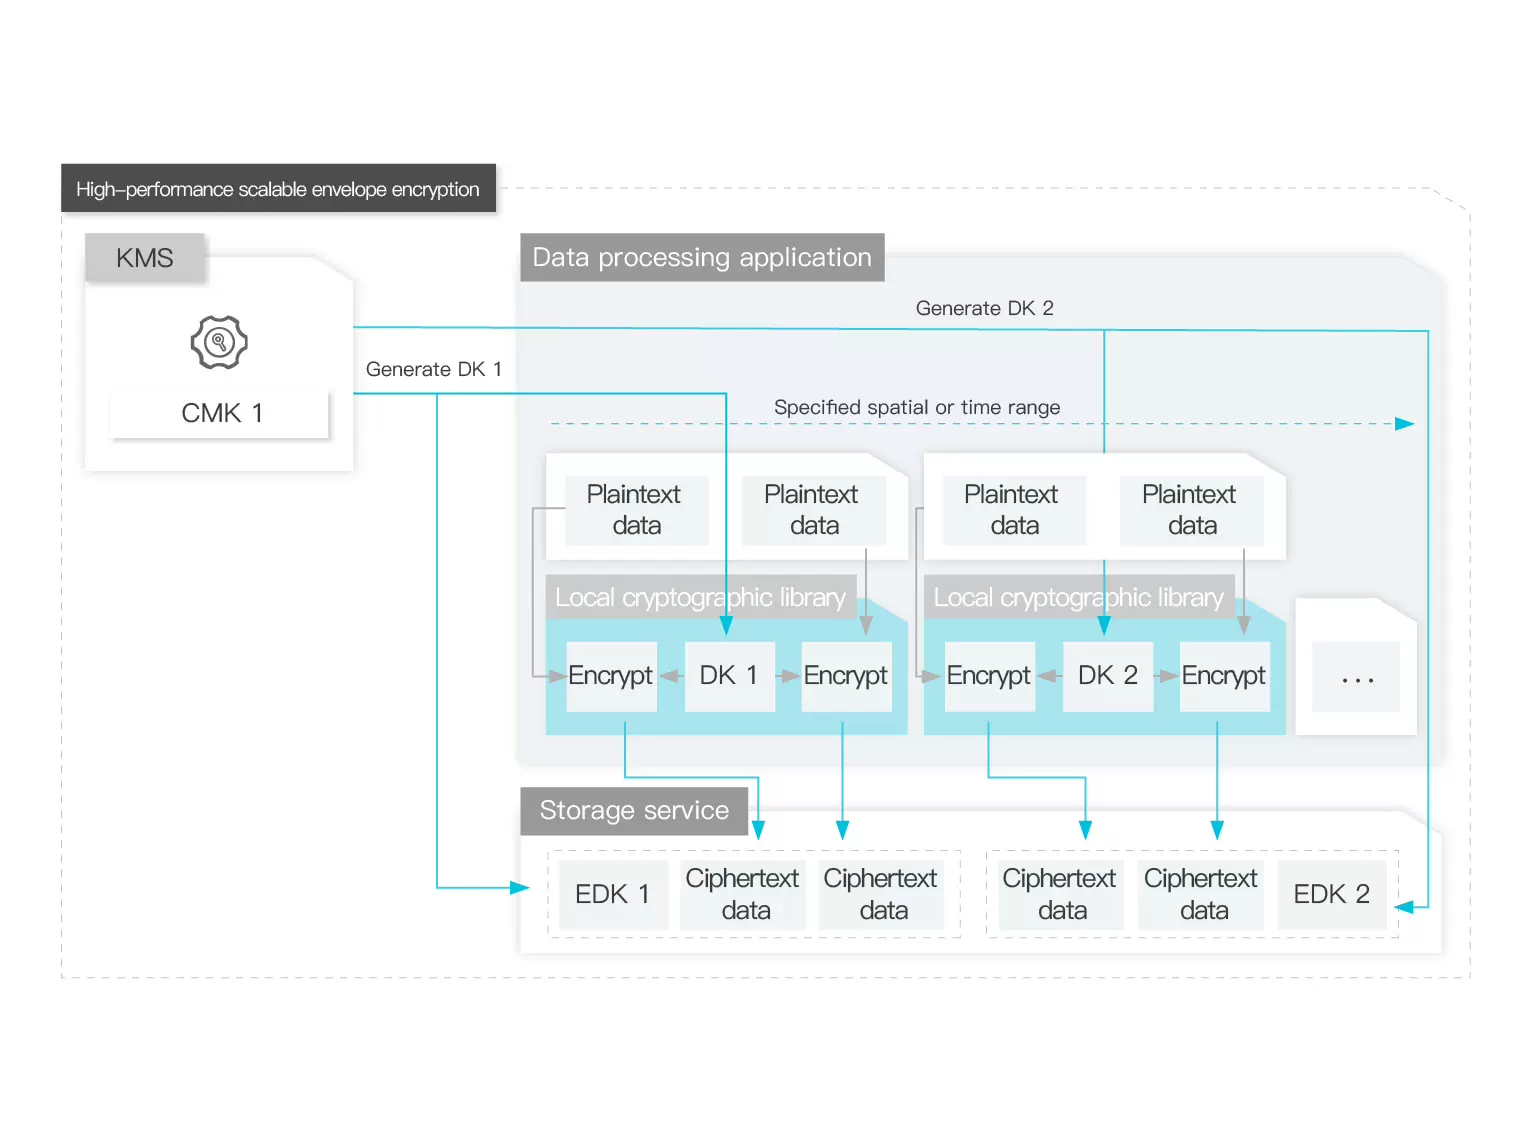
Enkripsi Amplop Berkinerja Tinggi dan Skalabel
Struktur Kunci Dua Tingkat Mendukung Sejumlah Besar Data dan Konkurensi Tinggi
Manfaat
Dengan enkripsi amplop, KMS menghasilkan struktur kunci dua tingkat: CMK mengenkripsi kunci data (DK). Pustaka kriptografi aplikasi seperti JCE dan OpenSSL menggunakan DK untuk mengenkripsi data bisnis lokal. Teks sandi dari DK disimpan bersama dengan data bisnis terenkripsi. Pada tahap dekripsi, teks sandi dari DK didekripsi terlebih dahulu. Teks biasa dari DK digunakan untuk mendekripsi data bisnis secara lokal setelah teks biasa diperoleh.
Enkripsi dan Simpan Sejumlah Besar Data dengan OSS
Anda dapat menggunakan SDK enkripsi klien OSS untuk mengenkripsi sejumlah besar data sebelum mengunggah data. Anda juga dapat memanggil KMS untuk melakukan enkripsi amplop.
Baca/Tulis Data Terenkripsi dengan Konkurensi Tinggi Menggunakan NoSQL
DK yang sama digunakan untuk mengenkripsi data dalam rentang spasial atau waktu tertentu (seperti dalam tabel atau setiap 5 detik). Teks biasa DK di-cache dalam memori dan teks sandi DK disimpan dalam storage NoSQL.


Bangun Lingkungan Komputasi yang Aman dan Tepercaya
KMS Bekerja Sama dengan Instans ECS Bare Metal untuk Membangun Lingkungan Komputasi yang Aman
Instans ECS Bare Metal menyediakan isolasi fisik yang aman dan mendukung lingkungan eksekusi tepercaya tingkat chip (Intel® SGX). Anda dapat membangun lingkungan komputasi yang aman untuk mentransfer DK antara KMS dan layanan lain melalui enkripsi amplop. DK tersebut digunakan dalam lingkungan komputasi yang aman untuk mengenkripsi data bisnis sensitif yang keluar dari batas dan mendekripsi data teks sandi yang masuk ke batas.
Manfaat
Menjaga Data Sensitif dalam Lingkungan yang Aman
Teks biasa dari data bisnis sensitif disimpan dalam lingkungan yang aman. Sebelum data disimpan dalam Penyimpanan persisten, data tersebut dienkripsi oleh KMS. Pada tahap enkripsi, tidak ada data bisnis sensitif yang ditransmisikan ke KMS.
Menjaga DK dalam Lingkungan yang Aman
DK yang diperoleh dari KMS disimpan dalam lingkungan komputasi yang aman dan digunakan untuk enkripsi dan dekripsi data persisten yang masuk dan keluar dari batas lingkungan. Teks sandi dari kunci data dapat ditransmisikan keluar dari lingkungan aman dan disimpan secara persisten bersama dengan data bisnis terenkripsi.

Enkripsi Sisi Server
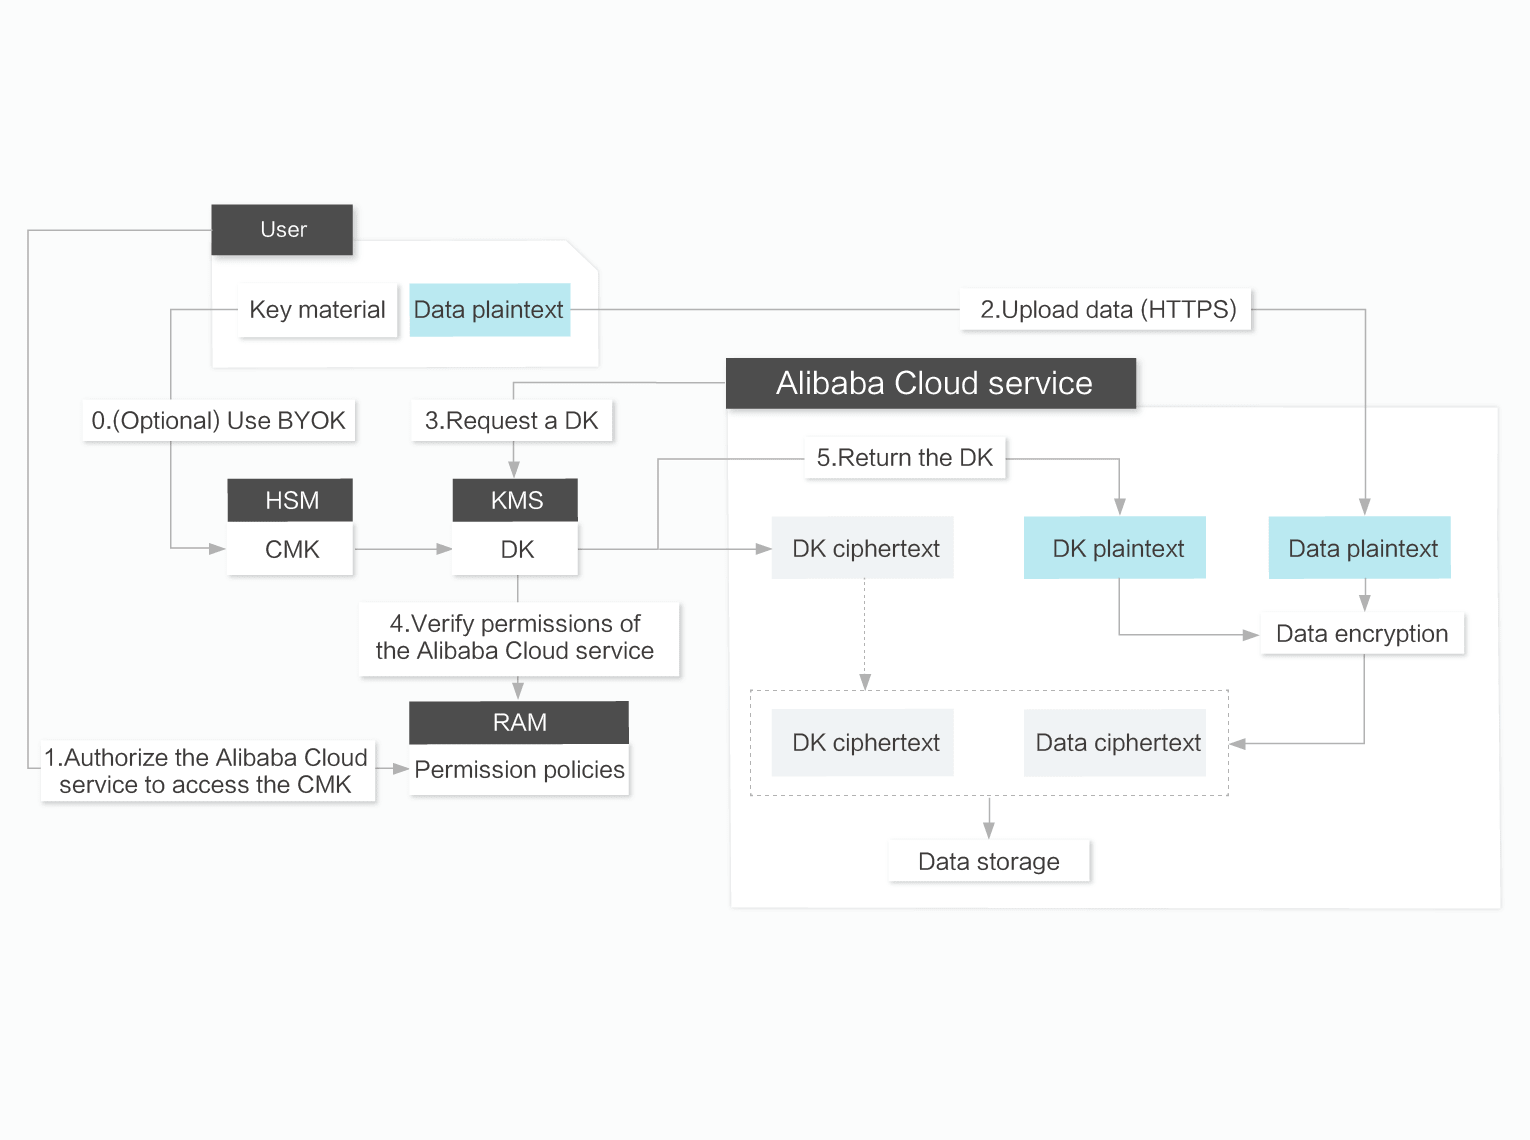
Enkripsi KMS diintegrasikan di sisi server dan Anda hanya perlu mengonfigurasi kunci dan izin.
Saat KMS diintegrasikan dengan layanan cloud lain, Anda dapat menggunakan CMK di KMS untuk mengenkripsi dan melindungi data di layanan cloud lain. Anda hanya perlu menentukan CMK dalam konfigurasi enkripsi layanan cloud lain. Izin pada CMK didefinisikan melalui RAM dan panggilan KMS oleh layanan cloud lain diaudit di ActionTrail.
Manfaat
Mengelola Risiko dengan Enkripsi untuk Lingkungan Komputasi dan Storage Terdistribusi
Lingkungan komputasi dan storage terdistribusi dan multi-penyewa digunakan di cloud. Fitur enkripsi layanan cloud menggabungkan perilaku komputasi dan storage dengan KMS. Misalnya, Anda perlu mendekripsi cloud disk terenkripsi sebelum memulai instans ECS. KMS melindungi berbagai salinan redundan dari cloud disk terenkripsi dalam sistem storage terdistribusi dan snapshot yang dihasilkan secara otomatis dari cloud disk terenkripsi.
Enkripsi Bebas Repot untuk Sejumlah Besar Data
Mengenkripsi dan mendekripsi sejumlah besar data mengonsumsi banyak resource komputasi, yang berdampak negatif pada performa dan throughput sistem. Alibaba Cloud menyediakan enkripsi sisi server untuk layanan cloud, yang membantu Anda mengelola enkripsi sambil memungkinkan Anda mempertahankan kontrol dan visibilitas terhadap perilaku enkripsi data.
Dukungan yang Ditingkatkan Untuk Anda
Konsultasi Prapenjualan Privat, Dukungan Teknis 24 Jam Setiap Hari, Respons Lebih Cepat, dan Lebih Banyak Tiket
Konsultasi Prapenjualan Privat
Dukungan Teknis 24 Jam Setiap Hari
6 Tiket Gratis setiap 3 Bulan