Resource Access Management (RAM) de Alibaba Cloud es un servicio de identidad y control de acceso que le permite administrar de forma centralizada a sus usuarios (incluidos empleados, sistemas o aplicaciones) y controlar de manera segura su acceso a los recursos mediante niveles de permiso. RAM le permite otorgar permisos de acceso a los recursos de Alibaba Cloud exclusivamente a los usuarios con privilegios elevados, el personal empresarial y los socios que usted seleccione. De este modo, se garantiza un uso seguro y adecuado de los recursos en la nube, y se protege su cuenta contra cualquier acceso no autorizado.
Beneficios

-
Seguridad mejorada
Utiliza la técnica de Autenticación multifactor (MFA) para garantizar la protección de su cuenta
-
Facilidad de uso
Le permite acceder y configurar RAM fácilmente mediante la Consola de administración de Alibaba Cloud o las API

-
Servicio gratuito con suscripción a Alibaba Cloud
Ofrece administración centralizada sin cargos adicionales; pague solo por otros servicios utilizados por sus usuarios RAM
Proporciona una factura consolidada con todos los gastos generados por las operaciones de recursos realizadas por los usuarios de las múltiples cuentas bajo una cuenta empresarial

-
Administración centralizada
Cree, administre, cambie el nombre y elimine usuarios, grupos y roles de RAM; otorgue los permisos necesarios
Use la administración unificada de permisos de acceso y credenciales de identidad para los recursos de Alibaba Cloud
Revoque permisos de múltiples recursos o cuentas de usuario según sus necesidades
Características
-
Administración de identidad
Administración de identidad de usuario
Cree y administre identidades de usuario y otorgue permisos desde la cuenta principal
Autenticación multifactor
Admite dispositivos MFA que cumplen con el estándar de protocolo TOTP (RFC 6238) para mantener seguras las contraseñas de usuario y asignar permisos especiales como apagar hosts virtuales
Administración independiente de políticas de contraseñas
Cree políticas personalizadas de seguridad de contraseña para los usuarios y configure el número de intentos de inicio de sesión permitidos, los períodos de validez y otras políticas de contraseñas
Grupos de usuarios
Cree y administre grupos de usuarios para asignar el mismo conjunto de permisos a varios usuarios
Claves de acceso
Configure claves de acceso para los usuarios que deseen realizar operaciones mediante la consola. También puede configurar claves de acceso a la API para los usuarios que requieren acceso programático.
-
SSO (Federación de identidad)
SSO basado en usuario
Puede configurar su IdP para especificar un usuario RAM en la aserción SAML y utilizar dicho usuario para acceder a Alibaba Cloud.
SSO basado en roles
Puede configurar su IdP para especificar un rol RAM en la aserción SAML y usar el rol RAM para acceder a Alibaba Cloud.
-

Administración de acceso
Permiso de ejecución
Defina permisos para autorizar o denegar operaciones específicas en recursos concretos bajo condiciones determinadas
Administración de acceso personalizado
Use políticas personalizadas para administrar eficazmente los permisos de usuario
Permiso de grupo
El mecanismo de permisos de grupo permite una administración de acceso por escenario que reduce la carga de la gestión de permisos
Administración de acceso de usuario
Otorgue acceso a usuarios o grupos de usuarios, ya sea a usuarios de su cuenta o de otras cuentas de Alibaba Cloud
-

Security Token Service
Permiso de acceso
Security Token Service otorga permisos de acceso a recursos en la nube a clientes móviles, lo que permite a sus clientes móviles acceder directamente a los recursos en la nube
Validez person.
Admite períodos de validez de token personalizados para reforzar la seguridad
-


Alta flexibilidad
Administración de acceso detallada
Le permite otorgar permisos para una o varias operaciones en un solo recurso. Por ejemplo, el propietario de un recurso puede otorgar permisos para crear, realizar operaciones o eliminar recursos
Administración de acceso multidimensional
Restringe los permisos de acceso por IP, hora y otros factores
Mecanismo de administración de versiones
Mantenga varias versiones de cada política de autorización para eliminar el riesgo de eliminación involuntaria
-


Uso y facturación
Sin costo
RAM se ofrece sin costo adicional. Solo se le cobra por otros productos y servicios de Alibaba Cloud que utilicen los usuarios o roles de RAM
Factura consolidada
Su cuenta recibe una factura consolidada por todos los gastos incurridos en las operaciones de recursos realizadas por todos los usuarios y roles de RAM
Cómo funciona
-
Administración de cuentas de usuario empresarial y asignación de permisos

-
Administración de acceso temporal para aplicaciones móviles
-
Operaciones de recursos y administración de acceso entre empresas

Administración de cuentas de usuario empresarial y asignación de permisos
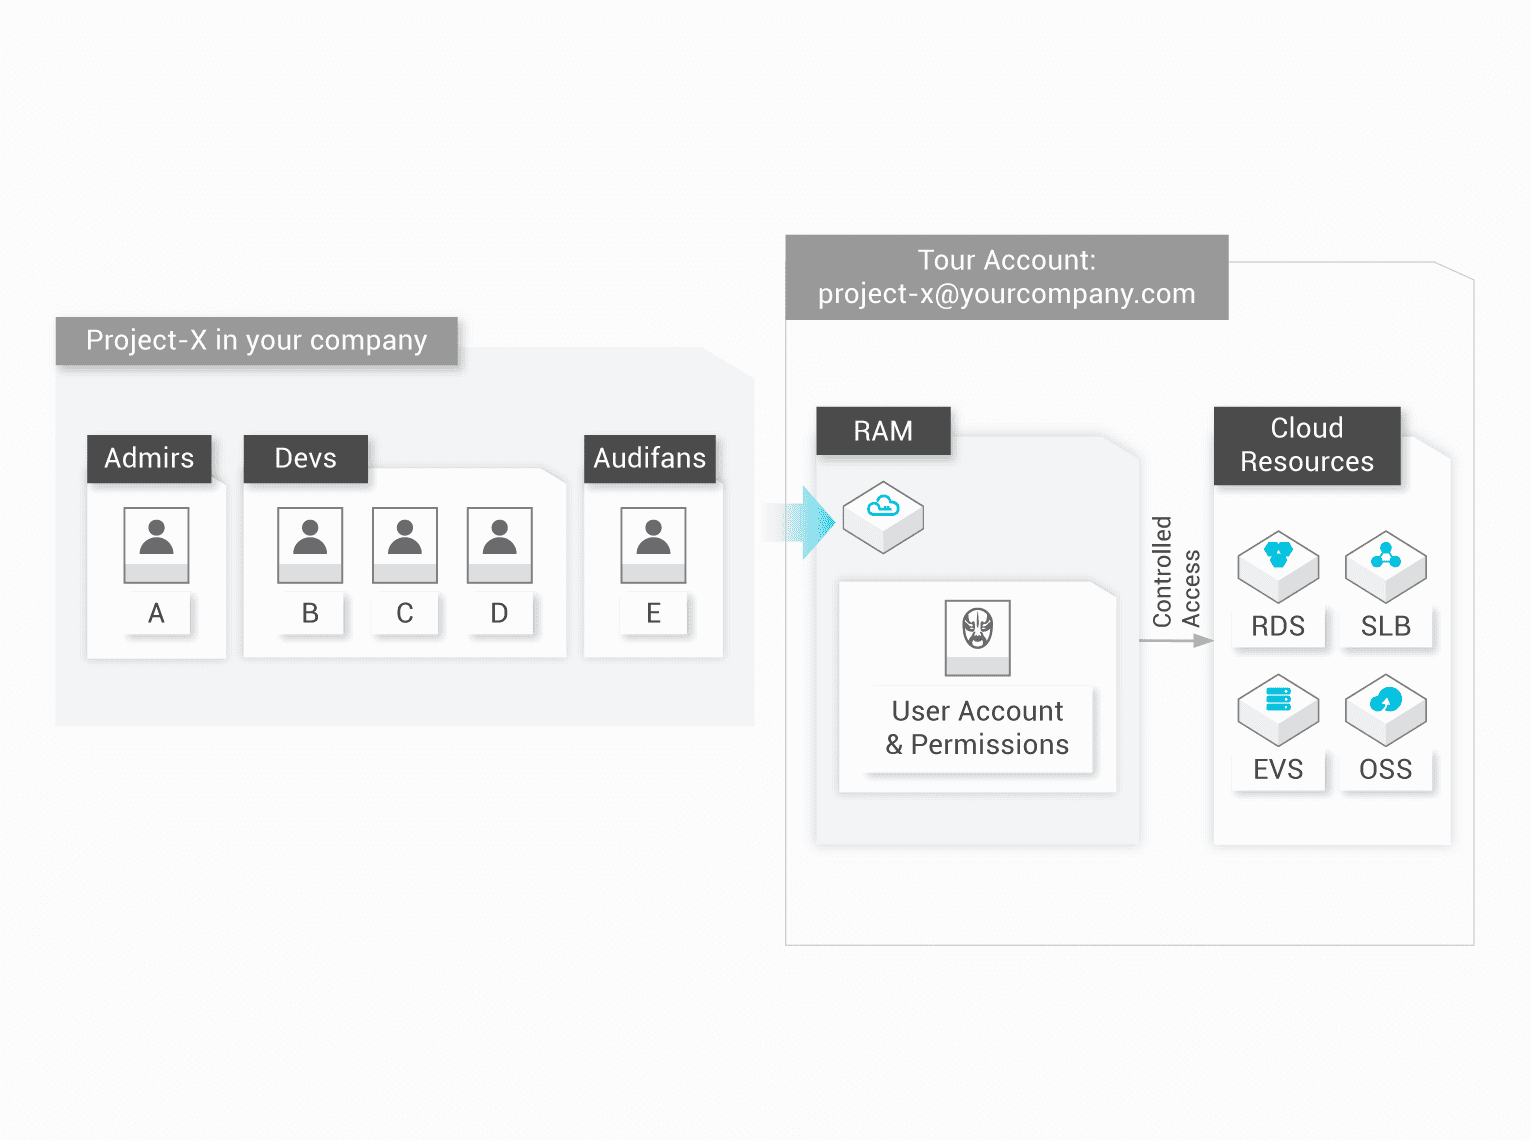
Una empresa tiene un proyecto para el cual ha comprado múltiples recursos en la nube como instancias de ECS, RDS, SLB y buckets de OSS. Los empleados con diferentes responsabilidades y permisos necesitan realizar diversas operaciones. Se les puede asignar una cuenta de usuario u operador independiente para realizar solo aquellas operaciones de recursos para las que tienen permisos. De este modo, la empresa no compromete la seguridad y puede otorgar o revocar permisos de cualquier cuenta de usuario en cualquier momento. Además, los cargos por operaciones de recursos se facturan de forma conjunta a la empresa que es la cuenta principal.
Configuración recomendada para este escenario
-
Cuentas de usuario RAM y función de administración de acceso
Ventajas
-
- Vincule la cuenta principal a un dispositivo MFA y configure MFA para la cuenta principal para prevenir riesgos por la exposición de la contraseña de la cuenta principal
-
- Activar RAM
-
- Cree cuentas de usuario y cuentas de usuario RAM para diferentes empleados (o sistemas de aplicación) y establezca contraseñas de inicio de sesión o cree claves de acceso según sea necesario
-
- Cree un grupo para varios empleados con las mismas responsabilidades y agregue usuarios al grupo
-
- Cree políticas personalizadas y otorgue permisos vinculando una o más políticas a grupos o usuarios
Administración de acceso temporal para aplicaciones móviles
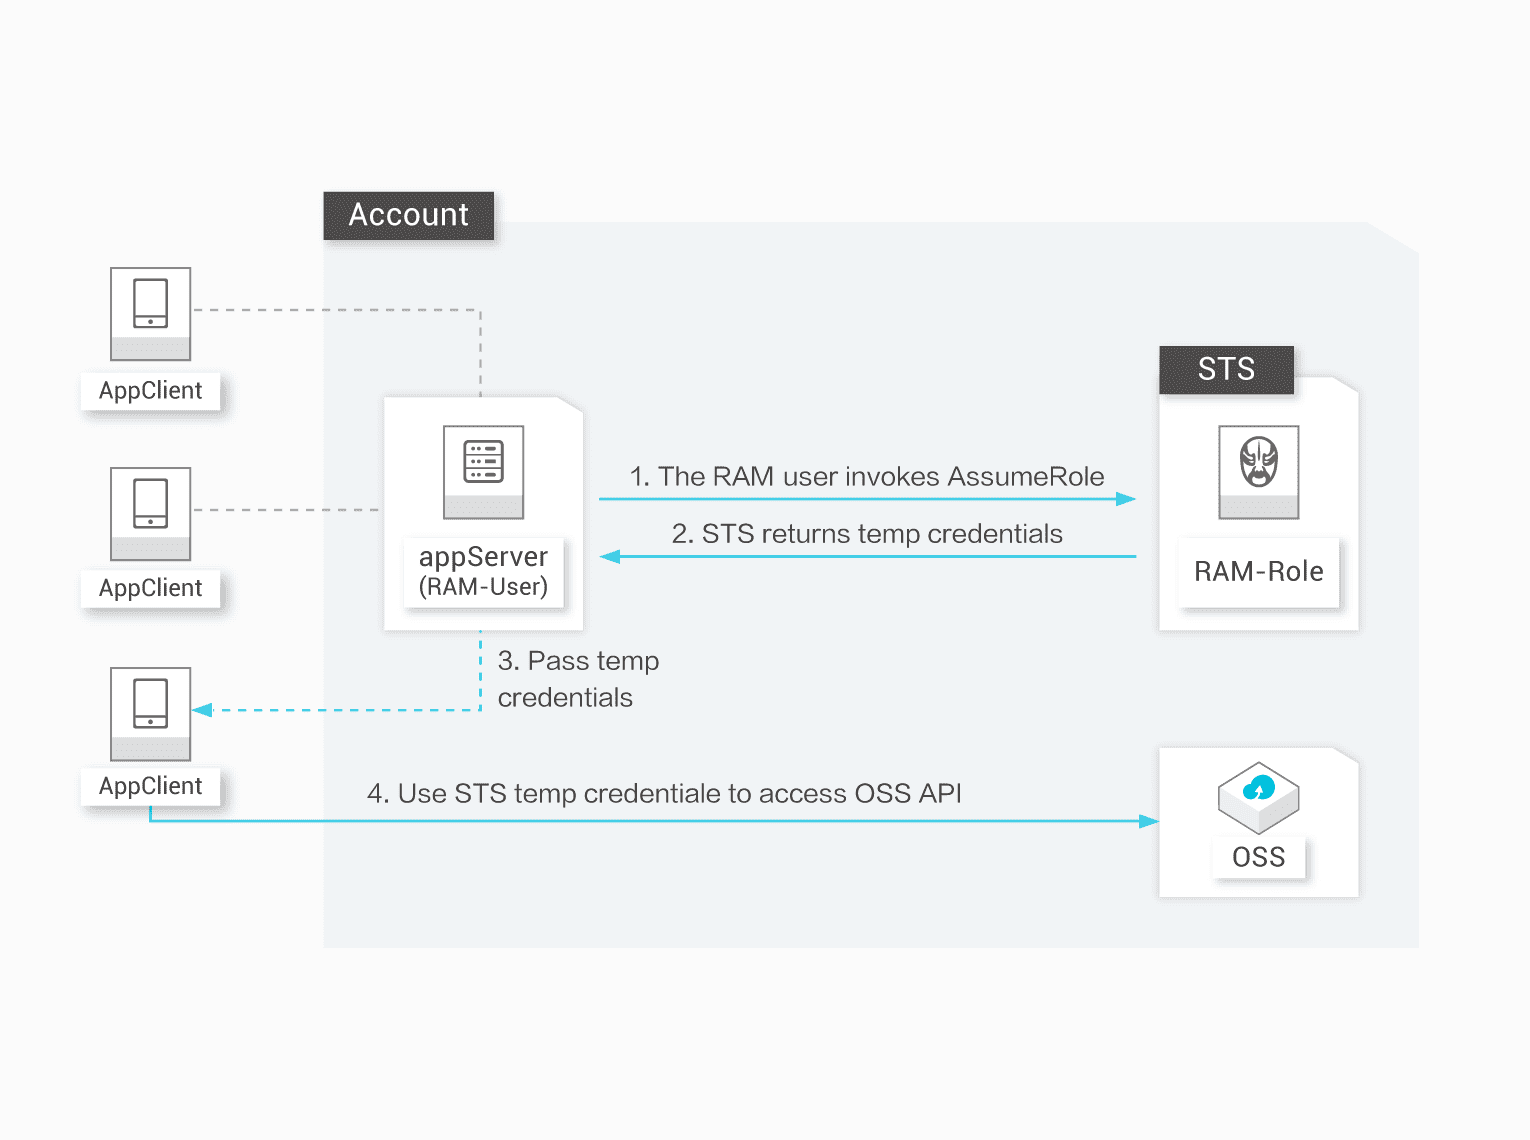
Una empresa no desea permitir que todas las aplicaciones usen AppServer para transmitir datos. Sin embargo, las aplicaciones móviles se ejecutan en dispositivos móviles y no es posible controlar estos dispositivos. La empresa también quiere minimizar los riesgos de seguridad otorgando a cada aplicación un token de acceso con permisos mínimos y reduciendo la duración del acceso.

Operaciones de recursos y administración de acceso entre empresas
La Empresa A ha comprado múltiples recursos en la nube y ha otorgado la operación y mantenimiento, la gestión de monitoreo y otras tareas de los recursos en la nube a la Empresa B. La Empresa B puede asignar permisos de acceso a los recursos de A a uno o más de sus empleados. B necesita controlar con precisión las operaciones que sus empleados pueden realizar en los recursos de A. A necesita revocar los permisos de B en cualquier momento si se revoca el contrato de delegación de operación y mantenimiento.
Preguntas frecuentes
1. ¿Cómo comienzo a usar RAM de Alibaba Cloud?
Una vez que se haya registrado en Alibaba Cloud, puede usar la Consola de administración de Alibaba Cloud basada en web o las API de RAM (para acceso programático) para crear usuarios y grupos, así como asignarles permisos para acceder a diferentes recursos.
2. ¿Cómo inicia sesión un subusuario en la Consola de administración de Alibaba Cloud?
Visite la página de inicio de sesión o consulte los enlaces en el panel de control de la Consola de administración.
3. ¿Qué productos y servicios de Alibaba Cloud admiten la integración con RAM?
Consulte la documentación de los servicios de Alibaba Cloud que admiten RAM.
4. ¿Qué es un rol RAM?
Un rol RAM es un usuario virtual (cuenta virtual) o un tipo de usuario RAM. Este usuario tiene una identidad fija y se le pueden otorgar políticas. Sin embargo, un rol RAM debe ser asumido por un usuario real autorizado.
5. ¿Qué permisos de operación se otorgan a un usuario RAM nuevo?
De forma predeterminada, un usuario RAM nuevo no tiene permisos de operación. Un usuario RAM representa a un operador y debe estar autorizado explícitamente para realizar cualquier operación. El usuario puede realizar operaciones en los recursos a través de la Consola de RAM o las API, solo después de ser autorizado.
6. ¿Qué son las políticas?
Una política es un conjunto de permisos descritos mediante el lenguaje de políticas. Puede definir con precisión el conjunto de recursos autorizados y el conjunto de operaciones, así como las condiciones de autorización.
7. ¿Cómo veo todas las políticas del sistema admitidas por Alibaba Cloud?
Para ver todas las políticas del sistema admitidas por Alibaba Cloud, inicie sesión en la Consola de RAM y vaya a la página Políticas para ver la lista de todas las políticas del sistema.
8. ¿Qué es un RoleARN?
Un RoleARN es el descriptor de recursos global que especifica un rol. Los RoleARN siguen las reglas de nomenclatura ARN de Alibaba Cloud.
Por ejemplo, el RoleARN para el rol «devops» de una cuenta de Alibaba Cloud: acs:ram::1234567890123456:role/devops.
9. ¿Cómo elimino una política con varias versiones?
Las políticas que se han editado y guardado varias veces tendrán varias «versiones» adjuntas. Una vez eliminadas de la Consola de RAM, la política «predeterminada» restante puede eliminarse, lo que eliminará completamente la política de su cuenta de Alibaba Cloud.
10. ¿Cómo asigno los permisos de uso frecuente?
Alibaba Cloud proporciona las políticas del sistema, un conjunto de permisos de uso frecuente que puede adjuntar a usuarios RAM, grupos y roles. Estas políticas son conjuntos de permisos integrales creados y administrados por Alibaba Cloud, como el permiso de solo lectura para ECS o los permisos completos para ECS. Puede usar estas políticas, pero no modificarlas.
11. ¿Cómo creo una política personalizada?
1. Acceda a la Consola de RAM y seleccione Políticas.
2. Haga clic en «Crear política».
3. Seleccione una plantilla de la lista (por ejemplo, AliyunOSSReadOnlyAccess).
4. Edite el nombre, las observaciones y el contenido de la política según sea necesario.
5. Después de realizar los cambios necesarios, haga clic en «Aceptar» para crear la política personalizada.
12. ¿Cómo adjunto una política a un grupo?
1. Inicie sesión en la Consola de RAM y elija Identidades > Grupos.
2. Seleccione un grupo y haga clic en «Agregar permisos» para ir a la página Agregar permisos.
3. Seleccione el nombre de la política correspondiente para otorgar permisos al grupo.
13. ¿Cómo asigno el mismo conjunto de permisos a varios usuarios RAM?
Puede adjuntar políticas a grupos de RAM. A todos los usuarios del grupo se les otorgarán los permisos asociados al grupo.
14. ¿Qué tipos de credenciales de seguridad pueden tener los usuarios RAM?
Los usuarios RAM pueden acceder a los servicios en la nube a través de API o iniciando sesión en la Consola de administración de Alibaba Cloud con ayuda de las claves de acceso. También puede habilitar la autenticación multifactor (MFA), que requiere un código de verificación adicional (segundo factor de seguridad proporcionado por el dispositivo MFA del usuario) después de ingresar el nombre de usuario y la contraseña. Esto proporciona otra capa de seguridad para su cuenta.
Un mejor soporte para usted
Consulta de preventa en persona, servicio técnico las 24 horas, una respuesta más rápida, y más tickets gratis.
Consulta de preventa en persona
Soporte técnico las 24 h
6 tickets gratis por trimestre