Trung tâm Bảo mật
CNAPP xác định, phân tích và cảnh báo các mối đe dọa bảo mật theo thời gian thực.
Tìm hiểu thêmGiới thiệu
Khi các Agent AI chuyển từ các dự án thí điểm cục bộ sang các môi trường sản xuất quy mô lớn, công tác quản trị bảo mật Agent AI đã trở thành câu hỏi bắt buộc phải trả lời đối với các doanh nghiệp theo đuổi chuyển đổi số. Trong Đánh giá Công nghệ Phát hiện Đe dọa Agent tại Trung Quốc năm 2026 của IDC (Mã tài liệu# CHC53616626, tháng 4 năm 2026), Alibaba Cloud nổi bật giữa hơn 20 nhà cung cấp tham gia, dựa trên chuyên môn sâu rộng của mình trong quản lý tài sản, quản lý trạng thái bảo mật, bảo mật dữ liệu và đổi mới công nghệ. Trung tâm Bảo mật Agent Alibaba Cloud đạt bốn điểm tuyệt đối (5/5) và ghi nhận điểm cao ở ba chiều đo bổ sung: phát hiện lỗ hổng, phát hiện thời gian chạy và phát hiện bảo mật MCP. Những kết quả này khẳng định vị thế dẫn đầu về sản phẩm và công nghệ của Alibaba Cloud trong lĩnh vực bảo mật Agent AI.
Những khả năng tiên phong: Công nghệ đứng sau bốn điểm tuyệt đối
Đánh giá của IDC tập trung vào những rủi ro mà các tác nhân (agent) gây ra trong môi trường doanh nghiệp — như rò rỉ dữ liệu, thao tác trái phép và gián đoạn hoạt động kinh doanh — đặc biệt chú trọng vào năng lực phát hiện mối đe dọa và quản trị của các nhà cung cấp xuyên suốt toàn bộ vòng đời tác nhân. Thành tích xuất sắc của Alibaba Cloud trên cả bảy tiêu chí bắt nguồn từ việc hãng không áp dụng cách tiếp cận phòng thủ từng điểm truyền thống — ví dụ như chỉ dựa vào cổng bảo mật LLM hoặc hàng rào an toàn — mà xây dựng một hệ thống phòng thủ dựa trên triết lý "bảo mật bản địa cho tác nhân" và "dùng AI để bảo vệ AI."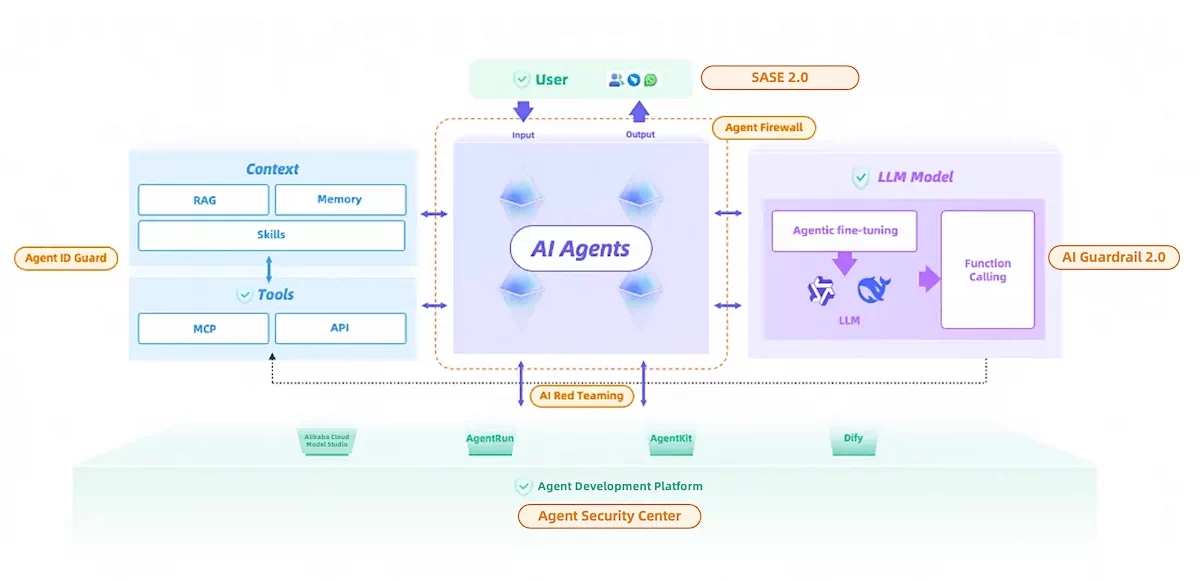
Tầm nhìn toàn diện về tài sản tác nhân: loại bỏ điểm mù do các tác nhân ẩn
Ở tiêu chí "Quản lý tài sản tác nhân", Trung tâm Bảo mật Tác nhân xây dựng bản đồ tài sản tác nhân chính xác, tự động phát hiện và giám sát liên tục các ứng dụng AI trong môi trường đám mây. Sản phẩm hỗ trợ 5 nền tảng đám mây lớn và có thể nhận diện hơn 190 thành phần AI. Nhờ tạo ra biểu đồ quan hệ tác nhân trực quan, giải pháp này liên kết sâu sắc các ứng dụng tác nhân rời rạc với mô hình nền tảng, kỹ năng (Skills), cơ sở tri thức (RAG), công cụ và chứng thực danh tính — từ đó khắc phục các điểm mù về bảo mật do tài sản dạng hộp đen gây ra trong các cách tiếp cận truyền thống.
Ngoài khả năng bao phủ tài sản đám mây, Alibaba Cloud còn mở rộng việc phát hiện và quản trị các tác nhân ẩn (shadow agent) sang các tình huống an ninh văn phòng thông qua sản phẩm Alibaba Cloud SASE 2.0.
Quản lý trạng thái an ninh khép kín: Quản trị động chuỗi cung ứng và danh tính
Ở tiêu chí "Quản lý trạng thái bảo mật tác nhân", nhằm đối phó các rủi ro như đầu độc chuỗi cung ứng tác nhân và cấu hình sai, Alibaba Cloud giới thiệu hai khả năng mới là Agent-SPM (Quản lý trạng thái bảo mật tác nhân) và Agent-BOM (Danh sách thành phần tác nhân), giúp thực hiện kiểm tra tuân thủ tự động xuyên suốt toàn bộ quy trình — từ giai đoạn xây dựng ảnh trong phát triển, đến triển khai và vận hành tác nhân. Về quản trị danh tính, Agent ID Guard cung cấp kiểm soát truy cập chi tiết cho danh tính máy-máy (M2M), sử dụng chứng thực tạm thời và cơ chế cấp quyền ngắn hạn nhằm kiềm chế hiệu quả nguy cơ lạm dụng chứng thực và leo thang đặc quyền.
Bảo mật dữ liệu theo nhiều lớp: kiểm soát toàn diện từ nguồn đến luồng dữ liệu
Trong chiều đo "Phát hiện kỹ năng Agent và bảo mật dữ liệu", trước các tình huống phức tạp mà Agent gặp phải khi xử lý dữ liệu nhạy cảm, Trung tâm Bảo mật Dữ liệu Alibaba Cloud (DSC) áp dụng kiến trúc phát hiện lai kết hợp "động cơ quy tắc + hiểu ngữ nghĩa + suy luận tri thức". Kiến trúc này không chỉ xác định thông tin nhạy cảm có cấu trúc (như số chứng minh nhân dân, số thẻ ngân hàng) trong vài mili-giây, mà còn tận dụng khả năng phân tích ngữ nghĩa của mô hình ngôn ngữ lớn Qwen để phát hiện chính xác nội dung nhạy cảm ngầm trong tài liệu phi cấu trúc. Quan trọng hơn, Alibaba Cloud đã xây dựng nền tảng quản lý nguồn gốc dữ liệu toàn diện, đạt được việc theo dõi dữ liệu suốt vòng đời từ các cơ sở tri thức và hệ thống RAG đến các thành phần Skills — đảm bảo dữ liệu luôn có thể truy vết và kiểm soát được trong suốt quá trình lưu chuyển.
Sự hội tụ của đổi mới và công nghệ tiên phong: AI đấu với AI
Ở tiêu chí "Đổi mới", Alibaba Cloud đạt điểm tuyệt đối nhờ cách tiếp cận kỹ thuật "dùng AI để bảo vệ AI", thể hiện sự tiến hóa của năng lực bảo mật từ mô hình "chồng chất tài nguyên" sang mô hình "bản địa cho tác nhân".
Trước các mối đe dọa mới nổi như tiêm lệnh (prompt injection) và tấn công phá bỏ giới hạn (jailbreak), Alibaba Cloud đã tinh chỉnh sâu về bảo mật trên mô hình nền Qwen và xây dựng hệ thống phát hiện chủ động thế hệ mới — hệ thống Đội tấn công giả lập AI (AI Red Teaming) tự động. Đại diện tấn công tích hợp sẵn mô phỏng chiến lược của tin tặc thực tế, tự động sinh mẫu đối kháng và tiến hành kiểm thử tấn công mô phỏng lên các mô hình — đánh dấu bước chuyển mình từ các "tài nguyên bảo vệ thụ động" sang các "tác nhân miễn dịch số" có khả năng phát triển, cộng tác và tự hoàn thiện. Ngoài ra, Alibaba Cloud đã tổng kết các khả năng phát hiện cốt lõi thành mô hình mã nguồn mở Qwen3-Guard, thể hiện tư thế cởi mở trong việc cùng xây dựng hệ sinh thái và đóng góp công nghệ.
Phát hiện thời gian chạy và bảo mật MCP: Hệ thống phòng thủ động cho kỷ nguyên AI-native
Bên cạnh các tiêu chí đạt điểm tuyệt đối nêu trên, Alibaba Cloud còn thể hiện khả năng phòng thủ mạnh mẽ và xuất sắc trong các tình huống tấn công phức tạp trên ba tiêu chí bổ sung: "Phát hiện & Quản lý lỗ hổng", "Phát hiện thời gian chạy" và "Phát hiện bảo mật MCP".
● Phát hiện và quản lý lỗ hổng bảo mật: Trung tâm Bảo mật Agent tích hợp việc quét CVE truyền thống với khả năng nhận diện rủi ro dựa trên AI, phân tích chuỗi cung ứng theo thời gian thực và cung cấp hướng dẫn khắc phục chính xác — cân bằng giữa tăng cường bảo mật và duy trì ổn định môi trường AI.
● Phát hiện thời gian chạy: Hệ thống Bảo vệ An toàn AI 2.0 thực hiện phân tích tương quan hành vi dựa trên toàn bộ chuỗi thực thi (yêu cầu → điều phối → suy luận → gọi công cụ → phản hồi), từ đó chặn động các cuộc tấn công phá bỏ giới hạn (jailbreak), đầu độc công cụ và các thao tác bất thường trong các kịch bản điện toán đám mây, thiết bị đầu cuối và cộng tác đa tác nhân.
● Phát hiện bảo mật MCP: Thông qua Agent ID Guard, Alibaba Cloud thực thi xác thực danh tính và kiểm tra quyền truy cập tối thiểu cho các lần gọi MCP (Giao thức Ngữ cảnh Mô hình), kết hợp với chứng thực động được lưu trữ trong KMS. Ngay cả khi máy chủ MCP bị xâm nhập, kẻ tấn công cũng không thể chiếm được chứng thực hợp lệ có thời hạn dài — từ đó tăng cường hàng phòng thủ đầu tiên trong tương tác giữa các tác nhân.
Từ dẫn đầu về kỹ thuật đến hiệu quả trong thực tiễn
Kết quả ấn tượng của Trung tâm Bảo mật Agent Alibaba Cloud trong đánh giá của IDC phản ánh thành quả của nhiều năm đầu tư bài bản vào cơ sở hạ tầng bảo mật AI. Từ việc bảo vệ toàn bộ ngăn xếp ở tầng cơ sở hạ tầng, đến an toàn nội dung ở tầng mô hình, và kiểm soát hành vi ở tầng ứng dụng, hệ thống này đã được triển khai thành công cho khách hàng doanh nghiệp trong các ngành tài chính, bán lẻ mới, hậu cần và nhiều lĩnh vực khác — giải quyết hiệu quả những thách thức bảo mật mới do Agent AI mang lại.
Sau khi triển khai Trung tâm Bảo mật Tác nhân của Alibaba Cloud, một cộng đồng đầu tư hàng đầu đã thành công trong việc xử lý các rủi ro cấu hình OpenClaw và lỗ hổng chuỗi cung ứng từ các kỹ năng (Skills) bên thứ ba. Nhờ giải pháp đăng ký tập trung, doanh nghiệp tự động phát hiện hàng chục tác nhân ẩn và thiết lập được danh mục tài sản. Cơ chế bảo vệ lời nhắc (prompt) toàn chuỗi trung bình ngăn chặn hàng trăm cuộc tấn công mỗi ngày; sự cố rò rỉ thông tin nhạy cảm giảm về mức không; đồng thời các lần thực thi kỹ năng độc hại đều được cách ly hiệu quả trong môi trường sandbox.