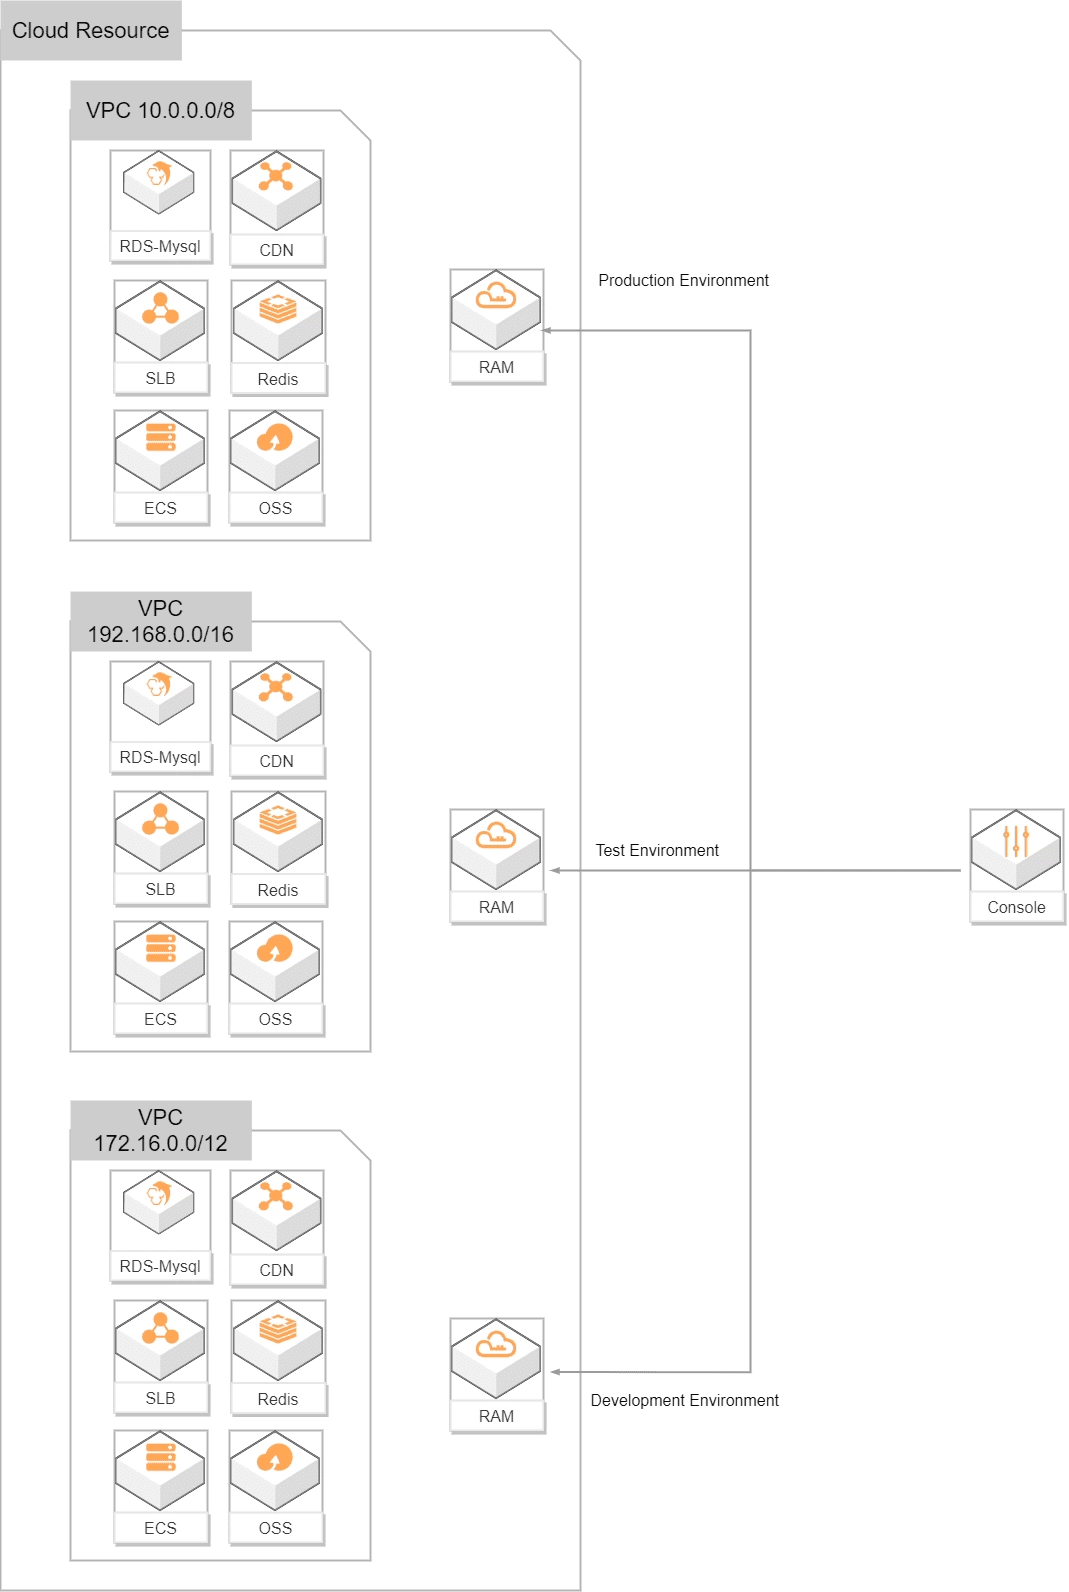
Senaryo
Bu şablon, tek hesap sisteminde kullanıcı yönetimi, kaynak gruplama, izin yapılandırması ve erişim denetimi için yöntemler ve ilkeler sunar. Bir e-ticaret web sitesi projesini örnek alan bu şablon, iş sürecine ve geliştirme, test ile üretim ortamlarının bölümlemesine dayalı olarak kaynak gruplama, hesap sistemi inşası, izin tahsisi, güvenlik sertleştirme ve düzenli güvenlik denetimi için en iyi uygulamaları Alibaba Cloud RAM ile uygular.
Yordamlar
RAM ile Hesap İzinlerini Yönetme çözümünün dağıtım talimatları aşağıdadır:
1. Alibaba Cloud hesabı izinlerini kontrol edin; ECS, VPC, ApsaraDB RDS ve Object Storage Service hizmetlerini içermelidir.
2. Yığın Oluştur düğmesine/bağlantısına tıklayın, parametreleri belirtmek için sihirbazı izleyin.
3. Yığın oluşturulduktan sonra OSS dizini oluşturma, RAM kullanıcı güvenliği ve kaynak grubu izin ayarları gerçekleştirilir.
Ayrıntılı bilgi için lütfen en iyi uygulamalara göz atın.
Kaynaklar
Mimari Diyagram