引言
當AI智能體從“單點試驗”邁向“大規模生產環境”,智能體安全治理已成為企業數字化轉型的必答題。在IDC發布的《2026年中國智能體威脅檢測技術評估》(報告編號CHC53616626,2026年4月)中,阿里雲憑藉在資產管理、態勢管理、資料安全及技術創新領域的深厚積累,從20餘家參評廠商中脫穎而出。阿里雲智能體資訊安全中心斬獲4項滿分(5/5),並在漏洞檢測、運行時檢測和MCP安全檢測三個維度獲得高分,印證了阿里雲在AI智能體安全領域的產品與技術領先地位。
領先能力:四項滿分背後的技術實力
IDC評估聚焦智能體在企業環境中引入的風險——資料泄露、未授權操作和業務中斷,重點關注各廠商在智能體全生命週期中的威脅檢測與治理能力。阿里雲在全部七個維度中表現優異,這源於其摒棄傳統單點防禦思路——如僅依賴LLM安全網關或安全護欄——轉而構建以“智能體原生安全”和“以AI防禦AI”為理念的防禦體系。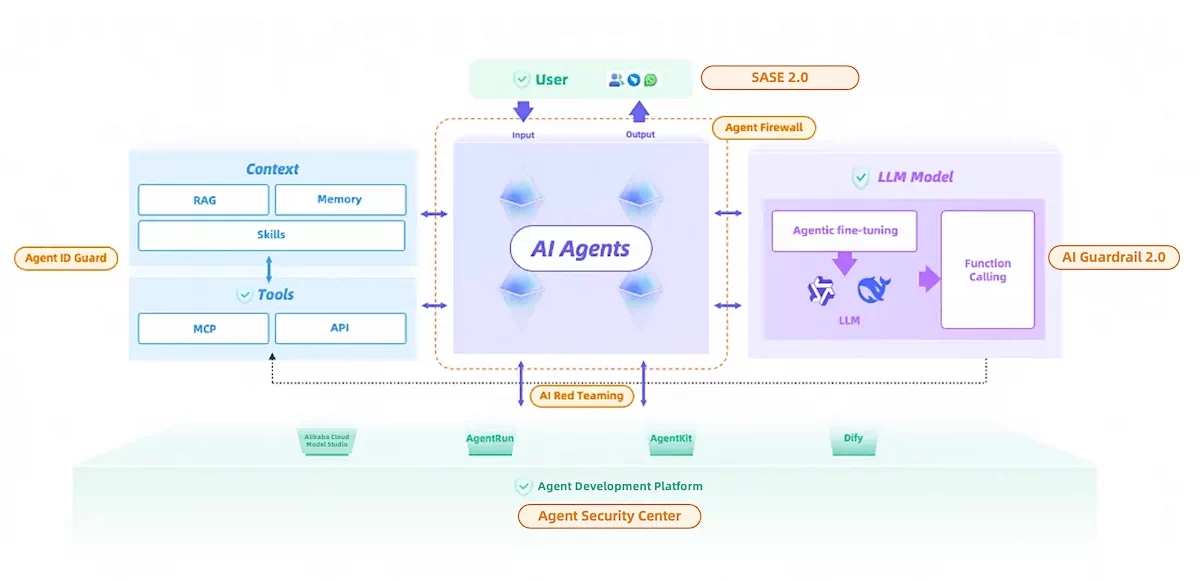
智能體資產全面可視:消除“影子智能體”盲區
在“智能體資產管理”維度,智能體資訊安全中心構建精準的“智能體資產地圖”,自動探索並持續監控雲環境中的AI應用。該產品覆蓋5大雲平台,可識別190餘種AI組件。產品產生可視化的“智能體關係圖譜”,將孤立的智能體應用與其底層模型、Skills、知識庫(RAG)、工具及身份憑證深度關聯,消除傳統方案中黑盒資產帶來的安全盲區。
除雲資產覆蓋外,阿里雲還通過SASE 2.0產品將影子智能體的發現與治理延伸至辦公安全情境。
閉環態勢管理:供應鏈與身份的動態治理
在“智能體安全態勢管理”維度,針對智能體供應鏈投毒和配置錯誤等風險,阿里雲推出Agent-SPM(智能體安全態勢管理)和Agent-BOM(智能體物料清單)能力,實現從開發階段鏡像構建、部署到智能體運行時的全流水線自動化合規檢查。在身份治理方面,Agent ID Guard為機器對機器(M2M)身份提供精微調權限管控,藉助臨時憑證和短期許可權機制,有效遏制憑證濫用和提權風險。
資料安全縱深防禦:從來源到流轉的端到端管控
在“智能體技能與資料安全檢測”維度,針對智能體處理敏感性資料時面臨的複雜情境,阿里雲資料資訊安全中心採用“規則引擎+語義理解+知識推理”的混合檢測架構。該架構不僅能以毫秒級速度識別社會安全號碼、銀行卡號等結構化敏感資訊,還藉助Qwen大模型的語義分析能力,精準檢測非結構化文檔中的隱性敏感內容。更重要的是,阿里雲構建了端到端的資料血緣管理平台,實現從知識庫、RAG系統到Skills組件的全生命週期資料追蹤,確保資料在流轉過程中始終可追溯、可管控。
創新與前沿技術融合:AI對抗AI
在“創新”維度,阿里雲憑藉“以AI防禦AI”的技術路線獲得滿分,標誌著安全能力從“資源堆砌”到“智能體原生”的演化。
面對提示詞注入和越獄攻擊等新興威脅,阿里雲對Qwen基本模型進行深度安全微調,構建了新一代主動式偵測系統——自動化AI紅隊系統。內建的“攻擊智能體”類比真實攻擊者策略,自動產生對抗樣本,並對模型進行類比攻擊測試,從被動的“防護資源”進化為可成長、可協同、可自演化的“數字免疫智能體”。此外,阿里雲將核心檢測能力沉澱為開源模型Qwen3-Guard,體現了開放生態共建與技術共用的理念。
運行時檢測與MCP安全:AI原生時代的動態防禦體系
除上述滿分維度外,阿里雲在複雜攻擊情境下的三個額外維度中同樣展現了強勁的防禦能力:“漏洞檢測與管理”“運行時檢測”和“MCP安全檢測”。
●漏洞檢測與管理:智能體資訊安全中心融合傳統CVE掃描與AI原生風險識別,即時分析供應鏈,提供精準修複指導——兼顧安全強化與AI環境穩定性。
●運行時檢測:AI Safety Guardrails 2.0基於完整執行鏈(請求→編排→推理→工具調用→響應)進行行為關聯分析,在雲端、終端及多智能體協作情境中動態攔截越獄、工具投毒和異常操作。
●MCP安全檢測:通過Agent ID Guard,阿里雲對MCP(Model Context Protocol)調用實施身份認證和最小許可權驗證,結合KMS託管的動態憑證。即使MCP伺服器被攻破,攻擊者也無法擷取長期有效憑證——築牢智能體互動的第一道防線。
從技術領先到實戰成效
阿里雲智能體資訊安全中心在本次IDC評估中的優異表現,源於多年來在AI安全基礎設施領域的持續原生技術投入。從基礎設施層的全棧防護、模型層的Alibaba Content Security Service到應用程式層的行為管控,該體系已在金融、新零售、物流等多個行業的企業客戶中成功部署,有效應對AI智能體帶來的新安全挑戰。
某頭部投資機構部署阿里雲智能體資訊安全中心後,成功修複OpenClaw配置風險和第三方Skills供應鏈漏洞。通過統一接入方案,該企業自動探索數十個影子智能體並建立資產台賬。全鏈路提示詞防護日均攔截數百次攻擊,敏感資訊泄露事件降至零,惡意Skill執行被有效隔離在沙箱中。