Centro de Segurança
O CNAPP identifica, analisa e alerta sobre ameaças de segurança em tempo real.
Saiba maisIntrodução
À medida que os agentes de IA avançam de "projetos-piloto isolados" para "ambientes de produção em larga escala", a governança de segurança de agentes de IA tornou-se uma questão obrigatória para empresas comprometidas com a transformação digital. Na Avaliação da Tecnologia de Detecção de Ameaças a Agentes na China, 2026, realizada pela IDC (Doc# CHC53616626, abril de 2026), a Alibaba Cloud se destacou entre mais de 20 fornecedores participantes, valendo-se de sua vasta experiência em gestão de ativos, gestão de postura de segurança, segurança de dados e inovação tecnológica. O Agent Security Center da Alibaba Cloud obteve quatro pontuações perfeitas (5/5) e alcançou altas pontuações em três outras dimensões: detecção de vulnerabilidades, detecção em tempo de execução e detecção de segurança MCP. Esses resultados confirmam a liderança da Alibaba Cloud em produtos e tecnologia no campo da segurança de agentes de IA.
Principais Capacidades: A Tecnologia por Trás dos Quatro Pontos Perfeitos
A avaliação da IDC concentrou-se nos riscos introduzidos por agentes em ambientes corporativos — vazamento de dados, operações não autorizadas e interrupção de negócios — com atenção especial às capacidades dos fornecedores em detecção de ameaças e governança ao longo de todo o ciclo de vida do agente. O desempenho sólido da Alibaba Cloud em todas as sete dimensões decorre de sua ruptura com a abordagem tradicional de defesa pontual — como depender exclusivamente de gateways de segurança para LLMs ou proteções de segurança de IA — e da construção de um sistema de defesa fundamentado nas filosofias de "segurança nativa para agentes" e "proteger IA com IA".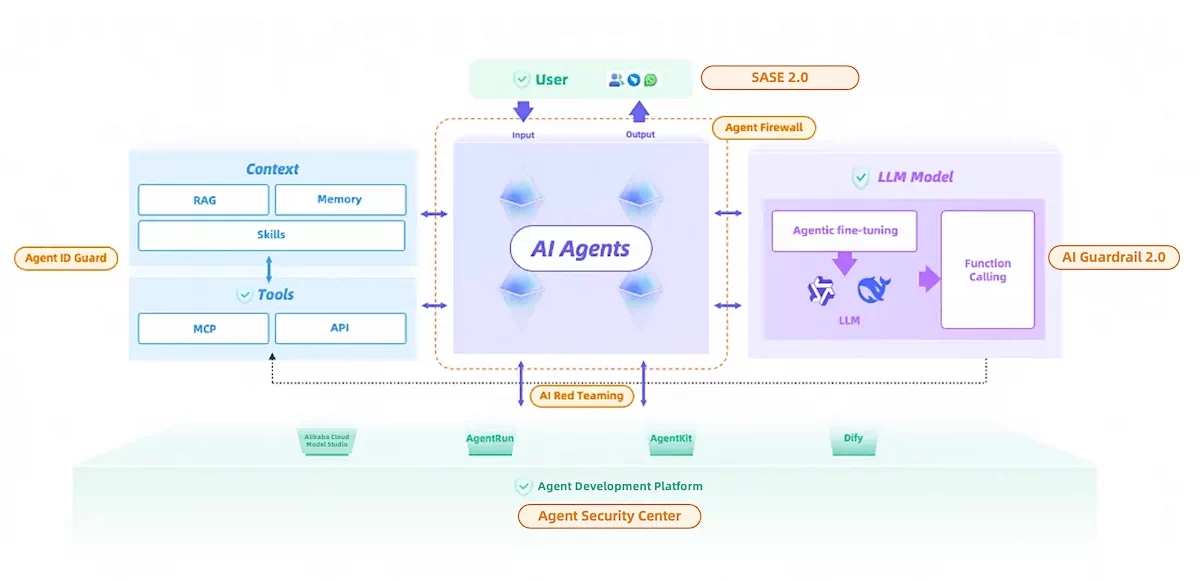
Visibilidade abrangente sobre ativos de agentes: eliminação dos pontos cegos de "agentes sombra"
Na dimensão "Gestão de Ativos de Agente", o Agent Security Center constrói um "mapa preciso de ativos de agente" que descobre automaticamente e monitora continuamente aplicações de IA em ambientes de nuvem. O produto cobre 5 principais plataformas de nuvem e consegue identificar mais de 190 componentes de IA. Ao gerar um "grafo visualizado de relações entre agentes", ele correlaciona profundamente aplicações de agentes isoladas com seus modelos subjacentes, Skills, bases de conhecimento (RAG), ferramentas e credenciais de identidade — eliminando os pontos cegos de segurança causados por ativos de caixa-preta nas abordagens tradicionais.
Além da cobertura de ativos em nuvem, a Alibaba Cloud também estende a descoberta e governança de agentes sombra a cenários de segurança corporativa por meio de seu produto Alibaba Cloud SASE 2.0.
Gestão de postura em ciclo fechado: governança dinâmica da cadeia de suprimentos e das identidades
Na dimensão "Gestão de Postura de Segurança de Agente", voltada para riscos como envenenamento da cadeia de suprimentos de agentes e configurações incorretas, a Alibaba Cloud introduziu as capacidades Agent-SPM (Gestão de Postura de Segurança de Agente) e Agent-BOM (Lista de Materiais de Agente), alcançando verificações automatizadas de conformidade em todo o pipeline — desde a construção de imagens na fase de desenvolvimento, passando pela implantação, até o tempo de execução do agente. Para governança de identidade, o Agent ID Guard oferece controle de acesso granular para identidades máquina-a-máquina (M2M), utilizando credenciais temporárias e mecanismos de permissão de curta duração para conter eficazmente o uso indevido de credenciais e os riscos de escalonamento de privilégios.
Defesa em profundidade para segurança de dados: controle de ponta a ponta, desde a origem até o fluxo
Na dimensão "Detecção de Habilidades de Agente e Segurança de Dados", diante dos cenários complexos enfrentados pelos agentes ao processar dados sensíveis, o Data Security Center (DSC) da Alibaba Cloud adota uma arquitetura híbrida de detecção que combina "mecanismo de regras + compreensão semântica + raciocínio baseado em conhecimento". Essa arquitetura não apenas identifica informações estruturadas sensíveis (como números de documentos de identidade e cartões bancários) em milissegundos, mas também aproveita as capacidades de análise semântica do modelo de linguagem grande Qwen para detectar com precisão conteúdos sensíveis implícitos em documentos não estruturados. Mais importante ainda, a Alibaba Cloud construiu uma plataforma de gerenciamento de linhagem de dados de ponta a ponta, garantindo o rastreamento completo do ciclo de vida dos dados — desde bases de conhecimento e sistemas RAG até os componentes Skills — assegurando que os dados permaneçam rastreáveis e controláveis durante todo o seu fluxo.
Inovação e convergência com tecnologias de ponta: IA versus IA
Na dimensão "Inovação", a Alibaba Cloud obteve nota máxima por sua abordagem técnica "proteger IA com IA", refletindo a evolução das capacidades de segurança de "acúmulo de recursos" para "nativa para agentes".
Diante de ameaças emergentes, como injeção de prompts e ataques de jailbreak, a Alibaba Cloud realizou um ajuste fino profundo de segurança no modelo base Qwen e construiu uma nova geração de sistemas proativos de detecção — um sistema automatizado de Red Teaming para IA. O "agente de ataque" embutido simula estratégias reais de invasores, gera automaticamente amostras adversariais e realiza testes simulados de ataque contra modelos — representando a evolução de recursos passivos de "proteção" para agentes digitais imunes, em constante crescimento, colaborativos e autoevolutivos. Além disso, a Alibaba Cloud consolidou suas principais capacidades de detecção no modelo de código aberto Qwen3-Guard, demonstrando postura aberta para coconstrução do ecossistema e contribuição tecnológica.
Detecção em Tempo de Execução e Segurança MCP: Um Sistema Dinâmico de Defesa para a Era Nativa de IA
Além das dimensões com pontuação máxima acima, a Alibaba Cloud demonstrou capacidades defensivas robustas e excepcionais em cenários de ataques complexos em três dimensões adicionais: "Detecção e Gestão de Vulnerabilidades", "Detecção em Tempo de Execução" e "Detecção de Segurança MCP".
● Detecção e Gerenciamento de Vulnerabilidades: O Security Center para Agentes combina a tradicional varredura de CVEs com identificação de riscos nativa de IA, analisa a cadeia de suprimentos em tempo real e fornece orientações precisas de correção — equilibrando reforço de segurança com estabilidade do ambiente de IA.
● Detecção em Tempo de Execução: As Proteções de Segurança de IA 2.0 realizam análise de correlação comportamental com base em toda a cadeia de execução (solicitação → orquestração → inferência → invocação de ferramentas → resposta), interceptando dinamicamente tentativas de jailbreak, envenenamento de ferramentas e operações anômalas em cenários de nuvem, endpoint e colaboração entre múltiplos agentes.
● Detecção de Segurança MCP: Por meio do Agent ID Guard, a Alibaba Cloud impõe autenticação de identidade e verificação de privilégios mínimos para invocações MCP (Model Context Protocol), combinadas com credenciais dinâmicas hospedadas no KMS. Mesmo que um servidor MCP seja comprometido, invasores não conseguirão obter credenciais válidas de longa duração — fortalecendo a linha de frente das interações entre agentes.
Da Liderança Técnica à Eficácia no Mundo Real
Os excelentes resultados do Agent Security Center da Alibaba Cloud nessa avaliação da IDC representam o ápice de anos de investimento contínuo em infraestrutura nativa de segurança para IA. Desde a proteção de pilha completa na camada de infraestrutura, passando pela segurança de conteúdo na camada de modelos, até o controle comportamental na camada de aplicações, esse sistema já foi implantado com sucesso entre clientes empresariais dos setores financeiro, varejo novo, logística e outros — enfrentando eficazmente os novos desafios de segurança trazidos pelos agentes de IA.
Após implantar o Alibaba Cloud Agent Security Center, uma importante comunidade de investimentos conseguiu remediar com sucesso riscos de configuração do OpenClaw e vulnerabilidades na cadeia de suprimentos de Skills de terceiros. Por meio de uma solução unificada de onboarding, a empresa descobriu automaticamente dezenas de agentes sombra e estabeleceu um inventário de ativos. A proteção de prompts em toda a cadeia intercepta, em média, centenas de ataques diariamente; incidentes de vazamento de informações sensíveis caíram para zero; e execuções maliciosas de Skills são efetivamente isoladas em sandbox.