はじめに
AI エージェントは「単発のパイロット運用」から「大規模な本番環境」へと移行しつつあります。AI エージェントのセキュリティガバナンスは、デジタルトランスフォーメーションを推進する企業が必ず答えを出さなければならない課題となりました。IDC の China Agent Threat Detection Technology Assessment, 2026(Doc# CHC53616626、2026 年 4 月)で、Alibaba Cloud は 20 社を超える参加ベンダーの中で際立った存在感を示しました。資産管理、セキュリティ態勢管理、データセキュリティ、技術革新における深い専門性が評価されています。Alibaba Cloud Agent Security Center は 4 つの評価項目で満点 (5/5) を獲得しました。さらに脆弱性検知、ランタイム検知、MCP セキュリティ検知の 3 つの評価項目でも高スコアを達成しています。これらの結果は、AI エージェントセキュリティの分野で Alibaba Cloud がプロダクトと技術の両面をリードしていることを示しています。
リードする技術:4 つの満点を支えたテクノロジー
IDC の評価は、エージェントが企業環境にもたらすリスクに焦点を当てたものです。対象はデータ漏えい、不正操作、業務中断です。特に重視した評価軸は、エージェントライフサイクル全体を通じた脅威検知とガバナンスの能力です。Alibaba Cloud が 7 つすべての評価項目で優れた成果を収めたのは、LLM セキュリティゲートウェイやセーフティガードレールだけに依存する従来のシングルポイント防御から脱却したためです。「エージェントネイティブセキュリティ」と「AI で AI を守る」の理念に基づく防御システムを構築したことが、その要因です。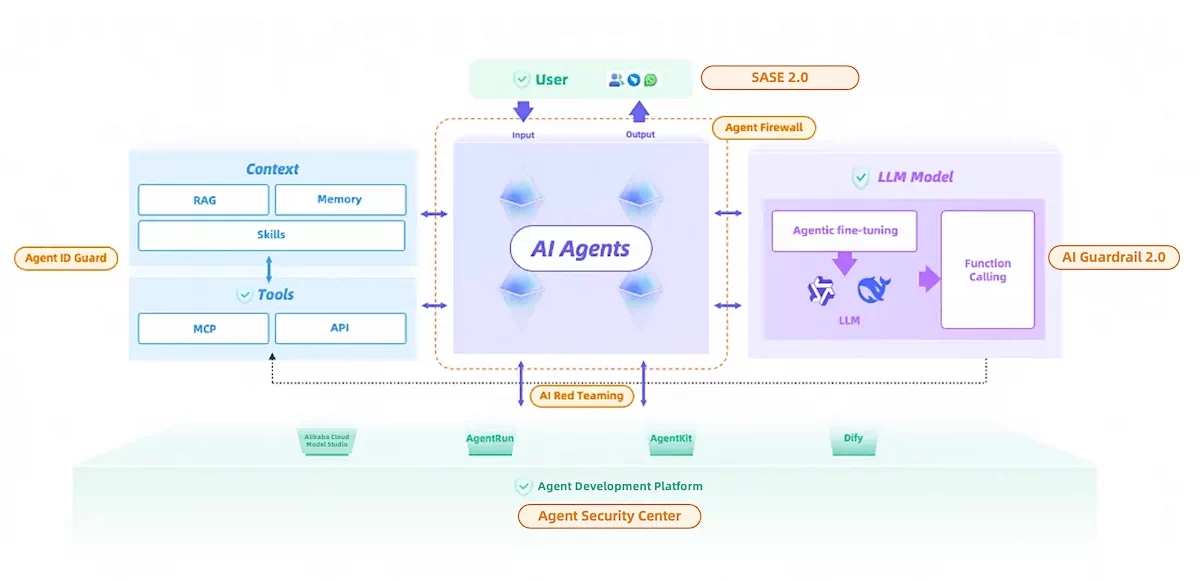
エージェント資産の完全な可視化:「シャドウエージェント」の死角を解消
「エージェント資産管理」の評価項目では、Agent Security Center が精密な「エージェント資産マップ」を構築します。このマップはクラウド環境全体の AI アプリケーションを自動で発見し、継続的に監視します。本プロダクトは 5 つの主要クラウドプラットフォームをカバーし、190 を超える AI コンポーネントを識別できます。可視化された「エージェント関係グラフ」を生成し、孤立しがちなエージェントアプリケーションを、基盤となるモデル、Skills、ナレッジベース (RAG)、ツール、認証情報と深く関連付けます。これにより、従来のアプローチでブラックボックス資産が原因だったセキュリティの死角を解消します。
クラウド資産のカバレッジに加えて、Alibaba Cloud は Alibaba Cloud SASE 2.0 により、シャドウエージェントの発見とガバナンスをオフィスセキュリティのシナリオにまで拡張しています。
クローズドループの態勢管理:サプライチェーンと ID の動的ガバナンス
「エージェントセキュリティ態勢管理」の評価項目では、エージェントのサプライチェーンポイズニングや設定ミスといったリスクに対応するため、Alibaba Cloud が Agent-SPM (Agent Security Posture Management) と Agent-BOM (Agent Bill of Materials) の機能を導入しました。開発段階のイメージビルドからデプロイ、エージェントのランタイムに至るまで、パイプライン全体のコンプライアンスチェックを自動化しています。ID ガバナンスでは、Agent ID Guard がマシン間 (M2M) ID のきめ細かなアクセス制御を提供します。一時的な認証情報と短期間の権限の仕組みにより、認証情報の悪用や権限昇格のリスクを効果的に抑制します。
データセキュリティの多層防御:ソースからフローまでのエンドツーエンド制御
「エージェント Skill とデータセキュリティ検知」の評価項目では、Alibaba Cloud Data Security Center (DSC) がハイブリッド検知アーキテクチャを採用しています。機密データを処理する際にエージェントが直面する複雑なシナリオに対応するため、「ルールエンジン + 意味理解 + 知識推論」を組み合わせました。このアーキテクチャは、身分証番号や銀行カード番号などの構造化された機密情報をミリ秒単位で特定します。さらに Qwen LLM の意味解析能力を活用し、非構造化ドキュメントに潜む暗黙の機密コンテンツも正確に検知します。さらに重要なことに、Alibaba Cloud はエンドツーエンドのデータリネージ管理プラットフォームを構築しました。ナレッジベースや RAG システムから Skills コンポーネントまで、データのフルライフサイクルを追跡し、データの流れ全体で追跡可能性と制御性を確保します。
イノベーションとフロンティア技術の融合:AI vs. AI
「イノベーション」の評価項目では、Alibaba Cloud は「AI で AI を守る」技術アプローチで満点を獲得しました。これは、セキュリティ能力が「リソースの積み増し」から「エージェントネイティブ」へと進化したことを示しています。
プロンプトインジェクションやジェイルブレイク攻撃といった新たな脅威に対応するため、Alibaba Cloud は Qwen 基盤モデルにセキュリティ面の徹底したファインチューニングを施しました。そして新世代の能動的検知システムとして、自動化された AI レッドチーミングシステムを構築しました。組み込まれた「攻撃エージェント」は実際の攻撃者の戦略をシミュレートし、敵対的サンプルを自動生成して、モデルへの模擬攻撃テストを実施します。これは、受動的な「保護リソース」から、成長し、協調し、自己進化する「デジタル免疫エージェント」への進化を意味します。さらに Alibaba Cloud は、コアとなる検知能力をオープンソースモデル Qwen3-Guard として抽出し、エコシステム共創と技術貢献に向けた開かれた姿勢を示しています。
ランタイム検知と MCP セキュリティ:AI ネイティブ時代の動的防御システム
前述の満点評価項目に加えて、「脆弱性検知と管理」「ランタイム検知」「MCP セキュリティ検知」の 3 つの評価項目でも、Alibaba Cloud は堅牢で優れた防御能力を発揮しました。複雑な攻撃シナリオに対応できる防御力を備えています。
● 脆弱性検知と管理:Agent Security Center は、従来の CVE スキャニングと AI ネイティブのリスク識別を融合させます。サプライチェーンをリアルタイムで分析し、正確な修復ガイダンスを提供することで、セキュリティ強化と AI 環境の安定性を両立させます。
● ランタイム検知:AI セーフティガードレール 2.0 は、実行チェーン全体 (リクエスト → オーケストレーション → 推論 → ツール呼び出し → 応答) に基づく行動相関分析を実行します。クラウド、エンドポイント、マルチエージェント連携の各シナリオで、ジェイルブレイク、ツールポイズニング、異常な操作を動的にブロックします。
● MCP セキュリティ検知:Agent ID Guard により、Alibaba Cloud は MCP (Model Context Protocol) の呼び出しに ID 認証と最小権限の検証を適用しています。KMS でホストされる動的な認証情報と組み合わせることで、MCP サーバーが侵害されても攻撃者が長期間有効な認証情報を取得できないようにしています。これにより、エージェント間インタラクションの最前線が強固になります。
技術リーダーシップから実環境での効果へ
今回の IDC 評価で Alibaba Cloud Agent Security Center が収めた優れた結果は、AI セキュリティインフラへの長年のネイティブ技術投資の集大成です。本システムは、インフラストラクチャ層でのフルスタック保護から、モデル層でのコンテンツセーフティ、アプリケーション層での動作制御までをカバーします。金融、新小売、物流をはじめさまざまな業界の企業のお客様に既に導入され、AI エージェントがもたらす新たなセキュリティ課題に的確に対応しています。
Alibaba Cloud Agent Security Center のデプロイ後、大手投資コミュニティは OpenClaw の設定リスクとサードパーティ製 Skills のサプライチェーン脆弱性を修復しました。統一されたオンボーディングソリューションにより、数十のシャドウエージェントを自動で発見し、資産インベントリを構築しました。フルチェーンのプロンプト保護は 1 日あたり平均で数百件の攻撃をブロックし、機密情報の漏えいインシデントはゼロになりました。悪意のある Skill の実行は、サンドボックスで確実に隔離されています。