
Fonctionnalités principales

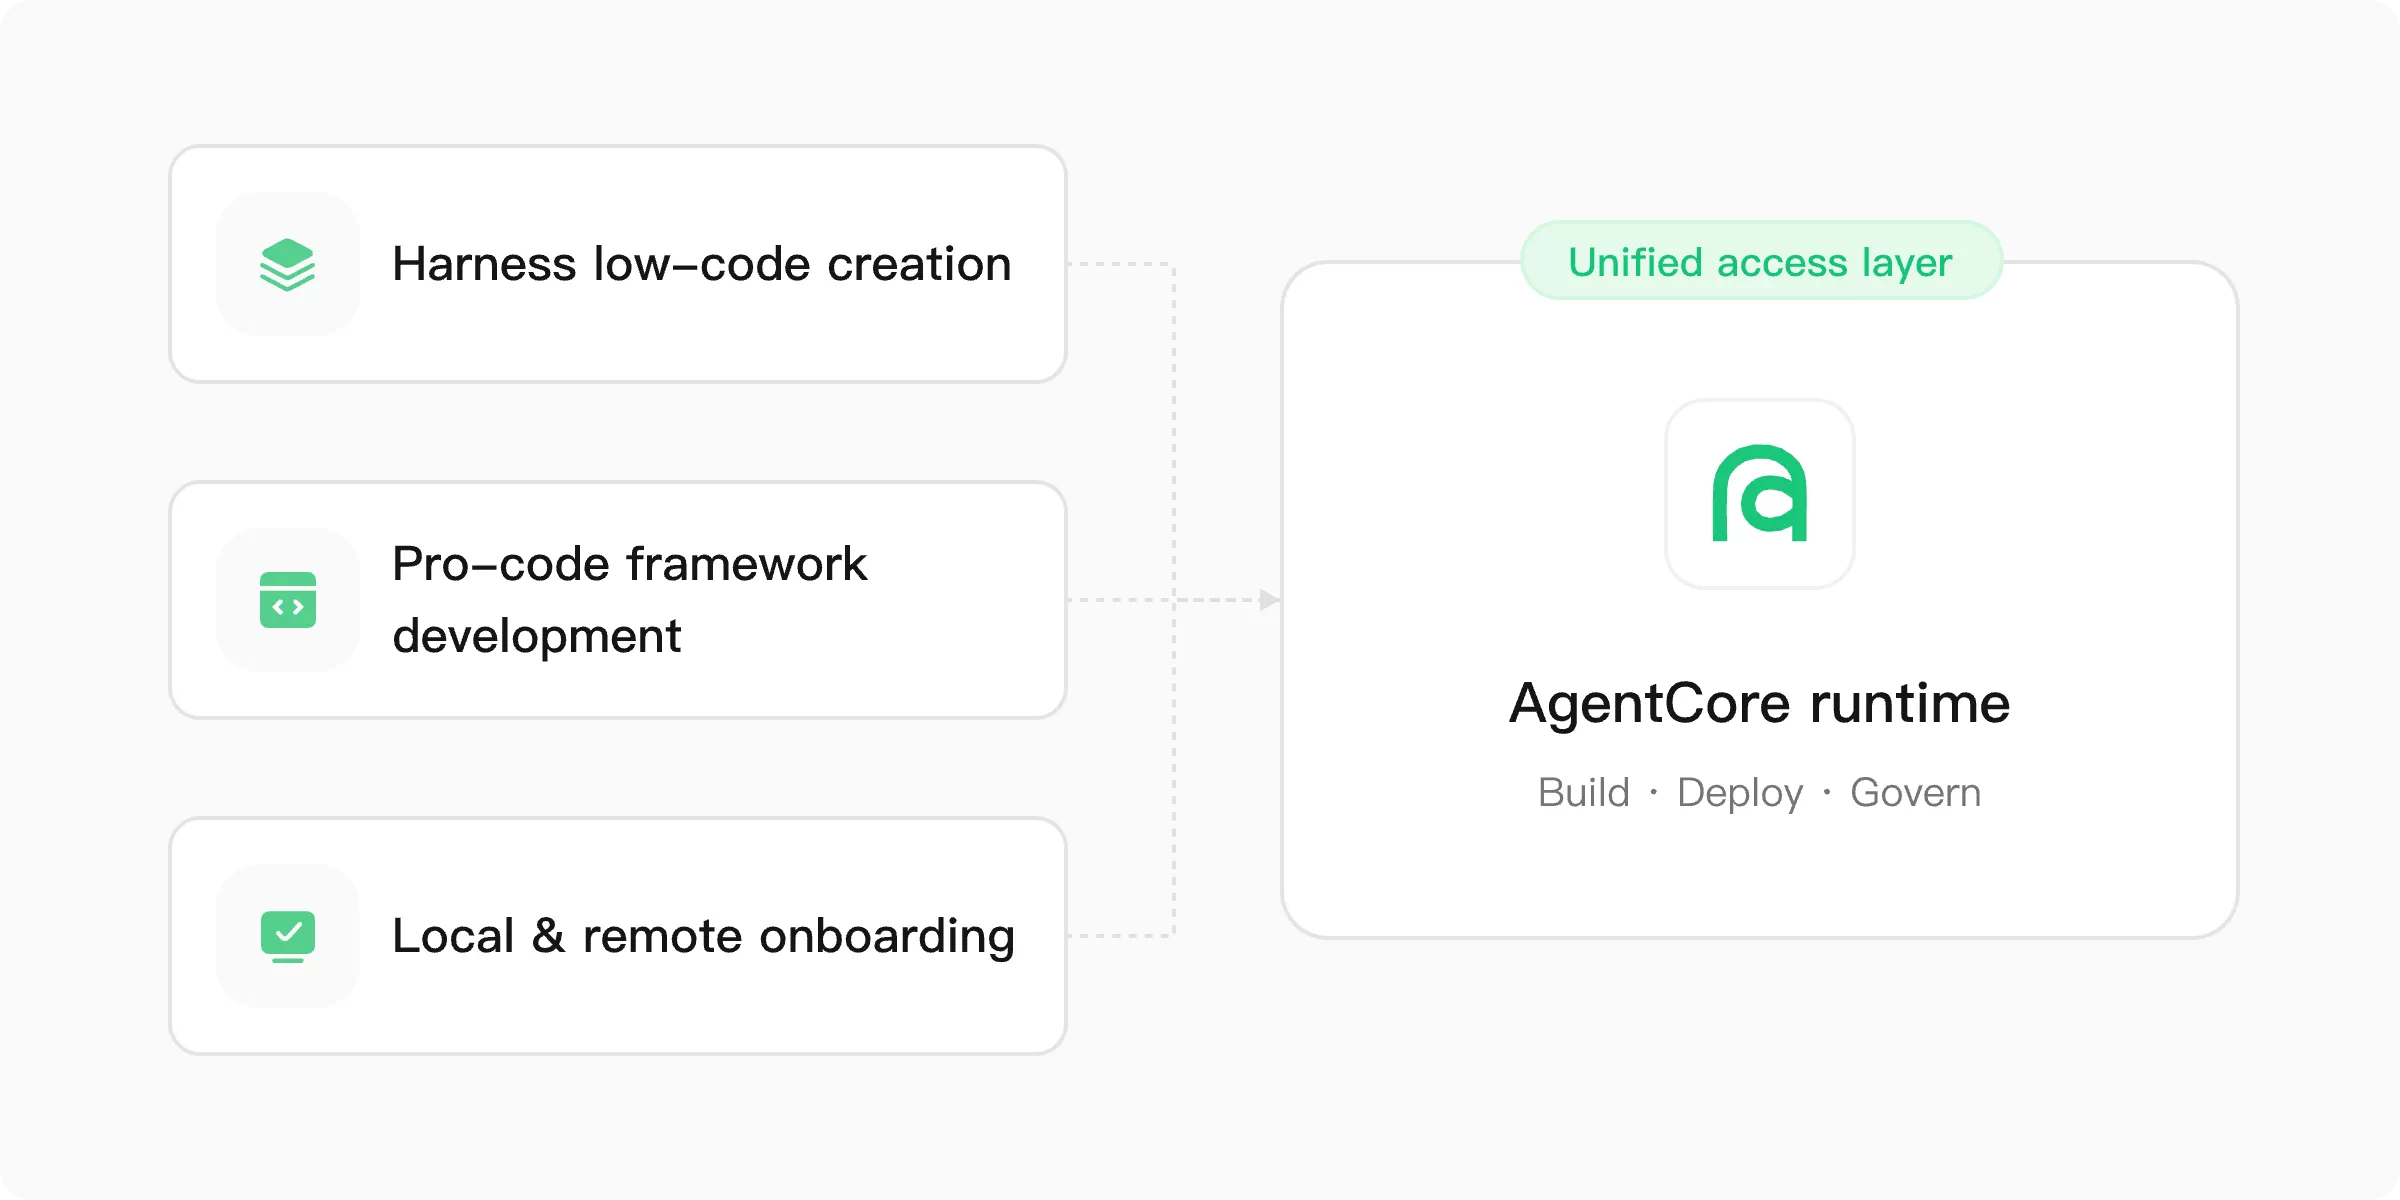
Construction et accès unifiés
-
â¢Configuration no-code : créez et déployez des agents sans écrire de code.
-
â¢Intégration native high-code : déployez des agents pro-code existants directement dans le runtime AgentCore sans aucune modification.
-
â¢Intégration transparente des agents existants : intégrez des agents locaux ou distants sans effort, garantissant zéro coût de réécriture.
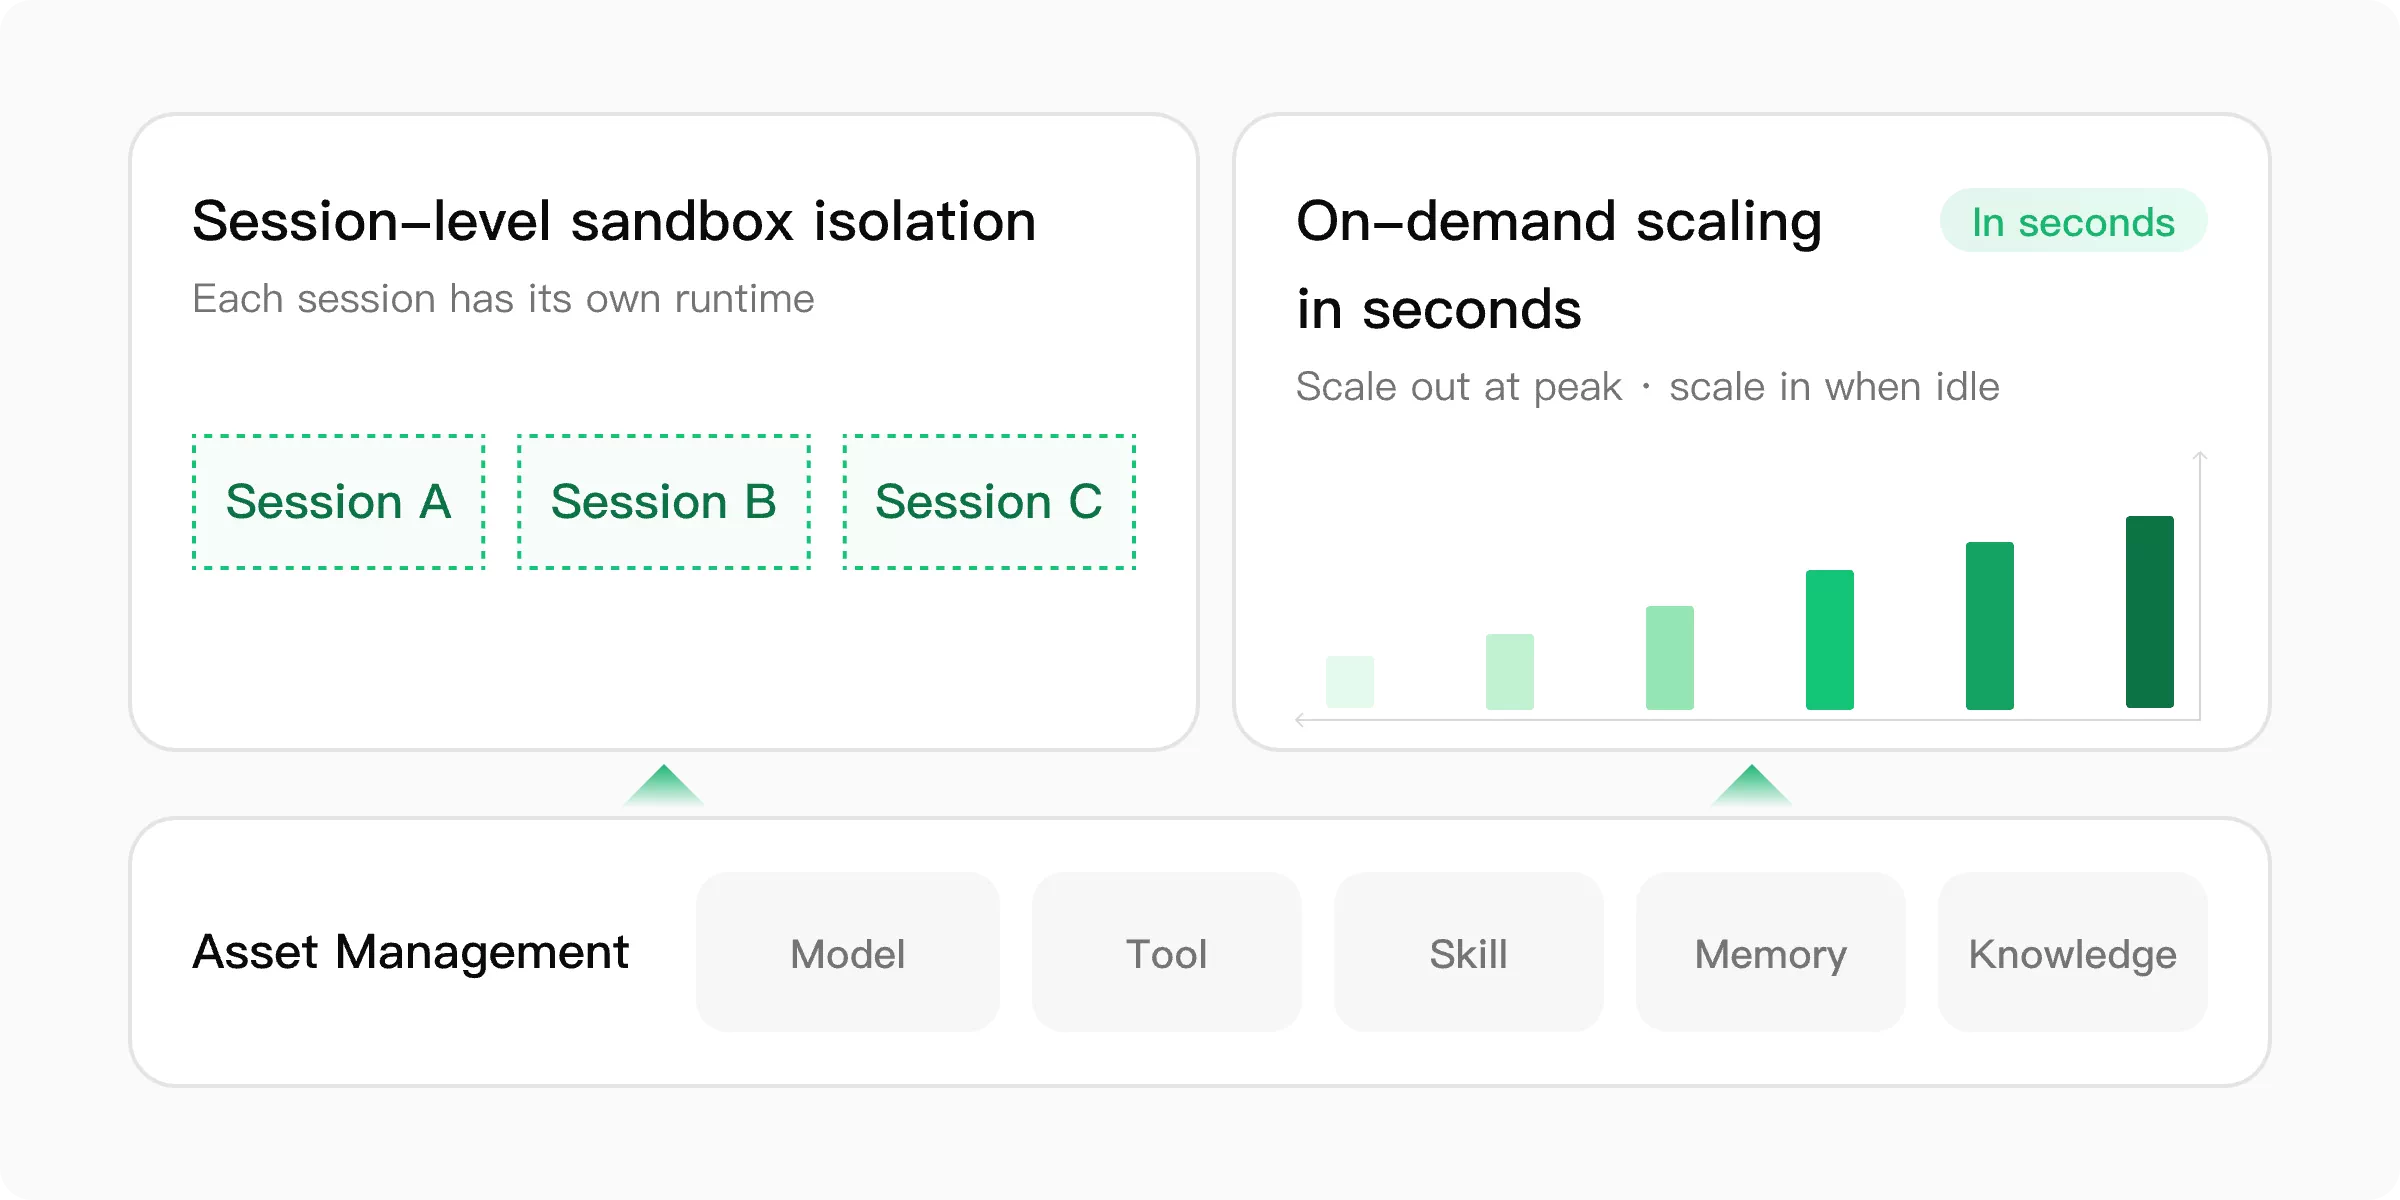
Fondation d'exécution élastique et fiable
-
â¢Mise à l'échelle automatique à la seconde : les ressources des agents s'étendent et se contractent dynamiquement en quelques secondes pour répondre aux charges de travail en temps réel.
-
â¢Isolation stricte des sessions : les bacs à sable imposent une séparation rigoureuse des données au niveau des sessions, empêchant toute interférence ou fuite entre sessions.
-
â¢Orchestration unifiée des ressources : les modèles, outils, compétences, mémoire et bases de connaissances sont gérés de manière centralisée et préconfigurés pour une utilisation immédiate.
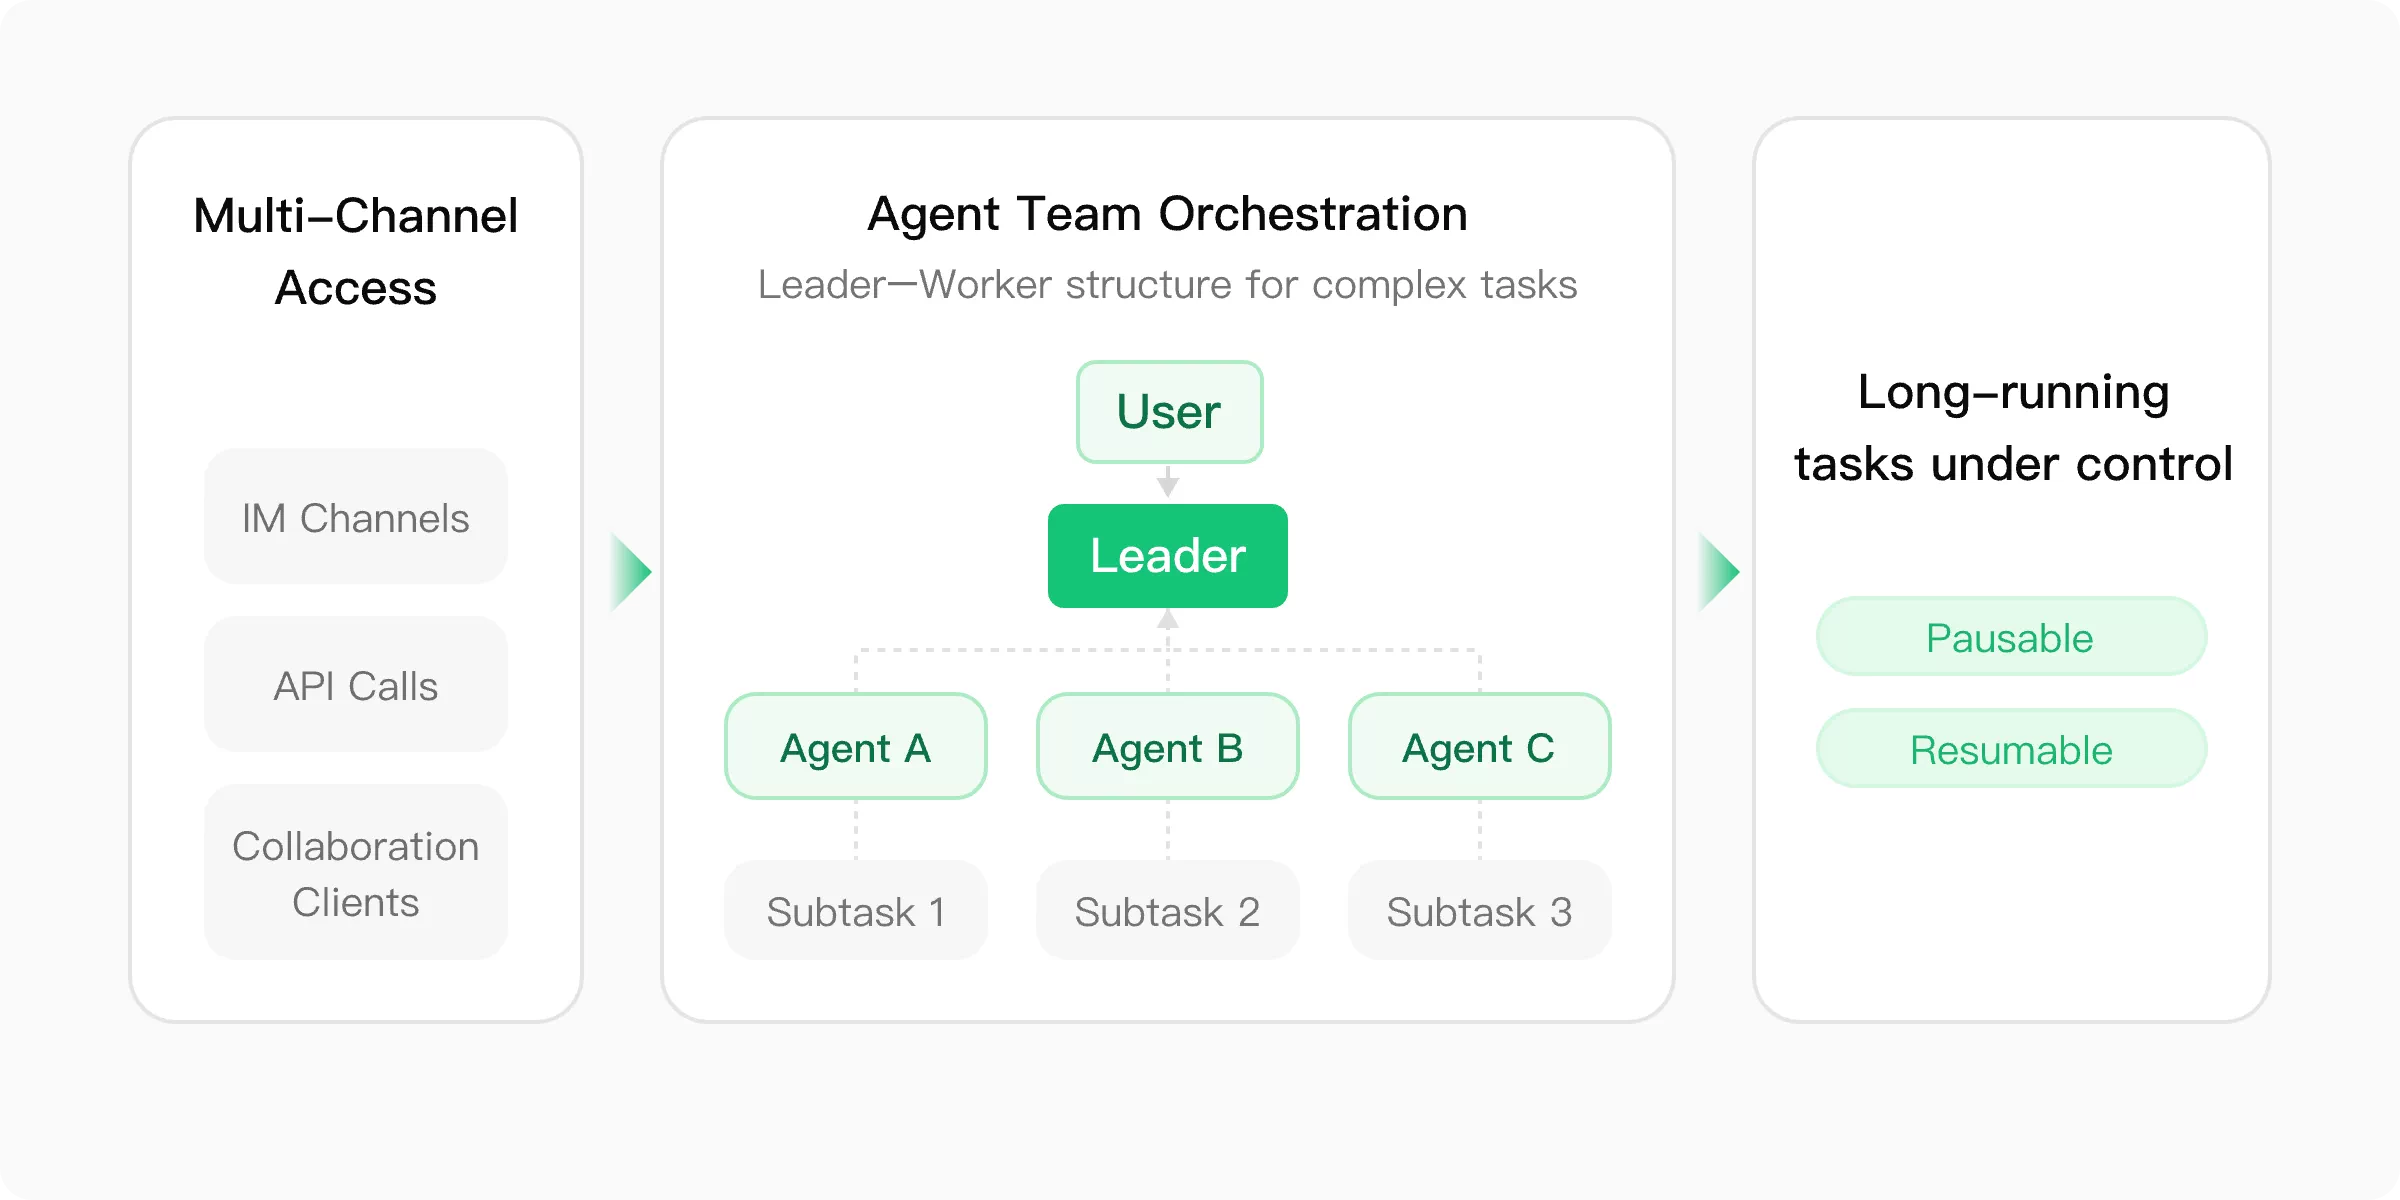
Collaboration multi-agents et humaine dans la boucle
-
â¢Orchestration hybride : coordonnez les workflows entre utilisateurs humains et agents IA.
-
â¢Gestion dynamique des tâches : décomposez, planifiez et gérez l'état des tâches complexes de longue durée (pause/reprise).
-
â¢Accès omnicanal : intégration transparente avec la messagerie instantanée, les API et les clients d'entreprise.

Gouvernance et observabilité
-
â¢Framework d'identité unifié : applique un contrôle d'accès strict avec des mécanismes d'authentification complets pour les flux entrants et sortants.
-
â¢Traçage de bout en bout : offre une visibilité complète sur les appels API, les invocations d'outils et les chemins de raisonnement des agents, intégré de manière transparente à Cloud Monitor (CMS) 2.0.
-
â¢Réglage de sécurité et de performance : comprend le coffre-fort d'identifiants sécurisé, des journaux d'audit immuables et des outils d'évaluation automatisés pour une optimisation continue.
Sécurité et conformité
Sécurité des identifiants
AgentCore isole les identifiants via la gestion des secrets du plan de contrôle, empêchant leur exposition en texte clair aux agents. La protection à l'exécution comprend l'assainissement des journaux, le chiffrement en mémoire et le vidage du cache. Intégré à Agent Identity pour un accès au moindre privilège, il minimise les risques de fuite.
Traçage de bout en bout
AgentCore offre un traçage complet sur l'ensemble des chaînes d'appels, des invocations d'outils et des chemins de décision. Entièrement intégré à Cloud Monitor (CMS) 2.0, il permet une analyse rapide des causes racines en localisant les problèmes au niveau d'agents et d'étapes d'exécution spécifiques.
Audit de sécurité
AgentCore enregistre chaque opération liée aux identifiants ainsi que les informations d'Agent Identity et d'opérateur associées, garantissant une traçabilité et une responsabilité complètes. Ses journaux d'audit exhaustifs prennent en charge une recherche multidimensionnelle par heure, utilisateur et agent, répondant aux exigences strictes de conformité des entreprises.
Contrôle d'accès
AgentCore met en œuvre un système d'identité unifié dans lequel chaque agent se voit attribuer une identité distincte. Il prend en charge l'authentification bidirectionnelle (entrante et sortante) ainsi que le contrôle d'accès basé sur les rôles (RBAC), permettant une gestion granulaire des permissions et du périmètre opérationnel.

