
Kernfunktionen

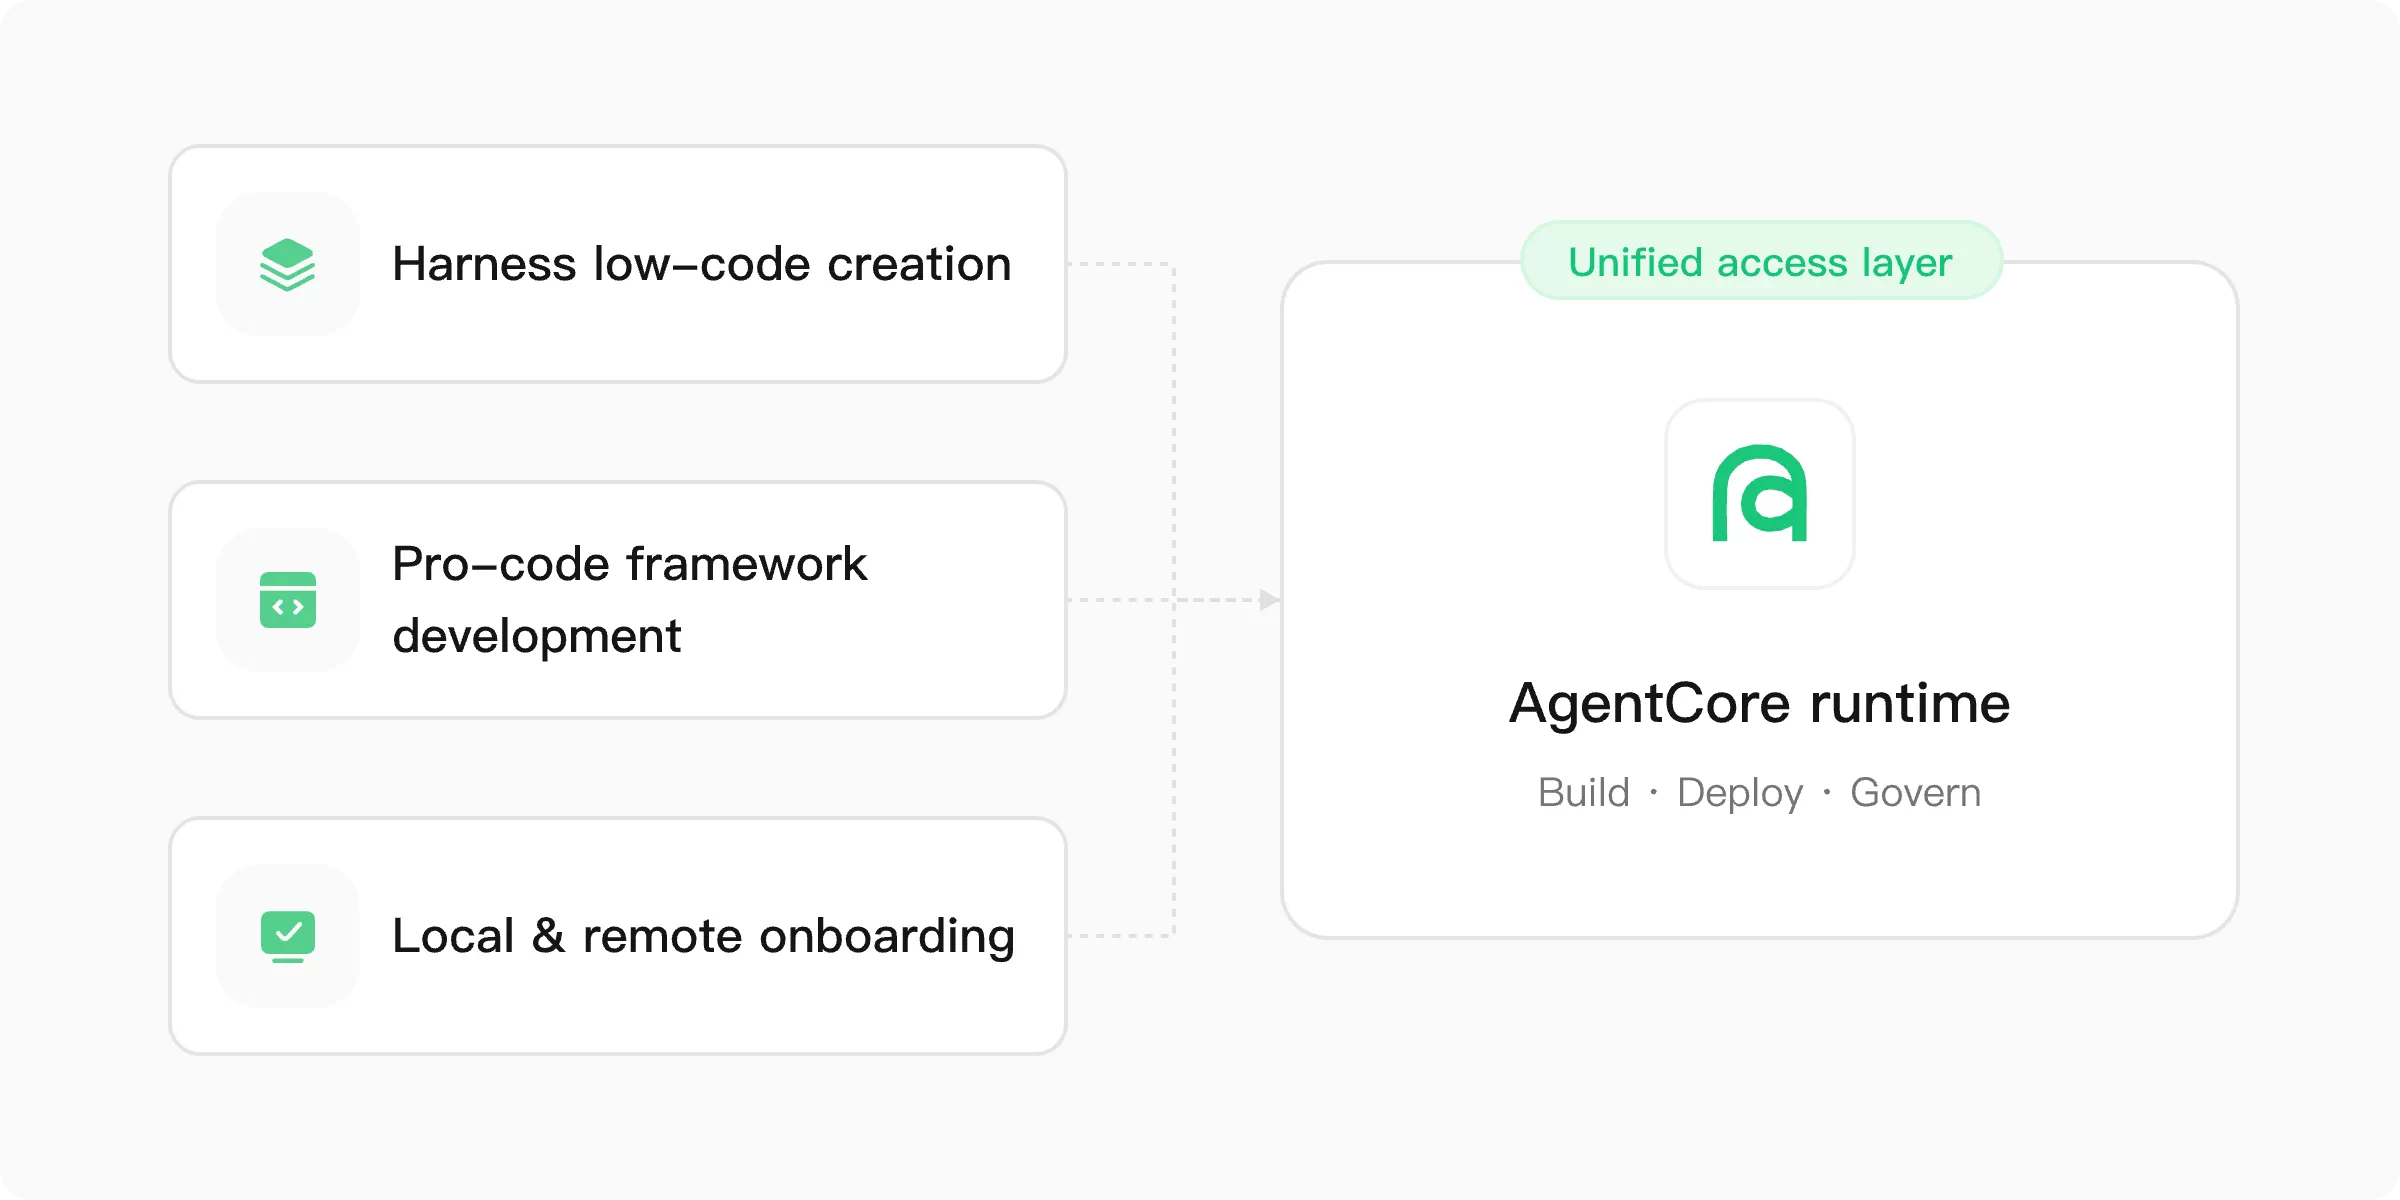
Einheitliche Erstellung und Zugriff
-
•No-Code-Harness-Konfiguration: Agenten ohne Code erstellen und bereitstellen.
-
•Native High-Code-Integration: Bestehende Pro-Code-Agenten direkt in der AgentCore-Laufzeitumgebung bereitstellen – ohne Anpassungen.
-
•Nahtlose Integration bestehender Systeme: Lokale oder Remote-Agenten mühelos integrieren – ohne Neuschreibungsaufwand.
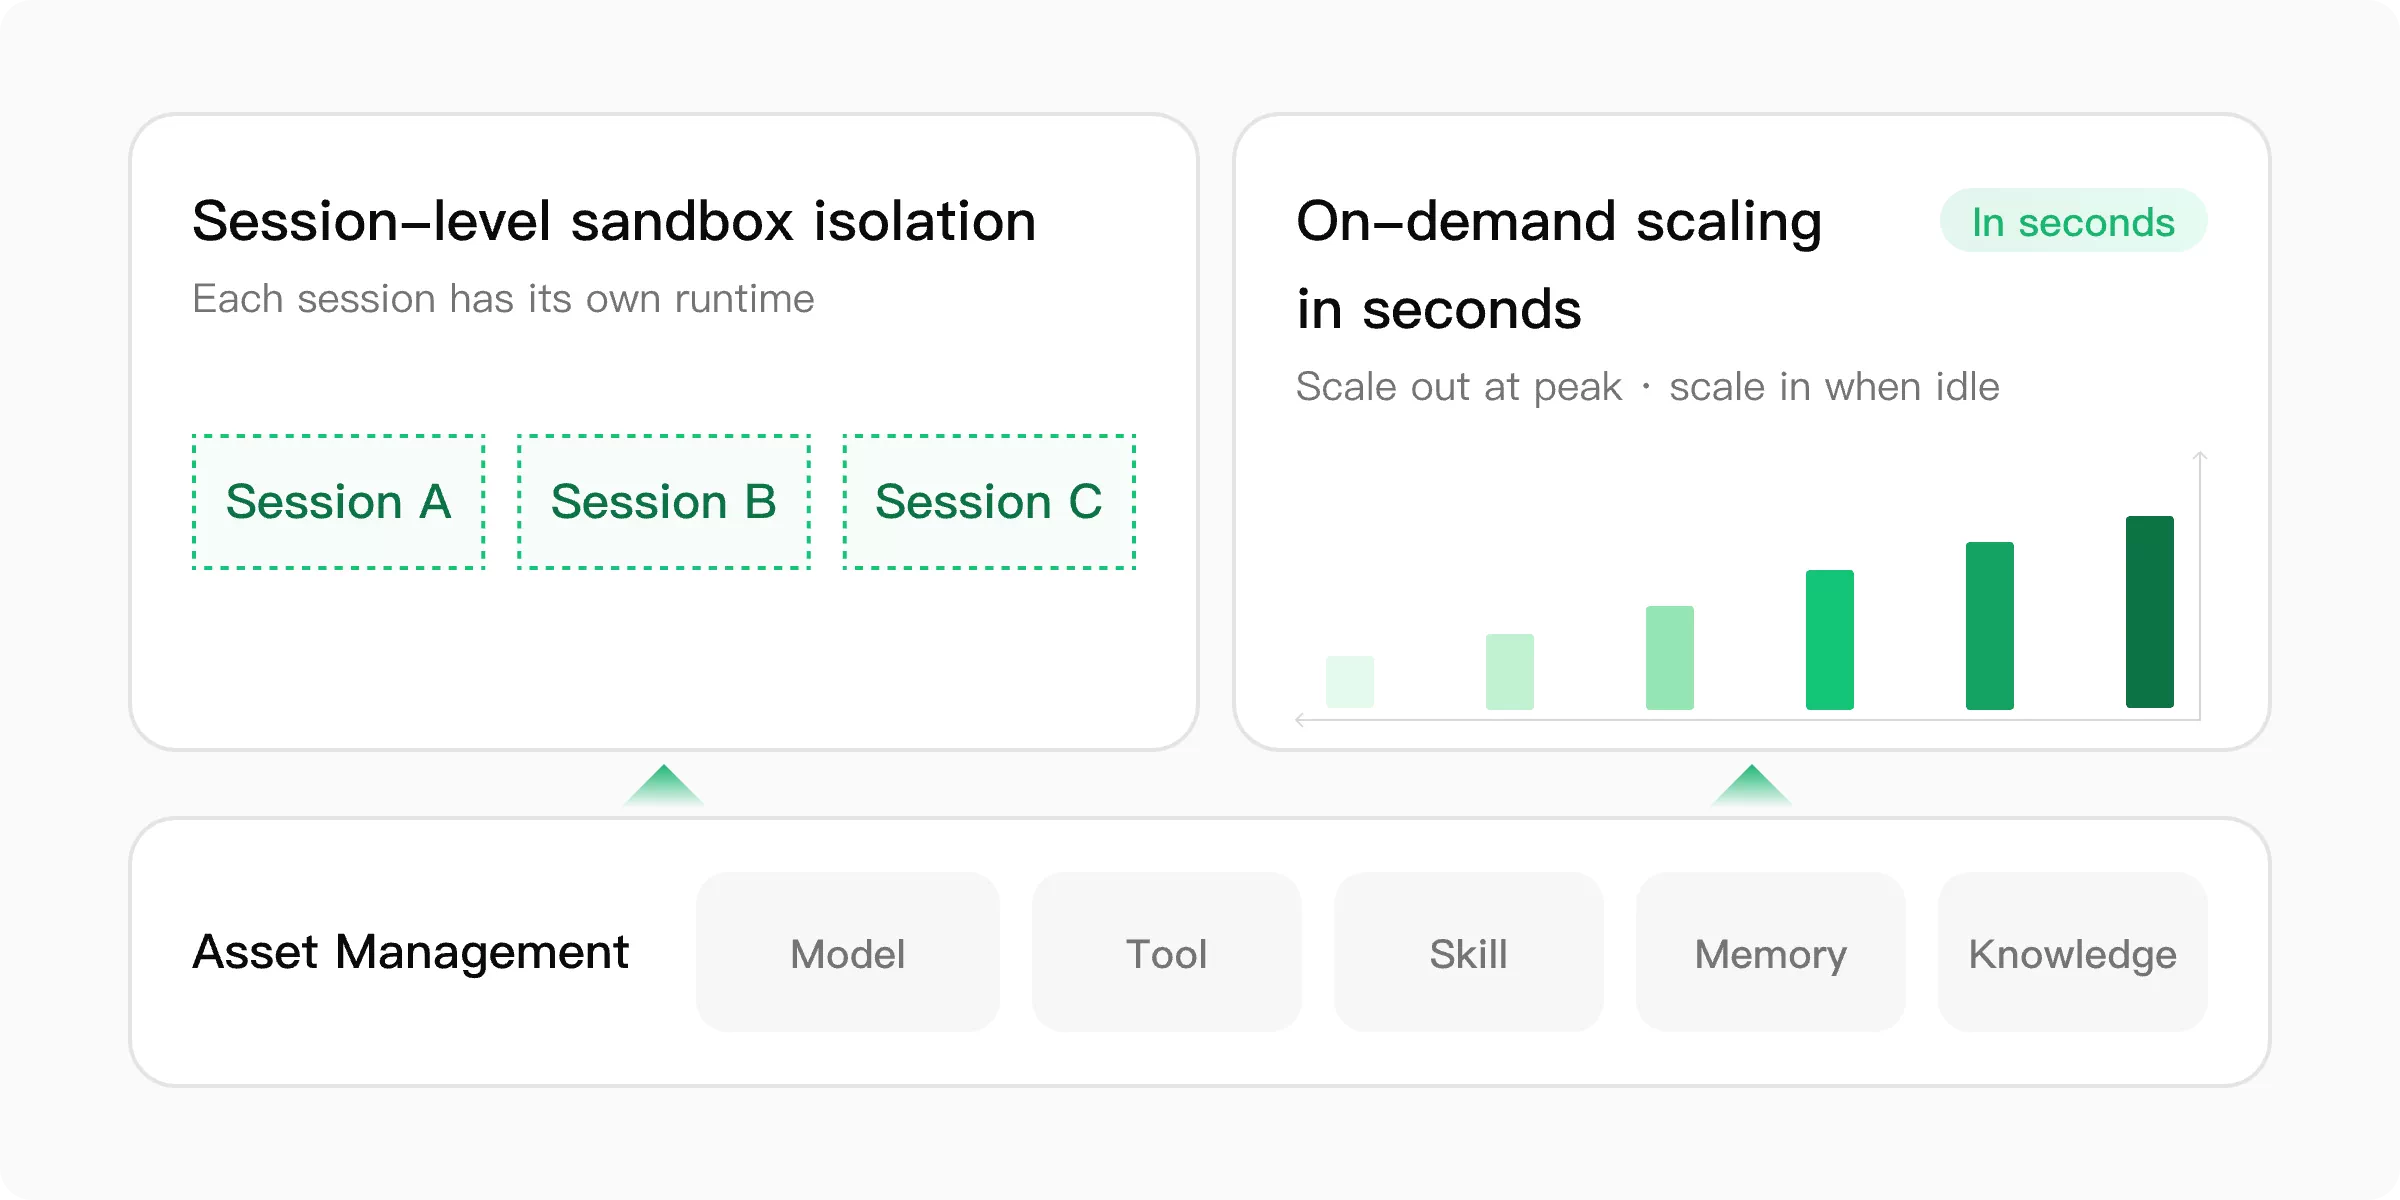
Elastische und zuverlässige Laufzeitgrundlage
-
•Sekundenschnelles Auto Scaling: Agent-Ressourcen skalieren dynamisch innerhalb von Sekunden hoch und runter, um sich dem Echtzeit-Workload anzupassen.
-
•Strikte Sitzungsisolierung: Sandboxes erzwingen eine konsequente Datentrennung auf Sitzungsebene und verhindern sitzungsübergreifende Interferenzen oder Datenlecks.
-
•Einheitliche Asset-Orchestrierung: Modelle, Tools, Skills, Memory und Wissensbasen werden zentral verwaltet und sind sofort einsatzbereit vorkonfiguriert.
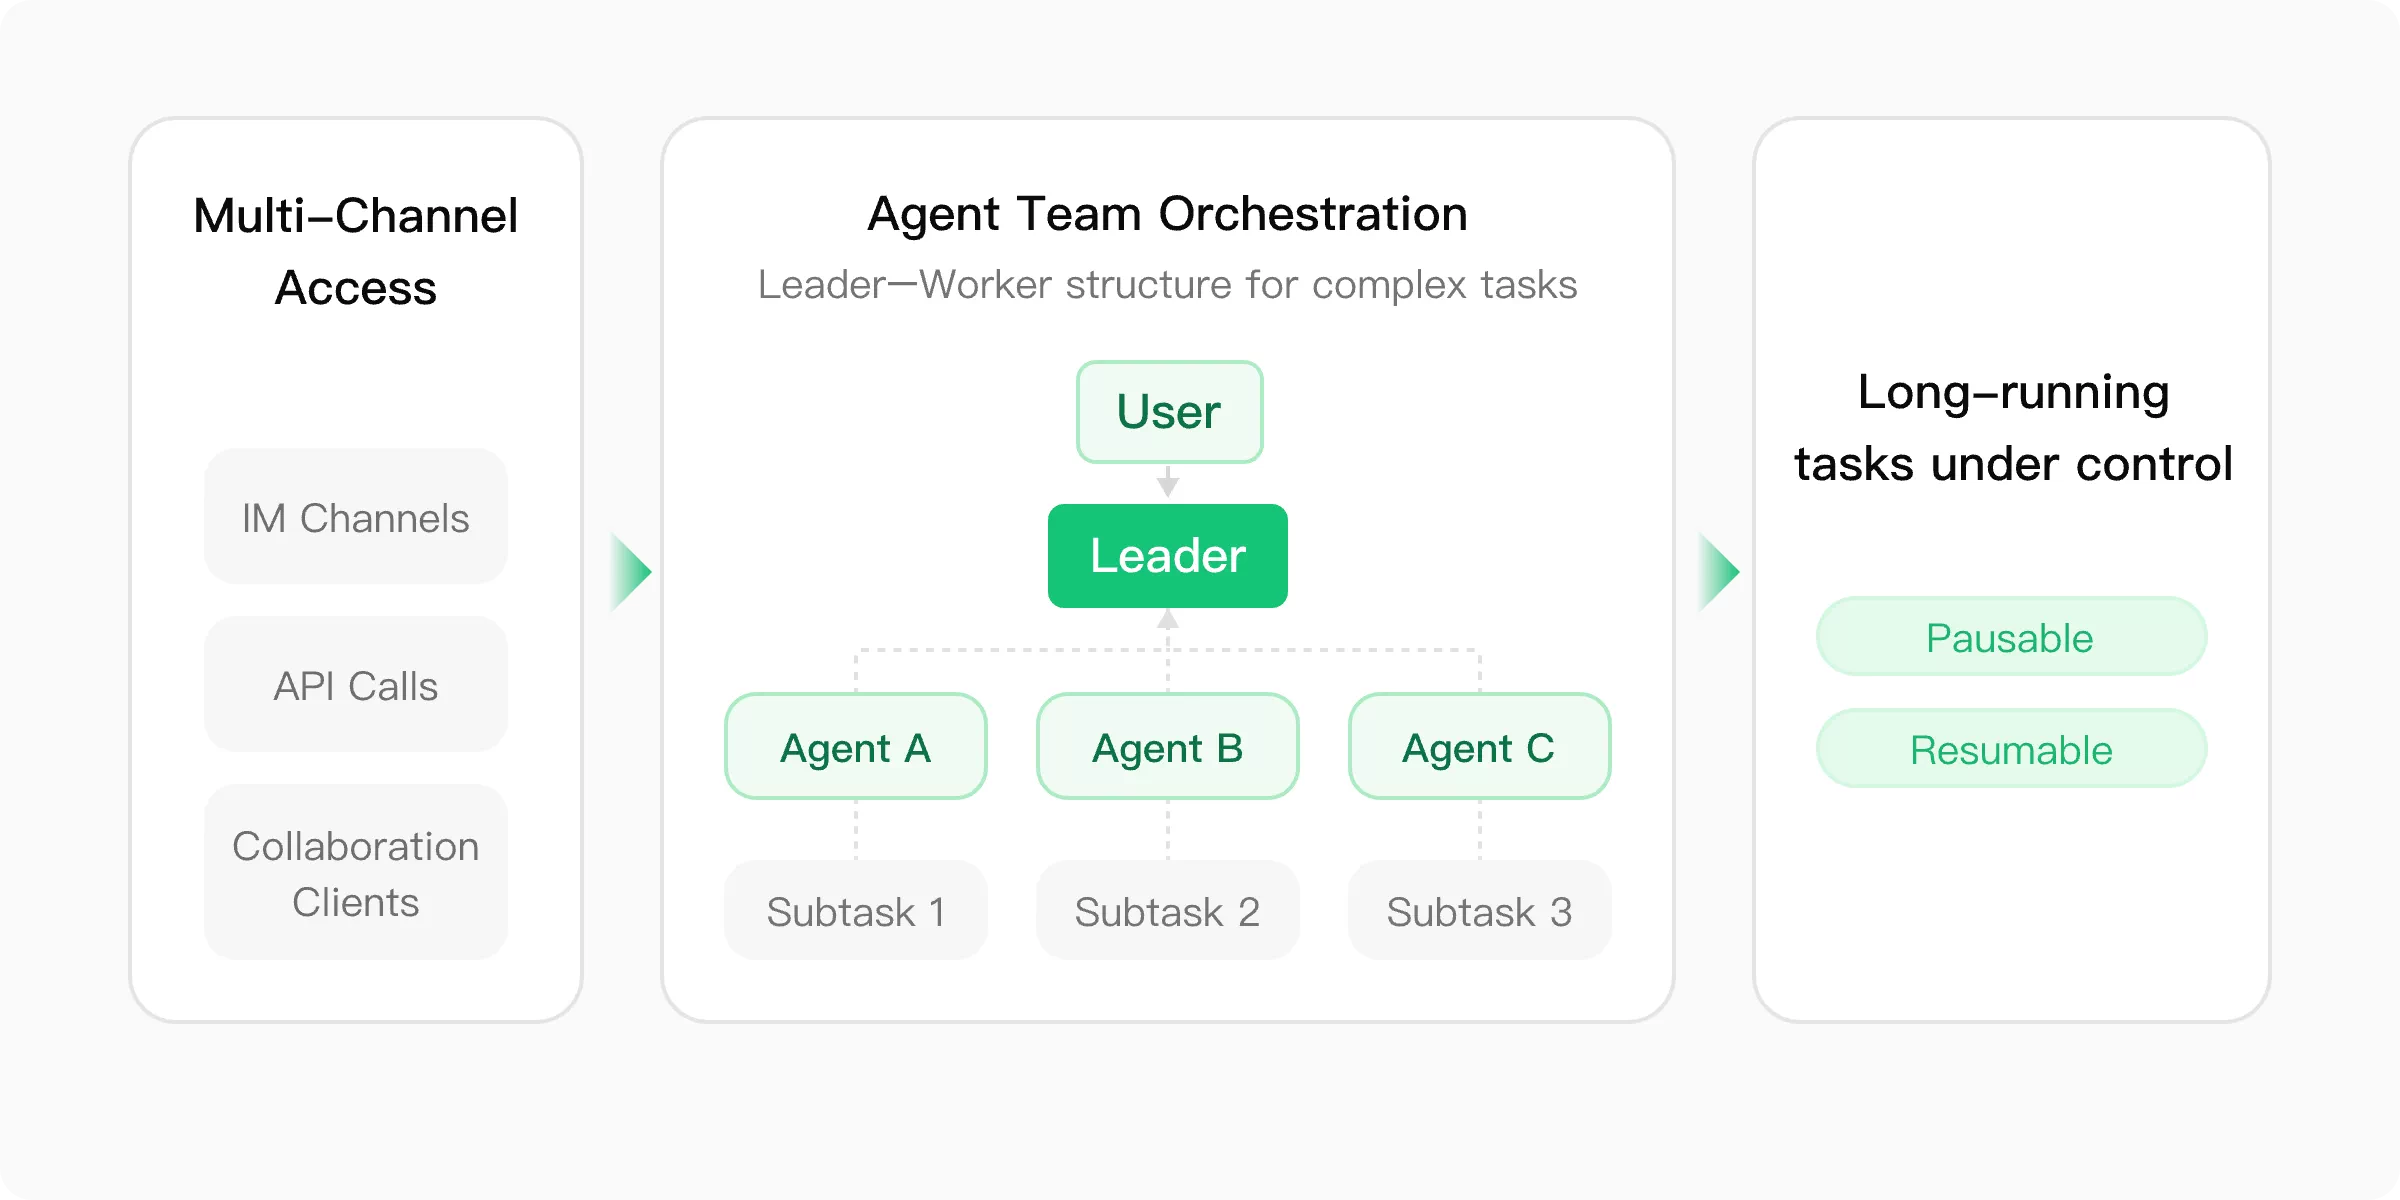
Multi-Agent- und Human-in-the-Loop-Kollaboration
-
•Hybride Orchestrierung: Workflows über menschliche Benutzer und KI-Agenten hinweg koordinieren.
-
•Dynamisches Aufgabenmanagement: Lang laufende komplexe Aufgaben zerlegen, planen und deren Status verwalten (Pause/Fortsetzen).
-
•Omni-Channel-Zugriff: Nahtlose Integration mit Instant Messaging, APIs und Enterprise-Clients.

Governance und Observability
-
•Einheitliches Identitätsframework: Strikte Zugriffskontrolle mit umfassenden Mechanismen für eingehende und ausgehende Authentifizierung.
-
•End-to-End-Tracing: Vollständige Transparenz über API-Aufrufe, Tool-Aufrufe und Reasoning-Pfade der Agenten – nahtlos integriert mit Cloud Monitor (CMS) 2.0.
-
•Sicherheit und Leistungsoptimierung: Sichere Speicherung von Anmeldedaten, unveränderliche Audit-Logs und automatisierte Bewertungstools für kontinuierliche Optimierung.
Sicherheit und Compliance
Anmeldedatensicherheit
AgentCore isoliert Anmeldedaten durch Secret-Management auf der Steuerungsebene und verhindert die Klartextoffenlegung gegenüber Agents. Der Laufzeitschutz umfasst Logbereinigung, Verschlüsselung im Arbeitsspeicher und Cache-Leerung. Durch die Integration mit Agent Identity für den Zugriff nach dem Least-Privilege-Prinzip werden Datenlecks minimiert.
End-to-End-Tracing
AgentCore bietet eine umfassende Nachverfolgung über Aufrufketten, Tool-Aufrufe und Entscheidungspfade. Durch die vollständige Integration in Cloud Monitor (CMS) 2.0 wird eine schnelle Ursachenanalyse ermöglicht, die Probleme präzise auf bestimmte Agents und Ausführungsschritte eingrenzt.
Sicherheitsaudits
AgentCore protokolliert jeden Anmeldedatenvorgang zusammen mit der zugehörigen Agent-Identität und Operator-Informationen, um vollständige Nachverfolgbarkeit und Rechenschaftspflicht zu gewährleisten. Die umfassenden Audit-Logs unterstützen eine mehrdimensionale Suche nach Zeit, Benutzer und Agent und erfüllen damit strenge Compliance-Anforderungen von Unternehmen.
Zugriffskontrolle
AgentCore implementiert ein einheitliches Identitätssystem, in dem jedem Agent eine eindeutige Identität zugewiesen wird. Es unterstützt bidirektionale Authentifizierung (eingehend und ausgehend) sowie Role-Based Access Control (RBAC) und ermöglicht so eine fein granulare Verwaltung von Berechtigungen und Handlungsspielräumen.

