Security Center
CNAPP erkennt und analysiert Sicherheitsbedrohungen in Echtzeit und warnt vor ihnen.
Mehr erfahrenEinführung
Während KI-Agents den Übergang von punktuellen Pilotprojekten in großflächige Produktionsumgebungen vollziehen, ist die Sicherheits-Governance für KI-Agents zu einer zentralen Herausforderung für Unternehmen geworden, die die digitale Transformation vorantreiben. In der IDC-Studie „China Agent Threat Detection Technology Assessment, 2026“ (Dok.-Nr. CHC53616626, April 2026) hob sich Alibaba Cloud unter mehr als 20 teilnehmenden Anbietern hervor – dank seiner umfassenden Expertise in den Bereichen Asset-Management, Posture-Management, Datensicherheit und technologische Innovation. Alibaba Cloud Agent Security Center erzielte viermal die volle Punktzahl (5/5) und erreichte hohe Bewertungen in drei weiteren Dimensionen: Schwachstellenerkennung, Laufzeiterkennung und MCP-Sicherheitserkennung. Diese Ergebnisse bestätigen die Produkt- und Technologieführerschaft von Alibaba Cloud im Bereich der KI-Agent-Sicherheit.
Führende Fähigkeiten: Die Technologie hinter vier vollen Punktzahlen
Die IDC-Bewertung konzentrierte sich auf die Risiken, die Agents in Unternehmensumgebungen einführen – Datenlecks, unbefugte Vorgänge und Geschäftsunterbrechungen – mit besonderem Augenmerk auf die Fähigkeiten der Anbieter zur Bedrohungserkennung und Governance über den gesamten Agent-Lebenszyklus hinweg. Die starke Leistung von Alibaba Cloud in allen sieben Dimensionen resultiert aus der Abkehr vom traditionellen Single-Point-Defense-Ansatz – wie dem alleinigen Verlassen auf LLM-Sicherheitsgateways oder Safety Guardrails – und dem Aufbau eines Verteidigungssystems, das auf den Prinzipien „Agent-native Sicherheit“ und „KI mit KI verteidigen“ basiert.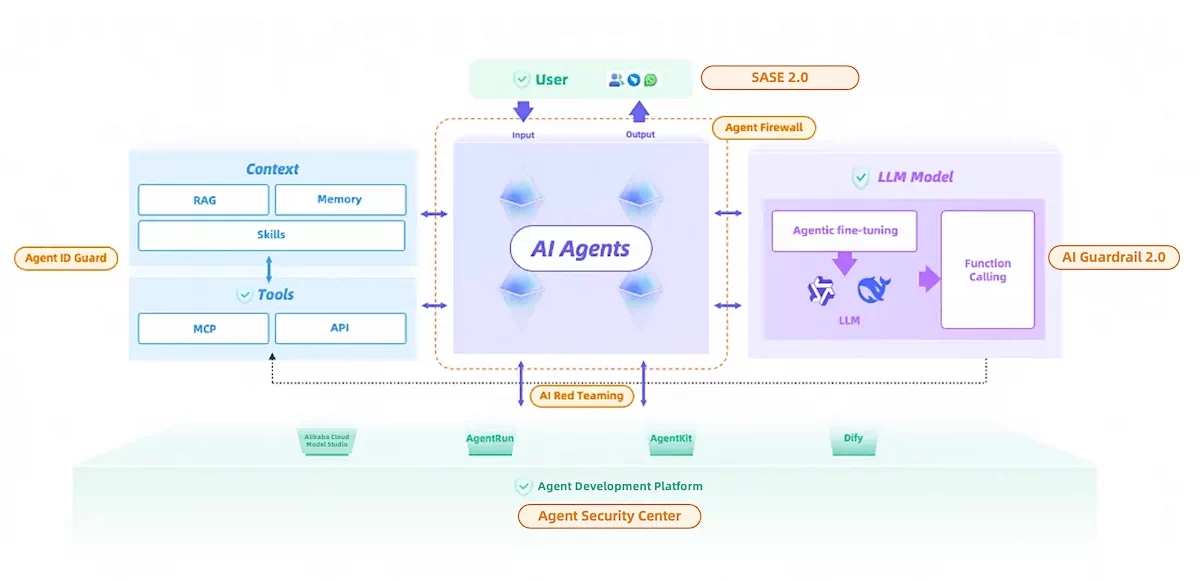
Umfassende Transparenz der Agent-Assets: Beseitigung von Blindstellen durch Shadow Agents
In der Dimension „Agent-Asset-Management“ erstellt Agent Security Center eine präzise „Agent-Asset-Karte“, die automatisch KI-Anwendungen in Cloud-Umgebungen entdeckt und kontinuierlich überwacht. Das Produkt deckt 5 große Cloud-Plattformen ab und kann mehr als 190 KI-Komponenten identifizieren. Durch die Erstellung eines visualisierten „Agent-Beziehungsgraphen“ korreliert es isolierte Agent-Anwendungen tiefgehend mit ihren zugrunde liegenden Modellen, Skills, Wissensdatenbanken (RAG), Tools und Identitätsanmeldedaten – und beseitigt so die Sicherheitsblindstellen, die durch Blackbox-Assets bei traditionellen Ansätzen verursacht werden.
Über die Cloud-Asset-Abdeckung hinaus erweitert Alibaba Cloud die Erkennung und Governance von Shadow Agents auch auf Office-Sicherheitsszenarien durch sein Produkt Alibaba Cloud SASE 2.0.
Geschlossenes Posture-Management: Dynamische Governance der Lieferkette und Identitäten
In der Dimension „Agent Security Posture Management“ führte Alibaba Cloud angesichts von Risiken wie Poisoning der Agent-Lieferkette und Fehlkonfiguration die Funktionen Agent-SPM (Agent Security Posture Management) und Agent-BOM (Agent Bill of Materials) ein, die automatisierte Compliance-Prüfungen über die gesamte Pipeline ermöglichen – vom Image-Building in der Entwicklungsphase über das Deployment bis hin zur Agent-Laufzeit. Für die Identity-Governance bietet Agent ID Guard eine fein granulierte Zugriffskontrolle für Machine-to-Machine-Identitäten (M2M) und verwendet temporäre Anmeldedaten sowie kurzlebige Berechtigungsmechanismen, um Missbrauch von Anmeldedaten und Risiken der Rechteausweitung effektiv einzudämmen.
Tiefengestaffelte Verteidigung für Datensicherheit: End-to-End-Kontrolle von der Quelle bis zum Datenfluss
In der Dimension „Agent-Skill- und Datensicherheitserkennung“ setzt Alibaba Cloud Data Security Center (DSC) angesichts der komplexen Szenarien, mit denen Agents bei der Verarbeitung sensibler Daten konfrontiert sind, eine hybride Erkennungsarchitektur ein, die „Regel-Engine + semantisches Verständnis + Wissensschlussfolgerung“ kombiniert. Diese Architektur identifiziert nicht nur strukturierte sensible Informationen (wie Ausweisnummern und Bankkartennummern) in Millisekundengeschwindigkeit, sondern nutzt auch die semantischen Analysefähigkeiten des Qwen-LLM, um implizite sensible Inhalte in unstrukturierten Dokumenten präzise zu erkennen. Noch wichtiger ist, dass Alibaba Cloud eine End-to-End-Plattform für das Data-Lineage-Management aufgebaut hat, die eine vollständige Lebenszyklusnachverfolgung von Daten über Wissensdatenbanken und RAG-Systeme bis hin zu Skills-Komponenten ermöglicht – sodass Daten während ihres gesamten Flusses nachvollziehbar und steuerbar bleiben.
Innovation und Konvergenz der Spitzentechnologien: KI gegen KI
In der Dimension „Innovation“ erhielt Alibaba Cloud die volle Punktzahl für seinen technischen Ansatz „KI mit KI verteidigen“, der die Entwicklung der Sicherheitsfähigkeiten von „Ressourcenbündelung“ zu „Agent-nativ“ widerspiegelt.
Angesichts neuer Bedrohungen wie Prompt-Injection und Jailbreak-Angriffen hat Alibaba Cloud ein tiefgreifendes Sicherheits-Fine-Tuning des Qwen-Basismodells durchgeführt und eine neue Generation proaktiver Erkennungssysteme aufgebaut – ein automatisiertes KI-Red-Teaming-System. Der integrierte „Angriffs-Agent“ simuliert reale Angreiferstrategien, generiert automatisch adversarielle Stichproben und führt simulierte Angriffstests gegen Modelle durch – was die Entwicklung von passiven „Schutzressourcen“ zu wachsenden, kollaborativen und selbstentwickelnden „digitalen Immun-Agents“ darstellt. Darüber hinaus hat Alibaba Cloud seine Kernerkennungsfähigkeiten in das Open-Source-Modell Qwen3-Guard destilliert und zeigt damit eine offene Haltung gegenüber dem gemeinsamen Aufbau des Ökosystems und dem Technologiebeitrag.
Laufzeiterkennung und MCP-Sicherheit: Ein dynamisches Verteidigungssystem für die KI-native Ära
Über die oben genannten Dimensionen mit voller Punktzahl hinaus demonstrierte Alibaba Cloud robuste und herausragende Abwehrfähigkeiten in komplexen Angriffsszenarien in drei weiteren Dimensionen: „Schwachstellenerkennung und -management“, „Laufzeiterkennung“ und „MCP-Sicherheitserkennung“.
● Schwachstellenerkennung und -management: Agent Security Center kombiniert traditionelles CVE-Scanning mit KI-nativer Risikoidentifizierung, analysiert die Lieferkette in Echtzeit und bietet präzise Anleitungen zur Behebung – im Gleichgewicht zwischen Sicherheitsverstärkung und Stabilität der KI-Umgebung.
● Laufzeiterkennung: AI Safety Guardrails 2.0 führt eine verhaltensbezogene Korrelationsanalyse auf Basis der vollständigen Ausführungskette (Anfrage → Orchestrierung → Inferenz → Tool-Aufruf → Antwort) durch und fängt dynamisch Jailbreaks, Tool-Poisoning und anomale Vorgänge in Cloud-, Endpoint- und Multi-Agent-Kollaborationsszenarien ab.
● MCP-Sicherheitserkennung: Durch Agent ID Guard erzwingt Alibaba Cloud Identitätsauthentifizierung und Least-Privilege-Verifizierung für MCP-Aufrufe (Model Context Protocol), kombiniert mit dynamischen Anmeldedaten, die in KMS gehostet werden. Selbst wenn ein MCP-Server kompromittiert wird, können Angreifer keine langlebigen gültigen Anmeldedaten erlangen – was die Frontlinie der Agent-Interaktionen stärkt.
Von technischer Führungsstärke zu praktischer Wirksamkeit
Die starken Ergebnisse von Alibaba Cloud Agent Security Center in dieser IDC-Bewertung sind das Ergebnis jahrelanger nativer Technologieinvestitionen in die KI-Sicherheitsinfrastruktur. Von Full-Stack-Schutz auf Infrastrukturebene über Inhaltssicherheit auf Modellebene bis hin zur Verhaltenskontrolle auf Anwendungsebene wurde dieses System erfolgreich bei Unternehmenskunden in den Bereichen Finanzen, New Retail, Logistik und anderen Branchen eingesetzt – und bewältigt effektiv die neuen Sicherheitsherausforderungen, die KI-Agents mit sich bringen.
Nach der Implementierung von Alibaba Cloud Agent Security Center hat eine führende Investment-Community erfolgreich OpenClaw-Konfigurationsrisiken und Schwachstellen in der Lieferkette von Drittanbieter-Skills behoben. Durch eine einheitliche Onboarding-Lösung entdeckte das Unternehmen automatisch Dutzende von Shadow Agents und erstellte ein Asset-Inventar. Der Full-Chain-Prompt-Schutz fängt täglich durchschnittlich Hunderte von Angriffen ab, Vorfälle mit Lecks sensibler Informationen sind auf null gesunken, und böswillige Skill-Ausführungen werden effektiv in einer Sandbox isoliert.