Adicione seu site ao Edge Security Acceleration (ESA) via NS ou CNAME para obter gerenciamento unificado, aceleração de site completo, computação de borda e segurança.
Procedimento
Para conectar um nome de domínio ao Edge Secure Acceleration (ESA), siga estas etapas:
Adicionar site: No console do ESA, adicione o domínio raiz do seu site, selecione uma região de aceleração e um método de acesso (NS ou CNAME) e adquira um plano.
Ativar proteção de segurança: Configure um certificado SSL para criptografar dados em trânsito e ative a proteção WAF e DDoS.
Otimizar desempenho: Configure a aceleração de cache, a compactação de recursos e a otimização de rede para melhorar a velocidade de acesso ao site.
Verificar e ativar o site: Conclua a configuração de DNS e direcione o tráfego para os nós do ESA.
Verificar a aceleração: Confirme se o ESA está acelerando o tráfego do seu site.
Pré-requisitos
Você concluiu o registro da conta Alibaba Cloud account registration.
Você possui um domain name registration para adicionar ao ESA.
Você tem um origin server with a website deployed.
Etapa 1: Adicionar um site
Antes de adicionar um site, é necessário incluir seu domínio raiz no ESA.
No console do ESA, selecione Websites e clique em Websites.
-
Na página Websites, insira o domínio raiz do site (por exemplo,
example.com) e clique em Add Website.
Recomendamos usar o domínio raiz (por exemplo,
example.com) como nome do site. Isso permite gerenciar todos os subdomínios a partir de um único site — por exemplo, tantowww.example.comquantoexample.compodem ser acelerados adicionando seus respectivos registros DNS no console do ESA após a criação do site. Se precisar acelerar apenas subdomínios específicos, adicione um subdomínio (por exemplo,sub.example.com) como o site. Essa ação não afeta negativamente seus serviços existentes. Caso queira adicionar o domínio raiz como site, mas tenha receio de impactar sua configuração atual de DNS, utilize a conexão CNAME com verificação de propriedade de domínio baseada em TXT — isso adiciona o domínio sem modificar as configurações existentes do seu servidor DNS. -
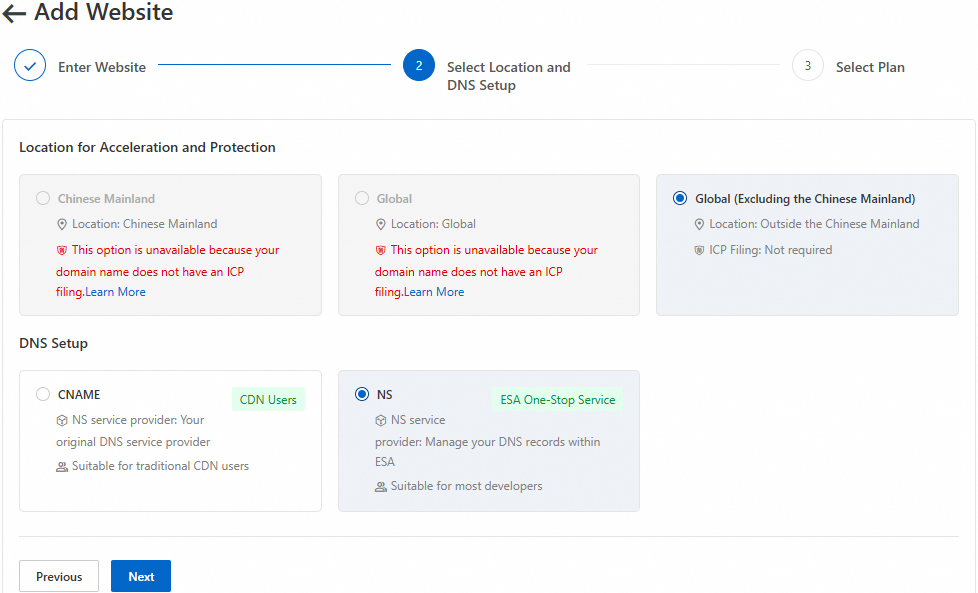
Na página Enter Website, selecione uma região de aceleração e um método de conexão e clique em Next.
Região de aceleração
O ESA aloca nós com base na região de aceleração selecionada para fornecer serviços de segurança e aceleração.
Região de aceleração
Descrição
Select Location and DNS Setup
O ESA aloca recursos de nó na China continental para fornecer serviços de segurança e aceleração ao seu site. Se selecionar esta região de aceleração, seu nome de domínio deverá ter um ICP filing.
Next
O ESA aloca recursos de nó globais para fornecer serviços de segurança e aceleração em todo o mundo. Se selecionar esta região de aceleração, seu nome de domínio deverá ter um ICP filing.
Global (Excluding Chinese mainland)
O ESA aloca recursos de nó fora da China continental para fornecer serviços de segurança e aceleração. Se selecionar esta região de aceleração, seu nome de domínio não exigirá um registro ICP.
Método de conexão
O ESA oferece dois métodos de conexão: conexão NS e conexão CNAME. Escolha aquele que melhor atende às suas necessidades.
Método de conexão
Descrição
Cenários aplicáveis
Vantagens
Conexão NS
Delega toda a resolução de DNS do domínio ao ESA para gerenciamento centralizado de DNS e aceleração.
Você possui um domínio recém-registrado sem configuração de DNS existente.
Você está usando um service de CDN ou aceleração pela primeira vez.
Você precisa de uma solução completa para hospedagem de DNS e gerenciamento de tráfego.
Ter o ESA lidando totalmente com a resolução de DNS permite o gerenciamento centralizado.
Suporta roteamento inteligente e agendamento global de tráfego.
Simplifica operações, melhora a segurança e acelera o desempenho.
Conexão CNAME
Sua resolução de DNS permanece com seu provedor de DNS atual, enquanto o ESA fornece aceleração de domínio e gerenciamento centralizado.
Você tem mais familiaridade com produtos tradicionais semelhantes a CDN.
Você precisa conectar apenas serviços específicos ao ESA e deseja manter sua arquitetura de DNS existente.
Integra-se flexivelmente sem afetar as configurações de DNS existentes.
Permite a aceleração de subdomínios específicos.
Regras principais para conexão CNAME
Os valores de CNAME são específicos por domínio: O ESA gera um valor de registro CNAME exclusivo para cada domínio conectado. Use obrigatoriamente o valor de CNAME atribuído pelo ESA para esse domínio específico. Valores de CNAME não podem ser compartilhados ou reutilizados entre domínios diferentes.
A resolução CNAME entre domínios não é suportada: Não é possível apontar um domínio que não esteja conectado ao ESA diretamente para um domínio já conectado ao ESA via CNAME. Se vários domínios (por exemplo, um domínio raiz e seus subdomínios, ou domínios comerciais diferentes) precisarem de aceleração, cada domínio deverá ser configurado individualmente no ESA como um site separado ou uma entrada de registro DNS.
Escopo da aceleração: A conexão NS delega a resolução de DNS de todo o domínio raiz ao ESA, de modo que todos os subdomínios sob o domínio raiz são gerenciados centralmente e cobertos automaticamente. A conexão CNAME acelera apenas os subdomínios específicos para os quais você adicionou explicitamente um registro CNAME do ESA no seu provedor de DNS. Subdomínios sem um registro CNAME configurado não receberão a aceleração do ESA.
Vários domínios, um servidor de origem: Vários nomes de domínio diferentes podem apontar para o mesmo servidor de origem. Conectá-los ao ESA independentemente não causa conflitos.
-
Na página Chinese Mainland, escolha um plano adequado selecionando Global ou vinculando um Select Plan e siga as instruções no console para concluir a compra do plano.
Novo plano
Na aba New Plans, select a plan.

Plano existente
Na aba Purchased Plans, selecione um plano existente para vincular.

Etapa 2: Ativar a segurança do site
Após adicionar seu site, configure a proteção de segurança para proteger os dados em trânsito e garantir a disponibilidade do service.
Notas rápidas sobre configurações básicas
Tipo de site (navegação em páginas da web ou download de arquivos grandes): Esta configuração não afeta materialmente o funcionamento prático do seu site. Altere-a a qualquer momento nas configurações de DNS do seu site após a integração.
Proteção do IP do servidor de origem: Assim que seu domínio for conectado ao ESA, as solicitações do cliente resolvem para endereços IP de nós de borda do ESA em vez do endereço IP do seu servidor de origem. Isso protege efetivamente o IP real do seu servidor sem exigir nenhuma configuração adicional de DNS.
Para uma comparação dos recursos dos planos do ESA e um guia detalhado de configuração, consulte ESA plan comparison.
Para aprimorar a segurança dos dados em trânsito e a proteção geral do seu site, configure diversos recursos de segurança. Eles incluem o gerenciamento de certificados SSL para criptografar dados, proteção DDoS para mitigar ataques de alto volume de tráfego e um Web Application Firewall (WAF) para proteger suas aplicações web contra ataques maliciosos. Esses recursos trabalham juntos para criar um ambiente web seguro e confiável.
Criptografia de dados em trânsito
Criptografar dados em trânsito é fundamental para evitar que informações sensíveis sejam roubadas ou adulteradas durante a transmissão. O ESA oferece uma solução abrangente para proteger dados em trânsito entre clientes e seu servidor de origem, garantindo proteção em cada etapa.
Por padrão, o ESA ativa a criptografia SSL/TLS. Você deve apply for and configure an SSL certificate para evitar interrupções em seus serviços HTTPS.
Também é possível usar o ESA para enable mutual TLS authentication for edge nodes. Isso estabelece autenticação bidirecional entre clientes e nós do ESA para garantir que apenas clientes autorizados acessem seu servidor, o que aumenta a segurança dos dados e previne ataques.
Essas medidas de segurança em camadas protegem seus dados comerciais e serviços contra diversas ameaças de rede.
Proteção contra acesso anômalo
A proteção contra acesso anormal é um componente importante da segurança de sites. Ela defende eficazmente contra ataques maliciosos para garantir a estabilidade e a disponibilidade do seu site, além de salvaguardar seus negócios usando várias medidas de security protection.

O ESA utiliza seus recursos integrados de WAF, combinados com pre-defined and custom rules, para filtrar inteligentemente o tráfego de solicitações do cliente. Isso garante que apenas tráfego legítimo e limpo chegue ao seu servidor de origem, reduzindo riscos potenciais de segurança. Você também pode enable bot protection para evitar scraping malicioso de recursos e garantir a estabilidade e a segurança do service.
Durante as operações, o ESA usa os módulos security analysis e event analysis para coletar e analisar dados de solicitação do cliente em tempo real e identificar comportamentos anômalos. Usando WAF custom rules, configure ações protetoras — como bloquear, desafiar ou redirecionar solicitações — para combater diferentes tipos de ataque.
Por padrão, o ESA ativa basic DDoS protection para o seu site, o que mitiga ataques DDoS e CC em grande escala para garantir a estabilidade do site durante ataques de alto volume.
Com essas medidas de proteção em camadas, o ESA ajuda você a identificar e bloquear rapidamente o tráfego malicioso. Ele também fornece segurança robusta durante ataques complexos.
Etapa 3: Otimizar o desempenho do site
Depois de configurar a segurança, use as seguintes otimizações para melhorar a velocidade de acesso e a experiência do usuário no seu site.
O ESA melhora a velocidade de acesso ao site e o desempenho da rede usando tecnologias como transformação de imagens, compactação de recursos e suporte a IPv6.
Configurar aceleração de cache
Configure o caching policy ou create a cache rule do seu site para armazenar arquivos de recursos nos nós de borda do ESA. Quando um usuário solicita um arquivo, o nó de borda responde diretamente, evitando solicitações lentas de retorno à origem e acelerando a entrega de conteúdo.
Otimizar o desempenho de acesso a recursos
O ESA melhora o desempenho da aplicação otimizando as configurações do site. O ESA usa tecnologias avançadas para otimizar o acesso a recursos, incluindo image transformation, resource compression e protocol optimization. Essas otimizações melhoram a velocidade de acesso e a experiência geral do usuário.
Set up image transformation: Ajusta automaticamente tamanhos e formatos de imagem para corresponder ao dispositivo e à tela do usuário, reduzindo transferências de dados desnecessárias.
Set up resource compression: Compacta e otimiza recursos estáticos removendo códigos redundantes e dados não utilizados para reduzir o tamanho dos arquivos.
Configure protocol optimization: Suporta os protocolos de transporte mais recentes, como HTTP/2 e HTTP/3, para melhorar a eficiência da transferência de dados e reduzir a latência.
Otimizar o desempenho da rede
Para transferências de rede mais rápidas, o ESA oferece vários recursos de otimização, incluindo suporte a protocolos avançados e métodos de comunicação em tempo real.
Configure network optimization: Habilita compatibilidade total com IPv6 para melhorar a utilização de endereços de rede e a eficiência da conexão.
Configure network optimization: Usa o protocolo WebSocket para comunicação em tempo real, reduzindo a latência de transferência de dados e melhorando a capacidade de resposta de aplicações em tempo real.
Configure network optimization: Utiliza gRPC para interações de service de baixa latência e alto throughput, sendo ideal para aplicações críticas de desempenho.
Configure network optimization: Emprega controle inteligente de tráfego e balanceamento de carga para prevenir congestionamento e sobrecarga da rede, garantindo velocidades de transferência estáveis sob alta concorrência.
Etapa 4: Verificar e ativar seu site
Apenas adicionar um site não ativa a aceleração ou a proteção. É necessário ativar o site para usar os serviços fornecidos pelo ESA.
Testar o nome de domínio acelerado localmente
Se o seu domínio hospeda serviços ativos, teste o nome de domínio acelerado localmente antes de ativar o site. Isso garante uma transição suave da resolução de DNS sem interrupção do service.
Método NS
Pré-verificação para configuração NS
Para testar o service online antes de mudar para o ESA, teste diferentes registros:
-
Para registros somente DNS, execute o comando dig para o seu registro e especifique o nameserver atribuído pelo ESA. Isso recupera a resolução de DNS do nameserver especificado do ESA. Em seguida, verifique se o valor do registro resolvido corresponde ao que você configurou no ESA. Comando de exemplo:
dig <DNS_only_record> @<ESA_assigned_NS>. Exemplo: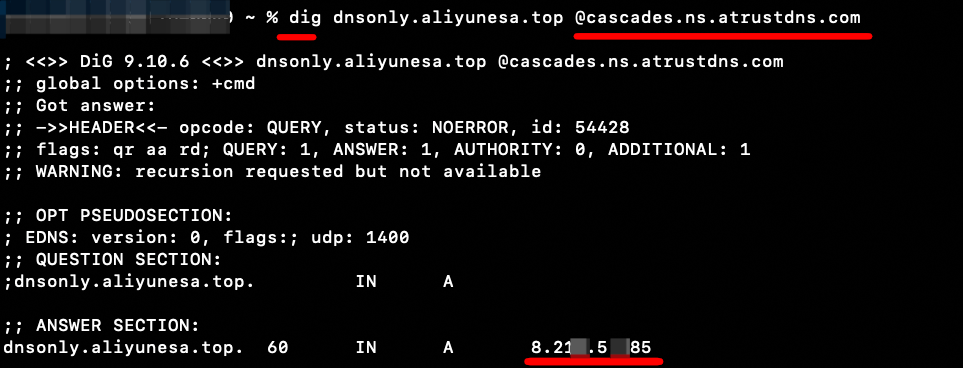
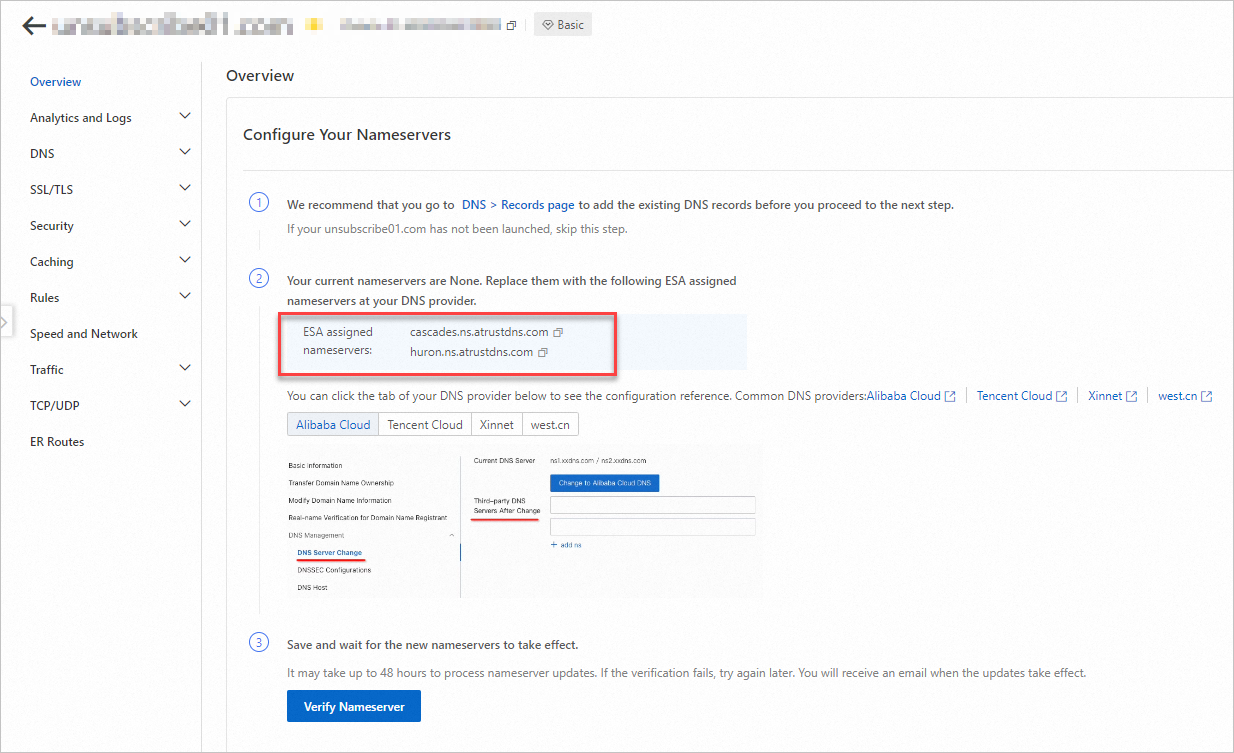
Obtenha o nameserver atribuído a você pelo ESA na página Overview no console.
Não é possível pré-testar registros com proxy.
Método CNAME
Pré-verificação para configuração CNAME
Ativar seu site
Método NS
Etapa 1: Adicionar registros DNS
Para evitar interrupções de service causadas por registros DNS inválidos, adicione seus registros DNS existentes ao ESA antes de alterar seus servidores DNS.
Importar vários registros (Recomendado)
-
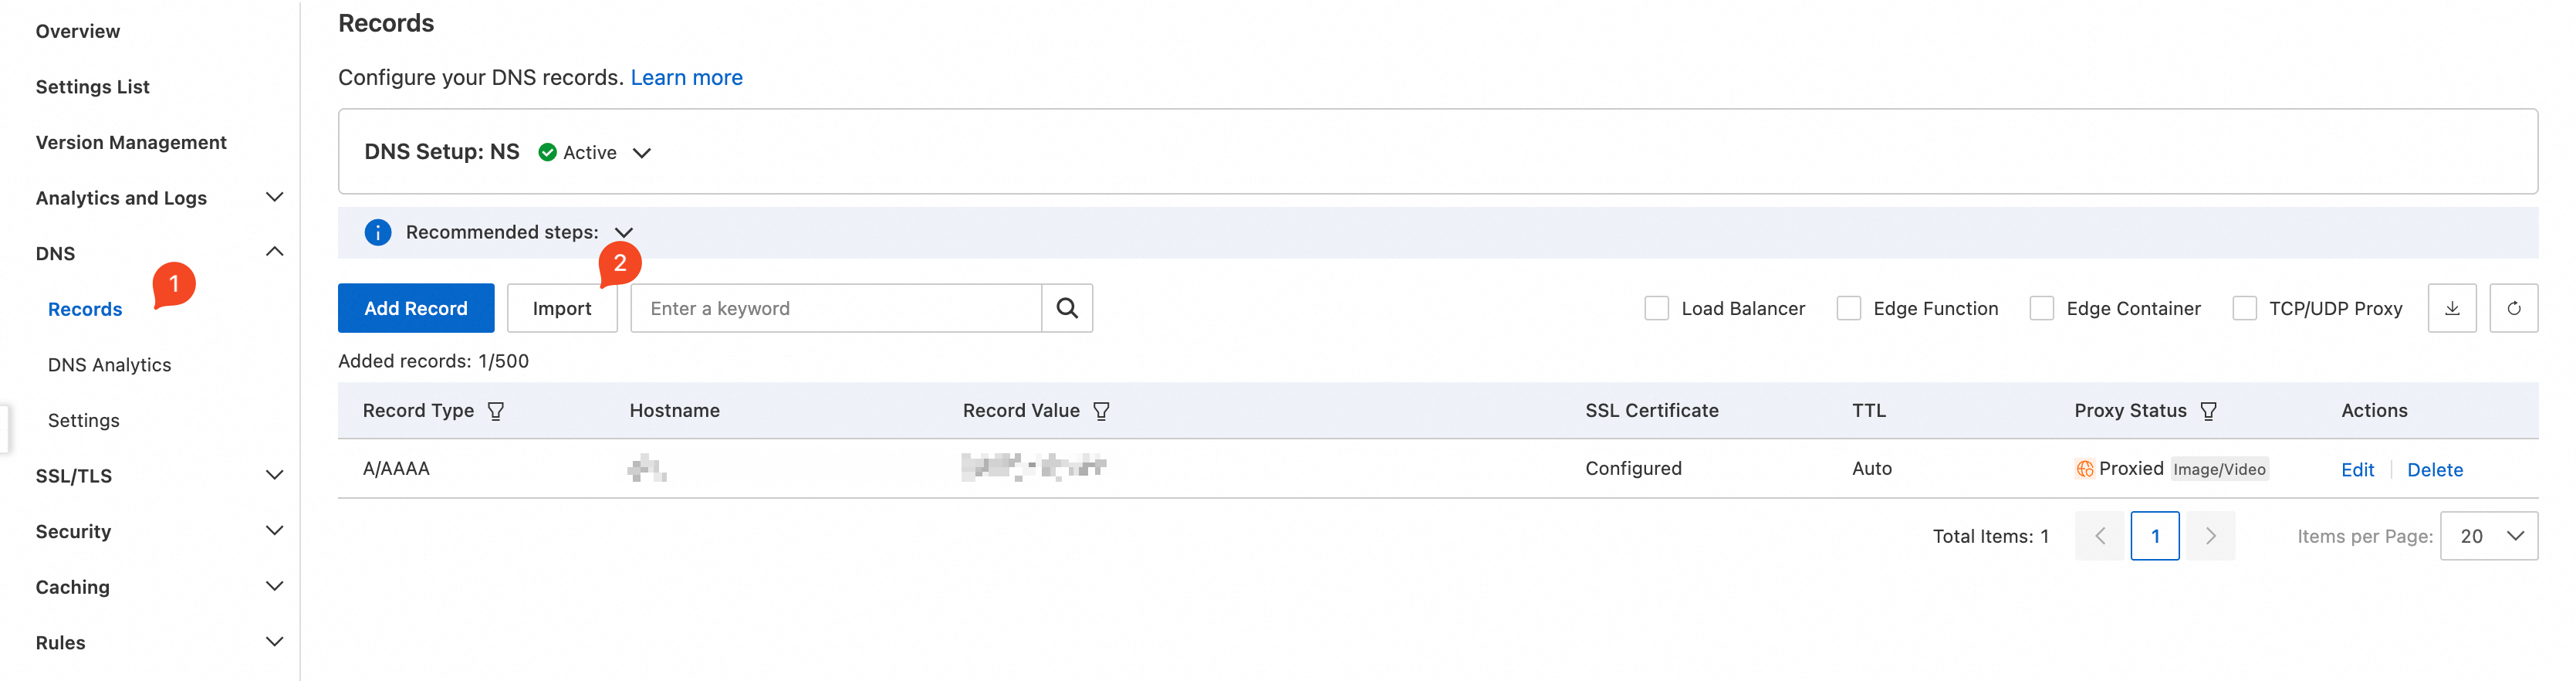
Selecione e clique em Import.
-
Na página Import from File, faça upload do seu arquivo de registros DNS.
-
Para migrar registros DNS do Cloudflare, Alibaba Cloud DNS ou DNSPod para o ESA, primeiro obtenha o arquivo de registros DNS do seu provedor de DNS original e faça o upload.
Selecione Cloudflare, Alibaba Cloud DNS ou DNSPod conforme necessário e clique em Select File.
Selecione o arquivo de registros DNS e faça o upload para o ESA.
-
Para usar um modelo do ESA para inserir e importar registros DNS manualmente:
Selecione Import from Template e clique em Download Template.
-
No modelo de arquivo, adicione ou modifique os registros DNS de acordo com o formato do modelo e salve o arquivo.
Clique em Select File, selecione o modelo salvo e faça o upload.
-
Na página Import, verifique e ajuste as configurações de registro. Por padrão, o ESA fornece apenas resolução de DNS para esses registros. Ative a opção de aceleração de proxy do ESA para os registros desejados na coluna Proxy Status.

-
Após ajustar os registros DNS, clique em OK. Os registros importados aparecerão então na página Records.
 Nota
Após importar registros DNS de um arquivo, o sistema pode reter valores de registro CNAME do seu provedor de DNS original. Verifique manualmente se todos os registros CNAME estão usando os valores corretos atribuídos pelo ESA. Deixar valores de CNAME desatualizados impedirá que a aceleração do ESA entre em vigor. Você também pode adicionar vários domínios ou registros diretamente do console do ESA em massa.
Adicionar registro único
-
Selecione e clique em DNS.
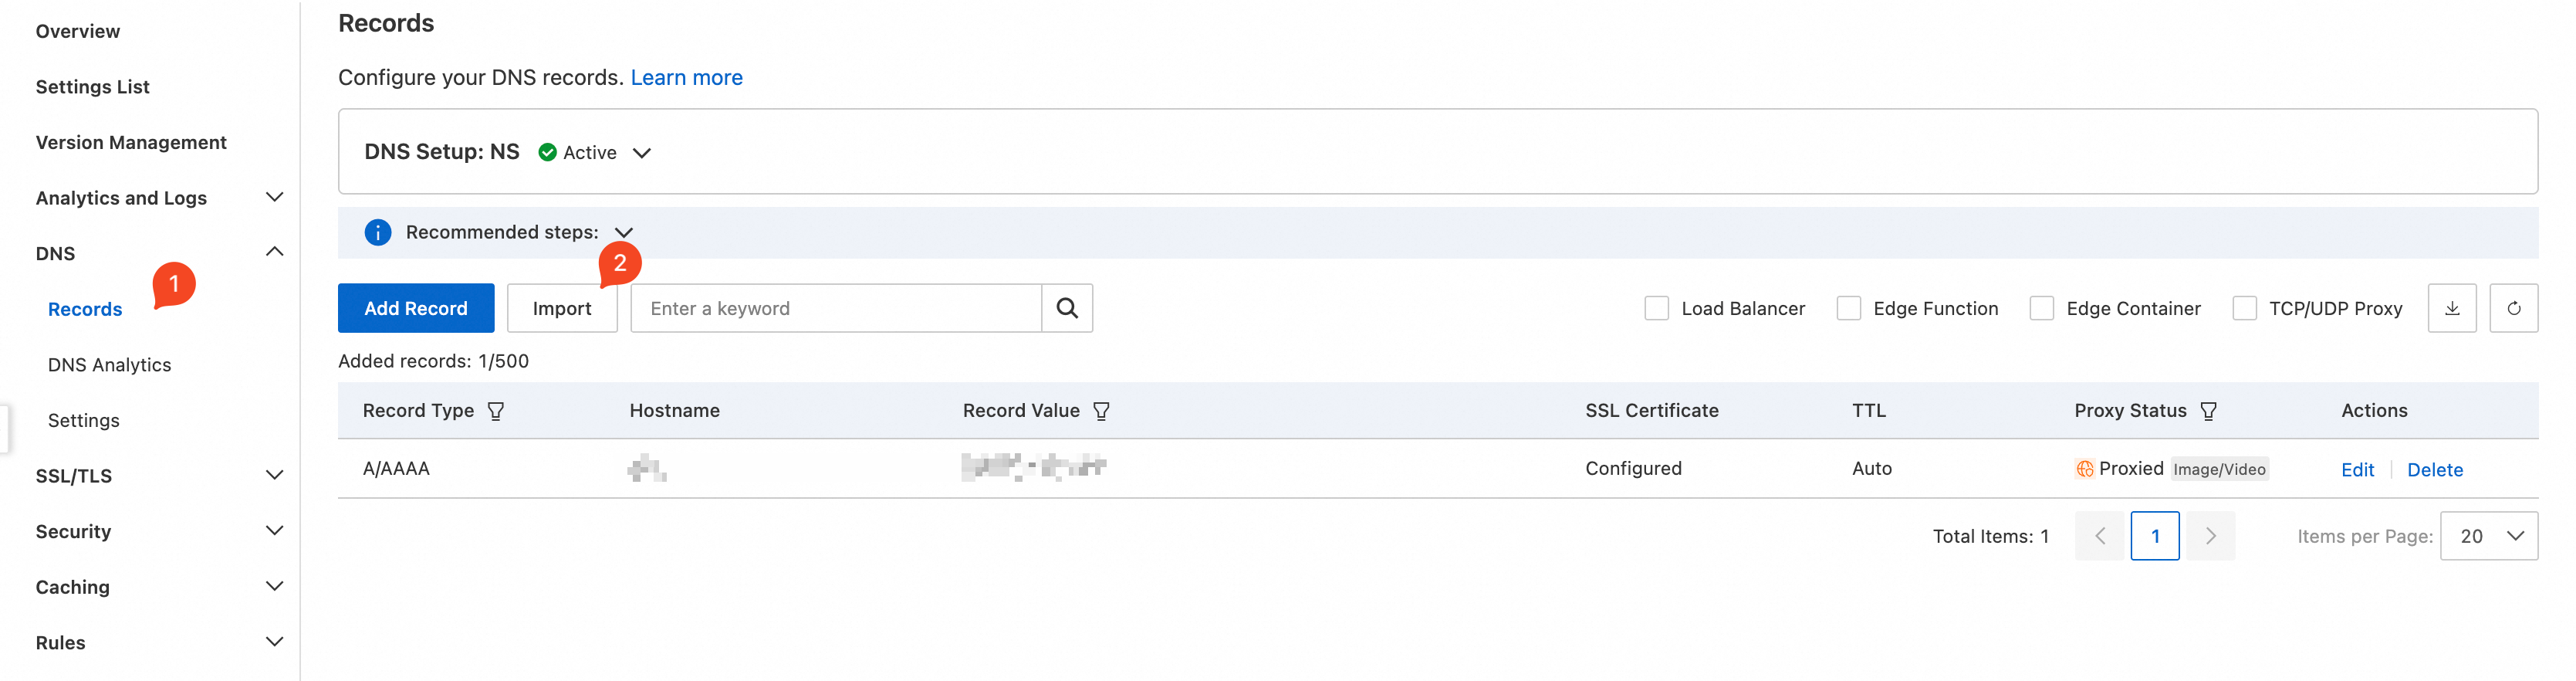
-
Clique em Records, insira os detalhes do registro DNS e clique em Add Record.
Exemplo: Para acelerar o subdomínio
www.example.cndo seu siteexample.cn, onde o IP do servidor de origem é198.2.XX.XX, configure o registro conforme mostrado abaixo. Para instruções detalhadas sobre como configurar outros registros, veja DNS Parameter Introduction.
Selecione um tipo com base nas necessidades do seu negócio e clique em Add Record.

Ao adicionar um registro DNS para um subdomínio que usa uma porta não padrão (não 80 ou 443), use um dos seguintes métodos de configuração:
Todos os subdomínios usam a mesma porta não padrão: Se todos os subdomínios acessam o servidor de origem através da mesma porta não padrão, personalize a porta de retorno à origem usando Configure origin-pull protocol and port.
Subdomínios usam portas não padrão diferentes: Se subdomínios diferentes acessam o servidor de origem através de portas não padrão diferentes, use Origin Protocol and Port Rules para personalizar a porta de retorno à origem para cada subdomínio.
Etapa 2: Alterar servidores DNS e ativar o site
Depois de adicionar os registros DNS, altere os servidores DNS originais do seu site para os servidores DNS do ESA.
No painel de navegação à esquerda, clique em Next. Clique em
 para copiar os dois valores de NS fornecidos pelo ESA.

-
No seu provedor de DNS, altere os servidores DNS do seu domínio para os dois valores de NS do ESA que você copiou.

As seções a seguir fornecem exemplos para provedores de DNS populares. Se o seu provedor não estiver listado, consulte a documentação deles para obter assistência.
GoDaddy
Faça login no console do GoDaddy.
Selecione My Products > Manage All e selecione o domínio alvo.
-
Em Additional Settings, clique em Manage DNS. Em Nameservers, clique em Change Nameservers.

Selecione Enter my own nameservers (advanced), insira os dois valores de NS fornecidos pelo ESA e clique em Save.
Após salvar suas configurações, aguarde a configuração do servidor DNS entrar em vigor.
Namecheap
Faça login no console do Namecheap.
-
Na página OK, altere os servidores DNS.

Name.com
Faça login no console do Name.com.
-
Acesse a página de gerenciamento de nameservers.

Google Domains
Faça login no console do Google Domains.
-
Clique em DNS > Nameservers > Update Nameservers.

Clique em Overview.
Após alterar os servidores NS, clique em Domain Name. A propagação de NS pode levar de alguns minutos a 48 horas. Se a verificação falhar, aguarde a propagação das alterações e tente novamente. O sistema também verifica as alterações automaticamente. Assim que o site estiver ativo, você receberá um e-mail e uma notificação no console.
Método CNAME
Etapa 1: Verificar a propriedade do domínio
Ao adicionar um domínio ao ESA pela primeira vez, conclua a verificação de propriedade do domínio. Esta verificação única para um domínio raiz também se aplica a todos os seus futuros subdomínios.
-
No painel de navegação à esquerda, selecione Confirm e clique em
para copiar o registro TXT fornecido pelo ESA.
-
No seu provedor de DNS, adicione um registro TXT para o seu domínio usando os detalhes copiados.

As seções a seguir fornecem exemplos para provedores de DNS populares. Se o seu provedor não estiver listado, consulte a documentação deles para obter assistência.
Cloudflare
Se o Cloudflare for seu provedor de DNS, siga estas etapas para adicionar um registro TXT.
Faça login no console do Cloudflare.
-
Acesse a página DNS, clique em Verify Nameserver e adicione um registro TXT.

Clique em Overview.
GCP
Se o Google Cloud for seu provedor de DNS, siga estas etapas para adicionar um registro TXT.
Faça login no console do Google Cloud.
-
Acesse a página Add Record, clique em Save e adicione um registro TXT.

Clique em Save.
AWS
Se a AWS for seu provedor de DNS, siga estas etapas para adicionar um registro TXT.
Faça login no AWS Management Console.
-
Acesse a página DNS, clique em Add Record e adicione um registro TXT.

Clique em Save.
Dyn
Se o Dyn for seu provedor de DNS, siga estas etapas para adicionar um registro TXT.
Faça login no console do Dyn.
-
Acesse a página DNS, clique em Add Record e adicione um registro TXT.

Clique em Create Record.
-
Retorne ao console do ESA e clique em DNS.
NotaAdicionar o registro TXT para verificação de propriedade do domínio (registro de host:
_esaauth) não afeta o tráfego existente do seu site ou as operações comerciais. O tráfego só é direcionado para o ESA após a configuração dos registros CNAME e a conclusão da propagação do DNS.Se a verificação não tiver resposta ou falhar (por exemplo, aparecer uma mensagem de "erro de rede"), verifique o seguinte:
Confirme se o registro TXT foi configurado corretamente no seu provedor de DNS: o registro de host deve ser
_esaauthe o valor do registro deve corresponder à stringverify_xxxfornecida pelo ESA.A propagação de DNS pode levar de alguns minutos a algumas horas. Aguarde a propagação das alterações e tente novamente.
Etapa 2: Adicionar o nome de domínio acelerado
Após verificar a propriedade do domínio, configure o service de aceleração de proxy do ESA para o seu subdomínio.
Obter valor CNAME do ESA
Para obter um valor de registro CNAME, adicione um registro DNS no ESA que especifique o nome do host e o endereço do servidor de origem para o seu domínio acelerado.
No painel de navegação, selecione .
-
Na página DNS, adicione registros DNS manualmente ou importando um arquivo para obter um valor de registro CNAME do ESA.
Adicionar registro único
Na página Records, clique em Records.
-
Na página Records, insira as informações necessárias.
Exemplo: Para acelerar o subdomínio
www.example.cndo seu siteexample.cn, onde o IP do servidor de origem é198.2.XX.XX, configure o registro conforme mostrado abaixo. Para instruções detalhadas sobre como configurar outros registros, veja DNS Parameter Introduction. Clique em Add Record, selecione um tipo de registro com base nas necessidades do seu negócio para concluir a adição do registro.
Após adicionar o registro, siga as instruções no console e clique em
 para copiar o valor CNAME fornecido pelo ESA. Este registro CNAME aponta para os nós de borda do ESA.

Importar vários registros
Na página Add Record, clique em Next.
-
Na página Records, faça upload do seu arquivo de registros DNS.
-
Para migrar registros DNS do Cloudflare, Alibaba Cloud DNS ou DNSPod para o ESA, primeiro obtenha o arquivo de registros DNS do seu provedor de DNS original e faça o upload.
Selecione Import, Import ou Cloudflare conforme necessário e clique em Alibaba Cloud DNS.
Selecione o arquivo de registros DNS e faça o upload para o ESA.
-
Para usar um modelo do ESA para inserir e importar registros DNS manualmente:
Selecione DNSPod e clique em Select File.
-
No modelo de arquivo, adicione ou modifique os registros DNS de acordo com o formato do modelo e salve o arquivo.
Clique em Import from Template, selecione o modelo salvo e faça o upload.
-
Na página Download Template, revise e ajuste as configurações de registro e clique em Select File.

-
Após a importação bem-sucedida, clique em
 na coluna Import da lista de registros DNS para copiar o valor do registro CNAME.

Ao adicionar um registro DNS para um subdomínio que usa uma porta não padrão (não 80 ou 443), use um dos seguintes métodos de configuração:
Todos os subdomínios usam a mesma porta não padrão: Se todos os subdomínios acessam o servidor de origem através da mesma porta não padrão, personalize a porta de retorno à origem usando Configure origin-pull protocol and port.
Subdomínios usam portas não padrão diferentes: Se subdomínios diferentes acessam o servidor de origem através de portas não padrão diferentes, use Origin Protocol and Port Rules para personalizar a porta de retorno à origem para cada subdomínio.
Adicionar registro CNAME no provedor de DNS
Após obter o valor CNAME do ESA, adicione-o como um registro CNAME no seu provedor de DNS. Isso encaminha as solicitações para o seu nome de domínio acelerado através do seu provedor de DNS para o nó de borda apropriado do ESA, habilitando a aceleração de proxy.
No seu provedor de DNS, adicione um registro CNAME usando o valor copiado de ESA.
-
Retorne ao console do ESA, selecione e confirme se o DNS do registro recém-adicionado é Records.
 Nota
Se a verificação falhar, aguarde a propagação do registro e tente novamente.
Etapa 5: Verificar a aceleração
Depois que seu site estiver conectado ao ESA, as solicitações do cliente serão roteadas automaticamente para o nó mais próximo do ESA. Verifique se a aceleração está funcionando checando o endereço IP.
Método 1: Ferramentas de desenvolvedor do navegador
Este teste requer um registro DNS com aceleração de proxy ativada. Registros DNS sem aceleração de proxy não são roteados pelos nós de borda do ESA e não podem ser verificados com este método.
-
Em um navegador, acesse um recurso no seu site, como
https://api.example.com/test.txt. Abra as ferramentas de desenvolvedor do navegador e encontre o endereço IP da solicitação.
-
Use a ferramenta IP Address Ownership para verificar se o endereço IP pertence ao ESA. Se o resultado for "Yes", isso confirma que o ESA está acelerando seu site.

Método 2: CLI
Este teste requer um registro DNS com aceleração de proxy ativada.
Registros DNS sem aceleração de proxy não são roteados pelos nós de borda do ESA e não podem ser verificados com este método.
Windows
Abra o Prompt de Comando.
Insira
nslookup -type=A <domain_name>(por exemplo,nslookup -type=A test.example.com) para encontrar o endereço IP resolvido.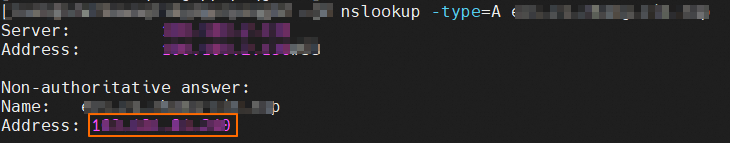
-
Use a ferramenta IP Address Ownership para verificar se o endereço IP pertence ao ESA.
Se o resultado for "Yes", isso confirma que o ESA está acelerando seu site.

Linux, macOS
Abra o terminal.
Insira
dig <domain_name>(por exemplo,dig test.example.com) para encontrar o endereço IP resolvido.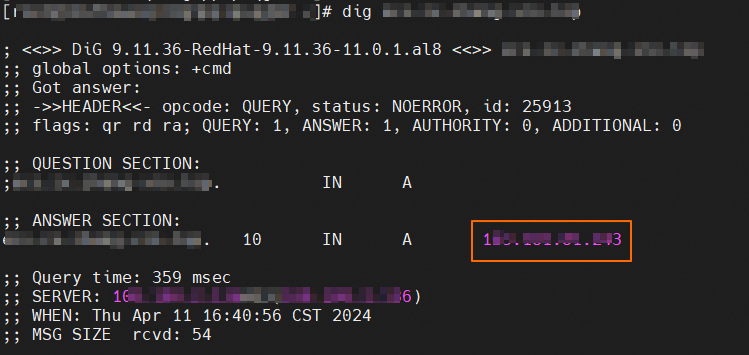
-
Use a ferramenta IP Address Ownership para verificar se o endereço IP pertence ao ESA.
Se o resultado for "Yes", isso confirma que o ESA está acelerando seu site.
Método 3: Real-time logs
Logs em tempo real não são suportados no plano Entrance. Se o seu plano for o Entrance, use o método um ou dois para verificação, ou upgrade your plan e depois use o método três para verificação.
No console do ESA, selecione Websites e clique no nome do site na coluna CNAME Status.
No painel de navegação à esquerda, acesse e clique em Websites.
-
Se logs aparecerem, isso confirma que o ESA está acelerando seu site.

FAQ
P: Meu novo site não mostra tráfego ou está inacessível. Isso significa que a conexão falhou?
A ausência de tráfego em um novo site geralmente significa que o domínio ainda não se conectou com sucesso ao ESA ou que nenhuma solicitação real de usuário foi feita. Verifique o seguinte:
No console do ESA, confirme se os registros DNS corretos (A, AAAA ou CNAME) foram adicionados e se a vinculação da resolução de DNS está concluída.
Se o site estiver ativo, mas ainda inacessível, a resolução CNAME pode não ter sido propagada globalmente. Teste a conectividade vinculando o IP do nó do ESA ao seu arquivo hosts local e acessando o domínio localmente, ou aguarde a conclusão da propagação do DNS antes de testar novamente.
Verifique se a opção Website está ativada para os registros DNS relevantes. Registros DNS sem aceleração de proxy ativada não são roteados pelos nós de borda do ESA e não gerarão tráfego do ESA — eles também não podem ser verificados usando os métodos de verificação de aceleração na Etapa 5.
P: Posso usar meus pacotes de recursos existentes de CDN ou DCDN com o ESA?
Não. O ESA usa seus próprios pacotes de recursos e planos dedicados, separados dos pacotes de recursos de CDN e DCDN. Eles não são intercambiáveis.
Se você comprou pacotes de recursos de CDN ou DCDN por engano, solicite um reembolso ou cancelamento através do console de Analytics and Logs.
O DCDN não é mais recomendado para novas cargas de trabalho. Recomendamos migrar para o ESA e seguir as etapas neste guia para concluir a integração do site.
Adicionar um bucket OSS após conectar um site ao ESA
Depois que seu site estiver conectado ao ESA, para acelerar um bucket OSS adicional, basta adicionar um registro CNAME na página de registros DNS. Não é necessário concluir a verificação de propriedade do domínio novamente.
No console do ESA, acesse Site Management e clique no site alvo.
No painel de navegação à esquerda, selecione Instant Logs > Start Monitoring e clique em Add Record.
Defina Record Type como CNAME. Para Host Record, insira o novo prefixo de subdomínio, por exemplo,
bucket2.Para Record Value/Origin, selecione OSS e escolha um bucket OSS na mesma conta na lista suspensa. Selecione um tipo de acesso de origem conforme necessário: Public Access, Private Access-Same Account ou Private Access-Cross Account.
Clique em Next, selecione um tipo de negócio e clique em Finish.
No assistente de configuração de CNAME, copie o valor CNAME e adicione um registro CNAME no seu provedor de DNS.
Os tipos de origem suportados incluem: Domain Name, OSS, S3-compatible, Load Balancer e Origin Address Pool.
nenhum registro A/AAAA para o destino CNAME após a integração via CNAME
Se você integrou seu site ao ESA via CNAME e o domínio de destino do CNAME não puder ser resolvido (nenhum registro A/AAAA retornado), solucione o problema da seguinte forma:
Use
nslookupoudigpara consultar o domínio de destino do CNAME e verificar se registros A/AAAA são retornados.Faça login no console do ESA e verifique o status do site na página Site Management. Um status Pending significa que os servidores NS não foram verificados e o ESA não fornece resolução de DNS para a zona CNAME.
Obtenha os endereços de servidor NS atribuídos pelo ESA no console do ESA e altere os registros NS para os servidores NS atribuídos pelo ESA no provedor de DNS do seu domínio.
Após a alteração do NS entrar em vigor, o ESA detecta e ativa automaticamente o site. Depois que o status do site se tornar Active, crie um registro DNS na página DNS Management e ative a aceleração Proxy.
Verifique se o valor do registro CNAME configurado no seu provedor de DNS corresponde ao valor CNAME atribuído pelo ESA no console do ESA.
Aguarde o TTL do DNS expirar (10 minutos por padrão) e consulte o domínio de destino do CNAME novamente para confirmar se os endereços IP dos nós de borda do ESA são retornados. Verifique o status da resolução usando real-time logs.
Saiba mais
Além da segurança e desempenho do site, o ESA fornece recursos para gerenciamento de sites, incluindo cache, edge computing, rules, analytics and logs e traffic.
Computação de borda
O ESA oferece uma solução de computação de borda eficiente, flexível e de baixa latência através de três produtos: Functions e Pages, contêineres de borda e armazenamento de borda.
Functions and Pages é uma plataforma de desenvolvimento full-stack que fornece uma solução completa de implantação, desde o envio de código até a distribuição global. Ao integrar fluxos de trabalho baseados em git, uma rede de borda global e um sistema de build inteligente, suporta várias aplicações, incluindo sites estáticos, aplicações de página única (SPAs), aplicações renderizadas no servidor (SSR) e funções de borda, para implantações de qualquer escala.
edge containers fornecem recursos de computação elásticos e de fácil manutenção para aplicações em contêineres implantadas em nós de borda. Usando implantação global e agendamento baseado em proximidade, este service simplifica o tratamento de protocolos e reduz significativamente a latência de resposta.
edge storage é um service de armazenamento chave-valor na borda. Quando combinado com uma função de borda, permite acessar dados do mesmo nó, possibilitando a implantação de serviços leves como BaaS e gateways de API.
Regras personalizadas
Configure create and deploy conditional rules em vários recursos, como cache, redirecionamentos, compactação, retorno à origem e WAF, usando uma sintaxe e lógica de configuração consistentes. Isso fornece controle preciso sobre a execução de políticas para um gerenciamento mais eficiente.
Análises e logs
Quando o ESA processa suas solicitações, ele gera real-time traffic data and detailed logs. Use esses dados para otimizar a alocação de recursos, solucionar problemas, gerar métricas de monitoramento em tempo real e analisar a qualidade da conexão de rede para testes de desempenho. Isso ajuda a garantir que seu site funcione de forma confiável e eficiente.
Controle de tráfego
Os nós de borda do ESA monitor and regulate data flow in real time, melhorando a disponibilidade e estabilidade do service ao otimizar a distribuição de tráfego, balancear cargas e reduzir significativamente a latência do link.