Edge Security Acceleration (ESA) oferece suporte à aceleração HTTPS. Implante um certificado SSL/TLS no ESA e ative SSL/TLS para criptografar o tráfego entre os clientes e os pontos de presença (POPs) de borda do ESA. Você configura os certificados de borda do ESA nos nós de borda, onde eles entram em vigor. Não é necessário implantar um certificado SSL no servidor de origem. Para ativar o acesso HTTPS, configure os certificados no console do ESA.
Configurar certificados
Tipos de certificado
ESA oferece suporte a certificados gratuitos e personalizados. Autoridades certificadoras (CAs) confiáveis, como Let's Encrypt, emitem e renovam automaticamente os certificados gratuitos. Com certificados personalizados, você pode carregar certificados corporativos, como os da GlobalSign, para atender a requisitos de marca ou conformidade. Você precisa gerenciar a renovação dos certificados personalizados.
Se você mantém um site de uma pequena ou média empresa, ou um blog pessoal com um único nome de domínio de correspondência exata, recomendamos solicitar um certificado gratuito.
Se você precisa de um certificado de uma autoridade certificadora (CA) de alta confiança ou já tem um certificado para o seu nome de domínio, recomendamos carregar um certificado personalizado.
|
Tipo de certificado |
Certificado gratuito Let's Encrypt |
Certificado gratuito DigiCert |
Certificado personalizado |
|
Método de renovação |
Automático |
Automático |
Manual |
|
Tipo de certificado |
DV |
DV |
DV, OV, EV |
|
Algoritmo do certificado |
RSA |
RSA |
RSA, ECC |
|
Tipo de domínio |
Nome de domínio de correspondência exata, nome de domínio curinga |
Nome de domínio único de correspondência exata |
Nome de domínio único de correspondência exata, nome de domínio curinga |
Você pode configurar certificados gratuitos e personalizados para o mesmo site. O sistema adiciona todos os certificados a um pool de certificados. Quando um ponto de presença (POP) de borda recebe uma solicitação de cliente, ele seleciona automaticamente o certificado ideal do pool para enviar ao cliente.
Diferenças entre certificados gratuitos do ESA e certificados de teste pessoais SSL
Os certificados gratuitos do ESA e os certificados de teste pessoais no console SSL Certificate são certificados gratuitos Domain Validated (DV), mas se aplicam a cenários diferentes.
|
Dimensão |
Certificado gratuito do ESA (Let's Encrypt) |
Certificado de teste pessoal SSL (DigiCert) |
|
Suporte a domínios |
Domínios únicos e domínios curinga (até 50 domínios por certificado) |
Apenas um domínio único |
|
Gerenciamento |
Disponível somente no ESA; não permite download |
Você pode baixá-lo e implantá-lo no seu próprio servidor |
|
Renovação |
O ESA emite e renova automaticamente |
Válido por 90 dias; exige renovação manual; sem renovação automática |
|
Cenário aplicável |
HTTPS para sites acelerados pelo ESA |
Apenas ambientes de teste; não use em produção |
Solicitar um certificado gratuito
O recurso de certificado gratuito simplifica o gerenciamento de certificados. Insira seu nome de domínio, e o sistema cuida automaticamente da solicitação, da validação de controle de domínio (DCV), da renovação e da implantação.
Não é possível baixar certificados gratuitos.
Durante o processo de solicitação, o ESA conclui automaticamente a validação de controle de domínio (DCV). Você não precisa fazer a validação manual. Para obter mais informações, consulte validação automática de controle de domínio para certificados gratuitos.
O ESA renova automaticamente os certificados gratuitos 30 dias antes da expiração. Se uma renovação falhar, você receberá uma notificação por SMS e email. Nesse caso, você deve carregar um certificado personalizado para evitar interrupções do serviço.
No console do ESA, selecione Websites e, na coluna Websites, clique no site de destino.
No painel de navegação à esquerda, escolha .
-
Na seção Certificate Management, clique em Apply for Free Certificate. Selecione uma Certificate Authority e insira um Domain Name:
Let's Encrypt (No SLA): cada certificado gratuito pode incluir no máximo 50 domínios. Você pode inserir domínios únicos e domínios curinga. Um domínio curinga deve começar com
*, e os domínios devem corresponder ao site. Um certificado paraexample.comcobre apenas esse domínio e não inclui subdomínios, comowww.example.com. Para cobrir subdomínios comowww.example.com, você deve solicitar separadamente um certificado curinga (*.example.com) ou adicionar o subdomínio separadamente.DigiCert: para um certificado DigiCert de domínio único, selecione apenas um domínio do site. Depois de solicitar um certificado para
example.com, o certificado emitido incluiráexample.comewww.example.com. Se você usa um subdomínio para acessar o ESA (comowww.example.com), execute a domain control validation para o domínio raiz (comoexample.com) ao solicitar um certificado DigiCert.
-
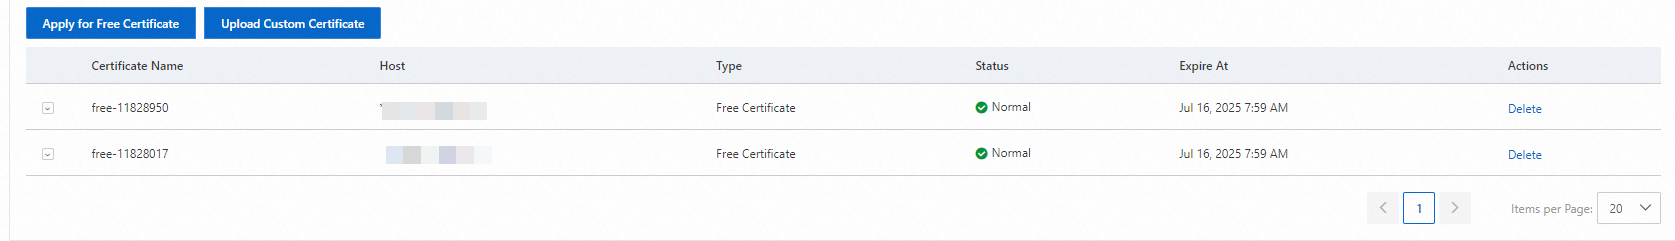
Clique em OK e aguarde a conclusão da solicitação do certificado. Depois que o certificado for emitido com sucesso, o status dele na coluna Status mudará para Normal.
Carregar um certificado personalizado
Você pode implantar no ESA certificados do Alibaba Cloud Certificate Management Service ou de um provedor de terceiros.
Para comprar um certificado avançado, acesse o console SSL Certificate.
Verifique se os certificados de provedores de terceiros estão no formato exigido. Para obter mais informações, consulte Certificate format requirements.
-
Você pode visualizar os detalhes do certificado, mas, por motivos de segurança, a chave privada não aparece. Mantenha as informações do seu certificado protegidas.
O CloudMonitor não oferece suporte ao monitoramento da expiração de certificados personalizados carregados. As métricas do CloudMonitor para ESA incluem apenas métricas operacionais, como largura de banda, tráfego, códigos de status e conexões, e não incluem métricas de ciclo de vida de certificados. Para receber alertas de expiração de certificados, use o recurso de notificação do Certificate Management Service ou use certificados gratuitos do ESA, renovados automaticamente antes da expiração.
No console do ESA, selecione Websites e, na coluna Website, clique no site de destino.
No painel de navegação à esquerda, escolha .
-
Na seção Websites, clique em Website.
-
Se você comprou um certificado do Certificate Management Service, defina Certificate Source como Certificate Purchased by Using Certificate Management Service e selecione seu certificado na lista suspensa Certificate Management.
NotaSe o seu certificado não estiver na lista, verifique se o nome de domínio vinculado ao certificado corresponde ao nome de domínio de aceleração.
-
Se você usa um certificado de um provedor de terceiros, defina Upload Custom Certificate como Custom Certificate. Em seguida, insira um Certificate Name e cole o conteúdo de Certificate Name e Certificate Source. O Certificate Management Service salva o certificado. Você pode visualizá-lo em SSL Certificate Management.
Parâmetro
Descrição
Certificate Name
Insira um nome para o certificado.
Você pode usar letras, pontos, números, sublinhados
_e hifens-.Nota-
O nome do certificado deve ser exclusivo. Você pode visualizar seus certificados existentes em SSL Certificate Management.
-
Se o sistema indicar que o nome está duplicado, insira outro nome e carregue o certificado novamente.
Certificate (Public Key)
Cole o conteúdo codificado em PEM do arquivo do certificado.
Use um editor de texto para abrir o arquivo de certificado em formato PEM, copiar o conteúdo e colá-lo neste campo.
Certificate (Public Key)
Cole o conteúdo codificado em PEM da chave privada do certificado.
Use um editor de texto para abrir o arquivo de chave privada em formato PEM, copiar o conteúdo e colá-lo neste campo.
-
-
Clique em Private Key para carregar o certificado.
Ativar SSL/TLS
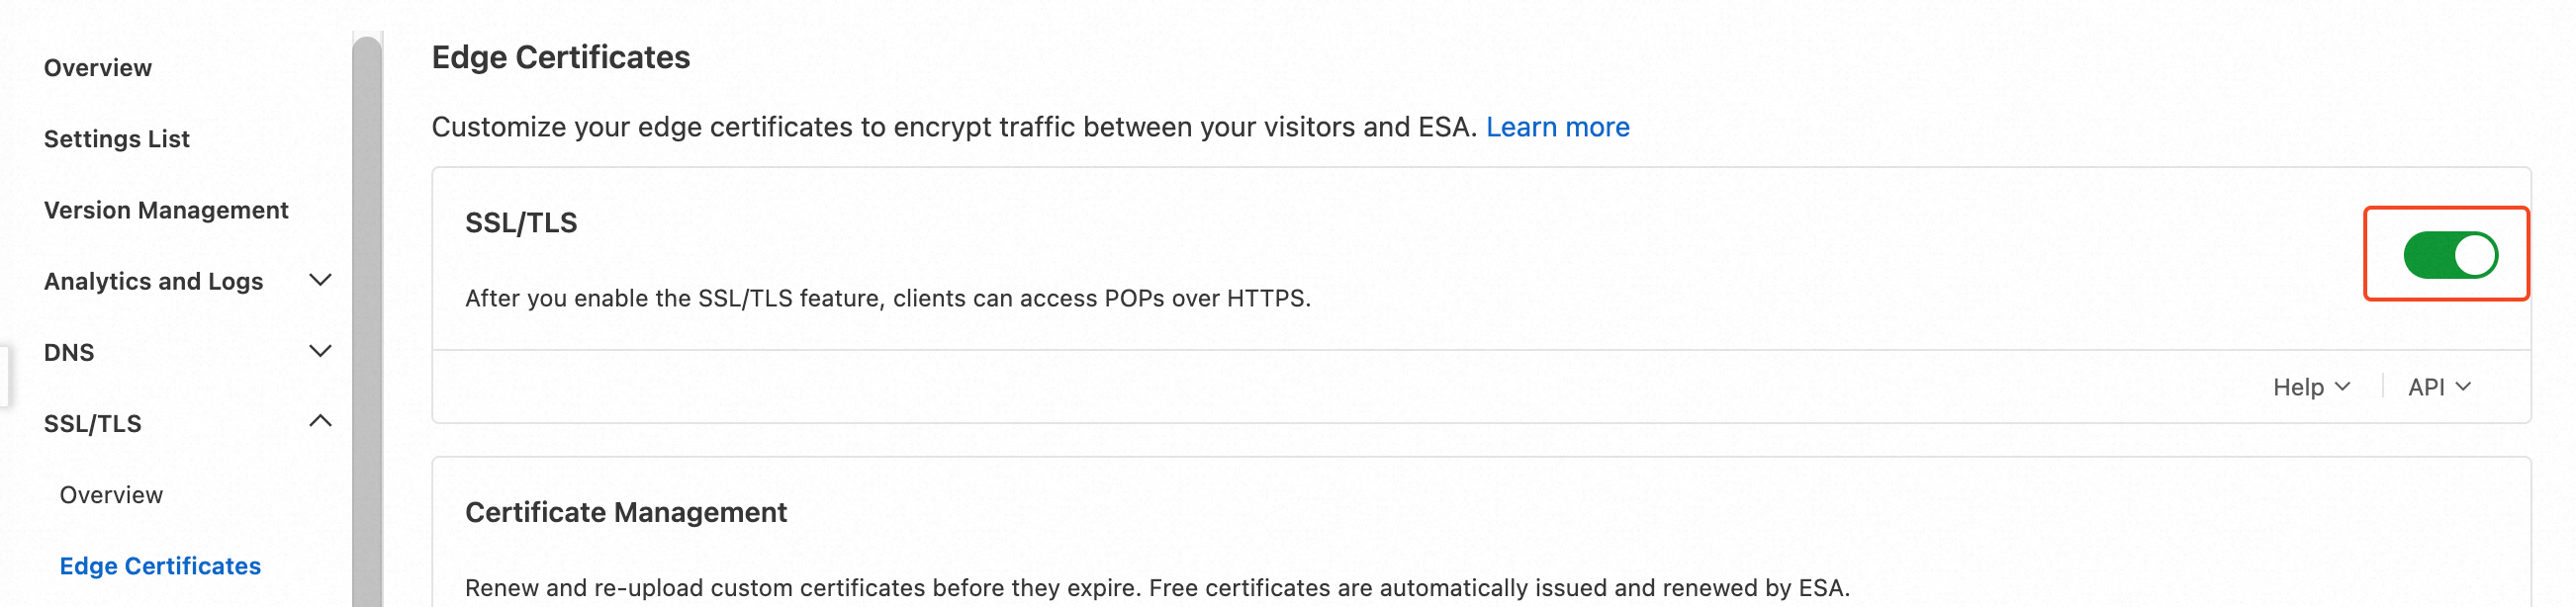
Após implantar um certificado SSL/TLS, ative SSL/TLS para habilitar conexões HTTPS criptografadas entre os clientes e os POPs de borda. Após a ativação, o sistema redireciona automaticamente as solicitações HTTP em texto claro para HTTPS.
No console do ESA, selecione Websites e, na coluna Website, clique no site de destino.
No painel de navegação à esquerda, escolha .
-
Ative a opção OK.
NotaEssa configuração se aplica a todos os nomes de domínio do site. Se você quiser ativar a criptografia SSL/TLS apenas para nomes de domínio específicos, crie uma regra para esses nomes de domínio. Para obter mais informações, consulte SSL/TLS rules.
Verificar a configuração de HTTPS
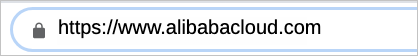
Depois de configurar o certificado e ativar SSL/TLS, acesse seu site por HTTPS em um navegador. Um ícone de cadeado ao lado da URL confirma que o HTTPS está ativo.
Atualizar um certificado personalizado
O ESA não renova certificados personalizados automaticamente. Atualize ou reconfigure os certificados no console antes da expiração para evitar interrupções do serviço. O sistema envia notificações de lembrete por email 30 dias antes da expiração.
Atualizar um certificado existente
No console do ESA, selecione Websites e, na coluna Websites, clique no site de destino.
No painel de navegação à esquerda, escolha .
Na seção Certificate Management, localize o certificado que você deseja atualizar e clique em Modify na coluna SSL/TLS.
Atualize o conteúdo do certificado conforme necessário e clique em Websites.
Configurar um novo certificado
No console do ESA, selecione Websites e, na coluna Websites, clique no site de destino.
No painel de navegação à esquerda, escolha .
Na seção Edge Certificates, clique em Upload Custom Certificate. Com base na Certificate Source, insira as informações necessárias e clique em Certificate Management.
Depois de confirmar o upload do novo certificado, localize o certificado prestes a expirar e clique em OK na coluna Actions. Siga as instruções na tela para excluir o certificado.
Recursos em nível de site e baseados em regras
As configurações em nível de site se aplicam a todas as solicitações do site. Para direcionar solicitações específicas, configure o recurso como uma regra com condições de correspondência.
|
Recurso em nível de site |
Recurso correspondente baseado em regras |
|
SSL/TLS |
|
|
Enforce HTTPS |
|
|
TLS Cipher Suites and Protocol Version Configuration |
|
|
OCSP stapling |
|
|
Opportunistic Encryption |
|
|
HSTS |
Referências
Validação automática de controle de domínio para certificados gratuitos
Para verificar a propriedade do domínio, as autoridades certificadoras (CAs) exigem que os solicitantes concluam a validação usando um dos seguintes métodos:
Validação DNS (para sites adicionados com registros NS): depois que você solicita um certificado gratuito, o ESA adiciona automaticamente um registro TXT à sua configuração de DNS para a validação de controle de domínio.
Validação HTTP (para sites adicionados com registros CNAME): depois que você solicita um certificado gratuito, o sistema confirma o controle do domínio verificando se um arquivo específico pode ser colocado no servidor web do domínio especificado.
Quando você solicita um certificado gratuito para um site ativo no ESA, o ESA trata a validação de controle de domínio (DCV) usando hosted DCV.
Prioridade de seleção de certificados
Se um site tiver vários certificados em seu pool de certificados, um ponto de presença (POP) de borda selecionará o certificado ideal para enviar ao cliente com base na seguinte prioridade:
Os certificados disponíveis têm prioridade, como certificados dentro do período de validade e que correspondem ao SNI.
Certificados mais recentes têm prioridade sobre certificados mais antigos.
Suporte por plano
|
Tipo de certificado |
Certificate Management |
Pro |
|
OK |
|
Certificado gratuito Let's Encrypt |
10 |
50 |
70 |
100 |
|
Certificado gratuito DigiCert |
|
10 |
20 |
50 |
|
Certificado personalizado |
5 |
10 |
20 |
50 |
FAQ
Recursos do certificado gratuito DigiCert
Cada site exige um certificado separado?
O mesmo certificado pode ser usado em sites diferentes?
Para ver mais perguntas frequentes, consulte SSL/TLS FAQ.