ESA monitora o tráfego em tempo real para identificar padrões de ataque, como inundações SYN, inundações ACK e ataques CC. Ao detectar tráfego anômalo, o ESA bloqueia imediatamente as solicitações maliciosas e permite a passagem do tráfego legítimo, garantindo a continuidade dos negócios.
Como proteger contra ataques DDoS
Durante um ataque de Negação de Serviço Distribuída (DDoS), o invasor inunda o servidor web com um grande volume de solicitações falsas. Isso esgota os recursos do servidor e impede que ele responda aos usuários legítimos. Para se defender eficazmente desses ataques, intercepte e filtre o tráfego antes que ele chegue ao seu servidor de origem.
O ESA utiliza um sistema de defesa em várias camadas que combina Anti-DDoS, WAF rules e uma smart cache policy. Essa abordagem bloqueia solicitações maliciosas de forma eficaz, reduz a carga no servidor de origem e garante a entrega eficiente do tráfego legítimo.

Mitigar ataques com Anti-DDoS
O ESA oferece recursos integrados de Anti-DDoS e dois níveis de proteção, conforme o plano de assinatura: Basic DDoS Protection e Best-effort Protection.
Basic DDoS Protection
O ESA ativa automaticamente o Basic DDoS Protection para usuários dos planos Entrance, Pro, Premium e Enterprise, sem necessidade de configuração. Esse recurso defende automaticamente contra ataques DDoS de até 10 Gbps e ataques CC de até 100.000 consultas por segundo (QPS). Um ataque CC é definido como qualquer solicitação ao seu site bloqueada pelo ESA, seja por regras configuradas por você ou pelas regras de segurança integradas do ESA. Durante um ataque, o ESA fornece defesa com melhor esforço em seus ESA POPs de borda. No entanto, o ataque ainda pode afetar o desempenho da aceleração ou fazer com que seu site entre em estado de sandbox. O Basic DDoS Protection não garante um prazo específico para mitigar o impacto do ataque ou para sair do estado de sandbox.
Se o seu site apresentar alto risco de ataques DDoS ou exigir uma proteção mais robusta e garantida, entre em contato conosco para fazer upgrade para o plano Enterprise Edition.
Best-effort Protection
Usuários do plano Enterprise Edition podem adquirir o Best-effort Protection como um complemento. Com o Best-effort Protection, o ESA ativa os recursos HTTP DDoS Attack Protection e Deep Learning and Protection por padrão. O recurso HTTP DDoS Attack Protection opera em tempo real. Ele utiliza general mitigation rules integradas, derivadas de vastos dados de segurança, para bloquear picos repentinos de ataques HTTP e impedir que solicitações excessivas sobrecarreguem o servidor de origem. Já o recurso Deep Learning and Protection aprende continuamente com os padrões de ataque e gera políticas de proteção dinâmicas para aprimorar a segurança.
Caso encontre falsos positivos ou precise reforçar a proteção, ajuste os níveis e modos do HTTP DDoS Attack Protection e do Deep Learning and Protection com base no desempenho do seu service.
No console do ESA, escolha Websites e clique em no site desejado na coluna Websites.
No painel de navegação à esquerda, escolha .
-
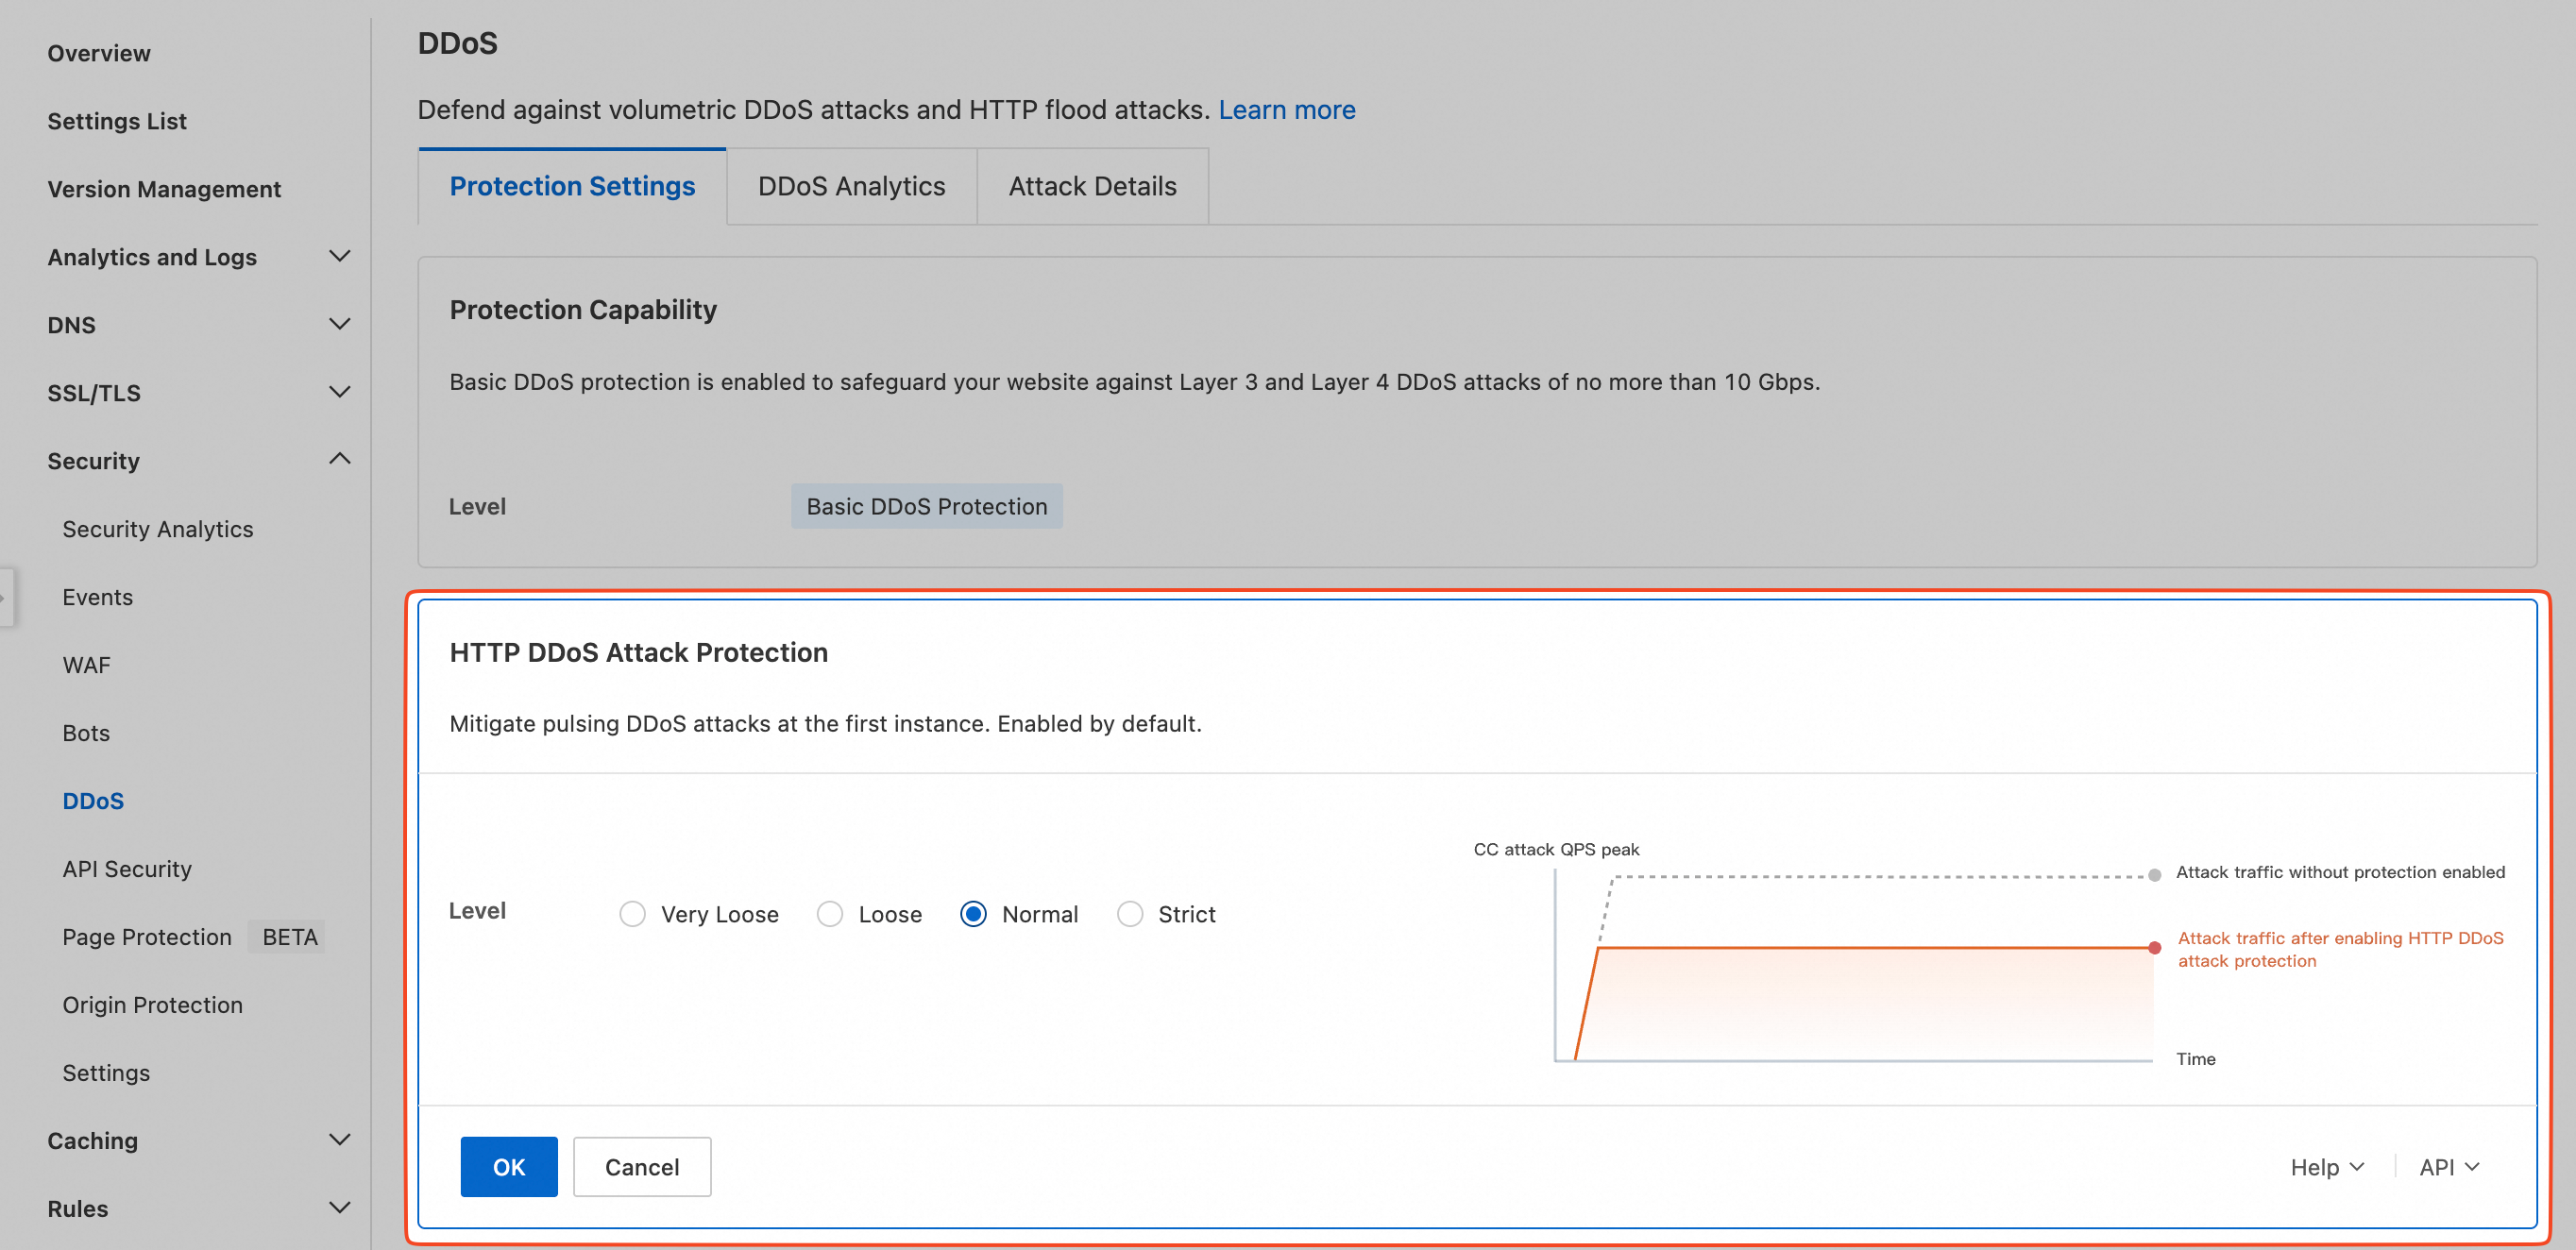
Na aba Security, dentro da seção DDoS, clique em Protection Settings. Defina o nível de proteção conforme necessário e clique em HTTP DDoS Attack Protection.
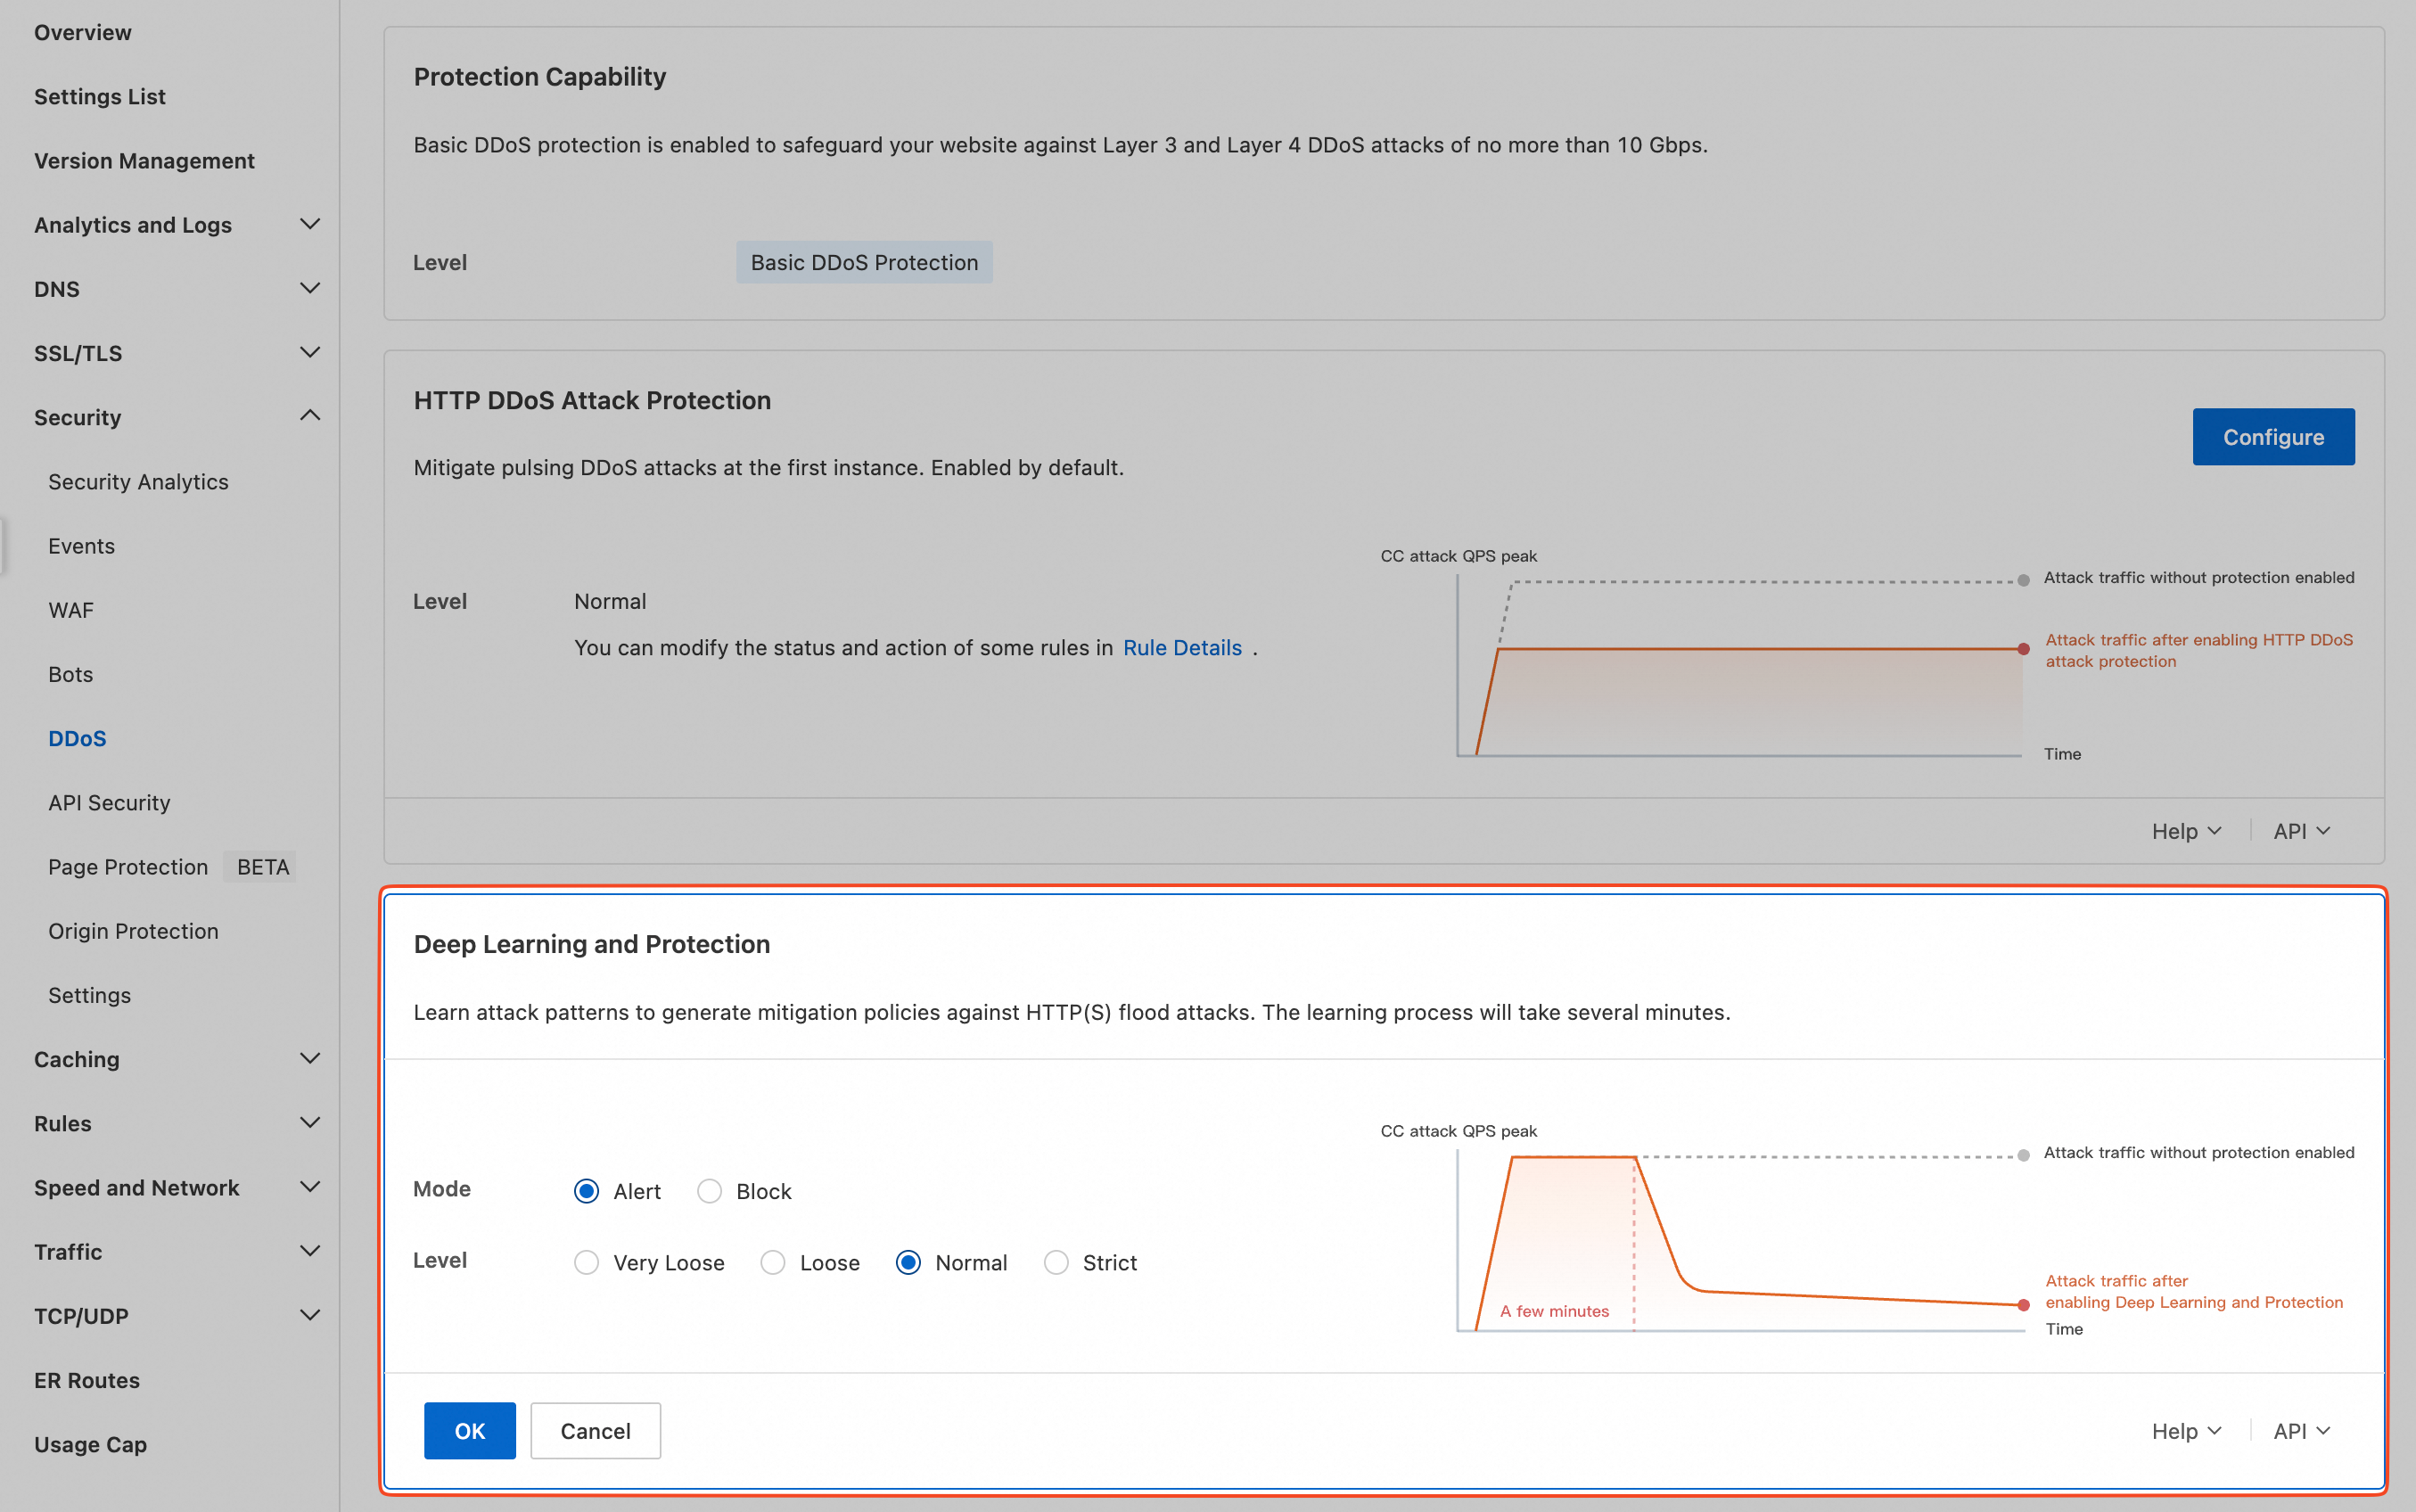
Na seção Deep Learning and Protection, clique em Configure. Configure o nível e o modo de proteção adequados e clique em OK.
Proteger aplicações web com regras WAF
Um Web Application Firewall (WAF) atua como um escudo entre sua aplicação web e a internet. Ele analisa as solicitações de acesso em tempo real e filtra o tráfego malicioso para prevenir ataques comuns de rede e garantir a estabilidade da aplicação.
O ESA oferece recursos de WAF em seus ESA POPs globais. Por meio de diversas estratégias de proteção, como limitação de taxa inteligente, análise de segurança, modelos de regras e regras personalizadas, o ESA encaminha apenas tráfego limpo para o servidor de origem, assegurando a segurança do seu site e dos seus dados em todo o mundo.

Reduzir solicitações à origem com uma política de cache
A cache policy do ESA armazena o conteúdo do site em ESA POPs distribuídos globalmente. Quando um usuário solicita um recurso, o conteúdo é entregue pelo ESA POP mais próximo, em vez de vir diretamente do servidor de origem.
Durante um ataque DDoS, a política de cache atende às solicitações repetidas a partir do ESA POP mais próximo. Isso reduz significativamente o tráfego direcionado ao servidor de origem, mitigando o risco de sobrecarga.
