O Instant Logs permite visualizar logs de acesso em tempo real no console do ESA, sem configuração adicional. Use este recurso para identificar ataques, solucionar falhas e depurar a conectividade do site.
Por que usar o Instant Logs
Produtos de CDN tradicionais dependem de logs offline para identificar e resolver problemas, mas essa abordagem apresenta limitações significativas:
Diagnóstico de falhas entre regiões: Logs de nó único ou com alta latência em toda a rede dificultam a identificação precisa de problemas de acesso regionais.
Verificação de lançamentos graduais: Logs offline não filtram rapidamente requisições específicas de um lançamento gradual.
Análise de ataques em tempo real: A alta latência dos logs atrasa a criação de políticas de mitigação contra novos padrões de ataque.
Monitoramento de negócios em tempo real: Latência na ordem de minutos é insuficiente para ajustes dinâmicos de política durante eventos promocionais.
Validação de integração de novos services: A latência dos logs atrasa a confirmação de que o caminho de entrega de um novo site está correto.
O Instant Logs do ESA oferece visualização de logs em tempo real no console, semelhante ao comando tail -f em sistemas Linux/Unix.
Limites
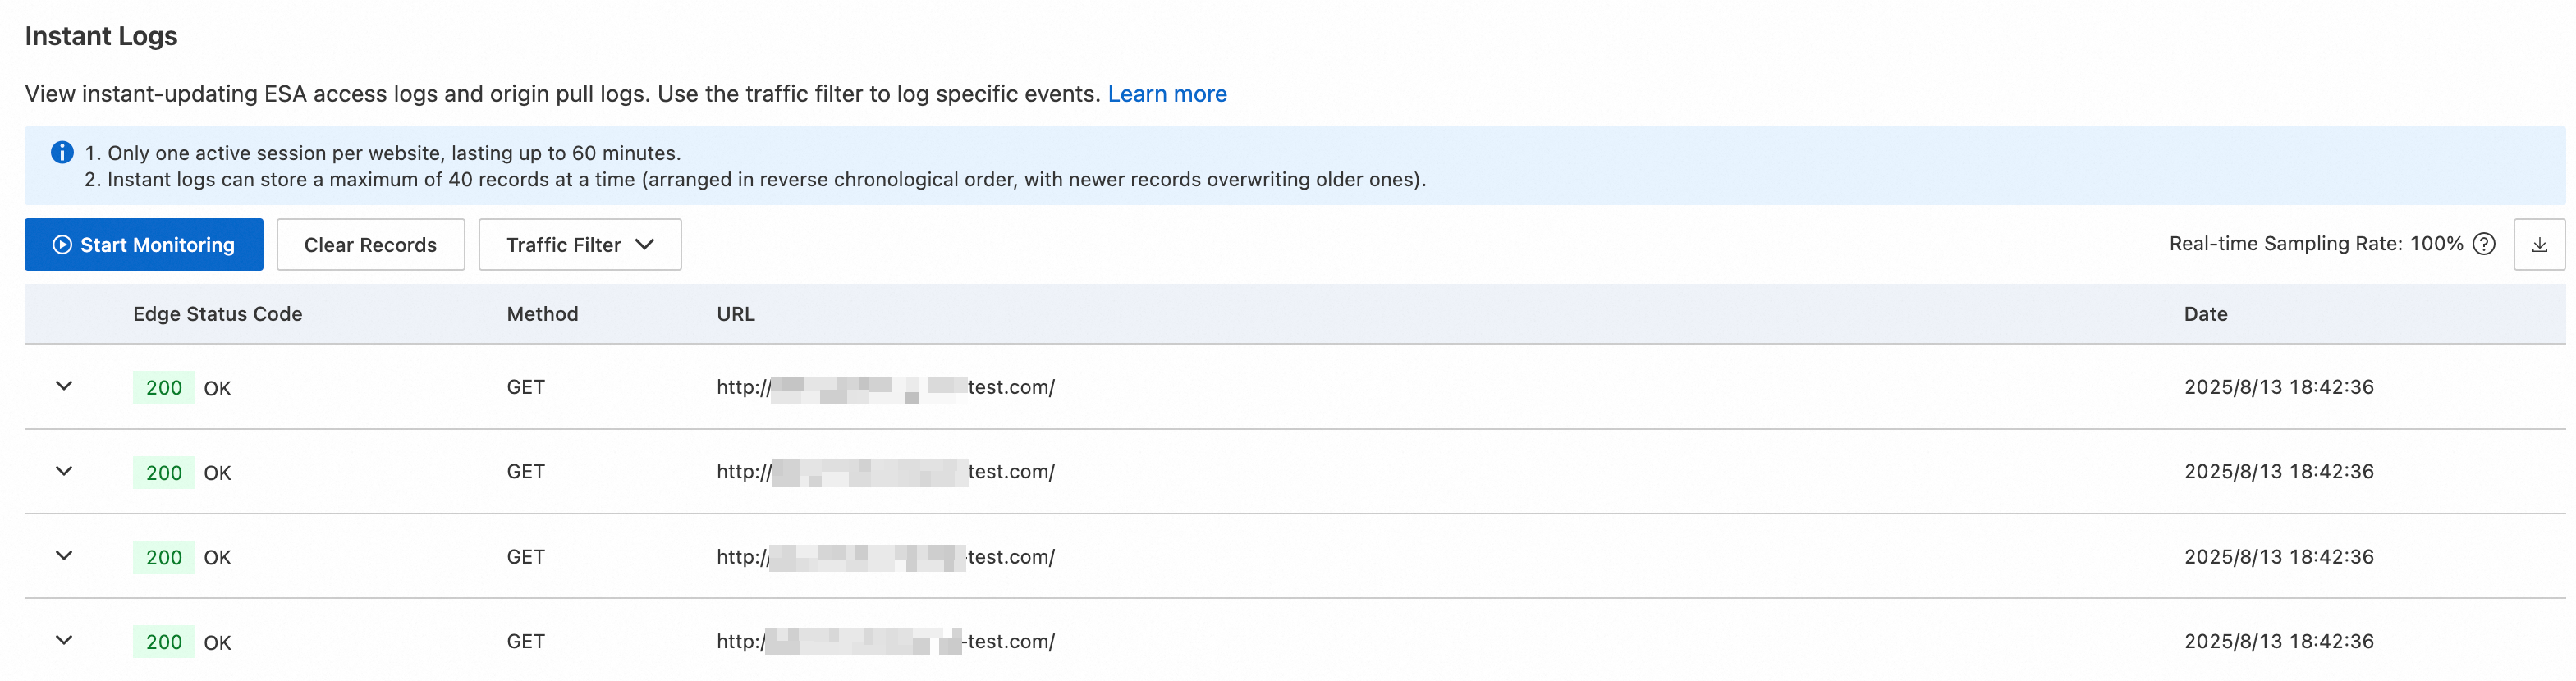
Cada site pode ter apenas uma sessão de monitoramento ativa por vez, com duração máxima de 60 minutos.
O Instant Logs armazena até 40 registros por sessão em ordem cronológica. Novos registros sobrescrevem os mais antigos.
-
As ações a seguir encerram a sessão de monitoramento. Para retomar, clique em Start Monitoring novamente.
A sessão termina se você expandir um registro de log, clicar em Stop Monitoring ou clicar no botão Exportar
 . Os registros históricos permanecem na página.
Adicionar um filtro, mudar para outra página ou atualizar a página encerra a sessão e limpa todos os registros.
Iniciar monitoramento de instant logs
No console do ESA, selecione Websites e, na coluna Websites, clique em o site desejado.
No painel de navegação à esquerda, escolha .
-
Na página Analytics and Logs, clique em Real-time Logs para iniciar a coleta de logs.
Adicione um Instant Logs para restringir o escopo dos logs e identificar anomalias.
Após o término do monitoramento, expanda um registro de log para visualizar os campos ou clique em o botão Exportar
para baixe os dados como JSON.
Campos de instant log
Campo | Tipo | Descrição |
BotTag | string | Tipo de tráfego da requisição do cliente. Exemplos:
|
ClientASN | string | Número de sistema autônomo (ASN) derivado do endereço IP do cliente. |
ClientCountryCode | string | Código de país ISO 3166-1 alpha-2 derivado do endereço IP do cliente. |
ClientIP | string | Endereço IP do cliente conectado ao nó ESA. |
ClientISP | string | Provedor de services de internet (ISP) derivado do endereço IP do cliente. |
ClientRegionCode | string | Código de região ISO 3166-2 derivado do endereço IP do cliente. |
ClientRequestBytes | int | Tamanho da requisição do cliente, em bytes. |
ClientRequestHeaderRange | string | Valor do campo |
ClientRequestHost | string | Cabeçalho |
ClientRequestID | string | ID exclusivo da requisição do cliente. |
ClientRequestMethod | string |
|
ClientRequestPath | string | Caminho da requisição do cliente. |
ClientRequestProtocol | string | Protocolo da requisição do cliente. |
ClientRequestQuery | string | String de |
ClientRequestReferer | string | Cabeçalho |
ClientRequestURI | string |
|
ClientRequestUserAgent | string | Cabeçalho |
ClientSrcPort | int | Porta de source usada pelo cliente para conectar-se ao nó ESA. |
ClientSSLCipher | string | Conjunto de cifras ssl usado pelo cliente. |
ClientSSLProtocol | string | Versão do protocolo ssl usada pelo cliente. Um hífen ( |
ClientXRequestedWith | string | Cabeçalho |
EdgeCacheStatus | string | status de cache da requisição do cliente. |
EdgeEndTimestamp | Timestamp ISO8601 | Timestamp em que o nó ESA terminou de enviar a resposta ao cliente. Exemplo: |
EdgeRequestHost | string | Cabeçalho |
EdgeResponseBodyBytes | int | Tamanho do |
EdgeResponseBytes | int | Tamanho total da resposta retornada ao cliente pelo nó ESA, em bytes. |
EdgeResponseCompressionAlgo | string | Algoritmo de compressão da resposta do nó ESA. |
EdgeResponseCompressionRatio | float | Taxa de compressão da resposta do nó ESA. |
EdgeResponseContentType | string | Cabeçalho |
EdgeResponseStatusCode | int | Código de status retornado ao cliente pelo nó ESA. |
EdgeResponseTime | int | Tempo total de resposta (ms), desde o recebimento da requisição pelo nó ESA até o cliente terminar de receber a resposta. |
EdgeServerID | string | ID exclusivo do nó ESA acessado pelo cliente. |
EdgeServerIP | string | Endereço IP do nó ESA acessado pelo cliente. |
EdgeStartTimestamp | Timestamp ISO8601 | Timestamp em que o nó ESA recebeu a requisição do cliente. Exemplo: |
JA3Hash | string | Valor hash da impressão digital JA3 do cliente. |
JA4Hash | string | Valor hash da impressão digital JA4 do cliente. |
EdgeTimeToFirstByteMs | int | Tempo até o primeiro byte (TTFB) em milissegundos (ms), contado do momento em que o nó ESA recebe a requisição até o envio do primeiro byte de resposta pelo nó ESA. |
OriginDNSResponseTimeMs | int | Tempo de resolução DNS do servidor de source, em milissegundos (ms). Se nenhuma requisição back-to-origin for feita, o valor será |
OriginIP | string | Endereço IP do servidor de source acessado durante a requisição back-to-origin. Caso não haja requisição back-to-origin, o valor será um hífen ( |
OriginResponseDurationMs | int | Tempo até o primeiro byte (TTFB) do servidor de source, em milissegundos (ms). Se nenhuma requisição back-to-origin for feita, o valor será |
OriginResponseHeaderRange | string | Valor do cabeçalho Range na resposta do servidor de source. Se nenhuma requisição back-to-origin for feita, o valor será um hífen ( |
OriginResponseHTTPExpires | string | Valor do cabeçalho Expires na resposta do servidor de source. Se nenhuma requisição back-to-origin for feita, o valor será um hífen ( |
OriginResponseHTTPLastModified | string | Valor do cabeçalho Last-Modified na resposta do servidor de source. Se nenhuma requisição back-to-origin for feita, o valor será um hífen ( |
OriginResponseStatusCode | int | Código de status da resposta do servidor de source. Se nenhuma requisição back-to-origin for feita, o valor será |
OriginSSLProtocol | string | Versão do protocolo ssl usada na requisição back-to-origin. Se nenhuma requisição back-to-origin for feita, o valor será um hífen ( |
OriginTCPHandshakeDurationMs | int | Tempo para concluir o handshake TCP da conexão back-to-origin, em milissegundos (ms). Se nenhuma requisição back-to-origin for feita, o valor será |
OriginTLSHandshakeDurationMs | int | Tempo para concluir o handshake TLS da conexão back-to-origin, em milissegundos (ms). Se nenhuma requisição back-to-origin for feita, o valor será |
SecAction | string | Ação final de mitigação executada para esta requisição. |
SecActions | string | Todas as ações de mitigação executadas para esta requisição. |
SecRuleID | string | ID da última regra de mitigação acionada para esta requisição. |
SecRuleIDs | string | IDs de todas as regras de mitigação acionadas para esta requisição. |
SecSource | string | Módulo de segurança que acionou a ação final de mitigação. |
SecSources | string | Lista de todos os módulos de segurança que acionaram ações de mitigação para esta requisição. |
SiteName | string | Nome do site. |
SmartRoutingStatus | string | Indica se o roteamento inteligente foi usado. O valor |
TlsHash | string | Valor de hash MD5 que representa a impressão digital ssl/TLS do cliente. |
SampleInterval | float | Taxa de amostragem deste registro de log. |
Campos personalizados de cabeçalho de requisição
Por padrão, os instant logs registram apenas os campos integrados listados na tabela anterior. Para registrar também campos específicos do cabeçalho de requisição (por exemplo, User-Agent ou Referer), chame a operação CreateSiteCustomLog e use o parâmetro RequestHeaders para configure campos personalizados de cabeçalho de requisição para o log do site. Após a configuração, os campos personalizados aparecem tanto nos instant logs quanto nos logs offline.
Para configure campos personalizados de cabeçalho de requisição, chame a operação CreateSiteCustomLog e especifique os campos a serem registrados em RequestHeaders:
aliyun esa CreateSiteCustomLog \
  --SiteId <site ID> \
  --RequestHeaders '["User-Agent", "Referer"]'
Para verificar os campos personalizados de cabeçalho de requisição configurados atualmente, chame a operação GetSiteCustomLog:
aliyun esa GetSiteCustomLog --SiteId <site ID>Resposta de exemplo:
{
  "ConfigId": 507209232529408,
  "IsExist": true,
  "LogCustomField": {
    "RequestHeaders": ["User-Agent"]
  }
}
Disponibilidade do recurso por edição
|
Advanced |
Enterprise |
Entrance |
Pro |
|
|
|
|
|