Este tema resume las preguntas frecuentes sobre VPN Gateway.
Enlaces rápidos
Consultas sobre el producto
Can VPCs in different regions communicate through a VPN Gateway?
Can a VPN Gateway encrypt traffic between a VPC and a public IP address?
How do I perform access control on the public IP of the VPN gateway?
Does VPN Gateway support cross-account migration or changing the VPC?
Does it support using the WireGuard protocol to access an on-premises database from the cloud?
What is the configuration process for enabling IPsec-VPN / SSL-VPN?
How do I check the bandwidth/traffic monitoring of a VPN gateway?
Funciones de IPsec-VPN
How many IPsec-VPN connections can I create for each VPN Gateway?
Can I configure multiple remote networks in one IPsec-VPN connection?
What is the difference between single-tunnel mode and dual-tunnel mode?
Funciones de SSL-VPN
¿Qué son las conexiones no transfronterizas y transfronterizas?
Alibaba Cloud VPN Gateway ofrece servicios que cumplen con las políticas y normativas aplicables en China. Solo admite conexiones no transfronterizas y no es compatible con conexiones transfronterizas. Si necesita acceder a recursos transfronterizos mediante una conexión VPN, consulte How do I access cross-border resources over a VPN connection?.
Conexiones no transfronterizas
-
Una conexión IPsec-VPN se considera no transfronteriza si las regiones del centro de datos local y de los recursos remotos cumplen alguna de las siguientes condiciones:
El centro de datos local se ubica en China continental región y los recursos remotos están en una región de Alibaba Cloud dentro de China continental.
El centro de datos local se ubica fuera de China continental y los recursos remotos están en una región de Alibaba Cloud fuera de China continental.
-
Una conexión SSL-VPN se considera no transfronteriza si las regiones del cliente y de los recursos remotos cumplen alguna de las siguientes condiciones:
El cliente se ubica en China continental y los recursos remotos están en una región de Alibaba Cloud dentro de China continental.
El cliente se ubica fuera de China continental y los recursos remotos están en una región de Alibaba Cloud fuera de China continental.
Ejemplo 1 | Ejemplo 2 |
 |  |
Conexiones transfronterizas
-
Una conexión IPsec-VPN se considera transfronteriza si las regiones del centro de datos local y de los recursos remotos cumplen alguna de las siguientes condiciones:
El centro de datos local se ubica en China continental y los recursos remotos están en una región de Alibaba Cloud fuera de China continental.
El centro de datos local se ubica fuera de China continental y los recursos remotos están en una región de Alibaba Cloud dentro de China continental.
-
Una conexión SSL-VPN se considera transfronteriza si las regiones del cliente y de los recursos remotos cumplen alguna de las siguientes condiciones:
El cliente se ubica en China continental y los recursos remotos están en una región de Alibaba Cloud fuera de China continental.
El cliente se ubica fuera de China continental y los recursos remotos están en una región de Alibaba Cloud dentro de China continental.
Ejemplo 1 | Ejemplo 2 |
 |  |
Clasificación de regiones
Clasificación de la región | Regiones incluidas |
China continental | China (Qingdao), China (Beijing), China (Zhangjiakou), China (Hohhot), China (Ulanqab), China (Shenzhen), China (Heyuan), China (Guangzhou), China (Hangzhou), China (Shanghai), China (Nanjing - Local Region), China (Chengdu) |
Fuera de China continental | China (Hong Kong), Singapore, Malaysia (Kuala Lumpur), Japan (Tokyo), Indonesia (Jakarta), Philippines (Manila), South Korea (Seoul), Thailand (Bangkok), Germany (Frankfurt), UK (London), UAE (Dubai), US (Silicon Valley), US (Virginia), SAU (Riyadh - Partner Region), Mexico |
¿Cómo accedo a recursos transfronterizos mediante una conexión VPN?
Para acceder a recursos transfronterizos mediante una conexión VPN, utilice un Transit Router. Un TR permite una comunicación flexible de red privada entre recursos de distintas regiones, incluidas las transfronterizas.
A continuación se muestran ejemplos de topologías de red:
IPsec-VPN | SSL-VPN |
 |  |
¿Puedo usar un VPN Gateway para acceder a internet?
No.
Un VPN Gateway proporciona acceso de red privada a una VPC. No ofrece acceso a internet.
Requisitos previos de la conexión IPsec-VPN
-
El dispositivo de gateway del centro de datos debe ser compatible con los protocolos IKEv1 e IKEv2.
IPsec-VPN es compatible con los protocolos IKEv1 e IKEv2. Cualquier dispositivo que admita alguno de estos protocolos puede conectarse a un Alibaba Cloud VPN Gateway. Para obtener más información sobre cómo elegir una versión de IKE, consulte Selecting an IKE version.
-
El dispositivo de gateway del centro de datos debe tener asignada una dirección IP pública estática (una dirección IP pública fija).
IPsec-VPN no admite establecer conexiones con direcciones IP públicas dinámicas. En escenarios donde los proveedores asignan la dirección IP pública de forma dinámica, como redes de oficina o banda ancha residencial, la dirección IP cambia. Esto impide establecer de manera estable un túnel IPsec-VPN con el Alibaba Cloud VPN Gateway. El extremo remoto (el dispositivo de gateway local) debe contar con una dirección IP pública estática para garantizar un túnel estable.
Los bloques CIDR del centro de datos y de la VPC no deben superponerse.
Para obtener información sobre cómo conectar un centro de datos a una VPC mediante una conexión IPsec-VPN, consulte Standard VPN Gateway quick start.
Gateways locales compatibles
Un Alibaba Cloud VPN Gateway es compatible con los protocolos estándar IKEv1 e IKEv2. Por lo tanto, cualquier dispositivo que admita estos protocolos puede conectarse a un Alibaba Cloud VPN Gateway. Algunos ejemplos incluyen dispositivos de H3C, Hillstone, Sangfor, Cisco ASA, Juniper, SonicWall, Nokia, IBM e Ixia. Para obtener más información, consulte Configure on-premises devices.
¿Pueden comunicarse VPC de diferentes regiones a través de un VPN Gateway?
Sí.
Para obtener más información, consulte Connect two VPCs in dual tunnel mode.
Si establece una conexión IPsec-VPN entre VPC de distintas regiones, la calidad de la conexión depende de las condiciones de la red pública. Se recomienda utilizar Cloud Enterprise Network (CEN) para establecer conexiones entre VPC de diferentes regiones. Para obtener más información, consulte Connect VPCs across accounts.
¿El tráfico entre VPC viaja por internet?
Cuando utiliza un VPN Gateway para habilitar la comunicación entre VPC:
Si ambas VPC están en la misma región, el tráfico se transmite por la red de Alibaba Cloud y no por internet.
Si las VPC están en regiones distintas, el tráfico se transmite por internet.
Si ya compré un VPN Gateway, ¿necesito adquirir ancho de banda público elástico?
No. IPsec-VPN establece un túnel cifrado sobre la red privada, y el tráfico se transmite por dicha red. Por lo tanto, las instancias ECS de una VPC pueden comunicarse con un centro de datos a través de la VPN sin necesidad de comprar una dirección IP elástica (EIP) ni ancho de banda público.
¿Puedo cambiar la VPC de un VPN Gateway después de crearlo?
No. Una vez creado un VPN Gateway, no es posible modificar su VPC. Para asociarlo con otra VPC, debe crear un nuevo VPN Gateway y seleccionar la VPC de destino.
Si el VPN Gateway y la instancia ECS no están en la misma VPC y no desea volver a crear el VPN Gateway, puede utilizar VPC Peering Connection para conectar las redes privadas de ambas VPC y permitir la comunicación de recursos entre ellas.
¿VPN Gateway admite la migración entre cuentas o el cambio de VPC?
No. Después de crear un VPN Gateway, este no admite la migración entre cuentas ni el cambio de la VPC asociada. A continuación se describen los límites y los métodos de manejo para cada escenario:
Migración entre cuentas: VPN Gateway no admite la migración directa a otra cuenta (incluidos los escenarios entre cuentas de la misma región). Para utilizar un VPN Gateway en otra cuenta, debe crear una nueva instancia de VPN Gateway en la cuenta de destino.
Cambiar la VPC: Un VPN Gateway creado no permite modificar la VPC asociada. Para asociarlo con otra VPC, debe eliminar la configuración de VPN existente, cancelar la suscripción de la instancia y luego comprar un nuevo VPN Gateway.
-
Al eliminar la interfaz de red elástica, se muestra el mensaje "managed by dependent cloud services, created by VPN": La interfaz de red elástica vinculada a un VPN Gateway no se puede eliminar directamente. Primero debe liberar la instancia de VPN Gateway y la interfaz de red elástica vinculada se liberará automáticamente. Los métodos de liberación son los siguientes:
VPN Gateway tradicional: si la instancia no ha caducado, busque el VPN Gateway de destino en la consola y seleccione Action en la columna Apply for Refund; si la instancia ya caducó, el sistema la liberará automáticamente.
Enhanced VPN Gateway: en la columna Action del VPN Gateway de destino, haga clic en Delete.
¿Puedo usar un VPN Gateway para conectar dos VPC que pertenecen a diferentes cuentas de Alibaba Cloud?
Sí. Puede conectar dos VPC que pertenecen a distintas cuentas de Alibaba Cloud de cualquiera de las siguientes maneras:
Con un VPN Gateway: cree una instancia de VPN Gateway en cada cuenta y configure una conexión IPsec-VPN, un customer gateway y rutas en cada cuenta para habilitar la conectividad entre ambas VPC.
Sin un VPN Gateway: utilice un VPC Peering Connection o Cloud Enterprise Network (CEN) en su lugar.
¿Cómo elijo la VPC que se asociará con un VPN Gateway?
Después de crear un VPN Gateway, no es posible modificar la VPC asociada. Haga su selección antes de la creación, según el despliegue de sus recursos en la nube:
Aún no hay recursos desplegados en la nube: primero cree una VPC y luego asóciela al crear el VPN Gateway.
Los recursos en la nube (como ECS y RDS) se encuentran en una sola VPC: asocie el VPN Gateway con la VPC donde residen dichos recursos.
Los recursos en la nube están distribuidos en varias VPC: se recomienda utilizar un VPN Gateway asociado a un Transit Router para comunicarse con múltiples VPC mediante conexiones IPsec-VPN. Para obtener más información, consulte Bind to a transit router.
¿Crear un VPN Gateway modifica las direcciones IP públicas de las instancias ECS existentes?
No. Crear un VPN Gateway no afecta las direcciones IP públicas de las instancias ECS existentes en la VPC. Las direcciones IP públicas de las instancias ECS permanecen sin cambios.
¿Es compatible con el uso del protocolo WireGuard para acceder a una base de datos local desde la nube?
Actualmente, las conexiones IPsec-VPN de Alibaba Cloud solo admiten el protocolo estándar IPsec (incluidas las versiones IKEv1 e IKEv2), y el protocolo WireGuard no es compatible.
Para permitir que las aplicaciones del backend en la nube accedan a una base de datos local, se recomienda utilizar IPsec-VPN para establecer un túnel cifrado y formar una LAN virtual entre el servidor local y la VPC en la nube, lo que habilita el acceso mutuo seguro:
Cree un VPN Gateway en la consola de Alibaba Cloud y configure una conexión IPsec. Especifique el bloque CIDR local (el bloque CIDR donde reside la VPC) y el bloque CIDR remoto (el bloque CIDR donde reside el servidor de la base de datos local).
Complete la configuración correspondiente de IPsec-VPN en el dispositivo de gateway local. Asegúrese de que los parámetros IKE/IPsec coincidan en ambos extremos.
Configure las reglas de enrutamiento correctas para garantizar que el tráfico entre el bloque CIDR de la VPC en la nube y el bloque CIDR del servidor local se reenvíe correctamente.
Una vez completada la configuración anterior y confirmado que el estado de la conexión IPsec indica que la negociación de fase 2 fue exitosa, podrá lograr el acceso mutuo seguro entre los servicios en la nube y la base de datos local.
Servidor IPsec frente a servidor SSL
|
Elemento |
Servidor IPsec |
Servidor SSL |
|
Escenario de uso |
Proporciona conexiones de extremo a sitio. |
Proporciona conexiones de extremo a sitio. |
|
Modo de cliente |
Los clientes móviles iOS se conectan mediante IPsec-VPN. |
Los clientes móviles Android y las computadoras se conectan mediante SSL-VPN. |
|
Modo de conexión |
Utiliza la función VPN integrada de iOS. |
Utiliza OpenVPN. |
|
Métodos de cifrado |
IPsec |
Certificados SSL |
¿Puedo configurar varias redes remotas en una sola conexión IPsec-VPN?
Sí.
Antes de configurar varias redes remotas para una conexión IPsec-VPN, revise las sugerencias de configuración para múltiples bloques CIDR. Para obtener más información, consulte Configuration suggestions for multi-CIDR block scenarios.
¿Cuántas conexiones IPsec-VPN puedo crear por cada VPN Gateway?
De forma predeterminada, puede crear hasta 10 conexiones IPsec-VPN por cada VPN Gateway. Puede ajustar la cuota en la consola de Alibaba Cloud. Para obtener más información, consulte Manage quotas.
¿Cómo configuro el lado local cuando varias conexiones IPsec-VPN utilizan el mismo VPN Gateway y customer gateway?
Lado de Alibaba Cloud: cuando varias conexiones IPsec-VPN se asocian con el mismo VPN Gateway y customer gateway, los parámetros de negociación IPsec de cada conexión (como el algoritmo de cifrado, el algoritmo de autenticación, el grupo DH y la clave precompartida) deben coincidir.
Lado local: no es necesario configurar una conexión física independiente ni una interfaz adicional para cada conexión IPsec-VPN. Solo debe asegurarse de que la configuración IPsec de su dispositivo de gateway local coincida con los parámetros de negociación de la conexión correspondiente en el lado de Alibaba Cloud.
Comprobación de capacidad del dispositivo: compruebe si su dispositivo de gateway local admite el modo de conexión IPsec de uno a varios. Si no lo admite, deberá ajustar su arquitectura de red o reemplazar el dispositivo de gateway local.
Cómo configurar ACL de red
Tipo de VPN Gateway | Reglas obligatorias |
IPsec-VPN | En la ACL de red, configure reglas de salida y de entrada para permitir el tráfico de los siguientes bloques CIDR y direcciones IP. Esto garantiza que el VPN Gateway pueda establecer conexiones IPsec-VPN.
|
SSL-VPN | En la ACL de red, configure reglas de salida y de entrada para permitir el tráfico de los siguientes bloques CIDR y direcciones IP, y abra el puerto de SSL-VPN. Esto garantiza que el VPN Gateway pueda establecer conexiones SSL-VPN.
|
¿Puedo aumentar o reducir la especificación de un VPN Gateway?
Sí.
Para aumentar o reducir el ancho de banda de su VPN Gateway, consulte Upgrade.
Para aumentar o reducir el número máximo de conexiones SSL simultáneas de su VPN Gateway, consulte Modify SSL concurrent connections.
Para habilitar la función IPsec-VPN o SSL-VPN en su VPN Gateway, consulte Enable IPsec-VPN y Enable the SSL-VPN feature.
Consulta de la información de conexión del cliente SSL
Sí.
Para obtener más información, consulte View SSL client connections.
Las instancias de VPN Gateway creadas después del 10 de diciembre de 2022 admiten esta función de forma predeterminada.
De forma predeterminada, las instancias de VPN Gateway creadas antes del 10 de diciembre de 2022 no permiten consultar la información de conexión del cliente SSL. Para habilitar esta opción, upgrade the VPN Gateway instance.
SSL-VPN en instancias heredadas
No.
Para utilizar la función SSL-VPN, debe actualizar el VPN Gateway a la versión más reciente. Para obtener más información, consulte Upgrade a VPN gateway.
Selección de una versión de IKE
Cuando configure una conexión IPsec-VPN, elija una versión de IKE según la versión que admita el dispositivo de gateway remoto y si necesita comunicarse a través de varios bloques CIDR.
La comunicación multibloque CIDR significa que configuró varias entradas de Local Network o Remote Network al configurar la conexión IPsec.
Compatibilidad IKE del dispositivo remoto | Comunicación multibloque CIDR | Configuración |
Solo IKEv1 | Sí |
|
No | Utilice IKEv1 tanto para la conexión IPsec-VPN como para el dispositivo de gateway remoto. | |
Solo IKEv2 | Sí |
|
No | Utilice IKEv2 tanto para la conexión IPsec-VPN como para el dispositivo de gateway remoto. | |
Tanto IKEv1 como IKEv2 | Sí |
|
No | Utilice IKEv2 tanto para la conexión IPsec-VPN como para el dispositivo de gateway remoto. En comparación con IKEv1, IKEv2 simplifica el proceso de negociación de Security Association (SA) y ofrece mejor compatibilidad con escenarios de múltiples bloques CIDR. Utilice IKEv2. |
¿Por qué la negociación de IPsec-VPN tarda en surtir efecto y cuánto tiempo toma normalmente?
Tiempo normal para surtir efecto: si las configuraciones en ambos extremos de la conexión IPsec-VPN (el lado de Alibaba Cloud y el del dispositivo de gateway local) son correctas y coinciden entre sí, la negociación de IPsec-VPN surte efecto prácticamente en segundos.
Solución de problemas de lentitud: si la negociación tarda en surtir efecto, compruebe si se ajustaron las configuraciones en ambos extremos durante ese periodo. Por ejemplo, modificaciones en los parámetros de negociación IKE/IPsec, en las configuraciones de ruta o en las reglas del security group. Los cambios de configuración desencadenan una renegociación, lo que puede aumentar el tiempo de negociación.
¿Cómo desencadeno la renegociación de una conexión IPsec-VPN?
Las conexiones IPsec-VPN no admiten una operación de reinicio directo.
Si necesita forzar la renegociación del túnel (por ejemplo, cuando un cambio de configuración no surte efecto automáticamente), modifique cualquier elemento de configuración (como Pre-shared key o SA lifetime) y guárdelo. Una vez que la configuración surta efecto, restablezca el elemento a su valor original y vuelva a guardarlo para que el sistema reinicie la negociación IKE/IPsec.
Conexiones IPsec-VPN con NAT
Por ejemplo, un centro de datos planea utilizar la dirección IP 42.XX.XX.1 para establecer una conexión IPsec-VPN con un Alibaba Cloud VPN Gateway. Sin embargo, el centro de datos emplea SNAT, lo que traduce la dirección IP de origen de 42.XX.XX.1 a 47.XX.XX.21. En este caso, al crear un customer gateway en la consola de VPN Gateway, debe establecer la dirección IP del customer gateway en 47.XX.XX.21. Esto permite que el Alibaba Cloud VPN Gateway establezca la conexión IPsec-VPN con el centro de datos.
Utilice los puertos IPsec predeterminados (UDP 500 y 4500) para establecer la conexión IPsec-VPN entre su centro de datos y el VPN Gateway. No traduzca los números de puerto.
En el lado de Alibaba Cloud, si la VPC a la que está asociado un VPN Gateway con acceso público también tiene configurado un NAT Gateway, este último no traducirá la dirección IP de la instancia del VPN Gateway con acceso público.
Aumento del ancho de banda de IPsec-VPN
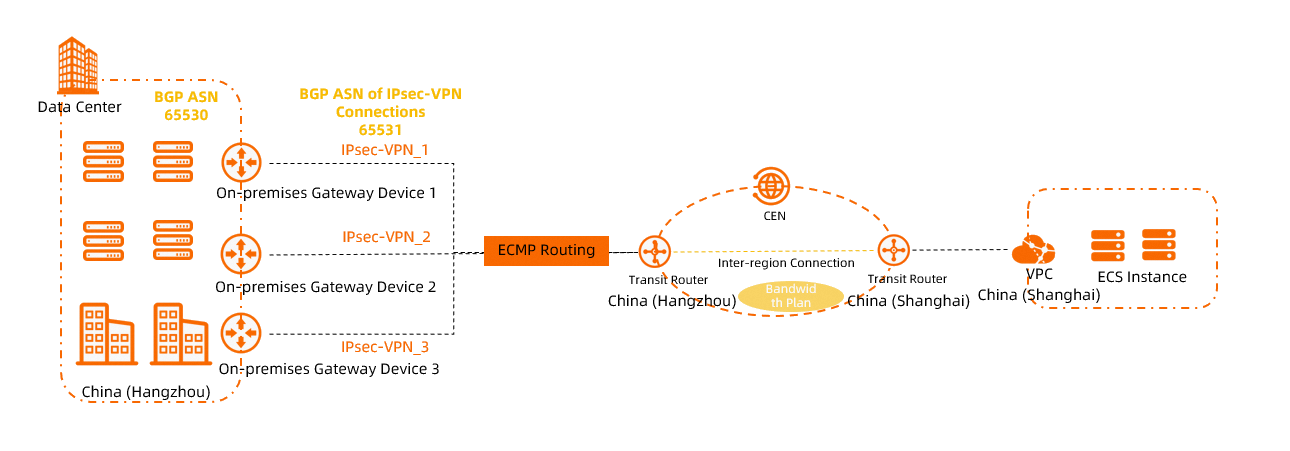
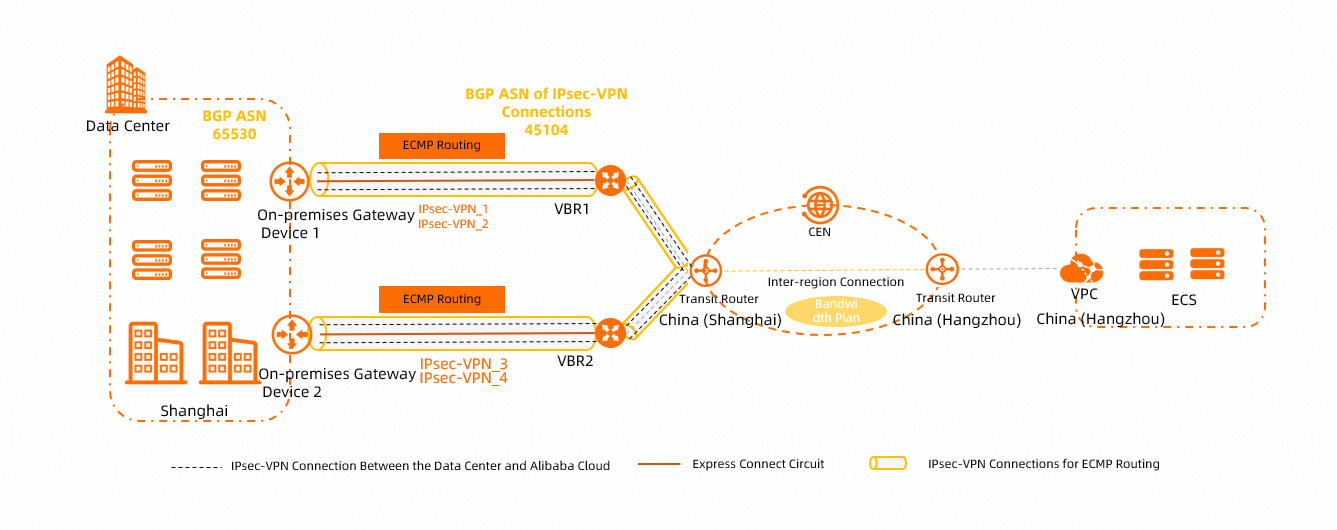
Cuando una conexión IPsec-VPN se asocia con una instancia de VPN Gateway, el ancho de banda máximo de la instancia es de 1,000 Mbit/s (500 Mbit/s in some regions). Para aumentar el ancho de banda de la conexión IPsec-VPN, asocie dicha conexión con una instancia de Transit Router (TR) y conecte su centro de datos a Alibaba Cloud. Después, use el TR para habilitar la comunicación de red entre su centro de datos y las VPC.
Si la conexión IPsec-VPN se asocia con una instancia de TR, el ancho de banda máximo de una sola conexión IPsec-VPN es de 1,000 Mbit/s. Para aumentar el ancho de banda total, establezca varias conexiones IPsec-VPN entre el TR y el centro de datos. De este modo, el tráfico entre el centro de datos y Alibaba Cloud se transmite por varias conexiones IPsec-VPN de forma simultánea, como se muestra en las siguientes figuras. Para obtener más información, consulte Load balancing with multiple public IPsec-VPN connections y Create multiple private IPsec-VPN connections to implement load balancing.
-
Escenario de conexión IPsec-VPN pública:
-
Escenario de conexión IPsec-VPN privada:
¿El reenvío de tráfico funciona entre zonas?
Sí.
Al crear una instancia de VPN Gateway, debe especificar un vSwitch. El sistema despliega el VPN Gateway en la zona donde reside el vSwitch indicado. Una vez creada la instancia de VPN Gateway, esta puede reenviar el tráfico de las instancias ECS ubicadas en todas las zonas de la VPC.
Según su configuración, es posible que deba agregar rutas para que la instancia de VPN Gateway reenvíe el tráfico desde las instancias ECS. Por ejemplo, si los vSwitch de algunas zonas están asociados con una tabla de rutas personalizada de la VPC, agregue una ruta personalizada que apunte a la instancia de VPN Gateway en dicha tabla.
Resolución de conflictos de rutas
Si el sistema reporta un error al agregar una ruta a una instancia de VPN Gateway, generalmente se debe a una de las siguientes razones:
El bloque CIDR de destino de la ruta que desea agregar coincide con el de una ruta existente en la VPC. Revise las rutas de la tabla de rutas de la VPC para resolver el conflicto.
-
La ruta que desea agregar entra en conflicto con una ruta existente de la instancia de VPN Gateway. Revise las rutas basadas en políticas y las rutas basadas en destino de la instancia para resolver el conflicto.
Se produce un conflicto de rutas si agrega una ruta basada en destino cuyo bloque CIDR de destino y siguiente salto coinciden con los de una ruta basada en destino ya existente en la instancia de VPN Gateway.
También ocurre un conflicto si agrega una ruta basada en políticas cuyo bloque CIDR de origen, bloque CIDR de destino y siguiente salto son iguales a los de una ruta basada en políticas existente en la instancia de VPN Gateway.
¿Por qué una conexión VPN no alcanza el ancho de banda adquirido?
Aunque VPN Gateway proporciona el ancho de banda adquirido, los siguientes factores afectan el rendimiento real:
Las funciones, la capacidad de conexión, el tamaño promedio de los paquetes y los protocolos (TCP y UDP) del dispositivo asociado con la puerta de enlace de cliente.
-
La latencia de red entre el dispositivo asociado con la puerta de enlace de cliente y el VPN Gateway.
NotaSi adquiere una instancia de VPN Gateway orientada a la red pública o usa una conexión IPsec-VPN pública, la capacidad de ancho de banda público y la latencia de internet pueden afectar el rendimiento.
Para probar el ancho de banda del VPN Gateway, utilice la herramienta iPerf3. Las tasas de transferencia de comandos como FTP, SCP y CP no reflejan el rendimiento real de la red porque están limitadas por la velocidad de E/S del disco. Para obtener más información sobre cómo usar la herramienta iPerf3, consulte Use iPerf3 to test the bandwidth of the Express Connect circuit.
Si tiene requisitos estrictos de calidad de transmisión, utilice Cloud Enterprise Network (CEN).
¿Por qué la velocidad de transmisión de IPsec-VPN es menor que la de internet o su latencia es mayor que la de una línea dedicada?
Origen de la sobrecarga de rendimiento: además de los paquetes de datos originales, IPsec-VPN añade procesamiento de cifrado y descifrado, encapsulación de encabezados y mecanismos de seguridad. Esto aumenta la latencia RTT y genera un rendimiento inferior al de un acceso directo a internet o al de una línea dedicada física.
Comparación con líneas dedicadas: una línea dedicada física no atraviesa la red troncal de los operadores de internet ni implica sobrecarga de cifrado, por lo que optimiza el RTT y reduce la latencia.
¿Un VPN Gateway puede cifrar el tráfico entre una VPC y una dirección IP pública?
Sí.
Para que un VPN Gateway cifre el tráfico desde los recursos de una VPC hacia una dirección IP pública, deben cumplirse las siguientes condiciones:
-
Agregue el bloque CIDR al que pertenece la dirección IP pública en el VPN Gateway:
Si usa IPsec-VPN, agregue el bloque CIDR público en Remote Network de la conexión IPsec.
Si usa SSL-VPN, agregue el bloque CIDR público en Client CIDR Block del servidor SSL.
Configure el bloque CIDR público como un bloque CIDR definido por el usuario para la VPC. Así se asegura de que la VPC pueda acceder a dicho bloque. Para obtener más información sobre los bloques CIDR definidos por el usuario, consulte VPC FAQ y VPC FAQ.
Cuota de entradas de ruta superada
Es posible que no pueda agregar una nueva entrada de ruta o que una conexión IPsec-VPN no aprenda rutas BGP porque se alcanzó la cuota de entradas de ruta.
-
Aumente la cuota de entradas de ruta.
Puede aumentar la cuota de entradas de ruta basadas en políticas, de entradas de ruta basadas en destino o de entradas de ruta BGP. Para obtener más información, consulte IPsec-VPN quotas.
-
Configure rutas agregadas.
Agrupe varias entradas de ruta configuradas en una sola entrada, siempre que esto no afecte su negocio.
Por ejemplo, suponga que configuró tres rutas basadas en destino con los bloques CIDR de destino 10.10.1.0/24, 10.10.2.0/24 y 10.10.3.0/24, cuyos siguientes saltos apuntan a la misma conexión IPsec (por ejemplo, la conexión IPsec 1). En ese caso, agregue una ruta basada en destino con el bloque CIDR 10.10.0.0/22 y el siguiente salto hacia la conexión IPsec 1. Luego, elimine las tres rutas anteriores para ahorrar cuota de entradas de ruta basadas en destino.
Cuando el ancho de banda de la VPN está saturado o su uso es alto, ¿cómo identifico las direcciones IP de origen y destino principales?
You can enable VPC flow logs to collect and analyze the traffic of the VPN elastic network interface. For more information, seeQuery VPN Gateway traffic using ENI flow logs.
Al cargar archivos grandes, ¿por qué la velocidad disminuye gradualmente hasta llegar a 0?
Impacto de la saturación del ancho de banda: cuando el ancho de banda de la puerta de enlace VPN se satura, otras conexiones IPsec o SSL bajo esa puerta de enlace pueden experimentar lentitud y pérdida de paquetes. Consulte el uso del ancho de banda mediante Monitor a VPN Gateway instance para comprobar si existe saturación.
Sugerencia de comprobación: se recomienda volver a probar las velocidades de carga y descarga durante un periodo sin tráfico intenso. Así confirmará la capacidad real de ancho de banda de la puerta de enlace VPN.
What type is the public IP address of the VPN gateway?
El tipo de dirección IP pública de la puerta de enlace VPN es BGP multilínea. Este tipo ofrece a los usuarios una experiencia de acceso rápida y estable, ya que se conecta a varias líneas de operadores y selecciona automáticamente la ruta óptima.
¿Cuál es la diferencia entre el modo de túnel único y el modo de túnel doble?
Las conexiones IPsec de las instancias de puerta de enlace VPN recién adquiridas usan el modo de túnel doble de manera predeterminada. Las instancias existentes solo admiten la creación de conexiones IPsec-VPN en modo de túnel único de forma predeterminada. Se recomienda Upgrade VPN Gateway to dual-tunnel mode lo antes posible para obtener una mayor disponibilidad de conexión. La actualización al modo de túnel doble no cambia el método de facturación ni genera cargos adicionales.
|
Diferencias |
Modo de túnel único |
Modo de túnel doble |
|
Número de túneles por cada conexión IPsec-VPN |
Uno |
Dos |
|
Número de vSwitch asociados |
Solo necesita especificar un vSwitch al crear una instancia de puerta de enlace VPN. |
Al crear una instancia de puerta de enlace VPN, debe especificar dos vSwitch distribuidos en distintas zonas. |
|
Alta disponibilidad |
Debe lograr la alta disponibilidad mediante la creación de varias conexiones IPsec-VPN en una misma instancia de puerta de enlace VPN o creando varias instancias de puerta de enlace VPN. |
La alta disponibilidad se logra a través de los dos túneles de una sola conexión IPsec-VPN. |
|
Configuración de pesos de ruta |
Compatible |
No compatible |
|
Función de comprobación de estado |
Compatible |
No compatible |
|
Dirección IP de la puerta de enlace VPN |
Después de crear una instancia de puerta de enlace VPN, el sistema le asigna solo una dirección IP. La puerta de enlace VPN usa esta dirección IP para establecer una conexión IPsec-VPN o SSL-VPN con el par. |
Después de crear una instancia de puerta de enlace VPN, el sistema le asigna hasta tres direcciones IP (en escenarios donde la instancia tiene habilitadas las funciones IPsec-VPN y SSL-VPN). La conexión IPsec-VPN utiliza dos direcciones IP para establecer dos túneles cifrados, mientras que la conexión SSL-VPN emplea una dirección IP para comunicarse con el cliente. Las tres direcciones IP son distintas entre sí. |
¿Cómo elimino el túnel secundario de una conexión IPsec-VPN?
No es posible eliminar el túnel secundario. IPsec-VPN de Alibaba Cloud utiliza de manera predeterminada la arquitectura de alta disponibilidad con túnel doble. Ambos túneles garantizan en conjunto la redundancia de enlaces y la recuperación ante desastres entre zonas, por lo que el sistema no permite eliminar el túnel secundario.
Asegúrese de que ambos túneles estén configurados y disponibles. Si configura o usa solo uno de ellos:
No obtendrá redundancia de enlaces y la falla de un solo túnel interrumpirá directamente el servicio.
No contará con recuperación ante desastres entre zonas.
En este escenario, la puerta de enlace VPN no ofrece compromiso de SLA.
Consulte la documentación de configuración del proveedor de su dispositivo de puerta de enlace local y configure ambos túneles de forma simultánea para garantizar la alta disponibilidad de la conexión VPN.
Adquirí una puerta de enlace VPN de túnel doble, pero solo quiero usar un túnel. ¿Cómo la configuro?
Este método elimina la redundancia de enlaces y la recuperación ante desastres entre zonas. Úselo únicamente en escenarios especiales de prueba o transición.
Al crear la conexión IPsec, asegúrese de configurar correctamente los parámetros del primer túnel. La puerta de enlace de cliente y los demás parámetros del segundo túnel pueden especificarse de forma arbitraria.
En el centro de datos local, configure solo la conexión IPsec correspondiente al túnel 1 y omita los parámetros de negociación del túnel 2.
¿Cómo aplico control de acceso a la IP pública de la puerta de enlace VPN?
La puerta de enlace VPN no admite configurar directamente una lista blanca de IP de origen públicas a nivel de producto. Los mecanismos de control de acceso varían según el escenario:
IPsec-VPN: al crear una conexión IPsec-VPN, debe configurar la dirección IP pública de la puerta de enlace de cliente en el lado de Alibaba Cloud. La puerta de enlace VPN solo acepta solicitudes de negociación IKE/IPsec provenientes de esa dirección IP. Otras direcciones de origen no pueden establecer un túnel IPsec con la puerta de enlace VPN, por lo que no se requiere un control de acceso adicional por IP de origen.
SSL-VPN: la conexión SSL-VPN no restringe la dirección IP de origen del cliente; el control de acceso depende de la verificación del certificado de cliente. Si necesita reforzar el control de acceso, utilice IDaaS para implementar autenticación de dos factores.
Si necesita filtrar por IP de origen el tráfico de red de la subred donde reside la puerta de enlace VPN, utilice la función de ACL de red de la VPC. Cree una ACL de red en la consola de VPC, establezca reglas de entrada para restringir las IP de origen y asocie la ACL de red con el vSwitch donde se encuentra la puerta de enlace VPN. Para obtener más información, consulte How to configure network ACLs.
Conflicto de reglas ICMP con la misma prioridad en un security group que provoca fallas en la VPN
Síntoma: no es posible hacer ping a los recursos de la VPC después de establecer la conexión SSL-VPN.
Causa: existen dos reglas ICMP de entrada con prioridad 1 en el security group:
Denegar todos los orígenes (0.0.0.0/0)
Permitir el bloque CIDR del cliente VPN (10.200.200.0/24)
Cuando dos reglas tienen la misma prioridad, la regla de denegación prevalece y bloquea el tráfico ICMP.
Solución: aumente el valor de prioridad de la regla de denegación (por ejemplo, de 1 a 2) para que la regla de permiso (prioridad 1) coincida primero y surta efecto.
Entre menor sea el valor de prioridad de una regla de security group, mayor será su prioridad. Al aumentar el valor de prioridad de la regla de denegación, la regla de permiso coincidirá primero.
¿Cómo adquiero y facturo una puerta de enlace VPN?
Primero confirme el tipo de puerta de enlace VPN que desea adquirir:
-
Puerta de enlace IPsec-VPN (para conectar un centro de datos a una VPC):
Puerta de enlace IPsec-VPN mejorada: pay-as-you-go. Actualmente solo se cobra la tarifa de tráfico de internet (facturada por CDT); por ahora no se aplica cargo por la conexión IPsec.
Puerta de enlace IPsec-VPN estándar: se factura según la especificación de ancho de banda (desde 5 Mbps, compatible con 5/10/20/50/100/200/500/1000 Mbps), con pago mensual o anual por adelantado.
Método de compra: Create an IPsec-VPN gateway.
Puerta de enlace SSL-VPN (para conectar clientes a una VPC): se factura según el número máximo de conexiones simultáneas (por ejemplo, paquetes de 20/50/100/500/1000 usuarios), independientemente de la cantidad de certificados. El número de paquetes equivale a la concurrencia máxima, no a la cantidad de certificados que se pueden crear. Método de compra: Create an SSL-VPN gateway
¿Una conexión IPsec-VPN vinculada a un Transit Router (TR) sigue generando cargos tras desconectarse? ¿Cómo detengo la facturación?
-
Incluso si la conexión IPsec-VPN se desconectó o no transmite datos:
Mientras exista IPsec connection, se seguirán generando cargos por la instancia de conexión IPsec.
Mientras exista VPN connection (la conexión de instancia de red en el TR), se seguirán generando cargos de conexión del TR.
Para conocer las reglas específicas de facturación, consulte Billing.
Cómo detener la facturación: primero elimine la conexión VPN en el Transit Router correspondiente desde la consola de Cloud Enterprise Network. Después, elimine la conexión IPsec asociada en la consola de IPsec-VPN.
¿La puerta de enlace VPN es compatible con savings plans o deducciones mediante planes de recursos?
No. Actualmente, VPN Gateway no admite opciones de deducción de costos como savings plans ni planes de recursos. Todos los cargos se liquidan de forma independiente según los elementos de facturación reales (mediante suscripción o pay-as-you-go).
Además, la puerta de enlace IPsec-VPN mejorada no cobra actualmente la tarifa de conexión IPsec.
¿Cuál es el proceso de configuración para habilitar IPsec-VPN o SSL-VPN?
Los procesos difieren según el tipo:
IPsec-VPN (sitio a sitio): ① Cree una puerta de enlace VPN → ② Cree una puerta de enlace de cliente (introduzca la IP pública del par) → ③ Cree una conexión IPsec (configure la clave precompartida, los bloques CIDR local y del par, la versión de IKE y los algoritmos) → ④ Configure el enrutamiento (agregue una ruta que apunte a la puerta de enlace VPN en la tabla de rutas de la VPC) → ⑤ Configure los parámetros correspondientes en el dispositivo local. Referencia: Enhanced VPN gateway quick start.
SSL-VPN (acceso de clientes): ① Cree una puerta de enlace VPN (tipo SSL) → ② Cree un servidor SSL (configure el bloque CIDR local y el bloque CIDR de cliente) → ③ Cree un certificado de cliente → ④ Descargue la configuración y el software del cliente → ⑤ Conéctese. Referencia: Connect to a VPC from a PC/Android device over SSL-VPN.
¿Cómo consulto el monitoreo de ancho de banda y tráfico de una puerta de enlace VPN?
Existen dos puntos de acceso:
Consola de puertas de enlace VPN → Seleccione una instancia → Consulte los gráficos de monitoreo (incluyen tráfico del túnel y ancho de banda de entrada y salida).
Consola de CloudMonitor → Busque "puerta de enlace VPN" → Seleccione la región y la instancia. Referencia: Monitor a VPN Gateway instance.