Para permitir que los clientes accedan de forma remota a una VPC mediante una conexión SSL-VPN, primero debe crear un VPN gateway y habilitar la función SSL-VPN. Una vez creado el VPN gateway, Alibaba Cloud despliega los recursos de VPN necesarios.
Límites
-
El ancho de banda máximo para la transferencia de datos entre un centro de datos local y un VPN gateway varía según el modo de túnel IPsec-VPN y el ancho de banda máximo del VPN gateway.
Modo de túnel IPsec-VPN
Ancho de banda del gateway
Ancho de banda de salida
Ancho de banda de entrada
Túnel doble
Mayor que 10 Mbps
El ancho de banda máximo del VPN gateway.
El ancho de banda máximo del VPN gateway.
Menor o igual a 10 Mbps
El ancho de banda máximo del VPN gateway.
10 Mbps.
Túnel único
Mayor que 100 Mbps
El ancho de banda máximo del VPN gateway.
El ancho de banda máximo del VPN gateway.
Menor o igual a 100 Mbps
El ancho de banda máximo del VPN gateway.
100 Mbps.
-
El ancho de banda máximo compatible con un VPN gateway varía según la región. En algunas regiones, el ancho de banda máximo puede alcanzar los 1,000 Mbps.
Clasificación
Región
Regiones que admiten un ancho de banda máximo de 1,000 Mbps
China (Hangzhou), China (Shanghai), China (Qingdao), China (Beijing), China (Zhangjiakou), China (Hohhot), China (Ulanqab), China (Shenzhen), China (Heyuan), China (Guangzhou), China (Chengdu), China (Hong Kong), Singapore, Japan (Tokyo), Malaysia (Kuala Lumpur), Indonesia (Jakarta), Thailand (Bangkok), South Korea (Seoul), Philippines (Manila), US (Silicon Valley), US (Virginia), Germany (Frankfurt), UK (London), Mexico
Regiones que admiten un ancho de banda máximo de 500 Mbps
China (Nanjing - Local Region), UAE (Dubai), and SAU (Riyadh - Partner Region)
Crear una instancia de VPN gateway
Inicie sesión en la consola de VPN Gateway.
-
En la barra de navegación superior, seleccione la región donde desea crear el VPN gateway.
Asegúrese de que el VPN gateway se encuentre en la misma región que la VPC a la que accederán los clientes.
En la página VPN Gateways, haga clic en Create VPN Gateway.
-
En la página de compra, configure los siguientes parámetros, haga clic en Buy Now y complete el pago.Siguientes pasos
Parámetro
Descripción
Instance name
El nombre del VPN gateway.
Resource group
El resource group al que pertenece el VPN gateway.
Si no selecciona un resource group, el VPN gateway se agrega al resource group predeterminado. Puede utilizar la consola de Resource Management para gestionar los resource groups de sus VPN gateways y otros recursos en la nube. Para obtener más información, consulte What is Resource Management?.
Region
La región donde desea crear el VPN gateway.
Asegúrese de que el VPN gateway se encuentre en la misma región que la VPC a la que accederán los clientes.
Gateway type
El tipo de VPN gateway. Valor predeterminado: Standard.
Network type
El tipo de red del VPN gateway.
Seleccione Public. Esto le permite establecer conexiones SSL-VPN a través de Internet.
Tunnels
Muestra los modos de túnel IPsec-VPN compatibles en la región seleccionada.
-
Single-tunnel
-
Dual-tunnel
VPC
La VPC que se asociará con el VPN gateway.
El VPN gateway debe estar asociado con la VPC a la que necesitan acceder los clientes.
vSwitch
Un vSwitch de la VPC especificada.
-
Si la conexión IPsec-VPN utiliza el modo de túnel único, solo necesita especificar un vSwitch.
-
Si la conexión IPsec-VPN utiliza el modo de túnel doble, debe especificar dos vSwitches.
Una vez habilitada la función IPsec-VPN, el sistema crea una interfaz de red elástica (ENI) en cada vSwitch. Las ENI permiten la comunicación entre la VPC y la conexión IPsec-VPN. Cada ENI utiliza una dirección IP de su vSwitch.
Nota-
De forma predeterminada, el sistema selecciona el primer vSwitch. Puede usar el vSwitch predeterminado o seleccionar otro.
-
No es posible cambiar el vSwitch asociado a un VPN gateway después de su creación. En la página de detalles del VPN gateway, puede consultar información sobre el vSwitch asociado, su zona y la ENI correspondiente.
vSwitch 2
Un segundo vSwitch de la VPC. Este parámetro es obligatorio si utiliza el modo de túnel doble.
-
Debe especificar dos vSwitches ubicados en zonas diferentes dentro de la VPC asociada.
-
Para una región con una sola zona, especifique dos vSwitches diferentes en dicha zona.
Maximum bandwidth
El ancho de banda máximo para el VPN gateway, en Mbps.
Traffic
El método de facturación del VPN gateway. El valor predeterminado es Pay-by-data-transfer.
IPsec-VPN
Especifica si se debe habilitar la función IPsec-VPN.
Esta función no es obligatoria para las conexiones SSL-VPN.
SSL-VPN
Especifica si se debe habilitar la función SSL-VPN.
Debe Enable esta función para establecer una conexión SSL-VPN.
NotaSi el VPN gateway está en modo de túnel doble, el sistema crea una ENI en cada uno de los dos vSwitches especificados al habilitar la función SSL-VPN. Estas ENI permiten el intercambio de tráfico entre la conexión SSL-VPN y la VPC. Cada ENI utiliza una dirección IP de su vSwitch.
Las ENI creadas para la función SSL-VPN son independientes de las ENI creadas para la función IPsec-VPN. Si habilita tanto la función IPsec-VPN como la SSL-VPN para un VPN gateway, el sistema crea cuatro ENI en los vSwitches de la VPC.
SSL connections
Si habilita SSL-VPN, especifique el número máximo de conexiones simultáneas de clientes.
Duration
El ciclo de facturación del VPN gateway. El valor predeterminado es Pay-As-You-Go.
Service-linked role
Haga clic en Create Service-linked Role. El sistema crea automáticamente el rol vinculado al servicio AliyunServiceRoleForVpn.
El servicio VPN Gateway utiliza este rol para acceder a recursos en otros servicios en la nube. Para obtener más información, consulte AliyunServiceRoleForVpn.
Si se muestra Created, significa que el rol ya se creó para su cuenta.
Una vez creado el VPN gateway, el sistema le asigna una dirección IP pública. Esta dirección IP permite a los clientes establecer una conexión SSL-VPN con el VPN gateway.
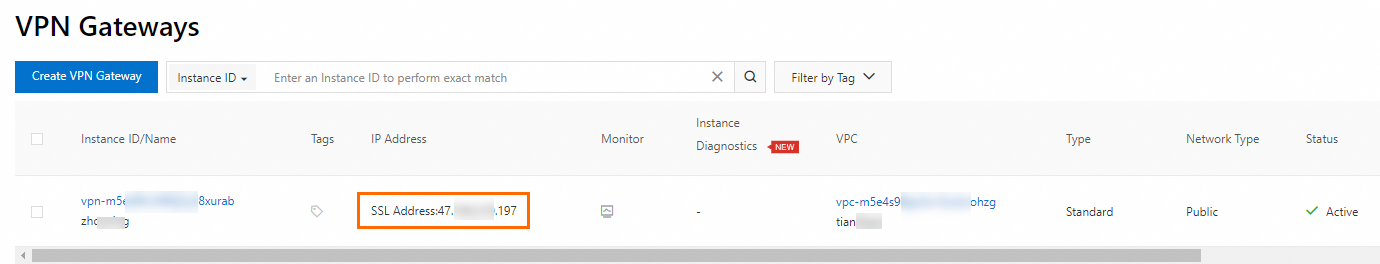
Para establecer una conexión SSL-VPN, también debe crear un servidor SSL después de crear el VPN gateway. Para obtener más información, consulte Create and manage an SSL server.
-
Modificar el nombre y la descripción de un VPN gateway
Inicie sesión en la consola de VPN Gateway.
En la barra de navegación superior, seleccione la región donde reside la instancia de VPN gateway.
En la página VPN Gateways, busque el VPN gateway que desea gestionar y haga clic en su ID.
-
En la sección Basic Information de la página de detalles del VPN gateway, modifique el nombre y la descripción del VPN gateway.
Haga clic en Edit junto al parámetro Name. En el cuadro de diálogo que aparece, modifique el nombre del VPN gateway y haga clic en OK.
Haga clic en Edit junto al campo Description. En el cuadro de diálogo que aparece, modifique la descripción y haga clic en OK.
Eliminar una instancia de VPN gateway
Antes de eliminar un VPN gateway, asegúrese de que no tenga conexiones IPsec, servidores SSL ni servidores IPsec asociados. Consulte los siguientes temas:
Inicie sesión en la consola de VPN Gateway.
En la barra de navegación superior, seleccione la región donde reside la instancia de VPN gateway.
En la página VPN Gateways, busque el VPN gateway que desea eliminar y haga clic en Delete en la columna Actions.
En el cuadro de diálogo Delete VPN Gateway, haga clic en OK.
Crear y gestionar VPN gateways mediante llamadas a operaciones de API
Puede llamar a operaciones de API para crear y gestionar VPN gateways mediante herramientas como Alibaba Cloud SDKs, Alibaba Cloud CLI, Terraform y Resource Orchestration Service (ROS). Se recomienda utilizar los SDK de Alibaba Cloud. Para obtener más información sobre las operaciones de API relacionadas, consulte los siguientes temas:
CreateVpnGateway: crea un VPN gateway.
ModifyVpnGatewayAttribute: modifica el nombre y la descripción de un VPN gateway.
DeleteVpnGateway: elimina un VPN gateway.
DescribeVpnGateway: consulta la información de un VPN gateway.
DescribeVpnGateways: consulta la información de los VPN gateways en una región.
MoveVpnResourceGroup: modifica el resource group al que pertenece un VPN gateway.