Este tema explica cómo configurar tres conexiones IPsec-VPN a través de Internet entre un centro de datos local y una virtual private cloud (VPC). Estas conexiones se asocian a un transit router de Cloud Enterprise Network (CEN) y forman automáticamente un grupo de Equal-Cost Multipath Routing (ECMP). Este grupo distribuye el tráfico mediante balanceo de carga entre el centro de datos y la VPC.
Escenario de ejemplo

Este tema utiliza como ejemplo el escenario que muestra la figura anterior. Una empresa cuenta con un centro de datos en Hangzhou, China, y una instancia de VPC en la región China (Shanghai) de Alibaba Cloud. La empresa desplegó sus cargas de trabajo relacionadas en la instancia de VPC mediante Elastic Compute Service (ECS). El objetivo es conectar el centro de datos a la nube mediante conexiones cifradas a través del servicio VPN Gateway, para que el centro de datos se comunique con la instancia de VPC. Además, la empresa requiere que el centro de datos y la instancia de VPC se comuniquen a través de varios túneles cifrados. Estos túneles conforman enlaces ECMP que implementan el balanceo de carga del tráfico.
La empresa puede establecer varias conexiones IPsec-VPN entre el centro de datos y Alibaba Cloud para conectarse a la nube mediante conexiones cifradas. Después, puede utilizar el servicio Cloud Enterprise Network para vincular estas conexiones IPsec-VPN con la instancia de VPC. Una vez agregadas las conexiones a Cloud Enterprise Network, se forman automáticamente los enlaces ECMP. Esto permite la comunicación entre el centro de datos y la instancia de VPC, además de aplicar el balanceo de carga del tráfico.
Planificación de la red
Planificación de las funciones de red
A continuación se describen las funciones de red que se utilizan en el escenario de este tema:
Establezca una conexión IPsec-VPN entre el centro de datos y Alibaba Cloud a través de Internet. Es decir, el valor de Gateway Type de la conexión IPsec debe ser Public.
El tipo de recurso asociado a la conexión IPsec debe ser CEN. De esta forma, las múltiples conexiones IPsec-VPN pueden formar enlaces ECMP.
Se utiliza el protocolo de enrutamiento dinámico BGP entre la conexión IPsec y el centro de datos.
Planificación de los bloques CIDR
Al planificar los bloques CIDR, asegúrese de que los bloques que necesitan comunicarse entre el centro de datos y la VPC no se superpongan.
Recurso | Bloque CIDR y dirección IP |
VPC | Bloque CIDR principal: 10.0.0.0/16
|
Conexión IPsec | Configuración de BGP:
|
Dispositivo de gateway local | Dirección IP pública del dispositivo de gateway local:
|
Configuración de BGP de los dispositivos de gateway locales:
| |
Centro de datos | Bloques CIDR que se conectarán a la VPC:
|
Requisitos previos
Antes de empezar, asegúrese de haber completado las siguientes operaciones:
Creó una instancia de VPC en la región China (Shanghai) y desplegó su negocio en instancias ECS. Para obtener más información, consulte Create a VPC with an IPv4 CIDR block.
-
Contar con una instancia de CEN que tenga un transit router de Enterprise Edition tanto en la región China (Hangzhou) como en la región China (Shanghai). Para obtener más información, consulte Create a CEN instance y Create a transit router.
ImportanteAl crear un transit router, debe configurar un bloque CIDR para dicho router. De lo contrario, no podrá asociar conexiones IPsec al transit router.
Si ya creó un transit router, configure un bloque CIDR para ese router. Para obtener más información, consulte Transit router CIDR blocks.
Revise las reglas del security group aplicadas a las instancias ECS de la VPC y asegúrese de que permiten la comunicación entre el centro de datos y las instancias ECS. Para obtener más información, consulte View security group rules y Add a security group rule.
Descripción general de la configuración
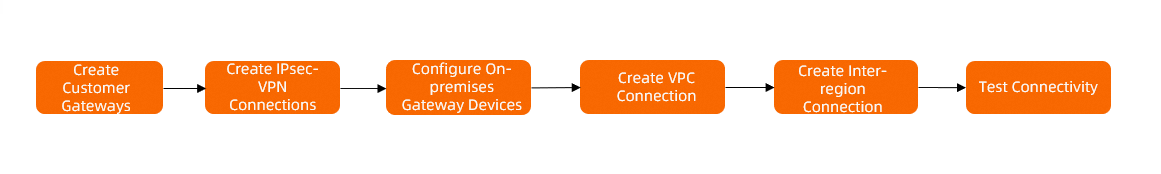
Paso 1: Crear customer gateways
Antes de establecer una conexión IPsec-VPN, cree un customer gateway para registrar la información de su dispositivo de gateway local en Alibaba Cloud.
Inicie sesión en la consola de VPN Gateway.
En el panel de navegación izquierdo, elija .
-
En la barra de navegación superior, seleccione la región del customer gateway.
Al seleccionar la región a la que pertenece el customer gateway, aplique el principio de proximidad. Es decir, elija la región de Alibaba Cloud más cercana a su centro de datos. En este tema se selecciona China (Hangzhou).
En la página Customer Gateway, haga clic en Create Customer Gateway.
-
En el panel Create Customer Gateway, configure los parámetros con la siguiente información y luego haga clic en OK.
Cree tres customer gateways en la región China (Hangzhou) con las configuraciones que se muestran a continuación. Mantenga la configuración predeterminada para el resto de los elementos. Para obtener más información, consulte Customer Gateway.
Elemento de configuración
Descripción
Customer gateway 1
Customer gateway 2
Customer gateway 3
Name
Introduzca un nombre para el customer gateway.
En este ejemplo, se introduce Customer-Gateway1.
En este ejemplo, se introduce Customer-Gateway2.
En este ejemplo, se introduce Customer-Gateway3.
IP Address
Introduzca la dirección IP pública del dispositivo de gateway local que se conectará a Alibaba Cloud.
En este ejemplo, se introduce la dirección IP pública 11.XX.XX.1 del dispositivo de gateway local 1.
En este ejemplo, se introduce la dirección IP pública 11.XX.XX.2 del dispositivo de gateway local 2.
En este ejemplo, se introduce la dirección IP pública 11.XX.XX.3 del dispositivo de gateway local 3.
ASN
Introduzca el ASN de BGP que utiliza el dispositivo de gateway local.
En este ejemplo, se introduce 65530.
Paso 2: Crear conexiones IPsec-VPN
Después de crear el customer gateway, cree una conexión IPsec en Alibaba Cloud para establecer una conexión IPsec-VPN entre el centro de datos y Alibaba Cloud.
Vaya a la página IPsec Connections de la consola de VPN, haga clic en Bind CEN y complete las siguientes configuraciones:
-
Con base en la siguiente información de configuración, cree tres conexiones IPsec en la región China (Hangzhou) y mantenga la configuración predeterminada para el resto de los elementos. Para obtener más información, consulte Manage single-tunnel mode IPsec-VPN connections.
Elemento de configuración
Descripción
Conexión IPsec 1
Conexión IPsec 2
Conexión IPsec 3
Name
Introduzca un nombre para la conexión IPsec.
En este ejemplo, se introduce IPsec connection 1.
En este ejemplo, se introduce IPsec connection 2.
En este ejemplo, se introduce IPsec connection 3.
Region
Seleccione la región donde se despliega el transit router.
La conexión IPsec-VPN se crea en la misma región que el transit router.
Seleccione China (Hangzhou).
Gateway Type
Seleccione el tipo de red de la conexión IPsec.
En este ejemplo, se selecciona Public.
Bind CEN
Seleccione la cuenta a la que pertenece el transit router que desea asociar con la conexión IPsec.
Seleccione Same Account.
CEN Instance ID
Seleccione una instancia de Cloud Enterprise Network.
En este ejemplo, se selecciona la instancia de Cloud Enterprise Network que creó en los requisitos previos.
La consola muestra el identificador y el bloque CIDR del transit router creado para la instancia de CEN en la región actual. La conexión IPsec-VPN se asociará a este transit router.
Zone
Seleccione una zona compatible con el transit router para desplegar la conexión IPsec.
En este ejemplo, se selecciona Hangzhou Zone H.
Routing Mode
Seleccione un modo de enrutamiento.
En este ejemplo, se selecciona Destination Routing Mode.
NotaSi utiliza el protocolo de enrutamiento dinámico BGP, se recomienda usar Destination Routing Mode.
Effective Immediately
Especifique si la configuración de la conexión IPsec surte efecto de inmediato. Valores válidos:
Yes. Start negotiations after the configuration is completed.
No. Start negotiations when inbound traffic is detected.
En este ejemplo, se selecciona Sí.
Customer Gateway
Seleccione el customer gateway asociado a la conexión IPsec.
En este ejemplo, se selecciona Customer-Gateway1.
En este ejemplo, se selecciona Customer-Gateway2.
En este ejemplo, se selecciona Customer-Gateway3.
Pre-Shared Key
Introduzca la clave de autenticación de la conexión IPsec. Esta clave sirve para la autenticación de identidad entre el dispositivo de gateway local y la conexión IPsec.
La clave debe tener entre 1 y 100 caracteres. Puede contener dígitos, letras mayúsculas y minúsculas, así como los siguientes caracteres:
~`!@#$%^&*()_-+={}[]\|;:',.<>/?. No puede contener espacios.Si no especifica una clave precompartida, el sistema genera aleatoriamente una cadena de 16 caracteres como clave precompartida. Después de crear la conexión IPsec, consulte la clave generada por el sistema al hacer clic en el botón Edit del túnel.
ImportanteLa clave precompartida de la conexión IPsec-VPN debe coincidir con la clave precompartida del dispositivo de gateway remoto. De lo contrario, no se podrá establecer la conexión IPsec-VPN.
En este ejemplo, se introduce fddsFF123****.
En este ejemplo, se introduce fddsFF456****.
En este ejemplo, introduzca fddsFF789****.
Enable BGP
Seleccione si desea habilitar la función BGP. Esta función está deshabilitada de forma predeterminada.
En este ejemplo, la función BGP está habilitada.
Local ASN
Introduzca el ASN de la conexión IPsec.
En este ejemplo, introduzca 65531.
En este ejemplo, introduzca 65531.
En este ejemplo, introduzca 65531.
Encryption Configuration
Agregue configuraciones de cifrado, como las configuraciones de IKE e IPsec.
Todos los elementos de configuración conservan sus valores predeterminados, excepto los siguientes parámetros.
Seleccione group14 para DH Group (Perfect Forward Secrecy) en IKE Configurations.
Seleccione group14 para DH Group (Perfect Forward Secrecy) en IPsec Settings.
NotaSeleccione los parámetros de cifrado según el dispositivo de gateway local. Así garantiza que las configuraciones de cifrado de la conexión IPsec coincidan con las del dispositivo de gateway local.
BGP Configuration
Tunnel CIDR Block
Introduzca el bloque CIDR que se usará para establecer el túnel cifrado.
El bloque CIDR del túnel debe ser una subred /30 dentro de 169.254.0.0/16. No puede ser 169.254.0.0/30, 169.254.1.0/30, 169.254.2.0/30, 169.254.3.0/30, 169.254.4.0/30, 169.254.5.0/30, 169.254.6.0/30 ni 169.254.169.252/30.
En este ejemplo, introduzca 169.254.10.0/30.
En este ejemplo, introduzca 169.254.11.0/30.
En este ejemplo, introduzca 169.254.12.0/30.
Local BGP IP address
Introduzca la dirección IP BGP de la conexión IPsec.
Esta dirección es una dirección IP dentro del bloque CIDR del túnel.
En este ejemplo, introduzca 169.254.10.1.
En este ejemplo, introduzca 169.254.11.1.
En este ejemplo, introduzca 169.254.12.1.
Advanced Configuration
Especifique si desea habilitar la configuración avanzada para anunciar y aprender automáticamente las rutas de la conexión IPsec. La configuración avanzada está habilitada de forma predeterminada.
En este ejemplo, se conservan los valores predeterminados, lo que significa que toda la configuración avanzada está habilitada.
Una vez creada la conexión IPsec, el sistema asigna automáticamente una dirección IP de gateway a cada conexión. Esta dirección sirve para establecer una conexión IPsec-VPN entre la conexión IPsec y el dispositivo de gateway local. Consulte la dirección IP de gateway en la página de detalles de la conexión IPsec.
En este ejemplo, la siguiente tabla muestra las direcciones IP de gateway que el sistema asignó a la conexión IPsec 1, la conexión IPsec 2 y la conexión IPsec 3.
Conexión IPsec
Dirección IP de gateway
IPsec connection 1
120.XX.XX.191
IPsec connection 2
47.XX.XX.213
IPsec connection 3
47.XX.XX.161
NotaEl sistema asigna una dirección IP de gateway a una conexión IPsec únicamente después de asociarla con una instancia de transit router.
-
Regrese a la página IPsec-VPN connection, busque la conexión IPsec que acaba de crear y seleccione Generate Peer Configuration en la columna Actions.
Descargue por separado las configuraciones de las tres conexiones IPsec y guárdelas en su computadora local. Las necesitará más adelante para agregar las configuraciones de VPN a los dispositivos de gateway locales.
Paso 3: Configurar los dispositivos de puerta de enlace locales
Después de crear las conexiones IPsec, agregue las configuraciones de VPN y BGP al dispositivo de puerta de enlace local 1, al dispositivo de puerta de enlace local 2 y al dispositivo de puerta de enlace local 3. Para ello, utilice las configuraciones de conexión IPsec descargadas y siga los pasos a continuación. De esta forma, se establecerán las conexiones IPsec-VPN entre el centro de datos y Alibaba Cloud.
En este ejemplo se utiliza el software Adaptive Security Appliance (ASA) 9.19.1 para describir cómo configurar un firewall de Cisco. Los comandos pueden variar según la versión del software. Consulte la documentación o a su proveedor de acuerdo con su entorno real durante las operaciones. Para obtener más información, consulte Configure local gateways.
El siguiente contenido incluye información de productos de terceros que se proporciona únicamente como referencia. Alibaba Cloud no ofrece garantías ni ningún otro tipo de compromiso sobre el rendimiento y la confiabilidad de los productos de terceros, ni sobre los posibles impactos de las operaciones que se ejecuten con estos productos.
-
Configure los dispositivos de puerta de enlace locales.
Ejemplo de configuración para el dispositivo de puerta de enlace local 1
-
Inicie sesión en el CLI del firewall de Cisco y acceda al modo de configuración.
ciscoasa> enable Password: ******** # Enter the password for entering the enable mode. ciscoasa# configure terminal # Enter the configuration mode. ciscoasa(config)# -
Consulte la configuración de la interfaz.
Compruebe que el firewall de Cisco haya completado la configuración de la interfaz y que esta esté habilitada. A continuación se muestra un ejemplo de la configuración de interfaz que se utiliza en este tema.
# View the interface configuration of on-premises gateway device 1. ciscoasa(config)# show running-config interface ! interface GigabitEthernet0/0 # Internet-facing interface. nameif outside1 security-level 0 ip address 11.XX.XX.1 255.255.255.255 # Public IP address. ! interface GigabitEthernet0/1 # Data center-facing interface. nameif private security-level 100 ip address 192.168.50.216 255.255.255.0 ! -
Habilite IKEv2 para la interfaz orientada a la red pública.
crypto ikev2 enable outside1 crypto ikev2 enable outside1 #Enable IKEv2 for the outside1 interface (public-facing interface) of on-premises gateway device 1. -
Cree una directiva IKEv2 y especifique el algoritmo de autenticación, el algoritmo de cifrado, el grupo DH y el tiempo de vida de la SA para la fase IKE. Estos valores deben coincidir con los del lado de Alibaba Cloud.
#Add the following configuration to on-premises gateway device 1 crypto ikev2 policy 10 encryption aes #Specify the encryption algorithm. integrity sha #Specify the authentication algorithm. group 14 #Specify the DH group. prf sha #The prf setting must be consistent with the integrity setting. On the Alibaba Cloud side, prf is consistent with the authentication algorithm by default. lifetime seconds 86400 #Specify the SA lifetime. -
Cree una propuesta y un perfil IPsec. Luego, especifique el algoritmo de cifrado, el algoritmo de autenticación, el grupo DH y el tiempo de vida de la SA de la fase IPsec en el firewall de Cisco. Estos valores deben coincidir con los del lado de Alibaba Cloud.
#Add the following configuration on on-premises gateway device 1 crypto ipsec ikev2 ipsec-proposal ALIYUN-PROPOSAL #Create an ipsec proposal. protocol esp encryption aes #Specify the encryption algorithm. The protocol uses ESP. The Alibaba Cloud side always uses the ESP protocol. protocol esp integrity sha-1 #Specify the authentication algorithm. The protocol uses ESP. The Alibaba Cloud side always uses the ESP protocol. crypto ipsec profile ALIYUN-PROFILE set ikev2 ipsec-proposal ALIYUN-PROPOSAL #Create an ipsec profile and apply the created proposal. set ikev2 local-identity address #Specify that the local ID uses the IP address format, which must be consistent with the RemoteId format on the Alibaba Cloud side. set pfs group14 #Specify pfs and the DH group. set security-association lifetime seconds 86400 #Specify the time-based SA lifetime. set security-association lifetime kilobytes unlimited #Disable the traffic-based SA lifetime. -
Cree un grupo de túneles y especifique la clave precompartida del túnel. Este valor debe coincidir con el del lado de Alibaba Cloud.
#Add the following configuration on on-premises gateway device 1 tunnel-group 120.XX.XX.191 type ipsec-l2l #Set the tunnel encapsulation mode to l2l. tunnel-group 120.XX.XX.191 ipsec-attributes ikev2 remote-authentication pre-shared-key fddsFF123**** #Specify the pre-shared key of the tunnel peer, which is the pre-shared key on the Alibaba Cloud side. ikev2 local-authentication pre-shared-key fddsFF123**** #Specify the pre-shared key of the local tunnel, which must be consistent with that on the Alibaba Cloud side. ! -
Cree una interfaz de túnel.
#Add the following configuration on on-premises gateway device 1 interface Tunnel1 #Create a tunnel interface. nameif ALIYUN1 ip address 169.254.10.2 255.255.255.252 #Specify the IP address of the interface. tunnel source interface outside1 #Specify the tunnel source address as the public-facing interface GigabitEthernet0/0. tunnel destination 120.XX.XX.191 #Specify the tunnel destination address as the public IP address of IPsec connection 1 on the Alibaba Cloud side. tunnel mode ipsec ipv4 tunnel protection ipsec profile ALIYUN-PROFILE #Apply the ipsec profile ALIYUN-PROFILE to the tunnel. no shutdown #Enable the tunnel interface. ! -
Configure las rutas.
#Add the following configuration on on-premises gateway device 1
route outside1 120.XX.XX.191 255.255.255.255 192.XX.XX.172   #Configure a route to access the public IP address of IPsec connection 1 on the Alibaba Cloud side, with the next hop being the public network address.
route private 192.168.0.0 255.255.255.0 192.168.50.215         #Configure a route to the data center.
route private 192.168.1.0 255.255.255.0 192.168.50.215
route private 192.168.2.0 255.255.255.0 192.168.50.215
router bgp 65530
 address-family ipv4 unicast
  neighbor 169.254.10.1 remote-as 65531       #Specify the BGP neighbor, that is, the BGP IP address of IPsec connection 1 on the Alibaba Cloud side.
  neighbor 169.254.10.1 ebgp-multihop 255
  neighbor 169.254.10.1 activate              #Activate the BGP neighbor.
  network 192.168.0.0 mask 255.255.255.0        #Advertise the CIDR block of the data center.
  network 192.168.1.0 mask 255.255.255.0
  network 192.168.2.0 mask 255.255.255.0
 exit-address-family
Ejemplo de configuración para el dispositivo de puerta de enlace local 2
-
Inicie sesión en el CLI del firewall de Cisco y acceda al modo de configuración.
ciscoasa> enable Password: ******** # Enter the password for entering the enable mode. ciscoasa# configure terminal # Enter the configuration mode. ciscoasa(config)# -
Consulte la configuración de la interfaz.
Compruebe que la configuración de la interfaz en el firewall de Cisco esté completa y que la interfaz esté habilitada. A continuación se muestra un ejemplo de la configuración de interfaz que se utiliza en este tema.
# View the interface configuration of on-premises gateway device 2. ciscoasa(config)# show running-config interface ! interface GigabitEthernet0/0 nameif outside1 security-level 0 ip address 11.XX.XX.2 255.255.255.255 ! interface GigabitEthernet0/1 nameif private security-level 100 ip address 192.168.50.218 255.255.255.0 ! -
Habilite la función IKEv2 para la interfaz orientada a la red pública.
#Add the following configuration on on-premises gateway device 2 crypto ikev2 enable outside1 #Enable IKEv2 on the outside1 interface (public-facing interface) of on-premises gateway device 2. -
Cree una directiva IKEv2 y especifique el algoritmo de autenticación, el algoritmo de cifrado, el grupo DH y el tiempo de vida de la SA para la fase IKE. Estos valores deben coincidir con los del lado de Alibaba Cloud.
#Add the following configuration to on-premises gateway device 2. crypto ikev2 policy 10 encryption aes #Specify the encryption algorithm. integrity sha #Specify the authentication algorithm. group 14 #Specify the DH group. prf sha #Keep prf consistent with integrity. On the Alibaba Cloud side, prf is consistent with the authentication algorithm by default. lifetime seconds 86400 #Specify the SA lifetime. -
Cree una propuesta y un perfil IPsec. Luego, especifique el algoritmo de cifrado, el algoritmo de autenticación, el grupo DH y el tiempo de vida de la SA de la fase IPsec en el firewall de Cisco. Estos valores deben coincidir con los del lado de Alibaba Cloud.
#Add the following configuration to on-premises gateway device 2. crypto ipsec ikev2 ipsec-proposal ALIYUN-PROPOSAL #Create an IPsec proposal. protocol esp encryption aes #Specify the encryption algorithm. The protocol is ESP. The Alibaba Cloud side always uses the ESP protocol. protocol esp integrity sha-1 #Specify the authentication algorithm. The protocol uses ESP; the Alibaba Cloud side always uses the ESP protocol. crypto ipsec profile ALIYUN-PROFILE set ikev2 ipsec-proposal ALIYUN-PROPOSAL #Create an IPsec profile and apply the created proposal. set ikev2 local-identity address #Specify that the local ID uses the IP address format, consistent with the RemoteId format on the Alibaba Cloud side. set pfs group14 #Specify PFS and the DH group. set security-association lifetime seconds 86400 #Specify the time-based SA lifetime. set security-association lifetime kilobytes unlimited #Disable the traffic-based SA lifetime. -
Cree un grupo de túneles y especifique la clave precompartida del túnel. Este valor debe coincidir con el del lado de Alibaba Cloud.
#Add the following configuration to on-premises gateway device 2 tunnel-group 47.XX.XX.213 type ipsec-l2l #Specify the encapsulation mode of the tunnel as l2l. tunnel-group 47.XX.XX.213 ipsec-attributes ikev2 remote-authentication pre-shared-key fddsFF456**** #Specify the pre-shared key of the tunnel peer, that is, the pre-shared key on the Alibaba Cloud side. ikev2 local-authentication pre-shared-key fddsFF456**** #Specify the local pre-shared key of the tunnel, which must be consistent with the one on the Alibaba Cloud side. ! -
Cree una interfaz de túnel.
#Add the following configuration on on-premises gateway device 2 interface Tunnel1 #Create the tunnel interface. nameif ALIYUN1 ip address 169.254.11.2 255.255.255.252 #Specify the IP address of the interface. tunnel source interface outside1 #Specify the tunnel source address as the public-facing interface GigabitEthernet0/0. tunnel destination 47.XX.XX.213 #Specify the tunnel destination address as the public IP address of IPsec connection 2 on the Alibaba Cloud side. tunnel mode ipsec ipv4 tunnel protection ipsec profile ALIYUN-PROFILE #Specify that the tunnel uses the ipsec profile ALIYUN-PROFILE. no shutdown #Enable the tunnel interface. ! -
Configure las rutas.
#Add the following configuration on on-premises gateway device 2
route outside1 47.XX.XX.213 255.255.255.255 192.XX.XX.173   #Configure a route to access the public IP address of IPsec connection 2 on the Alibaba Cloud side, with the next hop being the public network address.
route private 192.168.0.0 255.255.255.0 192.168.50.217         #Configure a route to the data center.
route private 192.168.1.0 255.255.255.0 192.168.50.217
route private 192.168.2.0 255.255.255.0 192.168.50.217
router bgp 65530
 address-family ipv4 unicast
  neighbor 169.254.11.1 remote-as 65531       #Specify the BGP neighbor, that is, the BGP IP address of IPsec connection 2 on the Alibaba Cloud side.
  neighbor 169.254.11.1 ebgp-multihop 255
  neighbor 169.254.11.1 activate              #Activate the BGP neighbor.
  network 192.168.0.0 mask 255.255.255.0        #Advertise the CIDR block of the data center.
  network 192.168.1.0 mask 255.255.255.0
  network 192.168.2.0 mask 255.255.255.0
 exit-address-family
Ejemplo de configuración para el dispositivo de puerta de enlace local 3
-
Inicie sesión en el CLI del firewall de Cisco y acceda al modo de configuración.
ciscoasa> enable Password: ******** # Enter the password for entering the enable mode. ciscoasa# configure terminal # Enter the configuration mode. ciscoasa(config)# -
Compruebe la configuración de la interfaz.
Asegúrese de que la configuración de la interfaz en el firewall de Cisco esté completa y de que las interfaces estén habilitadas. A continuación se muestra un ejemplo de la configuración de interfaz que se utiliza en este tema.
# View the interface configuration of on-premises gateway device 3. ciscoasa(config)# show running-config interface ! interface GigabitEthernet0/0 nameif outside1 security-level 0 ip address 11.XX.XX.3 255.255.255.255 ! interface GigabitEthernet0/1 nameif private security-level 100 ip address 192.168.50.213 255.255.255.0 ! -
Habilite IKEv2 en la interfaz pública.
#Add the following configuration on on-premises gateway device 3 crypto ikev2 enable outside1 #Enable the IKEv2 feature for the outside1 interface (public-facing interface) of on-premises gateway device 3. -
Cree una directiva IKEv2 y especifique el algoritmo de autenticación, el algoritmo de cifrado, el grupo DH y el tiempo de vida de la SA para la fase IKE. Estos valores deben coincidir con los del lado de Alibaba Cloud.
#Add the following configuration on on-premises gateway device 3 crypto ikev2 policy 10 encryption aes #Specify the encryption algorithm. integrity sha #Specify the authentication algorithm. group 14 #Specify the DH group. prf sha #Keep prf consistent with integrity. On the Alibaba Cloud side, prf is consistent with the authentication algorithm by default. lifetime seconds 86400 #Specify the SA lifetime. -
Cree una propuesta y un perfil IPsec. Luego, especifique el algoritmo de cifrado, el algoritmo de autenticación, el grupo DH y el tiempo de vida de la SA de la fase IPsec en el firewall de Cisco. Estos valores deben coincidir con los del lado de Alibaba Cloud.
#Add the following configuration on on-premises gateway device 3 crypto ipsec ikev2 ipsec-proposal ALIYUN-PROPOSAL #Create an ipsec proposal. protocol esp encryption aes #Specify the encryption algorithm. The protocol uses ESP, and the Alibaba Cloud side always uses the ESP protocol. protocol esp integrity sha-1 #Specify the authentication algorithm. The protocol uses ESP, and the Alibaba Cloud side always uses the ESP protocol. crypto ipsec profile ALIYUN-PROFILE set ikev2 ipsec-proposal ALIYUN-PROPOSAL #Create an ipsec profile and apply the created proposal. set ikev2 local-identity address #Specify that the local ID uses the IP address format, which must be consistent with the RemoteId format on the Alibaba Cloud side. set pfs group14 #Specify pfs and the DH group. set security-association lifetime seconds 86400 #Specify the time-based SA lifetime. set security-association lifetime kilobytes unlimited #Disable the traffic-based SA lifetime. -
Cree un grupo de túneles y especifique la clave precompartida del túnel. Este valor debe coincidir con el del lado de Alibaba Cloud.
#Add the following configuration on on-premises gateway device 3 tunnel-group 47.XX.XX.161 type ipsec-l2l #Specify the tunnel encapsulation mode as l2l. tunnel-group 47.XX.XX.161 ipsec-attributes ikev2 remote-authentication pre-shared-key fddsFF789**** #Specify the pre-shared key of the tunnel peer, which is the pre-shared key on the Alibaba Cloud side. ikev2 local-authentication pre-shared-key fddsFF789**** #Specify the pre-shared key of the local end of the tunnel, which must be consistent with that on the Alibaba Cloud side. ! -
Cree la interfaz de túnel.
#Add the following configuration on on-premises gateway device 3 interface Tunnel1 #Create a tunnel interface. nameif ALIYUN1 ip address 169.254.12.2 255.255.255.252 #Specify the IP address of the interface. tunnel source interface outside1 #Specify the tunnel source address as public-facing interface GigabitEthernet0/0. tunnel destination 47.XX.XX.161 #Specify the tunnel destination address as the public IP address of IPsec connection 3 on the Alibaba Cloud side. tunnel mode ipsec ipv4 tunnel protection ipsec profile ALIYUN-PROFILE #Specify that the tunnel applies ipsec profile ALIYUN-PROFILE. no shutdown #Enable the tunnel interface. ! -
Configure las rutas.
#Add the following configuration to on-premises gateway device 3
route outside1 47.XX.XX.161 255.255.255.255 192.XX.XX.174   #Configure a route to access the public IP address of IPsec connection 3 on the Alibaba Cloud side, with the next hop being the public network address.
route private 192.168.0.0 255.255.255.0 192.168.50.214         #Configure a route to the data center.
route private 192.168.1.0 255.255.255.0 192.168.50.214
route private 192.168.2.0 255.255.255.0 192.168.50.214
router bgp 65530
 address-family ipv4 unicast
  neighbor 169.254.12.1 remote-as 65531       #Specify the BGP neighbor, which is the BGP IP address of IPsec connection 3 on the Alibaba Cloud side.
  neighbor 169.254.12.1 ebgp-multihop 255
  neighbor 169.254.12.1 activate              #Activate the BGP neighbor.
  network 192.168.0.0 mask 255.255.255.0        #Advertise the CIDR block of the data center.
  network 192.168.1.0 mask 255.255.255.0
  network 192.168.2.0 mask 255.255.255.0
 exit-address-family
Una vez completada la configuración anterior, se establece correctamente una conexión IPsec-VPN entre el centro de datos y Alibaba Cloud. Además, las rutas del centro de datos se anuncian en la BGP Route Table de la conexión IPsec mediante el protocolo de enrutamiento dinámico BGP.
-
Agregue configuraciones de ruta en el centro de datos según sea necesario y de acuerdo con su entorno de red real. Esto permite que el tráfico de los clientes del centro de datos hacia la VPC se transmita de manera simultánea por el dispositivo de puerta de enlace local 1, el dispositivo de puerta de enlace local 2 y el dispositivo de puerta de enlace local 3. Para conocer los comandos específicos, consulte al proveedor del dispositivo correspondiente.
Paso 4: Crear una conexión de VPC
Después de crear la conexión IPsec, esta se asocia automáticamente con la instancia de transit router. Es necesario crear una conexión de VPC en la consola de Cloud Enterprise Network para asociar también la instancia de VPC con la instancia de transit router. Así se habilita la comunicación bidireccional entre el centro de datos y la VPC.
Inicie sesión en la consola de CEN.
En la página CEN Instance, haga clic en el ID de la instancia de CEN que desea gestionar.
En la pestaña , busque la instancia de transit router en la región China (Shanghai) y haga clic en Create Connection en la columna Actions.
-
En la página Connection with Peer Network Instance, configure los parámetros con la información a continuación y luego haga clic en OK.
Conecte la instancia de VPC en China (Shanghai) al transit router con la información a continuación y mantenga el resto de los elementos de configuración con sus valores predeterminados. Para obtener más información, consulte Create a VPC connection.
Elemento de configuración
Descripción
Conexión de VPC
Network Type
Seleccione el tipo de instancia de red.
En este ejemplo, se selecciona VPC.
Region
Seleccione la región a la que pertenece la instancia de red.
En este ejemplo, se selecciona China (Shanghai).
Transit Router
El sistema muestra automáticamente el ID de la instancia de transit router creada en la región actual.
Account
Indique si la cuenta de Alibaba Cloud propietaria de la instancia de red es la misma con la que inició sesión.
En este ejemplo, se selecciona Your Account.
Billing Method
El método de facturación de la conexión de VPC. El valor predeterminado es Pay-As-You-Go. Para obtener más información sobre las reglas de facturación de los transit routers, consulte Billing overview.
Attachment Name
Introduzca el nombre de la conexión de VPC.
En este ejemplo, introduzca VPC connection.
Network Instance
Seleccione una instancia de red.
En este ejemplo, se selecciona la instancia de VPC en China (Shanghai).
vSwitch
Seleccione instancias de vSwitch en las zonas compatibles con el transit router.
Si el transit router solo admite una zona en la región actual, debe seleccionar un vSwitch en esa zona.
Si el transit router admite varias zonas en la región actual, debe seleccionar vSwitches en como mínimo dos zonas distintas. Esto proporciona recuperación ante desastres entre zonas para el tráfico entre la VPC y el transit router.
Seleccione un vSwitch en cada zona para reducir los desvíos de tráfico y los retrasos de transmisión, además de mejorar el rendimiento.
Compruebe que cada vSwitch seleccionado tenga una dirección IP disponible. Si la VPC no tiene un vSwitch en las zonas compatibles con el transit router, o si los vSwitches no tienen direcciones IP disponibles, debe crear un vSwitch. Para obtener más información, consulte Create and manage vSwitches.
En este ejemplo, se selecciona el vSwitch 1 en la zona F y el vSwitch 2 en la zona G.
Advanced Settings
Especifique si desea habilitar todas las configuraciones avanzadas. De forma predeterminada, todas están habilitadas.
Mantenga la configuración predeterminada para habilitar todas las opciones avanzadas.
Paso 5: Crear una conexión entre regiones
La instancia de transit router a la que se adjunta la conexión IPsec y aquella a la que se adjunta la instancia de VPC se encuentran en regiones distintas. Por lo tanto, el centro de datos y la instancia de VPC no pueden comunicarse entre sí de forma predeterminada. Debe crear una conexión entre regiones para las instancias de transit router de China (Hangzhou) y China (Shanghai). Así se habilita la comunicación interregional entre el centro de datos y la instancia de VPC.
En la página CEN Instance, busque la instancia de Cloud Enterprise Network que desea gestionar y haga clic en su ID.
En la pestaña , haga clic en Set Inter-region Bandwidth.
-
En la página Connection with Peer Network Instance, configure la conexión entre regiones con la información a continuación y luego haga clic en OK.
Cree una conexión entre regiones con la información a continuación y mantenga la configuración predeterminada para el resto de los elementos. Para obtener más información, consulte Create an inter-region connection.
Elemento de configuración
Descripción
Network Type
Seleccione Inter-region Connection.
Region
Seleccione las regiones que desea conectar.
En este ejemplo, se selecciona China (Hangzhou).
Transit Router
El sistema muestra automáticamente el ID de instancia del transit router en la región actual.
Attachment Name
Introduzca un nombre para la conexión entre regiones.
En este ejemplo, se introduce inter-region connection.
Peer Region
Seleccione la región remota que desea conectar.
En este ejemplo, se selecciona China (Shanghai).
Transit Router
El sistema muestra automáticamente el ID de instancia del transit router en la región actual.
Bandwidth Allocation Mode
Una conexión entre regiones admite los siguientes métodos de asignación de ancho de banda:
Allocate from Bandwidth Plan: asigna ancho de banda desde un plan de ancho de banda adquirido.
Pay-By-Data-Transfer: cobra según el tráfico real que utiliza la conexión entre regiones.
En este ejemplo, se selecciona Pay-By-Data-Transfer.
Bandwidth
Introduzca el valor de ancho de banda de la conexión entre regiones. Unidad: Mbps.
Default Line Type
Utilice el tipo de enlace predeterminado.
Advanced Settings
Mantenga la configuración predeterminada, lo que significa que todas las opciones avanzadas quedan seleccionadas.
Después de crear la conexión entre regiones, el sistema completa automáticamente la distribución y el aprendizaje de rutas. La conexión IPsec anuncia las rutas de la instancia de VPC al centro de datos mediante el protocolo de enrutamiento dinámico BGP. También anuncia las rutas del centro de datos al transit router, de modo que el centro de datos y la instancia de VPC puedan comunicarse entre sí. Para obtener más información sobre las rutas, consulte Route description al final de este tema.
Paso 6: Comprobar la conectividad
Una vez creada la conexión entre regiones, el centro de datos y la instancia de VPC pueden implementar el balanceo de carga de tráfico mediante tres conexiones IPsec-VPN. En esta sección se describe cómo probar la conectividad de red y cómo comprobar que el tráfico se distribuye de manera equilibrada entre las tres conexiones IPsec-VPN.
-
Pruebe la conectividad de red.
Inicie sesión en una instancia ECS dentro de la instancia de VPC. Para obtener más información, consulte Connect to an ECS instance.
-
Ejecute el comando ping en la instancia ECS para intentar acceder al cliente en el centro de datos.
ping <IP address of the client in the data center>Si recibe un paquete de respuesta, la red entre el centro de datos y la instancia de VPC está conectada, y los recursos pueden comunicarse entre sí.
-
Compruebe el balanceo de carga del tráfico.
Envíe solicitudes de acceso de forma continua desde varios clientes del centro de datos hacia la instancia ECS. Si logra ver datos de monitoreo de tráfico en las páginas de detalles de la conexión IPsec 1, la conexión IPsec 2 y la conexión IPsec 3, respectivamente, significa que el tráfico entre el centro de datos y la instancia de VPC logró el balanceo de carga a través de las tres conexiones IPsec-VPN.
Inicie sesión en la consola de VPN Gateway.
En la barra de estado superior, seleccione la región a la que pertenece la conexión IPsec.
En el panel de navegación izquierdo, elija Interconnections - VPN - IPsec Connections.
-
En la página IPsec Connections, busque la conexión IPsec deseada y haga clic en su ID.
Acceda a la página de detalles de la conexión IPsec y consulte los datos de monitoreo de tráfico en la pestaña Monitor.
Descripción de rutas
En este tema se utiliza la configuración de rutas predeterminada al crear una conexión IPsec, una conexión VPC y una conexión interregional. Con esta configuración predeterminada, Cloud Enterprise Network completa automáticamente el anuncio y aprendizaje de rutas para habilitar la comunicación bidireccional entre el centro de datos y las instancias VPC. La configuración de rutas predeterminada es la siguiente:
Conexión IPsec
Cuando crea una conexión IPsec, si la vincula directamente a una instancia de transit router y habilita todos los ajustes avanzados, el sistema configura automáticamente las siguientes rutas para la conexión IPsec:
De forma predeterminada, la conexión IPsec se asocia con la tabla de rutas predeterminada de la instancia de transit router. Esta instancia reenvía el tráfico de la conexión IPsec mediante consultas a dicha tabla de rutas predeterminada.
Las rutas basadas en destino que agregue a la conexión IPsec, o las rutas locales que la conexión aprenda mediante el protocolo de enrutamiento dinámico BGP, se anuncian automáticamente en la tabla de rutas predeterminada de la instancia de transit router.
-
El transit router propaga automáticamente el resto de las rutas de su tabla de rutas predeterminada hacia la tabla de rutas BGP de la conexión IPsec-VPN.
La conexión IPsec anuncia automáticamente las rutas de la nube aprendidas hacia el centro de datos mediante el protocolo de enrutamiento dinámico BGP.
Instancia VPC
Cuando crea una conexión VPC, si habilita todos los ajustes avanzados, el sistema configura automáticamente las siguientes rutas para la instancia VPC:
-
Associate with Default Route Table of Transit Router
Al habilitar esta función, la conexión VPC se asocia automáticamente con la tabla de rutas predeterminada del transit router. El transit router reenvía el tráfico de la instancia VPC mediante consultas a dicha tabla de rutas predeterminada.
-
Propagate system routes to transit router route table
Al habilitar esta función, la instancia VPC anuncia sus propias rutas de sistema en la tabla de rutas predeterminada del transit router para permitir la comunicación entre las instancias de red.
-
Auto-add transit router routes to all VPC route tables
Al habilitar esta función, el sistema configura automáticamente tres entradas de ruta (10.0.0.0/8, 172.16.0.0/12 y 192.168.0.0/16) en todas las tablas de rutas de la instancia VPC. Los saltos siguientes de estas entradas apuntan a la conexión VPC.
ImportanteSi ya existe una entrada de ruta con un bloque CIDR de destino 10.0.0.0/8, 172.16.0.0/12 o 192.168.0.0/16 en la tabla de rutas de la VPC, el sistema no puede agregar la entrada de ruta automáticamente. En este caso, debe agregar manualmente una entrada de ruta que apunte a la conexión VPC en la tabla de rutas de la VPC para permitir el reenvío de tráfico entre la VPC y el transit router.
Haga clic en Check Route para comprobar si las rutas anteriores existen en la instancia de red.
Conexión interregional
Si habilita todos los ajustes avanzados al crear una conexión interregional, el sistema configura automáticamente las siguientes rutas para dicha conexión:
-
Associate with Default Route Table of Transit Router
Asocia la conexión interregional con las tablas de rutas del sistema de los transit routers de ambas regiones. El tráfico interregional se reenvía según estas tablas de rutas del sistema.
-
Propagate system routes to transit router route table
Establece una relación de aprendizaje de rutas entre la conexión interregional y las tablas de rutas del sistema de los transit routers de ambas regiones.
-
Automatically Advertise Routes to Peer Region
Anuncia las rutas de la tabla de rutas del transit router local en la tabla de rutas del transit router remoto, lo que permite la conectividad interregional de las instancias de red.
Visualización de entradas de ruta
A continuación se muestra la información de las entradas de ruta de la instancia de transit router, la conexión IPsec, la instancia VPC y el dispositivo de puerta de enlace local descritos en este tema. Consulte la información de las entradas de ruta de la instancia correspondiente en la consola de Alibaba Cloud:
Para consultar la información de las entradas de ruta de la instancia de transit router, consulte View route entries (Enterprise Edition).
Para consultar la información de las entradas de ruta de la instancia VPC, consulte Create and manage a route table.
-
Para consultar la información de las entradas de ruta de la conexión IPsec, vaya a la página de detalles de la conexión IPsec:
Inicie sesión en la consola de VPN Gateway.
En la barra de navegación superior, seleccione la región donde se desplegó la conexión IPsec.
En el panel de navegación izquierdo, elija Interconnections - VPN - IPsec Connections.
-
En la página IPsec Connections, busque la conexión IPsec de destino y haga clic en su identificador.
En la página de detalles de la conexión IPsec, consulte la información de las entradas de ruta en la pestaña BGP Route Table.