Este tema describe las recomendaciones de configuración para implementar la comunicación con varios bloques CIDR mediante una conexión IPsec-VPN. También resume las preguntas frecuentes sobre esta comunicación.
Recomendaciones de configuración para varios bloques CIDR
-
Se recomienda usar IKEv2 para la conexión IPsec-VPN y su dispositivo de puerta de enlace par.
NotaSi el dispositivo de puerta de enlace par no es compatible con IKEv2, la conexión IPsec-VPN y dicho dispositivo pueden usar IKEv1. En los escenarios donde la conexión IPsec-VPN usa IKEv1, cada conexión solo admite un bloque CIDR local y un bloque CIDR par. Consulte Recommended configuration solutions for multiple CIDR blocks para conocer la configuración necesaria e implementar la comunicación con varios bloques CIDR.
-
Si el extremo par de la conexión IPsec-VPN utiliza un dispositivo de un proveedor tradicional como Cisco, H3C , aplique a continuación las siguientes recomendaciones de configuración:
En el lado de Alibaba Cloud de la conexión IPsec-VPN, los campos Encryption Algorithm, Authentication Algorithm y DH Group (Perfect Forward Secrecy) dentro de IKE Configurations y IPsec Configurations admiten únicamente un valor individual. Por lo tanto, al agregar configuraciones de VPN en el dispositivo de puerta de enlace par, los campos Encryption Algorithm, Authentication Algorithm y DH Group (Perfect Forward Secrecy) (PFS) dentro de IKE Configurations y IPsec Configurations también deben establecerse con un solo valor. Este valor debe coincidir exactamente con el configurado en la conexión IPsec-VPN.
Si se habilita la detección de pares inactivos (DPD) en la conexión IPsec-VPN, el dispositivo de puerta de enlace par debe utilizar la función DPD estándar.
-
El tiempo de vida de la SA (asociación de seguridad) configurado en la conexión IPsec-VPN y en el dispositivo de puerta de enlace par debe ser idéntico.
Si el dispositivo de puerta de enlace par permite especificar un tiempo de vida de SA basado en tráfico, establezca este valor en el máximo permitido. Algunos proveedores permiten configurar 0 bytes como valor máximo.
Soluciones de configuración recomendadas para varios bloques CIDR
Cuando un centro de datos local y una VPC (Virtual Private Cloud) utilizan una conexión IPsec-VPN para habilitar la comunicación con varios bloques CIDR, se recomienda aplicar la siguiente solución de configuración.
Solución | Versión de IKE aplicable | Descripción de la solución | Ventajas o límites de la solución | Ejemplo de configuración |
Solución 1 (recomendada) |
| Se recomienda usar una sola conexión IPsec-VPN para conectar el centro de datos local con la VPC. Esta conexión debe utilizar el modo de enrutamiento Destination routing. Además, el dispositivo de puerta de enlace en el extremo par debe configurarse con un flujo de datos protegido cuyo bloque CIDR de origen sea | Ventajas de la solución:
| |
Solución 2 (segunda opción) |
| Se recomienda usar una única conexión IPsec-VPN para conectar el centro de datos local con la VPC. Agregue los bloques CIDR que necesitan comunicarse, tanto del lado del centro de datos local como del lado de la VPC, en un solo bloque CIDR para cada extremo. Después, configure estos bloques agregados en la conexión IPsec-VPN y en el dispositivo de puerta de enlace par. | Límites de la solución: Si posteriormente se agregan o eliminan bloques CIDR, es posible que deba especificar nuevamente el bloque CIDR agregado y volver a configurar la conexión IPsec-VPN junto con su dispositivo de puerta de enlace par. Esta operación provoca que la conexión renegocie y causa una breve interrupción del tráfico. | |
Solución 3 |
| Cree varias conexiones IPsec-VPN entre el centro de datos local y la VPC. Utilice una conexión distinta para comunicar cada bloque CIDR. Estas conexiones deben cumplir las siguientes condiciones:
Nota Si existen varias conexiones IPsec-VPN bajo una misma instancia de puerta de enlace VPN, están asociadas a la misma puerta de enlace de cliente y utilizan la misma versión de IKE, dichas conexiones comparten la fase 1. En el escenario donde se comparte la fase 1, la clave RemoteId y todos los parámetros de la fase LocalId (incluidos Pre-Shared Key, IKE Configurations, Version, Negotiation Mode, Encryption Algorithm y Authentication Algorithm) deben ser idénticos en todas las conexiones IPsec-VPN. Esto garantiza que la configuración de la fase DH Group (Perfect Forward Secrecy) de cualquier conexión pueda compartirse durante la negociación del protocolo IPsec. | Límites de la solución: Si más adelante necesita modificar los bloques CIDR que deben comunicarse, tendrá que actualizar las configuraciones de la conexión IPsec-VPN y del dispositivo de puerta de enlace par. Esta operación provoca que la conexión renegocie y genera una breve interrupción del tráfico. |
Ejemplos de soluciones de configuración para varios bloques CIDR
Ejemplo de configuración de la solución 1
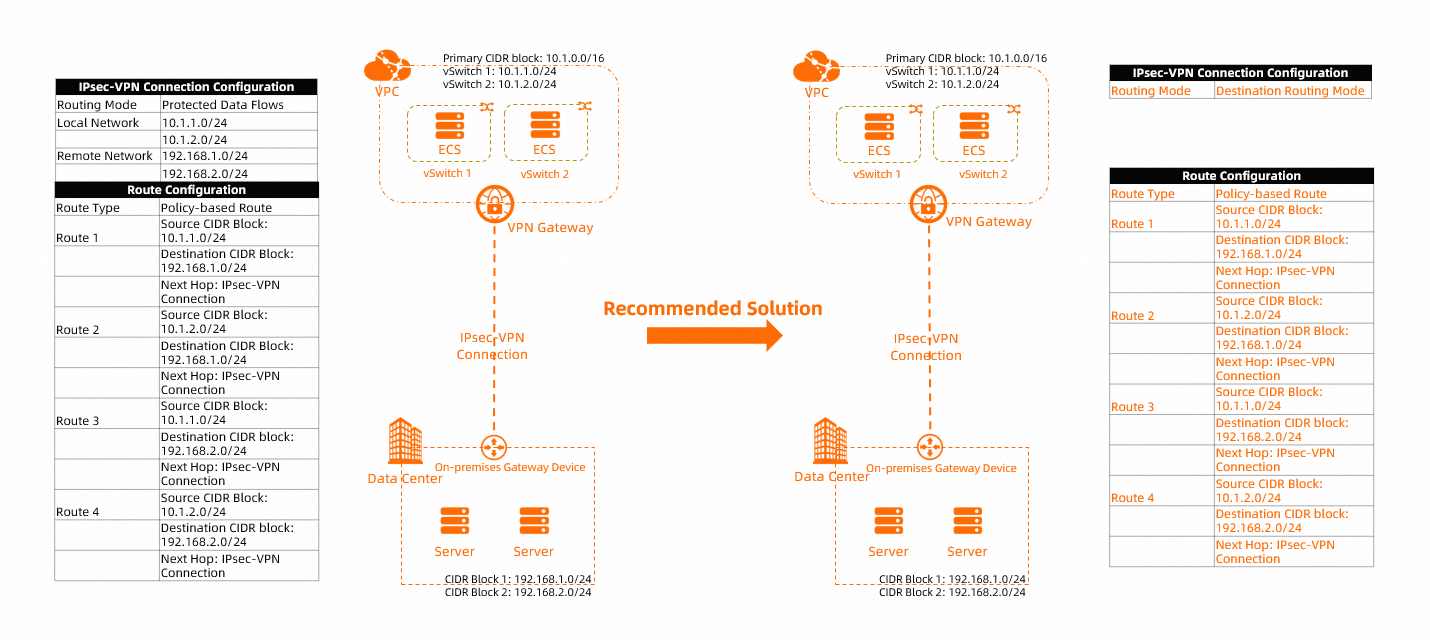
Tome como referencia el siguiente escenario. Varios bloques CIDR de la VPC (10.1.1.0/24 y 10.1.2.0/24) necesitan comunicarse con varios bloques CIDR del centro de datos local (192.168.1.0/24 y 192.168.2.0/24). A continuación se muestran las configuraciones recomendadas:
Al configurar la conexión IPsec-VPN en el lado de Alibaba Cloud, establezca el campo SA Life Cycle (seconds) de la conexión en IKE Configurations. Para obtener más información, consulte Create an IPsec-VPN connection.
Al agregar configuraciones de ruta a la instancia de puerta de enlace VPN, se recomienda utilizar una ruta basada en políticas y añadir las configuraciones correspondientes. Para obtener más información, consulte Configure policy-based routes.
Agregue un flujo de datos protegido en el dispositivo de puerta de enlace local con el bloque CIDR de origen 0.0.0.0/0 y el bloque CIDR de destino 0.0.0.0/0. Para conocer los comandos específicos, consulte al proveedor del dispositivo de puerta de enlace local.
Ejemplo de configuración de la solución 2
Ejemplo 1
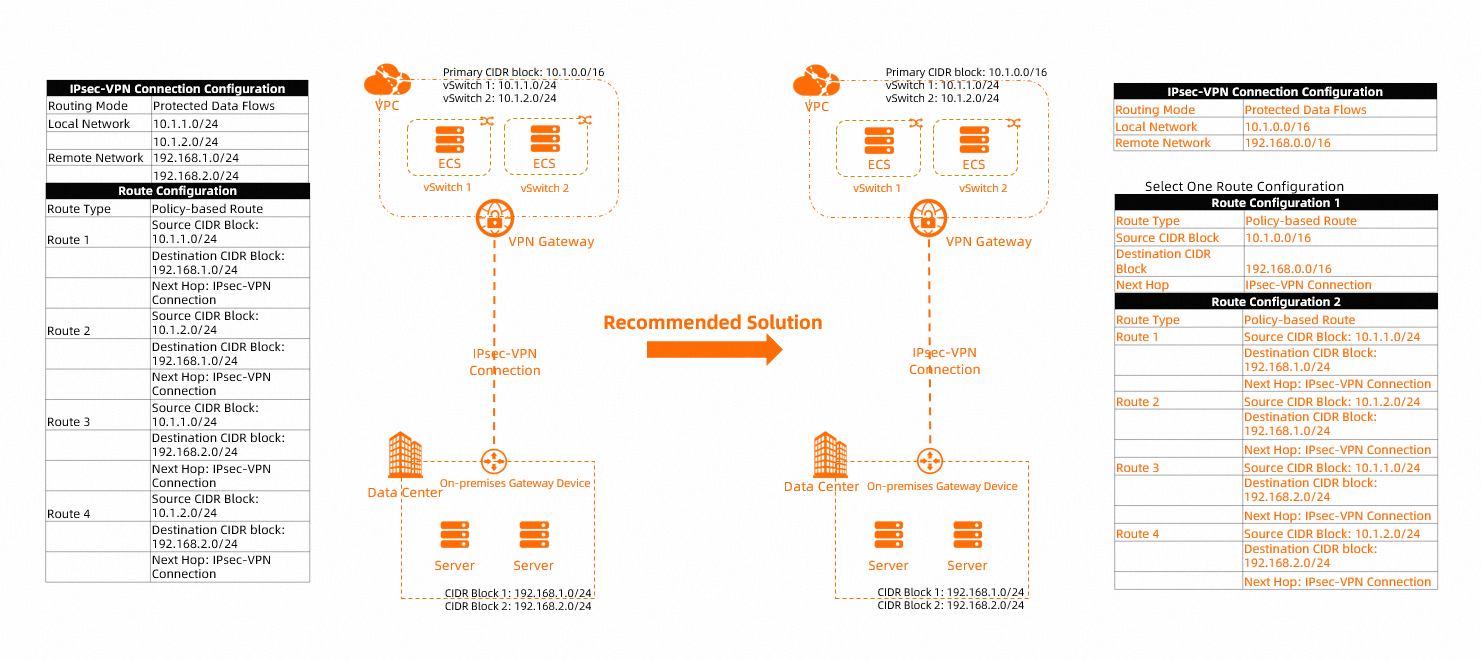
Tome como referencia el siguiente escenario. Varios bloques CIDR de la VPC (10.1.1.0/24 y 10.1.2.0/24) necesitan comunicarse con varios bloques CIDR del centro de datos local (192.168.1.0/24 y 192.168.2.0/24). A continuación se muestran las configuraciones recomendadas:
Al configurar la conexión IPsec-VPN en el lado de Alibaba Cloud, establezca el campo Routing Mode de la conexión en Destination routing mode. Configure el campo Routing Mode de la conexión con el bloque CIDR agregado 10.1.0.0/16 de la VPC, y el campo Protected data flows mode con el bloque CIDR agregado 192.168.0.0/16 del centro de datos local. Para obtener más información, consulte Create an IPsec-VPN connection.
-
Cuando el campo Local Network de la conexión IPsec-VPN es Remote Network, el sistema agrega automáticamente una ruta basada en políticas a la tabla Routing Mode de la instancia de puerta de enlace VPN. El campo Protected data flows mode de esta ruta corresponde al campo Policy-based Route Table de la conexión IPsec-VPN. El campo Source CIDR Block corresponde al campo Local Network de la conexión, y el siguiente salto apunta a dicha conexión. De manera predeterminada, esta ruta no se anuncia a la VPC.
Si decide utilizar la ruta basada en políticas predeterminada, deberá anunciarla a la VPC. Si prefiere usar una ruta personalizada, elimine la ruta agregada automáticamente por el sistema y vuelva a configurarla según sus necesidades. Para obtener más información, consulte Configure policy-based routes.
Ejemplo 2
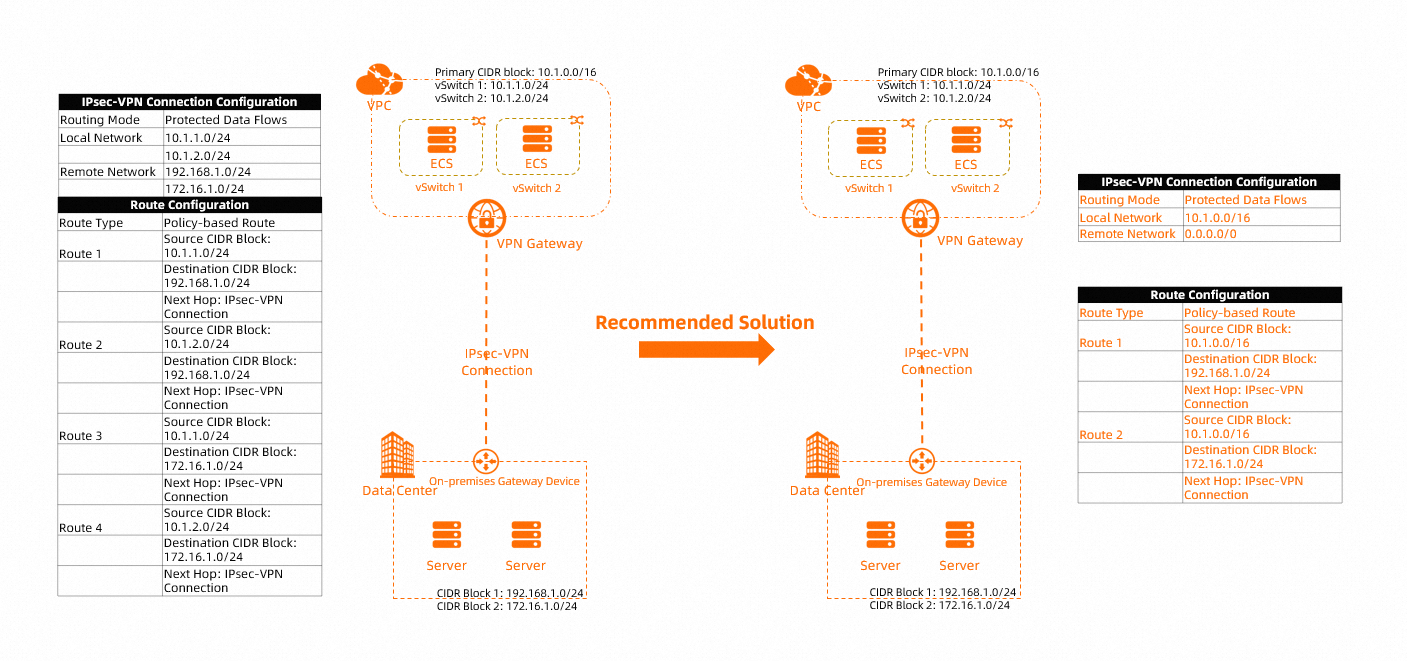
Tome como referencia el escenario de la siguiente figura. Varios bloques CIDR de la VPC (10.1.1.0/24 y 10.1.2.0/24) necesitan comunicarse con varios bloques CIDR del centro de datos local (192.168.1.0/24 y 172.16.1.0/24). A continuación se muestra la configuración recomendada:
-
Al configurar una conexión IPsec-VPN en el lado de Alibaba Cloud, establezca el campo Destination CIDR Block de la conexión en Remote Network. Configure el campo Routing Mode de la conexión con el bloque CIDR agregado 10.1.0.0/16 de la VPC, y el campo Protected data flows mode con 0.0.0.0/0. Para obtener más información, consulte Create an IPsec-VPN connection.
NotaLos dos bloques CIDR del centro de datos local no son adyacentes entre sí, por lo que no es posible agregarlos de forma eficaz. En este escenario, se recomienda establecer el campo Local Network de la conexión IPsec-VPN en 0.0.0.0/0.
-
Cuando el campo Remote Network de la conexión IPsec-VPN es Remote Network, el sistema agrega automáticamente una ruta basada en políticas a la tabla Routing Mode de la instancia de puerta de enlace VPN. El campo Protected data flows mode de esta ruta corresponde al campo Policy-based Route Table de la conexión IPsec-VPN. El campo Source CIDR Block corresponde al campo Local Network de la conexión, y el siguiente salto apunta a dicha conexión. De manera predeterminada, esta ruta no se anuncia a la VPC.
No se recomienda configurar una ruta hacia el bloque CIDR 0.0.0.0/0 en la tabla Destination CIDR Block. Por lo tanto, elimine la ruta basada en políticas agregada automáticamente por el sistema y añada una ruta más específica. Para obtener más información, consulte Configure policy-based routes.
Ejemplo de configuración de la solución 3
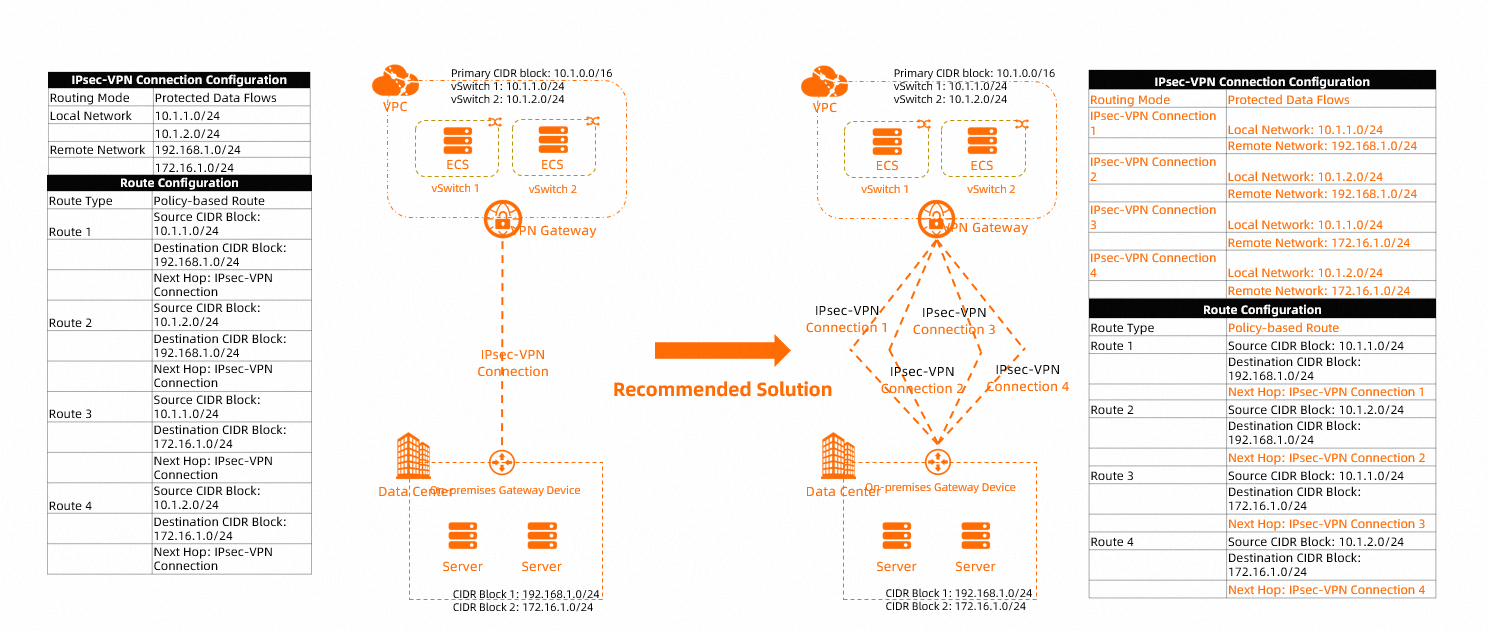
La siguiente figura muestra un escenario de ejemplo. Varios bloques CIDR (10.1.1.0/24 y 10.1.2.0/24) de una VPC necesitan comunicarse con varios bloques CIDR (192.168.1.0/24 y 172.16.1.0/24) de un centro de datos local. A continuación se muestra la configuración recomendada:
Cree varias conexiones IPsec-VPN en el lado de Alibaba Cloud. Establezca el campo Destination CIDR Block de las conexiones en Remote Network. Configure un campo Routing Mode y un campo Protected data flows mode para cada conexión. Para obtener más información, consulte Create an IPsec-VPN connection.
-
Cuando el campo Local Network de una conexión IPsec-VPN es Remote Network, el sistema agrega automáticamente una ruta basada en políticas a la tabla Routing Mode de la instancia de puerta de enlace VPN. En esta ruta, el campo Protected data flows mode corresponde al campo Policy-based Route Table de la conexión, y el campo Source CIDR Block corresponde al campo Local Network de la conexión. El siguiente salto apunta a dicha conexión. De manera predeterminada, esta ruta no se publica en la VPC.
Debe publicar en la VPC las cuatro rutas basadas en políticas que el sistema agregó automáticamente. Para obtener más información, consulte Configure policy-based routes.
Preguntas frecuentes
¿Por qué el estado de la conexión IPsec-VPN es "Phase 2 negotiation succeeded", pero en escenarios con varios bloques CIDR algunos bloques se comunican correctamente y otros no?
Causa
En los escenarios donde se utiliza una conexión IPsec-VPN para conectar un centro de datos local con una VPC, puede presentarse un problema si la puerta de enlace VPN se conecta a dispositivos de proveedores tradicionales como Cisco, H3C . Si la conexión IPsec-VPN utiliza el modo de enrutamiento Destination CIDR Block y tiene configurados varios bloques CIDR, solo un bloque logra comunicarse mientras que los demás fallan.
Este comportamiento se debe a la incompatibilidad de los protocolos IPsec en ambos extremos cuando una puerta de enlace VPN de Alibaba Cloud se conecta a dispositivos de proveedores tradicionales como Cisco, H3C . Cuando una conexión IPsec-VPN tiene configurados varios bloques CIDR, la puerta de enlace VPN de Alibaba Cloud utiliza una sola SA para negociar con el dispositivo de puerta de enlace par. Sin embargo, en escenarios con varios bloques CIDR, el dispositivo par utiliza múltiples SA para negociar con la puerta de enlace VPN.
Solución
Para obtener más información, consulte Recommended configuration solutions for multiple CIDR blocks en este mismo tema.
¿Cómo implemento la comunicación con varios bloques CIDR si el dispositivo de puerta de enlace local no es compatible con IKEv2?
Utilice IKEv1. Para obtener más información, consulte Recommended configuration solutions for multiple CIDR blocks en este mismo tema.
¿Por qué el registro de la conexión IPsec-VPN muestra "can't find sa for proto ESP" o por qué falla el establecimiento del túnel tras recibir un mensaje DELETE?
Causa
En escenarios que involucran varios bloques CIDR (es decir, cuando se configuran varios flujos de datos protegidos para una conexión IPsec-VPN), ambos extremos negocian dichos flujos de manera inconsistente. Esto provoca que ocurra una negociación cruzada entre los flujos de datos protegidos de distintos bloques CIDR, lo cual hace que la negociación de la fase 2 de la conexión IPsec-VPN agote su tiempo de espera. Una vez que la negociación expira, se eliminan las SA establecidas o la puerta de enlace VPN del lado de Alibaba Cloud envía un mensaje DELETE al extremo par. Como resultado, aparece el mensaje can't find sa for proto ESP en los registros del extremo par, o bien el túnel no logra establecerse.
Solución
Para obtener más información, consulte Recommended configuration solutions for multiple CIDR blocks en este mismo tema.