Conecte su centro de datos local directamente a un transit router para que se comunique con otras redes adjuntas. Entre estas redes se incluyen las VPC de la misma región o de regiones distintas y otros centros de datos.
A partir del 26 de noviembre de 2024, las conexiones IPsec-VPN recién creadas usan el modo de túnel doble de manera predeterminada. Si un túnel falla, el tráfico se enruta automáticamente por el otro para garantizar la alta disponibilidad. Para obtener más información sobre el modo de túnel doble, consulte la documentación de VPN Gateway: Associate with a transit router.
Límites
Solo los transit router de Enterprise Edition son compatibles con las conexiones VPN.
Actualmente, solo las conexiones IPsec de regiones específicas se pueden conectar a instancias de transit router. Para obtener más información sobre las regiones compatibles, consulte Supported regions and zones.
Después de crear una conexión VPN, el sistema agrega automáticamente una política de enrutamiento a todas las tablas de enrutamiento del transit router en la dirección Export from Regional Gateway. Esta política tiene una Policy Priority de 5000 y una Policy Action de tipo Deny. Dicha política de enrutamiento bloquea la comunicación entre las conexiones VPN, las conexiones de virtual border router (VBR) y las conexiones de Cloud Connect Network (CCN).
Si su centro de datos local ya está conectado a un transit router mediante una conexión IPsec-VPN y una VPC, no se admite el balanceo de carga si también agrega una conexión VPN directa entre ese mismo centro de datos y el transit router.
-
A continuación se describen las cuotas de recursos.
Recurso
Cuota predeterminada
Solicitar un aumento de cuota
Número de conexiones VPN por transit router
50
Puede solicitar un aumento de cuota mediante uno de los siguientes métodos:
En la página Quotas, solicite un aumento de cuota. Para obtener más información, consulte Increase CEN quotas.
En Quota Center, solicite un aumento de cuota. Para obtener más información, consulte Create a quota increase application.
Número de conexiones VPN que admiten enrutamiento Equal-Cost Multipath (ECMP) por transit router
32
No se puede modificar
Número de transit routers que se pueden conectar a una conexión IPsec
1
No se puede modificar
Facturación
Una conexión VPN puede generar cargos por la tarifa de conexión del transit router y el reenvío de datos, la tarifa de instancia de la conexión IPsec y la tarifa de transferencia de datos. Los elementos facturables varían según el tipo de red de la conexión IPsec.
Reglas de facturación para conexiones VPN a través de internet
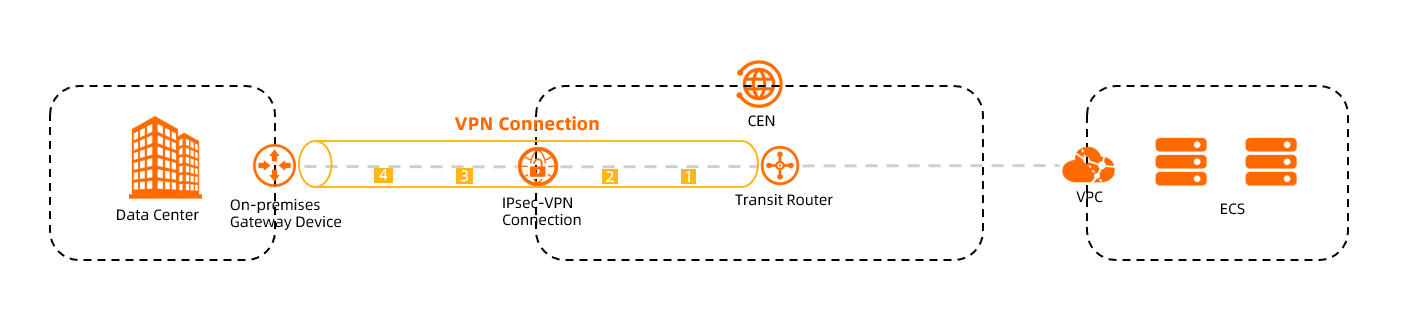
Núm. | Elemento facturable | Descripción | Documentación relacionada |
① | Tarifa de conexión del transit router | Cargo por conectar un transit router a una conexión IPsec. |
|
② | Tarifa de reenvío de datos del transit router | Cargo por el tráfico que una conexión IPsec envía a un transit router. | |
③ | Tarifa de instancia de la conexión IPsec | Cargo correspondiente a la instancia de la conexión IPsec. | |
④ | Tarifa de transferencia de datos | Cargo generado cuando una conexión IPsec envía tráfico a un centro de datos local. |
Reglas de facturación para conexiones VPN a través de redes privadas
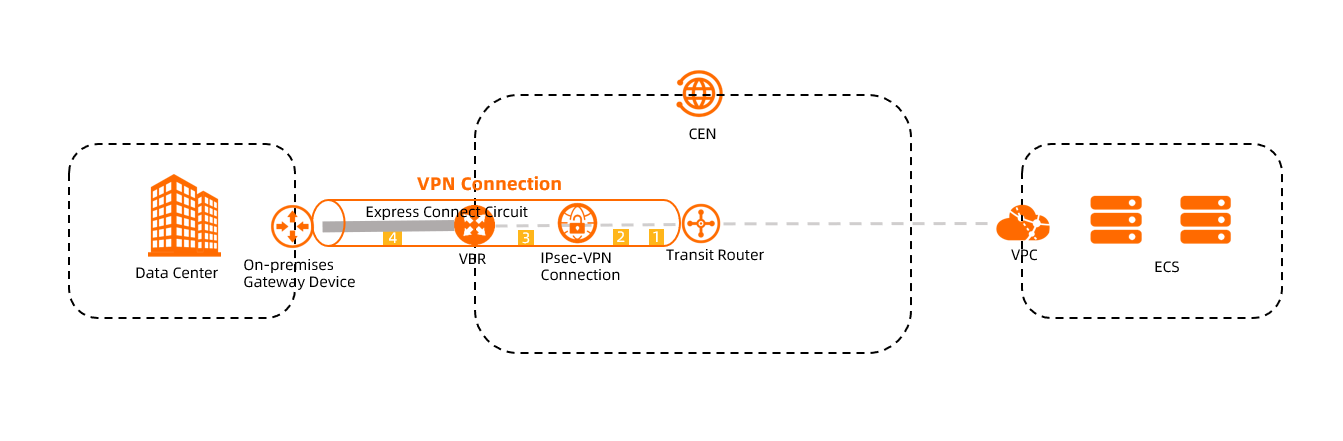
Núm. | Elemento facturable | Descripción | Documentación relacionada |
① | Tarifa de conexión del transit router | Cargo generado cuando un transit router se conecta a una instancia de VBR y a una conexión IPsec. |
|
② | Tarifa de reenvío de datos del transit router | Cargo generado cuando una instancia de VBR envía tráfico a un transit router. | |
③ | Tarifa de instancia de la conexión IPsec | Cargo de instancia generado después de crear una conexión IPsec. | |
④ | Tarifa de transferencia de datos salientes | Cargo generado cuando una instancia de VBR envía tráfico a un centro de datos local. |
Flujo de trabajo
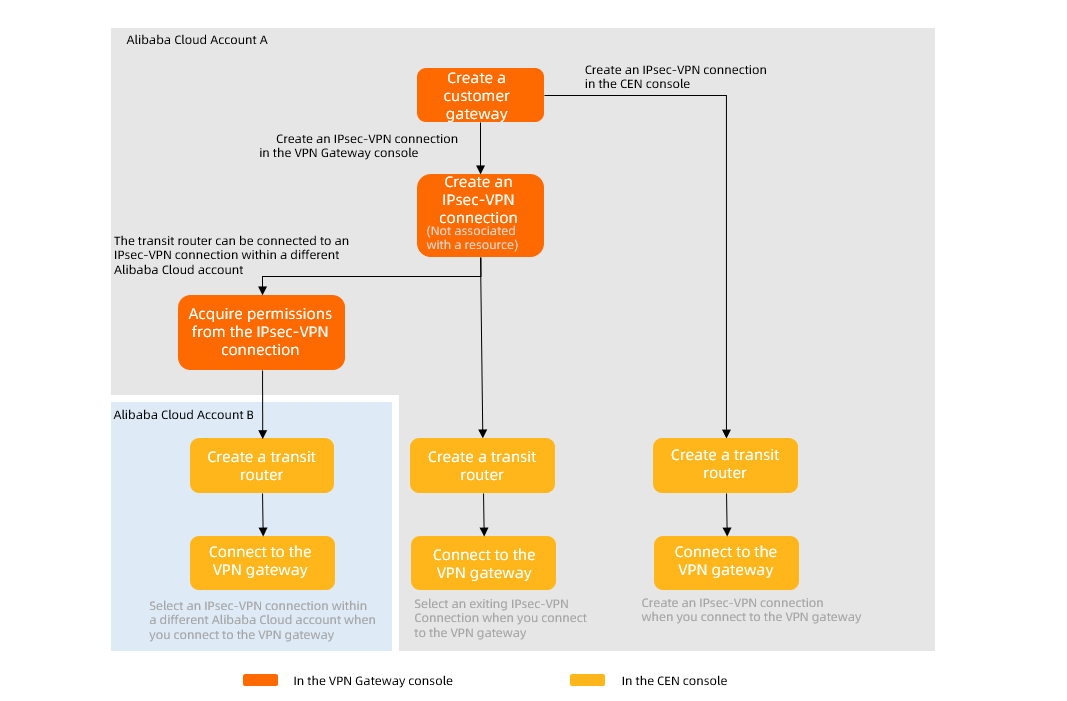
Una conexión VPN asocia un transit router con una conexión IPsec. Una vez establecida la asociación, el centro de datos local alcanza el transit router a través de la conexión IPsec y se comunica con otras redes adjuntas.
La conexión IPsec se crea desde la consola de CEN o desde la consola de VPN Gateway, e incluye las conexiones entre cuentas. A continuación se muestra el flujo de trabajo, el cual varía según la cuenta propietaria de la conexión IPsec y el lugar donde se crea.
Al crear una conexión IPsec, debe especificar un customer gateway para dicha conexión. Por lo tanto, cree el customer gateway antes de crear la conexión IPsec.
Cuando cree una conexión IPsec en la consola de VPN Gateway, establezca Associate Resource en Do Not Associate.
Requisitos previos
Antes de crear una conexión VPN, elija el flujo de trabajo adecuado y complete todas las preparaciones obligatorias:
Modo de túnel doble
-
Importante
Cuando cree una instancia de transit router, configure un bloque CIDR para dicho transit router. El sistema asigna una dirección IP del bloque CIDR a la conexión IPsec. Para obtener más información sobre los bloques CIDR de los transit routers, consulte Transit router CIDR blocks.
Modo de túnel único
-
Importante
Cuando cree una instancia de transit router, configure un bloque CIDR para dicho transit router. El sistema asigna una dirección IP del bloque CIDR a la conexión IPsec. Para obtener más información sobre los bloques CIDR de los transit routers, consulte Transit router CIDR blocks.
Authorize an IPsec connection to connect to a cross-account transit router
Crear una conexión VPN
Inicie sesión en la consola de Cloud Enterprise Network (CEN).
En la página CEN Instance, haga clic en el ID de la instancia de CEN que desea gestionar.
En la pestaña , busque el transit router en la región de destino y, en la columna Actions, haga clic en Create Connection > Create Intra-Region Connection.
-
En la página Create Intra-Region Connection, configure los parámetros de la conexión VPN y haga clic en OK.
Los parámetros obligatorios varían según el flujo de trabajo utilizado para crear la conexión IPsec. A continuación se enumeran todos los parámetros como referencia.
NotaLa primera vez que ejecuta esta operación, el sistema crea automáticamente un rol vinculado al servicio llamado AliyunServiceRoleForVpn. Este rol permite que VPN Gateway gestione recursos como interfaces de red elásticas (ENI) y security groups para crear la conexión VPN. Si el rol ya existe en su cuenta, el sistema no lo vuelve a crear. Para obtener más información sobre AliyunServiceRoleForVpn, consulte AliyunServiceRoleForVpn.
Modo de túnel doble
Configuración básica
Parámetro
Descripción
Instance Type
Seleccione VPN Gateway.
Region
Seleccione la región donde está desplegado el transit router.
Transit Router
El sistema muestra los transit routers disponibles en la región actual.
Account
Seleccione el tipo de cuenta a la que pertenece la conexión IPsec.
Un transit router puede conectarse a una conexión IPsec que pertenezca a la misma cuenta o a una cuenta distinta.
Si la conexión IPsec y la instancia de transit router pertenecen a la misma cuenta de Alibaba Cloud, seleccione Your Account.
Si pertenecen a cuentas de Alibaba Cloud distintas, seleccione Another Account e introduzca el ID de la cuenta de Alibaba Cloud (cuenta principal) a la que pertenece la conexión IPsec.
Individual Resource
Seleccione el tipo de conexión IPsec. Valores válidos:
Create Resource: el transit router se conecta a una nueva conexión IPsec.
Una vez creada la conexión VPN, el sistema genera una conexión IPsec y la asocia con el transit router. Puede ir a la consola de VPN Gateway y hacer clic en Edit para consultar los detalles de la nueva conexión IPsec. Para obtener más información, consulte IPsec connection (associated with a transit router).
Select Resource: el transit router se conecta a una conexión IPsec existente.
Connection Name
Introduzca un nombre para la conexión VPN.
Gateway Type
Seleccione el tipo de red de la conexión IPsec. Valores válidos:
Public (predeterminado): la conexión IPsec establece un túnel cifrado a través de internet.
Private: la conexión IPsec establece un túnel cifrado a través de una red privada.
Routing Mode
Seleccione el modo de enrutamiento de la conexión IPsec. Valores válidos:
Destination Routing (predeterminado): reenvía el tráfico según la dirección IP de destino.
Flow Protection: enruta y reenvía el tráfico según las direcciones IP de origen y destino exactas.
Si selecciona Flow Protection, debe configurar Local CIDR Block y Peer CIDR Block. Una vez configurada la conexión VPN, el sistema agrega automáticamente una ruta de destino a la tabla de rutas de la conexión IPsec. De forma predeterminada, dicha ruta se anuncia después en la tabla de rutas del transit router asociado a la conexión IPsec.
Apply Immediately
Indica si se inicia de inmediato la negociación IPsec. Valores válidos:
Yes: el sistema inicia la negociación IPsec inmediatamente después de completar la configuración.
No (predeterminado): el sistema inicia la negociación IPsec solo cuando detecta tráfico de datos.
Enable BGP
Off (predeterminado): configure las rutas estáticas manualmente.
On: la conexión IPsec aprende y anuncia rutas automáticamente mediante el enrutamiento dinámico BGP.
Local ASN
Este parámetro es obligatorio si establece Enable BGP en On.
Introduzca el número de sistema autónomo (ASN) correspondiente al lado de Alibaba Cloud de la conexión IPsec. Valor predeterminado: 45104. Rango válido: 1 to 4294967295.
Puede introducir un ASN en formato de dos partes: un número de 16 bits, un punto (.) y otro número de 16 bits. Cada parte es un valor decimal.
Por ejemplo, si introduce 123.456, el ASN es 123 × 65536 + 456 = 8,061,384.
NotaSe recomienda usar un ASN privado para establecer una conexión BGP con Alibaba Cloud. Para obtener información sobre los rangos de ASN privados, consulte la documentación correspondiente.
Configuración de túneles
En el modo de túnel doble, debe configurar tanto Tunnel 1 como Tunnel 2, y asegurarse de que ambos estén activos. Si configura o utiliza solo un túnel, la conexión IPsec-VPN no podrá ofrecer redundancia de enlaces ni recuperación ante desastres a nivel de zona.
Parámetro
Descripción
Enable BGP
Habilite BGP si la conexión IPsec necesita usar el protocolo de enrutamiento BGP. De forma predeterminada, BGP está deshabilitado.
Antes de usar el enrutamiento dinámico BGP, compruebe que el dispositivo de gateway local sea compatible con BGP. Se recomienda familiarizarse con el mecanismo de funcionamiento y las limitaciones de BGP dynamic routing.
Local ASN
Después de habilitar BGP, introduzca el ASN del lado local (lado de Alibaba Cloud) del túnel. Ambos túneles usan el mismo ASN. Valor predeterminado: 45104. Rango válido: 1 to 4294967295.
NotaSe recomienda usar un ASN privado para establecer una conexión BGP con Alibaba Cloud. Para obtener información sobre los rangos de ASN privados, consulte la documentación correspondiente.
Customer Gateways
Seleccione el customer gateway que desea asociar con el túnel.
Pre-Shared Key
Introduzca la clave de autenticación del túnel. Esta clave se usa para la autenticación de identidad entre el túnel y su extremo remoto.
La clave debe tener entre 1 y 100 caracteres. Puede contener dígitos, letras mayúsculas, letras minúsculas y los siguientes caracteres especiales:
~`!@#$%^&*()_-+={}[]\|;:',.<>/?. No puede contener espacios.Si no especifica una clave precompartida, el sistema genera una cadena aleatoria de 16 caracteres. Después de crear la conexión IPsec, puede hacer clic en Edit en el túnel para consultar la clave generada por el sistema.
ImportanteLa clave precompartida del túnel debe coincidir con la clave del extremo remoto. De lo contrario, no se podrá establecer el túnel.
Encryption Configuration
-
IKE Configurations (cifrado de fase 1)
Parámetro
Descripción
Version
Use ikev2. IKEv2 simplifica la negociación SA y ofrece mejor compatibilidad con escenarios que incluyen varios bloques CIDR.
Negotiation Mode
main (predeterminado): modo principal. Este modo cifra la información de identidad durante la transmisión, lo que proporciona mayor seguridad durante la negociación que el modo agresivo.
aggressive: modo agresivo. Ofrece una negociación más rápida y una tasa de éxito más alta.
Tras una negociación exitosa, ambos modos proporcionan el mismo nivel de seguridad para la transmisión de datos.
Encryption Algorithm
Algoritmo de cifrado utilizado en la negociación de fase 1.
Algoritmos compatibles: AES-128, AES-192, AES-256, DES y 3DES (no recomendado).
Authentication Algorithm
Algoritmo de autenticación utilizado en la negociación de fase 1.
Algoritmos compatibles: SHA1 (predeterminado), MD5, SHA2-256, SHA2-384 y SHA2-512.
Al configurar la VPN en algunos dispositivos de gateway locales, es posible que deba especificar un algoritmo PRF. El algoritmo PRF debe ser el mismo que el algoritmo de autenticación IKE.
DH Group (Perfect Forward Secrecy)
Seleccione el algoritmo de intercambio de claves Diffie-Hellman para la negociación de fase 1.
disabled: no usa el algoritmo de intercambio de claves DH.
Seleccione
disabledpara clientes que no admiten PFS.Si selecciona cualquier grupo distinto de
disabled, la función Perfect Forward Secrecy (PFS) se habilita de forma predeterminada. Esto exige actualizar la clave en cada renegociación. Por lo tanto, también debe habilitar PFS en su dispositivo de gateway local.
group1, group2, group5, group14: un número de grupo DH mayor implica mayor seguridad, pero también consume más recursos.
SA Life Cycle (seconds)
Tiempo de vida de la asociación de seguridad (SA) negociada en la fase 1. Valor predeterminado: 86400. Rango de valores: 0 a 86400.
LocalId
Identificador del extremo local del túnel. De forma predeterminada, se usa la dirección IP del túnel como identificador local.
Este identificador se usa únicamente para la negociación y no cumple ninguna otra función. Puede ser una dirección IP o un nombre de dominio completo (FQDN), y no puede contener espacios. Utilice una dirección IP privada como identificador del extremo local del túnel.
Si usa un FQDN para
LocalId, por ejemplo,example.aliyun.com, el identificador de par configurado en su dispositivo de gateway local debe coincidir con el valor deLocalId. Establezca el modo de negociación enaggressive.RemoteId
Identificador del extremo remoto del túnel. De forma predeterminada, se usa la dirección IP del customer gateway asociado como identificador remoto.
Este identificador se usa únicamente para la negociación y no cumple ninguna otra función. Puede ser una dirección IP o un FQDN, y no puede contener espacios. Utilice una dirección IP privada como identificador del extremo remoto del túnel.
Si usa un FQDN para
RemoteId, por ejemplo,example.aliyun.com, el identificador local configurado en su dispositivo de gateway local debe coincidir con el valor deRemoteId. Establezca el modo de negociación enaggressive. -
IPsec Configurations (cifrado de fase 2)
Configure los parámetros de la negociación de fase 2:
Encryption Algorithm, Authentication Algorithm, DH Group (Perfect Forward Secrecy) y SA Life Cycle (seconds): consulte las descripciones de las opciones correspondientes en la sección IKE Configurations de la fase 1.
DPD: mantenga esta función habilitada. Detecta si el dispositivo remoto está activo. Tras un tiempo de espera de 30 segundos, se elimina la SA y se inicia automáticamente una renegociación.
NAT Traversal: mantenga esta función habilitada. Cuando está activa, el sistema detecta automáticamente los dispositivos NAT durante la negociación del túnel. Si detecta un dispositivo NAT, utiliza la encapsulación UDP 4500. Durante la transmisión de datos, se omite la validación del puerto UDP para garantizar que los paquetes cuyos números de puerto modificó el NAT se reciban correctamente.
BGP Configuration
Si habilitó BGP para la conexión IPsec, puede especificar el bloque CIDR del túnel BGP y la dirección IP del túnel BGP del lado de Alibaba Cloud. Si no ha habilitado BGP, puede hacerlo después de crear la conexión IPsec. Para obtener más información, consulte IPsec-VPN connection (attached to a TR).
Configuración avanzada
Cuando crea una conexión VPN, las siguientes funciones avanzadas se habilitan de forma predeterminada.
Automatic Advertising: habilita la función route synchronization para el TR. Esto publica automáticamente las rutas de la tabla de rutas del TR en la tabla de rutas de la conexión IPsec-VPN.
Automatically Associate with Default Route Table of Transit Router: el tráfico que ingresa al TR desde la conexión IPsec-VPN se reenvía según la tabla de rutas predeterminada del TR.
Automatically Advertise System Routes to Default Route Table of Transit Router: habilita la función route learning para el TR. El TR aprende automáticamente las rutas de la tabla de rutas de la conexión IPsec-VPN.
Modo de túnel único
Las conexiones IPsec-VPN se actualizaron al modo de túnel doble. Utilice las siguientes instrucciones para gestionar las conexiones existentes en modo de túnel único.
Configuración básica
Parámetro
Descripción
Instance Type
Seleccione VPN Gateway.
Region
Seleccione la región donde está desplegado el transit router.
Transit Router
Muestra los transit routers disponibles en la región actual.
Account
Seleccione el tipo de cuenta a la que pertenece la conexión IPsec.
Un transit router puede conectarse a una conexión IPsec que pertenezca a la misma cuenta o a una cuenta distinta.
Si la conexión IPsec y la instancia de transit router pertenecen a la misma cuenta de Alibaba Cloud, seleccione Your Account.
Si pertenecen a cuentas de Alibaba Cloud distintas, seleccione Another Account e introduzca el ID de la cuenta de Alibaba Cloud (cuenta principal) a la que pertenece la conexión IPsec.
Individual Resource
Seleccione el tipo de conexión IPsec. Valores válidos:
Create Resource: el transit router se conecta a una nueva conexión IPsec.
Una vez creada la conexión VPN, el sistema genera una conexión IPsec y la asocia con el transit router. Puede ir a la consola de VPN Gateway y hacer clic en Edit para consultar los detalles de la nueva conexión IPsec. Para obtener más información, consulte Modify an IPsec connection.
Select Resource: el transit router se conecta a una conexión IPsec existente.
Connection Name
Introduzca un nombre para la conexión VPN.
Tag
Agregue una etiqueta a la conexión VPN.
Tag key: no puede ser una cadena vacía. La clave puede tener hasta 64 caracteres y no puede comenzar con
aliyunni conacs:. No puede contenerhttp://nihttps://.Tag value: puede ser una cadena vacía. El valor puede tener hasta 128 caracteres y no puede comenzar con
aliyunni conacs:. No puede contenerhttp://nihttps://.
Puede agregar varias etiquetas a una conexión VPN. Para obtener más información, consulte Tags.
Gateway Type
Seleccione el tipo de red de la conexión IPsec. Valores válidos:
Public (predeterminado): la conexión IPsec establece un túnel cifrado a través de internet.
Private: la conexión IPsec establece un túnel cifrado a través de una red privada.
Zone
Seleccione una zona.
El sistema crea los recursos en la zona seleccionada.
Customer Gateway
Seleccione un customer gateway para la conexión IPsec.
Routing Mode
Seleccione el modo de enrutamiento de la conexión IPsec. Valores válidos:
Destination Routing (predeterminado): reenvía el tráfico según la dirección IP de destino.
Flow Protection: enruta y reenvía el tráfico según las direcciones IP de origen y destino exactas.
Si selecciona Flow Protection, debe configurar Local CIDR Block y Peer CIDR Block. Una vez configurada la conexión VPN, el sistema agrega automáticamente una ruta de destino a la tabla de rutas de la conexión IPsec. De forma predeterminada, dicha ruta se anuncia después en la tabla de rutas del transit router asociado a la conexión IPsec.
Apply Immediately
Indica si se inicia de inmediato la negociación IPsec. Valores válidos:
Yes: el sistema inicia la negociación IPsec inmediatamente después de completar la configuración.
No (predeterminado): el sistema inicia la negociación IPsec solo cuando detecta tráfico de datos.
Pre-shared Key
Introduzca la clave de autenticación de la conexión IPsec. Esta clave autentica la conexión entre el lado de Alibaba Cloud y el centro de datos local.
La clave debe tener entre 1 y 100 caracteres. Si no especifica una clave precompartida, el sistema genera una cadena aleatoria de 16 caracteres.
Después de crear la conexión VPN, puede ir a la consola de VPN Gateway y hacer clic en Edit para consultar la clave precompartida generada por el sistema. Para obtener más información, consulte Modify an IPsec connection.
ImportanteLa clave precompartida de la conexión IPsec debe coincidir con la clave utilizada en el centro de datos local. De lo contrario, no se podrá establecer la conexión IPsec.
Configuración de IKE e IPsec
Parámetro
Descripción
IKE Settings
Edition
Seleccione la versión del protocolo IKE. Valores válidos:
ikev1
ikev2 (predeterminado)
Se admiten IKEv1 e IKEv2. En comparación con IKEv1, IKEv2 simplifica la negociación SA y ofrece mejor compatibilidad con escenarios que incluyen varios segmentos de red. Se recomienda seleccionar IKEv2.
Negotiation Mode
Seleccione el modo de negociación. Valores válidos:
main (predeterminado): modo principal. Proporciona mayor seguridad durante la negociación.
aggressive: modo agresivo. Ofrece una negociación más rápida y una tasa de éxito más alta.
Tras una negociación exitosa, ambos modos proporcionan el mismo nivel de seguridad para la transmisión de datos.
Encryption Algorithm
Seleccione el algoritmo de cifrado para la negociación de fase 1.
Algoritmos compatibles: AES (aes128, predeterminado), AES192, AES256, DES y 3DES.
Authentication Algorithm
Seleccione el algoritmo de autenticación para la negociación de fase 1.
Algoritmos compatibles: SHA1 (predeterminado), MD5, SHA256, SHA384 y SHA512.
DH Group
Seleccione el algoritmo de intercambio de claves Diffie-Hellman (DH) para la negociación de fase 1. Valores válidos:
group1: grupo DH 1.
group2 (predeterminado): grupo DH 2.
group5: grupo DH 5.
group14: grupo DH 14.
SA Lifetime (Seconds)
Establezca el tiempo de vida de la asociación de seguridad (SA) para la negociación de fase 1, en segundos. Valor predeterminado: 86400. Rango válido: 0 to 86400.
LocalId
Introduzca el identificador del lado de Alibaba Cloud de la conexión IPsec, utilizado para la negociación de fase 1. El valor predeterminado es la dirección IP del gateway de la conexión IPsec.
LocalId admite el formato FQDN. Si utiliza este formato, se recomienda establecer el modo de negociación en aggressive.
RemoteId
Introduzca el identificador del lado del centro de datos local, utilizado para la negociación de fase 1. El valor predeterminado es la dirección IP del customer gateway.
RemoteId admite el formato FQDN. Si utiliza este formato, se recomienda establecer el modo de negociación en aggressive.
IPsec Settings
Encryption Algorithm
Seleccione el algoritmo de cifrado para la negociación de fase 2.
Algoritmos compatibles: AES (aes128, predeterminado), AES192, AES256, DES y 3DES.
Authentication Algorithm
Seleccione el algoritmo de autenticación para la negociación de fase 2.
Algoritmos compatibles: SHA1 (predeterminado), MD5, SHA256, SHA384 y SHA512.
DH Group
Seleccione el algoritmo de intercambio de claves DH para la negociación de fase 2. Valores válidos:
disabled: no usa el algoritmo de intercambio de claves DH.
Seleccione disabled para clientes que no admiten Perfect Forward Secrecy (PFS).
Si selecciona cualquier grupo distinto de disabled, PFS se habilita de forma predeterminada. Esto exige actualizar la clave en cada renegociación. Por lo tanto, también debe habilitar PFS en el cliente correspondiente.
group1: grupo DH 1.
group2 (predeterminado): grupo DH 2.
group5: grupo DH 5.
group14: grupo DH 14.
SA Lifetime (Seconds)
Establezca el tiempo de vida de la SA para la negociación de fase 2, en segundos. Valor predeterminado: 86400. Rango válido: 0 to 86400.
DPD
Indica si se habilita la detección de pares inactivos (DPD). DPD está habilitado de forma predeterminada.
Cuando está habilitado, la conexión IPsec-VPN envía paquetes DPD para comprobar la actividad del extremo remoto. Si este no responde en 30 segundos, se considera desconectado. Se eliminan la SA ISAKMP y la SA IPsec correspondiente, y se quita el túnel de seguridad. Luego, la conexión IPsec-VPN reinicia automáticamente la negociación del túnel.
NAT Traversal
Indica si se habilita la transversalidad de traducción de direcciones de red (NAT).
Después de habilitar la transversalidad NAT, el proceso de negociación IKE omite la verificación del puerto UDP y ayuda a descubrir los dispositivos de gateway NAT en el túnel de comunicación cifrado. Esta función está habilitada de forma predeterminada.
Configuración de BGP
El enrutamiento dinámico BGP permite que la conexión IPsec aprenda y anuncie rutas automáticamente, lo que reduce los costos de mantenimiento y los errores de configuración.
BGP está deshabilitado de forma predeterminada. Antes de configurar los parámetros de BGP, debe habilitarlo.
Parámetro
Descripción
Tunnel CIDR Block
Introduzca el bloque CIDR del túnel IPsec.
El bloque CIDR del túnel debe ser una subred /30 dentro de 169.254.0.0/16. No puede ser 169.254.0.0/30, 169.254.1.0/30, 169.254.2.0/30, 169.254.3.0/30, 169.254.4.0/30, 169.254.5.0/30, 169.254.6.0/30 ni 169.254.169.252/30.
Local BGP IP
Introduzca la dirección IP BGP del lado de Alibaba Cloud de la conexión IPsec.
Esta dirección debe pertenecer al bloque CIDR del túnel.
Local ASN
Introduzca el ASN del lado de Alibaba Cloud de la conexión IPsec. Valor predeterminado: 45104. Rango válido: 1 to 4294967295.
Puede introducir un ASN en formato de dos partes: un número de 16 bits, un punto (.) y otro número de 16 bits. Cada parte es un valor decimal.
Por ejemplo, si introduce 123.456, el ASN es 123 × 65536 + 456 = 8,061,384.
NotaSe recomienda usar un ASN privado para establecer una conexión BGP con Alibaba Cloud. Para obtener información sobre los rangos de ASN privados, consulte la documentación correspondiente.
Comprobación de estado
Las comprobaciones de estado detectan la conectividad entre el centro de datos local y Alibaba Cloud a través de la conexión IPsec. Las rutas se cambian automáticamente según los resultados para mejorar la disponibilidad de la red.
La comprobación de estado está deshabilitada de forma predeterminada. Antes de agregar una configuración de comprobación de estado, debe habilitarla.
ImportanteDespués de configurar la comprobación de estado, agregue una ruta en el centro de datos local con el bloque CIDR de destino establecido en Source IP Address (con máscara /32) y el siguiente salto apuntando a la conexión IPsec. Esto garantiza que la comprobación de estado funcione correctamente.
Parámetro
Descripción
Destination IP
Introduzca la dirección IP del centro de datos local a la que el lado de Alibaba Cloud puede acceder a través de la conexión IPsec.
Source IP
Introduzca la dirección IP del lado de Alibaba Cloud a la que el centro de datos local puede acceder a través de la conexión IPsec.
Retry Interval
Seleccione el intervalo en el que se realizan los reintentos de la comprobación de estado. Unidad: segundos. Valor predeterminado: 3.
Retries
Seleccione el número de reintentos de la comprobación de estado. Valor predeterminado: 3.
Switch Route
Seleccione si desea permitir que el sistema retire las rutas publicadas cuando falla una comprobación de estado. El valor predeterminado es Yes, lo que significa que el sistema retira las rutas publicadas si la comprobación de estado falla.
Si deselecciona Yes, el sistema no retirará las rutas publicadas cuando falle una comprobación de estado.
Configuración avanzada
Cuando crea una conexión VPN, las siguientes funciones avanzadas se habilitan de forma predeterminada.
Parámetro
Descripción
Automatically Advertise Routes to VPN
Si habilita esta función, la conexión VPN propaga automáticamente las rutas de la tabla de rutas del transit router a la tabla de rutas BGP de la conexión IPsec.
NotaEsta función solo surte efecto si el enrutamiento dinámico BGP está habilitado entre la conexión IPsec y el centro de datos local.
Más adelante puede usar la función Automatic Route Advertisement para deshabilitar esta funcionalidad. Para obtener más información, consulte Route synchronization.
Associate with Default Route Table of Transit Router
Si habilita esta función, la conexión VPN se asocia con la tabla de rutas predeterminada del transit router. Luego, el transit router reenvía el tráfico de la conexión IPsec consultando dicha tabla.
Propagate system routes to transit router route table
Si habilita esta función, la conexión VPN propaga las rutas de la tabla de rutas basada en destino y de la tabla de rutas BGP de la conexión IPsec hacia la tabla de rutas predeterminada del transit router.
Puede deshabilitar estas funciones avanzadas y personalizar la conectividad de la conexión VPN mediante las funciones de enrutamiento del transit router, como la asociación de tablas de rutas y el aprendizaje de rutas. Para obtener más información, consulte Route management.
Modificar la tabla de rutas asociada de una conexión VPN
Después de crear una conexión VPN, puede cambiar la tabla de rutas del transit router que tiene asociada.
Si la sincronización de rutas está habilitada para la conexión VPN, el sistema retira las rutas sincronizadas previamente de la conexión IPsec cuando usted cambia la tabla de rutas del transit router asociada. Posteriormente, el sistema sincroniza las rutas de la nueva tabla hacia la tabla de rutas BGP de la conexión IPsec. Para obtener más información sobre la sincronización de rutas, consulte Route synchronization.
Inicie sesión en la consola de CEN.
En la página CEN Instance, haga clic en el ID de la instancia de CEN que desea gestionar.
En la pestaña , haga clic en el ID de la instancia del transit router en la región de destino.
En la pestaña Intra-Region Connections, busque la conexión VPN y haga clic en su ID.
En el panel Attachment Details, vaya a la sección Basic Information y haga clic en Modify junto a Associated Route Table.
En el cuadro de diálogo Modify Route Table, seleccione la tabla de rutas del transit router de destino y haga clic en OK.
Crear una conexión VPN mediante API
Puede usar herramientas como Alibaba Cloud SDK (recommended), Alibaba Cloud CLI, Terraform y Resource Orchestration Service (ROS) para llamar a las operaciones de API que crean y modifican conexiones VPN. A continuación se muestran las operaciones de API correspondientes:
CreateTransitRouterVpnAttachment: crea una conexión VPN.
UpdateTransitRouterVpnAttachmentAttribute: modifica una conexión VPN.
ReplaceTransitRouterRouteTableAssociation: reemplaza la tabla de rutas del transit router asociada con una conexión de instancia de red.