Os transit routers usam políticas de roteamento para filtrar e modifique rotas, o que oferece controle granular sobre a comunicação de rede na instância CEN.
Por que usar políticas de roteamento
As políticas de roteamento controlam o anúncio de rotas entre instâncias de rede conectadas a um transit router:
Isolamento de segmentos de rede: impede a comunicação entre virtual private clouds (VPCs) específicas.
Controle do escopo de anúncio de rotas: restringe as rotas anunciadas para regiões ou instâncias de rede específicas.
Influência na seleção de caminho: modifica atributos da rota, como comprimento do caminho AS, valores de comunidade ou prioridade, para direcionar o tráfego pelos caminhos preferenciais.
Bloqueio de rotas indesejadas: rejeita rotas de origens específicas ou com prefixos específicos para impor a segmentação de rede.
Como funcionam as políticas de roteamento
Um transit router contém tabelas de rotas e políticas de roteamento. As políticas filtram rotas mediante associação com tabelas de rotas.
Edições do transit router
Há duas edições de transit routers, que diferem na forma como as políticas de roteamento se associam às tabelas de rotas.
|
Recurso |
Basic Edition |
Enterprise Edition |
|
Tabelas de rotas |
Apenas uma tabela de rotas do sistema |
Uma tabela de rotas do sistema + tabelas de rotas personalizadas |
|
Associação de política de roteamento |
Associada automaticamente à tabela de rotas do sistema |
Você escolha qual tabela de rotas associar (do sistema ou personalizada) |
|
Escopo |
Aplica-se a todos os transit routers Basic Edition na região |
Aplica-se apenas ao transit router Enterprise Edition associado |
Direção da política
As políticas de roteamento aplicam-se em uma das duas direções seguintes:
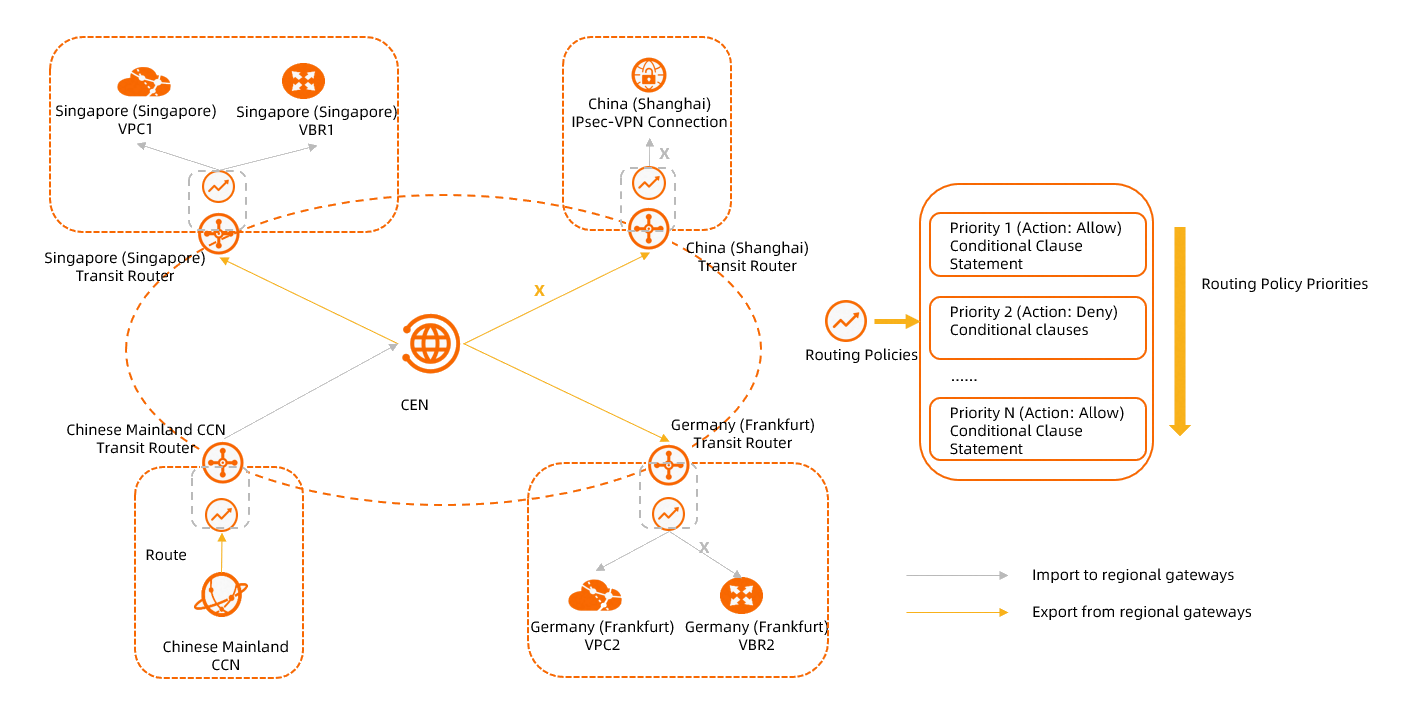
Ingress Regional Gateway: filtra rotas anunciadas para o transit router na região atual, provenientes de instâncias de rede locais ou de transit routers remotos.
Egress Regional Gateway: filtra rotas anunciadas pelo transit router na região atual, destinadas a instâncias de rede locais ou a transit routers remotos.
Prioridade
Cada política de roteamento tem um valor de prioridade de 1 a 100, em que um número menor indica maior prioridade. Não é possível atribuir a mesma prioridade a duas políticas de roteamento aplicáveis na mesma região e direção.
Processo de correspondência
O sistema avalia as rotas conforme as políticas de roteamento, seguindo a ordem de prioridade (do menor número para o maior):
O sistema avalia a rota com base na política de roteamento de maior prioridade.
-
Se a rota atender a todas as condições de correspondência, o sistema aplica a ação da política:
Allow: permite a rota. Se houver uma prioridade de política associada defina, a avaliação continua com essa política. Caso contrário, a avaliação termina.
Reject: rejeita a rota. A avaliação termina imediatamente.
Se a rota não atender a todas as condições de correspondência, a avaliação passa para a próxima política de roteamento na ordem de prioridade.
Se a rota não corresponder a nenhuma política de roteamento, ela será permitida por padrão.
Você só pode defina valores de política e prioridades de políticas associadas quando a ação da política estiver configure como Allow.

Componentes da política de roteamento
Uma política de roteamento consiste em três partes: informações básicas, condições de correspondência e valores da política.
Informações básicas
|
Parâmetro |
Descrição |
|
Routing Policy Priority |
Valores válidos: 1 a 100. Um valor menor indica maior prioridade. As prioridades devem ser exclusivas por região e direção. |
|
Description |
Descrição da política de roteamento. |
|
Region |
Região onde a política se aplica. Exclusivo da Basic Edition. Aplica-se a todos os transit routers Basic Edition na região. |
|
Associated Route Table |
Tabela de rotas a ser associada à política. Exclusivo da Enterprise Edition. |
|
Policy Direction |
Direção em que a política se aplica: Ingress Regional Gateway ou Egress Regional Gateway. Direção da política. |
|
Action Policy |
Ação executada nas rotas que atendem a todas as condições de correspondência: Allow (permite a rota) ou Reject (rejeita a rota). |
|
Associated Route Policy Priority |
Prioridade de uma política a ser encadeada após esta. Disponível apenas quando Action Policy é Allow. A política encadeada deve estar na mesma região e direção, com prioridade inferior (número maior). |
Condições de correspondência
Para acionar a ação da política, a rota deve atender a todas as condições especifique.
|
Condição |
Descrição |
Restrições de direção |
|
Source Region |
Corresponde a rotas anunciadas de uma região especificada. |
Nenhuma |
|
Destination Region |
Corresponde a rotas anunciadas para uma região especificada. |
Válido apenas quando Policy Direction é Egress Regional Gateway e a região de destino não é a região atual. |
|
Source Instance ID List |
Corresponde a rotas de instâncias de rede especificadas (VPC, ECR, IPsec-VPN, VBR, CCN ou SAG). Selecione Exclude Specified IDs para inverter a correspondência. |
Nenhuma |
|
Destination Instance ID List |
Corresponde a rotas destinadas a instâncias de rede especificadas. Mesmos tipos da Source Instance ID List. Suporta Exclude Specified IDs. |
Válido apenas quando Policy Direction é Egress Regional Gateway e as instâncias de destino estão na região atual. |
|
Destination Route Table |
Corresponde a rotas anunciadas para tabelas de rotas especificadas. |
Válido apenas quando Policy Direction é Egress Regional Gateway e as tabelas de rotas pertencem a instâncias de rede na região atual. |
|
Source Instance Type |
Corresponde a rotas de tipos de instância especificados: VPC, ECR, VPN, VBR ou CCN. Detalhes do Source Instance Type. |
Nenhuma |
|
Destination Instance Type |
Corresponde a rotas para tipos de instância especificados: VPC, ECR, VPN, VBR ou CCN. Detalhes do Destination Instance Type. |
Válido apenas quando Policy Direction é Egress Regional Gateway e os tipos de instância são suportados na região atual. |
|
IP Type |
Corresponde a rotas por versão de IP: IPv4 ou IPv6. Se não especificado, ambas serão correspondidas. |
Nenhuma |
|
Route Type |
Corresponde a rotas por tipo: System (crie automaticamente), Custom (adicionada pelo usuário a partir de tabelas de rotas VPC ou VBR) ou BGP (anunciada via BGP). O tipo Custom não corresponde a rotas estáticas em tabelas de rotas de transit routers Enterprise Edition. |
Nenhuma |
|
Route Prefix |
Corresponde a rotas por prefixo. Fuzzy Match: o prefixo da rota está contido em um prefixo especificado (por exemplo, 10.10.0.0/16 corresponde a 10.10.10.0/24). Exact Match: o prefixo da rota é idêntico a um prefixo especificado. |
Nenhuma |
|
AS Path |
Corresponde a rotas por caminho AS. Fuzzy Match: o caminho AS sobrepõe-se ao valor especificado (por exemplo, |
Nenhuma |
|
Community |
Corresponde a rotas por comunidade BGP. Fuzzy Match: a comunidade sobrepõe-se ao valor especificado. Exact Match: a comunidade é idêntica ao valor especificado. A comunidade é um atributo BGP transitivo opcional. |
Nenhuma |
Detalhes do Source Instance Type
Quando Source Instance Type está definido como VPN:
Se uma conexão IPsec ou servidor ssl estiver associado a um gateway VPN, VPN indicará o gateway VPN. Isso só terá efeito quando a vpc associada ao gateway VPN estiver anexada a um transit router e o BGP estiver habilitado no gateway VPN.
Se a conexão IPsec estiver conectada diretamente a um transit router, VPN indicará uma conexão IPsec.
Detalhes do Destination Instance Type
Quando Destination Instance Type está definido como VPN:
Se a conexão IPsec ou servidor ssl se conectar por meio de um gateway VPN, este parâmetro não terá efeito. Ele só entrará em vigor quando a conexão IPsec estiver conectada diretamente ao transit router.
Valores da política
Os valores da política modifique atributos das rotas permitidas. Estão disponíveis apenas quando Action Policy é Allow.
|
Parâmetro |
Descrição |
|
Route Priority |
Defina a prioridade das rotas permitidas. Valores válidos: 1 a 100. Valor padrão: 50. Um valor menor indica maior prioridade. |
|
Community |
Modifica os valores de comunidade das rotas correspondentes. Add: acrescenta o valor especificado. Replace: substitui os valores existentes. |
|
Appended AS Path |
Acrescenta números AS ao caminho AS. Para políticas Ingress Regional Gateway, especifique IDs de instância de source e uma região de source (igual à região da política) nas condições de correspondência. Para políticas Egress Regional Gateway, especifique IDs de instância de destino nas condições de correspondência. |
Política de roteamento padrão
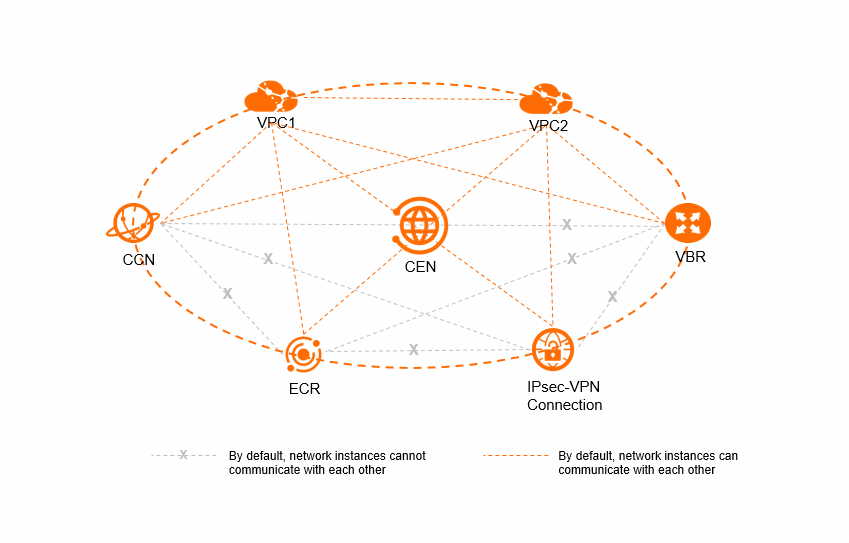
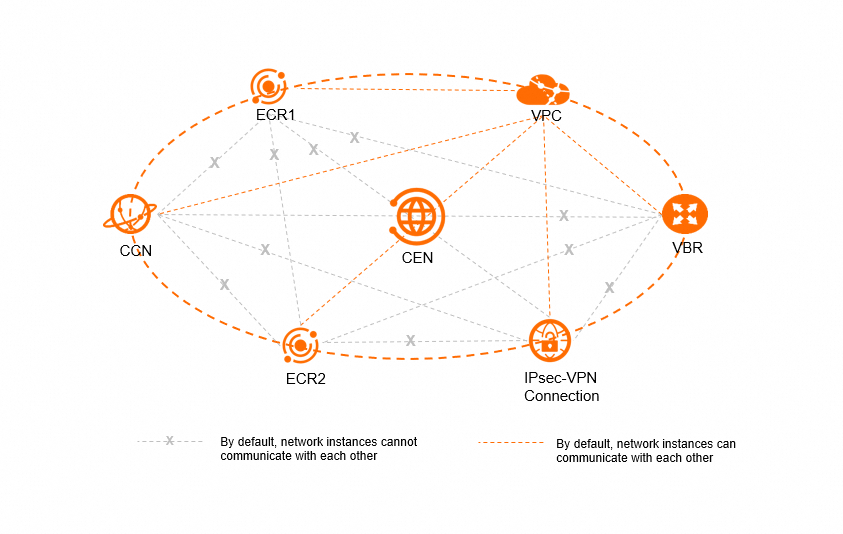
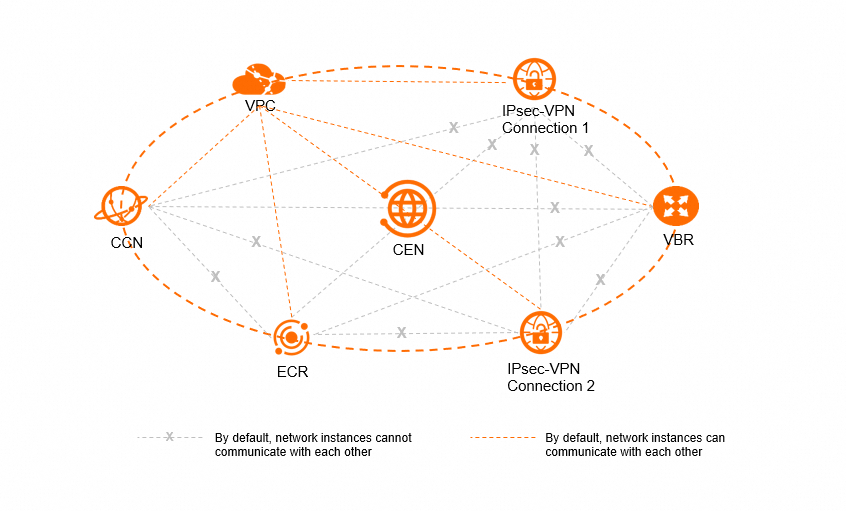
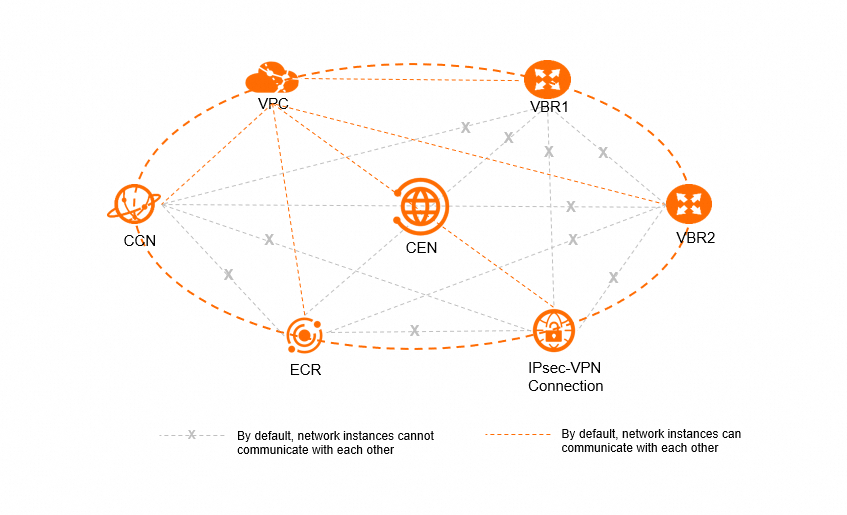
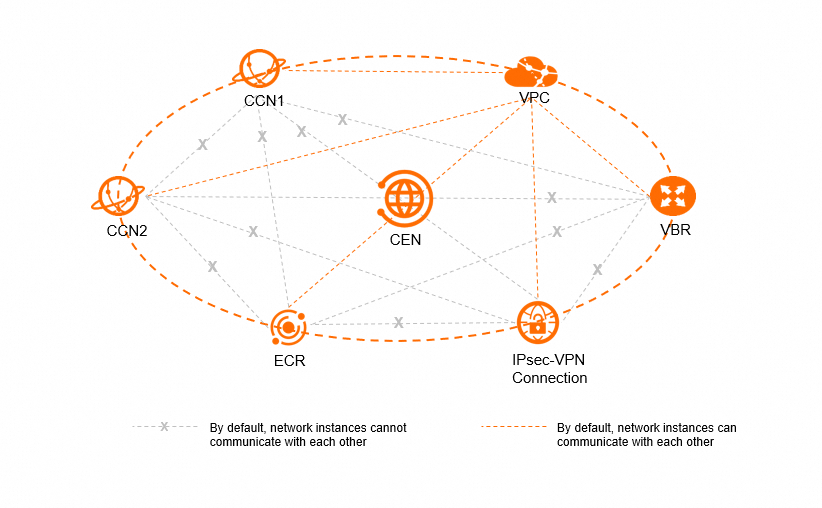
Cada transit router inclui uma política de roteamento padrão: direção Egress Regional Gateway, prioridade 5000, ação Reject. Essa política bloqueia a comunicação direta entre instâncias de rede não-vpc no mesmo transit router.
Comportamento de comunicação padrão:
|
Tipo de instância |
Pode comunicar-se com VPCs |
Pode comunicar-se com ECRs, VBRs, instâncias CCN e conexões IPsec |
|
vpc |
Sim |
Sim |
|
ECR |
Sim |
Não (bloqueado pela política padrão) |
|
Conexão IPsec |
Sim |
Não (bloqueado pela política padrão) |
|
VBR |
Sim |
Não (bloqueado pela política padrão) |
|
Instância CCN |
Sim |
Não (bloqueado pela política padrão) |
Por padrão, as vpcs comunicam-se livremente com todos os tipos de instância. ECRs, VBRs, instâncias CCN e conexões IPsec não podem se comunicar entre si, a menos que você crie uma política de roteamento Allow.
Cotas
|
Item |
Valor padrão |
Ajustável |
|
Número máximo de políticas de roteamento na direção Ingress Regional Gateway por transit router |
100 |
Não |
|
Número máximo de políticas de roteamento na direção Egress Regional Gateway por transit router |
100 |
Não |
Tópicos relacionados
Cenários comuns de políticas de roteamento: