Este tópico explica como usar políticas de roteamento para conectar diferentes data centers.
Pré-requisitos
Este tópico se aplica apenas a transit routers da Basic Edition.
Você conectou seus data centers on-premises à Alibaba Cloud via Express Connect. Para mais informações, consulte Classic Link.
Você criou uma instância do CEN e associou as instâncias de rede necessárias. Para mais informações, consulte Instâncias do CEN e Associar instâncias de rede.
Você adquiriu um plano de largura de banda e configurou a largura de banda inter-regional. Para mais informações, consulte Usar um plano de largura de banda e Criar conexões inter-regionais.
Contexto
Por padrão, o sistema adiciona uma política de roteamento com prioridade 5000 e ação Reject ao transit router do CEN. Essa política restringe a comunicação entre diferentes Virtual Border Routers (VBRs) associados à instância do CEN. No entanto, em cenários específicos, talvez seja necessário permitir a comunicação entre esses VBRs.
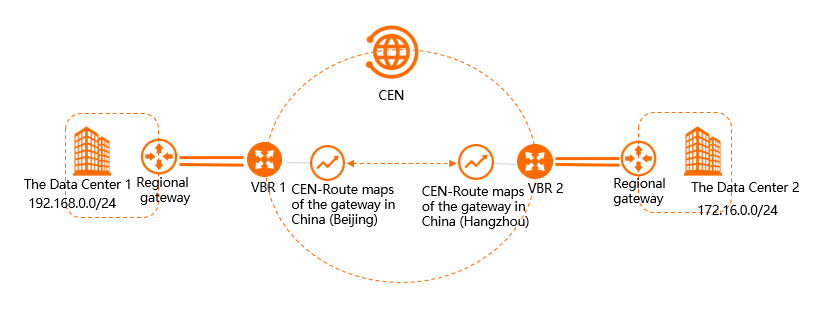
Conforme ilustrado na figura, o data center 1, na região China (Beijing), conecta-se à Alibaba Cloud por meio do VBR1. O data center 2, na região China (Hangzhou), conecta-se via VBR2. Ambos os VBRs estão associados à mesma instância do CEN. Por padrão, a comunicação entre o data center 1 e o data center 2 é bloqueada. Para ative essa comunicação, configure políticas de roteamento para conectar o VBR1 e o VBR2.
Etapa 1: Configurar o roteamento do data center 1 para o 2
Faça login no console do CEN.
Na página CEN Instance, localize a instância do CEN desejada e clique em ID da instância.
Na página de detalhes da instância do CEN, clique em ID do transit router na região desejada.
Na página de detalhes do transit router, clique em aba Route Table e, em seguida, clique em Routing Policy.
-
Na aba Routing Policy, clique em Add Route Map. Configure a política de roteamento conforme descrito abaixo e clique em OK.
Policy Priority: Prioridade da política de roteamento. Um valor menor indica maior prioridade. Neste exemplo, insira 20.
Description: (Opcional) Descrição da política de roteamento.
Region: Região onde a política de roteamento se aplica. Neste exemplo, selecione China (Beijing).
Policy Direction: Direção do tráfego à qual a política se aplica. Neste exemplo, selecione RegionOut.
-
Match Condition: Condições de correspondência da política de roteamento. Neste exemplo, adicione as duas condições a seguir:
Source Instance IDs: ID da instância VBR2.
Destination Instance IDs: ID da instância VBR1.
Policy Action: Ação executada nas rotas correspondentes. Neste exemplo, selecione Allow.
Após adicionar a política de roteamento, acesse a aba Network Instance Route Table. Na aba Network Routes do transit router, localize a rota para o bloco CIDR de destino
172.16.0.0/24. Um link View Details aparecerá na coluna Policy Matched, indicando que a rota corresponde à política de roteamento configurada. O tipo da rota é CEN, seu status é Available e o próximo salto é China (Hangzhou).
Etapa 2: Configurar o roteamento do data center 2 para o 1
No painel de navegação à esquerda, clique em CEN Instance.
Na página CEN Instance, localize a instância do CEN desejada e clique em ID da instância.
Na página de detalhes da instância do CEN, clique em ID do transit router na região desejada.
Na página de detalhes do transit router, clique em aba Route Table e, em seguida, clique em Routing Policy.
-
Na aba Routing Policy, clique em Add Route Map. Configure a política de roteamento conforme descrito abaixo e clique em OK.
Policy Priority: Prioridade da política de roteamento. Um valor menor indica maior prioridade. Neste exemplo, insira 20.
Description: (Opcional) Descrição da política de roteamento.
Region: Região onde a política de roteamento se aplica. Neste exemplo, selecione China (Hangzhou).
Policy Direction: Direção do tráfego à qual a política se aplica. Neste exemplo, selecione RegionOut.
-
Match Condition: Condições de correspondência da política de roteamento. Neste exemplo, adicione as duas condições a seguir:
Source Instance IDs: ID da instância VBR1.
Destination Instance IDs: ID da instância VBR2.
Policy Action: Ação executada nas rotas correspondentes. Neste exemplo, selecione Allow.
Após adicionar a política de roteamento, acesse a aba Network Instance Route Table. Na aba Network Routes, localize a rota para o bloco CIDR de destino
192.168.0.0/24. O tipo da rota é CEN, seu status é Available e o próximo salto é China (Beijing). Um link View Details aparecerá na coluna Policy Matched.
Etapa 3: Testar a conectividade
Abra o prompt de comando em um PC no data center 1.
-
Execute o comando ping para o endereço IP de um PC no data center 2 e verifique a conectividade.
A saída confirma que o PC no data center 1 consegue acessar o PC no data center 2.
C:\Users\Administrator>ping 172.16.0.1
Pinging 172.16.0.1 with 32 bytes of data:
Reply from 172.16.0.1: bytes=32 time<1ms TTL=128
Reply from 172.16.0.1: bytes=32 time<1ms TTL=128
Reply from 172.16.0.1: bytes=32 time<1ms TTL=128
Reply from 172.16.0.1: bytes=32 time<1ms TTL=128
Ping statistics for 172.16.0.1:
    Packets: Sent = 4, Received = 4, Lost = 0 (0% loss),
Approximate round trip times in milli-seconds:
    Minimum = 0ms, Maximum = 0ms, Average = 0ms
Abra o prompt de comando em um PC no data center 2.
-
Execute o comando ping para o endereço IP do PC no data center 1 e verifique a conectividade.
A saída confirma que o PC no data center 2 consegue acessar o PC no data center 1.
C:\Users\Administrator>ping 192.168.0.1
Pinging 192.168.0.1 with 32 bytes of data:
Reply from 192.168.0.1: bytes=32 time<1ms TTL=128
Reply from 192.168.0.1: bytes=32 time<1ms TTL=128
Reply from 192.168.0.1: bytes=32 time<1ms TTL=128
Reply from 192.168.0.1: bytes=32 time<1ms TTL=128
Ping statistics for 192.168.0.1:
    Packets: Sent = 4, Received = 4, Lost = 0 (0% loss),
Approximate round trip times in milli-seconds:
    Minimum = 0ms, Maximum = 0ms, Average = 0ms