Use políticas de roteamento do CEN para bloquear a comunicação entre VPCs por padrão e permitir seletivamente o tráfego entre VPCs específicas com políticas de permissão de alta prioridade.
Pré-requisitos
Este tópico aplica-se apenas a transit routers da Basic Edition.
Crie uma instância CEN. Criar uma instância CEN.
Anexe as instâncias de rede necessárias à mesma instância CEN. Conectar instâncias de rede.
Adquira um plano de largura de banda e configure a largura de banda para conexões inter-regionais. Usar um plano de largura de banda e Criar uma conexão inter-regional.
Informações básicas
Por padrão, todas as instâncias de rede anexadas a uma instância CEN (VPCs, VBRs, etc.) podem se comunicar entre si. Em ambientes complexos, uma abordagem mais segura consiste em negar toda a comunicação com uma política de roteamento de baixa prioridade e permitir o tráfego seletivamente por meio de políticas de alta prioridade.
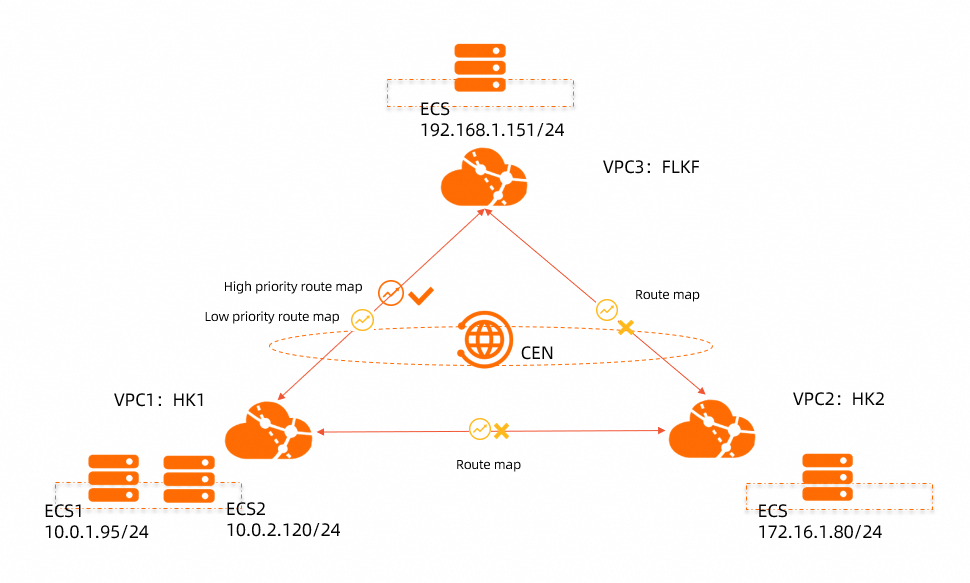
Neste exemplo, a VPC1 e a VPC2 estão na China (Hong Kong), e a VPC3 está na Alemanha (Frankfurt). Todas as três estão anexadas à mesma instância CEN com conectividade full-mesh. Configure uma política de baixa prioridade para negar rotas dos transit routers em ambas as regiões e crie uma política de alta prioridade para permitir a comunicação apenas entre a VPC1 e a VPC3.
Plano de rede
A tabela a seguir descreve o plano de rede para a VPC1, VPC2 e VPC3.
|
Instância de rede |
Bloco CIDR |
Endereço IP do ECS |
|
VPC1 |
Bloco CIDR da VPC: 10.0.0.0/8 Bloco CIDR do vSwitch1: 10.0.1.0/24 Bloco CIDR do vSwitch2: 10.0.2.0/24 |
ECS1: 10.0.1.95 ECS2: 10.0.2.120 |
|
VPC2 |
Bloco CIDR da VPC: 172.16.0.0/12 Bloco CIDR do vSwitch: 172.16.1.0/24 |
ECS: 172.16.1.80 |
|
VPC3 |
Bloco CIDR da VPC: 192.168.0.0/16 Bloco CIDR do vSwitch: 192.168.1.0/24 |
ECS: 192.168.1.151 |
Etapa 1: Criar uma política de negação por padrão
Crie políticas de roteamento que neguem todas as rotas de VPC nos transit routers da China (Hong Kong) e da Alemanha (Frankfurt).
Faça login no console do CEN.
Na página CEN Instance, localize a instância CEN desejada e clique em seu ID.
Na página de detalhes da instância CEN, clique em o ID do transit router da região onde deseja configurar a política de roteamento.
Na página de detalhes do transit router, clique em a aba Route Table e, em seguida, clique em Route Maps.
-
Na página Route Maps, clique em Add Route Map. Na página Add Routing Policy, defina os seguintes parâmetros para o transit router da Alemanha (Frankfurt) e clique em OK.
Policy Priority: Insira 100. Valores menores indicam maior prioridade.
Description: (Opcional) Neste exemplo, insira Negar rotas anunciadas pelo transit router para todas as VPCs na região da Alemanha (Frankfurt).
Region: Selecione Germany (Frankfurt).
Policy Direction: Selecione Outbound Gateway.
Conditions: Defina Destination Instance Type como VPC.
Strategic Behavior: Selecione Deny.
-
Na página Add Route Map, defina os seguintes parâmetros para o transit router da China (Hong Kong) e clique em OK.
Policy Priority: Insira 100. Valores menores indicam maior prioridade.
Description: (Opcional) Neste exemplo, insira Negar rotas anunciadas pelo transit router para todas as VPCs na região da China (Hong Kong).
Region: Selecione China (Hong Kong).
Policy Direction: Selecione Outbound Gateway.
Conditions: Defina Destination Instance Type como VPC.
Strategic Behavior: Selecione Deny.
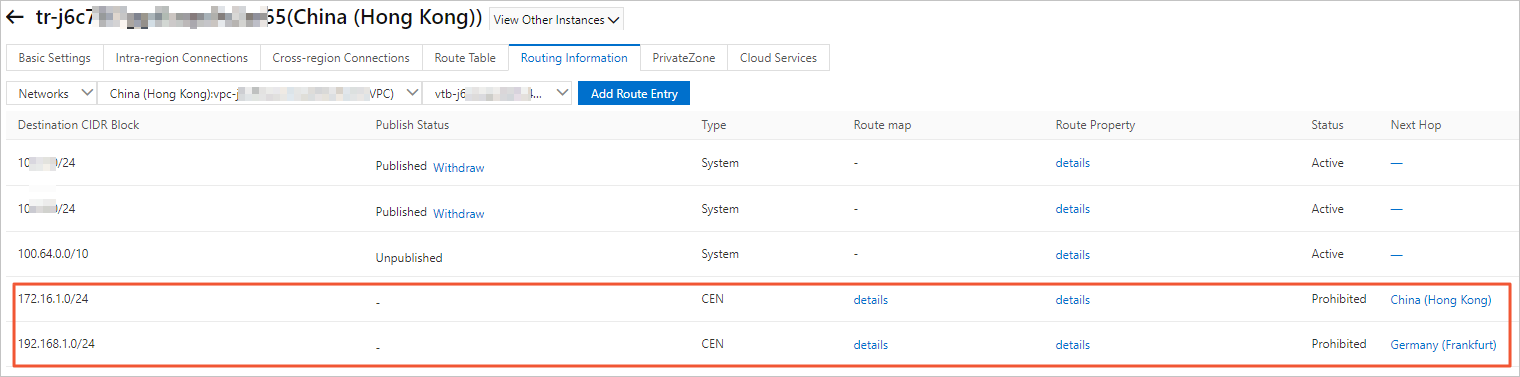
Após adicionar as políticas, verifique a aba Network Instance Route Table para confirmar que todas as três VPCs rejeitam rotas de seus respectivos transit routers. A figura a seguir mostra a VPC1.
Etapa 2: Permitir rotas da VPC3 para a VPC1
No painel de navegação à esquerda, clique em CEN Instance.
Na página CEN Instance, localize a instância CEN desejada e clique em seu ID.
Na página de detalhes da instância CEN, clique em o ID do transit router na região da China (Hong Kong).
Na página de detalhes do transit router, clique em a aba Route Table e, em seguida, clique em Route Maps.
-
Na página Route Maps, clique em Add Route Map. Configure uma política de roteamento com os seguintes parâmetros e clique em OK.
Policy Priority: Insira 50. Valores menores indicam maior prioridade.
Description: (Opcional) Neste exemplo, insira Permitir que a VPC1 receba rotas da VPC3.
Region: Selecione China (Hong Kong).
Policy Direction: Selecione Outbound Gateway.
-
Conditions: Configure os seguintes parâmetros:
Source Region: Selecione Germany (Frankfurt).
Source Instance IDs: Selecione o ID da instância da VPC3.
Destination Instance IDs: Selecione o ID da instância da VPC1.
Strategic Behavior: Selecione Allow.
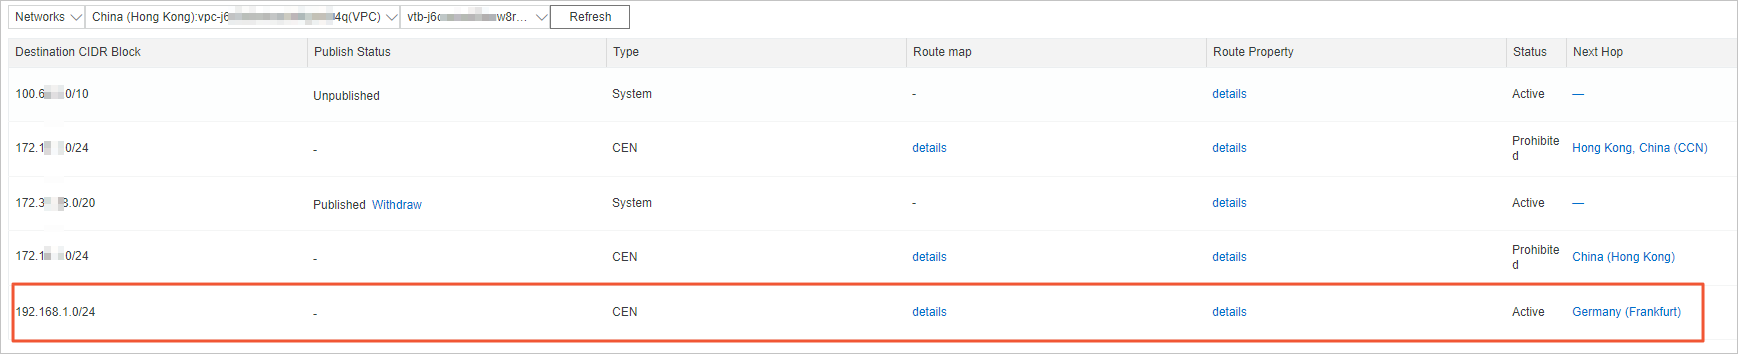
Verifique a aba Network Instance Route Table para confirmar que a VPC1 agora aceita rotas da VPC3.
Etapa 3: Permitir rotas da VPC1 para a VPC3
No painel de navegação à esquerda, clique em CEN Instance.
Na página CEN Instance, localize a instância CEN desejada e clique em seu ID.
Na página de detalhes da instância CEN, clique em o ID do transit router na região da Alemanha (Frankfurt).
Na página de detalhes do transit router, clique em a aba Route Table e, em seguida, clique em Route Maps.
-
Na página Route Maps, clique em Add Route Map. Configure uma política de roteamento com os seguintes parâmetros e clique em OK.
Policy Priority: Insira 50. Valores menores indicam maior prioridade.
Description: (Opcional) Neste exemplo, insira Permitir que a VPC3 receba rotas da VPC1.
Region: Selecione Germany (Frankfurt).
Policy Direction: Selecione Outbound Gateway.
-
Conditions: Configure os seguintes parâmetros:
Source Region: Selecione China (Hong Kong).
Source Instance IDs: Selecione o ID da instância da VPC1.
Destination Instance IDs: Selecione o ID da instância da VPC3.
Strategic Behavior: Selecione Allow.
Verifique a aba Network Instance Route Table para confirmar que a VPC3 agora aceita rotas da VPC1.
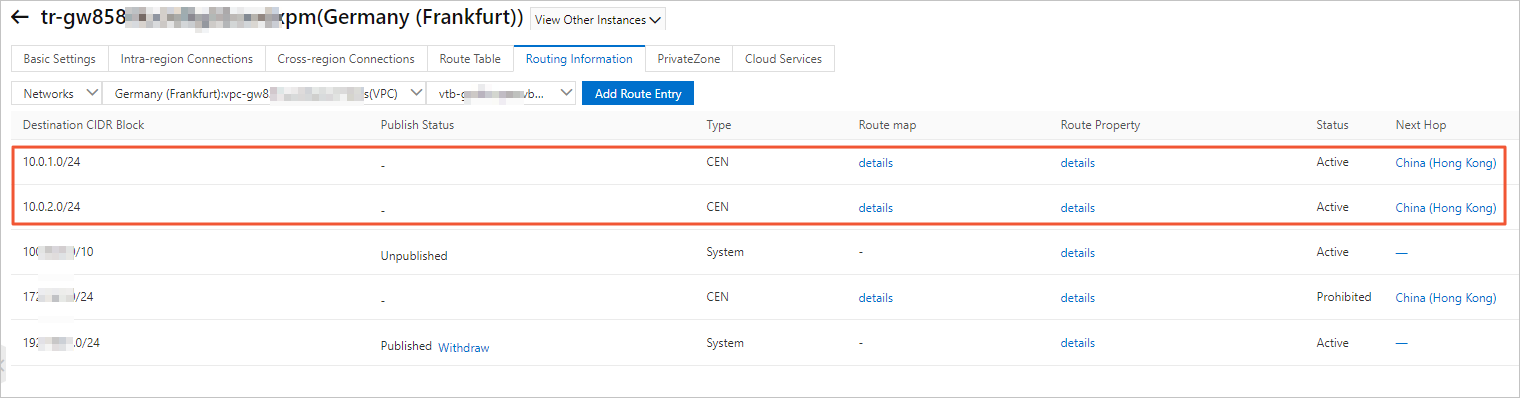
Etapa 4: Verificar a conectividade
Faça login na instância ECS1 na VPC1.
-
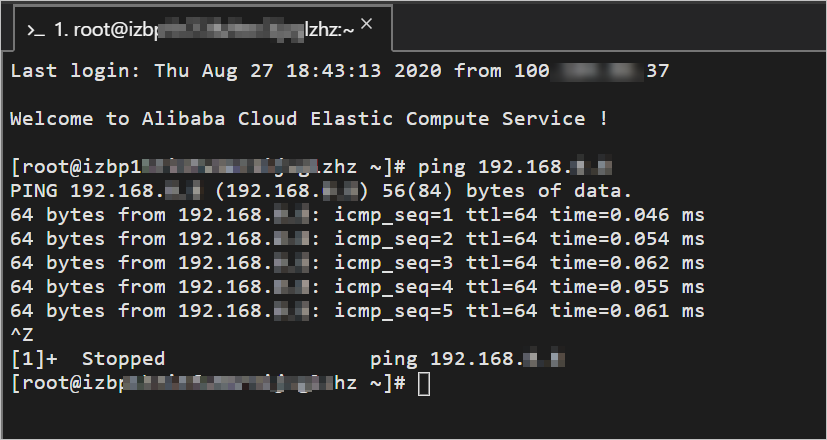
Execute o comando ping para testar a conectividade com o endereço IP da instância ECS na VPC3.
Uma resposta bem-sucedida confirma que a VPC1 e a VPC3 conseguem se comunicar.
Faça login na instância ECS na VPC2.
-
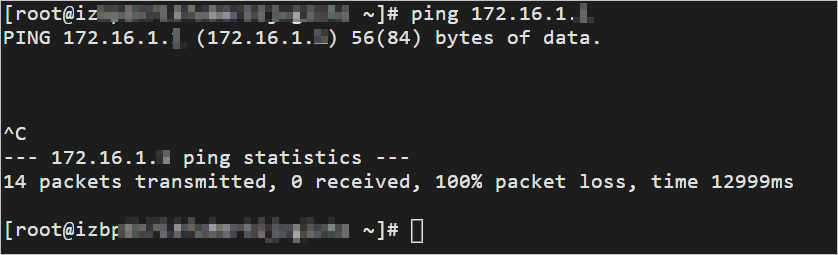
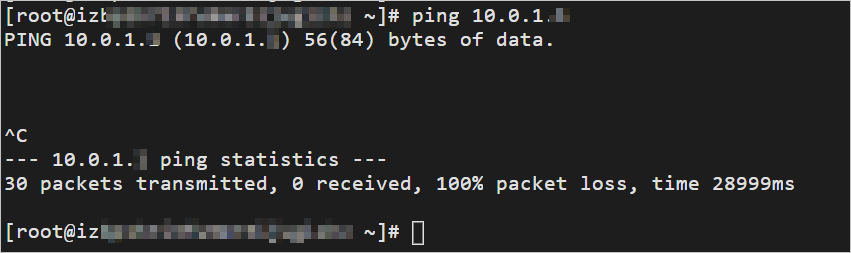
Execute o comando ping para testar a conectividade com o endereço IP da instância ECS1 na VPC1.
A falha do comando confirma que a VPC2 e a VPC1 não conseguem se comunicar.
Faça login na instância ECS na VPC3.
-
Execute o comando ping para testar a conectividade com o endereço IP da instância ECS na VPC2.
A falha do comando confirma que a VPC3 e a VPC2 não conseguem se comunicar.