Este tópico descreve como usar uma política de roteamento para restringir a conectividade entre uma VPC e um bloco CIDR específico.
Pré-requisitos
Este tópico aplica-se apenas a roteadores de trânsito da Basic Edition.
Seu data center está conectado à Alibaba Cloud por meio do Express Connect. Para mais informações, consulte Conectar um data center a uma instância ECS usando o Express Connect.
Você criou uma instância CEN e anexou as instâncias de rede necessárias. Para mais detalhes, consulte Criar uma instância CEN e Anexar instâncias de rede.
Informações de fundo
Por padrão, uma instância CEN permite conectividade total (full-mesh) entre todas as instâncias de rede anexadas, como VPCs, VBRs e instâncias CCN. Contudo, em alguns cenários, pode ser necessário restringir a comunicação entre uma VPC e um bloco CIDR específico anunciado por uma instância VBR ou CCN.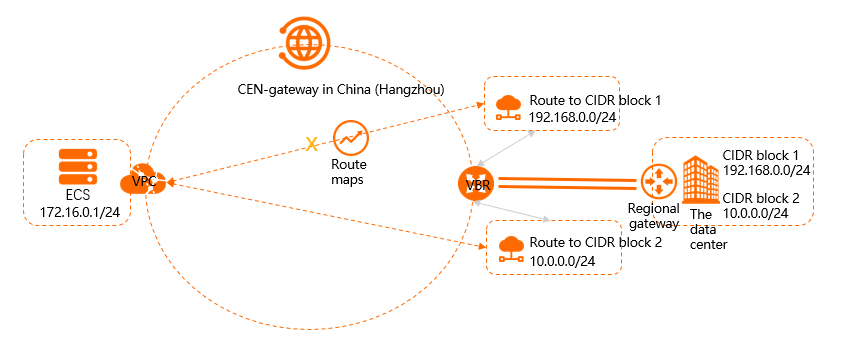
Conforme ilustrado na figura anterior, um VBR aprende duas rotas de um data center via BGP: uma para o bloco CIDR 1 e outra para o bloco CIDR 2. Tanto a VPC quanto o VBR estão anexados a uma instância CEN. Por padrão, a VPC comunica-se com os blocos CIDR 1 e CIDR 2 no data center. Para impedir que a VPC se comunique com o bloco CIDR 1, crie uma política de roteamento que bloqueie essa rota. A conectividade com o bloco CIDR 2 permanece inalterada.
Etapa 1: Criar uma política de rejeição de rota
Crie uma política de roteamento para rejeitar a rota referente ao bloco CIDR 1 aprendida pelo VBR.
Faça login no console CEN.
Na página CEN Instance, localize sua instância CEN e clique em seu respectivo ID.
Na página de detalhes da instância CEN, localize a região onde deseja criar a política de roteamento e clique em o ID do roteador de trânsito.
Na página de detalhes do roteador de trânsito, clique em a aba Route Table e, em seguida, clique em Route Maps.
-
Na página Route Maps, clique em Add Route Map. Configure os parâmetros conforme descrito abaixo e clique em OK.
Policy Priority: Insira 20. Um valor menor indica maior prioridade.
Region: Selecione China (Hangzhou).
Policy Direction: Selecione RegionIn.
-
Match Condition: Adicione as duas condições a seguir:
Em Source Instance IDs, insira o ID da instância VBR.
Em Route Prefix, insira 192.168.0.0/24. Para Match method, selecione Exact Match.
Policy Action: Selecione Deny.
Após criar a política de roteamento, verifique seu efeito na aba Network Instance Route Table. Antes da aplicação da política, a tabela de rotas exibe uma rota disponível para
192.168.0.0/24, tendo o roteador de trânsito na região China (Hangzhou) como próximo salto. Após a aplicação da política, essa rota é filtrada e removida da aba Network Routes do roteador de trânsito, confirmando que a ação de rejeição está ativa.
Etapa 2: Testar a conectividade de rede
-
Teste a conectividade da VPC para o bloco CIDR 1 no data center.
Faça login em uma instância ECS na VPC.
-
Execute o comando ping para enviar um ping a um endereço IP no bloco CIDR 1 do IDC e verificar a conectividade.
A instância ECS não consegue acessar o endereço IP no bloco CIDR 1.
[root@xxx ~]# ping 192.168.0.1
PING 192.168.0.1 (192.168.0.1) 56(84) bytes of data.
^C
--- 192.168.0.1 ping statistics ---
17 packets transmitted, 0 received, 100% packet loss, time 15999ms
-
Teste a conectividade da VPC para o bloco CIDR 2 no data center.
Faça login em uma instância ECS na VPC.
-
Use o comando ping para enviar um ping ao endereço IP do bloco CIDR 2 no lado do IDC e confirmar que a comunicação está normal.
A instância ECS consegue acessar o endereço IP no bloco CIDR 2.
C:\Users\Administrator>ping 10.0.0.1

Pinging 10.0.0.1 with 32 bytes of data:
Reply from 10.0.0.1: bytes=32 time<1ms TTL=128
Reply from 10.0.0.1: bytes=32 time<1ms TTL=128
Reply from 10.0.0.1: bytes=32 time<1ms TTL=128
Reply from 10.0.0.1: bytes=32 time<1ms TTL=128

Ping statistics for 10.0.0.1:
    Packets: Sent = 4, Received = 4, Lost = 0 (0% loss),
Approximate round trip times in milli-seconds:
    Minimum = 0ms, Maximum = 0ms, Average = 0ms