Um transit router conecta instâncias de rede e encaminha o tráfego entre elas dentro de uma região ou entre regiões. configure rotas em um transit router para controlar como o tráfego é encaminhado entre as instâncias de rede conectadas.
O Cloud Enterprise Network (CEN) oferece duas edições de transit routers: Enterprise Edition e Basic Edition. A Enterprise Edition é a edição recomendada e fornece os recursos de roteamento descritos neste tópico. A Basic Edition é uma edição legada, compatível apenas com regiões do Cloud Connect Network (CCN). Leia a seção correspondente à edição que você utiliza.
Como os transit routers da Enterprise Edition funcionam
Conectar instâncias de rede
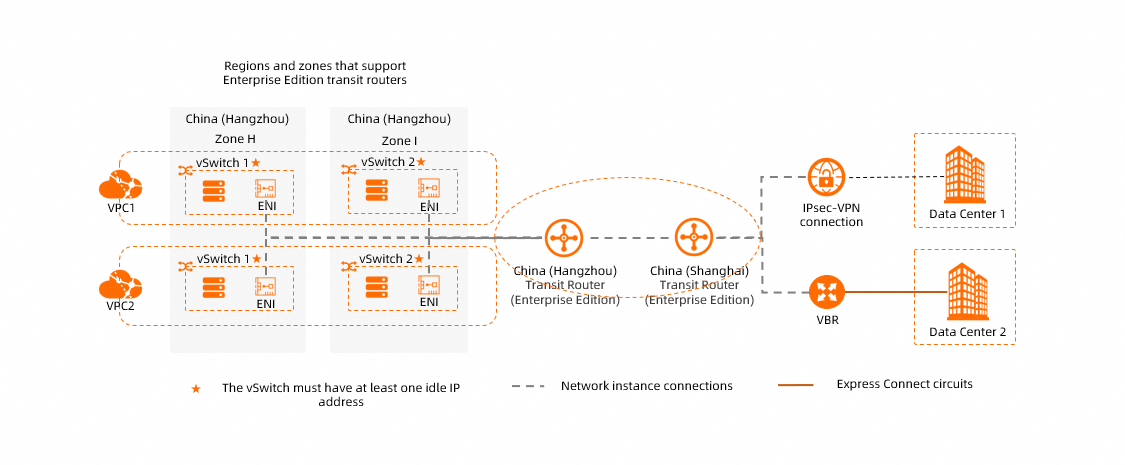
Os transit routers da Enterprise Edition são compatíveis com as seguintes instâncias de rede:
Em regiões onde um transit router da Enterprise Edition é compatível com apenas uma zona, antes de conectar uma VPC ao transit router, certifique-se de que a VPC tenha pelo menos um vSwitch nessa zona e que o vSwitch possua um endereço IP disponível. Ao conectar a VPC, o transit router da Enterprise Edition cria uma interface de rede elástica (ENI) no vSwitch da VPC. A ENI ocupa um endereço IP no vSwitch e atua como interface para o tráfego entre a VPC e o transit router da Enterprise Edition.
Em regiões onde um transit router da Enterprise Edition é compatível com várias zonas, como China (Hangzhou), antes de conectar uma VPC ao transit router, certifique-se de que a VPC tenha pelo menos dois vSwitches nas zonas compatíveis com o transit router da Enterprise Edition. Os dois vSwitches devem estar em zonas diferentes, e cada um deve ter um endereço IP disponível. Ao conectar a VPC, o transit router da Enterprise Edition cria uma ENI em cada um dos dois vSwitches. Cada ENI ocupa um endereço IP em seu respectivo vSwitch e atua como interface para o tráfego entre a VPC e o transit router da Enterprise Edition. Os dois vSwitches fornecem recuperação de desastres no nível de zona para o tráfego.
Para obter informações sobre as regiões e zonas compatíveis com os transit routers da Enterprise Edition, consulte Regions and zones supported by Enterprise Edition transit routers.
(Recomendado) Em regiões onde um transit router da Enterprise Edition é compatível com várias zonas, crie um vSwitch em cada zona compatível para conexões de VPC. Cada vSwitch deve ter um endereço IP disponível. Isso reduz os desvios de tráfego e proporciona menor latência de transmissão e maior desempenho para o tráfego entre a VPC e o transit router da Enterprise Edition. Para mais informações, consulte Traffic transmission between a VPC and an Enterprise Edition transit router.
Roteamento
-
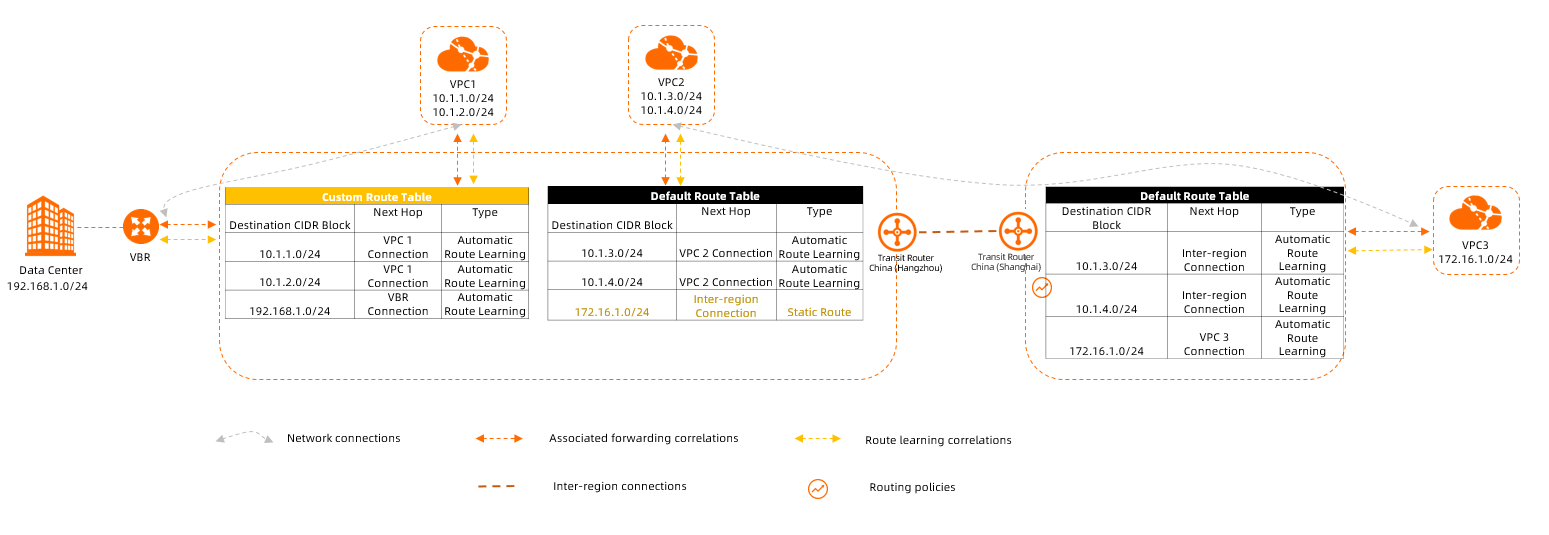
Após um transit router da Enterprise Edition se conectar a instâncias de rede, ele armazena as rotas das instâncias de rede em tabelas de rotas. O transit router da Enterprise Edition encaminha o tráfego das instâncias de rede consultando entradas de rota nas tabelas de rotas.
Cada transit router da Enterprise Edition possui uma tabela de rotas do sistema no momento da criação. crie tabelas de rotas personalizadas para um transit router da Enterprise Edition. As tabelas de rotas do sistema e as tabelas de rotas personalizadas são isoladas entre si, o que ajuda a implementar o isolamento de acesso.
-
O encaminhamento associado controla o encaminhamento de tráfego para instâncias de rede. Um transit router da Enterprise Edition encaminha o tráfego da instância de rede consultando entradas de rota em uma tabela de rotas somente após a conexão da instância de rede ter uma relação de encaminhamento associado com essa tabela de rotas.
Uma conexão de instância de rede pode ter uma relação de encaminhamento associado com apenas uma tabela de rotas do transit router da Enterprise Edition.
-
O aprendizado de rotas controla a propagação de rotas para instâncias de rede. As rotas de uma instância de rede podem ser propagadas para uma tabela de rotas do transit router da Enterprise Edition somente após a conexão da instância de rede ter uma relação de aprendizado de rotas com essa tabela.
Estabeleça uma relação de aprendizado de rotas entre uma conexão de instância de rede e uma ou mais tabelas de rotas do transit router da Enterprise Edition. Cada tabela de rotas que possuir uma relação de aprendizado de rotas com a conexão da instância de rede poderá aprender as rotas dessa instância de rede.
-
As tabelas de rotas do transit router da Enterprise Edition são compatíveis com entradas de rota personalizadas. Adicione entradas de rota personalizadas a uma tabela de rotas do transit router da Enterprise Edition para ajudar a controlar o encaminhamento de tráfego das instâncias de rede.
-
Comportamento de roteamento padrão
Após um transit router da Enterprise Edition se conectar a uma instância de rede, ele não propaga nenhuma entrada de rota para a instância de rede por padrão. Use o recurso Route propagation para controlar a propagação de rotas do transit router da Enterprise Edition para as instâncias de rede.
-
Prioridade de rota
Após o tráfego entrar em um transit router da Enterprise Edition, o transit router corresponde as entradas de rota para o tráfego de acordo com o princípio de correspondência de prefixo mais longo.
Se existirem várias entradas de rota com o mesmo bloco CIDR de destino em uma tabela de rotas do transit router da Enterprise Edition, o sistema primeiro determina se existe um conflito de rotas:
Se a tabela de rotas já contiver uma entrada de rota estática ou dinâmica cujo próximo salto seja uma conexão VPC, uma entrada de rota para o mesmo bloco CIDR de destino aprendida de outra instância de rede será considerada conflitante.
Se a tabela de rotas já contiver uma entrada de rota dinâmica cuja origem seja uma VPC, uma entrada de rota para o mesmo bloco CIDR de destino aprendida de outra instância de rede será considerada conflitante.
-
Se a tabela de rotas já contiver uma entrada de rota estática ou dinâmica que não seja originada de uma VPC, uma entrada de rota para o mesmo bloco CIDR de destino aprendida de uma VPC será considerada conflitante.
As cargas de trabalho que se comunicam entre duas VPCs na cloud diferem das cargas de trabalho que se comunicam entre uma VPC na cloud e uma rede local. Para o mesmo bloco CIDR, uma VPC na cloud e uma rede da cloud para local não podem formar uma relação ativo-standby ou ECMP.
Quando um transit router da Enterprise Edition recebe uma entrada de rota para o mesmo bloco CIDR de destino de outra rede, as regras de conflito de rotas limitam o impacto: a comunicação falha apenas entre a rede recém-adicionada e a rede existente. O encaminhamento de tráfego para cargas de trabalho existentes não é afetado, portanto, as cargas de trabalho online continuam a operar normalmente.
Adicionar instâncias de rede, como a VPC onde reside uma instância do Elastic Compute Service (ECS), a um CEN para conectividade não afeta adversamente a instância ECS ou a própria rede VPC. O fato de a criação de um CEN afetar ou não a rede VPC depende principalmente da existência de conflitos de rotas na tabela de rotas do CEN:
Se não existirem rotas conflitantes no CEN, a comunicação VPC existente, incluindo conexões estabelecidas por meio de conexões de peering, opera normalmente. O tráfego é encaminhado por seu caminho original e não é afetado.
-
Se existirem conflitos de rotas, as entradas de rota conflitantes são marcadas como inválidas. Isso pode alterar a seleção de rotas para o tráfego da VPC e afetar a comunicação de rede correspondente.
(Recomendado) Antes de adicionar instâncias de rede a um CEN, verifique se a tabela de rotas do CEN contém entradas de rota com os mesmos blocos CIDR de destino das rotas VPC existentes. Isso evita impactos na comunicação de rede existente para instâncias ECS e outras instâncias.
Para entradas de rota cujos destinos são locais e que não causam conflitos de rotas, a prioridade é determinada na seguinte ordem:
Rotas estáticas configuradas em uma tabela de rotas do transit router da Enterprise Edition — As rotas estáticas que você configura manualmente na tabela de rotas têm a prioridade mais alta. Elas incluem custom route entries e prefix list route entries. Se você configurar entradas de rota personalizadas e entradas de rota de lista de prefixos, essas entradas de rota formarão automaticamente rotas ECMP.
-
Rotas dinâmicas — Se as entradas de rota não forem configuradas manualmente, mas aprendidas automaticamente pelo transit router, elas serão correspondidas na seguinte ordem:
Tipo de instância de source — Compare os tipos de instância de source das entradas de rota. A prioridade do maior para o menor é a seguinte: instâncias VBR ou ECR > instâncias CCN > conexões IPsec (VCO).
Tipo de rota na tabela de rotas da instância de source — Compare o tipo de rota da entrada de rota na tabela de rotas da instância de source. A prioridade do maior para o menor é a seguinte: entradas de rota BGP > entradas de rota personalizadas.
AS_PATH — Compare o comprimento do atributo AS_PATH, que lista os sistemas autônomos que uma rota percorreu. Um AS_PATH mais curto tem maior prioridade.
Se o próximo salto é inter-região — Um próximo salto que é uma conexão intrarregião tem prioridade maior do que um próximo salto que é uma conexão inter-região.
Política de roteamento — Selecione uma rota com base na prioridade especificada por Routing policies. Um valor de prioridade menor tem maior prioridade.
MED (discriminador de múltiplas saídas) — Compare o valor MED nos atributos da entrada de rota. Um valor MED menor tem maior prioridade.
-
Se nenhuma das comparações anteriores selecionar uma rota com maior prioridade, as seguintes regras se aplicam:
Todos os próximos saltos são conexões intrarregião — As rotas formam rotas ECMP.
Todos os próximos saltos são conexões inter-região — Se a tabela de rotas do transit router da Enterprise Edition tiver o recurso Multi-region VBR ECMP routing ativado e o tipo de instância de origem for VBR ou ECR, as rotas formarão rotas ECMP. Se o recurso não estiver ativado, compare os IDs de região das regiões às quais os transit routers de próximo salto pertencem. Um ID de região anterior na ordem de caracteres tem maior prioridade.
Observações sobre IPv6
Os transit routers da Enterprise Edition são compatíveis com o aprendizado e a propagação de rotas IPv6 e o encaminhamento de tráfego IPv6. Após conectar instâncias VPC, ECR e VBR a um transit router da Enterprise Edition, as VPCs, as redes locais associadas às instâncias ECR e as redes locais associadas às instâncias VBR podem se comunicar via IPv6 dentro de uma região ou entre regiões.

Status de suporte a IPv6 para instâncias de rede
|
Tipo de instância de rede |
Descrição |
|
Instância de transit router da Enterprise Edition |
Uma instância de transit router da Enterprise Edition é compatível com comunicação de rede IPv6 por padrão após a sua criação. |
|
VPC |
Uma VPC é compatível com comunicação de rede IPv6. Para que uma VPC se comunique via IPv6 através de um transit router da Enterprise Edition, o IPv6 deve estar ativado para a VPC, e o IPv6 deve estar ativado para a conexão VPC ao conectar a VPC ao transit router da Enterprise Edition. Para mais informações, consulte Enable IPv6 for a VPC e Create a VPC connection. |
|
Instância ECR |
Uma instância ECR é compatível com comunicação de rede IPv6 por padrão após a sua criação. |
|
Instância VBR |
Uma instância VBR é compatível com comunicação de rede IPv6. Para que uma instância VBR se comunique via IPv6 através de um transit router da Enterprise Edition, o IPv6 deve estar ativado para a instância VBR. Para mais informações, consulte Enable IPv6 for a VBR instance. |
|
Instância de conexão IPsec |
A comunicação de rede IPv6 não é compatível com instâncias de conexão IPsec. |
|
Instância CCN |
A comunicação de rede IPv6 não é compatível com instâncias CCN. |
Limitações
O recurso de multicast não é compatível com comunicação de rede IPv6.
-
As entradas de rota IPv6 consomem a cota de entradas de rota de uma tabela de rotas do transit router.
Por exemplo, se uma tabela de rotas do transit router for compatível com no máximo 10.000 entradas de rota, o número total de entradas de rota IPv4 e IPv6 na tabela de rotas não pode exceder 10.000.
-
Exceto no cenário a seguir, o comportamento de tráfego IPv4 e IPv6 e o comportamento de roteamento são os mesmos para todos os recursos de um transit router.
crie uma conexão VPC e selecione a configuração avançada Auto-add transit router routes to all VPC route tables, e o sistema configurará automaticamente três entradas de rota personalizadas,
10.0.0.0/8,172.16.0.0/12e192.168.0.0/16, em todas as tabelas de rotas da VPC. Seus próximos saltos são a conexão VPC, que direciona o tráfego IPv4 da VPC para o transit router. O sistema não adiciona automaticamente rotas IPv6 às tabelas de rotas da VPC.Se uma VPC precisar se comunicar via IPv6 através de um transit router, após a criação da conexão VPC, ative o recurso Route propagation para a conexão VPC ou adicione manualmente IPv6 route entries que apontem para a conexão VPC nas tabelas de rotas da VPC. O tráfego IPv6 da VPC só pode entrar no transit router após a conclusão de uma dessas ações. Para um tutorial, consulte IPv6 communication over a transit router.
Como os transit routers da Basic Edition funcionam
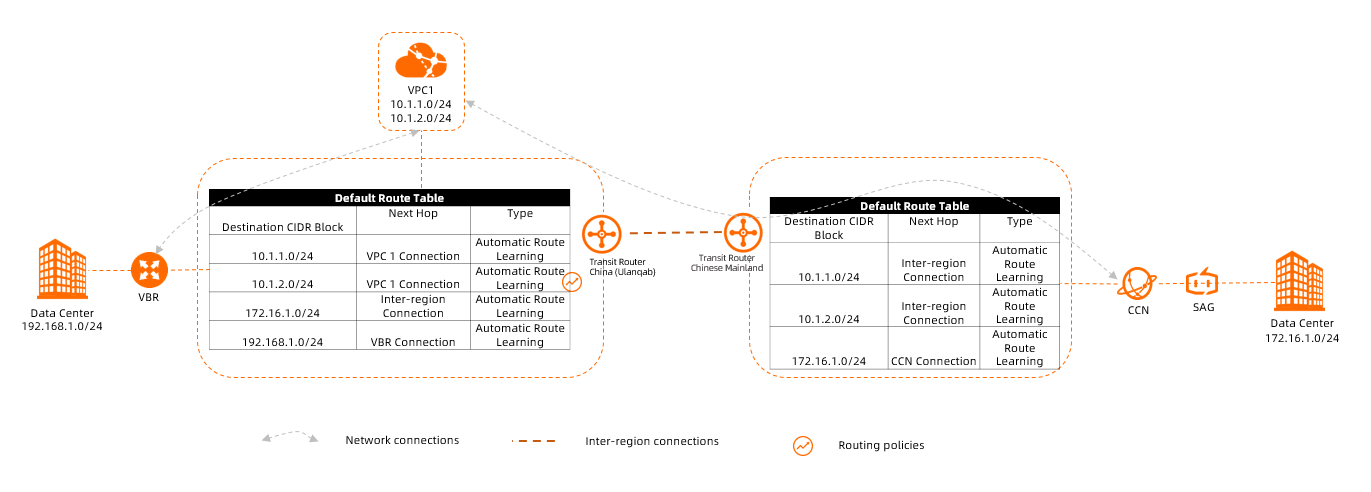
Desde 31 de março de 2022, os transit routers da Basic Edition são compatíveis apenas com regiões CCN. Os transit routers da Basic Edition não estão mais disponíveis para compra em outras regiões, e essas regiões são compatíveis apenas com novos transit routers da Enterprise Edition por padrão. (Recomendado) Atualize os transit routers da Basic Edition nessas regiões para transit routers da Enterprise Edition para acessar mais recursos e capacidades de rede corporativa de maior escala. Para mais informações, consulte Upgrade a Basic Edition transit router to an Enterprise Edition transit router.
Conectar instâncias de rede
Os transit routers da Basic Edition são compatíveis com as seguintes instâncias de rede:
Roteamento
-
Após um transit router da Basic Edition se conectar a instâncias de rede, ele armazena as rotas das instâncias de rede em uma tabela de rotas e encaminha o tráfego das instâncias de rede consultando a tabela de rotas.
Os transit routers da Basic Edition são compatíveis com o princípio de correspondência de prefixo mais longo. Após o tráfego entrar em um transit router da Basic Edition, o transit router corresponde as entradas de rota para o tráfego de acordo com o princípio de correspondência de prefixo mais longo.
Cada transit router da Basic Edition possui exatamente uma tabela de rotas do sistema no momento da criação. Tabelas de rotas personalizadas não são compatíveis.
-
Após um transit router da Basic Edition se conectar a instâncias de rede, as rotas de todas as instâncias de rede são propagadas para a tabela de rotas do sistema do transit router da Basic Edition. O transit router da Basic Edition propaga as rotas aprendidas para todas as instâncias de rede conectadas para permitir a conectividade de rede.
-
As políticas de roteamento controlam a propagação de rotas para as tabelas de rotas do transit router da Basic Edition. Use políticas de roteamento para determinar se as rotas em uma tabela de rotas do transit router da Basic Edition devem ser propagadas para instâncias de rede. Também use políticas de roteamento para modifique atributos de rota em uma tabela de rotas do transit router da Basic Edition.
Se instâncias VBR e instâncias CCN estiverem anexadas a um transit router da Basic Edition, o sistema adiciona uma política de roteamento com prioridade de política 5000 e ação de política Reject na direção Egress Regional Gateway por padrão. Essa política de roteamento limita a conectividade entre instâncias VBR, instâncias CCN e outras instâncias VBR e instâncias CCN anexadas ao transit router. Para mais informações, consulte Routing policies.