Ao criar um cluster gerenciado ACK, você pode ativar o Auto Mode. Esse modo permite criar um cluster Kubernetes seguindo as melhores práticas com um único clique após um planejamento e configuração simples. Por padrão, o cluster cria um pool de nós do Auto Mode, e o ACK gerencia o ciclo de vida e as operações dos nós nesse pool.
Antes de ativar o Auto Mode, recomendamos a leitura da Introdução ao Auto Mode para entender seus recursos e casos de uso.
Pré-requisitos
Planejamento e design
Antes de criar um cluster, planeje e projete sua configuração com base nos requisitos do negócio para garantir operação estável, eficiente e segura.
Região: Quanto mais próxima a região selecionada estiver dos usuários e recursos implantados, menor será a latência de rede e maior a velocidade de acesso.
Zona: Configure múltiplas zonas para garantir alta disponibilidade (HA) do cluster.
Planejamento de endereços de rede: Planeje os blocos CIDR da VPC (bloco CIDR próprio da VPC e blocos CIDR dos vSwitches) e os blocos CIDR do Kubernetes (faixa de endereços de pods e faixa de endereços de serviços) com base no cenário de negócios e no tamanho do cluster. Isso define a faixa de endereços IP para todo o cluster e a quantidade de endereços IP disponíveis para pods e nós.
Acesso à rede pública: Determine se os nós do cluster precisam acessar a rede pública. O acesso à rede pública é necessário para baixar imagens públicas.
Ativação e autorização
Antes de criar um cluster, ative os serviços necessários e conceda permissões à sua conta:
Ativar o ACK: Se esta for a primeira vez que você usa o ACK, faça login na página de ativação do ACK e siga as instruções na tela.
Autorização de função: Acesse a página de autorização rápida do RAM para conceder ao ACK as permissões necessárias à criação de funções padrão. Isso garante que o ACK possa chamar recursos de nuvem relacionados.
-
Ativar produtos de nuvem relacionados: Ative os produtos de nuvem dos quais os clusters ACK dependem, como VPC e SLB.
O processo de criação envolve a compra de recursos de pagamento conforme o uso, como instâncias CLB. Garanta saldo suficiente na conta para evitar interrupções de serviço por pagamentos em atraso.
Apenas contas Alibaba Cloud podem ativar produtos de nuvem. Para autorizar um usuário RAM a gerenciar produtos de nuvem ativados, consulte Usar o RAM para conceder permissões em clusters e recursos de nuvem.
Procedimento
Faça login no console ACK. No painel de navegação à esquerda, clique em Clusters.
No canto superior esquerdo da página, selecione o grupo de recursos e a região onde estão os recursos alvo.

-
Na página Clusters, clique em Create Kubernetes Cluster. Na página ACK Managed Cluster, ative o Auto Mode.
Após ativar esse modo, a página exibe as três capacidades principais do Auto Mode: operações totalmente gerenciadas (plano de controle totalmente gerenciado, atualizações automáticas de versão e nós sem necessidade de manutenção com autorrecuperação), dimensionamento automático de nós (dimensionamento elástico sob demanda, correspondência automática de tipos de instância e custos de recursos otimizados) e sistema operacional de nó altamente otimizado (SO otimizado para contêineres com inicialização rápida, sistema de arquivos imutável e melhores práticas de segurança por padrão).
-
Siga as instruções na tela para configurar o cluster. Após confirmar a configuração e ler os termos de serviço, clique em Create Kubernetes Cluster.
Para uma descrição detalhada dos itens de configuração, consulte Configuração do cluster .
O Auto Mode está disponível apenas para o ACK managed cluster Pro Edition e gera taxas de gerenciamento de cluster e produtos de nuvem relacionados. Visualize o custo total do cluster na parte inferior da página de criação. Também é possível consultar a documentação de faturamento do ACK e de cada produto. Para mais informações, consulte Visão geral de faturamento e Taxas para recursos de produtos de nuvem.
No canto superior direito da página, clique em Console-to-Code para gerar os parâmetros de exemplo do Terraform ou SDK para a configuração atual do cluster.
Após a criação do cluster, um pool de nós do Auto Mode é criado automaticamente. Esse pool dimensiona dinamicamente para dentro e para fora com base na demanda de carga de trabalho. O ACK gerencia o ciclo de vida dos nós e as tarefas de O&M, incluindo atualizações de SO e software, além de correções de vulnerabilidades de segurança.
Depois que o cluster é criado, o ACK instala componentes com base na configuração. Esses componentes podem consumir recursos de computação no cluster. O pool de nós do Auto Mode escala automaticamente para adicionar os nós necessários.
Próximas etapas
Implantar uma carga de trabalho e implementar balanceamento de carga
Apêndice
Modelo de responsabilidade compartilhada
O ACK Auto Mode foi projetado para fornecer O&M automatizado e inteligente de clusters Kubernetes, reduzindo a sobrecarga operacional. No entanto, você ainda é responsável por determinadas tarefas.
|
Responsabilidades da Alibaba Cloud |
Responsabilidades do cliente |
Responsabilidades compartilhadas |
|
|
|
Cotas e limites
Se você possui um cluster grande ou sua conta contém muitos recursos, é essencial conhecer as cotas e limites para o uso de clusters ACK. Para mais informações, consulte Cotas e limites.
Limites: Incluem limites de configuração do ACK (como saldo da conta) e limites de capacidade de cluster único (a capacidade máxima de diferentes recursos Kubernetes dentro de um único cluster).
Limites de cota e solicitações de aumento de cota: Abrange limites de cota para clusters ACK e os produtos de nuvem dos quais o ACK depende, como ECS e VPC. Para solicitar um aumento de cota, siga as instruções na documentação relevante.
Configuração do cluster
É possível criar um cluster usando a configuração padrão ou personalizar as definições com base nos requisitos do negócio e nos recursos disponíveis. Na coluna Modificável das tabelas a seguir, 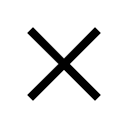 indica que a configuração não pode ser alterada após a criação, e
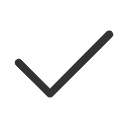 indica que a configuração pode ser alterada. Preste muita atenção às configurações que não podem ser modificadas.
Configurações básicas
Configuração de rede
|
Parâmetro |
Descrição |
Modificável |
|
IPv6 Dual-stack |
Suportado apenas para Kubernetes 1.22 ou posterior, somente com Terway, e não pode ser usado junto com eRDMA. O cluster suporta os protocolos IPv4 e IPv6, mas a comunicação entre os nós de trabalho e o plano de controle ainda usa endereços IPv4. Garanta o seguinte:
|
✗ |
|
VPC |
A VPC para o cluster. Para garantir alta disponibilidade, selecione duas ou mais zonas.
Use blocos CIDR privados padrão para a VPC do cluster (por exemplo, 10.0.0.0/8, 172.16.0.0/12 ou 192.168.0.0/16). Se tiver requisitos especiais, solicite no Quota Center (Create a cluster using a public CIDR block VPC). Informações de recursos de nuvem e faturamento: |
✗ |
|
Configure SNAT for VPC |
Não selecione esta opção ao usar uma VPC compartilhada. Selecione esta opção se os nós precisarem de acesso à rede pública (para baixar imagens públicas ou acessar serviços externos). O ACK configura automaticamente um NAT Gateway e regras SNAT para habilitar o acesso à rede pública para os recursos do cluster.
Se você não selecionar esta opção, configure manualmente um NAT Gateway e regras SNAT após a criação do cluster. Para detalhes, consulte Public NAT Gateway. Informações de recursos de nuvem e faturamento: |
✓ |
|
Access to API Server |
O ACK cria automaticamente uma instância CLB privada de pagamento conforme o uso como endpoint interno para o API Server. Esta instância CLB não pode ser reutilizada ou excluída. Se for excluída, o API Server torna-se inacessível e não pode ser restaurado. Para usar uma instância CLB existente, abra um ticket. Após selecionar Use Existing Gateway para a VPC, defina a SLB Source como Use Existing Gateway. Opcionalmente, ative Expose API server with EIP.
Para ativar isso posteriormente, consulte Enable public network access to API Server. A partir de 1º de dezembro de 2024, instâncias CLB recém-criadas incorrerão em taxas de instância. Para detalhes, consulte Adjustment announcement for Classic Load Balancer CLB billing items. |
✗ |
|
Network Plug-in |
O plugin de rede fornece a base para a comunicação pod a pod no cluster. Para uma comparação detalhada, consulte Compare Terway and Flannel container network plugins.
|
✗ |
|
Pod vSwitch |
Necessário apenas ao usar o plugin Terway. O vSwitch usado para atribuir endereços IP aos pods. Cada vSwitch de pod corresponde a um vSwitch de nó de trabalho, e ambos devem estar na mesma zona. Importante Para o switch virtual de Pod, use uma máscara de sub-rede não maior que /19. A máscara de sub-rede máxima permitida é /25. Se você usar uma máscara de sub-rede maior, o número de endereços IP de Pod que podem ser alocados no cluster será severamente limitado, o que afeta a operação normal do cluster. |
✓ |
|
Container CIDR Block |
Necessário apenas para Flannel. O pool de endereços IP para atribuir IPs aos pods. Este bloco CIDR não deve sobrepor com a VPC ou quaisquer blocos CIDR de cluster ACK existentes na VPC, e não deve sobrepor com o Service CIDR. |
✗ |
|
Number of Pods per Node |
Necessário apenas para Flannel. Define o número máximo de pods permitidos em um único nó. |
✗ |
|
Service CIDR |
Também conhecido como Service CIDR, este é o pool de endereços IP para atribuir IPs aos serviços internos do cluster. Este bloco CIDR não deve sobrepor com a VPC ou quaisquer blocos CIDR de cluster existentes na VPC, e não deve sobrepor com o Container CIDR Block. |
✗ |
|
Forwarding Mode |
Selecione o modo de proxy kube-proxy, que determina como os Services do cluster distribuem solicitações para os pods de backend.
|
✗ |


Opções avançadas
As configurações a seguir baseiam-se nas melhores práticas de clusters Kubernetes. Mantenha as configurações padrão. Se precisar fazer alterações, consulte as descrições dos itens de configuração e siga as instruções na tela.
|
Parâmetro |
Descrição |
Modificável |
|
Kubernetes Version |
Apenas as três últimas versões menores são suportadas. Use a versão mais recente disponível. Para detalhes sobre o suporte a versões do ACK, consulte ACK version support overview. |
✓ Suporta atualizações manuais de cluster e atualizações automáticas de cluster. |
|
Automatic Update |
Ative atualizações automáticas para manter o plano de controle e os pools de nós periodicamente atualizados. Para políticas e instruções de atualização, consulte Automatically upgrade clusters. |
✓ |
|
Security Group |
Ao usar uma VPC existente, selecione Select Existing Security Group Este grupo de segurança aplica-se ao plano de controle do cluster, ao pool de nós padrão e a qualquer pool de nós sem um grupo de segurança personalizado. Comparados aos grupos de segurança básicos, os grupos de segurança empresariais podem acomodar um número maior de endereços IP privados, mas não suportam conectividade intra-grupo. Para mais informações, consulte Security Group Classification.
|
✓ |
|
Cluster Deletion Protection |
Ative esta opção para evitar a exclusão acidental do cluster via console ou OpenAPI. |
✓ |
|
Resource Group |
Atribua o cluster ao grupo de recursos selecionado para facilitar o gerenciamento de permissões e a alocação de custos. Um recurso pode pertencer a apenas um grupo de recursos. |
✓ |
|
Label |
Vincule tags chave-valor ao cluster como identificadores de recursos de nuvem. |
✓ |
|
Time Zone |
O fuso horário usado pelo cluster. O padrão é o fuso horário configurado no navegador. |
✓ |
|
Log Service |
Use um SLS Project existente ou crie um novo para coletar logs de aplicações do cluster. Também ativa o recurso de auditoria do API Server do cluster para coletar solicitações à API do Kubernetes e seus resultados. Para ativar isso posteriormente, consulte Collect ACK cluster container logs, Use cluster API Server audit feature.
Informações de recursos de nuvem e faturamento: |
✓ |
|
Alerts |
Ativa o gerenciamento de alertas do Container Service, enviando notificações de alerta para grupos de contatos de alerta com base em fontes de dados do SLS, Managed Service for Prometheus e CloudMonitor quando ocorrem anomalias no cluster. |
✓ |
