Por padrão, usuários e funções do RAM não têm permissão para chamar operações de API dos services de cloud. Conceda permissão a um usuário ou função do RAM por meio de uma política de sistema ou personalizada, permitindo que a identidade do RAM chame operações de API do ACK e gerencie recursos do cluster.
Conceda permissões com uma política de sistema
Uma política de sistema controla o acesso de leitura e gravação a recursos globais. Se um usuário ou função do RAM precisar gerenciar todos os clusters na sua conta Alibaba Cloud, use uma política de sistema para autorização rápida. A tabela a seguir lista as políticas de sistema comuns para o ACK.
Políticas de sistema que concedem acesso total contêm permissões de alto risco. Para evitar riscos de segurança, conceda essas políticas com cautela.
Uma conta Alibaba Cloud tem permissões administrativas totais sobre todos os recursos da conta. Como alternativa, crie um usuário do RAM e conceda a permissão AdministratorAccess para torná-lo administrador da conta. Esse administrador pode gerenciar todos os recursos de cloud na conta. Para mais detalhes, consulte Create a RAM user as an account administrator.
Faça login no RAM console como administrador do RAM.
No painel de navegação à esquerda, escolha .
-
Na página Users, localize o usuário do RAM de destino e clique em Add Permissions na coluna Actions.
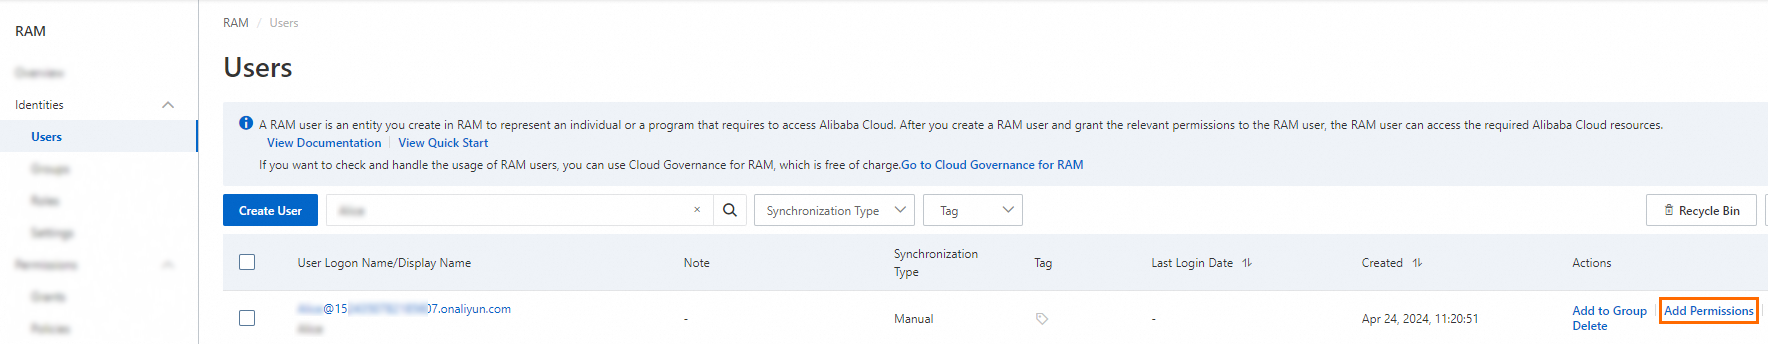
Como alternativa, selecione vários usuários do RAM e clique em Add Permissions na parte inferior da página para conceder permissões a vários usuários do RAM em lote.
-
No painel Grant Permissions, conceda permissões ao usuário do RAM.
-
Configure o parâmetro Resource Scope.
Account: A autorização entra em vigor na conta Alibaba Cloud atual.
-
Resource Group: A autorização entra em vigor em um grupo de recursos específico.
ImportanteSe você selecionar Resource Group para o parâmetro Resource Scope, certifique-se de que o service de cloud necessário seja compatível com grupos de recursos. Para mais informações, consulte Services that work with Resource Group. Para saber mais sobre como conceder permissões em um grupo de recursos, consulte Control RAM user access to specific ECS instances.
-
Configure o parâmetro Principal.
O principal é o usuário do RAM ao qual deseja conceder permissões. O sistema seleciona automaticamente o usuário do RAM atual.
Selecione as políticas de sistema a serem anexadas.
Clique em OK.
-
Clique em Close.
Conceda permissões com uma política personalizada
Uma política personalizada fornece controle de acesso refinado sobre recursos de cloud. Diferentes recursos de cloud podem ter requisitos distintos de segurança e controle de acesso. Por exemplo, uma política personalizada pode restringir as permissões de um usuário em um cluster específico. Políticas personalizadas também podem controlar permissões no nível da API, sendo útil para desenvolvimento personalizado baseado em SDK. Para mais detalhes sobre os itens de autorização compatíveis com o RAM, consulte Authorization information.
Antes de criar uma política personalizada, familiarize-se com a estrutura básica e a sintaxe da linguagem de políticas. Para obter mais informações, consulte Basic elements of a policy .
Etapa 1: crie uma política personalizada
Faça login no RAM console como administrador do RAM.
No painel de navegação à esquerda, escolha .
Na página Policies, clique em Create Policy.
-
Na página Create Policy, clique em JSON Editor e insira o documento de política.{
"Statement": [
{
"Action": [
"cs:Get*",
"cs:List*",
"cs:Describe*",
"cs:ScaleCluster",
"cs:DeleteCluster"
],
"Effect": "Allow",
"Resource": [
"acs:cs:::cluster/YOUR_CLUSTER_ID"
]
}
],
"Version": "1"
}
Substitua
YOUR_CLUSTER_IDpelo ID do cluster de destino.Parâmetro
Descrição
Action
As permissões a serem concedidas. Todas as ações aceitam caracteres curinga (*).
Resource
-
Conceder permissões em um único cluster
"Resource": [ "acs:cs:*:*:cluster/YOUR_CLUSTER_ID" ] -
Conceder permissões em vários clusters
"Resource": [ "acs:cs:*:*:cluster/YOUR_CLUSTER_ID_1", "acs:cs:*:*:cluster/YOUR_CLUSTER_ID_2" ] -
Conceder permissões em todos os clusters
"Resource": [
     "*"
 ]
-
Na página Create Policy, clique em OK.
Na caixa de diálogo Create Policy, insira um Policy Name e um Comment e, em seguida, clique em OK.
Etapa 2: Conceda a política personalizada
As etapas para anexar uma política personalizada são as mesmas de uma política de sistema. Quando solicitado a selecionar uma política, escolha a política personalizada criada. Para mais informações, consulte Grant permissions with a system policy.
Exemplos de políticas personalizadas
Exemplo 1: Conceda permissão de somente leitura em um cluster
{
    "Statement": [
        {
            "Action": [
                "cs:Get*",
                "cs:List*",
                "cs:Describe*"
            ],
            "Effect": "Allow",
            "Resource": [
                "acs:cs:*:*:cluster/YOUR_CLUSTER_ID"
            ]
        }
    ],
    "Version": "1"
}
Exemplo 2: Conceda permissão de leitura de bucket do OSS
Substitua YOUR_OSS_BUCKET_NAME pelo nome do bucket do OSS de destino.
{
    "Version": "1",
    "Statement": [
        {
            "Effect": "Allow",
            "Action": [
                "oss:ListBuckets",
                "oss:GetBucketStat",
                "oss:GetBucketInfo",
                "oss:GetBucketTagging",
                "oss:GetBucketAcl"
            ],
            "Resource": "acs:oss:*:*:*"
        },
        {
            "Effect": "Allow",
            "Action": [
                "oss:ListObjects",
                "oss:GetBucketAcl"
            ],
            "Resource": "acs:oss:*:*:YOUR_OSS_BUCKET_NAME"
        },
        {
            "Effect": "Allow",
            "Action": [
                "oss:GetObject",
                "oss:GetObjectAcl"
            ],
            "Resource": "acs:oss:*:*:YOUR_OSS_BUCKET_NAME/*"
        }
    ]
}
Exemplo 3: Conceda permissões para APIs REST sem escopo de cluster
Algumas operações da openapi, como DescribeEvents, não aceitam autorização específica de cluster. Para conceder permissões a um usuário ou função do RAM para essas operações, omita o ID do cluster no campo Resource. A tabela a seguir compara as políticas do RAM originais e modificadas:
|
Antes |
Depois |
|
|
Próximas etapas
Após conceder as permissões do RAM, configure também a autorização RBAC para gerenciar recursos do Kubernetes no cluster. Para mais informações, consulte Use RBAC to authorize operations on resources in a cluster.
Para melhorar a segurança das aplicações do ACK que acessam outros services de cloud, use RRSA to configure RAM permissions for a ServiceAccount and isolate pod permissions.
Para implementar autorização refinada do RAM, consulte Implement fine-grained access control by using tags e Manually narrow down the permissions of the worker RAM role for an ACK managed cluster.
Para obter informações sobre como solucionar problemas de autorização, consulte Authorization management FAQ.