Fitur backup lintas akun memungkinkan akun manajemen yang ditentukan untuk mencadangkan dan memulihkan data dari sumber daya cloud di akun lain secara terpusat. Pendekatan ini mengisolasi data cadangan dari data sumber pada tingkat akun, sehingga memungkinkan perlindungan data terpusat yang memenuhi persyaratan kepatuhan dan audit. Fitur ini juga menyederhanakan operasi dan mengurangi biaya karena akun manajemen menangani seluruh tugas pencadangan, sehingga pengguna di akun lain tidak perlu mempelajari cara menggunakan sistem pencadangan.
Cara kerja
Cloud Backup mendukung dua mekanisme otorisasi berdasarkan Resource Directory dan asumsi peran RAM untuk menambahkan akun yang akan dicadangkan dalam skenario backup lintas akun. Prinsip kerja dan skenario penerapan kedua mekanisme otorisasi tersebut adalah sebagai berikut:
Konfigurasikan backup lintas akun menggunakan Resource Directory: Metode ini ideal ketika akun manajemen dan akun yang akan dicadangkan berada dalam direktori sumber daya yang sama. Akun manajemen harus merupakan akun manajemen dari resource directory atau akun administrator yang didelegasikan untuk Cloud Backup. Hal ini memungkinkan akun manajemen untuk mengelola dan mencadangkan data dari semua akun dalam resource directory secara terpusat melalui antarmuka visual yang sederhana. Metode ini cocok untuk perusahaan yang telah memiliki arsitektur multi-akun dalam Resource Directory serta industri seperti keuangan atau pemerintahan yang memerlukan kepatuhan ketat dan kontrol terpusat.
Konfigurasikan backup lintas akun menggunakan asumsi peran RAM: Metode ini melibatkan pembuatan peran RAM di akun sumber dan pemberian izin kepada akun manajemen. Cloud Backup kemudian menggunakan peran terkait layanan
AliyunServiceRoleForHbrCrossAccountBackupdi akun manajemen untuk mengasumsikan peran RAM di akun sumber guna mengakses sumber dayanya secara temporary. Pendekatan ini cocok untuk skenario di mana Resource Directory tidak digunakan atau ketika Anda perlu memberikan otorisasi temporary dan bertahap untuk backup lintas akun.
Kedua metode memungkinkan akun manajemen memberikan perlindungan data terpadu untuk semua akun anggota. Anda dapat menggunakan satu kebijakan cadangan untuk melindungi data di beberapa akun sekaligus dan memulihkan data ke akun mana pun yang dikelola sesuai kebutuhan. Semua pekerjaan pencadangan dan manajemen data ditangani dalam akun manajemen. Akun yang dicadangkan tidak perlu mengaktifkan atau menggunakan Cloud Backup. Hanya akun manajemen yang dapat mengakses atau menghapus data cadangan, sehingga memastikan isolasi data yang ketat pada tingkat akun.
Dalam skenario backup lintas akun, akun manajemen dan akun yang dikelola untuk dicadangkan dapat melakukan operasi berikut:
Jenis resource | Aksi akun manajemen | Aksi akun anggota |
Instance ECS |
|
|
Jenis resource lainnya |
|
|
Batasan
Backup lintas akun didukung untuk cadangan instance ECS, cadangan file ECS (Edisi Standar), cadangan NAS, cadangan OSS, cadangan Tablestore, Database Backup, dan cadangan SAP HANA. Untuk instance ECS, Anda hanya dapat memulihkan titik cadangannya ke akun sumber. Pemulihan lintas akun tidak didukung. Untuk skenario yang didukung, lihat Konsol Cloud Backup.
Titik cadangan untuk instance ECS dimiliki oleh akun manajemen, tetapi snapshot yang dihasilkan disimpan di akun yang dicadangkan. Biaya snapshot ditagihkan ke akun yang dicadangkan. Untuk informasi lebih lanjut, lihat Penagihan.
Backup lintas akun tidak memengaruhi kinerja pencadangan, efisiensi deduplikasi data, atau kecepatan transfer jaringan.
Saat mengonfigurasi backup lintas akun menggunakan Resource Directory, akun manajemen harus merupakan akun manajemen dari resource directory atau akun administrator yang didelegasikan untuk Cloud Backup. Anda dapat menambahkan hingga tiga akun administrator yang didelegasikan untuk Cloud Backup.
Untuk daftar wilayah yang didukung, lihat Fitur yang tersedia di setiap wilayah.
Prasyarat
Siapkan akun manajemen dan satu atau beberapa akun yang akan dicadangkan.
Jika Anda berencana menggunakan Resource Directory untuk konfigurasi, pastikan akun manajemen dan akun yang akan dicadangkan berada dalam resource directory yang sama. Untuk informasi lebih lanjut, lihat Aktifkan resource directory dan Undang akun Alibaba Cloud untuk bergabung ke resource directory.
Tentukan apakah akan mengonfigurasi backup lintas akun menggunakan Resource Directory atau asumsi peran RAM sesuai kebutuhan Anda.
Tambahkan akun menggunakan Resource Directory
(Opsional) Langkah 1: Tetapkan akun administrator yang didelegasikan
Jika Anda menggunakan akun manajemen resource directory sebagai akun manajemen, lewati langkah ini.
Jika Anda ingin menggunakan akun anggota dari resource directory sebagai akun manajemen, Anda harus terlebih dahulu menetapkannya sebagai akun administrator yang didelegasikan untuk Cloud Backup. Anda dapat melakukannya dari halaman Layanan Tepercaya di Konsol Resource Management. Untuk informasi lebih lanjut, lihat Kelola akun administrator yang didelegasikan.
Login ke Konsol Resource Management menggunakan akun manajemen resource directory Anda.
Di panel navigasi sebelah kiri, pilih Resource Directory > Trusted Services.
Di halaman Trusted Services, temukan Cloud Backup dan klik Manage di kolom Actions.
Di bagian Delegated Administrator Account, klik Add.
Di panel Add Delegated Administrator Account, pilih akun anggota yang ingin Anda tetapkan sebagai akun manajemen.
Klik OK.
Setelah akun ditambahkan, Cloud Backup muncul sebagai layanan tepercaya saat Anda login ke Konsol Resource Management dengan akun administrator yang didelegasikan.
Langkah 2: Tambahkan akun yang akan dicadangkan
Login ke Konsol Cloud Backup menggunakan akun manajemen.
Di panel navigasi sebelah kiri, pilih Backup > Cross-Account Backup.
Di halaman Cross-Account Backup, alihkan ke wilayah tempat resource akun yang akan dicadangkan berada.
Klik Add the account to be backed up.
Di panel Add the account to be backed up, konfigurasikan parameter berikut lalu klik OK.
Parameter
Deskripsi
Cross-account type
Pilih Based on Resource Directory.
Select an account to be backed up
Pilih akun dari resource directory.
Pilih satu akun dalam satu waktu. Anda dapat mencari berdasarkan kata kunci.
CatatanUntuk akun yang sudah berada dalam resource directory, kami merekomendasikan menggunakan metode berbasis Resource Directory. Namun, Anda juga dapat menggunakan metode berbasis peran RAM jika diperlukan. Untuk informasi lebih lanjut, lihat Tambahkan akun menggunakan asumsi peran RAM.
Setelah akun ditambahkan, akun tersebut muncul dalam daftar akun. Saat akun dikelola untuk pertama kalinya, Cloud Backup secara otomatis membuat peran terkait layanan
AliyunServiceRoleForHbrRd:Nama peran: AliyunServiceRoleForHbrRd
Kebijakan izin: AliyunServiceRolePolicyForHbrRd
Deskripsi izin: Mengizinkan layanan pencadangan untuk mengakses resource di akun lain yang diotorisasi guna backup dan pemulihan lintas akun.
Aksi berikut dapat mengganggu otorisasi lintas akun dan menyebabkan pekerjaan pencadangan gagal. Lakukan dengan hati-hati.
Menghapus akun yang akan dicadangkan dari daftar akun di halaman Cross-Account Backup.
Akun manajemen kehilangan statusnya sebagai akun manajemen resource directory atau akun administrator yang didelegasikan untuk Cloud Backup.
Menghapus akun yang akan dicadangkan dari resource directory yang dikelola oleh akun manajemen.
Menghapus peran terkait layanan
AliyunServiceRoleForHbrRddari akun yang akan dicadangkan.
Data cadangan yang sudah ada tidak terpengaruh. Jika Anda ingin membatalkan konfigurasi backup lintas akun, lihat Batalkan backup lintas akun.
Tambahkan akun menggunakan asumsi peran RAM
Langkah 1: Buat peran terkait layanan
Anda perlu mengotorisasi akun manajemen dengan membuat peran terkait layanan AliyunServiceRoleForHbrCrossAccountBackup.
Nama Peran: AliyunServiceRoleForHbrCrossAccountBackup
Kebijakan Izin: AliyunServiceRolePolicyForHbrCrossAccountBackup
Deskripsi Izin: Mengizinkan layanan pencadangan untuk mengakses resource di akun lain yang diotorisasi guna backup dan pemulihan lintas akun.
Otorisasi ini hanya dilakukan sekali. Jika Anda sudah mengotorisasi peran ini, lewati ke Langkah 2.
Login ke Konsol Cloud Backup menggunakan akun manajemen.
Di panel navigasi sebelah kiri, pilih Backup>Cross-Account Backup.
Di halaman Cross-Account Backup, pilih wilayah tempat resource yang akan dicadangkan berada.
Klik Add the account to be backed up. Di panel Add the account to be backed up, pilih RAM Role Assumption untuk Cross Account Type.
Di kotak dialog Cloud Backup Authorization, klik OK.
Untuk informasi lebih lanjut, lihat Peran terkait layanan untuk Cloud Backup.
Langkah 2: Buat peran RAM
Login ke Konsol RAM menggunakan akun yang akan dicadangkan.
Di panel navigasi sebelah kiri, pilih Identity Management > Roles.
Di halaman Roles, klik Create Role.
Di halaman Create Role, untuk Principal Type, pilih Cloud Account. Untuk Principal Name, pilih Other Account, masukkan ID akun manajemen, lalu klik OK.
CatatanAnda dapat membuka halaman Security Settings untuk melihat ID akun Alibaba Cloud Anda.
Di kotak dialog Create Role, masukkan nama untuk peran RAM, misalnya hbrcrossrole, lalu klik OK.
Langkah 3: Berikan izin kepada peran RAM
Setelah membuat peran RAM, Anda harus memberikan kebijakan sistem atau kebijakan kustom kepadanya. Di halaman Precise Permission, RAM menyediakan dua kebijakan sistem default. Pilih salah satunya.
AdministratorAccess: Memberikan izin untuk mengelola semua sumber daya cloud di akun.
AliyunHBRRolePolicy: (Direkomendasikan) Memberikan izin sistem yang diperlukan oleh Cloud Backup.
Kebijakan sistem
AliyunHBRRolePolicymencakup izin berikut:{ "Version": "1", "Statement": [ { "Action": [ "nas:DescribeFileSystems", "nas:CreateMountTargetSpecial", "nas:DeleteMountTargetSpecial", "nas:DescribeMountTargets", "nas:DescribeAccessGroups" ], "Resource": "*", "Effect": "Allow" }, { "Action": [ "ecs:RunCommand", "ecs:CreateCommand", "ecs:InvokeCommand", "ecs:DeleteCommand", "ecs:DescribeCommands", "ecs:StopInvocation", "ecs:DescribeInvocationResults", "ecs:DescribeCloudAssistantStatus", "ecs:DescribeInstances", "ecs:DescribeInstanceRamRole", "ecs:DescribeInvocations", "ecs:CreateSnapshotGroup", "ecs:DescribeSnapshotGroups", "ecs:DeleteSnapshotGroup", "ecs:CopySnapshot" ], "Resource": "*", "Effect": "Allow" }, { "Action": "bssapi:QueryAvailableInstances", "Resource": "*", "Effect": "Allow" }, { "Action": [ "ecs:AttachInstanceRamRole", "ecs:DetachInstanceRamRole" ], "Resource": [ "acs:ecs:*:*:instance/*", "acs:ram:*:*:role/aliyunecsaccessinghbrrole" ], "Effect": "Allow" }, { "Action": [ "ram:PassRole", "ram:GetRole", "ram:GetPolicy", "ram:ListPoliciesForRole" ], "Resource": "*", "Effect": "Allow" }, { "Action": [ "hcs-sgw:DescribeGateways" ], "Resource": "*", "Effect": "Allow" }, { "Action": [ "oss:ListBuckets", "oss:GetBucketInventory", "oss:ListObjects", "oss:HeadBucket", "oss:GetBucket", "oss:GetBucketAcl", "oss:GetBucketLocation", "oss:GetBucketInfo", "oss:PutObject", "oss:CopyObject", "oss:GetObject", "oss:AppendObject", "oss:GetObjectMeta", "oss:PutObjectACL", "oss:GetObjectACL", "oss:PutObjectTagging", "oss:GetObjectTagging", "oss:InitiateMultipartUpload", "oss:UploadPart", "oss:UploadPartCopy", "oss:CompleteMultipartUpload", "oss:AbortMultipartUpload", "oss:ListMultipartUploads", "oss:ListParts" ], "Resource": "*", "Effect": "Allow" }, { "Effect": "Allow", "Action": [ "ots:ListInstance", "ots:GetInstance", "ots:ListTable", "ots:CreateTable", "ots:UpdateTable", "ots:DescribeTable", "ots:BatchWriteRow", "ots:CreateTunnel", "ots:DeleteTunnel", "ots:ListTunnel", "ots:DescribeTunnel", "ots:ConsumeTunnel", "ots:GetRange", "ots:ListStream", "ots:DescribeStream", "ots:CreateIndex", "ots:CreateSearchIndex", "ots:DescribeSearchIndex", "ots:ListSearchIndex" ], "Resource": "*" }, { "Effect": "Allow", "Action": [ "cms:QueryMetricList" ], "Resource": "*" }, { "Action": [ "ecs:DescribeSecurityGroups", "ecs:DescribeImages", "ecs:CreateImage", "ecs:DeleteImage", "ecs:DescribeSnapshots", "ecs:CreateSnapshot", "ecs:DeleteSnapshot", "ecs:DescribeSnapshotLinks", "ecs:DescribeAvailableResource", "ecs:ModifyInstanceAttribute", "ecs:CreateInstance", "ecs:DeleteInstance", "ecs:AllocatePublicIpAddress", "ecs:CreateDisk", "ecs:DescribeDisks", "ecs:AttachDisk", "ecs:DetachDisk", "ecs:DeleteDisk", "ecs:ResetDisk", "ecs:StartInstance", "ecs:StopInstance", "ecs:ReplaceSystemDisk", "ecs:ModifyResourceMeta" ], "Resource": "*", "Effect": "Allow" }, { "Action": [ "vpc:DescribeVpcs", "vpc:DescribeVSwitches" ], "Resource": "*", "Effect": "Allow" }, { "Action": [ "kms:ListKeys", "kms:ListAliases" ], "Resource": "*", "Effect": "Allow" } ] }
Langkah-langkah berikut menunjukkan cara memberikan kebijakan AliyunHBRRolePolicy kepada peran RAM hbrcrossrole:
Login ke Konsol RAM menggunakan akun yang akan dicadangkan.
Di panel navigasi sebelah kiri, pilih Identity Management > Roles.
Temukan peran RAM target hbrcrossrole dan buka halaman detailnya.
Di tab Permissions, klik Precise Permission.
Di panel Precise Permission, pilih System Policy sebagai jenis izin. Masukkan AliyunHBRRolePolicy di kotak pencarian, pilih kebijakan tersebut, lalu klik OK.
Setelah otorisasi berhasil, klik Close.
Ubah kebijakan kepercayaan peran RAM.
Di halaman detail peran, klik tab Trust Policy.
Klik Edit Trust Policy.
Klik tab JSON Editor dan ganti kebijakan yang ada dengan kode berikut. Ganti management_account_id dengan ID akun manajemen Anda.
Kebijakan ini memungkinkan akun manajemen memperoleh token temporary melalui Cloud Backup untuk mengakses resource akun yang akan dicadangkan.
{
 "Statement": [
     {
         "Action": "sts:AssumeRole",
         "Effect": "Allow",
         "Principal": {
             "RAM": [
                 "acs:ram::management_account_id:role/AliyunServiceRoleForHbrCrossAccountBackup"
             ]
         }
     }
 ],
 "Version": "1"
}
Klik OK.
Langkah 4: Tambahkan akun yang akan dicadangkan
Login ke Konsol Cloud Backup menggunakan akun manajemen.
Di panel navigasi sebelah kiri, pilih Backup>Cross-Account Backup.
Di halaman Cross-Account Backup, pilih wilayah tempat resource yang akan dicadangkan berada.
PentingAnda harus menambahkan akun di wilayah yang sama dengan resource-nya (file ECS, NAS, OSS, Tablestore, database ECS, atau instance ECS). Jika tidak, Cloud Backup tidak dapat menemukan resource tersebut, dan rencana atau pekerjaan pencadangan akan gagal.
Klik Add the account to be backed up. Di panel Add the account to be backed up, atur Cross-account Type menjadi RAM Role Assumption, konfigurasikan parameter berikut, lalu klik OK.
Parameter
Deskripsi
Cross-account type
Pilih RAM Role Based. Jika akun manajemen Anda adalah administrator yang didelegasikan untuk Cloud Backup di Resource Directory, kami merekomendasikan untuk melihat Tambahkan akun menggunakan Resource Directory.
Alibaba Cloud Account ID
Masukkan ID akun yang akan dicadangkan.
Role Name
Masukkan nama peran RAM yang dibuat oleh akun yang akan dicadangkan, misalnya hbrcrossrole.
PentingKlik Check Permissions untuk memverifikasi pengaturan otorisasi Anda. Jika terjadi error, tinjau kembali konfigurasi Anda dan coba lagi. Jika pemeriksaan berhasil, pesan You are authorized to access the resources of this role. akan ditampilkan.
Account Alias
Masukkan alias untuk akun agar mudah diidentifikasi. Kami merekomendasikan menggunakan nama akun Alibaba Cloud yang akan dicadangkan.
Setelah akun ditambahkan, akun tersebut muncul dalam daftar akun.
Daftar akun menampilkan akun yang akan dicadangkan yang telah Anda tambahkan, dengan kolom berikut: Alibaba Cloud account ID, Cross-account Type (misalnya asumsi peran RAM), Alias, Creation Time, dan aksi Delete.
Aksi berikut dapat mengganggu otorisasi lintas akun dan menyebabkan pekerjaan pencadangan gagal. Lakukan dengan hati-hati:
Menghapus akun yang akan dicadangkan dari daftar akun di halaman Cross-Account Backup.
Menghapus peran terkait layanan
AliyunServiceRoleForHbrCrossAccountBackupdari akun manajemen.Menghapus peran RAM untuk backup lintas akun di akun yang akan dicadangkan.
Mencabut izin yang diperlukan dari peran RAM di akun yang akan dicadangkan.
Data cadangan yang sudah ada tidak terpengaruh. Jika Anda ingin membatalkan konfigurasi backup lintas akun, lihat Batalkan backup lintas akun.
Konfigurasikan backup lintas akun
Setelah menambahkan akun, login ke konsol dengan akun manajemen Anda, pilih akun tersebut dari pengalih akun, lalu konfigurasikan backup lintas akun untuk resource-nya.
Login ke Konsol Cloud Backup menggunakan akun manajemen Anda.
Di bilah menu atas, pilih wilayah tempat resource yang akan dicadangkan berada.
Klik This Account dan pilih akun yang telah ditambahkan.
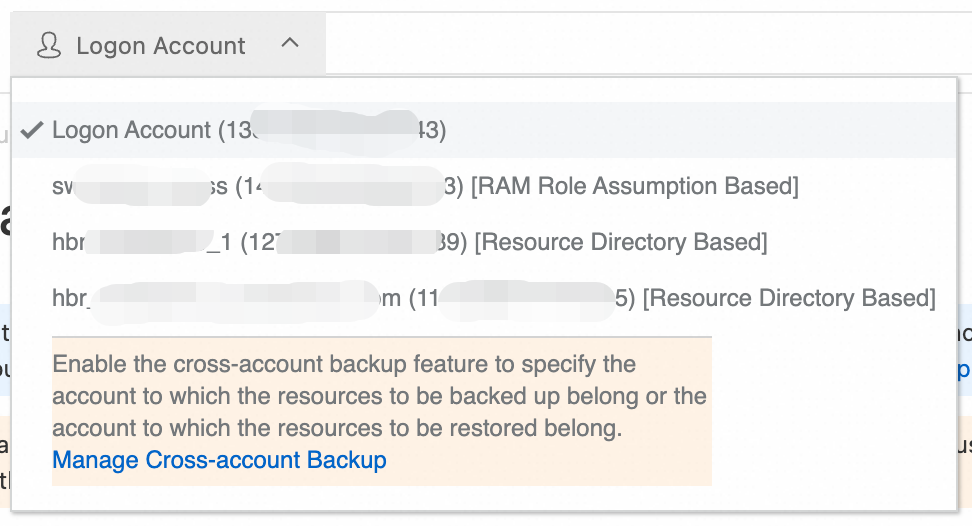
Di panel navigasi sebelah kiri, pilih fitur pencadangan untuk mulai mengonfigurasi backup lintas akun Anda.
PentingBackup lintas akun didukung untuk cadangan file ECS (Edisi Standar), cadangan instance ECS, cadangan NAS, cadangan OSS, cadangan Tablestore, Database Backup, dan cadangan SAP HANA. Setelah melakukan backup lintas akun instance ECS, Anda hanya dapat memulihkan titik cadangan ke akun Alibaba Cloud sumber. Untuk skenario yang didukung secara spesifik, lihat informasi yang disediakan di Konsol Cloud Backup.
Sebagai contoh, untuk mencadangkan file di instance ECS, alihkan ke akun yang memiliki instance tersebut, pilih instance-nya, lalu terapkan kebijakan pencadangan untuk membuat rencana pencadangan. Setelah pekerjaan pencadangan berhasil dijalankan, data file dari instance ECS tersebut akan dicadangkan ke penyimpanan cadangan di akun manajemen.
PentingPenyimpanan cadangan dapat menyimpan data cadangan dari beberapa akun, dan satu kebijakan pencadangan dapat diterapkan ke sumber data dari akun yang berbeda. Hal ini memungkinkan perlindungan data terpadu di seluruh lingkungan multi-akun Anda. Sebelum mengonfigurasi rencana backup lintas akun, pastikan semua prasyarat telah terpenuhi.
Pemulihan lintas akun
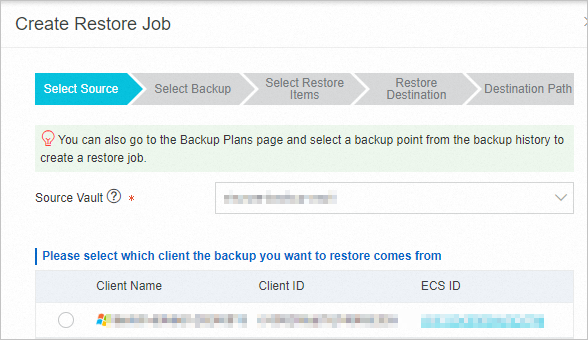
Penyimpanan cadangan di akun manajemen menyimpan data cadangan dari akun manajemen itu sendiri maupun akun yang dikelola. Anda dapat memulihkan data dari titik cadangan mana pun ke akun manajemen atau akun yang dikelola lainnya. Contoh berikut menunjukkan cara memulihkan data ke akun yang telah dicadangkan:
Alihkan ke akun tujuan tempat Anda ingin memulihkan data.
Buat pekerjaan pemulihan. Prosedurnya sama seperti memulihkan sumber data lainnya.
Pulihkan database di instance ECS (Pulihkan MySQL, Pulihkan Oracle, Pulihkan SQL Server)
Praktik terbaik
Pilih metode lintas akun: Pilih metode konfigurasi yang paling sesuai dengan struktur akun organisasi Anda. Gunakan konfigurasi berbasis peran RAM untuk skenario multi-akun di luar resource directory atau untuk kolaborasi lintas organisasi. Gunakan konfigurasi berbasis Resource Directory untuk perusahaan yang sudah memiliki struktur multi-akun guna menyederhanakan manajemen dan izin.
Ikuti prinsip hak istimewa minimal: Gunakan kebijakan sistem
AliyunHBRRolePolicyalih-alihAdministratorAccessuntuk menghindari risiko keamanan akibat izin berlebihan. Berikan hanya izin minimum yang diperlukan untuk operasi pencadangan dan pemulihan. Tinjau secara berkala izin backup lintas akun Anda dan cabut akses yang tidak diperlukan.Rencanakan wilayah Anda: Konfigurasikan pengaturan lintas akun di wilayah yang sama dengan resource Anda untuk mengoptimalkan kinerja pencadangan dan efisiensi transfer data. Utamakan menyiapkan kemampuan backup lintas akun di wilayah dengan konsentrasi resource tinggi.
Kendalikan biaya: Fitur backup lintas akun gratis, tetapi layanan terkait dikenai biaya. Untuk detailnya, lihat Penagihan. Rencanakan kebijakan pencadangan dan periode retensi Anda dengan cermat untuk mengelola biaya penyimpanan.
Batalkan backup lintas akun
Setelah membatalkan konfigurasi, akun manajemen tidak dapat lagi mencadangkan data dari akun tersebut. Evaluasi dampaknya sebelum melanjutkan.
Jika Anda hanya menambahkan akun tetapi tidak melakukan operasi pencadangan atau pemulihan apa pun, tidak ada biaya yang dikenakan.
Setelah membatalkan konfigurasi, data yang telah dicadangkan tetap berada di penyimpanan cadangan akun manajemen dan masih dapat dipulihkan. Data ini terus mengonsumsi penyimpanan, sehingga Anda akan tetap ditagih. Untuk menghentikan penagihan, lihat Bagaimana cara menghentikan penagihan untuk Cloud Backup? Perhatikan bahwa data tidak dapat dipulihkan setelah cadangannya dihapus.
Alihkan ke akun yang akan dicadangkan. Di halaman sumber data terkait, hapus rencana pencadangan, uninstal klien pencadangan (jika ada), batalkan pendaftaran instance, dan hapus penyimpanan cadangan. Untuk informasi lebih lanjut, lihat Bagaimana cara menghentikan penagihan untuk Cloud Backup?
Alihkan ke akun manajemen. Di halaman Cross-Account Backup di Konsol Cloud Backup, hapus akun tersebut.
Jika Anda menggunakan metode berbasis Resource Directory, hapus peran terkait layanan
AliyunServiceRoleForHbrRddari akun yang akan dicadangkan.Login ke Konsol RAM menggunakan akun yang akan dicadangkan.
Di panel navigasi sebelah kiri, pilih Identity Management > Roles.
Temukan peran
AliyunServiceRoleForHbrRd. Di kolom Actions, klik Delete Role dan konfirmasi penghapusan.
Jika Anda menggunakan metode berbasis peran RAM, hapus peran RAM yang Anda buat di akun yang akan dicadangkan.
Login ke Konsol RAM menggunakan akun yang akan dicadangkan.
Di panel navigasi sebelah kiri, pilih Identity Management > Roles.
Temukan peran RAM yang dibuat untuk akun yang akan dicadangkan, misalnya hbrcrossrole. Di kolom Actions untuk peran tersebut, klik Delete Role dan konfirmasi penghapusan.
Penagihan
Fitur backup lintas akun dari Cloud Backup tidak dikenai biaya. Namun, biaya dikenakan untuk operasi pencadangan dan pemulihan, seperti dijelaskan dalam tabel berikut. Untuk informasi lebih lanjut, lihat Metode penagihan dan item yang dapat ditagih.
Resource di akun anggota | Item yang dapat ditagih ke akun manajemen | Item yang dapat ditagih ke akun anggota |
Instance ECS |
|
|
File ECS |
| Biaya untuk resource seperti disk yang digunakan setelah operasi pemulihan. |
NAS |
|
|
OSS |
|
|
Tablestore |
|
|
Database Backup |
| Biaya untuk resource seperti disk yang digunakan setelah operasi pemulihan. |
SAP HANA |
| Biaya untuk resource seperti disk yang digunakan setelah operasi pemulihan. |
FAQ
Apakah fitur backup lintas akun gratis?
Ya, fitur ini sendiri gratis. Namun, akun manajemen ditagih untuk operasi pencadangan dan pemulihan, sedangkan akun yang dicadangkan ditagih untuk layanan seperti layanan snapshot (untuk pencadangan instance ECS) dan permintaan OSS. Untuk informasi lebih lanjut, lihat Penagihan.
Replikasi lintas akun vs. backup lintas akun
Replikasi lintas akun penyimpanan cadangan: Fitur ini memungkinkan akun sumber mereplikasi data cadangannya yang sudah ada ke akun Alibaba Cloud lain. Kedua akun kemudian memiliki salinan data, yang berguna untuk redundansi data atau berbagi data lintas akun.
Backup lintas akun: Fitur ini memungkinkan akun manajemen menentukan kebijakan pencadangan secara terpusat dan mengelola data cadangan untuk beberapa akun. Data cadangan disimpan di akun manajemen, dan hanya akun manajemen yang dapat melihat atau mengelolanya. Fitur ini digunakan untuk tata kelola data terpusat.
Kedua metode ini banyak digunakan untuk keamanan dan kepatuhan data perusahaan, serta keduanya mendukung isolasi data untuk akun di dalam atau di luar resource directory. Pilih metode yang paling sesuai dengan kebutuhan Anda, atau gunakan keduanya bersamaan untuk mencapai manajemen terpusat sekaligus redundansi data.