Este tópico resume as perguntas frequentes (FAQs) sobre o VPN Gateway.
Links rápidos
Consultas sobre o product
Can VPCs in different regions communicate through a VPN Gateway?
Can a VPN Gateway encrypt traffic between a VPC and a public IP address?
How do I perform access control on the public IP of the VPN gateway?
Does VPN Gateway support cross-account migration or changing the VPC?
Does it support using the WireGuard protocol to access an on-premises database from the cloud?
What is the configuration process for enabling IPsec-VPN / SSL-VPN?
How do I check the bandwidth/traffic monitoring of a VPN gateway?
Recursos do IPsec-VPN
How many IPsec-VPN connections can I create for each VPN Gateway?
Can I configure multiple remote networks in one IPsec-VPN connection?
What is the difference between single-tunnel mode and dual-tunnel mode?
Recursos do SSL-VPN
O que são conexões não transfronteiriças e transfronteiriças?
O VPN Gateway da Alibaba Cloud fornece serviços em conformidade com as políticas e regulamentações relevantes na china. Ele suporta apenas conexões não transfronteiriças e não oferece suporte a conexões transfronteiriças. Caso precise acessar recursos transfronteiriços por meio de uma conexão VPN, consulte How do I access cross-border resources over a VPN connection?.
Conexões não transfronteiriças
-
Uma conexão IPsec-VPN é considerada não transfronteiriça se as regiões do data center on-premises e dos recursos pares atenderem a uma das seguintes condições:
O data center on-premises está localizado na china continental região, e os recursos pares estão em uma região da Alibaba Cloud na china continental.
O data center on-premises está localizado fora da china continental, e os recursos pares estão em uma região da Alibaba Cloud fora da china continental.
-
Uma conexão SSL-VPN é considerada não transfronteiriça se as regiões do cliente e dos recursos pares atenderem a uma das seguintes condições:
O cliente está localizado na china continental, e os recursos pares estão em uma região da Alibaba Cloud na china continental.
O cliente está localizado fora da china continental, e os recursos pares estão em uma região da Alibaba Cloud fora da china continental.
Exemplo 1 | Exemplo 2 |
 |  |
Conexões transfronteiriças
-
Uma conexão IPsec-VPN é considerada transfronteiriça se as regiões do data center on-premises e dos recursos pares atenderem a uma das seguintes condições:
O data center on-premises está localizado na china continental, e os recursos pares estão em uma região da Alibaba Cloud fora da china continental.
O data center on-premises está localizado fora da china continental, e os recursos pares estão em uma região da Alibaba Cloud na china continental.
-
Uma conexão SSL-VPN é considerada transfronteiriça se as regiões do cliente e dos recursos pares atenderem a uma das seguintes condições:
O cliente está localizado na china continental, e os recursos pares estão em uma região da Alibaba Cloud fora da china continental.
O cliente está localizado fora da china continental, e os recursos pares estão em uma região da Alibaba Cloud na china continental.
Exemplo 1 | Exemplo 2 |
 |  |
Classificação de regiões
Classificação da região | Regiões incluídas |
china continental | China (Qingdao), China (Beijing), China (Zhangjiakou), China (Hohhot), China (Ulanqab), China (Shenzhen), China (Heyuan), China (Guangzhou), China (Hangzhou), China (Shanghai), China (Nanjing - Local Region), China (Chengdu) |
Fora da china continental | China (Hong Kong), Singapore, Malaysia (Kuala Lumpur), Japan (Tokyo), Indonesia (Jakarta), Philippines (Manila), South Korea (Seoul), Thailand (Bangkok), Germany (Frankfurt), UK (London), UAE (Dubai), US (Silicon Valley), US (Virginia), SAU (Riyadh - Partner Region), Mexico |
Como acesso recursos transfronteiriços por uma conexão VPN?
Para acessar recursos transfronteiriços por uma conexão VPN, utilize um Transit Router. Um TR permite comunicação flexível via rede privada entre recursos em diferentes regiões, incluindo as transfronteiriças.
Topologias de rede de exemplo:
IPsec-VPN | SSL-VPN |
 |  |
Posso usar um VPN Gateway para acessar a internet?
Não.
Um VPN Gateway fornece acesso à rede privada de uma vpc. Ele não oferece acesso à internet.
Pré-requisitos para conexão IPsec-VPN
-
O dispositivo de gateway no data center deve suportar os protocolos IKEv1 e IKEv2.
O IPsec-VPN suporta os protocolos IKEv1 e IKEv2. Qualquer dispositivo compatível com um desses protocolos pode se conectar a um VPN Gateway da Alibaba Cloud. Para mais informações sobre como selecionar uma versão do IKE, consulte Selecting an IKE version.
-
O dispositivo de gateway no data center deve ter um endereço ip público estático (um endereço ip público fixo).
O IPsec-VPN não suporta o estabelecimento de conexões usando endereços ip públicos dinâmicos. Em cenários onde o endereço ip público é atribuído dinamicamente pelas operadoras, como em redes corporativas ou banda larga residencial, o endereço ip muda frequentemente, impossibilitando o estabelecimento estável de um túnel IPsec-VPN com o VPN Gateway da Alibaba Cloud. O par (dispositivo de gateway on-premises) precisa ter um endereço ip público estático para garantir a estabilidade do túnel.
Os blocos CIDR do data center e da vpc não devem se sobrepor.
Para obter informações sobre como conectar um data center a uma vpc usando uma conexão IPsec-VPN, consulte Standard VPN Gateway quick start.
Gateways on-premises compatíveis
Um VPN Gateway da Alibaba Cloud suporta os protocolos padrão IKEv1 e IKEv2. Portanto, qualquer dispositivo compatível com esses protocolos pode se conectar a um VPN Gateway da Alibaba Cloud. Exemplos incluem dispositivos da H3C, Hillstone, Sangfor, Cisco ASA, Juniper, SonicWall, Nokia, IBM e Ixia. Para mais informações, consulte Configure on-premises devices.
VPCs em regiões diferentes podem se comunicar através de um VPN Gateway?
Sim.
Para mais informações, consulte Connect two VPCs in dual tunnel mode.
Se você estabelecer uma conexão IPsec-VPN entre VPCs em regiões diferentes, a qualidade da conexão dependerá das condições da rede pública. Recomendamos o uso da Cloud Enterprise Network (CEN) para estabelecer conexões entre VPCs em regiões distintas. Para mais informações, consulte Connect VPCs across accounts.
O tráfego entre VPCs trafega pela internet?
Ao usar um VPN Gateway para habilitar a comunicação entre VPCs:
Se as duas VPCs estiverem na mesma região, o tráfego será transmitido pela rede da Alibaba Cloud, e não pela internet.
Caso as duas VPCs estejam em regiões diferentes, o tráfego será transmitido pela internet.
Se já comprei um VPN Gateway, ainda preciso adquirir largura de banda pública elástica?
Não. O IPsec-VPN estabelece um túnel criptografado sobre a rede privada, e o tráfego é transmitido por essa rede. Portanto, instâncias ecs em uma vpc podem se comunicar com um data center via VPN sem a necessidade de comprar um elastic IP address (EIP) ou largura de banda pública.
Posso alterar a vpc de um VPN gateway após sua criação?
Não. Após a criação de um VPN gateway, não é possível alterar sua vpc. Para associar o VPN gateway a outra vpc, crie um novo VPN gateway e selecione a vpc desejada.
Se o VPN gateway e a instância ecs não estiverem na mesma vpc e você não quiser recriar o VPN gateway, use o VPC Peering Connection para conectar as redes privadas das duas VPCs, permitindo a comunicação de recursos entre elas.
O VPN Gateway suporta migração entre contas ou alteração de vpc?
Não. Após a criação, o VPN Gateway não suporta migração entre contas nem alteração da vpc associada. Os limites e métodos de tratamento para cada cenário são os seguintes:
Migração entre contas: O VPN Gateway não suporta migração direta para outra conta (incluindo cenários entre contas na mesma região). Para usar um VPN Gateway em outra conta, crie uma nova instância de VPN Gateway na conta de destino.
Alteração de vpc: Um VPN Gateway criado não permite a alteração da vpc associada. Para associá-lo a outra vpc, exclua a configuração de VPN existente, cancele a assinatura da instância e adquira um novo VPN Gateway.
-
Ao excluir a interface de rede elástica, a mensagem "gerenciado por serviços de cloud dependentes, criado por VPN" é exibida: A interface de rede elástica vinculada a um VPN Gateway não pode ser excluída diretamente. Libere primeiro a instância do VPN Gateway, e a interface de rede elástica vinculada será liberada automaticamente. Os métodos de liberação são:
VPN Gateway Tradicional: Se a instância não expirou, localize o VPN Gateway alvo no console e selecione Action na coluna Apply for Refund; se a instância expirou, o sistema a liberará automaticamente.
VPN Gateway Aprimorado: Na coluna Action do VPN Gateway alvo, clique em Delete.
Posso usar um VPN Gateway para conectar duas VPCs pertencentes a contas diferentes da Alibaba Cloud?
Sim. Conecte duas VPCs pertencentes a contas diferentes da Alibaba Cloud de uma das seguintes maneiras:
Usando um VPN Gateway: Crie uma instância de VPN Gateway em cada conta e configure uma conexão IPsec-VPN, um customer gateway e rotas em cada conta para habilitar a conectividade entre as duas VPCs.
Sem um VPN Gateway: Utilize um VPC Peering Connection ou Cloud Enterprise Network (CEN).
Como escolho a vpc para associar a um VPN Gateway?
Após a criação de um VPN Gateway, não é possível alterar a vpc associada. Faça sua escolha antes da criação com base na implantação dos seus recursos na nuvem:
Nenhum recurso implantado na nuvem ainda: Crie uma vpc primeiro e associe-a ao criar o VPN Gateway.
Recursos de nuvem (como ecs e RDS) localizados em uma única vpc: Associe o VPN Gateway à vpc onde os recursos residem.
Recursos de nuvem distribuídos em várias VPCs: Recomendamos o uso de um VPN Gateway associado a um Transit Router para se comunicar com múltiplas VPCs por meio de conexões IPsec-VPN. Para mais informações, consulte Bind to a transit router.
A criação de um VPN Gateway altera os endereços ip públicos das instâncias ecs existentes?
Não. A criação de um VPN Gateway não afeta os endereços ip públicos das instâncias ecs existentes na vpc. Os endereços ip públicos das instâncias ecs permanecem inalterados.
É suportado o uso do protocolo WireGuard para acessar um banco de dados on-premises a partir da nuvem?
Atualmente, as conexões IPsec-VPN da Alibaba Cloud suportam apenas o protocolo IPsec padrão (incluindo as versões IKEv1 e IKEv2), e o protocolo WireGuard não é suportado.
Para permitir que aplicações backend na nuvem acessem um banco de dados on-premises, recomendamos usar o IPsec-VPN para estabelecer um túnel criptografado e formar uma LAN virtual entre o servidor on-premises e a vpc na nuvem, possibilitando o acesso mútuo seguro:
Crie um VPN Gateway no console da Alibaba Cloud e configure uma conexão IPsec, especificando o bloco CIDR local (o bloco CIDR onde a vpc reside) e o bloco CIDR remoto (o bloco CIDR onde o servidor de banco de dados on-premises reside).
Conclua a configuração correspondente do IPsec-VPN no dispositivo de gateway on-premises, garantindo que os parâmetros IKE/IPsec em ambos os lados sejam consistentes.
Configure regras de roteamento corretas para assegurar que o tráfego entre o bloco CIDR da vpc na nuvem e o bloco CIDR do servidor on-premises seja encaminhado adequadamente.
Após concluir a configuração acima e confirme que o status da conexão IPsec é "Phase 2 negotiation succeeded", o acesso mútuo seguro entre os serviços na nuvem e o banco de dados on-premises estará disponível.
Servidor IPsec vs. servidor SSL
|
Item |
Servidor IPsec |
Servidor SSL |
|
Cenário de uso |
Fornece conexões site-to-site. |
Fornece conexões site-to-site. |
|
Modo de cliente |
Clientes móveis iOS conectam-se via IPsec-VPN. |
Clientes móveis Android e computadores conectam-se via SSL-VPN. |
|
Modo de conexão |
Usa o recurso VPN nativo do iOS. |
Usa OpenVPN. |
|
Métodos de criptografia |
IPsec |
Certificados SSL |
Posso configurar várias redes remotas em uma única conexão IPsec-VPN?
Sim.
Antes de configurar múltiplas redes remotas para uma conexão IPsec-VPN, revise as sugestões de configuração para múltiplos blocos CIDR. Para mais informações, consulte Configuration suggestions for multi-CIDR block scenarios.
Quantas conexões IPsec-VPN posso criar para cada VPN Gateway?
Por padrão, é possível criar até 10 conexões IPsec-VPN para cada VPN Gateway. Ajuste a cota no console da Alibaba Cloud. Para mais informações, consulte Manage quotas.
Como configuro o lado on-premises quando várias conexões IPsec-VPN usam o mesmo VPN Gateway e customer gateway?
Lado da Alibaba Cloud: Quando várias conexões IPsec-VPN estão associadas ao mesmo VPN Gateway e customer gateway, os parâmetros de negociação IPsec de cada conexão (como algoritmo de criptografia, algoritmo de autenticação, grupo DH e chave pré-compartilhada) devem ser consistentes.
Lado on-premises: Não é necessário configurar uma conexão física separada ou uma interface adicional para cada conexão IPsec-VPN. Garanta apenas que a configuração IPsec no seu dispositivo de gateway on-premises corresponda aos parâmetros de negociação da conexão correspondente no lado da Alibaba Cloud.
Verificação de capacidade do dispositivo: Verifique se o seu dispositivo de gateway on-premises suporta o modo de conexão IPsec um-para-muitos. Caso contrário, ajuste sua arquitetura de rede ou substitua o dispositivo de gateway on-premises.
Como configurar ACLs de rede
Tipo de VPN Gateway | Regras necessárias |
IPsec-VPN | Na ACL de rede, configure regras de saída e entrada para permitir tráfego dos seguintes blocos CIDR e endereços ip. Isso garante que o VPN Gateway possa estabelecer conexões IPsec-VPN.
|
SSL-VPN | Na ACL de rede, configure regras de saída e entrada para permitir tráfego dos seguintes blocos CIDR e endereços ip, e abra a porta SSL-VPN. Isso garante que o VPN Gateway possa estabelecer conexões SSL-VPN.
|
Posso fazer upgrade ou downgrade de um VPN Gateway?
Sim.
Para fazer upgrade ou downgrade da largura de banda do seu VPN Gateway, consulte Upgrade.
Para fazer upgrade ou downgrade do número máximo de conexões SSL simultâneas do seu VPN Gateway, consulte Modify SSL concurrent connections.
Para ative o recurso IPsec-VPN ou SSL-VPN no seu VPN Gateway, consulte Enable IPsec-VPN e Enable the SSL-VPN feature.
Visualização de informações de conexão de clientes SSL
Sim.
Para mais informações, consulte View SSL client connections.
Instâncias de VPN Gateway criadas após 10 de dezembro de 2022 suportam este recurso por padrão.
Por padrão, instâncias de VPN Gateway criadas antes de 10 de dezembro de 2022 não suportam a visualização de informações de conexão de clientes SSL. Para ative isso, upgrade the VPN Gateway instance.
SSL-VPN em instâncias legadas
Não.
Para usar o recurso SSL-VPN, faça o upgrade do VPN Gateway para a versão mais recente. Para mais informações, consulte Upgrade a VPN gateway.
Seleção de uma versão do IKE
Ao configurar uma conexão IPsec-VPN, selecione uma versão do IKE com base na versão suportada pelo dispositivo de gateway par e na necessidade de comunicação entre múltiplos blocos CIDR.
Comunicação multi-bloco CIDR significa que você configurou múltiplas Local Network ou Remote Network ao configurar a conexão IPsec.
Suporte a IKE do dispositivo par | Comunicação multi-CIDR | Configuração |
Apenas IKEv1 | Sim |
|
Não | Use IKEv1 tanto para a conexão IPsec-VPN quanto para o dispositivo de gateway par. | |
Apenas IKEv2 | Sim |
|
Não | Use IKEv2 tanto para a conexão IPsec-VPN quanto para o dispositivo de gateway par. | |
Tanto IKEv1 quanto IKEv2 | Sim |
|
Não | Use IKEv2 tanto para a conexão IPsec-VPN quanto para o dispositivo de gateway par. Comparado ao IKEv1, o IKEv2 simplifica o processo de negociação de Security Association (SA) e oferece melhor suporte para cenários com múltiplos blocos CIDR. Utilize o IKEv2. |
Por que a negociação IPsec-VPN demora para entrar em vigor e quanto tempo isso normalmente leva?
Tempo normal de efetivação: Se as configurações em ambas as extremidades da conexão IPsec-VPN (lado da Alibaba Cloud e lado do dispositivo de gateway on-premises) estiverem corretas e corresponderem entre si, a negociação IPsec-VPN entra em vigor basicamente em segundos.
Solução de problemas de lentidão: Se a negociação demorar para entrar em vigor, verifique se houve ajustes nas configurações de ambos os lados durante esse período, como modificação de parâmetros de negociação IKE/IPsec, configurações de rota ou regras de grupo de segurança. Alterações de configuração disparam uma renegociação, o que pode aumentar o tempo de negociação.
Como aciono a renegociação de uma conexão IPsec-VPN?
Conexões IPsec-VPN não suportam uma operação direta de reinicialização.
Se precisar forçar a renegociação do túnel (por exemplo, quando uma alteração de configuração não surtir efeito automaticamente), modifique qualquer item de configuração (como Pre-shared key ou SA lifetime) e salve. Após a configuração entrar em vigor, reverta o item de configuração para seu valor original e salve novamente para fazer o sistema reiniciar a negociação IKE/IPsec.
Conexões IPsec-VPN com NAT
Por exemplo, um data center planeja usar o endereço ip 42.XX.XX.1 para estabelecer uma conexão IPsec-VPN com um VPN Gateway da Alibaba Cloud. No entanto, o data center usa SNAT, que traduz o endereço ip de origem de 42.XX.XX.1 para 47.XX.XX.21. Nesse caso, ao criar um customer gateway no console do VPN Gateway, defina o endereço ip do customer gateway como 47.XX.XX.21. Isso permite que o VPN Gateway da Alibaba Cloud estabeleça uma conexão IPsec-VPN com o data center.
Use as portas IPsec padrão (UDP 500 e 4500) para estabelecer a conexão IPsec-VPN entre seu data center e o VPN Gateway. Não traduza os números das portas.
No lado da Alibaba Cloud, se a vpc à qual um VPN Gateway voltado para a internet está associado também tiver um NAT Gateway configurado, o NAT Gateway não traduzirá o endereço ip da instância do VPN Gateway voltado para a internet.
Aumento da largura de banda do IPsec-VPN
Quando uma conexão IPsec-VPN está associada a uma instância de VPN Gateway, a largura de banda máxima da instância é de 1.000 Mbit/s (500 Mbit/s in some regions). Para aumentar a largura de banda da conexão IPsec-VPN, associe a conexão IPsec-VPN a uma instância de Transit Router (TR) para conectar seu data center à Alibaba Cloud. Em seguida, use o TR para habilitar a comunicação de rede entre seu data center e as VPCs.
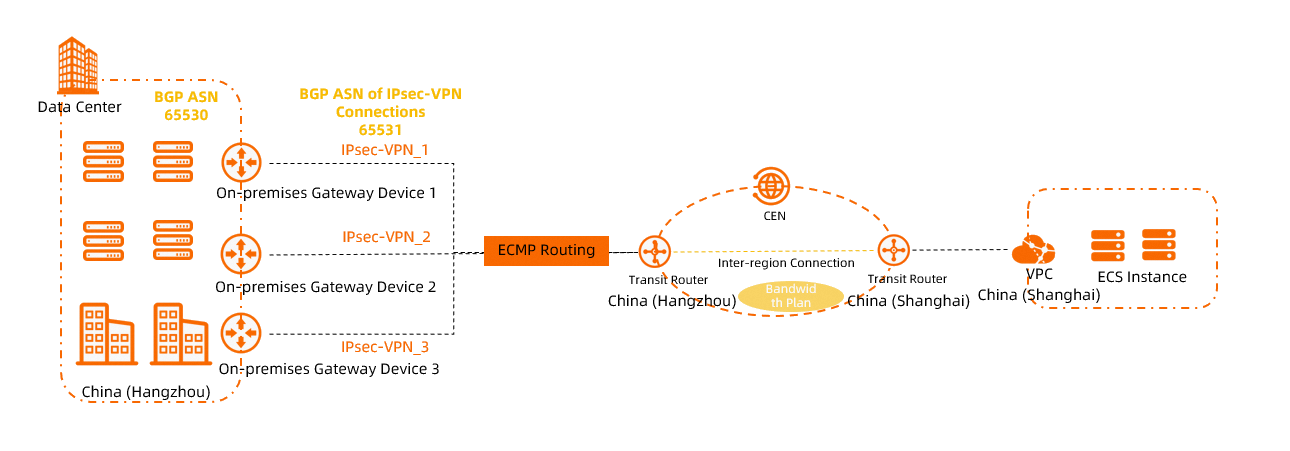
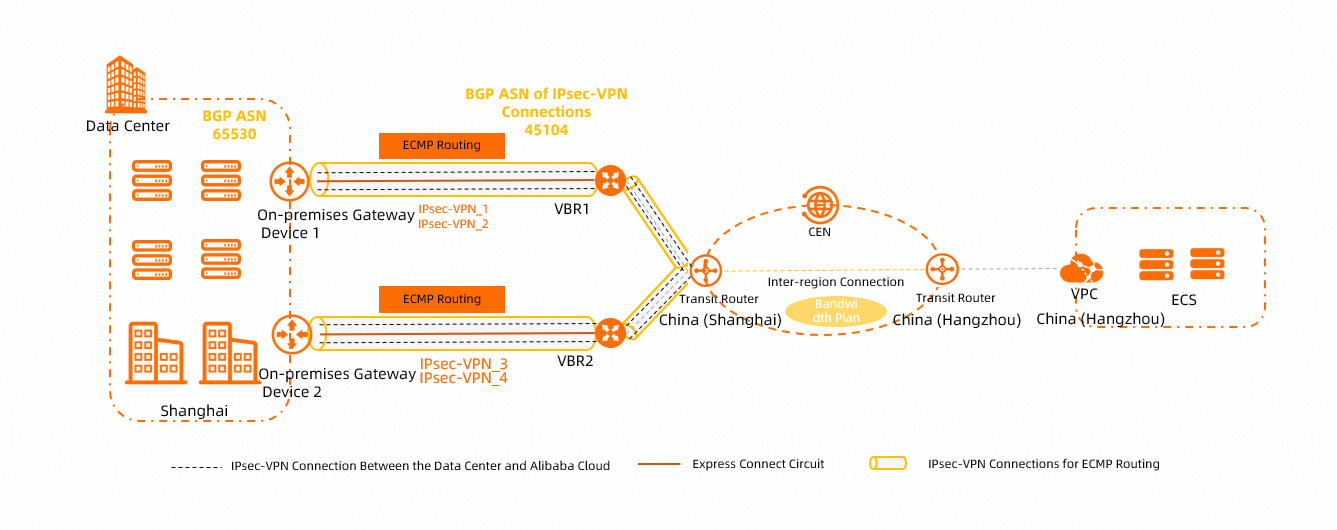
Quando uma conexão IPsec-VPN está associada a uma instância de TR, a largura de banda máxima de uma única conexão IPsec-VPN é de 1.000 Mbit/s. Para aumentar a largura de banda total, estabeleça múltiplas conexões IPsec-VPN entre o TR e o data center. Isso permite que o tráfego entre o data center e a Alibaba Cloud seja transmitido por várias conexões IPsec-VPN simultaneamente, conforme mostrado nas figuras a seguir. Para mais informações, consulte Load balancing with multiple public IPsec-VPN connections e Create multiple private IPsec-VPN connections to implement load balancing.
-
Cenário de conexão IPsec-VPN pública:
-
Cenário de conexão IPsec-VPN privada:
Encaminhamento de tráfego entre zonas?
Sim.
Ao criar uma instância de VPN Gateway, especifique um vSwitch. O sistema implanta o VPN Gateway na zona onde o vSwitch especificado reside. Após a criação da instância do VPN Gateway, ela pode encaminhar tráfego para instâncias ecs em todas as zonas da vpc.
Dependendo da sua configuração, adicione rotas para permitir que a instância do VPN Gateway encaminhe tráfego das instâncias ecs. Por exemplo, se os vSwitches em algumas zonas estiverem associados a uma tabela de rotas personalizada da vpc, adicione uma rota personalizada apontando para a instância do VPN Gateway nessa tabela de rotas personalizada.
Resolução de conflitos de rota
Se um erro for reportado ao adicionar uma rota a uma instância de VPN Gateway, isso geralmente ocorre por um dos seguintes motivos:
O bloco CIDR de destino da rota que você deseja adicionar é igual ao bloco CIDR de destino de uma rota existente na vpc. Verifique as rotas na tabela de rotas da vpc para resolver o conflito.
-
A rota que você deseja adicionar entra em conflito com uma rota existente da instância do VPN Gateway. Verifique as rotas baseadas em política e as rotas baseadas em destino da instância do VPN Gateway para resolver o conflito.
Se você adicionar uma rota baseada em destino cujo bloco CIDR de destino e próximo salto forem iguais aos de uma rota baseada em destino existente da instância do VPN Gateway, ocorrerá um conflito de rota.
Se você adicionar uma rota baseada em política cujo bloco CIDR de origem, bloco CIDR de destino e próximo salto forem iguais aos de uma rota baseada em política existente da instância do VPN Gateway, ocorrerá um conflito de rota.
Por que uma conexão VPN não atinge a largura de banda adquirida?
Embora um VPN Gateway forneça a largura de banda adquirida, os seguintes fatores afetam o throughput real:
Os recursos, capacidade de conexão, tamanho médio de pacote e protocolos (TCP e UDP) do dispositivo associado ao customer gateway.
-
A latência de rede entre o dispositivo associado ao customer gateway e o VPN Gateway.
NotaSe você adquirir uma instância de VPN Gateway voltada para a internet ou usar uma conexão IPsec-VPN pública, a capacidade de largura de banda pública e a latência da internet podem afetar seu throughput.
Se precisar testar a largura de banda do VPN Gateway, use a ferramenta iPerf3. As taxas de transferência de comandos como FTP, SCP e CP não refletem o throughput real da rede, pois são limitadas pela velocidade de E/S do disco. Para mais informações sobre como usar a ferramenta iPerf3, consulte Use iPerf3 to test the bandwidth of the Express Connect circuit.
Caso tenha requisitos elevados de qualidade de transmissão, utilize o Cloud Enterprise Network (CEN).
Por que a velocidade de transmissão do IPsec-VPN é menor que a da Internet, ou sua latência maior que a de uma linha dedicada?
Origem da sobrecarga de desempenho: Além dos pacotes de dados originais, o IPsec-VPN adiciona sobrecarga de processamento de criptografia e descriptografia, encapsulamento de cabeçalho e mecanismos de segurança, o que aumenta a latência RTT e resulta em um throughput menor do que o acesso puro à Internet ou uma linha dedicada física.
Comparação com linhas dedicadas: Uma linha dedicada física não passa pela rede backbone da operadora na Internet e não possui sobrecarga de criptografia, permitindo otimizar o RTT e reduzir a latência.
Um VPN Gateway pode criptografar o tráfego entre uma vpc e um endereço ip público?
Sim.
Para usar um VPN Gateway para criptografar o tráfego de recursos em uma vpc para um endereço ip público, as seguintes condições devem ser atendidas:
-
Adicione o bloco CIDR ao qual o endereço ip público pertence ao VPN Gateway:
Se usar IPsec-VPN, adicione o bloco CIDR público à Remote Network da conexão IPsec.
Se usar SSL-VPN, adicione o bloco CIDR público ao Client CIDR Block do servidor SSL.
Defina o bloco CIDR público como um bloco CIDR definido pelo usuário para a vpc, garantindo que a vpc possa acessar o bloco CIDR público. Para mais informações sobre blocos CIDR definidos pelo usuário, consulte VPC FAQ e VPC FAQ.
Cota de entradas de rota excedida
Se não for possível adicionar uma nova entrada de rota ou se uma conexão IPsec-VPN não conseguir aprender rotas BGP porque a cota de entradas de rota foi atingida.
-
Aumente a cota de entradas de rota.
Aumente a cota para entradas de rota baseadas em política, entradas de rota baseadas em destino ou entradas de rota BGP. Para mais informações, consulte IPsec-VPN quotas.
-
Configure rotas agregadas.
Sem afetar seus negócios, agregue várias entradas de rota configuradas em uma única entrada de rota.
Por exemplo, se você configurou três rotas baseadas em destino com os blocos CIDR de destino 10.10.1.0/24, 10.10.2.0/24 e 10.10.3.0/24, cujos próximos saltos apontam todos para a mesma conexão IPsec (por exemplo, conexão IPsec 1), adicione uma rota baseada em destino com o bloco CIDR de destino 10.10.0.0/22 e seu próximo salto apontando para a conexão IPsec 1. Em seguida, exclua as três rotas baseadas em destino anteriores para economizar a cota de entradas de rota baseadas em destino.
Quando a largura de banda da VPN está saturada ou o uso de largura de banda está alto, como encontro os principais IPs de origem e destino?
Ative os logs de fluxo da vpc para coletar e analisar o tráfego da interface de rede elástica da VPN. Para mais informações, consulte Query VPN Gateway traffic using ENI flow logs.
Ao carregar arquivos grandes, por que a velocidade diminui gradualmente até zero?
Impacto da saturação de largura de banda: Quando a largura de banda do VPN gateway está saturada, outras conexões IPsec ou SSL sob o VPN gateway podem sofrer lentidão e perda de pacotes. Visualize o uso de largura de banda através do Monitor a VPN Gateway instance para verificar se há saturação.
Sugestão de verificação: Recomendamos testar novamente as velocidades de upload e download durante um período sem tráfego intenso para confirme a capacidade real de largura de banda do VPN gateway.
Qual é o tipo do endereço ip público do VPN gateway?
O tipo de endereço ip público do VPN gateway é BGP multilinha. Esse tipo oferece aos usuários uma experiência de acesso rápida e estável, conectando-se a várias linhas de operadoras e selecionando automaticamente o caminho ideal.
Qual é a diferença entre o modo de túnel único e o modo de túnel duplo?
As conexões IPsec de instâncias de VPN gateway recém-adquiridas estão no modo de túnel duplo por padrão. Instâncias de VPN gateway existentes suportam apenas a criação de conexões IPsec-VPN no modo de túnel único por padrão. Recomendamos que você Upgrade VPN Gateway to dual-tunnel mode o mais rápido possível para obter maior disponibilidade de conexão. O upgrade para o modo de túnel duplo não altera o método de faturamento e não gera taxas adicionais.
|
Diferenças |
Modo de túnel único |
Modo de túnel duplo |
|
Número de túneis sob uma única conexão IPsec-VPN |
Um |
Dois |
|
Número de vSwitches associados |
Basta especifique um vSwitch ao criar uma instância de VPN gateway. |
Ao criar uma instância de VPN gateway, especifique dois vSwitches distribuídos em zonas diferentes. |
|
Alta disponibilidade |
É necessário alcançar alta disponibilidade criando múltiplas conexões IPsec-VPN sob uma instância de VPN gateway ou criando múltiplas instâncias de VPN gateway. |
A alta disponibilidade pode ser alcançada através dos dois túneis sob uma única conexão IPsec-VPN. |
|
Configurar pesos de rota |
Suportado |
Não suportado |
|
Recurso de verificação de integridade |
Suportado |
Não suportado |
|
Endereço ip do VPN gateway |
Após a criação de uma instância de VPN gateway, o sistema atribui apenas um endereço ip à instância. O VPN gateway usa este endereço ip para estabelecer uma conexão IPsec-VPN ou SSL-VPN com o par. |
Após a criação de uma instância de VPN gateway, o sistema atribui até três endereços ip à instância (em cenários onde a instância tem os recursos IPsec-VPN e SSL-VPN ativados). Dentre eles, a conexão IPsec-VPN usa dois endereços ip para estabelecer dois túneis criptografados, e a conexão SSL-VPN usa um endereço ip para estabelecer uma conexão com o cliente. Os três endereços ip são distintos entre si. |
Como excluo o túnel secundário de um IPsec-VPN?
O túnel secundário não pode ser excluído. O IPsec-VPN da Alibaba Cloud usa a arquitetura de alta disponibilidade de túnel duplo por padrão. Os dois túneis garantem conjuntamente a redundância de link e a recuperação de desastres entre zonas, portanto o sistema não permite a exclusão do túnel secundário.
Certifique-se de que ambos os túneis estejam configurados e no estado disponível. Se você configurar ou usar apenas um dos túneis:
Não será possível obter redundância de link, e uma falha em um único túnel causará diretamente a interrupção dos negócios.
Não será possível obter recuperação de desastres entre zonas.
Neste cenário, o VPN gateway não fornece compromisso de SLA.
Recomendamos consultar a documentação de configuração do fornecedor do dispositivo de gateway on-premises e concluir a configuração de ambos os túneis simultaneamente para garantir a alta disponibilidade da conexão VPN.
Comprei um VPN gateway de túnel duplo, mas quero usar apenas um túnel. Como configuro?
Este método perde a redundância de link e a recuperação de desastres entre zonas, sendo recomendado apenas para testes especiais ou cenários de transição.
Ao criar uma conexão IPsec, garanta que os parâmetros do primeiro túnel estejam configurados corretamente. O customer gateway e outros parâmetros do segundo túnel podem ser especificados arbitrariamente.
No lado do IDC on-premises, configure apenas a conexão IPsec correspondente ao túnel 1 e não configure os parâmetros de negociação do túnel 2.
Como realizo controle de acesso no ip público do VPN gateway?
O próprio VPN gateway não suporta a configuração direta de uma lista de permissões de ip de origem pública no nível do product. Para os dois cenários de IPsec-VPN e SSL-VPN, os mecanismos de controle de acesso são os seguintes:
IPsec-VPN: Ao criar uma conexão IPsec-VPN, configure o endereço ip público do customer gateway no lado da Alibaba Cloud. O VPN gateway aceita apenas solicitações de negociação IKE/IPsec provenientes deste endereço ip do customer gateway. Endereços ip de outras origens não conseguem estabelecer um túnel IPsec com o VPN gateway, portanto nenhum controle de acesso adicional por ip de origem é necessário.
SSL-VPN: A conexão SSL-VPN não restringe o endereço ip de origem do cliente, e o controle de acesso depende da verificação do certificado do cliente. Se precisar fortalecer o controle de acesso, utilize o IDaaS para implementar autenticação de dois fatores.
Se precisar filtrar o tráfego de rede da sub-rede onde o VPN gateway reside por ip de origem, utilize o recurso de ACL de rede da vpc. Crie uma ACL de rede no console da vpc, defina regras de entrada para restringir os IPs de origem e associe a ACL de rede ao vSwitch onde o VPN gateway reside. Para mais informações, consulte How to configure network ACLs.
Conflito de regra ICMP de grupo de segurança com a mesma prioridade causa falha na VPN
Sintoma: Impossibilidade de realizar ping em recursos na vpc após o estabelecimento da conexão SSL-VPN.
Causa: Existem duas regras de entrada ICMP com prioridade 1 no grupo de segurança:
Negar todas as origens (0.0.0.0/0)
Permitir o bloco CIDR do cliente VPN (10.200.200.0/24)
Quando duas regras têm a mesma prioridade, a regra de negação prevalece, causando o bloqueio do tráfego ICMP.
Solução: Aumente o valor de prioridade da regra de negação (por exemplo, de 1 para 2) para que a regra de permissão (prioridade 1) seja correspondida primeiro e entre em vigor.
Quanto menor o valor de prioridade de uma regra de grupo de segurança, maior a prioridade. Após aumentar o valor de prioridade da regra de negação, a regra de permissão será correspondida primeiro.
Como compro/faturo um VPN gateway?
Confirme o tipo de VPN gateway que deseja adquirir:
-
Gateway IPsec-VPN (conectando IDC a vpc):
Gateway IPsec-VPN Aprimorado: pagamento conforme o uso. Atualmente, apenas a taxa de tráfego de Internet é cobrada (faturada pelo CDT), e a taxa de conexão IPsec não é cobrada por enquanto.
Gateway IPsec-VPN Padrão: faturado por especificação de largura de banda (a partir de 5 Mbps, suportando 5/10/20/50/100/200/500/1000 Mbps), pré-pago mensal/anual.
Método de compra: Create an IPsec-VPN gateway.
Gateway SSL-VPN (conectando clientes a vpc): faturado pelo número máximo de conexões simultâneas (por exemplo, pacotes de 20/50/100/500/1000 usuários), independente do número de certificados — o número de pacotes equivale à concorrência máxima, não à quantidade de certificados a serem criados. Método de compra: Create an SSL-VPN gateway
Um IPsec-VPN vinculado a um transit router (TR) continuará sendo faturado após ser desconectado? Como parar o faturamento?
-
Mesmo que a conexão IPsec-VPN tenha sido desconectada ou nenhum dado esteja sendo transmitido:
Enquanto o IPsec connection existir, as taxas de instância de conexão IPsec continuarão a ser geradas.
Enquanto o VPN connection (a conexão de instância de rede no TR) existir, as taxas de conexão do TR continuarão a ser geradas.
Para regras específicas de faturamento, consulte Billing.
Como parar o faturamento: Para interromper o faturamento, primeiro exclua a conexão VPN no transit router correspondente no console da Cloud Enterprise Network e, em seguida, exclua a conexão IPsec correspondente no console do IPsec-VPN.
O VPN gateway suporta Savings Plans ou deduções de plano de recursos?
Não. O VPN Gateway atualmente não suporta ofertas de dedução de custos como Savings Plans ou planos de recursos. Todas as taxas são liquidadas independentemente com base nos itens de faturamento reais (o método de faturamento por assinatura ou pagamento conforme o uso).
Dentre eles, o Gateway IPsec-VPN Aprimorado atualmente não cobra a taxa de conexão IPsec.
Qual é o processo de configuração para ative IPsec-VPN / SSL-VPN?
Os processos para os dois tipos são diferentes:
IPsec-VPN (site-to-site): ① Crie um VPN gateway → ② Crie um customer gateway (insira o ip público do par) → ③ Crie uma conexão IPsec (configure a chave pré-compartilhada, blocos CIDR local/remoto, versão do IKE e algoritmos) → ④ Configure o roteamento (adicione uma rota apontando para o VPN gateway na tabela de rotas da vpc) → ⑤ Configure os parâmetros correspondentes no dispositivo on-premises. Referência: Enhanced VPN gateway quick start.
SSL-VPN (acesso de cliente): ① Crie um VPN gateway (tipo SSL) → ② Crie um servidor SSL (configure o bloco CIDR local e o bloco CIDR do cliente) → ③ Crie um certificado de cliente → ④ Baixe a configuração do cliente e o software do cliente → ⑤ Conecte-se. Referência: Connect to a VPC from a PC/Android device over SSL-VPN.
Como verifico o monitoramento de largura de banda/tráfego de um VPN gateway?
Dois pontos de entrada:
Console do VPN gateway → Selecione uma instância → Visualize gráficos de monitoramento (incluindo tráfego do túnel, largura de banda de entrada e saída).
Console do CloudMonitor → Pesquise por "VPN gateway" → Selecione a região e a instância. Referência: Monitor a VPN Gateway instance.