Para permitir que clientes acessem remotamente uma VPC por meio de uma conexão SSL-VPN, crie um VPN gateway e ative o recurso SSL-VPN. Após a criação do VPN gateway, o Alibaba Cloud implanta os recursos de VPN necessários.
Limitações
-
A largura de banda máxima para transferência de dados entre um data center on-premises e um VPN gateway varia conforme o modo de túnel IPsec-VPN e a largura de banda máxima do VPN gateway.
Modo de túnel IPsec-VPN
Largura de banda do gateway
Largura de banda de saída
Largura de banda de entrada
Túnel duplo
Maior que 10 Mbps
Largura de banda máxima do VPN gateway.
Largura de banda máxima do VPN gateway.
Menor ou igual a 10 Mbps
Largura de banda máxima do VPN gateway.
10 Mbps.
Túnel único
Maior que 100 Mbps
Largura de banda máxima do VPN gateway.
Largura de banda máxima do VPN gateway.
Menor ou igual a 100 Mbps
Largura de banda máxima do VPN gateway.
100 Mbps.
-
A largura de banda máxima suportada por um VPN gateway varia por região. Em algumas regiões, esse valor pode atingir 1.000 Mbps.
Classificação
Região
Regiões com largura de banda máxima de 1.000 Mbps
China (Hangzhou), China (Shanghai), China (Qingdao), China (Beijing), China (Zhangjiakou), China (Hohhot), China (Ulanqab), China (Shenzhen), China (Heyuan), China (Guangzhou), China (Chengdu), China (Hong Kong), Singapura, Japão (Tóquio), Malásia (Kuala Lumpur), Indonésia (Jacarta), Tailândia (Bangkok), Coreia do Sul (Seul), Filipinas (Manila), EUA (Vale do Silício), EUA (Virgínia), Alemanha (Frankfurt), Reino Unido (Londres), México
Regiões com largura de banda máxima de 500 Mbps
China (Nanjing - Local Region), EAU (Dubai) e Arábia Saudita (Riad - Região Parceira)
Criar uma instância de VPN gateway
Faça login no console do VPN Gateway.
-
Na barra de navegação superior, selecione a região onde deseja criar o VPN gateway.
Certifique-se de que o VPN gateway esteja na mesma região da VPC que os clientes acessarão.
Na página VPN Gateways, clique em Create VPN Gateway.
-
Na página de compra, defina os parâmetros a seguir, clique em Buy Now e conclua o pagamento.Próximos passos
Parâmetro
Descrição
Instance name
Nome do VPN gateway.
Resource group
Grupo de recursos ao qual o VPN gateway pertence.
Se nenhum grupo de recursos for selecionado, o VPN gateway será adicionado ao grupo padrão. Use o console do Resource Management para gerenciar os grupos de recursos dos seus VPN gateways e de outros recursos de nuvem. Para mais informações, consulte O que é o Resource Management?.
Region
Região onde o VPN gateway será criado.
Certifique-se de que o VPN gateway esteja na mesma região da VPC que os clientes acessarão.
Gateway type
Tipo do VPN gateway. Valor padrão: Standard.
Network type
Tipo de rede do VPN gateway.
Selecione Public para estabelecer conexões SSL-VPN pela internet.
Tunnels
Exibe os modos de túnel IPsec-VPN disponíveis na região selecionada.
-
Single-tunnel
-
Dual-tunnel
VPC
VPC a ser associada ao VPN gateway.
O VPN gateway deve estar associado à VPC que os clientes precisam acessar.
vSwitch
vSwitch da VPC especificada.
-
Se a conexão IPsec-VPN utilizar o modo de túnel único, especifique apenas um vSwitch.
-
Se a conexão IPsec-VPN utilizar o modo de túnel duplo, especifique dois vSwitches.
Ao ativar o recurso IPsec-VPN, o sistema cria uma interface de rede elástica (ENI) em cada vSwitch. As ENIs permitem a comunicação entre a VPC e a conexão IPsec-VPN. Cada ENI utiliza um endereço ip do respectivo vSwitch.
Nota-
Por padrão, o sistema seleciona o primeiro vSwitch. Use o vSwitch padrão ou selecione outro.
-
Não é possível alterar o vSwitch associado a um VPN gateway após a criação. Na página de detalhes do VPN gateway, visualize informações sobre o vSwitch associado, sua zona e a ENI correspondente.
vSwitch 2
Segundo vSwitch da VPC. Este parâmetro é obrigatório no modo de túnel duplo.
-
Especifique dois vSwitches localizados em zonas diferentes dentro da VPC associada.
-
Em regiões com apenas uma zona, especifique dois vSwitches diferentes nessa zona.
Maximum bandwidth
Largura de banda máxima do VPN gateway, em Mbps.
Traffic
Método de faturamento do VPN gateway. O valor padrão é Pay-by-data-transfer.
IPsec-VPN
Define se o recurso IPsec-VPN deve ser ativado.
Este recurso não é necessário para conexões SSL-VPN.
SSL-VPN
Define se o recurso SSL-VPN deve ser ativado.
Ative (Enable) este recurso para estabelecer uma conexão SSL-VPN.
NotaSe o VPN gateway estiver no modo de túnel duplo, o sistema criará uma ENI em cada um dos dois vSwitches especificados ao ativar o recurso SSL-VPN. Essas ENIs permitem a troca de tráfego entre a conexão SSL-VPN e a VPC. Cada ENI utiliza um endereço ip do respectivo vSwitch.
As ENIs criadas para o recurso SSL-VPN são independentes das ENIs criadas para o recurso IPsec-VPN. Se ambos os recursos forem ativados para um VPN gateway, o sistema criará quatro ENIs nos vSwitches da VPC.
SSL connections
Se o SSL-VPN estiver ativado, especifique o número máximo de conexões simultâneas de clientes.
Duration
Ciclo de faturamento do VPN gateway. O valor padrão é Pay-As-You-Go.
Service-linked role
Clique em Create Service-linked Role. O sistema cria automaticamente a função vinculada ao serviço AliyunServiceRoleForVpn.
O serviço VPN Gateway utiliza essa função para acessar recursos em outros serviços de nuvem. Para mais informações, consulte AliyunServiceRoleForVpn.
Se Created for exibido, a função já foi criada para sua conta.
Após a criação do VPN gateway, o sistema atribui um endereço ip público a ele. Esse endereço ip permite que os clientes estabeleçam uma conexão SSL-VPN com o VPN gateway.
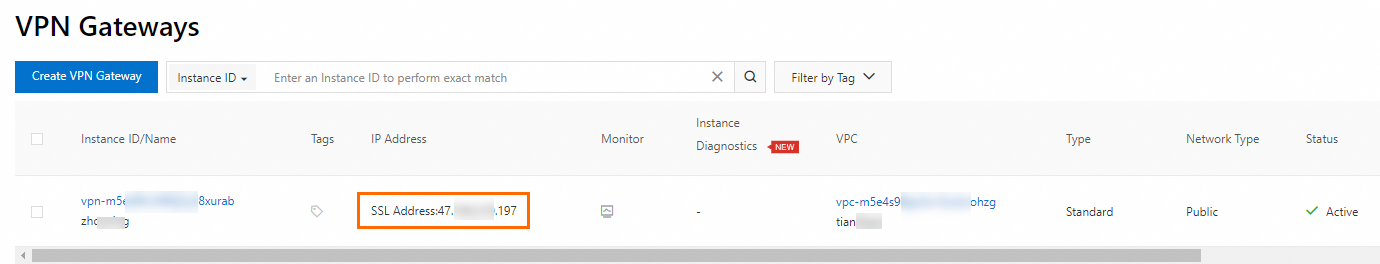
Para estabelecer uma conexão SSL-VPN, também é necessário criar um servidor SSL após a criação do VPN gateway. Para mais informações, consulte Criar e gerenciar um servidor SSL.
-
Modificar o nome e a descrição de um VPN gateway
Faça login no console do VPN Gateway.
Na barra de navegação superior, selecione a região onde a instância do VPN gateway está localizada.
Na página VPN Gateways, localize o VPN gateway desejado e clique no respectivo ID.
-
Na seção Basic Information da página de detalhes do VPN gateway, modifique o nome e a descrição.
Clique em Edit ao lado do parâmetro Name. Na caixa de diálogo exibida, altere o nome do VPN gateway e clique em OK.
Clique em Edit ao lado do campo Description. Na caixa de diálogo exibida, altere a descrição e clique em OK.
Excluir uma instância de VPN gateway
Antes de excluir um VPN gateway, certifique-se de que nenhuma conexão IPsec, servidor SSL ou servidor IPsec esteja associado a ele. Consulte os tópicos a seguir:
Faça login no console do VPN Gateway.
Na barra de navegação superior, selecione a região onde a instância do VPN gateway está localizada.
Na página VPN Gateways, localize o VPN gateway desejado e clique em Delete na coluna Actions.
Na caixa de diálogo Delete VPN Gateway, clique em OK.
Criar e gerenciar VPN gateways chamando operações de API
Chame operações de API para criar e gerenciar VPN gateways utilizando ferramentas como SDKs do Alibaba Cloud, Alibaba Cloud CLI, Terraform e Resource Orchestration Service (ROS). Recomendamos o uso dos SDKs do Alibaba Cloud. Para mais informações sobre as operações de API relacionadas, consulte os tópicos a seguir:
CreateVpnGateway: cria um VPN gateway.
ModifyVpnGatewayAttribute: modifica o nome e a descrição de um VPN gateway.
DeleteVpnGateway: exclui um VPN gateway.
DescribeVpnGateway: consulta as informações de um VPN gateway.
DescribeVpnGateways: consulta as informações dos VPN gateways em uma região.
MoveVpnResourceGroup: altera o grupo de recursos ao qual um VPN gateway pertence.