Conecte seu data center on-premises diretamente a um transit router para permitir a comunicação com outras redes anexadas, como VPCs na mesma região ou em regiões diferentes e outros data centers.
A partir de 26 de novembro de 2024, as conexões IPsec-VPN recém-criadas usam o modo de túnel duplo por padrão. Se um túnel falhar, o tráfego será roteado automaticamente pelo outro para garantir alta disponibilidade. Para obter mais informações sobre o modo de túnel duplo, consulte a documentação do VPN Gateway: Associate with a transit router.
Limitações
Somente transit routers da Enterprise Edition suportam conexões VPN.
Atualmente, apenas conexões IPsec em regiões específicas podem se conectar a instâncias de transit router. Para obter mais informações sobre as regiões suportadas, consulte Supported regions and zones.
Após criar uma conexão VPN, o sistema adiciona automaticamente uma política de roteamento a todas as tabelas de rotas do transit router na direção Export from Regional Gateway. Essa política possui uma Policy Priority de 5000 e uma Policy Action definida como Deny. Essa política de rota bloqueia a comunicação entre conexões VPN, conexões de virtual border router (VBR) e conexões Cloud Connect Network (CCN).
Se o seu data center on-premises já estiver conectado a um transit router via conexão IPsec-VPN e uma VPC, não haverá suporte a balanceamento de carga caso você também adicione uma conexão VPN direta entre o mesmo data center e o transit router.
-
A tabela a seguir descreve as cotas de recursos.
Recurso
Cota padrão
Solicitar aumento de cota
Número de conexões VPN por transit router
50
Solicite um aumento de cota usando um dos seguintes métodos:
Na página Quotas, solicite um aumento de cota. Para obter mais informações, consulte Increase CEN quotas.
No Quota Center, solicite um aumento de cota. Para obter mais informações, consulte Create a quota increase application.
Número de conexões VPN com suporte a roteamento Equal-Cost Multipath (ECMP) por transit router
32
Não alterável
Número de transit routers conectáveis a uma conexão IPsec
1
Não alterável
Faturamento
Uma conexão VPN pode gerar cobranças referentes à conexão do transit router, taxas de encaminhamento de dados, taxas de instância de conexão IPsec e taxas de transferência de dados. Os itens faturáveis variam conforme o tipo de rede da conexão IPsec.
Regras de faturamento para conexões VPN pela internet
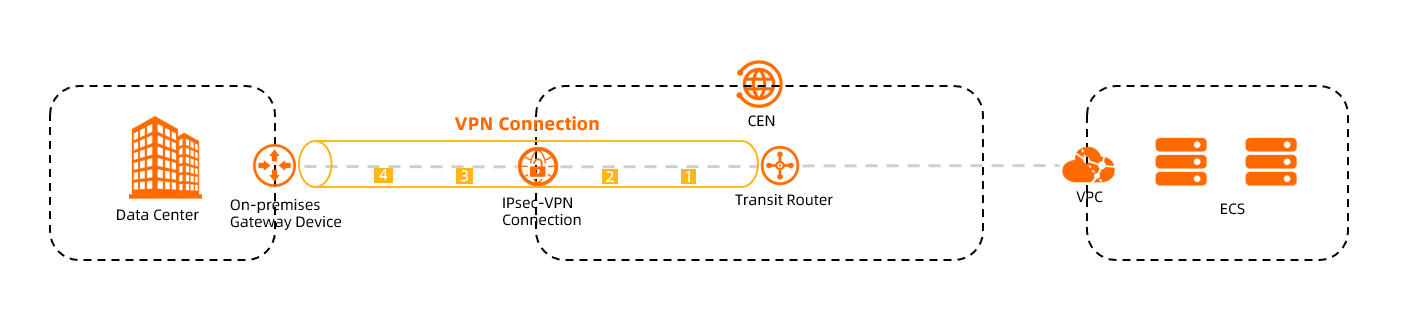
Nº | Item faturável | Descrição | Documentação relacionada |
① | Taxa de conexão do transit router | Taxa referente à conexão de um transit router a uma conexão IPsec. |
|
② | Taxa de encaminhamento de dados do transit router | Taxa referente ao tráfego enviado por uma conexão IPsec para um transit router. | |
③ | Taxa de instância de conexão IPsec | Taxa referente à instância de conexão IPsec. | |
④ | Taxa de transferência de dados | Taxa gerada quando uma conexão IPsec envia tráfego para um data center on-premises. |
Regras de faturamento para conexões VPN por redes privadas
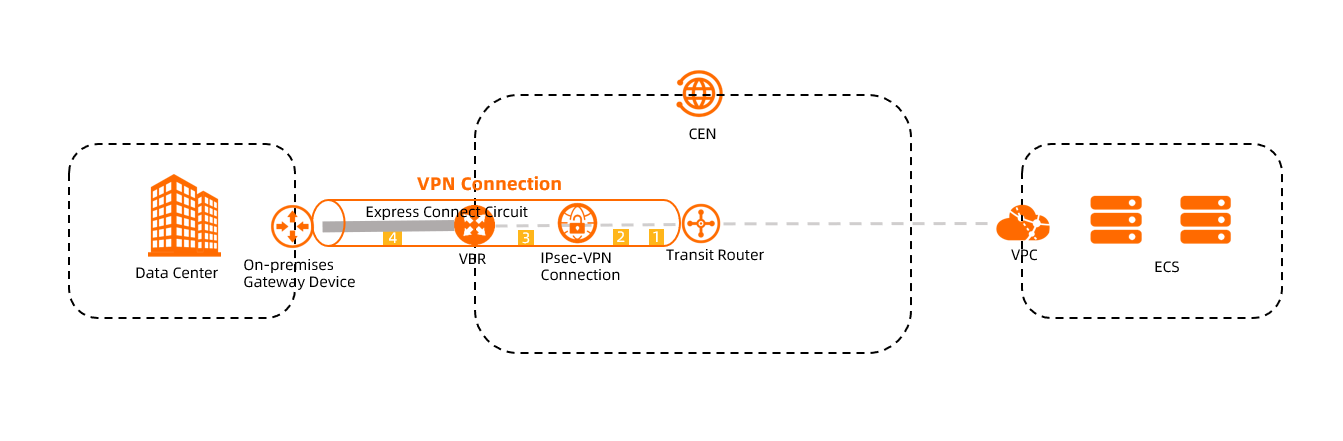
Nº | Item faturável | Descrição | Documentação relacionada |
① | Taxa de conexão do transit router | Taxa gerada quando um transit router se conecta a uma instância VBR e a uma conexão IPsec. |
|
② | Taxa de encaminhamento de dados do transit router | Taxa gerada quando uma instância VBR envia tráfego para um transit router. | |
③ | Taxa de instância de conexão IPsec | Taxa de instância gerada após a criação de uma conexão IPsec. | |
④ | Taxa de transferência de dados de saída | Taxa gerada quando uma instância VBR envia tráfego para um data center on-premises. |
Fluxo de trabalho
Uma conexão VPN associa um transit router a uma conexão IPsec. Após a associação, o data center on-premises pode alcançar o transit router através da conexão IPsec e se comunicar com outras redes anexadas.
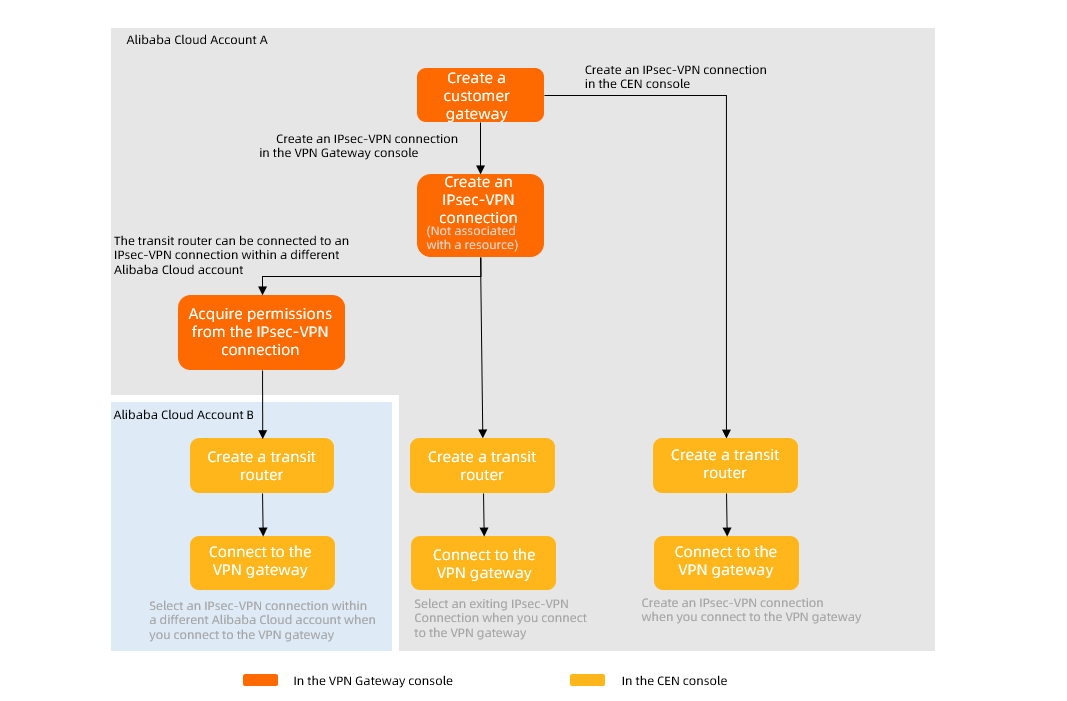
Crie uma conexão IPsec no console CEN ou no console VPN Gateway, incluindo conexões entre contas. A figura a seguir mostra o fluxo de trabalho, que varia dependendo da conta proprietária da conexão IPsec e do local onde ela é criada.
Ao criar uma conexão IPsec, especifique um customer gateway. Portanto, crie o customer gateway antes de criar a conexão IPsec.
Ao criar uma conexão IPsec no console VPN Gateway, defina Associate Resource como Do Not Associate.
Pré-requisitos
Antes de criar uma conexão VPN, escolha o fluxo de trabalho apropriado e conclua todas as preparações necessárias:
Modo de túnel duplo
-
Importante
Ao criar uma instância de transit router, configure um bloco CIDR para ele. O sistema aloca um endereço IP desse bloco CIDR para a conexão IPsec. Para obter mais informações sobre blocos CIDR de transit router, consulte Transit router CIDR blocks.
Modo de túnel único
-
Importante
Ao criar uma instância de transit router, configure um bloco CIDR para ele. O sistema aloca um endereço IP desse bloco CIDR para a conexão IPsec. Para obter mais informações sobre blocos CIDR de transit router, consulte Transit router CIDR blocks.
Authorize an IPsec connection to connect to a cross-account transit router
Criar uma conexão VPN
Faça login no console do Cloud Enterprise Network (CEN).
Na página CEN Instance, clique em ID da instância CEN que deseja gerenciar.
Na aba , localize o transit router na região de destino e, na coluna Actions, clique em Create Connection > Create Intra-Region Connection.
-
Na página Create Intra-Region Connection, configure os parâmetros da conexão VPN e clique em OK.
Os parâmetros necessários variam conforme o fluxo de trabalho utilizado para criar a conexão IPsec. Todos os parâmetros estão listados abaixo para referência.
NotaNa primeira execução desta operação, o sistema cria automaticamente uma função vinculada ao service chamada AliyunServiceRoleForVpn. Essa função permite que o VPN Gateway gerencie recursos como elastic network interfaces (ENIs) e grupos de segurança para criar a conexão VPN. Se a função vinculada ao service já existir em sua conta, o sistema não a criará novamente. Para obter mais informações sobre a AliyunServiceRoleForVpn, consulte AliyunServiceRoleForVpn.
Modo de túnel duplo
Configurações básicas
Parâmetro
Descrição
Instance Type
Selecione VPN Gateway.
Region
Selecione a região onde o transit router está implantado.
Transit Router
O sistema exibe os transit routers disponíveis na região atual.
Account
Selecione o tipo de conta à qual a conexão IPsec pertence.
Um transit router pode se conectar a uma conexão IPsec pertencente à mesma conta do transit router ou a uma conta diferente.
Se a conexão IPsec e a instância do transit router pertencerem à mesma conta Alibaba Cloud, selecione Your Account.
Se a conexão IPsec e a instância do transit router pertencerem a contas Alibaba Cloud diferentes, selecione Another Account e insira o ID da conta Alibaba Cloud (conta primária) à qual a conexão IPsec pertence.
Individual Resource
Selecione o tipo de conexão IPsec. Valores válidos:
Create Resource: O transit router se conecta a uma nova conexão IPsec.
Após a criação da conexão VPN, o sistema cria uma conexão IPsec e a associa ao transit router. Acesse o console VPN Gateway e clique em Edit para visualizar os detalhes da nova conexão IPsec. Para obter mais informações, consulte IPsec connection (associated with a transit router).
Select Resource: O transit router se conecta a uma conexão IPsec existente.
Connection Name
Insira um nome para a conexão VPN.
Gateway Type
Selecione o tipo de rede da conexão IPsec. Valores válidos:
Public (Padrão): A conexão IPsec estabelece um túnel criptografado pela internet.
Private: A conexão IPsec estabelece um túnel criptografado por uma rede privada.
Routing Mode
Selecione o modo de roteamento da conexão IPsec. Valores válidos:
Destination Routing (Padrão): Encaminha o tráfego com base no endereço IP de destino.
Flow Protection: Roteia e encaminha o tráfego com base em endereços IP de source e destino precisos.
Se selecionar Flow Protection, configure o Local CIDR Block e o Peer CIDR Block. Após configurar a conexão VPN, o sistema adiciona automaticamente uma rota de destino à tabela de rotas da conexão IPsec. Por padrão, a rota é então anunciada para a tabela de rotas do transit router associado à conexão IPsec.
Apply Immediately
Especifica se a negociação IPsec deve ser iniciada imediatamente. Valores válidos:
Yes: O sistema inicia a negociação IPsec imediatamente após a conclusão da configuração.
No (Padrão): O sistema inicia a negociação IPsec somente quando detecta tráfego de dados.
Enable BGP
Off (Padrão): Configure rotas estáticas manualmente.
On: A conexão IPsec aprende e anuncia rotas automaticamente usando roteamento dinâmico BGP.
Local ASN
Este parâmetro é necessário se você definir Enable BGP como On.
Insira o número do sistema autônomo (ASN) para o lado Alibaba Cloud da conexão IPsec. Valor padrão: 45104. O intervalo válido é de 1 to 4294967295.
É possível inserir um ASN no formato de duas partes: um número de 16 bits, um ponto (.) e outro número de 16 bits. Cada parte é um valor decimal.
Por exemplo, se você inserir 123.456, o ASN será 123 × 65536 + 456 = 8061384.
NotaRecomendamos usar um ASN privado para estabelecer uma conexão BGP com a Alibaba Cloud. Para obter informações sobre os intervalos de ASN privados, consulte a documentação relevante.
Configurações de túnel
No modo de túnel duplo, configure tanto o Tunnel 1 quanto o Tunnel 2 e garanta que ambos estejam ativos. Se você configurar ou usar apenas um túnel, a conexão IPsec-VPN não poderá fornecer redundância de link ou recuperação de desastres no nível de zona.
Parâmetro
Descrição
Enable BGP
Ative o BGP se a conexão IPsec precisar usar o protocolo de roteamento BGP. Por padrão, o BGP está desativado.
Antes de usar o roteamento dinâmico BGP, certifique-se de que seu dispositivo de gateway on-premises suporte BGP. Recomendamos familiarizar-se com o mecanismo de funcionamento e as limitações de BGP dynamic routing.
Local ASN
Após ativar o BGP, insira o ASN para o lado local (lado Alibaba Cloud) do túnel. Ambos os túneis usam o mesmo ASN. Valor padrão: 45104. O intervalo válido é de 1 a 4294967295.
NotaRecomendamos usar um ASN privado para estabelecer uma conexão BGP com a Alibaba Cloud. Para obter informações sobre os intervalos de ASN privados, consulte a documentação relevante.
Customer Gateways
Selecione o customer gateway a ser associado ao túnel.
Pre-Shared Key
Insira a chave de autenticação para o túnel. Esta chave é usada para autenticação de identidade entre o túnel e seu par.
A chave deve ter de 1 a 100 caracteres e pode conter dígitos, letras maiúsculas, letras minúsculas e os seguintes caracteres especiais:
~`!@#$%^&*()_-+={}[]\|;:',.<>/?. A chave não pode conter espaços em branco.Se você não especificar uma chave pré-compartilhada, o sistema gera uma string aleatória de 16 caracteres como chave. Após a criação da conexão IPsec, clique em Edit no túnel para visualizar a chave gerada pelo sistema.
ImportanteA chave pré-compartilhada do túnel deve corresponder à chave do par. Caso contrário, o túnel não poderá ser estabelecido.
Encryption Configuration
-
IKE Configurations (Criptografia da Fase 1)
Parâmetro
Descrição
Version
Use ikev2. O IKEv2 simplifica a negociação SA e oferece melhor suporte para cenários com múltiplos blocos CIDR.
Negotiation Mode
main (padrão): Modo principal. Este modo criptografa as informações de identidade durante a transmissão, proporcionando maior segurança na negociação do que o modo agressivo.
aggressive: Modo agressivo. Este modo oferece negociação mais rápida e maior taxa de sucesso.
Após uma negociação bem-sucedida, ambos os modos fornecem o mesmo nível de segurança para transmissão de dados.
Encryption Algorithm
Algoritmo de criptografia usado na negociação da Fase 1.
Algoritmos suportados: AES-128, AES-192, AES-256, DES e 3DES (não recomendado).
Authentication Algorithm
Algoritmo de autenticação usado na negociação da Fase 1.
Algoritmos suportados: SHA1 (padrão), MD5, SHA2-256, SHA2-384 e SHA2-512.
Ao configurar a VPN em alguns dispositivos de gateway on-premises, talvez seja necessário especificar um algoritmo PRF. O algoritmo PRF deve ser igual ao algoritmo de autenticação IKE.
DH Group (Perfect Forward Secrecy)
Selecione o algoritmo de troca de chaves Diffie-Hellman para a negociação da Fase 1.
disabled: Não usa o algoritmo de troca de chaves DH.
Selecione
disabledpara clientes que não suportam PFS.Se selecionar qualquer grupo diferente de
disabled, o recurso Perfect Forward Secrecy (PFS) será ativado por padrão. Isso exige que a chave seja atualizada em cada renegociação. Portanto, ative também o PFS no seu dispositivo de gateway on-premises.
group1, group2, group5, group14: Um número de grupo DH maior indica maior segurança, mas também consome mais recursos.
SA Life Cycle (seconds)
Tempo de vida da SA (Security Association) negociada na Fase 1. Valor padrão: 86400. Intervalo de valores: 0 a 86400.
LocalId
Identificador da extremidade local do túnel. Por padrão, o endereço IP do túnel é usado como identificador local.
Este identificador é usado apenas para negociação e não tem outra função. O identificador pode ser um endereço IP ou um Fully Qualified Domain Name (FQDN) e não pode conter espaços. Use um endereço IP privado como identificador para a extremidade local do túnel.
Se usar um FQDN para
LocalId, por exemplo,example.aliyun.com, o ID do par configurado no seu dispositivo de gateway on-premises deve corresponder ao valor deLocalId. Defina o modo de negociação comoaggressive.RemoteId
Identificador da extremidade remota do túnel. Por padrão, o endereço IP no customer gateway associado é usado como identificador remoto.
Este identificador é usado apenas para negociação e não tem outra função. O identificador pode ser um endereço IP ou um FQDN e não pode conter espaços. Use um endereço IP privado como identificador para a extremidade remota do túnel.
Se usar um FQDN para
RemoteId, por exemplo,example.aliyun.com, o ID local configurado no seu dispositivo de gateway on-premises deve corresponder ao valor deRemoteId. Defina o modo de negociação comoaggressive. -
IPsec Configurations (Criptografia da Fase 2)
Configure os parâmetros para a negociação da Fase 2:
Encryption Algorithm, Authentication Algorithm, DH Group (Perfect Forward Secrecy) e SA Life Cycle (seconds): Consulte as descrições das opções correspondentes na seção IKE Configurations da Fase 1.
DPD: Mantenha este recurso ativado. Ele detecta se o dispositivo par está ativo. Após um tempo limite de 30 segundos, a SA é excluída e a renegociação é iniciada automaticamente.
NAT Traversal: Mantenha este recurso ativado. Quando ativado, o sistema detecta automaticamente dispositivos NAT durante a negociação do túnel. Se um dispositivo NAT for detectado, o encapsulamento UDP 4500 será usado. Durante a transmissão de dados, a validação de porta UDP é ignorada para garantir que pacotes cujos números de porta foram alterados pelo NAT ainda possam ser recebidos corretamente.
BGP Configuration
Se você ativou o BGP para a conexão IPsec, especifique o bloco CIDR do túnel BGP e o endereço IP do túnel BGP no lado Alibaba Cloud. Se não tiver ativado o BGP, faça-o após criar a conexão IPsec. Para obter mais informações, consulte IPsec-VPN connection (attached to a TR).
Configurações avançadas
Ao criar uma conexão VPN, os seguintes recursos avançados são ativados por padrão.
Automatic Advertising: Ativa o recurso route synchronization para o TR. Isso publica automaticamente rotas da tabela de rotas do TR para a tabela de rotas da conexão IPsec-VPN.
Automatically Associate with Default Route Table of Transit Router: O tráfego que entra no TR proveniente da conexão IPsec-VPN é encaminhado com base na tabela de rotas padrão do TR.
Automatically Advertise System Routes to Default Route Table of Transit Router: Ativa o recurso route learning para o TR. O TR aprende rotas automaticamente da tabela de rotas da conexão IPsec-VPN.
Modo de túnel único
As conexões IPsec-VPN foram atualizadas para o modo de túnel duplo. Use as instruções a seguir para gerencie conexões existentes no modo de túnel único.
Configurações básicas
Parâmetro
Descrição
Instance Type
Selecione VPN Gateway.
Region
Selecione a região onde o transit router está implantado.
Transit Router
Exibe os transit routers disponíveis na região atual.
Account
Selecione o tipo de conta à qual a conexão IPsec pertence.
Um transit router pode se conectar a uma conexão IPsec pertencente à mesma conta do transit router ou a uma conta diferente.
Se a conexão IPsec e a instância do transit router pertencerem à mesma conta Alibaba Cloud, selecione Your Account.
Se a conexão IPsec e a instância do transit router pertencerem a contas Alibaba Cloud diferentes, selecione Another Account e insira o ID da conta Alibaba Cloud (conta primária) à qual a conexão IPsec pertence.
Individual Resource
Selecione o tipo de conexão IPsec. Valores válidos:
Create Resource: O transit router se conecta a uma nova conexão IPsec.
Após a criação da conexão VPN, o sistema cria uma conexão IPsec e a associa ao transit router. Acesse o console VPN Gateway e clique em Edit para visualizar os detalhes da nova conexão IPsec. Para obter mais informações, consulte Modify an IPsec connection.
Select Resource: O transit router se conecta a uma conexão IPsec existente.
Connection Name
Insira um nome para a conexão VPN.
Tag
Adicione uma tag à conexão VPN.
Tag key: não pode ser uma string vazia. A chave pode ter até 64 caracteres e não pode começar com
aliyunouacs:. Não pode conterhttp://ouhttps://.Tag value: pode ser uma string vazia. O valor pode ter até 128 caracteres e não pode começar com
aliyunouacs:. Não pode conterhttp://ouhttps://.
É possível adicionar várias tags a uma conexão VPN. Para obter mais informações, consulte Tags.
Gateway Type
Selecione o tipo de rede da conexão IPsec. Valores válidos:
Public (Padrão): A conexão IPsec estabelece um túnel criptografado pela internet.
Private: A conexão IPsec estabelece um túnel criptografado por uma rede privada.
Zone
Selecione uma zona.
O sistema cria recursos na zona selecionada.
Customer Gateway
Selecione um customer gateway para a conexão IPsec.
Routing Mode
Selecione o modo de roteamento da conexão IPsec. Valores válidos:
Destination Routing (Padrão): Encaminha o tráfego com base no endereço IP de destino.
Flow Protection: Roteia e encaminha o tráfego com base em endereços IP de source e destino precisos.
Se selecionar Flow Protection, configure o Local CIDR Block e o Peer CIDR Block. Após configurar a conexão VPN, o sistema adiciona automaticamente uma rota de destino à tabela de rotas da conexão IPsec. Por padrão, a rota é então anunciada para a tabela de rotas do transit router associado à conexão IPsec.
Apply Immediately
Especifica se a negociação IPsec deve ser iniciada imediatamente. Valores válidos:
Yes: O sistema inicia a negociação IPsec imediatamente após a conclusão da configuração.
No (Padrão): O sistema inicia a negociação IPsec somente quando detecta tráfego de dados.
Pre-shared Key
Insira a chave de autenticação para a conexão IPsec. Esta chave autentica a conexão entre o lado Alibaba Cloud e o data center on-premises.
A chave deve ter de 1 a 100 caracteres. Se você não especificar uma chave pré-compartilhada, o sistema gera uma string aleatória de 16 caracteres como chave.
Após criar a conexão VPN, acesse o console VPN Gateway e clique em Edit para visualizar a chave pré-compartilhada gerada pelo sistema. Para obter mais informações, consulte Modify an IPsec connection.
ImportanteA chave pré-compartilhada da conexão IPsec deve corresponder à chave usada no lado do data center on-premises. Caso contrário, a conexão IPsec não poderá ser estabelecida.
Configurações IKE e IPsec
Parâmetro
Descrição
IKE Settings
Edition
Selecione a versão do protocolo IKE. Valores válidos:
ikev1
ikev2 (Padrão)
IKEv1 e IKEv2 são suportados. Em comparação com o IKEv1, o IKEv2 simplifica a negociação SA e oferece melhor suporte para cenários com múltiplos segmentos de rede. Recomendamos selecionar IKEv2.
Negotiation Mode
Selecione o modo de negociação. Valores válidos:
main (Padrão): Modo principal. Oferece maior segurança durante a negociação.
aggressive: Modo agressivo. Oferece negociação mais rápida e maior taxa de sucesso.
Após uma negociação bem-sucedida, ambos os modos fornecem o mesmo nível de segurança para transmissão de dados.
Encryption Algorithm
Selecione o algoritmo de criptografia para a negociação da Fase 1.
Algoritmos suportados: AES (aes128, padrão), AES192, AES256, DES e 3DES.
Authentication Algorithm
Selecione o algoritmo de autenticação para a negociação da Fase 1.
Algoritmos suportados: SHA1 (padrão), MD5, SHA256, SHA384 e SHA512.
DH Group
Selecione o algoritmo de troca de chaves Diffie-Hellman (DH) para a negociação da Fase 1. Valores válidos:
group1: Grupo DH 1.
group2 (Padrão): Grupo DH 2.
group5: Grupo DH 5.
group14: Grupo DH 14.
SA Lifetime (Seconds)
Defina o tempo de vida da Security Association (SA) para a negociação da Fase 1, em segundos. Padrão: 86400. Intervalo válido: 0 to 86400.
LocalId
Insira o identificador para o lado Alibaba Cloud da conexão IPsec, usado na negociação da Fase 1. O valor padrão é o endereço IP do gateway da conexão IPsec.
LocalId suporta o formato FQDN. Se usar o formato FQDN, recomendamos definir o modo de negociação como aggressive.
RemoteId
Insira o identificador para o lado do data center on-premises, usado na negociação da Fase 1. O valor padrão é o endereço IP do customer gateway.
RemoteId suporta o formato FQDN. Se usar o formato FQDN, recomendamos definir o modo de negociação como aggressive.
IPsec Settings
Encryption Algorithm
Selecione o algoritmo de criptografia para a negociação da Fase 2.
Algoritmos suportados: AES (aes128, padrão), AES192, AES256, DES e 3DES.
Authentication Algorithm
Selecione o algoritmo de autenticação para a negociação da Fase 2.
Algoritmos suportados: SHA1 (padrão), MD5, SHA256, SHA384 e SHA512.
DH Group
Selecione o algoritmo de troca de chaves DH para a negociação da Fase 2. Valores válidos:
disabled: Não usa o algoritmo de troca de chaves DH.
Selecione disabled para clientes que não suportam Perfect Forward Secrecy (PFS).
Se selecionar qualquer grupo diferente de disabled, o PFS será ativado por padrão. Isso exige que a chave seja atualizada em cada renegociação. Portanto, ative também o PFS no cliente correspondente.
group1: Grupo DH 1.
group2 (Padrão): Grupo DH 2.
group5: Grupo DH 5.
group14: Grupo DH 14.
SA Lifetime (Seconds)
Defina o tempo de vida da SA para a negociação da Fase 2, em segundos. Padrão: 86400. Intervalo válido: 0 to 86400.
DPD
Indica se o Dead Peer Detection (DPD) deve ser ativado. O DPD está ativado por padrão.
Quando ativado, a conexão IPsec-VPN envia pacotes DPD para verificar a atividade do par. Se o par não responder dentro de 30 segundos, ele será considerado desconectado. A ISAKMP SA e a IPsec SA correspondente são excluídas, e o túnel de segurança é removido. A conexão IPsec-VPN reinicia automaticamente a negociação do túnel.
NAT Traversal
Especifica se o traversal de Network Address Translation (NAT) deve ser ativado.
Ao ativar o traversal de NAT, o processo de negociação IKE ignora a verificação de porta UDP e ajuda a descobrir dispositivos de gateway NAT no túnel de comunicação criptografado. Este recurso está ativado por padrão.
Configurações BGP
O roteamento dinâmico BGP permite que a conexão IPsec aprenda e anuncie rotas automaticamente, reduzindo custos de manutenção e erros de configuração.
O BGP está desativado por padrão. Antes de configurar as definições BGP, ative o BGP.
Parâmetro
Descrição
Tunnel CIDR Block
Insira o bloco CIDR para o túnel IPsec.
O bloco CIDR do túnel deve ser uma sub-rede /30 dentro de 169.254.0.0/16. Não pode ser 169.254.0.0/30, 169.254.1.0/30, 169.254.2.0/30, 169.254.3.0/30, 169.254.4.0/30, 169.254.5.0/30, 169.254.6.0/30 ou 169.254.169.252/30.
Local BGP IP
Insira o endereço IP BGP para o lado Alibaba Cloud da conexão IPsec.
Este endereço deve estar dentro do bloco CIDR do túnel.
Local ASN
Insira o ASN para o lado Alibaba Cloud da conexão IPsec. Valor padrão: 45104. O intervalo válido é de 1 to 4294967295.
É possível inserir um ASN no formato de duas partes: um número de 16 bits, um ponto (.) e outro número de 16 bits. Cada parte é um valor decimal.
Por exemplo, se você inserir 123.456, o ASN será 123 × 65536 + 456 = 8061384.
NotaRecomendamos usar um ASN privado para estabelecer uma conexão BGP com a Alibaba Cloud. Para obter informações sobre os intervalos de ASN privados, consulte a documentação relevante.
Verificação de integridade
As verificações de integridade detectam a conectividade entre o data center on-premises e a Alibaba Cloud através da conexão IPsec. As rotas são alternadas automaticamente com base nos resultados para melhorar a disponibilidade da rede.
A verificação de integridade está desativada por padrão. Antes de adicionar uma configuração de verificação de integridade, ative o recurso.
ImportanteApós configurar a verificação de integridade, adicione uma rota no lado do data center on-premises com o bloco CIDR de destino definido como o Source IP Address (com máscara /32) e o próximo salto apontando para a conexão IPsec. Isso garante que a verificação de integridade funcione conforme esperado.
Parâmetro
Descrição
Destination IP
Insira o endereço IP do data center on-premises que o lado Alibaba Cloud pode acessar através da conexão IPsec.
Source IP
Insira o endereço IP no lado Alibaba Cloud que o data center on-premises pode acessar através da conexão IPsec.
Retry Interval
Selecione o intervalo em que as tentativas de verificação de integridade são realizadas. Unidade: segundos. Valor padrão: 3.
Retries
Selecione o número de tentativas de verificação de integridade. Valor padrão: 3.
Switch Route
Selecione se o sistema pode retirar rotas publicadas caso uma verificação de integridade falhe. O valor padrão é Yes, o que significa que o sistema retira as rotas publicadas se a verificação falhar.
Se desmarcar Yes, o sistema não retirará as rotas publicadas caso a verificação de integridade falhe.
Configurações avançadas
Ao criar uma conexão VPN, os seguintes recursos avançados são ativados por padrão.
Parâmetro
Descrição
Automatically Advertise Routes to VPN
Se ativar este recurso, a conexão VPN propaga automaticamente rotas da tabela de rotas do transit router para a tabela de rotas BGP da conexão IPsec.
NotaEste recurso só entra em vigor se o roteamento dinâmico BGP estiver ativado entre a conexão IPsec e o data center on-premises.
Posteriormente, use o recurso Automatic Route Advertisement para desativar essa funcionalidade. Para obter mais informações, consulte Route synchronization.
Associate with Default Route Table of Transit Router
Se ativar este recurso, a conexão VPN será associada à tabela de rotas padrão do transit router. O transit router então encaminha o tráfego da conexão IPsec consultando a tabela de rotas padrão.
Propagate system routes to transit router route table
Se ativar este recurso, a conexão VPN propaga rotas da tabela de rotas baseada em destino e da tabela de rotas BGP da conexão IPsec para a tabela de rotas padrão do transit router.
É possível desativar esses recursos avançados e personalizar a conectividade da conexão VPN usando recursos de roteamento do transit router, como associação de tabela de rotas e aprendizado de rotas. Para obter mais informações, consulte Route management.
Modifique a tabela de rotas associada de uma conexão VPN
Após criar uma conexão VPN, altere a tabela de rotas do transit router associada a ela.
Se a sincronização de rotas estiver ativada para a conexão VPN, após alterar a tabela de rotas do transit router associada, o sistema retira as rotas sincronizadas anteriormente da conexão IPsec. Em seguida, o sistema sincroniza rotas da nova tabela de rotas para a tabela de rotas BGP da conexão IPsec. Para obter mais informações sobre sincronização de rotas, consulte Route synchronization.
Faça login no console CEN.
Na página CEN Instance, clique em ID da instância CEN que deseja gerenciar.
Na aba , clique em ID da instância do transit router na região de destino.
Na aba Intra-Region Connections, localize a conexão VPN e clique em seu ID.
No painel Attachment Details, vá para a seção Basic Information e clique em Modify ao lado de Associated Route Table.
Na caixa de diálogo Modify Route Table, selecione a tabela de rotas do transit router de destino e clique em OK.
Criar uma conexão VPN via API
Use ferramentas como Alibaba Cloud SDK (recommended), Alibaba Cloud CLI, Terraform e Resource Orchestration Service (ROS) para chamar operações de API destinadas a criar e modificar conexões VPN. Para obter mais informações, consulte as seguintes operações de API:
CreateTransitRouterVpnAttachment: cria uma conexão VPN.
UpdateTransitRouterVpnAttachmentAttribute: modifica uma conexão VPN.
ReplaceTransitRouterRouteTableAssociation: Substitui a tabela de rotas do transit router associada a uma conexão de instância de rede.