Este tópico descreve como configurar três conexões IPsec-VPN pela Internet entre um data center on-premises e uma Virtual Private Cloud (VPC). Conectadas a um roteador de trânsito do Cloud Enterprise Network (CEN), essas conexões formam automaticamente um grupo de Equal-Cost Multipath Routing (ECMP) que balanceia o tráfego entre o data center e a VPC.
Exemplo de cenário

Este tópico usa o cenário ilustrado na figura anterior como exemplo. Uma empresa possui um data center em Hangzhou, China, e uma instância de VPC na região China (Shanghai) da Alibaba Cloud. A empresa implantou cargas de trabalho relacionadas na instância de VPC usando o Elastic Compute Service (ECS). O objetivo é conectar o data center à nuvem por meio de conexões criptografadas pelo service VPN Gateway, permitindo a comunicação entre o data center e a instância de VPC. Além disso, a empresa deseja que o data center e a instância de VPC se comuniquem por múltiplos túneis criptografados, formando links ECMP para implementar o balanceamento de carga de tráfego.
Para atingir esse objetivo, a empresa pode estabelecer múltiplas conexões IPsec-VPN entre o data center e a Alibaba Cloud, conectando o data center à cloud via conexões criptografadas. Em seguida, utiliza-se o service Cloud Enterprise Network para vincular as múltiplas conexões IPsec-VPN à instância de VPC. Após adicionar as conexões IPsec-VPN ao Cloud Enterprise Network, elas formam automaticamente links ECMP, viabilizando a comunicação entre o data center e a instância de VPC, bem como o balanceamento de carga de tráfego.
Planejamento de rede
Planejamento de recursos de rede
Os recursos de rede utilizados no cenário deste tópico são os seguintes:
Estabeleça uma conexão IPsec-VPN entre o data center e a Alibaba Cloud pela Internet. Ou seja, o Gateway Type da conexão IPsec deve ser Public.
O tipo de recurso vinculado à conexão IPsec deve ser CEN para que as múltiplas conexões IPsec-VPN possam formar links ECMP.
Utilize o protocolo de roteamento dinâmico BGP entre a conexão IPsec e o data center.
Planejamento de blocos CIDR
Ao planejar blocos CIDR, certifique-se de que os blocos CIDR que precisam se comunicar entre o data center e a VPC não se sobreponham.
Recurso | Bloco CIDR e endereço IP |
VPC | Bloco CIDR primário: 10.0.0.0/16
|
Conexão IPsec | Configuração BGP:
|
Dispositivo de gateway on-premises | Endereço IP público do dispositivo de gateway on-premises:
|
Configuração BGP dos dispositivos de gateway on-premises:
| |
Data center | Blocos CIDR a serem conectados à VPC:
|
Pré-requisitos
Antes de começar, certifique-se de ter concluído as seguintes operações:
Crie uma instância de VPC na região China (Shanghai) e implante seus negócios em instâncias ECS. Para mais informações, consulte Create a VPC with an IPv4 CIDR block.
-
Tenha uma instância CEN com um roteador de trânsito Enterprise Edition nas regiões China (Hangzhou) e China (Shanghai). Para mais informações, consulte Create a CEN instance e Create a transit router.
ImportanteAo criar um roteador de trânsito, configure obrigatoriamente um bloco CIDR para ele. Caso contrário, não será possível associar conexões IPsec ao roteador de trânsito.
Se você já criou um roteador de trânsito, configure um bloco CIDR para ele. Para mais informações, consulte Transit router CIDR blocks.
Verifique as regras de grupo de segurança aplicadas às instâncias ECS na VPC e garanta que elas permitam a comunicação entre o data center e as instâncias ECS. Para mais informações, consulte View security group rules e Add a security group rule.
Visão geral da configuração
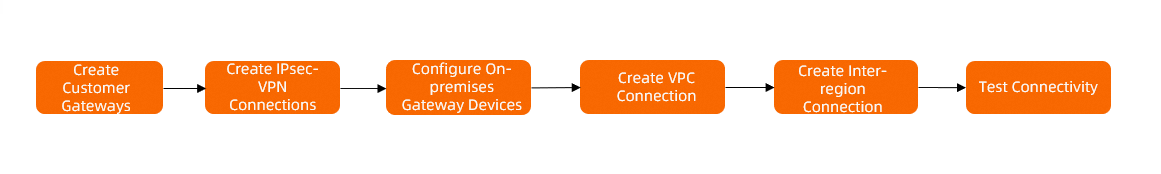
Etapa 1: Criar gateways de cliente
Antes de estabelecer uma conexão IPsec-VPN, crie um gateway de cliente para registrar as informações do seu dispositivo de gateway on-premises na Alibaba Cloud.
Faça login no VPN Gateway console.
No painel de navegação à esquerda, escolha .
-
Na barra de navegação superior, selecione a região do gateway de cliente.
Ao selecionar a região à qual o gateway de cliente pertence, siga o princípio de proximidade, escolhendo a região da Alibaba Cloud mais próxima do seu data center. Neste tópico, China (Hangzhou) foi selecionada.
Na página Customer Gateway, clique em Create Customer Gateway.
-
No painel Create Customer Gateway, configure os parâmetros com base nas informações abaixo e clique em OK.
Crie três gateways de cliente na região China (Hangzhou) conforme as configurações a seguir, mantendo as configurações padrão para os demais itens. Para mais informações, consulte Customer Gateway.
Item de configuração
Descrição
Gateway de cliente 1
Gateway de cliente 2
Gateway de cliente 3
Name
Insira um nome para o gateway de cliente.
Neste exemplo, insira Customer-Gateway1.
Neste exemplo, insira Customer-Gateway2.
Neste exemplo, insira Customer-Gateway3.
IP Address
Insira o endereço IP público do dispositivo de gateway on-premises que será conectado à Alibaba Cloud.
Neste exemplo, insira o endereço IP público 11.XX.XX.1 do dispositivo de gateway on-premises 1.
Neste exemplo, insira o endereço IP público 11.XX.XX.2 do dispositivo de gateway on-premises 2.
Neste exemplo, insira o endereço IP público 11.XX.XX.3 do dispositivo de gateway on-premises 3.
ASN
Insira o ASN BGP utilizado pelo dispositivo de gateway on-premises.
Neste exemplo, insira 65530.
Etapa 2: Criar conexões IPsec-VPN
Após criar o gateway de cliente, crie uma conexão IPsec no lado da Alibaba Cloud para estabelecer uma conexão IPsec-VPN entre o data center e a Alibaba Cloud.
Acesse a página IPsec Connections page no console VPN, clique em Bind CEN e conclua as seguintes configurações:
-
Com base nas informações de configuração abaixo, crie três conexões IPsec na região China (Hangzhou) e mantenha as configurações padrão para os itens restantes. Para mais informações, consulte Manage single-tunnel mode IPsec-VPN connections.
Item de configuração
Descrição
Conexão IPsec 1
Conexão IPsec 2
Conexão IPsec 3
Name
Insira um nome para a conexão IPsec.
Neste exemplo, insira IPsec connection 1.
Neste exemplo, insira IPsec connection 2.
Neste exemplo, insira IPsec connection 3.
Region
Selecione a região onde o roteador de trânsito está implantado.
A conexão ipsec-vpn é criada na mesma região do roteador de trânsito.
Selecione China (Hangzhou).
Gateway Type
Selecione o tipo de rede da conexão IPsec.
Neste exemplo, selecione Public.
Bind CEN
Selecione a conta à qual pertence o roteador de trânsito que você deseja associar à conexão IPsec.
Selecione Same Account.
CEN Instance ID
Selecione uma instância do Cloud Enterprise Network.
Neste exemplo, selecione a instância do Cloud Enterprise Network criada nos pré-requisitos.
O console exibe o ID e o bloco CIDR do roteador de trânsito criado para a instância CEN na região atual. A conexão ipsec-vpn será anexada a este roteador de trânsito.
Zone
Selecione uma zona para implantar a conexão IPsec dentre as zonas suportadas pelo roteador de trânsito.
Neste exemplo, selecione Hangzhou Zone H.
Routing Mode
Selecione um modo de roteamento.
Neste exemplo, selecione Destination Routing Mode.
NotaSe você utilizar o protocolo de roteamento dinâmico BGP, recomenda-se usar o Destination Routing Mode.
Effective Immediately
Especifique se a configuração da conexão IPsec entra em vigor imediatamente. Valores válidos:
Yes. Start negotiations after the configuration is completed.
No. Start negotiations when inbound traffic is detected.
Neste exemplo, selecione Yes.
Customer Gateway
Selecione o gateway de cliente associado à conexão IPsec.
Neste exemplo, selecione Customer-Gateway1.
Neste exemplo, selecione Customer-Gateway2.
Neste exemplo, selecione Customer-Gateway3.
Pre-Shared Key
Insira a chave de autenticação da conexão IPsec, usada para autenticação de identidade entre o dispositivo de gateway on-premises e a conexão IPsec.
A chave deve ter de 1 a 100 caracteres e pode conter dígitos, letras maiúsculas e minúsculas, além dos seguintes caracteres
~`!@#$%^&*()_-+={}[]\|;:',.<>/?. Não pode conter espaços.Se você não especificar uma chave pré-compartilhada, o sistema gera aleatoriamente uma string de 16 caracteres como chave pré-compartilhada. Após criar a conexão IPsec, visualize a chave pré-compartilhada gerada pelo sistema clicando no botão Edit do túnel.
ImportanteA chave pré-compartilhada da conexão IPsec-VPN deve ser idêntica à chave pré-compartilhada do dispositivo de gateway par. Caso contrário, a conexão IPsec-VPN não poderá ser estabelecida.
Neste exemplo, insira fddsFF123****.
Neste exemplo, insira fddsFF456****.
Neste exemplo, insira fddsFF789****.
Enable BGP
Selecione se deseja ativar o recurso BGP. O recurso BGP vem desativado por padrão.
Neste exemplo, ative o recurso BGP.
Local ASN
Insira o ASN da conexão IPsec.
Neste exemplo, insira 65531.
Neste exemplo, insira 65531.
Neste exemplo, insira 65531.
Encryption Configuration
Adicione configurações de criptografia, como configurações IKE e IPsec.
Todos os itens de configuração mantêm seus valores padrão, exceto pelos seguintes parâmetros.
Selecione group14 para DH Group (Perfect Forward Secrecy) em IKE Configurations.
Selecione group14 para DH Group (Perfect Forward Secrecy) em IPsec Settings.
NotaSelecione os parâmetros de criptografia com base no dispositivo de gateway on-premises para garantir que as configurações de criptografia da conexão IPsec sejam idênticas às do dispositivo de gateway on-premises.
BGP Configuration
Tunnel CIDR Block
Insira o bloco CIDR usado para estabelecer o túnel criptografado.
O bloco CIDR do túnel deve ser uma sub-rede /30 dentro de 169.254.0.0/16. Não pode ser 169.254.0.0/30, 169.254.1.0/30, 169.254.2.0/30, 169.254.3.0/30, 169.254.4.0/30, 169.254.5.0/30, 169.254.6.0/30 ou 169.254.169.252/30.
Neste exemplo, insira 169.254.10.0/30.
Neste exemplo, insira 169.254.11.0/30.
Neste exemplo, insira 169.254.12.0/30.
Local BGP IP address
Insira o endereço IP BGP da conexão IPsec.
Este endereço é um endereço IP dentro do bloco CIDR do túnel.
Neste exemplo, insira 169.254.10.1.
Neste exemplo, insira 169.254.11.1.
Neste exemplo, insira 169.254.12.1.
Advanced Configuration
Especifique se deseja ativar as configurações avançadas para implementar a propagação e aprendizado automáticos de rotas da conexão IPsec. As configurações avançadas vêm ativadas por padrão.
Neste exemplo, mantenha os valores padrão, o que significa que todas as configurações avançadas estão ativadas.
Após a criação da conexão IPsec, o sistema atribui automaticamente um endereço IP de gateway a cada conexão IPsec, utilizado para estabelecer uma conexão IPsec-VPN entre a conexão IPsec e o dispositivo de gateway on-premises. Visualize o endereço IP do gateway na página de detalhes da conexão IPsec.
Neste exemplo, os endereços IP de gateway atribuídos pelo sistema à conexão IPsec 1, conexão IPsec 2 e conexão IPsec 3 são mostrados na tabela a seguir.
Conexão IPsec
Endereço IP do gateway
Conexão IPsec 1
120.XX.XX.191
Conexão IPsec 2
47.XX.XX.213
Conexão IPsec 3
47.XX.XX.161
NotaO sistema atribui um endereço IP de gateway a uma conexão IPsec somente após a conexão IPsec ser associada a uma instância de roteador de trânsito.
-
Retorne à página IPsec-VPN connection, localize a conexão IPsec recém-criada e selecione Generate Peer Configuration na coluna Actions.
Baixe as configurações das três conexões IPsec separadamente e salve-as em seu computador local para uso posterior ao adicionar configurações de VPN aos dispositivos de gateway on-premises.
Etapa 3: Configurar dispositivos de gateway on-premises
Após criar as conexões IPsec, adicione configurações de VPN e BGP ao dispositivo de gateway on-premises 1, dispositivo de gateway on-premises 2 e dispositivo de gateway on-premises 3 com base nas configurações de conexão IPsec baixadas e nas etapas a seguir, para que as conexões IPsec-VPN possam ser estabelecidas entre o data center e a Alibaba Cloud.
Neste exemplo, o software Adaptive Security Appliance (ASA) 9.19.1 é usado para descrever como configurar um firewall Cisco. Os comandos podem variar conforme a versão do software. Consulte a documentação ou seu fornecedor com base no seu ambiente real durante as operações. Para mais informações, consulte Configure local gateways.
O conteúdo a seguir contém informações de products de terceiros, apenas para referência. A Alibaba Cloud não oferece garantias ou outras formas de compromisso quanto ao desempenho e confiabilidade de products de terceiros, ou aos impactos potenciais de operações realizadas com esses products.
-
Configure os dispositivos de gateway on-premises.
Exemplo de configuração para o dispositivo de gateway on-premises 1
-
Faça login na CLI do firewall Cisco e entre no modo de configuração.
ciscoasa> enable Password: ******** # Enter the password for entering the enable mode. ciscoasa# configure terminal # Enter the configuration mode. ciscoasa(config)# -
Verifique a configuração da interface.
Certifique-se de que o firewall Cisco concluiu a configuração da interface e que a interface está habilitada. Abaixo está um exemplo de configuração de interface usado neste tópico.
# View the interface configuration of on-premises gateway device 1. ciscoasa(config)# show running-config interface ! interface GigabitEthernet0/0 # Internet-facing interface. nameif outside1 security-level 0 ip address 11.XX.XX.1 255.255.255.255 # Public IP address. ! interface GigabitEthernet0/1 # Data center-facing interface. nameif private security-level 100 ip address 192.168.50.216 255.255.255.0 ! -
Ative o IKEv2 para a interface voltada para a rede pública.
crypto ikev2 enable outside1 crypto ikev2 enable outside1 #Enable IKEv2 for the outside1 interface (public-facing interface) of on-premises gateway device 1. -
Crie uma política IKEv2 e especifique o algoritmo de autenticação, algoritmo de criptografia, grupo DH e tempo de vida da SA para a fase IKE. Essas configurações devem ser consistentes com as do lado da Alibaba Cloud.
#Add the following configuration to on-premises gateway device 1 crypto ikev2 policy 10 encryption aes #Specify the encryption algorithm. integrity sha #Specify the authentication algorithm. group 14 #Specify the DH group. prf sha #The prf setting must be consistent with the integrity setting. On the Alibaba Cloud side, prf is consistent with the authentication algorithm by default. lifetime seconds 86400 #Specify the SA lifetime. -
Crie uma proposta e um perfil IPsec, e especifique o algoritmo de criptografia da fase IPsec, algoritmo de autenticação, grupo DH e tempo de vida da SA no lado do firewall Cisco. Estes devem ser consistentes com o lado da Alibaba Cloud.
#Add the following configuration on on-premises gateway device 1 crypto ipsec ikev2 ipsec-proposal ALIYUN-PROPOSAL #Create an ipsec proposal. protocol esp encryption aes #Specify the encryption algorithm. The protocol uses ESP. The Alibaba Cloud side always uses the ESP protocol. protocol esp integrity sha-1 #Specify the authentication algorithm. The protocol uses ESP. The Alibaba Cloud side always uses the ESP protocol. crypto ipsec profile ALIYUN-PROFILE set ikev2 ipsec-proposal ALIYUN-PROPOSAL #Create an ipsec profile and apply the created proposal. set ikev2 local-identity address #Specify that the local ID uses the IP address format, which must be consistent with the RemoteId format on the Alibaba Cloud side. set pfs group14 #Specify pfs and the DH group. set security-association lifetime seconds 86400 #Specify the time-based SA lifetime. set security-association lifetime kilobytes unlimited #Disable the traffic-based SA lifetime. -
Crie um grupo de túnel e especifique a chave pré-compartilhada do túnel. Esta deve ser consistente com o lado da Alibaba Cloud.
#Add the following configuration on on-premises gateway device 1 tunnel-group 120.XX.XX.191 type ipsec-l2l #Set the tunnel encapsulation mode to l2l. tunnel-group 120.XX.XX.191 ipsec-attributes ikev2 remote-authentication pre-shared-key fddsFF123**** #Specify the pre-shared key of the tunnel peer, which is the pre-shared key on the Alibaba Cloud side. ikev2 local-authentication pre-shared-key fddsFF123**** #Specify the pre-shared key of the local tunnel, which must be consistent with that on the Alibaba Cloud side. ! -
Crie uma interface de túnel.
#Add the following configuration on on-premises gateway device 1 interface Tunnel1 #Create a tunnel interface. nameif ALIYUN1 ip address 169.254.10.2 255.255.255.252 #Specify the IP address of the interface. tunnel source interface outside1 #Specify the tunnel source address as the public-facing interface GigabitEthernet0/0. tunnel destination 120.XX.XX.191 #Specify the tunnel destination address as the public IP address of IPsec connection 1 on the Alibaba Cloud side. tunnel mode ipsec ipv4 tunnel protection ipsec profile ALIYUN-PROFILE #Apply the ipsec profile ALIYUN-PROFILE to the tunnel. no shutdown #Enable the tunnel interface. ! -
Configure as rotas.
#Add the following configuration on on-premises gateway device 1
route outside1 120.XX.XX.191 255.255.255.255 192.XX.XX.172   #Configure a route to access the public IP address of IPsec connection 1 on the Alibaba Cloud side, with the next hop being the public network address.
route private 192.168.0.0 255.255.255.0 192.168.50.215         #Configure a route to the data center.
route private 192.168.1.0 255.255.255.0 192.168.50.215
route private 192.168.2.0 255.255.255.0 192.168.50.215
router bgp 65530
 address-family ipv4 unicast
  neighbor 169.254.10.1 remote-as 65531       #Specify the BGP neighbor, that is, the BGP IP address of IPsec connection 1 on the Alibaba Cloud side.
  neighbor 169.254.10.1 ebgp-multihop 255
  neighbor 169.254.10.1 activate              #Activate the BGP neighbor.
  network 192.168.0.0 mask 255.255.255.0        #Advertise the CIDR block of the data center.
  network 192.168.1.0 mask 255.255.255.0
  network 192.168.2.0 mask 255.255.255.0
 exit-address-family
Exemplo de configuração para o dispositivo de gateway on-premises 2
-
Faça login na CLI do firewall Cisco e entre no modo de configuração.
ciscoasa> enable Password: ******** # Enter the password for entering the enable mode. ciscoasa# configure terminal # Enter the configuration mode. ciscoasa(config)# -
Verifique a configuração da interface.
Certifique-se de que a configuração da interface no firewall Cisco esteja completa e que a interface esteja habilitada. Abaixo está um exemplo de configuração de interface neste tópico.
# View the interface configuration of on-premises gateway device 2. ciscoasa(config)# show running-config interface ! interface GigabitEthernet0/0 nameif outside1 security-level 0 ip address 11.XX.XX.2 255.255.255.255 ! interface GigabitEthernet0/1 nameif private security-level 100 ip address 192.168.50.218 255.255.255.0 ! -
Ative o recurso IKEv2 para a interface voltada para a rede pública.
#Add the following configuration on on-premises gateway device 2 crypto ikev2 enable outside1 #Enable IKEv2 on the outside1 interface (public-facing interface) of on-premises gateway device 2. -
Crie uma política IKEv2 e especifique o algoritmo de autenticação, algoritmo de criptografia, grupo DH e tempo de vida da SA para a fase IKE. Essas configurações devem ser consistentes com as do lado da Alibaba Cloud.
#Add the following configuration to on-premises gateway device 2. crypto ikev2 policy 10 encryption aes #Specify the encryption algorithm. integrity sha #Specify the authentication algorithm. group 14 #Specify the DH group. prf sha #Keep prf consistent with integrity. On the Alibaba Cloud side, prf is consistent with the authentication algorithm by default. lifetime seconds 86400 #Specify the SA lifetime. -
Crie uma proposta e um perfil IPsec, e especifique o algoritmo de criptografia, algoritmo de autenticação, grupo DH e tempo de vida da SA para a fase IPsec no lado do firewall Cisco. Essas configurações devem ser consistentes com as do lado da Alibaba Cloud.
#Add the following configuration to on-premises gateway device 2. crypto ipsec ikev2 ipsec-proposal ALIYUN-PROPOSAL #Create an IPsec proposal. protocol esp encryption aes #Specify the encryption algorithm. The protocol is ESP. The Alibaba Cloud side always uses the ESP protocol. protocol esp integrity sha-1 #Specify the authentication algorithm. The protocol uses ESP; the Alibaba Cloud side always uses the ESP protocol. crypto ipsec profile ALIYUN-PROFILE set ikev2 ipsec-proposal ALIYUN-PROPOSAL #Create an IPsec profile and apply the created proposal. set ikev2 local-identity address #Specify that the local ID uses the IP address format, consistent with the RemoteId format on the Alibaba Cloud side. set pfs group14 #Specify PFS and the DH group. set security-association lifetime seconds 86400 #Specify the time-based SA lifetime. set security-association lifetime kilobytes unlimited #Disable the traffic-based SA lifetime. -
Crie um grupo de túnel e especifique a chave pré-compartilhada do túnel, que deve ser consistente com a do lado da Alibaba Cloud.
#Add the following configuration to on-premises gateway device 2 tunnel-group 47.XX.XX.213 type ipsec-l2l #Specify the encapsulation mode of the tunnel as l2l. tunnel-group 47.XX.XX.213 ipsec-attributes ikev2 remote-authentication pre-shared-key fddsFF456**** #Specify the pre-shared key of the tunnel peer, that is, the pre-shared key on the Alibaba Cloud side. ikev2 local-authentication pre-shared-key fddsFF456**** #Specify the local pre-shared key of the tunnel, which must be consistent with the one on the Alibaba Cloud side. ! -
Crie uma interface de túnel.
#Add the following configuration on on-premises gateway device 2 interface Tunnel1 #Create the tunnel interface. nameif ALIYUN1 ip address 169.254.11.2 255.255.255.252 #Specify the IP address of the interface. tunnel source interface outside1 #Specify the tunnel source address as the public-facing interface GigabitEthernet0/0. tunnel destination 47.XX.XX.213 #Specify the tunnel destination address as the public IP address of IPsec connection 2 on the Alibaba Cloud side. tunnel mode ipsec ipv4 tunnel protection ipsec profile ALIYUN-PROFILE #Specify that the tunnel uses the ipsec profile ALIYUN-PROFILE. no shutdown #Enable the tunnel interface. ! -
Configure as rotas.
#Add the following configuration on on-premises gateway device 2
route outside1 47.XX.XX.213 255.255.255.255 192.XX.XX.173   #Configure a route to access the public IP address of IPsec connection 2 on the Alibaba Cloud side, with the next hop being the public network address.
route private 192.168.0.0 255.255.255.0 192.168.50.217         #Configure a route to the data center.
route private 192.168.1.0 255.255.255.0 192.168.50.217
route private 192.168.2.0 255.255.255.0 192.168.50.217
router bgp 65530
 address-family ipv4 unicast
  neighbor 169.254.11.1 remote-as 65531       #Specify the BGP neighbor, that is, the BGP IP address of IPsec connection 2 on the Alibaba Cloud side.
  neighbor 169.254.11.1 ebgp-multihop 255
  neighbor 169.254.11.1 activate              #Activate the BGP neighbor.
  network 192.168.0.0 mask 255.255.255.0        #Advertise the CIDR block of the data center.
  network 192.168.1.0 mask 255.255.255.0
  network 192.168.2.0 mask 255.255.255.0
 exit-address-family
Exemplo de configuração do dispositivo de gateway on-premises 3
-
Faça login na CLI do firewall Cisco e entre no modo de configuração.
ciscoasa> enable Password: ******** # Enter the password for entering the enable mode. ciscoasa# configure terminal # Enter the configuration mode. ciscoasa(config)# -
Verifique a configuração da interface.
Certifique-se de que a configuração da interface no firewall Cisco esteja completa e que as interfaces estejam habilitadas. Abaixo está um exemplo de configuração de interface neste tópico.
# View the interface configuration of on-premises gateway device 3. ciscoasa(config)# show running-config interface ! interface GigabitEthernet0/0 nameif outside1 security-level 0 ip address 11.XX.XX.3 255.255.255.255 ! interface GigabitEthernet0/1 nameif private security-level 100 ip address 192.168.50.213 255.255.255.0 ! -
Ative o IKEv2 na interface pública.
#Add the following configuration on on-premises gateway device 3 crypto ikev2 enable outside1 #Enable the IKEv2 feature for the outside1 interface (public-facing interface) of on-premises gateway device 3. -
Crie uma Política IKEv2 e especifique o algoritmo de autenticação, algoritmo de criptografia, grupo DH e tempo de vida da SA para a fase IKE. Essas configurações devem ser consistentes com as do lado da Alibaba Cloud.
#Add the following configuration on on-premises gateway device 3 crypto ikev2 policy 10 encryption aes #Specify the encryption algorithm. integrity sha #Specify the authentication algorithm. group 14 #Specify the DH group. prf sha #Keep prf consistent with integrity. On the Alibaba Cloud side, prf is consistent with the authentication algorithm by default. lifetime seconds 86400 #Specify the SA lifetime. -
Crie uma proposta e um perfil IPsec, e especifique o algoritmo de criptografia da fase IPsec, algoritmo de autenticação, grupo DH e tempo de vida da SA no lado do firewall Cisco. Estes devem ser consistentes com o lado da Alibaba Cloud.
#Add the following configuration on on-premises gateway device 3 crypto ipsec ikev2 ipsec-proposal ALIYUN-PROPOSAL #Create an ipsec proposal. protocol esp encryption aes #Specify the encryption algorithm. The protocol uses ESP, and the Alibaba Cloud side always uses the ESP protocol. protocol esp integrity sha-1 #Specify the authentication algorithm. The protocol uses ESP, and the Alibaba Cloud side always uses the ESP protocol. crypto ipsec profile ALIYUN-PROFILE set ikev2 ipsec-proposal ALIYUN-PROPOSAL #Create an ipsec profile and apply the created proposal. set ikev2 local-identity address #Specify that the local ID uses the IP address format, which must be consistent with the RemoteId format on the Alibaba Cloud side. set pfs group14 #Specify pfs and the DH group. set security-association lifetime seconds 86400 #Specify the time-based SA lifetime. set security-association lifetime kilobytes unlimited #Disable the traffic-based SA lifetime. -
Crie um grupo de túnel e especifique a chave pré-compartilhada do túnel. Esta deve ser consistente com o lado da Alibaba Cloud.
#Add the following configuration on on-premises gateway device 3 tunnel-group 47.XX.XX.161 type ipsec-l2l #Specify the tunnel encapsulation mode as l2l. tunnel-group 47.XX.XX.161 ipsec-attributes ikev2 remote-authentication pre-shared-key fddsFF789**** #Specify the pre-shared key of the tunnel peer, which is the pre-shared key on the Alibaba Cloud side. ikev2 local-authentication pre-shared-key fddsFF789**** #Specify the pre-shared key of the local end of the tunnel, which must be consistent with that on the Alibaba Cloud side. ! -
Crie a interface de túnel.
#Add the following configuration on on-premises gateway device 3 interface Tunnel1 #Create a tunnel interface. nameif ALIYUN1 ip address 169.254.12.2 255.255.255.252 #Specify the IP address of the interface. tunnel source interface outside1 #Specify the tunnel source address as public-facing interface GigabitEthernet0/0. tunnel destination 47.XX.XX.161 #Specify the tunnel destination address as the public IP address of IPsec connection 3 on the Alibaba Cloud side. tunnel mode ipsec ipv4 tunnel protection ipsec profile ALIYUN-PROFILE #Specify that the tunnel applies ipsec profile ALIYUN-PROFILE. no shutdown #Enable the tunnel interface. ! -
Configure as rotas.
#Add the following configuration to on-premises gateway device 3
route outside1 47.XX.XX.161 255.255.255.255 192.XX.XX.174   #Configure a route to access the public IP address of IPsec connection 3 on the Alibaba Cloud side, with the next hop being the public network address.
route private 192.168.0.0 255.255.255.0 192.168.50.214         #Configure a route to the data center.
route private 192.168.1.0 255.255.255.0 192.168.50.214
route private 192.168.2.0 255.255.255.0 192.168.50.214
router bgp 65530
 address-family ipv4 unicast
  neighbor 169.254.12.1 remote-as 65531       #Specify the BGP neighbor, which is the BGP IP address of IPsec connection 3 on the Alibaba Cloud side.
  neighbor 169.254.12.1 ebgp-multihop 255
  neighbor 169.254.12.1 activate              #Activate the BGP neighbor.
  network 192.168.0.0 mask 255.255.255.0        #Advertise the CIDR block of the data center.
  network 192.168.1.0 mask 255.255.255.0
  network 192.168.2.0 mask 255.255.255.0
 exit-address-family
Após concluir a configuração anterior, uma conexão IPsec-VPN pode ser estabelecida com sucesso entre o data center e a Alibaba Cloud, e as rotas do data center são propagadas para a BGP Route Table da conexão IPsec através do protocolo de roteamento dinâmico BGP.
-
Adicione configurações de rota no data center conforme necessário, com base no seu ambiente de rede real, para que o tráfego dos clientes do data center para a VPC possa ser transmitido simultaneamente pelo dispositivo de gateway on-premises 1, dispositivo de gateway on-premises 2 e dispositivo de gateway on-premises 3. Para comandos específicos, consulte o fornecedor do dispositivo relevante.
Etapa 4: Criar uma conexão VPC
Após criar a conexão IPsec, ela é automaticamente associada à instância do roteador de trânsito. Crie uma conexão VPC no console do Cloud Enterprise Network para associar também a instância de VPC à instância do roteador de trânsito, permitindo a comunicação mútua entre o data center e a VPC.
Faça login no CEN console.
Na página CEN Instance, clique em no ID da instância CEN que você deseja gerenciar.
Na aba , localize a instância do roteador de trânsito na região China (Shanghai) e clique em Create Connection na coluna Actions.
-
Na página Connection with Peer Network Instance, configure os parâmetros com base nas informações abaixo e clique em OK.
Conecte a instância de VPC em China (Shanghai) ao roteador de trânsito com base nas informações a seguir, mantendo os outros itens de configuração em seus valores padrão. Para mais informações, consulte Create a VPC connection.
Item de configuração
Descrição
Conexão VPC
Network Type
Selecione o tipo de instância de rede.
Neste exemplo, selecione VPC.
Region
Selecione a região à qual a instância de rede pertence.
Neste exemplo, selecione China (Shanghai).
Transit Router
O sistema exibe automaticamente o ID da instância do roteador de trânsito criada na região atual.
Account
Selecione se a conta da Alibaba Cloud à qual a instância de rede pertence é a mesma conta que você usa para fazer login.
Neste exemplo, selecione Your Account.
Billing Method
O método de faturamento da conexão VPC. O valor padrão é Pay-As-You-Go. Para mais informações sobre as regras de faturamento de roteadores de trânsito, consulte Billing overview.
Attachment Name
Insira o nome da conexão VPC.
Neste exemplo, insira VPC connection.
Network Instance
Selecione uma instância de rede.
Neste exemplo, selecione a instância de VPC em China (Shanghai).
vSwitch
Selecione instâncias de vSwitch nas zonas suportadas pelo roteador de trânsito.
Se o roteador de trânsito suportar apenas uma zona na região atual, selecione um vSwitch nessa zona.
Se o roteador de trânsito suportar múltiplas zonas na região atual, selecione vSwitches em pelo menos duas zonas diferentes. Isso fornece recuperação de desastres entre zonas para o tráfego entre a VPC e o roteador de trânsito.
Selecione um vSwitch em cada zona para reduzir desvios de tráfego e atrasos de transmissão, melhorando o desempenho.
Certifique-se de que cada vSwitch selecionado tenha um endereço IP livre. Se a VPC não tiver um vSwitch nas zonas suportadas pelo roteador de trânsito, ou se os vSwitches não tiverem endereços IP livres, crie um vSwitch. Para mais informações, consulte Create and manage vSwitches.
Neste exemplo, selecione o vSwitch 1 na Zona F e o vSwitch 2 na Zona G.
Advanced Settings
Especifique se deseja ativar todas as configurações avançadas. Por padrão, todas as configurações avançadas estão ativadas.
Mantenha as configurações padrão para ativar todas as configurações avançadas.
Etapa 5: Criar uma conexão inter-regional
Como a instância do roteador de trânsito à qual a conexão IPsec está anexada e a instância do roteador de trânsito à qual a instância de VPC está anexada estão localizadas em regiões diferentes, o data center e a instância de VPC não podem se comunicar por padrão. Crie uma conexão inter-regional entre as instâncias do roteador de trânsito nas regiões China (Hangzhou) e China (Shanghai) para habilitar a comunicação entre regiões do data center e da instância de VPC.
Na página CEN Instance, localize a instância do Cloud Enterprise Network que deseja gerenciar e clique em seu ID.
Na aba , clique em Set Inter-region Bandwidth.
-
Na página Connection with Peer Network Instance, configure a conexão inter-regional com base nas informações abaixo e clique em OK.
Crie uma conexão inter-regional com base nas informações a seguir e mantenha as configurações padrão para os outros itens de configuração. Para mais informações, consulte Create an inter-region connection.
Item de configuração
Descrição
Network Type
Selecione Inter-region Connection.
Region
Selecione as regiões que deseja conectar.
Neste exemplo, selecione China (Hangzhou).
Transit Router
O sistema exibe automaticamente o ID da instância do roteador de trânsito na região atual.
Attachment Name
Insira um nome para a conexão inter-regional.
Neste exemplo, insira inter-region connection.
Peer Region
Selecione a região par que deseja conectar.
Neste exemplo, selecione China (Shanghai).
Transit Router
O sistema exibe automaticamente o ID da instância do roteador de trânsito na região atual.
Bandwidth Allocation Mode
Uma conexão inter-regional suporta os seguintes métodos de alocação de largura de banda:
Allocate from Bandwidth Plan: aloca largura de banda de um plano de largura de banda adquirido.
Pay-By-Data-Transfer: cobra com base no tráfego real utilizado pela conexão inter-regional.
Neste exemplo, selecione Pay-By-Data-Transfer.
Bandwidth
Insira o valor de largura de banda da conexão inter-regional. Unidade: Mbps.
Default Line Type
Use o tipo de link padrão.
Advanced Settings
Mantenha as configurações padrão, o que significa que todas as opções de configurações avançadas estão selecionadas.
Após criar a conexão inter-regional, o sistema conclui automaticamente a distribuição e o aprendizado de rotas. A conexão IPsec propaga as rotas da instância de VPC para o data center através do protocolo de roteamento dinâmico BGP e também propaga as rotas do data center para o roteador de trânsito, permitindo que o data center e a instância de VPC se comuniquem. Para mais informações sobre as rotas, consulte Route description no final deste tópico.
Etapa 6: Verificar a conectividade
Após criar a conexão inter-regional, o data center e a instância de VPC podem implementar o balanceamento de carga de tráfego através de três conexões IPsec-VPN. A seção a seguir descreve como testar a conectividade de rede e como verificar se o tráfego está balanceado entre as três conexões IPsec-VPN.
-
Teste a conectividade de rede.
Faça login em uma instância ECS na instância de VPC. Para mais informações, consulte Connect to an ECS instance.
-
Execute o comando ping na instância ECS para tentar acessar o cliente no data center.
ping <IP address of the client in the data center>Se um pacote de resposta for recebido, a rede entre o data center e a instância de VPC está conectada, e os recursos podem acessar uns aos outros.
-
Verifique o balanceamento de carga de tráfego.
Envie continuamente solicitações de acesso de múltiplos clientes no data center para a instância ECS. Se você conseguir visualizar dados de monitoramento de tráfego nas páginas de detalhes da conexão IPsec 1, conexão IPsec 2 e conexão IPsec 3 respectivamente, isso prova que o tráfego entre o data center e a instância de VPC alcançou o balanceamento de carga através das três conexões IPsec-VPN.
Faça login no VPN Gateway console.
Na barra de status superior, selecione a região à qual a conexão IPsec pertence.
No painel de navegação à esquerda, escolha Interconnections - VPN - IPsec Connections.
-
Na página IPsec Connections, localize a conexão IPsec alvo e clique em no ID da conexão IPsec.
Acesse a página de detalhes da conexão IPsec e visualize os dados de monitoramento de tráfego na aba Monitor.
Descrição de rotas
Neste tópico, a configuração de rota padrão é usada ao criar uma conexão IPsec, uma conexão VPC e uma conexão inter-regional. Sob a configuração de rota padrão, o Cloud Enterprise Network conclui automaticamente a propagação e o aprendizado de rotas para permitir a comunicação mútua entre o data center e as instâncias de VPC. A configuração de rota padrão é descrita a seguir:
Conexão IPsec
Ao criar uma conexão IPsec, se você vinculá-la diretamente a uma instância de roteador de trânsito e ativar todas as configurações avançadas, o sistema executa automaticamente a seguinte configuração de rota para a conexão IPsec:
Por padrão, a conexão IPsec é associada à tabela de rotas padrão da instância do roteador de trânsito. A instância do roteador de trânsito encaminha o tráfego da conexão IPsec consultando a tabela de rotas padrão.
As rotas baseadas em destino que você adiciona para a conexão IPsec ou as rotas on-premises que a conexão IPsec aprende através do protocolo de roteamento dinâmico BGP são automaticamente propagadas para a tabela de rotas padrão da instância do roteador de trânsito.
-
O roteador de trânsito propaga automaticamente outras rotas em sua tabela de rotas padrão para a tabela de rotas BGP da conexão IPsec-VPN.
A conexão IPsec propaga automaticamente as rotas da cloud que aprendeu para o data center através do protocolo de roteamento dinâmico BGP.
Instância de VPC
Ao criar uma conexão VPC, se você ativar todas as configurações avançadas, o sistema executa automaticamente a seguinte configuração de rota para a instância de VPC:
-
Associate with Default Route Table of Transit Router
Após ativar este recurso, a conexão VPC é automaticamente associada à tabela de rotas padrão do roteador de trânsito. O roteador de trânsito encaminha o tráfego da instância de VPC consultando a tabela de rotas padrão.
-
Propagate system routes to transit router route table
Após ativar este recurso, a instância de VPC propaga suas próprias rotas de sistema para a tabela de rotas padrão do roteador de trânsito para permitir a comunicação entre instâncias de rede.
-
Auto-add transit router routes to all VPC route tables
Após ativar este recurso, o sistema configura automaticamente três entradas de rota 10.0.0.0/8, 172.16.0.0/12 e 192.168.0.0/16 em todas as tabelas de rotas da instância de VPC, cujos próximos saltos apontam todos para a conexão VPC.
ImportanteSe já existir uma entrada de rota com um bloco CIDR de destino 10.0.0.0/8, 172.16.0.0/12 ou 192.168.0.0/16 na tabela de rotas da VPC, o sistema não poderá adicionar a entrada de rota automaticamente. Nesse caso, adicione manualmente uma entrada de rota que aponte para a conexão VPC na tabela de rotas da VPC para permitir que o tráfego seja encaminhado entre a VPC e o roteador de trânsito.
Clique em Check Route para verificar se as rotas acima existem na instância de rede.
Conexão inter-regional
Se você ativar todas as configurações avançadas ao criar uma conexão inter-regional, o sistema executa automaticamente as seguintes configurações de rota para a conexão inter-regional:
-
Associate with Default Route Table of Transit Router
Associa a conexão inter-regional às tabelas de rotas de sistema dos roteadores de trânsito em ambas as regiões. O tráfego inter-regional é encaminhado com base nessas tabelas de rotas de sistema.
-
Propagate system routes to transit router route table
Estabelece uma relação de aprendizado de rotas entre a conexão inter-regional e as tabelas de rotas de sistema dos roteadores de trânsito em ambas as regiões.
-
Automatically Advertise Routes to Peer Region
Propaga rotas da tabela de rotas do roteador de trânsito local para a tabela de rotas do roteador de trânsito par, habilitando a conectividade inter-regional para instâncias de rede.
Exibição de entradas de rota
O conteúdo a seguir mostra as informações de entradas de rota da instância do roteador de trânsito, conexão IPsec, instância de VPC e dispositivo de gateway on-premises descritos neste tópico. Visualize as informações de entradas de rota da instância correspondente no console da Alibaba Cloud:
Para visualizar as informações de entradas de rota da instância do roteador de trânsito, consulte View route entries (Enterprise Edition).
Para visualizar as informações de entradas de rota da instância de VPC, consulte Create and manage a route table.
-
Para visualizar as informações de entradas de rota da conexão IPsec, acesse a página de detalhes da conexão IPsec:
Faça login no VPN Gateway console.
Na barra de navegação superior, selecione a região onde a conexão IPsec está implantada.
No painel de navegação à esquerda, escolha Interconnections - VPN - IPsec Connections.
-
Na página IPsec Connections, localize a conexão IPsec alvo e clique em no ID da conexão IPsec.
Na página de detalhes da conexão IPsec, visualize as informações de entradas de rota da conexão IPsec na aba BGP Route Table.