Ao criar um cluster gerenciado do ACK, você configura apenas os nós de trabalho. O Container Service for Kubernetes (ACK) cria e gerencia os nós mestres. Isso reduz os custos de operação e manutenção (O&M) e permite que você concentre seus esforços nas aplicações. Este tópico descreve como criar um cluster gerenciado do ACK usando o console, uma API, Terraform, um SDK e uma CLI.
Antes de criar um cluster ACK, certifique-se de compreender conceitos básicos, como fundamentos do Kubernetes, Container Service for Kubernetes (ACK) e ACK managed clusters.
Se esta é a sua primeira vez utilizando um cluster gerenciado do ACK , consulte Quickly build a Rubik's Cube game application using ACK para começar. Após concluir o tutorial, libere os recursos prontamente para evitar cobranças inesperadas.
Planejamento e design
Antes de criar um cluster, planeje seu design com base nos seus requisitos. Isso ajuda a garantir que o cluster opere de forma estável, eficiente e segura. A maioria dos itens de configuração pode ser modificada após a criação do cluster. No entanto, alguns itens, especialmente aqueles relacionados à disponibilidade e rede do cluster, não podem ser alterados. Durante a fase de planejamento, considere os seguintes fatores.
|
Categoria |
Descrição |
|
Local de implantação |
|
|
Versão e especificações |
|
|
Planejamento de rede |
|
Preparações
Antes de criar um cluster, verifique se você ativou o Container Service for Kubernetes (ACK), concedeu a função de service do sistema ACK à sua conta Alibaba Cloud ou usuário RAM e ativou products cloud relacionados, como VPC, Server Load Balancer (SLB) e NAT Gateway. O ACK requer essas permissões para chamar services relacionados e executar operações no cluster. Para mais informações, consulte Quickly create an ACK managed cluster.
O processo de criação do cluster envolve a compra de recursos de pagamento conforme o uso, como instâncias de Server Load Balancer (SLB). Certifique-se de que sua conta tenha saldo suficiente para evitar interrupções de service devido a pagamentos atrasados.
Criar um cluster
É possível criar clusters ACK utilizando o console, uma API, um SDK, Terraform e uma CLI.
Console
Fluxo de criação
Para usar um usuário RAM na criação de um cluster via console, configure as permissões necessárias. Para mais informações sobre como conceder permissões refinadas, consulte Permissions required for the ACK console.
Siga as instruções no console para criar um cluster com as configurações padrão. Se desejar utilizar configurações mais granulares, consulte Configuration items for ACK managed clusters para conhecer os itens de configuração disponíveis e como habilitá-los. A seção a seguir descreve o processo.

Etapa 1: Acessar a página de criação
Faça login no console do ACK. No painel de navegação à esquerda, clique em Clusters.
No canto superior esquerdo da página, selecione o grupo de recursos e a região do recurso alvo.

-
Na página Clusters, clique em Create Cluster. Na página ACK Managed Cluster, siga as instruções na tela para configurar o cluster, o pool de nós e os componentes.
As etapas a seguir não ativam o modo de hospedagem inteligente. Para usar esse modo, consulte Create an ACK managed cluster (intelligent hosting mode) .
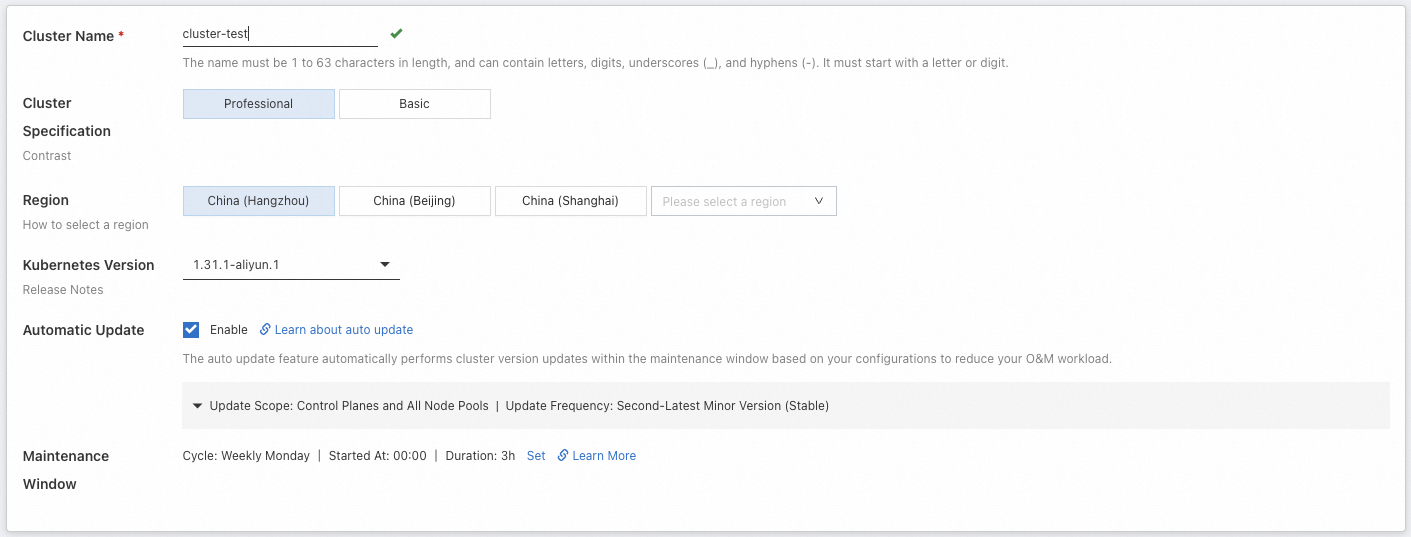
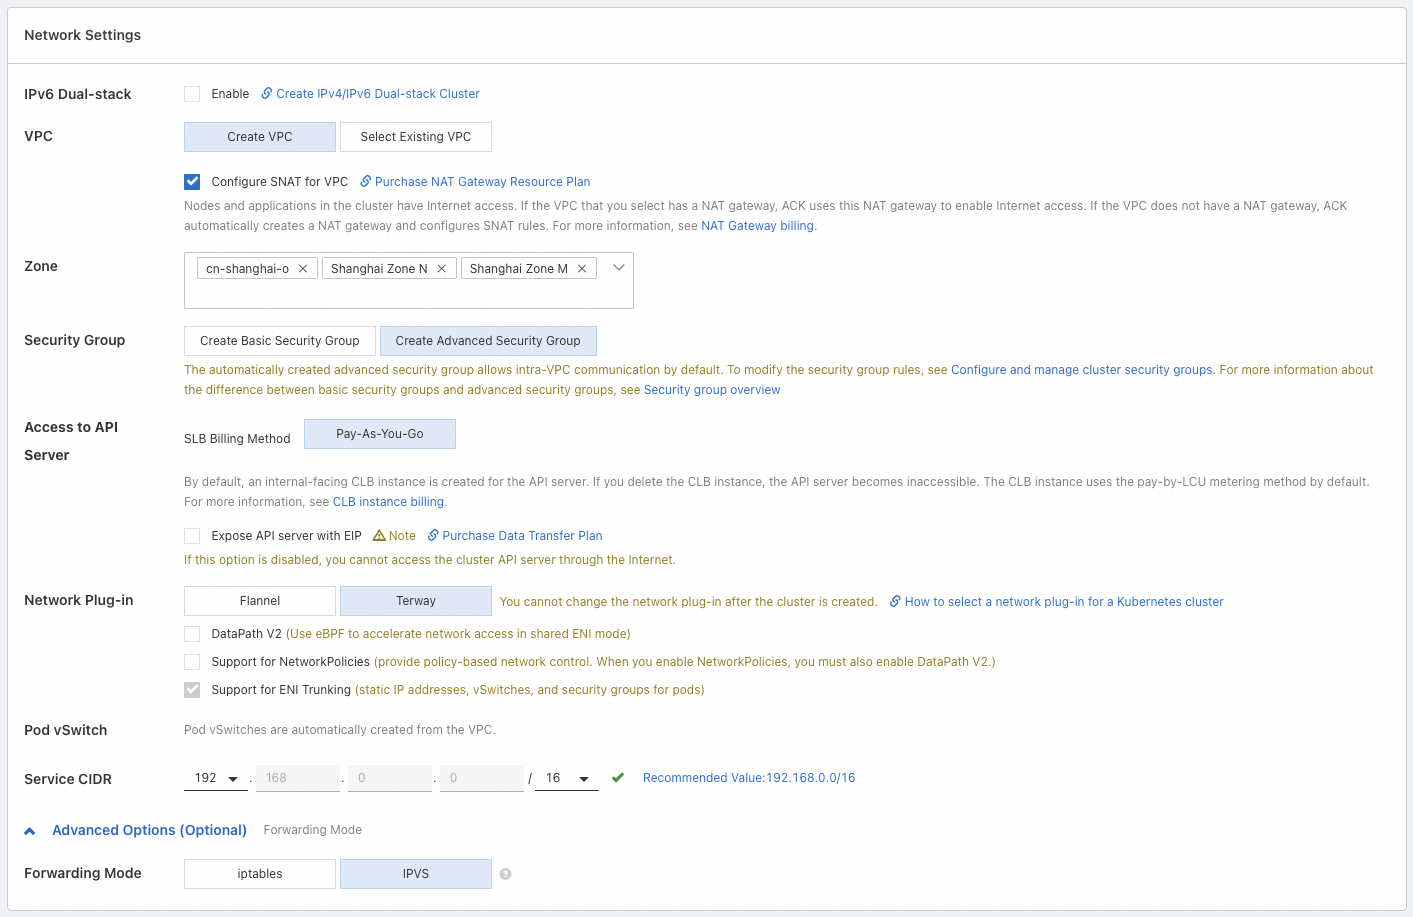
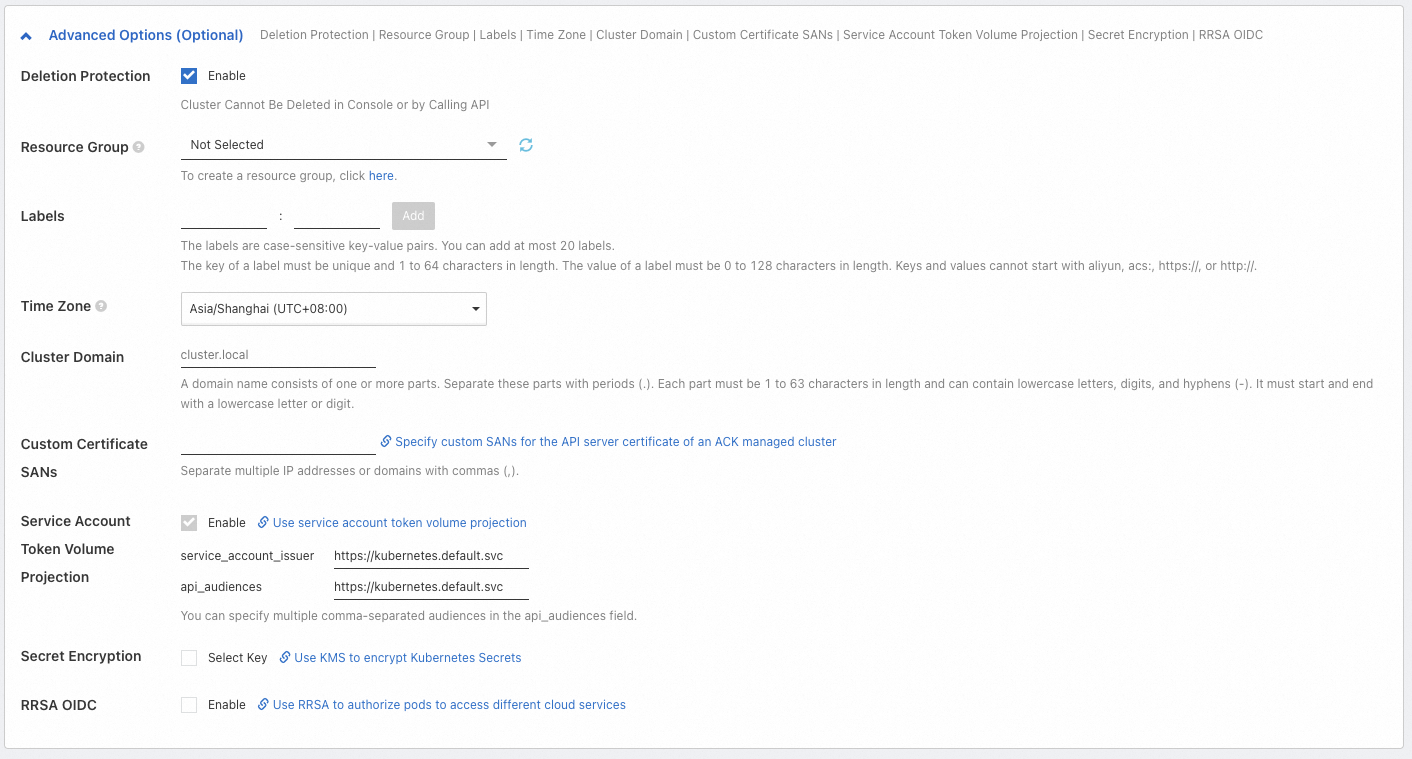
Etapa 2: Configurar o cluster
|
Tipo de Configuração |
Descrição |
Exemplo |
|
Configuração Básica |
Informações básicas sobre o cluster, incluindo nome, edição, região e versão. É possível ativar atualizações automáticas da versão do cluster e configurar uma janela de manutenção para execução agendada. |
|
|
Configuração de Rede |
Alternância para dual-stack IPv6, configurações de VPC e vSwitch, permissão de acesso público ao servidor de API, grupo de segurança, plugin de rede de contêineres e configurações de bloco CIDR. Recomendamos o uso de blocos CIDR privados padrão para a VPC do cluster, como 10.0.0.0/8, 172.16.0.0/12 e 192.168.0.0/16. Se tiver requisitos especiais, acesse o Quota Center para solicitar permissão para use a public CIDR block to create a cluster. |
|
|
Configuração Avançada |
Configurações relacionadas ao gerenciamento de recursos e à segurança do cluster. |
|
Para mais informações sobre os itens de configuração, consulte Cluster configuration.
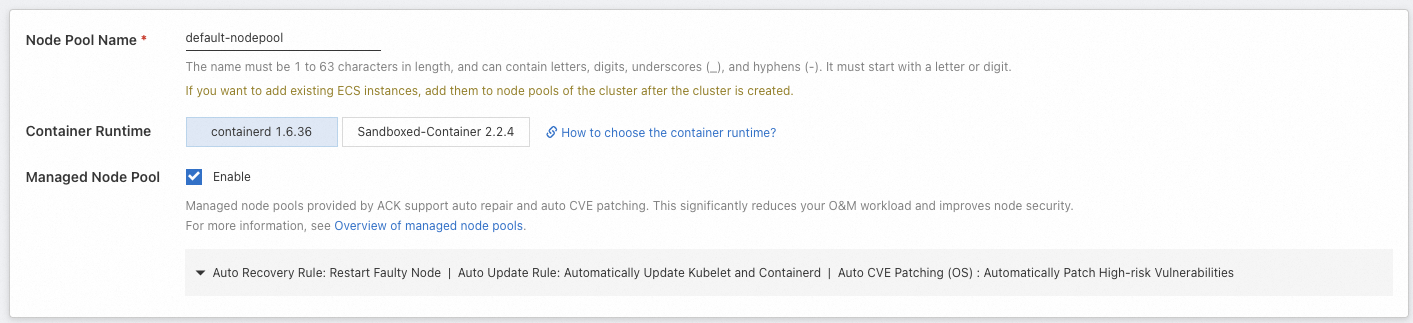
(Opcional) Etapa 3: Configurar o pool de nós
Um pool de nós serve para agrupar e gerenciar nós. Trata-se de uma coleção lógica de nós com as mesmas propriedades e não é um item faturável. Em termos simples, o pool de nós atua como um modelo de configuração. Os nós escalonados horizontalmente a partir desse pool utilizam tal modelo. O pool configurado nesta etapa torna-se o pool de nós padrão do cluster.
Siga as instruções na tela para pular a criação e configuração de um pool de nós. Após a criação do cluster, crie pools adicionais para combinar e isolar nós de diferentes tipos, como por sistema operacional, arquitetura de CPU, método de faturamento e tipo de instância. Para mais informações, consulte Create and manage a node pool. Também é possível adicionar instâncias ECS existentes que você já adquiriu ao cluster. Para mais detalhes, consulte Add existing nodes.
|
Tipo de Configuração |
Descrição |
Exemplo |
|
Configuração Básica |
Informações básicas sobre os nós, incluindo nome e runtime. Capacidades automatizadas de O&M podem ser ativadas. |
|
|
Configuração de Instância e Imagem |
Método de faturamento dos nós, tipos de instância a serem usados (recomenda-se selecionar vários tipos), sistema operacional, entre outros. |
|
|
Configuração de Armazenamento |
Disco do sistema (para instalação e execução do sistema operacional) e discos de dados (para armazenamento persistente de dados de negócios) utilizados pelos nós. |
|
|
Configuração de Quantidade de Instâncias |
Número desejado de instâncias a serem mantidas no pool de nós, além da capacidade e configuração de compensação para instâncias spot (suportado apenas quando o método de faturamento for instância spot). |
|
|
Configuração Avançada |
Definições avançadas, como tags ECS, rótulos de nó e taints. |
|
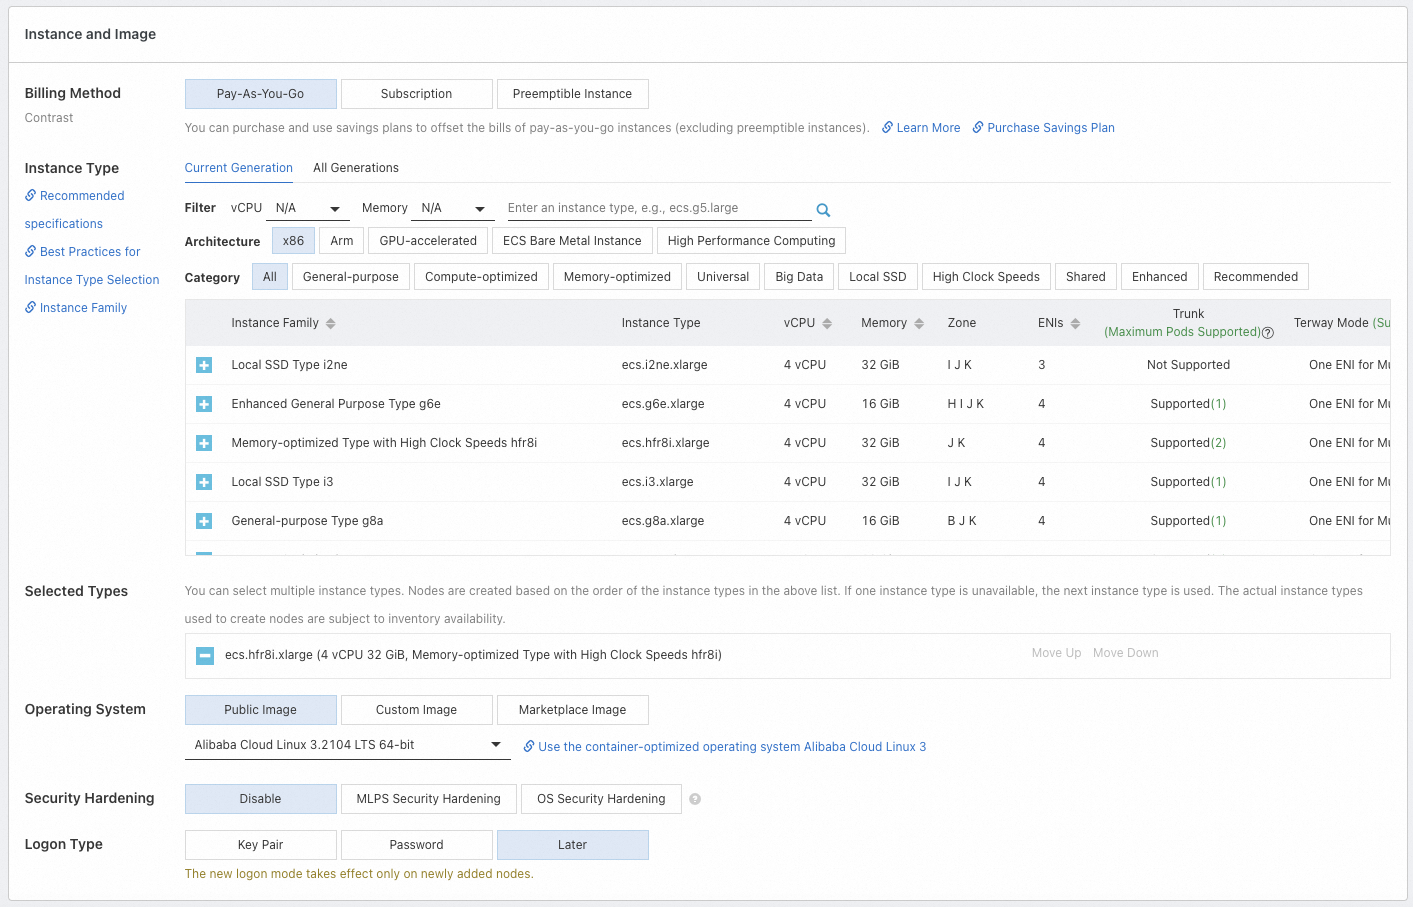
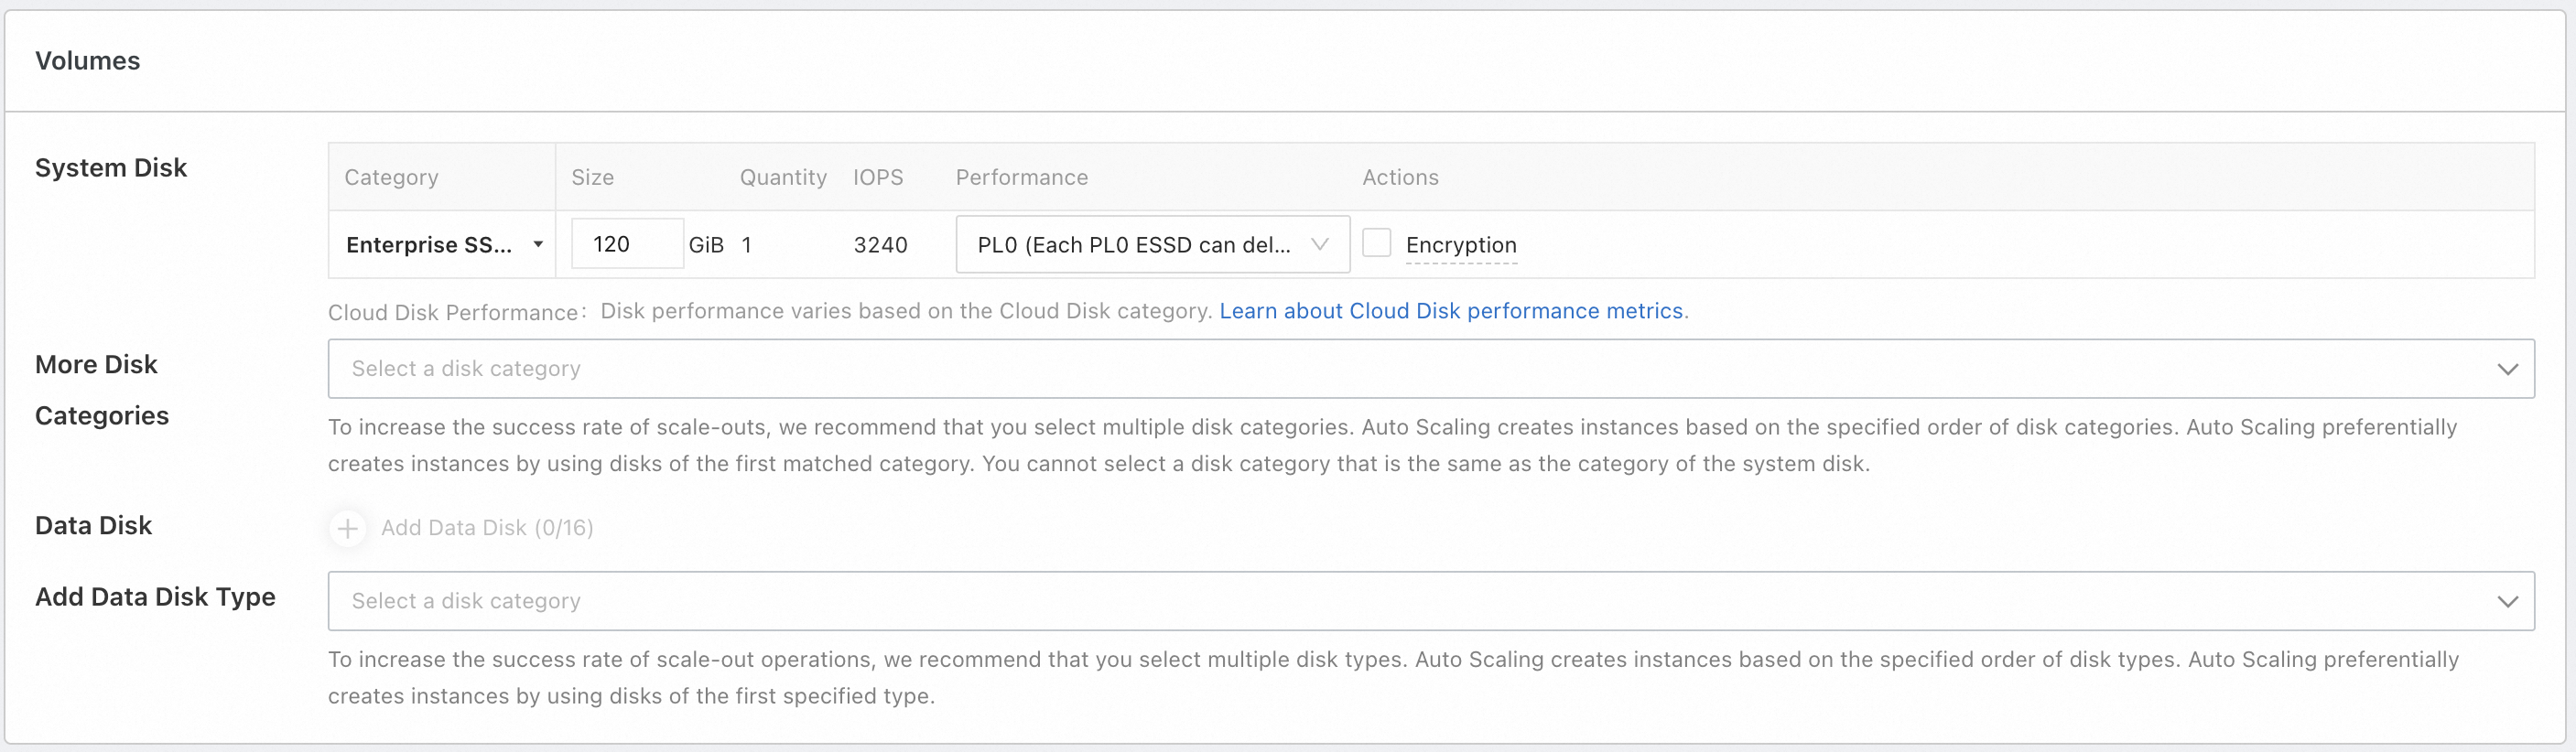
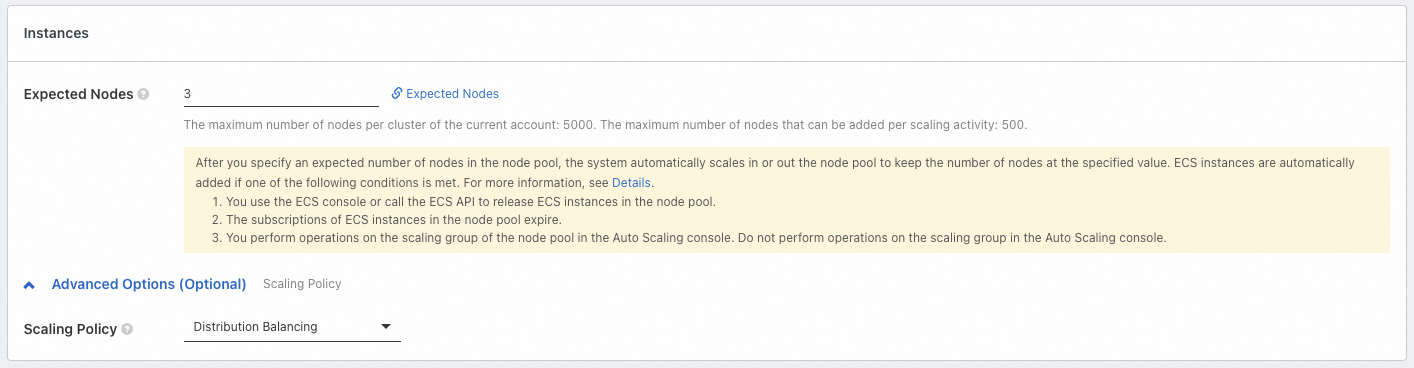
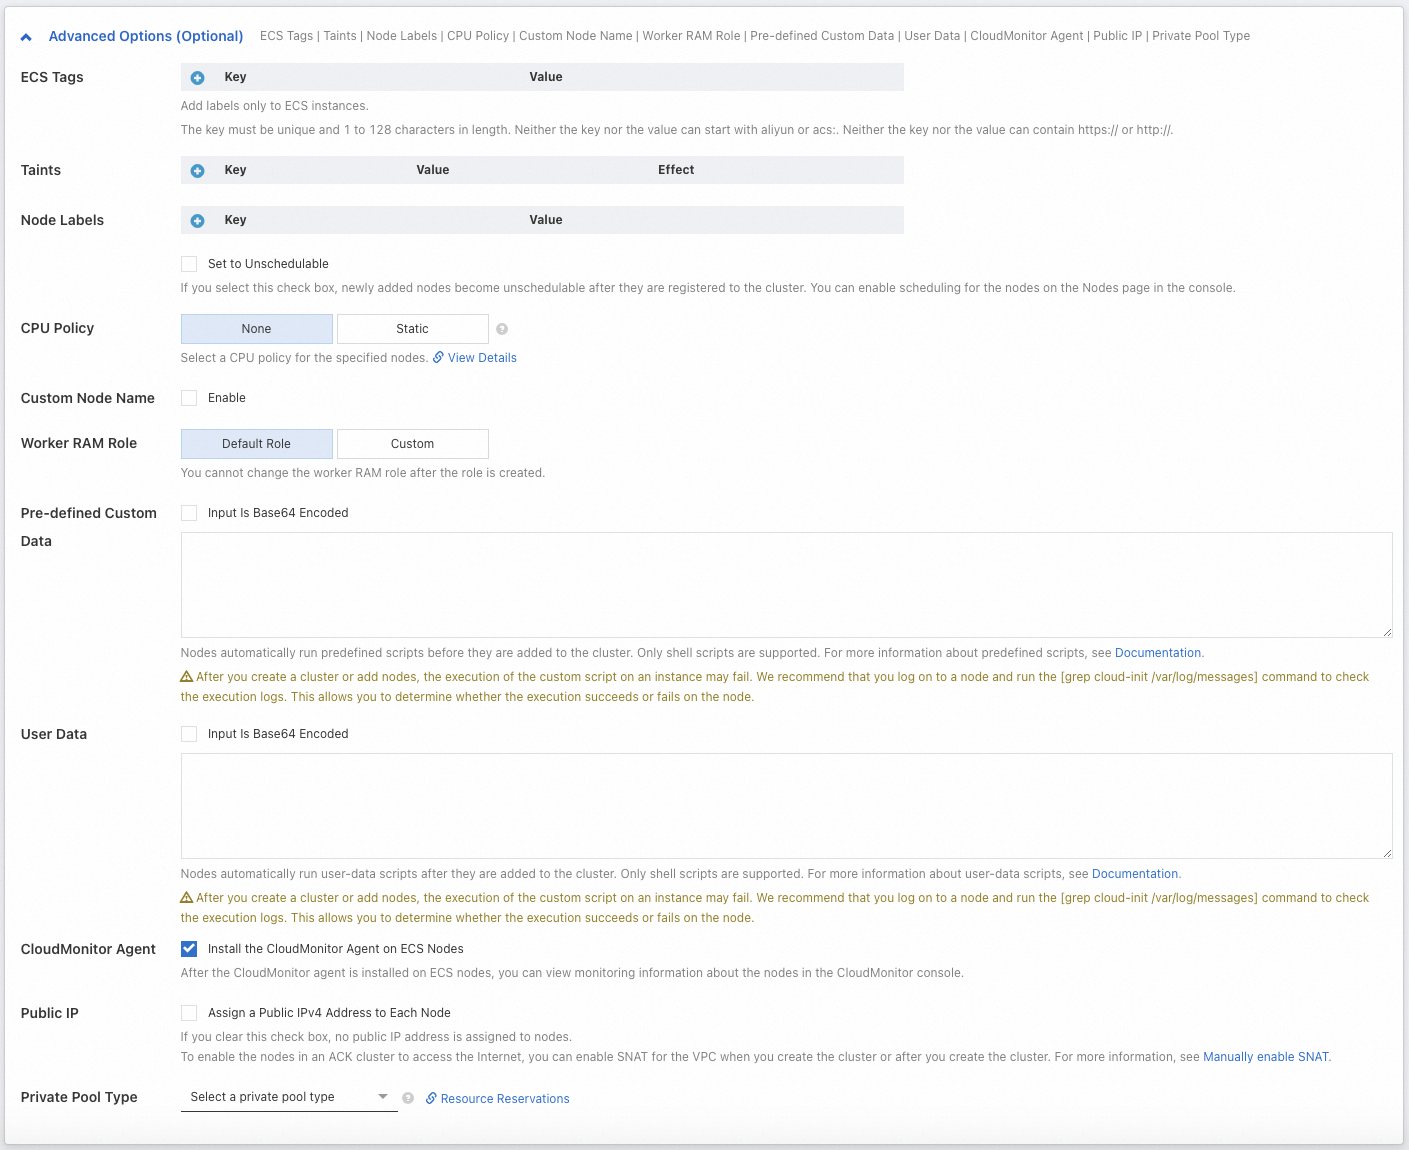
Para mais informações sobre os itens de configuração, consulte Node pool configuration.
Etapa 4: Configurar componentes
Além dos componentes do sistema, o ACK oferece diversos componentes funcionais para estender a funcionalidade do cluster. Esses componentes fornecem recursos para rede do cluster, observabilidade, otimização de custos, entre outros.
O ACK instala alguns componentes por padrão com base nas melhores práticas. Visualize e confirme-os nesta etapa. Também é possível instalar, desinstalar ou atualizar componentes após a criação do cluster. Para mais informações, consulte Manage components.
|
Tipo de Configuração |
Descrição |
Exemplo |
|
Componentes Básicos |
Componentes de rede, armazenamento e observabilidade. |
|
|
Mais Componentes |
Componentes para cenários como gerenciamento de aplicações, monitoramento de logs e armazenamento. |
|
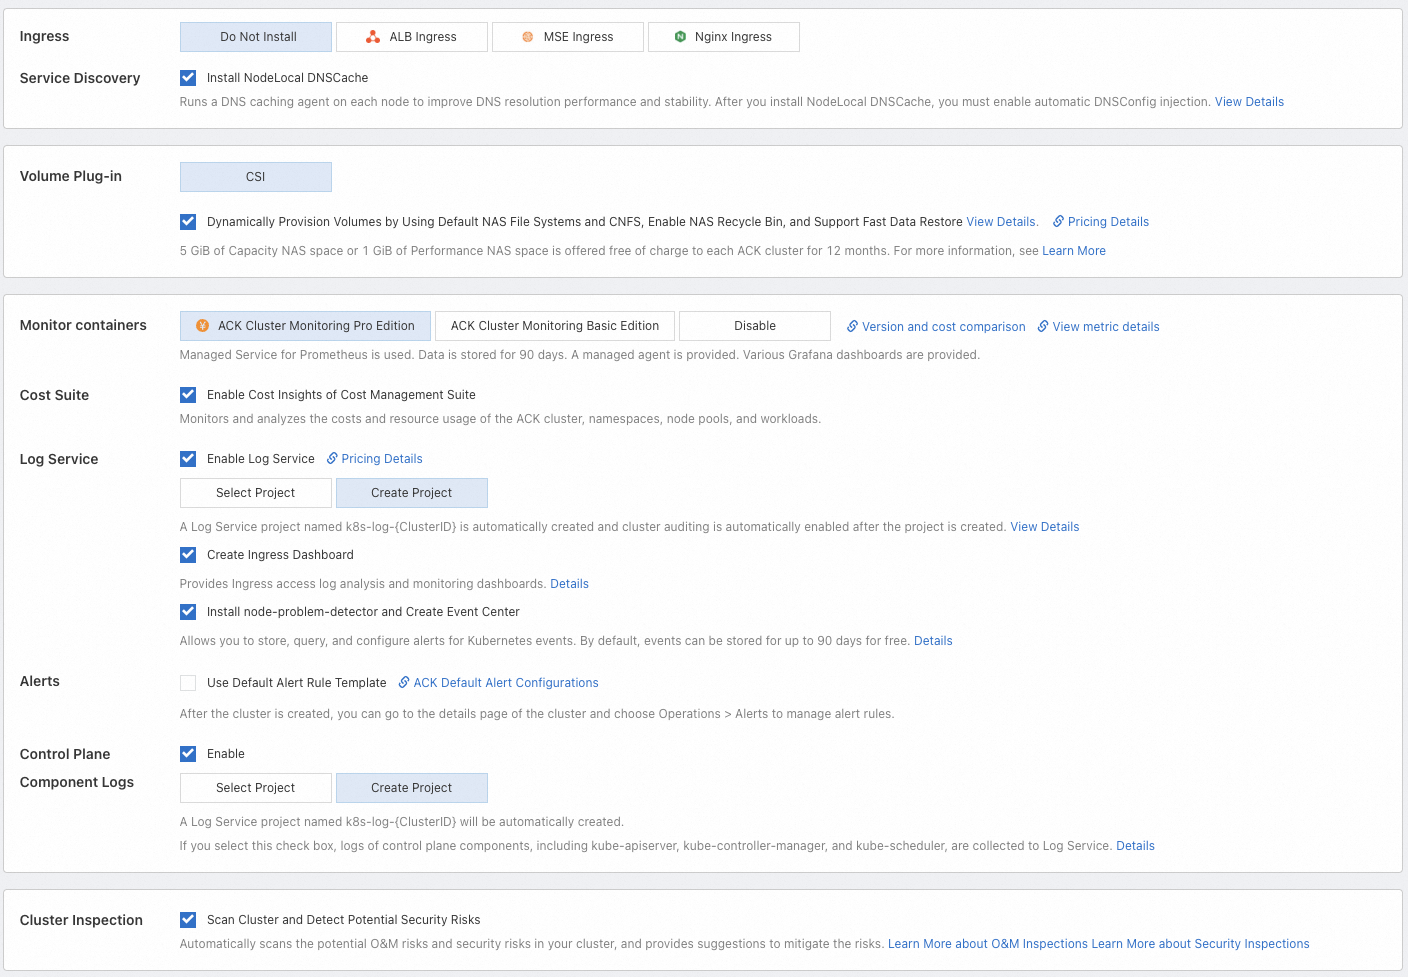
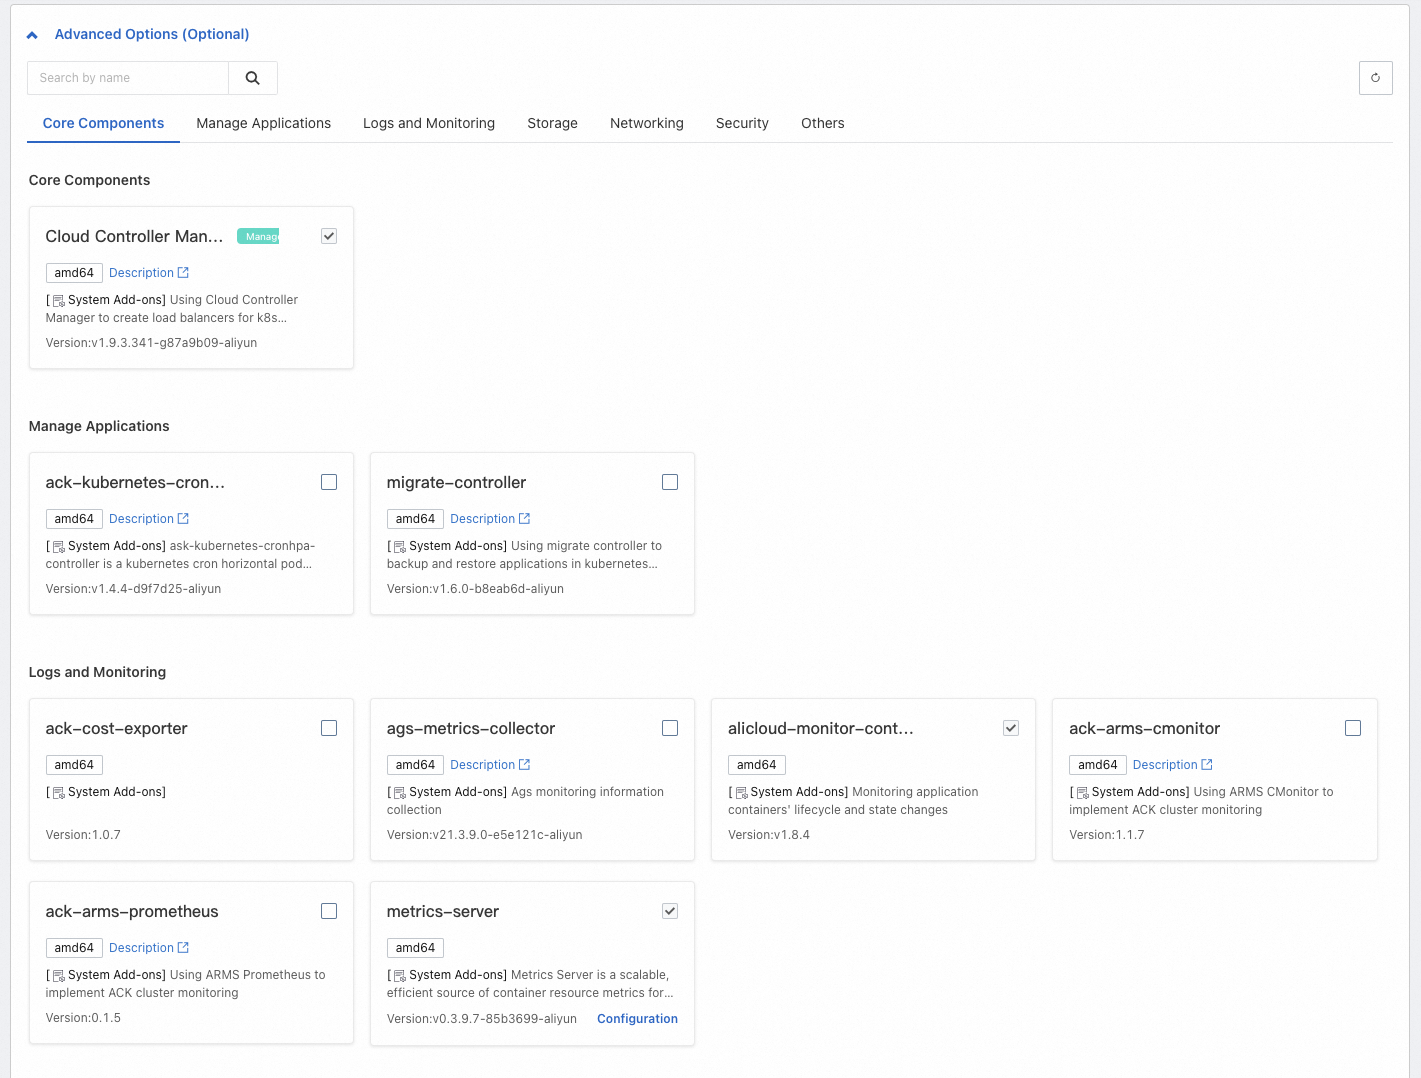
Para mais informações sobre os itens de configuração, consulte Component configuration.
Etapa 5: Confirmar configuração e informações de faturamento
Na página Confirm Configuration, confirme a configuração do cluster, incluindo configurações de recursos, faturamento de recursos e verificações de dependências de products cloud. Em seguida, leia os Termos de Serviço.
Clusters gerenciados do ACK incorrem em taxas de gerenciamento de cluster (apenas para a edição Pro) e taxas de outros products cloud. Visualize um resumo das taxas do cluster na parte inferior da página de criação. A documentação de faturamento do ACK e de cada product também está disponível. Para mais informações, consulte Billing overview e Cloud product resource fees.
Clique em Equivalent Code no canto superior direito da página Confirm Configuration para gerar parâmetros de exemplo Terraform ou SDK para a configuração atual do cluster.
API
Terraform
SDK
CLI
Próximos passos
Implantação de aplicações: Crie e gerencie cargas de trabalho, como deployments, StatefulSets e jobs. Para mais informações, consulte Create a workload.
-
Descoberta de services e gerenciamento de rede
Service: Fornece um ponto de entrada de acesso fixo para um grupo de pods, habilitando recursos como acesso intra-cluster e acesso à rede pública.
Ingress: Configura diferentes regras de encaminhamento, como roteamento para diferentes services com base em nomes de domínio ou caminhos de acesso, para implementar balanceamento de carga.
Service discovery DNS: Oferece services de resolução de nomes de domínio para cargas de trabalho dentro do cluster. Isso permite que services internos se comuniquem pelo nome do service sem necessidade de endereços IP específicos.
Configuração de observabilidade: Configure coleta de logs, monitoramento e alertas do cluster para diagnosticar problemas e observar o status do cluster. Para mais informações sobre as soluções de observabilidade que o ACK oferece para infraestrutura, contêineres e cargas de trabalho, consulte Observability.
Storage: Utilize plugins da Container Storage Interface (CSI) para atender a requisitos de armazenamento, como armazenamento persistente para dados de aplicações, armazenamento para dados sensíveis e de configuração, e provisionamento dinâmico de recursos de armazenamento.
Configuração de Elastic scaling: Se os requisitos de recursos do seu negócio forem difíceis de prever ou flutuarem ciclicamente (como em aplicações web, services de jogos ou educação online), recomendamos ativar o dimensionamento elástico. Isso inclui dimensionamento de carga de trabalho (como Horizontal Pod Autoscaler (HPA), CronHPA e Vertical Pod Autoscaler (VPA)) e dimensionamento de recursos computacionais (como dimensionamento automático de nós e dimensionamento instantâneo de nós).
-
Autorização refinada
Se você precisar de controle de acesso mais refinado sobre a camada de recursos subjacentes (products cloud dos quais o ACK depende) e recursos internos do cluster (objetos de recursos Kubernetes), o ACK fornece várias soluções de gerenciamento de permissões baseadas no Alibaba Cloud RAM e no mecanismo nativo de controle de acesso baseado em funções (RBAC) do Kubernetes. Para mais informações, consulte Authorization.
Cotas e limites
Se você possui um cluster grande ou sua conta contém muitos recursos, é fundamental conhecer as cotas e limites para o uso de clusters ACK. Para mais informações, consulte Quotas and limits.
Limites: Incluem limites de configuração do ACK (como saldo da conta) e limites de capacidade de cluster único (capacidade máxima de diferentes recursos Kubernetes em um único cluster).
Limites de cota e solicitações de aumento de cota: Abrange limites de cota para clusters ACK e products cloud dependentes, como ECS e VPC. Para solicitar um aumento de cota, siga as instruções na documentação relevante.
FAQ
Se encontrar problemas ao usar um cluster ACK, consulte Solução de Problemas e FAQ para solucionar os problemas por conta própria.
Posso criar um cluster sem nós?
Sim, é possível. Se desejar pular a criação de nós ou adicionar instâncias ECS existentes ao cluster após a criação, defina Desired Number of Nodes como 0 durante o processo de configuração. Isso estabelece o número de instâncias no cluster como 0. Após concluir as outras configurações obrigatórias, atualize a configuração do pool de nós ou crie pools adicionais. Para mais informações, consulte Create and manage a node pool. Para adicionar instâncias ECS existentes ao cluster, consulte Add existing nodes.
Como adiciono instâncias ECS adquiridas a um cluster?
O ACK suporta a adição de instâncias ECS existentes a um pool de nós manual ou automaticamente. Ao usar o método automático, o sistema operacional original da instância ECS é substituído pelo sistema operacional do pool de nós, e o disco do sistema original é liberado. Caso queira preservar o sistema operacional da instância ECS, opte pelo método manual. Para mais informações sobre precauções e procedimentos, consulte Add existing nodes.
Recomendamos que as instâncias ECS a serem adicionadas tenham configurações iguais ou semelhantes (como método de faturamento, configuração de disco e tipo de instância) às do pool de nós alvo. Isso facilita o gerenciamento unificado de nós.
Posso adicionar instâncias ECS de pagamento conforme o uso a um pool de nós por assinatura?
Sim, é permitido. Para mais informações, consulte Add existing nodes. No entanto, se o método de faturamento do pool de nós for assinatura, os nós escalonados horizontalmente a partir desse pool também serão instâncias por assinatura. Recomendamos criar pools de nós distintos para gerenciar nós com propriedades diferentes, como método de faturamento, configuração de disco e tipo de instância. Para mais detalhes, consulte Create and manage a node pool.
Por que um cluster recém-criado relata número insuficiente de pods?
Esse problema pode ocorrer pelos seguintes motivos:
Uso de componentes: Componentes do cluster executam como pods e consomem recursos do nó. Alguns componentes podem usar múltiplas réplicas. Se muitas funcionalidades forem ativadas durante a configuração de componentes na criação do cluster, esses componentes poderão consumir muitos pods nos nós.
Tipo de instância pequeno: No modo Terway, o número máximo de pods que um único nó pode suportar depende do número de interfaces de rede elásticas (ENIs) fornecidas pela instance family do ECS. Embora o número máximo de pods suportados por um nó não seja diretamente proporcional aos recursos de CPU e memória, tipos menores de instância ECS geralmente suportam menos ENIs. Isso resulta em um limite menor de pods por nó.
Quando o número de pods em um nó atinge seu limite, novos pods não podem ser agendados. Isso afeta o desempenho dos seus services. Aumente o número de pods disponíveis escalonando horizontalmente o pool de nós para adicionar mais nós ou atualizando as configurações dos nós para aumentar o número máximo de pods por nó. Para mais informações, consulte Adjust the number of available pods on a node.
Por que os recursos de CPU e memória disponíveis são menores do que o definido pelo tipo de instância na compra?
O ACK reserva alguns recursos do nó para componentes kube e processos do sistema, garantindo o funcionamento adequado do kernel do SO, services do sistema e processos daemon do Kubernetes. Isso gera uma diferença entre os recursos totais de um nó (Capacity) e os recursos alocáveis (Allocatable). Para mais informações, consulte Node resource reservation policy.
Referências
Operações inadequadas ao usar um cluster ACK podem causar falhas no service. Para mais informações, consulte Usage notes and risky operations.
Para mais informações sobre como conectar-se a um cluster, consulte Obtain the kubeconfig file of a cluster and use kubectl to connect to the cluster.
Para evitar riscos de segurança e estabilidade associados a versões desatualizadas do cluster, recomendamos atualizar seu cluster prontamente. Para mais informações, consulte Manually upgrade a cluster e Automatically upgrade a cluster.
Para baixar imagens de contêiner de fontes fora da China em um cluster ACK, consulte Use GA to accelerate cross-domain pulling of container images in ACK.
Se tiver sugestões ou dúvidas sobre o product, contact us.