Les routeurs de transit constituent le hub central d'un Cloud Enterprise Network (CEN). Ils connectent les Virtual Private Clouds (VPC), les réseaux sur site et d'autres instances réseau, permettant au trafic de circuler au sein d'une région ou entre plusieurs régions sans nécessiter de connexions point à point entre chaque paire.
Choisir une édition
Le CEN propose deux éditions de routeurs de transit. L'édition Enterprise est l'édition par défaut pour toutes les régions Alibaba Cloud.
| **Édition Enterprise** | **Édition Basic** | |
|---|---|---|
| Instances réseau prises en charge | VPC, Virtual Border Router (VBR), Express Connect Router (ECR), IPsec-VPN, routeur de transit (inter-région) | VPC, VBR, Cloud Connect Network (CCN), routeur de transit (inter-région) |
| Tables de routage personnalisées | Prises en charge | Non prises en charge (une seule table de routage par défaut) |
| Transfert associé | Pris en charge | Non pris en charge |
| Apprentissage des routes | Pris en charge (par connexion, par table de routage) | Non pris en charge (toutes les routes sont annoncées automatiquement) |
| IPv6 | Pris en charge | Non pris en charge |
| Listes de préfixes | Prises en charge | Non prises en charge |
| Routes agrégées | Prises en charge | Non prises en charge |
| Politiques de routage | Prises en charge | Prises en charge |
| Disponibilité | Toutes les régions Alibaba Cloud | Zones CCN uniquement (au 31 mars 2022) |
Les routeurs de transit édition Basic ne sont plus disponibles à l'achat dans les régions Alibaba Cloud. Si votre routeur de transit édition Basic se trouve dans une région qui ne le prend plus en charge, migrez vers l'édition Enterprise. Pour plus d'informations, consultez la rubrique Mettre à niveau les routeurs de transit édition Basic.
Fonctionnement des routeurs de transit édition Enterprise
Connecter des instances réseau
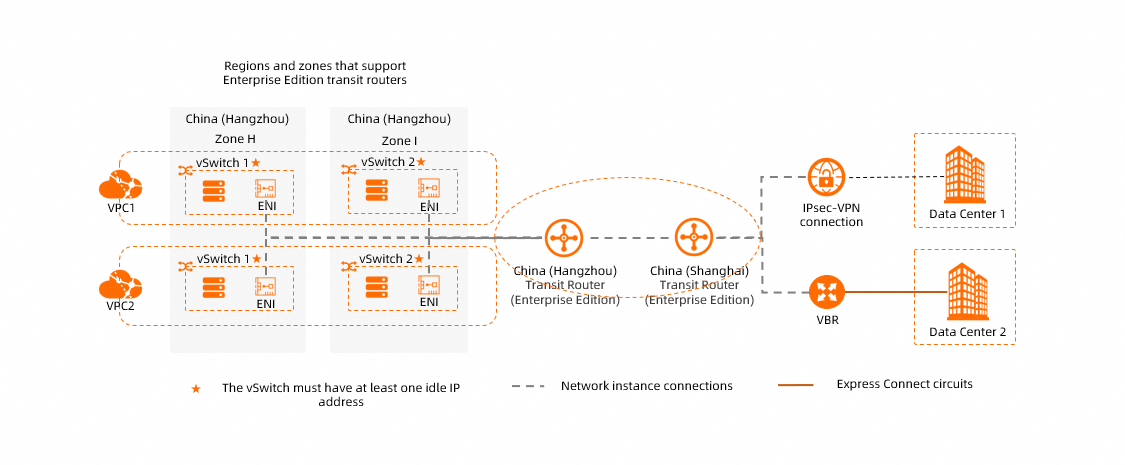
Les routeurs de transit édition Enterprise prennent en charge les instances réseau suivantes :
Instances de routeur de transit (pour la connectivité inter-régions)
Une fois connectées, le routeur de transit achemine le trafic entre n'importe quelle combinaison de ces instances : VPC vers VPC, VPC vers VBR, VPC vers IPsec, et entre régions via des connexions de routeurs de transit inter-régions.
Prérequis pour la connexion VPC
Lors de la connexion d'un VPC, la disponibilité des zones du routeur de transit détermine le nombre de vSwitches requis :
Régions à zone unique (par exemple, Chine (Nanjing - Région locale)) :
Le VPC doit disposer d'au moins un vSwitch dans la zone prise en charge avec au moins une adresse IP disponible.
Une interface réseau élastique (ENI) est créée dans le vSwitch et occupe une adresse IP.
Régions multi-zones (par exemple, Chine (Hangzhou)) :
Le VPC doit disposer d'au moins deux vSwitches dans des zones différentes, chacun ayant au moins une adresse IP disponible.
Une ENI est créée dans chaque vSwitch, occupant une adresse IP par vSwitch.
Les deux vSwitches assurent une reprise après sinistre au niveau des zones pour garantir une transmission ininterrompue des données.
Pour les régions prenant en charge plusieurs zones, créez un vSwitch dans chaque zone pour les connexions VPC et assurez-vous que chaque vSwitch dispose d'au moins une adresse IP libre. Cela réduit la latence réseau et améliore les performances en raccourcissant la distance de transmission des données. Pour plus de détails sur la disponibilité des zones, consultez la rubrique Présentation du CEN . Pour plus de détails sur le comportement du routage, consultez la rubrique Principes de routage des connexions VPC .
Routage
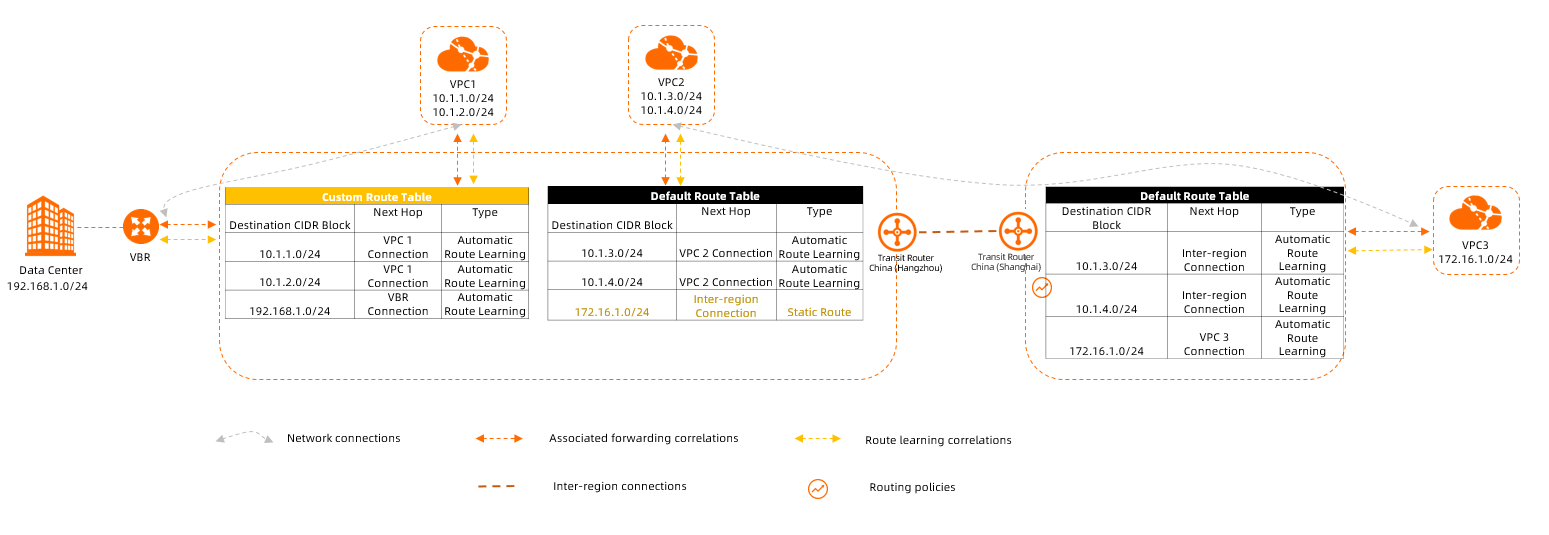
Les routeurs de transit édition Enterprise utilisent un modèle de routage à deux mécanismes : le transfert associé contrôle où le routeur de transit recherche les routes pour le trafic entrant, et l'apprentissage des routes contrôle quelles routes sont renseignées dans les tables de routage.
Tables de routage
Chaque routeur de transit édition Enterprise possède une table de routage par défaut. Vous pouvez également créer des tables de routage personnalisées pour segmenter le trafic, par exemple en isolant les VPC de développement des VPC de production, de manière similaire au Virtual Routing and Forwarding (VRF) dans les réseaux traditionnels. Les tables de routage par défaut et personnalisées sont isolées les unes des autres pour le contrôle d'accès.
Après la connexion d'une instance réseau, aucune route ne lui est annoncée par défaut. Activez la synchronisation des routes pour activer l'annonce automatique des routes.
Transfert associé
Le transfert associé détermine quelle table de routage le routeur de transit interroge lors du transfert du trafic depuis une instance réseau.
Le trafic provenant d'une instance réseau n'est transféré qu'après association de sa connexion à une table de routage.
Chaque connexion d'instance réseau ne peut être associée qu'aux tables de routage d'un seul routeur de transit édition Enterprise.
Apprentissage des routes
L'apprentissage des routes détermine quelles tables de routage reçoivent les routes d'une instance réseau.
Les routes d'une instance réseau sont annoncées à une table de routage uniquement après activation de l'apprentissage des routes entre la connexion et cette table de routage.
Une seule connexion d'instance réseau peut propager des routes vers les tables de routage d'un ou plusieurs routeurs de transit édition Enterprise.
Fonctionnement conjoint des deux mécanismes :
| Mécanisme | Contrôle | Comportement par défaut |
|---|---|---|
| Transfert associé | Où rechercher les routes pour le trafic sortant d'une instance réseau | Aucun transfert tant qu'il n'y a pas d'association |
| Apprentissage des routes | Quelles tables de routage reçoivent les routes d'une instance réseau | Aucune route annoncée tant que l'option n'est pas activée |
Fonctionnalités de routage supplémentaires
**Entrées de routage personnalisées :** Ajoutez des routes statiques aux tables de routage pour remplacer ou compléter les routes apprises.
**Listes de préfixes :** Associez une liste de préfixes à une table de routage pour ajouter automatiquement des routes pour tous les blocs CIDR de la liste. Cela réduit la configuration manuelle.
**Politiques de routage :** Filtrez et modifiez les routes dans une table de routage ; contrôlez si les routes sont annoncées à des instances réseau spécifiques ou à d'autres routeurs de transit, et ajustez les attributs des routes. Lorsqu'une connexion VBR ou IPsec-VPN est attachée, le système ajoute automatiquement une politique de routage (priorité 5000, action Rejeter, direction Passerelle régionale sortante) pour empêcher la communication directe entre les connexions VBR ou IPsec-VPN sur le même routeur de transit. Pour plus de détails, consultez la rubrique Politique de routage par défaut.
**Routes agrégées :** Combinez plusieurs routes spécifiques dans une table de routage en une seule route agrégée. Lorsque la synchronisation des routes est activée pour le VPC associé, la route agrégée est annoncée à la place des routes individuelles, ce qui réduit le nombre de routes et accélère la synchronisation.
**Routes à coût égal VBR multi-régions :** Lorsque le routage ECMP (Equal-Cost Multi-Path) multi-régions est activé et que les routes de plusieurs VBR partagent les mêmes attributs à l'exception des ID de région, ces routes sont traitées comme des routes à coût égal et font l'objet d'un équilibrage de charge.
Priorité des routes
Les routeurs de transit édition Enterprise utilisent le principe de la correspondance de préfixe la plus longue. Lorsque plusieurs routes correspondent à la même destination, les règles suivantes déterminent la route utilisée.
Règles de conflit de routes VPC
Les routes vers et depuis les VPC sont prioritaires dans certains scénarios de conflit. Lorsqu'un conflit est détecté, la route de priorité inférieure est marquée comme conflictuelle et bloquée, sans perturber le trafic circulant déjà via les routes existantes.
| Scénario | Résultat |
|---|---|
| Une entrée de route statique ou dynamique existe avec une connexion VPC comme prochain saut | Toutes les autres entrées de route ayant la même destination (provenant d'instances non-VPC) sont marquées comme conflictuelles |
| Une entrée de route dynamique provenant d'un VPC existe | Toutes les autres entrées de route ayant la même destination (provenant d'instances non-VPC) sont marquées comme conflictuelles |
| Une entrée de route statique ou dynamique n'existant pas provenant d'un VPC existe | Les entrées de route VPC ayant la même destination sont marquées comme conflictuelles |
Les VPC et les réseaux sur site hébergent des services différents. Les blocs CIDR qui se chevauchent entre les VPC ou les connexions cloud hybrides ne doivent pas avoir de relations actif/passif ou ECMP.
L'ajout d'une instance réseau au CEN, par exemple la configuration du CEN pour l'interconnexion réseau ou la connexion d'un VPC hébergeant des instances ECS, n'affecte pas négativement les opérations des serveurs ECS existants ni la fonctionnalité du réseau VPC. L'impact de la création d'un Cloud Enterprise Network sur votre réseau VPC dépend entièrement de la configuration des routes :
L'ajout d'une instance réseau au CEN n'interrompt pas en soi les flux de trafic existants. Les connexions d'appairage et les chemins de communication existants restent intacts tant qu'aucun conflit de route ne survient dans la table de routage du routeur de transit.
Le facteur principal affectant le transfert du trafic est la présence de conflits de routes. S'il n'existe aucun conflit de route dans le CEN, toute la communication existante se poursuit sans interruption.
Si des routes conflictuelles sont présentes ou si des entrées de route mal synchronisées sont propagées vers vos instances VPC, le comportement de routage de ces instances VPC peut changer, ce qui peut affecter la communication réseau des services correspondants.
Priorité des routes de centre de données non conflictuelles
Pour les routes pointant vers un centre de données qui ne déclenchent pas les règles de conflit, la priorité est déterminée dans l'ordre suivant :
Routes statiques (priorité la plus élevée) : Entrées de route personnalisées configurées manuellement et entrées de liste de préfixes. Lorsque les deux existent pour la même destination, elles forment automatiquement des routes ECMP.
-
Routes dynamiques — évaluées dans l'ordre suivant lorsque plusieurs routes dynamiques existent :
Source instance type: VBR > ECR > Cloud Connect Network (CCN) > Connexions IPsec (VCO)
Type d'entrée de route dans la table de routage source : Les routes BGP sont prioritaires par rapport aux entrées de route personnalisées.
Longueur AS_PATH : Les routes avec un BGP AS_PATH plus court sont préférées.
Emplacement du prochain saut : Les connexions intra-région sont préférées aux connexions inter-régions.
Priorité de la politique de routage : Une valeur de priorité plus faible indique une priorité plus élevée.
-
Départage :
Pour les prochains sauts intra-région : l'ECMP est activé automatiquement.
Pour les prochains sauts inter-régions : Si le routage ECMP multi-régions pour les VBR est activé et que la source est un VBR ou un ECR, l'ECMP est activé. Sinon, les ID de région des routeurs de transit du prochain saut sont comparés par ordre alphabétique ; les entrées dont les ID de région arrivent en premier dans l'ordre alphabétique sont prioritaires.
Prise en charge d'IPv6
Les routeurs de transit édition Enterprise prennent en charge l'apprentissage, la propagation et le transfert du trafic IPv6. Connectez des instances VPC, ECR ou VBR pour activer la communication IPv6 au sein d'une région ou entre plusieurs régions.

Prise en charge d'IPv6 par instance réseau
| Instance réseau | Prise en charge d'IPv6 |
|---|---|
| Routeur de transit édition Enterprise | Activé par défaut lors de la création |
| VPC | Pris en charge. IPv6 doit être activé à la fois pour l'instance VPC (voir Activer IPv6 pour un VPC) et pour la connexion VPC (voir Créer une connexion VPC) |
| ECR | Activé par défaut lors de la création |
| VBR | Pris en charge. IPv6 doit être activé sur l'instance VBR (voir Créer un VBR) |
| Connexion IPsec-VPN | Non pris en charge |
| Cloud Connect Network (CCN) | Non pris en charge |
Limitations
La fonctionnalité multicast ne prend pas en charge IPv6.
Les entrées de route IPv6 partagent le même quota d'entrées de table de routage que les entrées IPv4. Par exemple, si le quota est de 10 000 entrées, le total combiné des entrées IPv4 et IPv6 doit rester inférieur à cette limite.
Lors de la création d'une connexion VPC avec l'option Créer automatiquement une route pointant vers le routeur de transit et l'ajouter à toutes les tables de routage du VPC actuel sélectionnée, le système ajoute automatiquement trois routes IPv4 (10.0.0.0/8, 172.16.0.0/12, 192.168.0.0/16). Les routes IPv6 ne sont pas ajoutées automatiquement.
Pour acheminer le trafic IPv6 via le routeur de transit pour un VPC, activez la synchronisation des routes après avoir créé la connexion VPC, ou ajoutez manuellement des entrées de route IPv6 dans les tables de routage du VPC. Pour un exemple étape par étape, consultez la rubrique Établir une communication IPv6 inter-régions avec un routeur de transit.
Fonctionnement des routeurs de transit édition Basic
Les routeurs de transit édition Basic ne sont plus disponibles à l'achat dans les régions Alibaba Cloud (au 31 mars 2022). Ils restent pris en charge uniquement dans les zones CCN. Si votre routeur de transit édition Basic se trouve dans une région qui ne le prend plus en charge, migrez vers l'édition Enterprise. Pour plus d'informations, consultez la rubrique Mettre à niveau les routeurs de transit édition Basic.
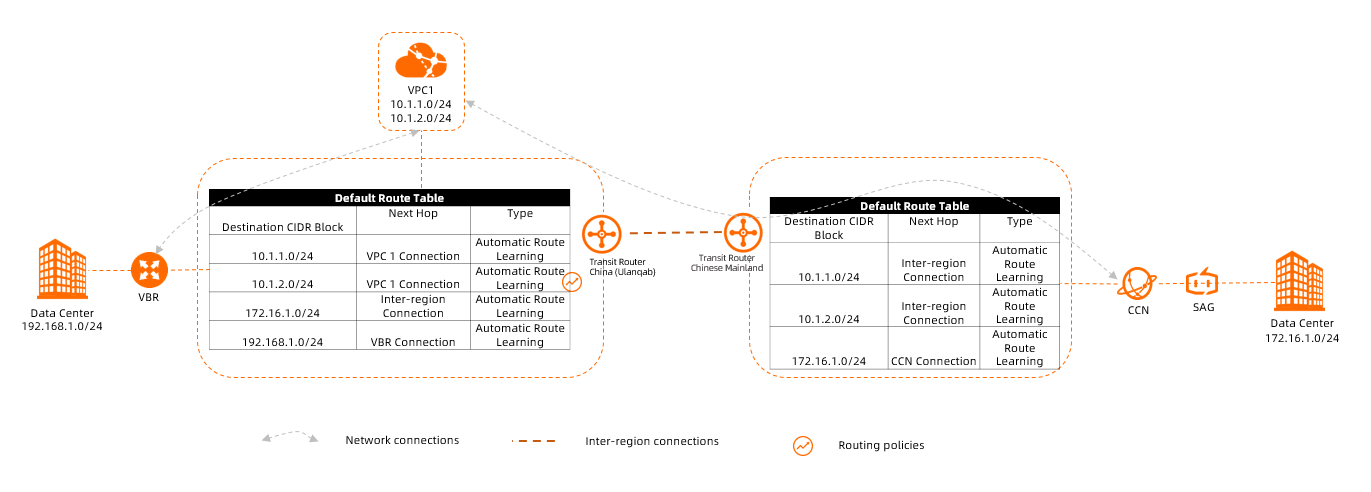
Connecter des instances réseau
Les routeurs de transit édition Basic prennent en charge les instances réseau suivantes :
-
Instances de routeur de transit (pour la connectivité inter-régions)
Routage
Chaque routeur de transit édition Basic possède une table de routage par défaut. Les tables de routage personnalisées ne sont pas prises en charge.
L'annonce des routes est automatique et totalement ouverte : après la connexion d'une instance réseau, toutes ses routes sont annoncées à la table de routage par défaut, et le routeur de transit annonce ensuite ces routes à toutes les autres instances réseau connectées. Cela permet une communication en maillage complet sans configuration supplémentaire.
Des politiques de routage peuvent être utilisées pour filtrer ou modifier l'annonce des routes entre la table de routage et les instances réseau connectées.
Lorsque des VBR et des instances CCN sont connectés à un routeur de transit édition Basic, le système crée automatiquement une politique de routage (priorité 5000, action Rejeter, direction Passerelle régionale sortante) pour empêcher les VBR et les instances CCN de communiquer avec d'autres VBR et instances CCN sur le même routeur de transit. Pour plus de détails, consultez la rubrique Politique de routage par défaut.