Connectez votre centre de données sur site directement à un transit router afin qu'il puisse communiquer avec d'autres réseaux attachés, tels que les VPC dans la même région ou dans des régions différentes, ainsi qu'avec d'autres centres de données.
À partir du 26 novembre 2024, les connexions IPsec-VPN nouvellement créées utilisent par défaut le mode double tunnel. En cas de défaillance d'un tunnel, le trafic est automatiquement acheminé via l'autre tunnel pour garantir une haute disponibilité. Pour plus d'informations sur le mode double tunnel, consultez la documentation relative à VPN Gateway : (Déconseillé) Associer à un transit router.
Limites
Seuls les transit routers de l'édition Enterprise prennent en charge les connexions VPN.
Actuellement, seules les connexions IPsec dans certaines régions peuvent être connectées aux instances de transit router. Pour obtenir la liste des régions prises en charge, reportez-vous à la section Régions et zones prises en charge.
Lorsque vous créez une connexion VPN, le système ajoute automatiquement une stratégie de routage à toutes les tables de routage du transit router dans la direction Export from Regional Gateway. Cette stratégie possède une Policy Priority définie sur 5000 et une Policy Action définie sur Deny. Cette stratégie de routage refuse la communication entre les connexions VPN, les connexions Virtual Border Router (VBR) et les connexions Cloud Connect Network (CCN).
Si votre centre de données sur site est déjà connecté à un transit router via une connexion IPsec-VPN et un VPC, l'équilibrage de charge n'est pas pris en charge si vous ajoutez également une connexion VPN directe entre ce même centre de données et le transit router.
-
Le tableau suivant décrit les quotas de ressources.
Ressource
Quota par défaut
Demander une augmentation de quota
Nombre de connexions VPN par transit router
50
Vous pouvez demander une augmentation de quota en utilisant l'une des méthodes suivantes :
-
Sur la page Quotas, demandez une augmentation de quota. Pour plus d'informations, reportez-vous à la section Augmenter les quotas CEN.
-
Dans le Quota Center, demandez une augmentation de quota. Pour plus d'informations, reportez-vous à la section Créer une demande d'augmentation de quota.
Nombre de connexions VPN prenant en charge le routage ECMP (Equal-Cost Multipath) par transit router
16
Ne peut pas être modifié
Nombre de transit routers pouvant être connectés à une connexion IPsec
1
Ne peut pas être modifié
-
Facturation
Une connexion VPN peut engendrer des frais de connexion au transit router et de transfert de données, des frais d'instance de connexion IPsec ainsi que des frais de transfert de données. Les éléments facturables varient selon le type de réseau de la connexion IPsec.
Règles de facturation pour les connexions VPN via Internet
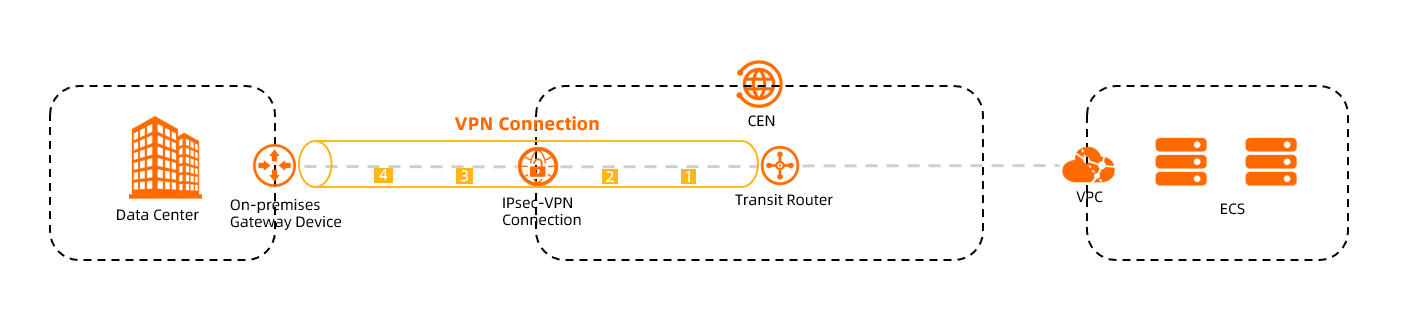
|
N° |
Élément facturable |
Description |
Documentation associée |
|
① |
Frais de connexion au transit router |
Frais liés à la connexion d'un transit router à une connexion IPsec. |
|
|
② |
Frais de transfert de données du transit router |
Frais liés au trafic envoyé par une connexion IPsec vers un transit router. |
|
|
③ |
Frais d'instance de connexion IPsec |
Frais relatifs à l'instance de connexion IPsec. |
|
|
④ |
Frais de transfert de données |
Frais générés lorsqu'une connexion IPsec envoie du trafic vers un centre de données sur site. |
Règles de facturation pour les connexions VPN via des réseaux privés
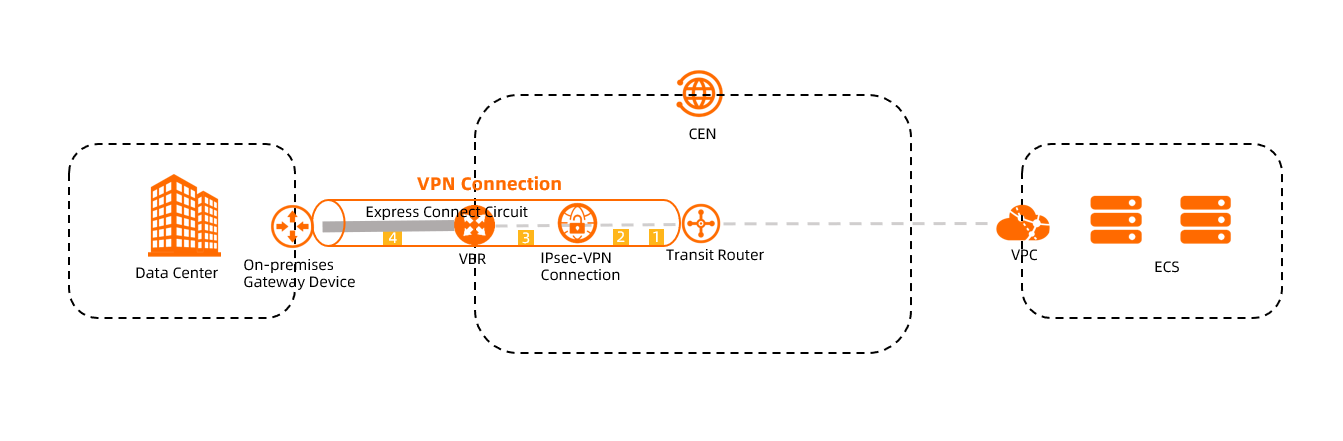
|
N° |
Élément facturable |
Description |
Documentation associée |
|
① |
Frais de connexion au transit router |
Frais générés lorsqu'un transit router est connecté à une instance VBR et à une connexion IPsec. |
|
|
② |
Frais de transfert de données du transit router |
Frais générés lorsqu'une instance VBR envoie du trafic vers un transit router. |
|
|
③ |
Frais d'instance de connexion IPsec |
Frais d'instance générés après la création d'une connexion IPsec. |
|
|
④ |
Frais de transfert de données sortantes |
Frais générés lorsqu'une instance VBR envoie du trafic vers un centre de données sur site. |
Flux de travail
Une connexion VPN associe un transit router à une connexion IPsec. Une fois l'association établie, le centre de données sur site peut atteindre le transit router via la connexion IPsec et communiquer avec les autres réseaux attachés.
Vous pouvez créer une connexion IPsec depuis la console CEN ou la console VPN Gateway, y compris pour les connexions intercomptes. La figure suivante illustre le flux de travail, qui varie selon le compte propriétaire de la connexion IPsec et l'emplacement de sa création.
Lors de la création d'une connexion IPsec, vous devez spécifier une passerelle cliente. Par conséquent, créez une passerelle cliente avant de créer une connexion IPsec.
Lorsque vous créez une connexion IPsec dans la console VPN Gateway, vous devez définir Associate Resource sur Do Not Associate.
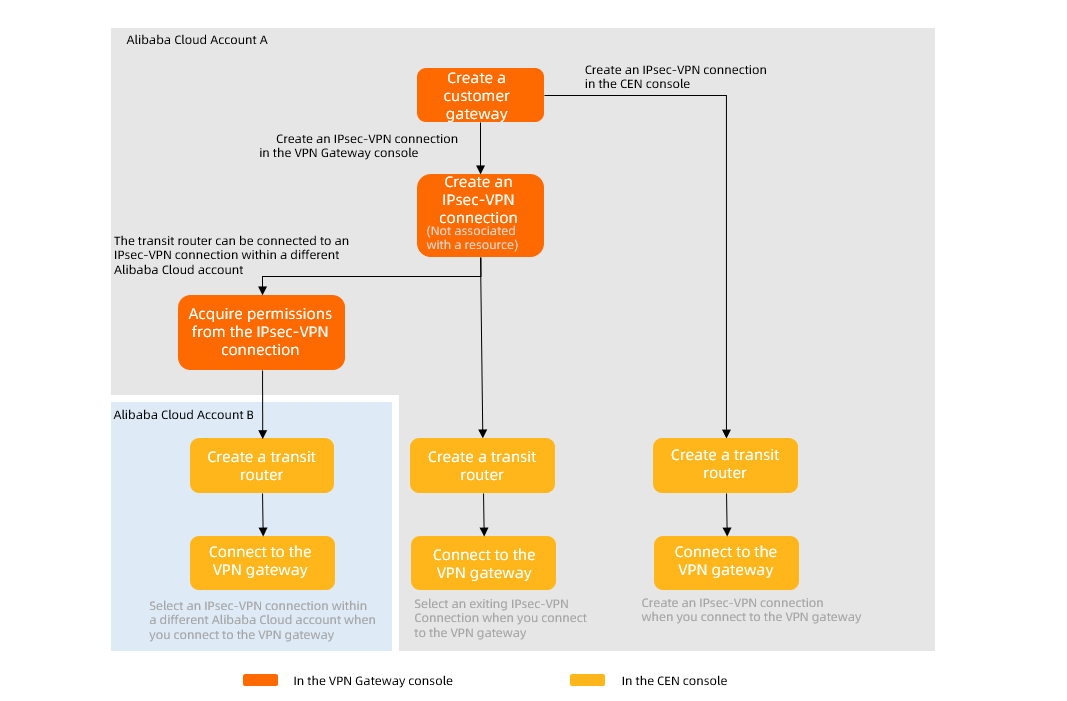
Prérequis
Avant de créer une connexion VPN, choisissez le flux de travail approprié et effectuez toutes les préparations requises :
Mode double tunnel
-
Important
Lors de la création d'une instance de transit router, vous devez configurer un bloc CIDR pour celui-ci. Le système attribue une adresse IP issue de ce bloc CIDR à la connexion IPsec. Pour plus d'informations sur les blocs CIDR des transit routers, reportez-vous à la section Blocs CIDR des transit routers.
Mode simple tunnel
-
Important
Lors de la création d'une instance de transit router, vous devez configurer un bloc CIDR pour celui-ci. Le système attribue une adresse IP issue de ce bloc CIDR à la connexion IPsec. Pour plus d'informations sur les blocs CIDR des transit routers, reportez-vous à la section Blocs CIDR des transit routers.
Autoriser une connexion IPsec à se connecter à un transit router intercompte
Créer une connexion VPN
Connectez-vous à la console Cloud Enterprise Network (CEN).
Sur la page CEN Instance, cliquez sur l'ID de l'instance CEN que vous souhaitez gérer.
Sous l'onglet , recherchez le transit router dans la région cible et cliquez sur Create Connection dans la colonne Actions.
-
Sur la page Connection with Peer Network Instance, configurez les paramètres de la connexion VPN et cliquez sur OK.
Les paramètres requis varient selon le flux de travail utilisé pour créer la connexion IPsec. Tous les paramètres sont répertoriés ci-dessous à titre de référence.
RemarqueLa première fois que vous effectuez cette opération, le système crée automatiquement un rôle lié au service nommé AliyunServiceRoleForVpn. Ce rôle permet à VPN Gateway de gérer des ressources telles que les interfaces réseau élastiques (ENI) et les groupes de sécurité afin de créer la connexion VPN. Si le rôle lié au service existe déjà dans votre compte, le système ne le recrée pas. Pour plus d'informations sur AliyunServiceRoleForVpn, reportez-vous à la section AliyunServiceRoleForVpn.
Mode double tunnel
Paramètres de base
Paramètre
Description
Instance Type
Sélectionnez VPN Gateway.
Region
Sélectionnez la région où le transit router est déployé.
Transit Router
Le système affiche les transit routers disponibles dans la région actuelle.
Account
Sélectionnez le type de compte auquel appartient la connexion IPsec.
Un transit router peut être connecté à une connexion IPsec appartenant au même compte que le transit router ou à un compte différent.
-
Si la connexion IPsec et l'instance de transit router appartiennent au même compte Alibaba Cloud, sélectionnez Your Account.
-
Si la connexion IPsec et l'instance de transit router appartiennent à des comptes Alibaba Cloud différents, sélectionnez Another Account et saisissez l'ID du compte Alibaba Cloud (compte principal) auquel appartient la connexion IPsec.
Individual Resource
Sélectionnez le type de connexion IPsec. Valeurs possibles :
-
Create Resource : le transit router est connecté à une nouvelle connexion IPsec.
Après la création de la connexion VPN, le système crée une connexion IPsec et l'associe au transit router. Vous pouvez accéder à la console VPN Gateway et cliquer sur Edit pour afficher les détails de la nouvelle connexion IPsec. Pour plus d'informations, reportez-vous à la section Connexion IPsec (associée à un TR).
-
Select Resource : le transit router est connecté à une connexion IPsec existante.
Connection Name
Saisissez un nom pour la connexion VPN.
Gateway Type
Sélectionnez le type de réseau de la connexion IPsec. Valeurs possibles :
-
Public (par défaut) : la connexion IPsec établit un tunnel chiffré via Internet.
-
Private : la connexion IPsec établit un tunnel chiffré via un réseau privé.
Routing Mode
Sélectionnez le mode de routage de la connexion IPsec. Valeurs possibles :
-
Destination Routing (par défaut) : transfère le trafic en fonction de l'adresse IP de destination.
-
Flow Protection : achemine et transfère le trafic en fonction des adresses IP source et de destination précises.
Si vous sélectionnez Flow Protection, vous devez configurer les champs Local CIDR Block et Peer CIDR Block. Après la configuration de la connexion VPN, le système ajoute automatiquement une route de destination à la table de routage de la connexion IPsec. Par défaut, cette route est ensuite annoncée à la table de routage du transit router associé à la connexion IPsec.
Apply Immediately
Indique s'il faut démarrer immédiatement la négociation IPsec. Valeurs possibles :
-
Yes : le système démarre immédiatement la négociation IPsec une fois la configuration terminée.
-
No (par défaut) : le système démarre la négociation IPsec uniquement lorsqu'un trafic de données est détecté.
Enable BGP
-
Désactivé (par défaut) : configurez manuellement les routes statiques.
-
Activé : la connexion IPsec apprend et annonce automatiquement les routes à l'aide du protocole de routage dynamique BGP.
Local ASN
Ce paramètre est requis si vous définissez Enable BGP sur Activé.
Saisissez le numéro de système autonome (ASN) pour le côté Alibaba Cloud de la connexion IPsec. Valeur par défaut : 45104. La plage valide est comprise entre 1 to 4294967295.
Vous pouvez saisir un ASN au format en deux parties : un nombre de 16 bits, un point (.) et un autre nombre de 16 bits. Chaque partie est une valeur décimale.
Par exemple, si vous saisissez 123.456, l'ASN est égal à 123 × 65536 + 456 = 8061384.
RemarqueNous vous recommandons d'utiliser un ASN privé pour établir une connexion BGP avec Alibaba Cloud. Pour obtenir des informations sur les plages d'ASN privés, consultez la documentation pertinente.
Paramètres du tunnel
En mode double tunnel, vous devez configurer à la fois Tunnel 1 et Tunnel 2 et vous assurer que les deux sont actifs. Si vous ne configurez ou n'utilisez qu'un seul tunnel, la connexion IPsec-VPN ne pourra pas fournir de redondance de liaison ni de reprise après sinistre au niveau de la zone.
Paramètre
Description
Enable BGP
Activez BGP si la connexion IPsec doit utiliser le protocole de routage BGP. Par défaut, BGP est désactivé.
Avant d'utiliser le routage dynamique BGP, assurez-vous que votre appareil de passerelle sur site prend en charge BGP. Nous vous recommandons de vous familiariser avec le mécanisme de fonctionnement et les limites du routage dynamique BGP.
Local ASN
Après avoir activé BGP, saisissez l'ASN pour le côté local (côté Alibaba Cloud) du tunnel. Les deux tunnels utilisent le même ASN. Valeur par défaut : 45104. La plage valide est comprise entre 1 et 4294967295.
RemarqueNous vous recommandons d'utiliser un ASN privé pour établir une connexion BGP avec Alibaba Cloud. Pour obtenir des informations sur les plages d'ASN privés, consultez la documentation pertinente.
Customer Gateways
Sélectionnez la passerelle cliente à associer au tunnel.
Pre-Shared Key
Saisissez la clé d'authentification pour le tunnel. Cette clé est utilisée pour l'authentification de l'identité entre le tunnel et son homologue.
La clé doit comporter entre 1 et 100 caractères et peut contenir des chiffres, des lettres majuscules, des lettres minuscules et les caractères spéciaux suivants :
~`!@#$%^&*()_-+={}[]\|;:',.<>/?. La clé ne peut pas contenir d'espaces.-
Si vous ne spécifiez pas de clé prépartagée, le système génère une chaîne aléatoire de 16 caractères comme clé prépartagée. Une fois la connexion IPsec créée, vous pouvez cliquer sur Edit pour le tunnel afin d'afficher la clé générée par le système.
ImportantLa clé prépartagée du tunnel doit correspondre à la clé de l'homologue. Sinon, le tunnel ne peut pas être établi.
Encryption Configuration
-
IKE Configurations (chiffrement de la phase 1)
Paramètre
Description
Version
Utilisez ikev2. IKEv2 simplifie la négociation SA et offre une meilleure prise en charge des scénarios avec plusieurs blocs CIDR.
Negotiation Mode
main (par défaut) : mode principal. Ce mode chiffre les informations d'identité lors de la transmission, offrant une sécurité plus élevée pendant la négociation que le mode agressif.
aggressive : mode agressif. Ce mode offre une négociation plus rapide et un taux de réussite plus élevé.
Après une négociation réussie, les deux modes offrent le même niveau de sécurité pour la transmission des données.
Encryption Algorithm
Algorithme de chiffrement utilisé lors de la négociation de la phase 1.
Algorithmes pris en charge : AES-128, AES-192, AES-256, DES et 3DES (non recommandé).
Authentication Algorithm
Algorithme d'authentification utilisé lors de la négociation de la phase 1.
Algorithmes pris en charge : SHA1 (par défaut), MD5, SHA2-256, SHA2-384 et SHA2-512.
Lors de la configuration du VPN sur certains appareils de passerelle sur site, il peut être nécessaire de spécifier un algorithme PRF. L'algorithme PRF doit être identique à l'algorithme d'authentification IKE.
DH Group (Perfect Forward Secrecy)
Sélectionnez l'algorithme d'échange de clés Diffie-Hellman pour la négociation de la phase 1.
-
disabled : n'utilise pas l'algorithme d'échange de clés DH.
-
Sélectionnez
disabledpour les clients qui ne prennent pas en charge PFS. -
Si vous sélectionnez un groupe autre que
disabled, la fonctionnalité Perfect Forward Secrecy (PFS) est activée par défaut. Cela nécessite la mise à jour de la clé à chaque renégociation. Par conséquent, vous devez également activer PFS sur votre appareil de passerelle sur site.
-
-
group1, group2, group5, group14 : un numéro de groupe DH plus élevé indique une sécurité accrue, mais consomme également plus de ressources.
SA Life Cycle (seconds)
Durée de vie de l'association de sécurité (SA) négociée lors de la phase 1. Valeur par défaut : 86400. Plage de valeurs : 0 à 86400.
LocalId
Identifiant de l'extrémité locale du tunnel. Par défaut, l'adresse IP du tunnel est utilisée comme identifiant local.
Cet identifiant est utilisé uniquement pour la négociation et n'a aucune autre fonction. L'identifiant peut être une adresse IP ou un nom de domaine complet (FQDN) et ne peut pas contenir d'espaces. Utilisez une adresse IP privée comme identifiant pour l'extrémité locale du tunnel.
Si vous utilisez un FQDN pour
LocalId, par exempleexample.aliyun.com, l'ID homologue configuré sur votre appareil de passerelle sur site doit correspondre à la valeur deLocalId. Définissez le mode de négociation suraggressive.RemoteId
Identifiant de l'extrémité distante du tunnel. Par défaut, l'adresse IP de la passerelle cliente associée est utilisée comme identifiant distant.
Cet identifiant est utilisé uniquement pour la négociation et n'a aucune autre fonction. L'identifiant peut être une adresse IP ou un FQDN et ne peut pas contenir d'espaces. Utilisez une adresse IP privée comme identifiant pour l'extrémité distante du tunnel.
Si vous utilisez un FQDN pour
RemoteId, par exempleexample.aliyun.com, l'ID local configuré sur votre appareil de passerelle sur site doit correspondre à la valeur deRemoteId. Définissez le mode de négociation suraggressive. -
-
IPsec Configurations (chiffrement de la phase 2)
Configurez les paramètres pour la négociation de la phase 2 :
Encryption Algorithm, Authentication Algorithm, DH Group (Perfect Forward Secrecy) et SA Life Cycle (seconds) : vous pouvez vous référer aux descriptions des options correspondantes dans la section Phase 1 IKE Configurations.
DPD : laissez cette fonctionnalité activée. Elle détecte si l'appareil homologue est actif. Après un délai d'expiration de 30 secondes, l'association de sécurité (SA) est supprimée et une renégociation est automatiquement initiée.
NAT Traversal : laissez cette fonctionnalité activée. Lorsqu'elle est activée, le système détecte automatiquement les appareils NAT lors de la négociation du tunnel. Si un appareil NAT est détecté, l'encapsulation UDP 4500 est utilisée. Lors de la transmission des données, la validation du port UDP est ignorée pour garantir que les paquets dont les numéros de port ont été modifiés par NAT puissent toujours être correctement reçus.
BGP Configuration
Si vous avez activé BGP pour la connexion IPsec, vous pouvez spécifier le bloc CIDR du tunnel BGP et l'adresse IP du tunnel BGP du côté Alibaba Cloud. Si vous n'avez pas activé BGP, vous pouvez le faire après avoir créé la connexion IPsec. Pour plus d'informations, reportez-vous à la section Connexion IPsec-VPN (attachée à un TR).
Paramètres avancés
Lors de la création d'une connexion VPN, les fonctionnalités avancées suivantes sont activées par défaut.
Automatic Advertising : active la fonctionnalité de synchronisation des routes pour le TR. Cela publie automatiquement les routes de la table de routage du TR vers la table de routage de la connexion IPsec-VPN.
Automatically Associate with Default Route Table of Transit Router : le trafic entrant dans le TR depuis la connexion IPsec-VPN est transféré en fonction de la table de routage par défaut du TR.
Automatically Advertise System Routes to Default Route Table of Transit Router : active la fonctionnalité d'apprentissage des routes pour le TR. Le TR apprend automatiquement les routes depuis la table de routage de la connexion IPsec-VPN.
Mode simple tunnel
Les connexions IPsec-VPN ont été mises à niveau vers le mode double tunnel. Utilisez les instructions suivantes pour gérer les connexions existantes en mode simple tunnel.
Paramètres de base
Paramètre
Description
Instance Type
Sélectionnez VPN Gateway.
Region
Sélectionnez la région où le transit router est déployé.
Transit Router
Affiche les transit routers disponibles dans la région actuelle.
Account
Sélectionnez le type de compte auquel appartient la connexion IPsec.
Un transit router peut être connecté à une connexion IPsec appartenant au même compte que le transit router ou à un compte différent.
-
Si la connexion IPsec et l'instance de transit router appartiennent au même compte Alibaba Cloud, sélectionnez Current Account.
-
Si la connexion IPsec et l'instance de transit router appartiennent à des comptes Alibaba Cloud différents, sélectionnez Different Account et saisissez l'ID du compte Alibaba Cloud (compte principal) auquel appartient la connexion IPsec.
Individual Resource
Sélectionnez le type de connexion IPsec. Valeurs possibles :
-
Create Resource : le transit router est connecté à une nouvelle connexion IPsec.
Après la création de la connexion VPN, le système crée une connexion IPsec et l'associe au transit router. Vous pouvez accéder à la console VPN Gateway et cliquer sur Edit pour afficher les détails de la nouvelle connexion IPsec. Pour plus d'informations, reportez-vous à la section Modifier une connexion IPsec.
-
Select Resource : le transit router est connecté à une connexion IPsec existante.
Connection Name
Saisissez un nom pour la connexion VPN.
Tag
Ajoutez un tag à la connexion VPN.
Tag key : ne peut pas être une chaîne vide. La clé peut comporter jusqu'à 64 caractères et ne peut pas commencer par
aliyunouacs:. Elle ne peut pas contenirhttp://ouhttps://.Tag value : peut être une chaîne vide. La valeur peut comporter jusqu'à 128 caractères et ne peut pas commencer par
aliyunouacs:. Elle ne peut pas contenirhttp://ouhttps://.
Vous pouvez ajouter plusieurs tags à une connexion VPN. Pour plus d'informations, reportez-vous à la section Tags.
Gateway Type
Sélectionnez le type de réseau de la connexion IPsec. Valeurs possibles :
-
Public (par défaut) : la connexion IPsec établit un tunnel chiffré via Internet.
-
Private : la connexion IPsec établit un tunnel chiffré via un réseau privé.
Zone
Sélectionnez une zone.
Le système crée des ressources dans la zone sélectionnée.
Customer Gateway
Sélectionnez une passerelle cliente pour la connexion IPsec.
Routing Mode
Sélectionnez le mode de routage de la connexion IPsec. Valeurs possibles :
-
Destination Routing (par défaut) : transfère le trafic en fonction de l'adresse IP de destination.
-
Flow Protection : achemine et transfère le trafic en fonction des adresses IP source et de destination précises.
Si vous sélectionnez Flow Protection, vous devez configurer Flow Protection et Peer CIDR Block. Après la configuration de la connexion VPN, le système ajoute automatiquement une route de destination à la table de routage de la connexion IPsec. Par défaut, cette route est ensuite annoncée à la table de routage du transit router associé à la connexion IPsec.
Apply Immediately
Indique s'il faut démarrer immédiatement la négociation IPsec. Valeurs possibles :
-
Yes : le système démarre immédiatement la négociation IPsec une fois la configuration terminée.
-
No (par défaut) : le système démarre la négociation IPsec uniquement lorsqu'un trafic de données est détecté.
Pre-shared Key
Saisissez la clé d'authentification pour la connexion IPsec. Cette clé authentifie la connexion entre le côté Alibaba Cloud et le centre de données sur site.
La clé doit comporter entre 1 et 100 caractères. Si vous ne spécifiez pas de clé prépartagée, le système génère une chaîne aléatoire de 16 caractères comme clé prépartagée.
Après avoir créé la connexion VPN, vous pouvez accéder à la console VPN Gateway et cliquer sur Edit pour afficher la clé prépartagée générée par le système. Pour plus d'informations, reportez-vous à la section Modifier une connexion IPsec.
ImportantLa clé prépartagée de la connexion IPsec doit correspondre à la clé utilisée du côté du centre de données sur site. Sinon, la connexion IPsec ne peut pas être établie.
Paramètres IKE et IPsec
Paramètre
Description
IKE Settings
Edition
Sélectionnez la version du protocole IKE. Valeurs possibles :
-
ikev1
-
ikev2 (par défaut)
Les versions IKEv1 et IKEv2 sont prises en charge. Par rapport à IKEv1, IKEv2 simplifie la négociation SA et offre une meilleure prise en charge des scénarios avec plusieurs segments de réseau. Nous vous recommandons de sélectionner IKEv2.
Negotiation Mode
Sélectionnez le mode de négociation. Valeurs possibles :
-
main (par défaut) : mode principal. Offre une sécurité plus élevée pendant la négociation.
-
aggressive : mode agressif. Offre une négociation plus rapide et un taux de réussite plus élevé.
Après une négociation réussie, les deux modes offrent le même niveau de sécurité pour la transmission des données.
Encryption Algorithm
Sélectionnez l'algorithme de chiffrement pour la négociation de la phase 1.
Algorithmes pris en charge : AES (aes128, par défaut), AES192, AES256, DES et 3DES.
Authentication Algorithm
Sélectionnez l'algorithme d'authentification pour la négociation de la phase 1.
Algorithmes pris en charge : SHA1 (par défaut), MD5, SHA256, SHA384 et SHA512.
DH Group
Sélectionnez l'algorithme d'échange de clés Diffie-Hellman (DH) pour la négociation de la phase 1. Valeurs possibles :
-
group1 : groupe DH 1.
-
group2 (par défaut) : groupe DH 2.
-
group5 : groupe DH 5.
-
group14 : groupe DH 14.
SA Lifetime (Seconds)
Définissez la durée de vie de l'association de sécurité (SA) pour la négociation de la phase 1, en secondes. Valeur par défaut : 86400. Plage valide : 0 to 86400.
LocalId
Saisissez l'identifiant pour le côté Alibaba Cloud de la connexion IPsec, utilisé pour la négociation de la phase 1. La valeur par défaut est l'adresse IP de la passerelle de la connexion IPsec.
LocalId prend en charge le format FQDN. Si vous utilisez le format FQDN, nous vous recommandons de définir le mode de négociation sur aggressive.
RemoteId
Saisissez l'identifiant pour le côté du centre de données sur site, utilisé pour la négociation de la phase 1. La valeur par défaut est l'adresse IP de la passerelle cliente.
RemoteId prend en charge le format FQDN. Si vous utilisez le format FQDN, nous vous recommandons de définir le mode de négociation sur aggressive.
IPsec Settings
Encryption Algorithm
Sélectionnez l'algorithme de chiffrement pour la négociation de la phase 2.
Algorithmes pris en charge : AES (aes128, par défaut), AES192, AES256, DES et 3DES.
Authentication Algorithm
Sélectionnez l'algorithme d'authentification pour la négociation de la phase 2.
Algorithmes pris en charge : SHA1 (par défaut), MD5, SHA256, SHA384 et SHA512.
DH Group
Sélectionnez l'algorithme d'échange de clés DH pour la négociation de la phase 2. Valeurs possibles :
-
disabled : n'utilise pas l'algorithme d'échange de clés DH.
-
Sélectionnez disabled pour les clients qui ne prennent pas en charge la confidentialité persistante parfaite (PFS).
-
Si vous sélectionnez un groupe autre que disabled, PFS est activé par défaut. Cela nécessite la mise à jour de la clé à chaque renégociation. Par conséquent, vous devez également activer PFS sur le client correspondant.
-
-
group1 : groupe DH 1.
-
group2 (par défaut) : groupe DH 2.
-
group5 : groupe DH 5.
-
group14 : groupe DH 14.
SA Lifetime (Seconds)
Définissez la durée de vie de l'association de sécurité (SA) pour la négociation de la phase 2, en secondes. Valeur par défaut : 86400. Plage valide : 0 to 86400.
DPD
Indique s'il faut activer la détection des pairs inactifs (DPD). DPD est activé par défaut.
Lorsqu'elle est activée, la connexion IPsec-VPN envoie des paquets DPD pour vérifier l'activité du pair. Si un pair ne répond pas dans un délai de 30 secondes, il est considéré comme déconnecté. L'association de sécurité ISAKMP et l'association de sécurité IPsec correspondante sont supprimées, et le tunnel de sécurité est retiré. La connexion IPsec-VPN réinitie alors automatiquement la négociation du tunnel.
NAT Traversal
Indique s'il faut activer la traversée NAT (Network Address Translation).
Après avoir activé la traversée NAT, le processus de négociation IKE ignore la vérification du port UDP et aide à découvrir les appareils de passerelle NAT dans le tunnel de communication chiffré. Cette fonctionnalité est activée par défaut.
Paramètres BGP
Le routage dynamique BGP permet à la connexion IPsec d'apprendre et d'annoncer automatiquement les routes, réduisant ainsi les coûts de maintenance et les erreurs de configuration.
BGP est désactivé par défaut. Avant de configurer les paramètres BGP, vous devez activer BGP.
Paramètre
Description
Tunnel CIDR Block
Saisissez le bloc CIDR pour le tunnel IPsec.
Le bloc CIDR du tunnel doit être un sous-réseau /30 dans 169.254.0.0/16. Il ne peut pas être 169.254.0.0/30, 169.254.1.0/30, 169.254.2.0/30, 169.254.3.0/30, 169.254.4.0/30, 169.254.5.0/30, 169.254.6.0/30 ou 169.254.169.252/30.
Local BGP IP
Saisissez l'adresse IP BGP pour le côté Alibaba Cloud de la connexion IPsec.
Cette adresse doit être une adresse IP située dans le bloc CIDR du tunnel.
Local ASN
Saisissez l'ASN pour le côté Alibaba Cloud de la connexion IPsec. Valeur par défaut : 45104. La plage valide est comprise entre 1 to 4294967295.
Vous pouvez saisir un ASN au format en deux parties : un nombre de 16 bits, un point (.) et un autre nombre de 16 bits. Chaque partie est une valeur décimale.
Par exemple, si vous saisissez 123.456, l'ASN est égal à 123 × 65536 + 456 = 8061384.
RemarqueNous vous recommandons d'utiliser un ASN privé pour établir une connexion BGP avec Alibaba Cloud. Pour obtenir des informations sur les plages d'ASN privés, consultez la documentation pertinente.
Contrôle de santé
Les contrôles de santé détectent la connectivité entre le centre de données sur site et Alibaba Cloud via la connexion IPsec. Les routes sont automatiquement basculées en fonction des résultats pour améliorer la disponibilité du réseau.
Le contrôle de santé est désactivé par défaut. Avant d'ajouter une configuration de contrôle de santé, vous devez activer le contrôle de santé.
ImportantAprès avoir configuré le contrôle de santé, ajoutez une route du côté du centre de données sur site avec le bloc CIDR de destination défini sur Source IP Address (avec un masque /32) et le saut suivant pointant vers la connexion IPsec. Cela garantit que le contrôle de santé fonctionne comme prévu.
Paramètre
Description
Destination IP
Saisissez l'adresse IP du centre de données sur site accessible par le côté Alibaba Cloud via la connexion IPsec.
Source IP
Saisissez l'adresse IP du côté Alibaba Cloud accessible par le centre de données sur site via la connexion IPsec.
Retry Interval
Sélectionnez l'intervalle entre les tentatives de contrôle de santé. Unité : secondes. Valeur par défaut : 3.
Retries
Sélectionnez le nombre de tentatives de contrôle de santé. Valeur par défaut : 3.
Switch Route
Indiquez si le système est autorisé à retirer les routes publiées en cas d'échec du contrôle de santé. La valeur par défaut est Yes, ce qui signifie que le système retire les routes publiées si le contrôle de santé échoue.
Si vous désélectionnez Yes, le système ne retirera pas les routes publiées en cas d'échec du contrôle de santé.
Paramètres avancés
Lors de la création d'une connexion VPN, les fonctionnalités avancées suivantes sont activées par défaut.
Paramètre
Description
Automatically Advertise Routes to VPN
Si vous activez cette fonctionnalité, la connexion VPN propage automatiquement les routes de la table de routage du transit router vers la table de routage BGP de la connexion IPsec.
Remarque-
Cette fonctionnalité ne prend effet que si le routage dynamique BGP est activé entre la connexion IPsec et le centre de données sur site.
-
Vous pouvez ultérieurement utiliser la fonctionnalité Automatic Route Advertisement pour désactiver cette fonctionnalité. Pour plus d'informations, reportez-vous à la section Désactiver la synchronisation des routes.
Associate with Default Route Table of Transit Router
Si vous activez cette fonctionnalité, la connexion VPN est associée à la table de routage par défaut du transit router. Le transit router transfère ensuite le trafic provenant de la connexion IPsec en consultant la table de routage par défaut.
Propagate system routes to transit router route table
Si vous activez cette fonctionnalité, la connexion VPN propage les routes de la table de routage basée sur la destination et de la table de routage BGP de la connexion IPsec vers la table de routage par défaut du transit router.
Vous pouvez désactiver ces fonctionnalités avancées, puis personnaliser la connectivité de la connexion VPN en utilisant les fonctionnalités de routage du transit router, telles que l'association de table de routage et l'apprentissage des routes. Pour plus d'informations, reportez-vous à la section Gestion des routes.
Modifier la table de routage associée à une connexion VPN
Après avoir créé une connexion VPN, vous pouvez modifier la table de routage du transit router qui lui est associée.
Si la synchronisation des routes est activée pour la connexion VPN, après avoir modifié la table de routage du transit router associée, le système retire les routes précédemment synchronisées de la connexion IPsec. Le système synchronise ensuite les routes de la nouvelle table de routage vers la table de routage BGP de la connexion IPsec. Pour plus d'informations sur la synchronisation des routes, reportez-vous à la section Synchronisation des routes.
Connectez-vous à la console CEN.
Sur la page CEN Instance, cliquez sur l'ID de l'instance CEN que vous souhaitez gérer.
Sous l'onglet , cliquez sur l'ID de l'instance de transit router dans la région cible.
Sous l'onglet Intra-Region Connections, recherchez la connexion VPN et cliquez sur son ID.
Dans le panneau Attachment Details, accédez à la section Basic Information et cliquez sur Modify à côté de Associated Route Table.
Dans la boîte de dialogue Modify Route Table, sélectionnez la table de routage de destination du transit router et cliquez sur OK.
Créer une connexion VPN via l'API
Vous pouvez utiliser des outils tels que SDK Alibaba Cloud (recommandé), CLI Alibaba Cloud, Terraform et Resource Orchestration Service (ROS) pour appeler les opérations API permettant de créer et de modifier des connexions VPN. Pour plus d'informations, reportez-vous aux opérations API suivantes :
CreateTransitRouterVpnAttachment : crée une connexion VPN.
UpdateTransitRouterVpnAttachmentAttribute : modifie une connexion VPN.
ReplaceTransitRouterRouteTableAssociation : remplace la table de routage du transit router associée à une connexion d'instance réseau.