O Simple Log Service (SLS) Alerting é uma plataforma de AIOps para monitoramento de alertas, redução de ruído, gerenciamento de incidentes e envio de notificações.
Arquitetura
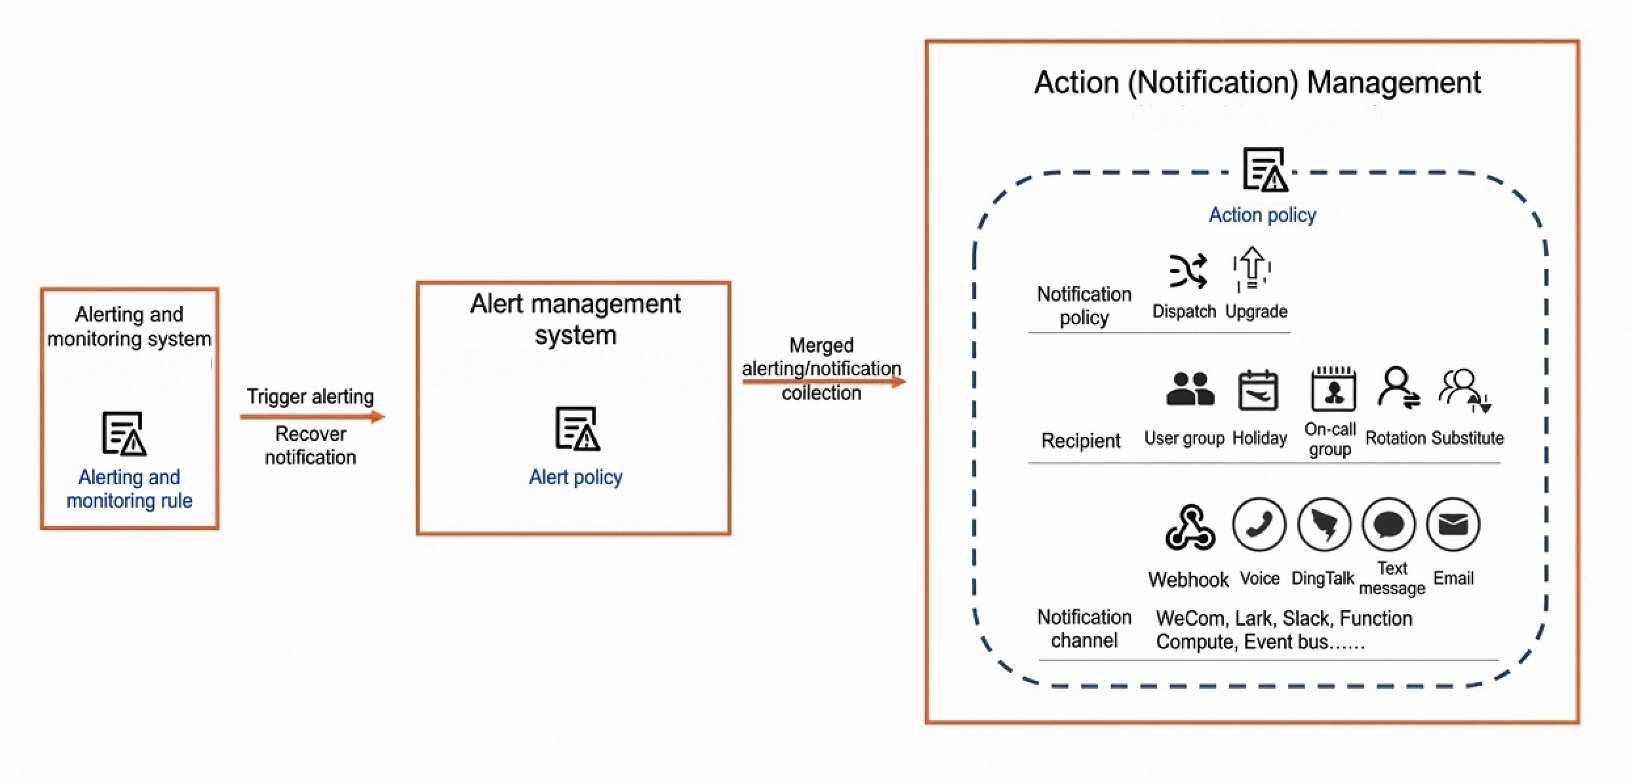
O sistema de Alertas compreende três subsistemas: monitoramento de alertas, gerenciamento de alertas e gerenciamento de ações.
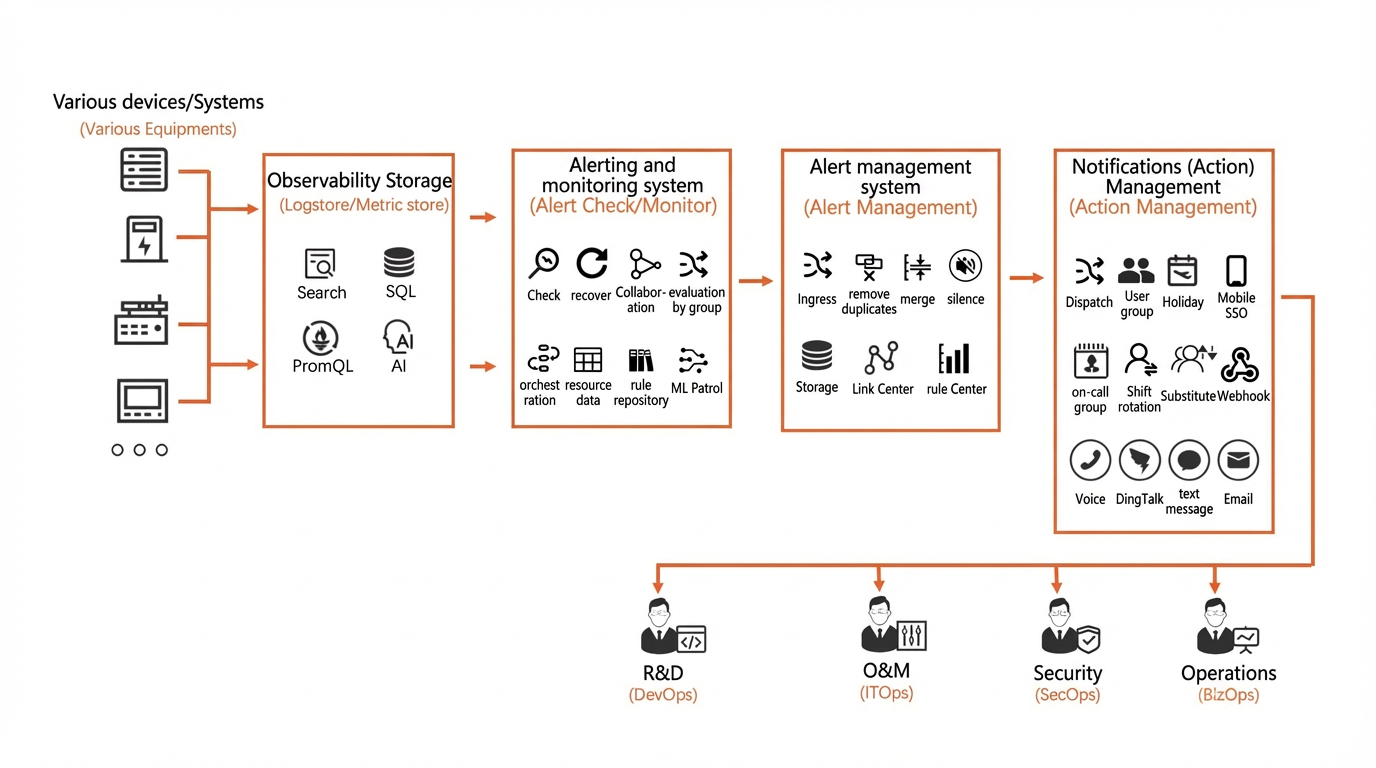
Principais recursos
|
Categoria |
Subcategoria |
Recurso |
Descrição |
|
Monitoramento de alertas |
Capacidades básicas |
Consulta e análise de logs |
Execute consultas e análises com a Sintaxe de consulta e SQL-92. |
|
Consulta e análise de dados de séries temporais |
Execute análises com SQL-92 e PromQL. Sintaxe para consulta e análise de dados de séries temporais. |
||
|
Machine learning |
Use algoritmos de AIOps para previsão, detecção de anomalias e análise de causa raiz. Sintaxe de machine learning. |
||
|
Monitoramento correlacionado |
Monitoramento correlacionado em vários Logstores ou MetricStores |
Use instruções SQL JOIN ou operações de conjunto para monitorar correlações em vários Logstores ou MetricStores. |
|
|
Monitoramento correlacionado entre Logstores e MetricStores |
Use instruções SQL JOIN ou operações de conjunto para implementar o monitoramento correlacionado entre Logstores e MetricStores. |
||
|
Monitoramento correlacionado entre projetos |
Use operações de conjunto para implementar o monitoramento correlacionado entre projetos. |
||
|
Monitoramento correlacionado entre regiões |
Use operações de conjunto para implementar o monitoramento correlacionado entre regiões. |
||
|
Monitoramento correlacionado entre contas |
Use operações de conjunto para implementar o monitoramento correlacionado entre contas. |
||
|
Monitoramento por lista de permissões/bloqueios |
Use Resource Data para monitoramento por lista de permissões ou bloqueios. |
||
|
Orquestração de regras de monitoramento |
Configuração de alertas de ausência de dados |
Configure alertas para ausência de dados. |
|
|
Definição de severidade do alerta |
Defina níveis de severidade de alerta estáticos e dinâmicos. |
||
|
Definição de rótulos e anotações |
Rótulos e anotações personalizados. Há suporte a variáveis nos valores das anotações. |
||
|
Avaliação agrupada |
Agrupe resultados de consulta e análise. |
||
|
Recuperação de alerta |
Ative notificações de resolução de alertas. |
||
|
Definição de limiar de acionamento consecutivo |
Defina um limiar de acionamento consecutivo para suprimir alertas. |
||
|
Desativação de tarefas de monitoramento |
Desative tarefas de monitoramento temporária ou permanentemente. Tarefas pausadas podem ser retomadas automaticamente em um horário agendado. |
||
|
Gerenciamento de alertas |
Redução de ruído |
Deduplicação de alertas idênticos |
Dentro de uma janela de tempo, deduplique alertas idênticos ou atrase suas notificações. Para mais informações, consulte Deduplicar alertas com base em fingerprints. |
|
Agrupamento de alertas |
Políticas de agrupamento combinam alertas com os mesmos atributos em uma única notificação. Vários métodos de agrupamento de alertas. |
||
|
Silenciamento de alertas |
Crie políticas de silenciamento para impedir que alertas correspondentes acionem notificações durante um período especificado. |
||
|
Gerenciamento de ações |
Política de ação |
Envio dinâmico de canais de notificação |
Envie notificações de alerta dinamicamente para usuários, grupos de usuários ou grupos de plantão por meio de canais específicos. Política de ação. |
|
Destinatários |
Usuários |
Usuários individuais. Para mais informações, consulte Criar usuários e grupos de usuários. |
|
|
Grupos de usuários |
Grupo que contém vários usuários. Para mais informações, consulte Criar usuários e grupos de usuários. |
||
|
Grupos de plantão |
Crie grupos de plantão que incluam usuários e grupos de usuários. Organize escalas de plantão rotativas com base em períodos e horários de trabalho. Para mais informações, consulte Criar um grupo de plantão. |
||
|
Calendários de canal |
Reconhecimento de feriados |
Ajusta automaticamente os métodos de notificação durante feriados. |
|
|
Escala de plantão |
Rotação |
Automatize rotações de plantão para usuários e grupos de usuários em um ciclo especificado. |
|
|
Substituição |
Configure substituições temporárias de escala para um período específico. |
||
|
Reconhecimento de feriados |
Ajuste automaticamente as escalas de rotação ou substituição com base em feriados. |
||
|
Calendários independentes |
Configure calendários separados e redefiníveis para grupos de plantão. |
||
|
Canais de notificação |
Notificações por SMS |
Envia o conteúdo do alerta por mensagens SMS. |
|
|
Notificações por voz |
Envia o conteúdo do alerta por chamadas de voz. |
||
|
Notificações por e-mail |
Envia o conteúdo do alerta por e-mail. |
||
|
Notificações do DingTalk |
Envia o conteúdo do alerta por meio de um chatbot do DingTalk. |
||
|
Notificações por Webhook |
Envia notificações de alerta para um endereço de webhook personalizado usando chamadas HTTP ou HTTPS. Use webhooks para estender os canais de notificação para plataformas como WeCom, Lark e Slack. |
||
|
Message Center |
Envia o conteúdo do alerta pelo Message Center da Alibaba Cloud. |
||
|
Análise de alertas |
Global Alert Center |
Relatório de histórico de execução de regras de monitoramento de alertas |
Fornece relatórios de histórico de execução para regras de monitoramento de alertas, auxiliando na solução de problemas. |
|
Alert Rule Center |
Oferece um painel para visualizar o status geral de execução e o status de acionamento das regras de alerta. |
||
|
Alert Trace Center |
Disponibiliza um painel que mostra todo o ciclo de vida do alerta, desde a geração e o gerenciamento até a notificação final. |
||
|
Alert Troubleshooting Center |
Fornece uma central de solução de problemas que exibe erros de várias etapas, incluindo monitoramento, gerenciamento e notificação de alertas, para simplificar a depuração. |
||
|
Armazenamento centralizado |
O armazenamento centralizado de alertas permite visualizar facilmente os alertas recebidos, processados e enviados, bem como seus logs relacionados. Após inicializar o recurso de alertas, o SLS cria automaticamente um Project chamado sls-alert-<ACCOUNT_ID>-<REGION> e um Logstore chamado internal-alert-center-log na região selecionada para armazenar os alertas. |
Benefícios
-
Facilidade de início e dimensionamento
O SLS oferece processamento ponta a ponta de logs e dados de séries temporais: ingestão, armazenamento, consulta, análise, visualização e alertas. Após importar os dados, crie tarefas de monitoramento, canais de notificação e políticas de alerta em poucos minutos.
Dimensione sua configuração de alertas desde pequenas equipes até cenários corporativos amplos.
-
Alta disponibilidade e confiabilidade
Construído sobre a infraestrutura do SLS, o Alerting oferece 99,9% de disponibilidade de serviço e mais de 99,99999999% de confiabilidade de dados para informações relacionadas a alertas.
-
Baixo custo e sem necessidade de manutenção
O monitoramento de alertas e o gerenciamento de incidentes são atualmente gratuitos. Apenas notificações por SMS e chamadas de voz incorrem em uma pequena taxa.
Como um serviço SaaS totalmente gerenciado, o Alerting elimina a sobrecarga operacional de executar seu próprio sistema de alertas.
-
Resposta rápida a problemas
O monitoramento inteligente e o gerenciamento de incidentes aceleram a resposta a alertas e a resolução de problemas, reduzindo perdas por interrupções nos negócios.
Casos de uso
DevOps
Monitore todas as etapas do ciclo de vida de desenvolvimento. Acompanhe logs do Kubernetes, logs de aplicações e métricas em ambientes de desenvolvimento, staging e produção. Quando erros ou anomalias, como picos de latência, forem detectados, os desenvolvedores responsáveis serão notificados imediatamente.
Modelos de regras integrados em aplicações do SLS, como Log Audit Service e SLB Log Center, simplificam a configuração do monitoramento.
ITOps
Monitore métricas de estabilidade, como tempo de resposta, carga e taxas de erro, em tempo real. O Alerting suporta redução de ruído, agrupamento e envio dinâmico com base em dimensões personalizadas. Os alertas são atribuídos automaticamente ao engenheiro de plantão com base em escalas e calendários, com fluxos de trabalho automatizados para notificações de resolução, atualizações de status e escalonamento.
AIOps
Combine o machine learning do SLS com o Alerting para monitorar logs e dados de séries temporais. O SLS fornece mais de uma dúzia de algoritmos de ML — suavização, previsão, decomposição, clustering e mineração de padrões — aplicáveis diretamente nas regras de monitoramento de alertas. Para mais informações, consulte Funções de machine learning. O serviço de ML usa estatísticas de streaming ou algoritmos de grafo para detectar anomalias e encaminhá-las ao sistema de alertas.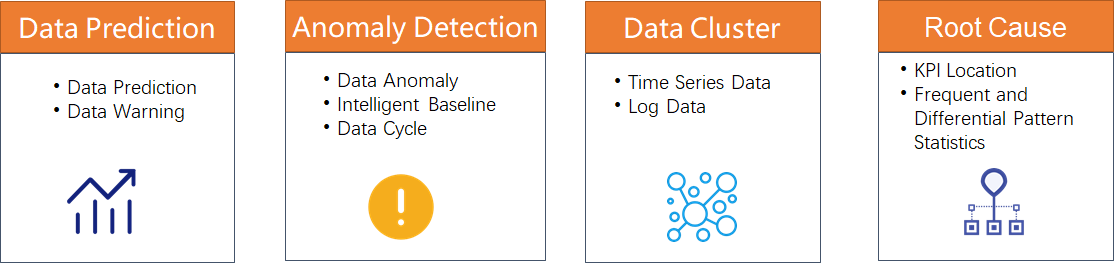
SecOps
Monitore continuamente dados de auditoria e segurança para identificar anomalias de conformidade e eventos de ameaça. O Alerting envia notificações automaticamente com base na severidade e na origem do evento, além de suportar automação de fluxo de trabalho, como painéis de postura de segurança.
O Log Audit Service do SLS automatiza a coleta entre contas de logs de conformidade e segurança dos principais produtos da Alibaba Cloud, com integração nativa de inteligência contra ameaças e quase 100 modelos de regras de monitoramento.
BizOps
Acompanhe métricas de negócios, como atividade de usuários, taxas de cliques em anúncios e faturas de produtos na nuvem, para detectar anomalias como cobranças incomuns. Faça login no console Billing Management para visualizar os detalhes.
Conceitos principais
|
Termo |
Descrição |
|
Logstore |
Logstores armazenam dados de log com capacidades de consulta e análise (SQL-92). O monitoramento de alertas depende deste recurso. |
|
MetricStore |
MetricStores armazenam dados de séries temporais com capacidades de consulta e análise (SQL-92 e PromQL). O monitoramento de alertas depende deste recurso. |
|
alerta |
Quando usado isoladamente, refere-se a um evento de alerta. Por exemplo, após uma regra de monitoramento acionar um ou mais alertas, eles são passados ao sistema de gerenciamento de ações através do sistema de gerenciamento de alertas. Quando combinado com outras palavras, "alerta" refere-se a um subsistema, recurso, entidade ou módulo da funcionalidade de alertas, como o sistema de monitoramento de alertas ou uma regra de monitoramento. |
|
Monitoramento de alertas |
Subsistema responsável por gerar alertas. O sistema de monitoramento de alertas consiste em regras de monitoramento e Resource Data. Ele avalia periodicamente os dados com base nas regras de monitoramento, analisa os resultados de consulta e análise conforme a lógica de orquestração da regra e aciona alertas ou resoluções, que são então enviados ao sistema de gerenciamento de alertas. |
|
Gerenciamento de alertas |
Subsistema responsável pela redução de ruído e pelo gerenciamento de status dos alertas. O sistema de gerenciamento de alertas consiste em políticas de alerta, gerenciamento de incidentes e painéis de visão geral. Este sistema processa os alertas recebidos roteando, deduplicando, silenciando e agrupando-os com base nas políticas de alerta antes de enviá-los ao sistema de gerenciamento de ações. Também suporta a definição de etapas de incidentes e responsáveis. |
|
Gerenciamento de ações |
Subsistema responsável por gerenciar canais de notificação e destinatários. O sistema de gerenciamento de ações consiste em políticas de ação, modelos de conteúdo, calendários, usuários, grupos de usuários, grupos de plantão e cotas de canal. Este sistema envia alertas dinamicamente para canais de notificação específicos com base nas políticas de ação, que então notificam os usuários, grupos de usuários ou grupos de plantão alvo. Também suporta a personalização do conteúdo da notificação de alerta. |
Monitoramento de alertas
O sistema de monitoramento de alertas gera alertas e consiste em regras de monitoramento e Resource Data.
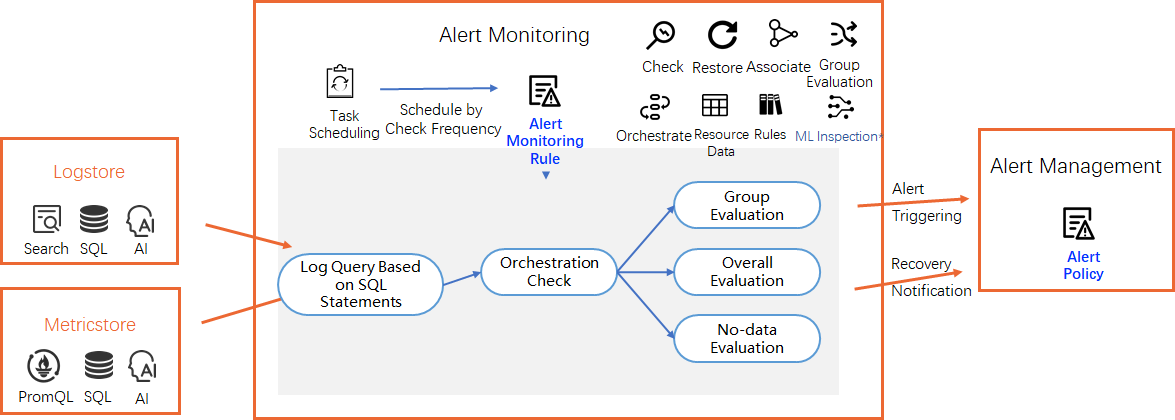
|
Termo |
Descrição |
|
Regra de monitoramento de alertas |
Uma regra de monitoramento contém instruções de consulta e análise, objetos alvo (Logstores, MetricStores e Resource Data) e configurações de orquestração de monitoramento. Criar uma regra de monitoramento de alertas. |
|
Resource Data |
Uma estrutura de armazenamento independente, editável e semelhante a uma tabela para configurações de recursos e dados personalizados usados pelo sistema de alertas. Usada principalmente para consultas correlacionadas, como cenários de lista de permissões/bloqueios. |
|
Severidade do alerta |
Um atributo não identificador que indica a gravidade do alerta. Níveis: Critical, High, Medium, Low e Report. Definir severidade do alerta. |
|
Avaliação agrupada |
Um parâmetro em uma regra de monitoramento. O sistema agrupa os resultados de consulta e análise por campos especificados, avaliando cada grupo independentemente em relação à condição de acionamento. Isso permite que uma única regra monitore vários alvos, com cada grupo gerenciado como um alerta e incidente separados. Configurar avaliação agrupada. |
|
Expressão de avaliação |
Uma expressão computacional que usa uma sintaxe de avaliação específica para configurar condições de acionamento de alerta ou avaliar dinamicamente a severidade do alerta. As expressões de avaliação suportam comparações lógicas e cálculos usando campos dos resultados de consulta e análise. Um resultado verdadeiro indica uma correspondência. Configurar uma expressão de avaliação. |
|
Rótulo de alerta |
Um atributo identificador de um alerta no formato chave-valor. Defina rótulos personalizados em uma regra de monitoramento. Quando um alerta é acionado, o rótulo correspondente é anexado. Os rótulos podem ser referenciados em modelos de conteúdo e usados como atributos de alerta para gerenciamento e envio de notificações nos sistemas de gerenciamento de alertas e ações.
Para mais informações, consulte Rótulos. |
|
Anotação de alerta |
Um atributo não identificador de um alerta no formato chave-valor. Defina anotações personalizadas em uma regra de monitoramento. Quando um alerta é acionado, a anotação correspondente é anexada. As anotações podem ser referenciadas em modelos de conteúdo e usadas como atributos de alerta para gerenciamento e envio de notificações. Para mais informações, consulte Anotações. |
|
Alerta resolvido |
Um tipo especial de notificação indicando que a condição de alerta foi resolvida. Um alerta normal tem status "triggered", enquanto um alerta resolvido tem status "resolved". Ao ativar este recurso, se a verificação anterior do sistema de monitoramento acionou um alerta, mas os resultados da verificação atual não atendem à condição de acionamento, um alerta de resolução é enviado. Em cenários de monitoramento de alta frequência, ativar alertas de resolução garante que você seja notificado prontamente quando um problema for solucionado. Para mais informações, consulte Configurar alertas resolvidos. |
Gerenciamento de alertas
O sistema de gerenciamento de alertas cuida da redução de ruído e do gerenciamento de status. Ele consiste em políticas de alerta, gerenciamento de incidentes e painéis de visão geral de alertas.
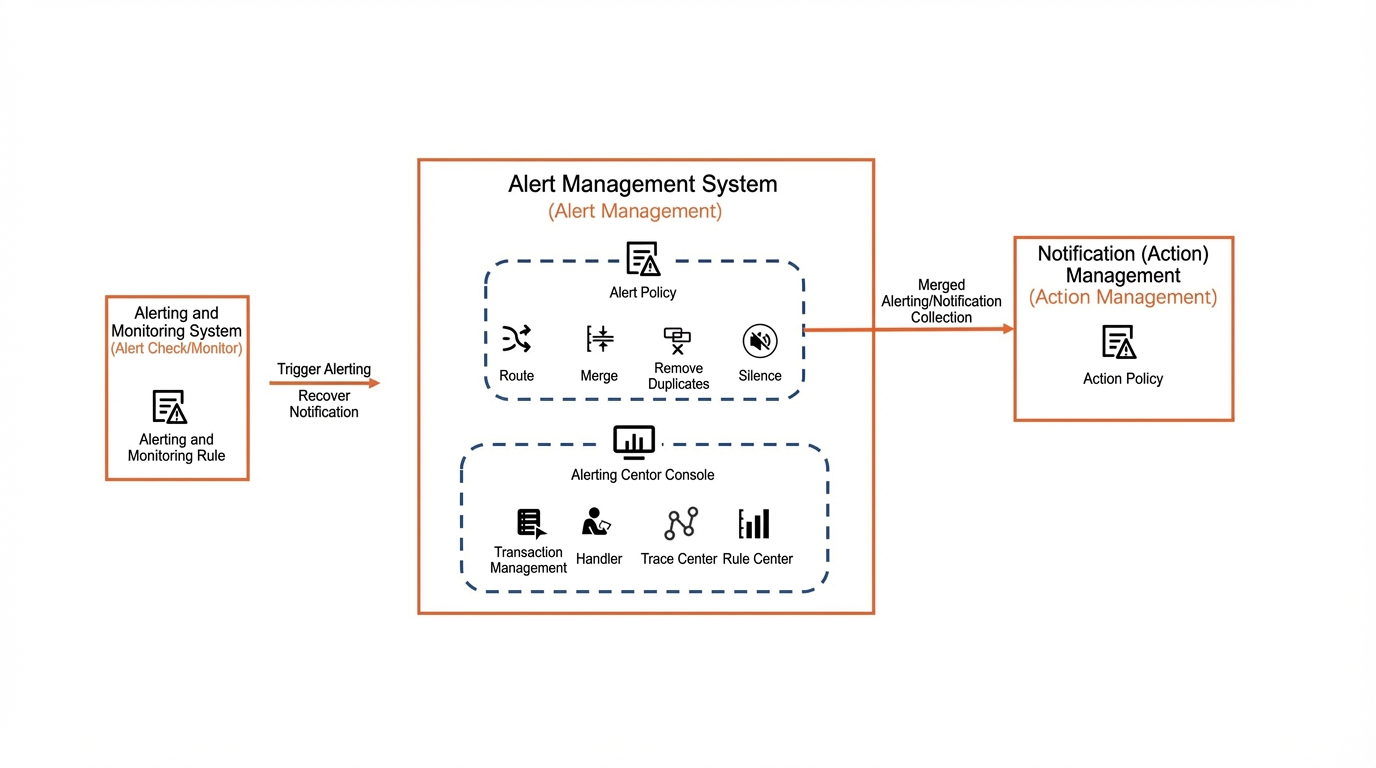
|
Termo |
Descrição |
|
Política de alerta |
Uma entidade de configuração no sistema de gerenciamento de alertas e um parâmetro em uma regra de monitoramento. Quando o sistema recebe um alerta (incluindo um alerta resolvido), ele executa automaticamente redução de ruído e agrupamento com base na política de alerta. Os alertas agrupados resultantes são então enviados ao sistema de gerenciamento de ações para notificação. |
|
Fingerprint do alerta |
O sistema de gerenciamento calcula uma fingerprint para cada alerta processado. Alertas com a mesma fingerprint são considerados idênticos. A fingerprint é calculada com base nos atributos identificadores do alerta, incluindo o ID da conta Alibaba Cloud, o Project onde o alerta reside, o ID da regra de alerta e os rótulos do alerta. Para mais informações, consulte Deduplicar alertas com base em fingerprints. |
|
Silenciamento de alerta |
Um item de configuração em uma política de alerta. Com base na política de silenciamento, o sistema ignora alertas correspondentes durante o período especificado, suprimindo notificações. Mecanismo de silenciamento de alertas. |
|
Agrupamento de alertas |
Um item de configuração em uma política de alerta. Após receber alertas, o sistema agrupa os alertas correspondentes em um conjunto de acordo com a política de agrupamento. Após atraso e deduplicação, o conjunto é enviado ao sistema de gerenciamento de ações. Vários métodos de agrupamento de alertas. |
|
Conjunto agrupado |
Uma coleção que armazena alertas agrupados, contendo um ou mais alertas com fingerprints diferentes. Após processos como atraso e deduplicação, o conjunto agrupado é enviado ao sistema de gerenciamento de ações para notificação. |
Gerenciamento de ações
O sistema de gerenciamento de ações gerencia canais de notificação e destinatários. Ele consiste em políticas de ação, modelos de conteúdo, calendários, usuários, grupos de usuários, grupos de plantão e cotas de canal.
|
Termo |
Descrição |
|
Política de ação |
Uma política de ação é uma entidade de configuração no sistema de gerenciamento de ações. Quando este sistema recebe um conjunto agrupado de alertas (incluindo alertas resolvidos) do sistema de gerenciamento de alertas, ele usa a política de ação para enviar notificações dinamicamente para canais específicos. Esses canais então notificam os usuários, grupos de usuários ou grupos de plantão alvo. |
|
Integração de Webhook |
Gerencie canais de notificação por webhook. Use webhooks diretamente nas políticas de ação. O SLS suporta DingTalk, WeCom, Lark, Slack e webhooks genéricos personalizados. Para mais informações, consulte Criar um webhook. |
|
Modelo de conteúdo |
O SLS envia o conteúdo do alerta com base no modelo definido. Cada canal principal possui um modelo de texto correspondente que suporta a referência a atributos de alerta com variáveis. Para canais de webhook, também é possível configurar o formato da entidade da mensagem para adaptar-se a protocolos específicos, como o formato exigido pelo WeCom. Para mais informações, consulte Criar um modelo de conteúdo. |
|
Calendário |
Uma configuração independente no sistema de gerenciamento de ações, incluindo um calendário padrão global e calendários personalizados.
|
|
Usuário |
Uma entidade de configuração representando um destinatário específico. Inclui informações como ID do usuário, nome de usuário, número de telefone e e-mail. Use políticas de ação para enviar alertas aos usuários alvo. Defina usuários alvo como responsáveis no gerenciamento de incidentes. |
|
Grupo de usuários |
Uma entidade de configuração representando uma coleção virtual de usuários. Inclui um identificador de grupo, nome do grupo e uma lista de usuários. Um grupo pode conter um ou mais usuários. Use políticas de ação para enviar alertas aos grupos de usuários alvo. |
|
Grupo de plantão |
Uma entidade de configuração representando uma coleção de usuários e grupos em plantão. Inclui um identificador de grupo de plantão, nome do grupo, configurações de rotação e substituição, e um calendário associado. Um grupo de plantão pode conter um ou mais usuários ou grupos de usuários. Use políticas de ação para enviar alertas aos grupos de plantão alvo. Para informações sobre como criar um grupo de plantão, consulte Criar um grupo de plantão. |
|
Rotação |
Um item de configuração em um grupo de plantão usado para definir uma escala de rotação para usuários ou grupos. Adicione várias escalas de rotação a um grupo de plantão. As rotações suportam períodos de tempo não contínuos e transferências dinâmicas com base no calendário. |
|
Substituição |
Um item de configuração em um grupo de plantão usado para definir uma escala de substituição para usuários ou grupos. Adicione várias escalas de substituição a um grupo de plantão. |
Limitações
|
Categoria |
Item |
Descrição |
|
Monitoramento de alertas |
Número máximo de regras de monitoramento |
Crie até 100 regras de monitoramento de alertas por Project. |
|
Limites gerais de consulta e análise |
||
|
Limites de concorrência em consulta e análise |
Se muitas operações de consulta e análise forem executadas simultaneamente em um Project (por exemplo, via SDK) e houver muitas regras de monitoramento criadas, o número de consultas concorrentes pode exceder o limite do Project, causando falha no monitoramento. Recomendamos definir Dedicated SQL como Auto ao criar regras de monitoramento para suportar maior concorrência. Se usar Dedicated SQL, garanta que o Project alvo tenha CUs suficientes. Para criar uma regra, consulte Criar uma regra de monitoramento de alertas. Para ativar o Dedicated SQL, consulte Consultas e análises de alto desempenho e total precisão (Dedicated SQL). |
|
|
Limites de sintaxe de consulta e análise |
Apenas instruções de consulta, instruções de análise SQL e instruções SQL+PromQL são suportadas. Instruções de consulta por frase e instruções de consulta e análise no modo Scan não são suportadas. Nota
Regras de monitoramento que usam consultas por frase ou instruções de consulta e análise no modo Scan (sintaxe SPL) podem ser criadas, mas podem falhar ou produzir resultados inesperados durante a execução. |
|
|
Limites em um único resultado de consulta e análise |
|
|
|
Número de consultas combinadas |
De 1 a 3. |
|
|
Comprimento do valor do campo |
Se o valor de um campo exceder 1.024 caracteres, apenas os primeiros 1.024 caracteres serão usados para análise. |
|
|
Intervalo de tempo de consulta e análise |
O intervalo de tempo para cada instrução de consulta e análise não pode exceder 24 horas. |
|
|
Latência de atualização do Resource Data |
Atualizações no Resource Data não são imediatas. As alterações entram em vigor dentro de 15 minutos. |
|
|
Gerenciamento de alertas |
Intervalo de avaliação da política de alerta |
O intervalo mínimo de avaliação é de 15 segundos. Mesmo que você defina um valor menor, as verificações são realizadas em intervalos de 15 segundos. |
|
Condições de correspondência de política |
Em configurações como políticas de alerta e de ação, recomendamos usar condições baseadas em nome do Project, ID da regra de alerta, nome do alerta, severidade ou rótulos e anotações curtos.
|
|
|
Número de incidentes |
Até 1.000 incidentes são retidos por 30 dias. Dados de incidentes mais antigos são sobrescritos automaticamente. |
|
|
Comentários de incidentes |
Cada incidente pode ter até 10 comentários. Comentários mais antigos são sobrescritos automaticamente. |
|
|
Latência de atualização de configuração de política |
Alterações em políticas relacionadas a alertas, como políticas de alerta, políticas de ação, modelos de conteúdo, usuários, grupos de usuários e grupos de plantão, geralmente entram em vigor dentro de um minuto. |
|
|
Gerenciamento de ações |
Canais de notificação |
Os seguintes limites se aplicam aos canais de notificação. Exceder esses limites pode impedir o recebimento de notificações de alerta. Caso não receba uma notificação, verifique erros relacionados no Global Alert Troubleshooting Center. Para mais informações, consulte Global Alert Troubleshooting Center.
|
|
Conteúdo da notificação |
Cada canal de notificação possui um limite de comprimento de conteúdo. Para garantir a entrega bem-sucedida, o sistema pode truncar conteúdos excessivamente grandes. O truncamento não garante a integridade do conteúdo ou 100% de sucesso na entrega, especialmente se o conteúdo truncado resultar em Markdown ou HTML inválido. Para formatos de texto simples, como SMS e chamadas de voz, o truncamento geralmente não causa falha na entrega. Configure modelos de conteúdo de acordo com os limites do canal para evitar falhas de entrega causadas por conteúdo muito grande. Os limites para cada canal são os seguintes (caracteres chineses, letras inglesas, números e pontuação contam como um caractere): Nota
Se o valor de um campo exceder 1.024 caracteres, apenas os primeiros 1.024 caracteres serão usados.
|
|
|
Configuração de modelo de conteúdo |
Uma configuração incorreta do modelo de conteúdo pode causar falha na renderização e retornar um erro. Se receber uma notificação de alerta contendo uma mensagem de erro como |
|
|
Variáveis de modelo de conteúdo |
O comprimento do conteúdo é limitado a 2 KB. Conteúdos que excederem esse limite serão truncados. |
Faturamento
Taxas são incorridas para notificações por SMS e chamadas de voz. Para preços detalhados, consulte Preços.
|
Operação |
Descrição |
|
Notificações por SMS |
Taxas são cobradas por notificação de alerta SMS enviada. Nota
Algumas operadoras podem dividir mensagens SMS longas (por exemplo, com mais de 70 caracteres) em duas mensagens. Se sua mensagem for longa, você poderá receber duas mensagens separadas, mas o SLS cobrará apenas por uma. |
|
Notificações por voz |
Taxas são cobradas por chamada de voz de alerta. Nota
|