Simple Log Service processa bilhões de entradas de log em segundos e oferece suporte a análises baseadas em SQL. Este guia utiliza logs do Nginx para demonstrar como configurar índices e executar consultas básicas.
Pré-requisitos
Crie um projeto e um Logstore padrão com a coleta de dados configurada. Gerencie Projetos, Crie um Logstore, Visão geral da coleta de dados.
Etapa 1: Configurar índices
Faça login no console do Simple Log Service.
Na seção Projects, clique em o projeto desejado.
Na aba , clique em o Logstore desejado.
-
Na página Query & Analysis do Logstore, clique em Enable Index.
NotaOs dados ficam disponíveis para consulta cerca de um minuto após a ativação da indexação.
-
Ao clicar em Enable Index, o índice de texto completo é ativado por padrão. Na página Query and Analysis, clique em Automatic Index Generation para gerar automaticamente índices de campo com base na primeira entrada de log da pré-visualização de dados.
NotaMantenha os demais parâmetros com seus valores padrão. Crie índices.
Configuração de índices de campo gerada:
Para todos os campos, as opções Case Sensitive e Contains Chinese estão desativadas, enquanto Enable Analytics está ativada. Os campos gerados e seus tipos são:
@timestamp(text)body_bytes_sent(long)bytes_sent(long)host(text)http_referer(text)http_user_agent(text)path(text)remote_addr(text)request_body(text)request_length(long)request_method(text)request_time(double)
Etapa 2: Consultar e analisar logs
SLS Query Skill for intelligent log query and analysis: Use linguagem natural para consultar e analisar dados de log em um agente de IA local.
Na caixa de pesquisa da página Search & Analyze, insira uma instrução de pesquisa ou análise e clique em Search & Analyze.
-
Instruções de pesquisa
Essas instruções filtram dados de log por intervalo de tempo, tipo de solicitação, palavra-chave ou outras condições e podem ser usadas isoladamente. Query syntax and functions.
Exemplo: Consulte logs com código de status
200:status:200 -
Instruções de análise
Essas instruções agregam, transformam e filtram dados de log para calcular métricas, como médias de séries temporais ou comparações ano a ano e mês a mês. Uma instrução de análise deve seguir uma instrução de pesquisa no formato
instrução de pesquisa | instrução de análise. SQL analysis syntax and functions.Exemplo: Conte solicitações agrupadas por código de status:
* | SELECT status, count(*) AS PV GROUP BY status
Por padrão, ao clicar em um Logstore na lista Logstore, a página Search & Analyze abre e executa uma consulta automaticamente. Para alterar esse comportamento, clique em o ícone  no canto superior direito e use a aba Query Settings.
Configurar um intervalo de tempo
Defina o intervalo de tempo para Search & Analyze usando um dos métodos abaixo. Os intervalos de tempo definidos nas instruções de análise têm precedência sobre o seletor de tempo.
-
No seletor de intervalo de tempo na parte superior da página, selecione um período, como 15 Minutes.
O painel suspenso do seletor de tempo oferece vários métodos de seleção: botões de tempo rápido (como 1 Minute, 5 Minutes, 15 Minutes, 1 Hour, 1 Day e This Week), Select from Calendar ou Custom. Você também pode marcar a caixa de seleção Round Time ou usar History para visualizar intervalos de tempo usados anteriormente.
-
Em uma instrução de análise, use o campo
__time__para especificar um intervalo de tempo. Exemplo:* | SELECT * FROM log WHERE __time__ > 1731297600 AND __time__ < 1731310038 -
Em uma instrução de análise, use a from_unixtime function ou a to_unixtime function para converter formatos de tempo. Exemplos:
-
* | SELECT * FROM log WHERE from_unixtime(__time__) > from_unixtime(1731297600) AND from_unixtime(__time__) < now() -
* | SELECT * FROM log WHERE __time__ > to_unixtime(date_parse('2024-10-19 15:46:05', '%Y-%m-%d %H:%i:%s')) AND __time__ < to_unixtime(now())
-
Por padrão, uma consulta retorna no máximo 100 linhas. Para obter mais dados, use a LIMIT clause.
Página Query & Analysis
Visão geral da página
A página de consulta de logs brutos do Simple Log Service (SLS) consiste principalmente nas seguintes áreas:
Barra de pesquisa superior: insira uma instrução de consulta (SQL, SPL ou Copilot); à direita, selecione um intervalo de tempo (como Last 1 Minute).
Visão geral dos resultados da pesquisa: exibe o número de entradas de log correspondentes (7.246 no exemplo) e um histograma de distribuição temporal.
Área de abas: contém as abas Raw Logs, Statistical Charts e LogReduce, além de permitir alternar entre visualizações de tabela e dados brutos, ativar ou desativar quebra de linha e definir configurações de paginação.
Painel Displayed Fields à esquerda: lista campos indexados como
@timestamp,host,remote_addr,request_method,statuseuri.Área principal: mostra os detalhes estruturados de chave-valor de cada entrada de log, incluindo campos de log de acesso do Nginx, como carimbo de data/hora, IP de origem, nome do host, método de solicitação, URI da solicitação e código de status da resposta.
Histograma
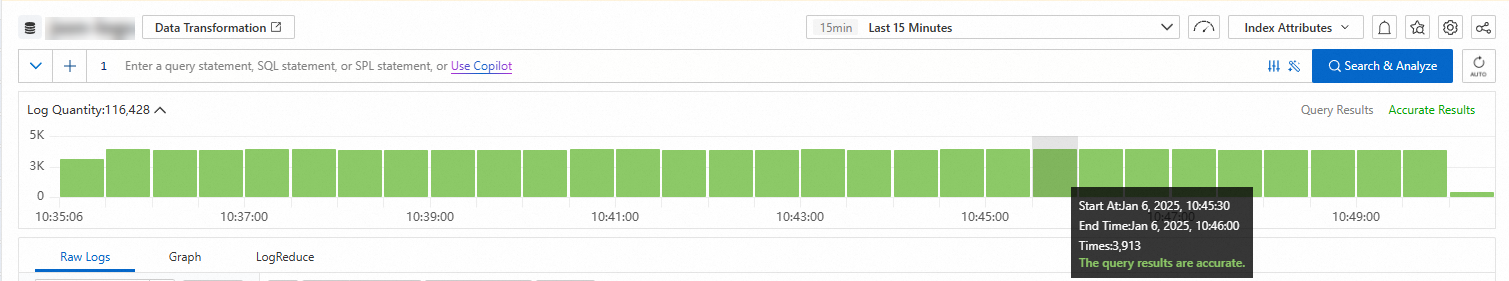
Passe o mouse sobre um bloco verde para ver seu intervalo de tempo e contagem de ocorrências.
Clique duas vezes em um bloco verde para detalhar uma granularidade de tempo mais fina. Os resultados desse intervalo aparecem na aba Raw Logs.
Logs brutos
-
Detalhes do log
Clique em Table ou Raw Data para alternar o formato de exibição do log.
 > Download Log: Baixe logs para o seu computador. Baixe logs.
 > JSON Settings: Defina o tipo de exibição e o nível para logs JSON.
- > Event Settings: Configure eventos para logs brutos.
 : Copie o conteúdo do log.
 : Resuma informações e identifique erros no conteúdo do log usando o SLS Copilot.
 : Visualize uma entrada de log em contexto dentro de seu arquivo original. Disponível apenas para logs coletados pelo Logtail. Contextual query.
 : Monitore logs em tempo real e extraia informações importantes. Disponível apenas para logs coletados pelo Logtail. LiveTail.
-
Campos exibidos
Na seção Displayed Fields, clique em o ícone
 ao lado de um campo para removê-lo de Displayed Fields. O campo deixará de aparecer nos logs à direita.
 : Salve a seleção atual de campos como favorita. Após configurar os campos a serem exibidos na Área 5, selecione uma visualização salva na lista suspensa acima da Área 4.
 > Tag Settings: Defina um campo como tag de sistema.
- > Alias: Quando ativado, os nomes dos campos são substituídos por seus aliases. Campos sem alias mantêm seus nomes originais. Configure aliases de campo em Crie índices.
-
Campos indexados
Na seção Indexed Fields, clique em o ícone
 ao lado de um campo para adicioná-lo a Displayed Fields. O campo passará a aparecer nos logs à direita.
 : Visualize a Basic Distribution e as Statistical Metrics do campo. Field settings.
Gráfico
Um gráfico renderiza a saída visual de uma instrução de consulta e análise. Simple Log Service oferece suporte a tabelas, gráficos de linhas, gráficos de colunas, entre outros. Statistical charts. Visualize os resultados na aba Graph.
Outros recursos nesta aba:
Add to New Dashboard: Salve resultados de consulta e análise como um gráfico em um painel para monitoramento em tempo real. Clique em Add to New Dashboard para adicionar um gráfico. Visualization overview.
Save as Scheduled SQL Job: Analise dados periodicamente, armazene resultados agregados e filtre ou projete campos. Scheduled SQL.
Interaction Occurrences: Detalhe os dados ajustando a hierarquia de dimensões e a granularidade da análise. Add an interaction to a dashboard for drill-down analysis.
LogReduce
Na aba LogReduce, clique em Enable LogReduce para agregar logs altamente semelhantes durante a coleta. LogReduce.
Aprimoramento de SQL
Clique em o ícone  no canto superior direito para ativar o Dedicated SQL na sessão atual. O Dedicated SQL aloca recursos computacionais adicionais para analisar volumes maiores de dados por consulta. Para ativar o Dedicated SQL por padrão: High-performance, fully accurate query and analysis (Dedicated SQL).
Alertas
Clique em o ícone  no canto superior direito e selecione Save as Alert para criar uma regra de alerta baseada nos resultados da consulta e análise. Get started with alerting.
Pesquisa salva
Clique em o ícone  no canto superior direito para usar a opção Save as Saved Search na instrução atual de consulta e análise. Use pesquisas salvas para reexecutar rapidamente consultas frequentes. Saved Search.
Compartilhar
Clique em o ícone  no canto superior direito para copiar e compartilhar a URL da página atual. Embed and share console pages.
Transformação de dados
Clique em Data Transformation no canto superior esquerdo para abrir a página de transformação de dados. Normalize, extraia, limpe, filtre e distribua dados entre vários Logstores. Crie uma tarefa de transformação de dados (nova versão).