Por padrão, ao montar um sistema de arquivos do File Storage NAS (NAS) em uma instância do Elastic Compute Service (ECS), ambos devem residir na mesma Virtual Private Cloud (VPC), na mesma região e pertencer à mesma conta Alibaba Cloud. Se a instância ECS e o sistema de arquivos NAS estiverem implantados em VPCs diferentes, mas na mesma região e sob a mesma conta Alibaba Cloud, use o Cloud Enterprise Network (CEN) para estabelecer uma conexão privada entre eles. Assim, você pode montar o sistema de arquivos NAS entre VPCs na mesma região. Este tópico descreve como usar o CEN para montar um sistema de arquivos entre VPCs na mesma região.
Descrição do recurso
O CEN é uma rede de alta disponibilidade construída sobre a rede privada global da Alibaba Cloud. Ele usa transit routers (TR) para estabelecer conexões entre regiões e VPCs, permitindo que as VPCs se comuniquem com data centers e formem redes corporativas flexíveis, confiáveis e de nível empresarial na cloud.
Os transit routers estão disponíveis em duas edições: Basic Edition e Enterprise Edition. A Enterprise Edition é uma versão aprimorada da Basic Edition e oferece todos os recursos desta. Além disso, a Enterprise Edition suporta políticas de roteamento personalizadas. Para mais informações, consulte How transit routers work. Para detalhes sobre as regiões compatíveis com cada edição de transit router, consulte Supported regions and zones for Transit Router.
Cenário de exemplo
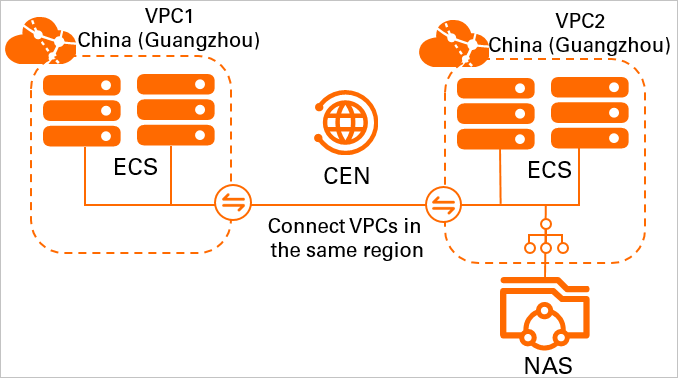
Uma empresa possui duas VPCs criadas na região China (Guangzhou), com instâncias ECS implantadas em cada uma delas. Um sistema de arquivos NAS foi criado na VPC 2. Como as duas VPCs não se comunicam diretamente, a instância ECS na VPC 1 precisa acessar o sistema de arquivos NAS na VPC 2 para atender a requisitos de negócios.
Use o CEN para conectar as duas VPCs ao transit router da Basic Edition na região China (Guangzhou). Em seguida, monte o sistema de arquivos NAS na instância ECS para permitir o acesso entre VPCs.
A tabela a seguir lista os blocos CIDR atribuídos às VPCs. Certifique-se de que esses blocos não se sobreponham.
|
Instância de rede |
Bloco CIDR |
Região |
Endereço IP da instância ECS |
|
VPC 1 |
|
China (Guangzhou) |
192.168.0.239 |
|
VPC 2 |
|
China (Guangzhou) |
10.0.0.97 |
Pré-requisitos
Duas VPCs foram criadas na região China (Guangzhou) e uma instância ECS foi provisionada em cada VPC. Para mais informações, consulte Create a VPC with an IPv4 CIDR block.
Verifique as regras de grupo de segurança aplicadas às instâncias ECS nas duas VPCs. Certifique-se de que essas regras permitem a comunicação entre as VPCs. Para mais informações, consulte View security group rules e Add a security group rule.
Uma instância CEN foi criada em sua conta Alibaba Cloud. Existe um transit router da Basic Edition na região China (Guangzhou) dessa instância CEN. Caso não possua um transit router da Basic Edition, use um da Enterprise Edition. Para mais informações, consulte Connect cloud and on-premises networks.
Um sistema de arquivos NAS foi criado na VPC 2. Para mais informações, consulte Create a file system.
Etapa 1: Conectar as VPCs ao transit router
Conecte as VPCs ao transit router na região China (Guangzhou). Assim, as VPCs aprendem rotas automaticamente entre si para estabelecer a comunicação de rede.
Na página Instances, clique em ID da instância CEN.
Na aba , clique em aba Transit Router. Clique em Create Connection na coluna Actions do transit router na região correspondente.
-
Na página Connection with Peer Network Instance, configure os parâmetros a seguir e clique em OK.
Instance Type: Selecione Virtual Private Cloud (VPC).
Region: Selecione a região onde a instância de rede está implantada. Neste exemplo, selecione China (Guangzhou).
Transit Router: O sistema cria automaticamente um transit router na região selecionada.
Resource Owner ID: Selecione a conta Alibaba Cloud à qual a VPC pertence. Neste exemplo, selecione Current Account.
Network Instance: Selecione o ID da instância de rede. Neste exemplo, selecione VPC 1.
-
Repita a Etapa 3 para conectar a VPC 2 ao transit router na região China (Guangzhou).
Após conectar ambas as VPCs ao transit router, elas aprendem rotas automaticamente entre si. Gerencie as rotas das VPCs no console VPC. Para mais informações, consulte Create and manage a route table.
As entradas de rota dinâmicas na tabela de rotas da VPC 1 contêm uma rota cujo bloco CIDR de destino é
10.0.0.0/24, com Status Available, Type definido como CEN e Description como Propagated from CEN, indicando que a entrada de rota foi propagada automaticamente pelo CEN.
Etapa 2: Testar a conectividade de rede
Depois que a VPC 1 e a VPC 2 forem conectadas ao transit router, elas poderão se comunicar. Neste exemplo, usamos a VPC 1 para testar a conectividade de rede entre a VPC 1 e a VPC 2.
Faça login em uma instância ECS na VPC 1. Para mais informações, consulte Connection method overview.
-
Na instância ECS, execute o comando ping para verificar se a VPC 1 consegue se comunicar com a VPC 2.
NotaNeste exemplo, a VPC 1 executa o sistema operacional Alibaba Cloud Linux. Para saber como usar o comando ping em outros sistemas operacionais, consulte o manual do sistema operacional utilizado.
Antes de executar o comando
ping, verifique a regra do grupo de segurança da sua instância ECS. Certifique-se de que o protocolo ICMP esteja habilitado e que o endereço IP ou bloco CIDR tenha sido adicionado à regra do grupo de segurança. Para mais informações, consulte View security group rules e Add a security group rule.
ping <IP address of the ECS instance in VPC 2>O pacote de resposta echo a seguir indica que a VPC 1 e a VPC 2 conseguem se comunicar.
[root@VPC1 ~]# ping 10.0.0.97
PING 10.0.0.97 (10.0.0.97) 56(84) bytes of data.
64 bytes from 10.0.0.97: icmp_seq=1 ttl=64 time=0.277 ms
64 bytes from 10.0.0.97: icmp_seq=2 ttl=64 time=0.217 ms
64 bytes from 10.0.0.97: icmp_seq=3 ttl=64 time=0.242 ms
64 bytes from 10.0.0.97: icmp_seq=4 ttl=64 time=0.211 ms
^Z
[2]+  Stopped                 ping 10.0.0.97
[root@VPC1 ~]#
Etapa 3: Montar o sistema de arquivos
Antes de montar um sistema de arquivos, certifique-se de que o bloco CIDR correspondente esteja configurado na regra do grupo de permissões. Caso contrário, o sistema de arquivos não poderá ser acessado. Para mais informações, consulte Manage permission groups.
Após concluir as configurações anteriores, monte o sistema de arquivos em uma instância ECS entre VPCs.
Para obter informações sobre como montar um sistema de arquivos Network File System (NFS) em uma instância ECS Linux, consulte Mount an NFS file system on a Linux ECS instance.
Para obter informações sobre como montar um sistema de arquivos Server Message Block (SMB) em uma instância ECS Windows, consulte Mount an SMB file system on a Windows ECS instance.
Referências
Também é possível usar o PrivateLink para montar um sistema de arquivos entre VPCs na mesma região. A diferença é que não há necessidade de transferir dados pela Internet. Para mais informações, consulte Mount a NAS across same-region VPCs via PrivateLink.
Para saber como montar um sistema de arquivos entre regiões ou contas diferentes, consulte Mounting NAS across accounts and regions with CEN.
Para instruções sobre como montar um sistema de arquivos em um data center on-premises, consulte Access file systems in on-premises data centers.
Para detalhes sobre como migrar dados de um sistema de armazenamento on-premises ou bucket OSS para um sistema de arquivos NAS, consulte Data migration.