Por padrão, a montagem de um sistema de arquivos NAS só é possível em uma instância ECS que esteja na mesma conta, região e VPC. Caso sua instância ECS e o sistema de arquivos NAS estejam em contas, regiões ou VPCs diferentes, utilize o Cloud Enterprise Network (CEN) para estabelecer uma conexão privada entre eles. Este tópico descreve como usar o Alibaba Cloud CEN para montar um sistema de arquivos entre contas, regiões e VPCs.
Recursos
O Cloud Enterprise Network (CEN) é uma rede de alta disponibilidade construída sobre a rede global privada da Alibaba Cloud. O CEN utiliza um Transit Router (TR) para estabelecer conectividade privada entre VPCs de diferentes regiões e entre VPCs e data centers on-premises. Isso permite criar uma rede corporativa em cloud flexível, confiável e de grande escala.
O TR está disponível nas edições Basic e Enterprise. A edição Enterprise é uma versão atualizada da edição Basic. Além de todos os recursos da edição Basic, a edição Enterprise oferece suporte a políticas de roteamento flexíveis. Para mais informações, consulte {{XREF_0}}. Para verificar as regiões que oferecem suporte a cada edição do TR, consulte {{XREF_1}}.
Cenário de exemplo
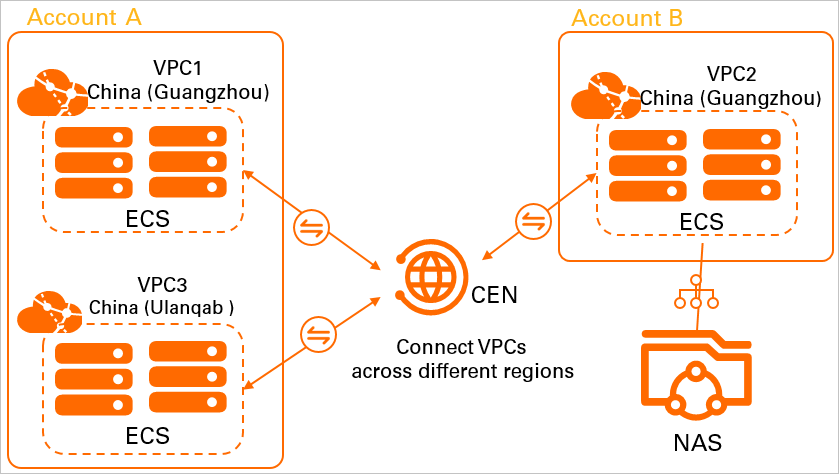
Uma empresa utiliza a Conta A para criar a VPC1 na região China (Guangzhou) e a VPC3 na região China (Ulanqab). A mesma empresa usa a Conta B para criar a VPC2 e um sistema de arquivos NAS na região China (Guangzhou). Existem serviços implantados em instâncias ECS nas três VPCs, mas essas VPCs estão isoladas entre si. Devido ao crescimento dos negócios, as instâncias ECS da Conta A agora precisam montar e acessar o sistema de arquivos NAS.
A empresa pode usar o CEN para conectar a VPC1 e a VPC2 à instância do TR Basic Edition pertencente à Conta A na região China (Guangzhou), e conectar a VPC3 à instância do TR Basic Edition pertencente à Conta A na região China (Ulanqab). Em seguida, por meio de um plano de largura de banda e de uma conexão inter-regional, a empresa habilita a comunicação de rede entre as regiões China (Guangzhou) e China (Ulanqab) sob a Conta A. Isso permite que as três VPCs se comuniquem entre si, possibilitando que as instâncias ECS montem e acessem o sistema de arquivos NAS.
A tabela a seguir resume o planejamento de rede para as três VPCs neste exemplo. Ao planejar sua rede, certifique-se de que os blocos CIDR das VPCs que precisam se comunicar não se sobreponham.
|
Item |
VPC1 |
VPC2 |
VPC3 |
|
Blocos CIDR da instância de rede |
|
|
|
|
Regiões da instância de rede |
China (Guangzhou) |
China (Guangzhou) |
China (Ulanqab) |
|
Conta proprietária da instância de rede |
Conta A |
Conta B |
Conta A |
|
Endereço IP da instância ECS |
192.168.0.239 |
10.0.0.121 |
172.16.0.201 |
Pré-requisitos
Você utilizou a Conta A para criar uma VPC na região China (Guangzhou) e outra na região China (Ulanqab). Também utilizou a Conta B para criar uma VPC na região China (Guangzhou). Serviços estão implantados em instâncias ECS em todas as três VPCs. Para mais informações, consulte {{XREF_2}}.
Você conhece as regras de grupo de segurança aplicáveis às instâncias ECS nas três VPCs e garantiu que essas regras permitam o acesso mútuo entre os recursos das VPCs. Para mais informações, consulte {{XREF_3}} e {{XREF_4}}.
Você utilizou a Conta A para criar uma instância CEN, e existem TRs Basic Edition para essa instância CEN nas regiões China (Guangzhou) e China (Ulanqab). Se não houver nenhuma instância de TR Basic Edition em sua conta, utilize um TR Enterprise Edition para este cenário. Para mais informações, consulte {{XREF_5}}.
Você utilizou a Conta B para criar um sistema de arquivos na região China (Guangzhou). Para mais informações, consulte {{XREF_6}}.
Etapa 1: Autorizar a VPC entre contas
Antes de conectar a VPC2, que pertence à Conta B, ao transit router da Conta A, é necessário conceder as permissões exigidas à Conta A. Caso contrário, o transit router da Conta A não conseguirá se conectar à VPC2.
Faça login no VPC console com a Conta B.
Na barra de navegação superior, selecione a região onde a VPC2 está implantada. Neste exemplo, China (Guangzhou) está selecionada.
Na página VPC, localize e clique no ID da VPC2.
Clique na aba Cross-account Authorization e, em seguida, clique em Cross-account Authorization.
-
Na caixa de diálogo Attach to CEN, configure os parâmetros a seguir e clique em OK.
Parâmetro
Descrição
Peer Account UID
O ID da conta Alibaba Cloud (conta principal) proprietária da instância TR.
Neste exemplo, corresponde ao ID da Conta A.
Peer CEN Instance ID
O ID da instância CEN à qual a instância TR pertence.
Neste exemplo, corresponde ao ID da instância CEN na Conta A.
Payer
Selecione a conta responsável pelo pagamento das taxas.
CEN Instance Owner (padrão): A conta proprietária da instância TR paga as taxas de conexão e processamento de tráfego da instância VPC.
VPC Users: A conta proprietária da instância VPC paga as taxas de conexão e processamento de tráfego da instância VPC.
Este exemplo utiliza o valor padrão.
NotaAo usar uma instância de TR Basic Edition para conectar uma instância VPC, não há geração de taxas de conexão ou processamento de tráfego, e este parâmetro não tem efeito.
Etapa 2: Conectar as instâncias VPC
Após a Conta B autorizar a conexão, faça login na Conta A para conectar a VPC1, a VPC2 e a VPC3 à instância TR.
Faça login no CEN console usando a Conta A.
Na página CEN Instance, clique no ID da instância CEN desejada.
-
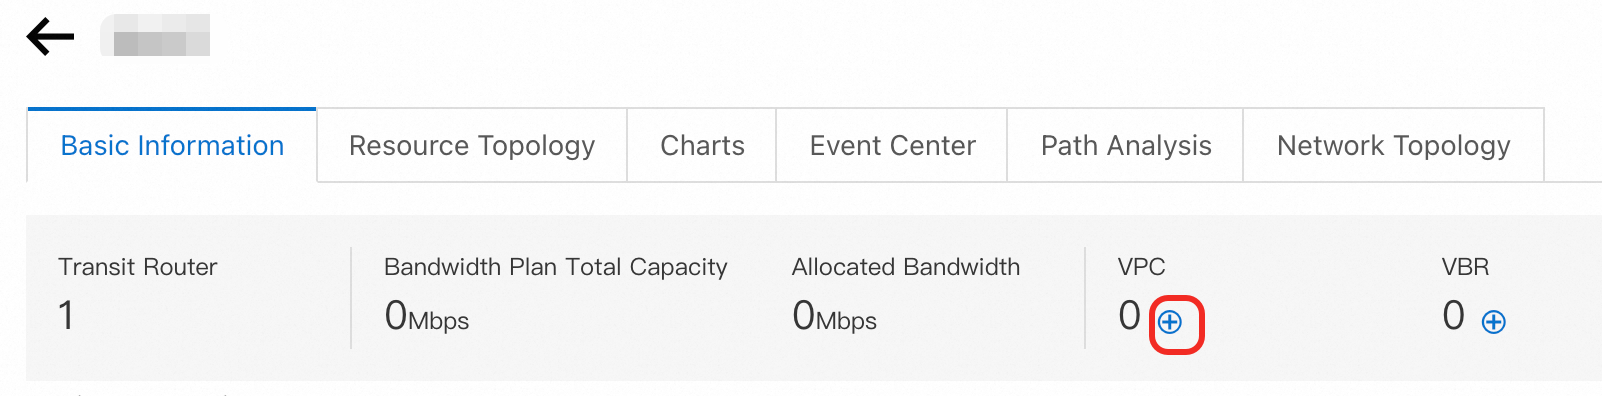
Na aba Basic Information, clique em
 na seção VPC.
-
Na página Connection with Peer Network Instance, configure os parâmetros a seguir e clique em OK:
Network Type: Selecione o tipo de instância de rede que você deseja anexar.
Region: Selecione a região onde a instância de rede está implantada.
Transit Router: O transit router na região selecionada é exibido automaticamente.
Resource Owner ID: Selecione a conta Alibaba Cloud à qual a instância de rede pertence.
Network Instance: Selecione o ID da instância de rede que você deseja anexar.
O sistema conecta a VPC1, a VPC2 e a VPC3 ao transit router pertencente à Conta A com base nas configurações anteriores. A tabela a seguir lista as configurações de cada VPC.
Parâmetro
VPC1
VPC2
VPC3
Network Type
VPC
VPC
VPC
Region
China (Guangzhou)
China (Guangzhou)
China (Ulanqab)
Resource Owner ID
Current Account
Different Account
Se você selecionar Different Account, deverá especificar o ID da Conta B.
Current Account
Network Instance
VPC1
VPC2
VPC3
Após concluir as etapas anteriores, a VPC1, a VPC2 e a VPC3 aprendem rotas automaticamente entre si. A VPC1 e a VPC2 podem se comunicar mutuamente. Conexões inter-regionais são estabelecidas entre a VPC1 e a VPC3, e entre a VPC2 e a VPC3. Por padrão, o CEN fornece 1 Kbit/s de largura de banda para testes de conectividade (endereços IPv4). Essa largura de banda destina-se apenas a testes e não suporta conexões inter-regionais de nível de serviço. Por exemplo, crie uma ECS em cada VPC e execute o comando
pingnas instâncias ECS para testar a conectividade.
Etapa 3: Adquirir um plano de largura de banda
Para estabelecer conexões entre a VPC1 e a VPC3, e entre a VPC2 e a VPC3, adquira um plano de largura de banda que forneça capacidade para conexões inter-regionais.
Faça login no CEN console usando a Conta A.
Na página CEN Instance, clique no ID da instância CEN desejada.
-
Na página de detalhes da instância, acesse Basic Settings > > > Bandwidth Plans
e clique em Purchase Bandwidth Plan (Subscription).
-
Defina os seguintes parâmetros para o plano de largura de banda, clique em Buy Now e conclua o pagamento.
Parâmetro
Descrição
CEN
Selecione a instância CEN para a qual você está adquirindo o plano de largura de banda.
Após a conclusão do pagamento, o plano de largura de banda é vinculado automaticamente a esta instância CEN.
Neste exemplo, selecione a instância CEN sob a Conta A.
Area A
Selecione a área onde uma das instâncias de rede conectadas está localizada.
Neste exemplo, selecione Mainland China.
NotaNão é possível alterar as áreas conectadas após a criação do plano de largura de banda.
Para mais informações sobre as áreas e regiões suportadas pelos planos de largura de banda, consulte {{XREF_7}}.
Area B
Selecione a área onde a outra instância de rede conectada está localizada.
Neste exemplo, selecione Mainland China.
Billing Method
O método de faturamento do plano de largura de banda. O padrão é Pay-By-Bandwidth.
Para mais informações, consulte {{XREF_8}}.
Bandwidth
Selecione um valor de largura de banda para o plano de acordo com as necessidades do seu negócio. Unidade: Mbps.
Bandwidth Plan Name
Insira um nome para o plano de largura de banda.
Subscription Duration
Selecione uma duração de assinatura para o plano de largura de banda.
Marque Auto-renewal para ativar a renovação automática do plano de largura de banda.
Resource Group
Selecione o Resource Group ao qual o plano de largura de banda pertence.
Este parâmetro só pode ser configurado ao adquirir um Plano de Largura de Banda da China continental para a China continental.
Etapa 4: Criar uma conexão inter-regional
Faça login no CEN console usando a Conta A.
Na página CEN Instance, clique no ID da instância CEN desejada.
Acesse a aba e clique em Allocate Bandwidth for Inter-region Communication.
-
Na página Connection with Peer Network Instance, configure a conexão inter-regional e clique em OK.
Parâmetro
Descrição
Network Type
Selecione Inter-region Connection.
Region
Uma região para conectar.
Neste exemplo, selecione China (Guangzhou).
Transit Router
O sistema exibe automaticamente o ID da instância TR na região atual.
Peer Region
A outra região para conectar.
Neste exemplo, selecione China (Ulanqab).
Transit Router
O sistema exibe automaticamente o ID da instância TR na região atual.
Bandwidth Plan
Selecione a instância do plano de largura de banda vinculada à instância CEN.
Bandwidth
Insira a largura de banda para a conexão inter-regional. Unidade: Mbps.
Etapa 5: Testar a conectividade de rede
Após concluir as etapas anteriores, a VPC1, a VPC2 e a VPC3 estarão conectadas entre si. Esta seção descreve como testar a conectividade de rede entre as VPCs.
Neste exemplo, as instâncias ECS na VPC1, VPC2 e VPC3 executam o sistema operacional Alibaba Cloud Linux. Para mais informações sobre como usar o comando ping em outros sistemas operacionais, consulte o manual do sistema operacional que você utiliza.
-
Teste a conectividade de rede entre a VPC1 e a VPC2.
Faça login em uma instância ECS na VPC 1. Para mais informações, consulte {{XREF_9}}.
-
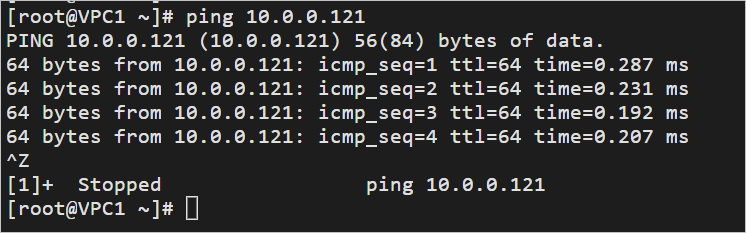
Na instância ECS, execute o comando ping para testar se é possível acessar a instância ECS na VPC2.
ping
O pacote de resposta de eco a seguir indica que a VPC1 consegue se comunicar com a VPC2.
-
Teste a conectividade de rede entre a VPC1 e a VPC3.
Faça login em uma instância ECS na VPC 3.
-
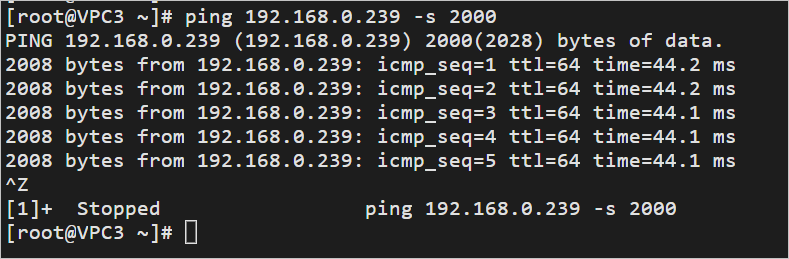
Na instância ECS, execute o comando ping para testar se é possível acessar uma instância ECS na VPC1.
O pacote de resposta de eco a seguir indica que a VPC1 consegue se comunicar com a VPC3.
-
Teste a conectividade de rede entre a VPC2 e a VPC3.
Faça login em uma instância ECS na VPC 3.
-
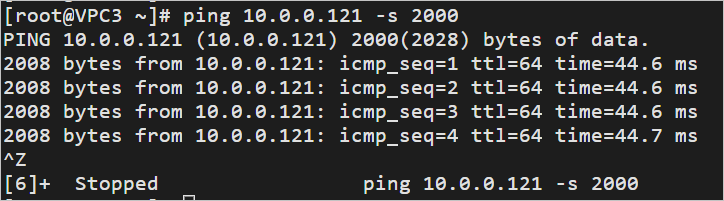
Na instância ECS, execute o comando ping para testar se é possível acessar uma instância ECS na VPC2.
O pacote de resposta de eco a seguir indica que a VPC2 consegue se comunicar com a VPC3.
Etapa 6: Montar o sistema de arquivos
Após configurar a instância CEN, monte o sistema de arquivos entre contas e regiões.
Para montar um sistema de arquivos que utiliza o protocolo NFS em um sistema Linux, consulte {{XREF_13}}.
Para montar um sistema de arquivos que utiliza o protocolo SMB em um sistema Windows, consulte {{XREF_14}}.
Documentos relacionados
Para montar um sistema de arquivos NAS entre VPCs, utilize PrivateLink ou CEN. Para mais informações, consulte {{XREF_15}} ou {{XREF_16}}.
Para montar e acessar um sistema de arquivos a partir de um data center on-premises, consulte {{XREF_17}}.
Para migrar dados de sistemas on-premises, data centers, dispositivos NAS locais ou OSS para um sistema de arquivos NAS, consulte {{XREF_18}}.