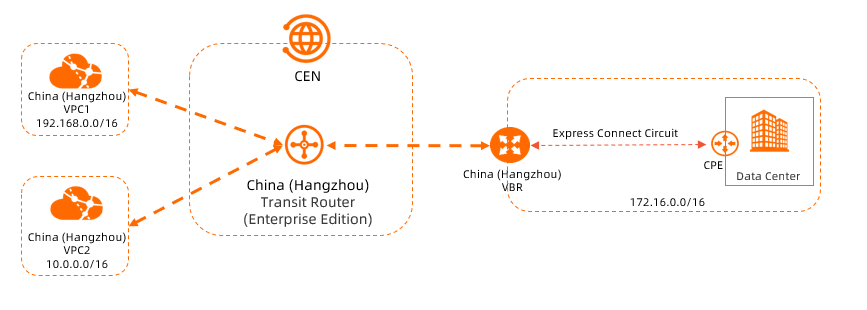
A Cloud Enterprise Network (CEN) conecta um data center local (IDC) a instâncias da Virtual Private Cloud (VPC) Virtual Private Cloud (VPC) na mesma região por meio de um transit router. Este tutorial mostra como conectar um virtual border router (VBR) e duas VPCs a um transit router na região China (Hangzhou) para que o IDC local e as VPCs possam se comunicar e acessar uns aos outros.
Cenário
Uma empresa possui um IDC local em Hangzhou conectado à Alibaba Cloud por meio de um circuito Express Connect e uma instância VBR. A empresa também criou a VPC1 e a VPC2 na região China (Hangzhou). Ambas as VPCs hospedam aplicações em instâncias do Elastic Compute Service (ECS). O IDC local não consegue se comunicar com as VPCs, e as duas VPCs não conseguem se comunicar entre si. Para apoiar o crescimento dos negócios, a empresa precisa que esses recursos se comuniquem e acessem uns aos outros.
A empresa usa a CEN para conectar a VPC1, a VPC2 e a instância VBR a um transit router Enterprise Edition na região China (Hangzhou). Este tutorial aborda apenas o cenário de mesma região, no qual o IDC local já está conectado à Alibaba Cloud por meio de um circuito Express Connect e uma instância VBR.
Pré-requisitos
Um circuito Express Connect e um VBR que conectam o IDC local à Alibaba Cloud. Para obter instruções, consulte Access an ECS instance from an on-premises data center via an express connect circuit.
-
Duas VPCs na região China (Hangzhou), ambas hospedando aplicações em instâncias ECS. Para obter mais informações, consulte VPCs and vSwitches.
vSwitches suficientes implantados em cada VPC nas zonas do transit router Enterprise Edition. Cada vSwitch possui pelo menos um endereço IP disponível.
Se o transit router não oferecer suporte à zona onde seus recursos de nuvem existentes estão localizados, mas other supported zones estiverem disponíveis na mesma região, você ainda poderá conectar os recursos de nuvem a outras instâncias de rede. Crie um vSwitch em uma zona com suporte e, em seguida, connect the VPC to the transit router usando esse vSwitch.
-
Regras de grupo de segurança aplicadas às instâncias ECS em ambas as VPCs e regras de controle de acesso aplicadas aos servidores do IDC local, que permitem o acesso a recursos entre as VPCs e entre as VPCs e o IDC local. Revise essas regras antes de iniciar este tutorial. Para obter mais informações, consulte Security groups.
Certifique-se de que os blocos CIDR das redes que precisam se comunicar não se sobreponham. A tabela a seguir mostra o planejamento de rede para as duas VPCs, a instância VBR e o IDC local.
Propriedade | VPC1 | VPC2 | VBR | IDC local |
Região da instância de rede | China (Hangzhou) | China (Hangzhou) | China (Hangzhou) | Hangzhou |
Planejamento CIDR da instância de rede |
|
|
| Bloco CIDR da rede local: 172.16.0.0/16 |
Zona dos vSwitches da instância de rede |
|
| Não aplicável | Não aplicável |
Endereço IP do servidor | Endereço IP do ECS1: 192.168.20.161 | Endereço IP do ECS2: 10.0.0.33 | Não aplicável | Endereço IP do servidor local: 172.16.0.89 |
As conexões de instância de rede criadas neste tutorial usam o método de cobrança Pay-As-You-Go por padrão.
Processo de configuração
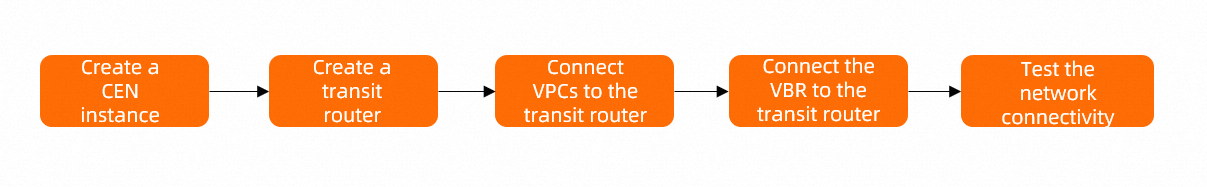
Este tutorial possui cinco etapas. O diagrama a seguir mostra a ordem em que você as conclui.
Etapa 1: Criar uma instância CEN
Uma instância CEN é o recurso fundamental para criar e gerenciar uma rede integrada. Crie uma instância CEN antes de ativar a conectividade de rede.
Faça login no CEN console.
Na página Instances, clique em Create CEN Instance.
-
Na caixa de diálogo Create CEN Instance, defina as seguintes configurações e clique em OK.
Name: Insira um nome para a instância CEN.
Description: Insira uma descrição para a instância CEN.
Resource Group: Selecione o grupo de recursos ao qual a instância CEN pertence. Deixe esta configuração desmarcada neste exemplo. Após a criação da instância CEN, ela pertencerá ao grupo de recursos padrão.
-
Tag: Insira tags para a instância CEN. Deixe esta configuração em branco neste exemplo.
A instância CEN aparece na lista de instâncias CEN.
Etapa 2: Criar uma instância de transit router
Antes de conectar instâncias de rede, crie uma instância de transit router na região onde as instâncias de rede estão localizadas.
Faça login no CEN console.
Na página CEN Instance, selecione a instância CEN criada na Etapa 1 e clique no ID da instância CEN.
Na aba Basic Settings > Transit Router, clique em Create Transit Router.
-
Na caixa de diálogo Create Transit Router, configure a instância do transit router e clique em OK.
Configuração
Descrição da configuração
Configuração
Region
Selecione a região onde a instância do transit router reside.
Neste exemplo, selecione a região China (Hangzhou).
Edition
A edição da instância do transit router.
O sistema determina e exibe automaticamente a edição da instância do transit router para a região atual.
Enable Multicast
Especifique se deseja ativar o multicast para a instância do transit router.
Mantenha o valor padrão, que não ativa o multicast, neste exemplo.
Name
Insira um nome para a instância do transit router.
Insira um nome personalizado para a instância do transit router.
Description
Insira uma descrição para a instância do transit router.
Insira uma descrição personalizada para a instância do transit router.
Tag
Insira tags para a instância do transit router.
Deixe esta configuração em branco neste exemplo.
Transit Router CIDR
Insira um bloco CIDR para o transit router. Para obter mais informações, consulte .
Nenhum bloco CIDR de transit router é necessário neste exemplo.
A instância do transit router aparece na aba Basic Information > Transit Router.
Etapa 3: Conectar instâncias VPC
Conecte a VPC1 e a VPC2 à instância do transit router na região China (Hangzhou).
Na página CEN Instance, clique no ID da instância CEN criada na Etapa 1.
Acesse a aba , localize o transit router que deseja gerenciar e clique em Create Connection na coluna Actions.
-
Na página Create Intra-Region Connection, defina as seguintes configurações e clique em OK.
A tabela a seguir descreve as configurações e os valores de parâmetros para a VPC1 e a VPC2. Use os valores da tabela para conectar a VPC1 e a VPC2 à instância do transit router separadamente.
NotaDurante esta operação, o sistema cria automaticamente uma função vinculada ao serviço chamada AliyunServiceRoleForCEN. Essa função permite que a instância do transit router crie ENIs nos vSwitches da VPC. Para obter mais informações, consulte AliyunServiceRoleForCEN.
Configuração
Descrição da configuração
VPC1
VPC2
Instance Type
Selecione o tipo de instância de rede a ser conectada.
Virtual Private Cloud (VPC)
Virtual Private Cloud (VPC)
Region
Selecione a região onde a instância de rede a ser conectada reside.
China (Hangzhou)
China (Hangzhou)
Transit Router
O sistema exibe automaticamente o ID da instância do transit router criada nesta região.
O sistema exibe o ID da instância do transit router automaticamente.
O sistema exibe o ID da instância do transit router automaticamente.
Account
Selecione o tipo de conta ao qual a instância de rede a ser conectada pertence.
Current Account
Current Account
Billing Method
O valor padrão é Pay-As-You-Go. Para regras de cobrança pay-as-you-go, consulte .
Mantenha o valor padrão.
Mantenha o valor padrão.
Attachment Name
Insira um nome para a conexão da instância de rede.
VPC1-test
VPC2-test
Tag
Adicione tags à conexão da instância de rede.
Deixe esta configuração em branco neste exemplo.
Deixe esta configuração em branco neste exemplo.
Network Instance
Selecione a instância de rede a ser conectada.
Selecione VPC1.
Selecione VPC2.
vSwitch
Selecione uma instância vSwitch em uma zona suportada pelo transit router. Se você tiver instâncias vSwitch em múltiplas zonas suportadas pelo transit router, poderá selecionar múltiplas zonas e um vSwitch em cada zona para habilitar a recuperação de desastres em nível de zona.
Zona H: Selecione vSwitch 1 - Zona I: Selecione vSwitch 2
Zona H: Selecione vSwitch 1 - Zona I: Selecione vSwitch 2
Advanced Settings
O sistema seleciona os três recursos avançados a seguir por padrão. Você pode desmarcar uma ou mais configurações conforme necessário.
Automatically Associate with the Transit Router System Route Table
Quando este recurso está ativado, a conexão VPC é automaticamente associada à tabela de rotas do sistema do transit router. O transit router encaminha o tráfego da instância VPC consultando a tabela de rotas do sistema.
Automatically Propagate System Routes to the Transit Router System Route Table
Quando este recurso está ativado, as instâncias VPC propagam suas rotas de sistema para a tabela de rotas do sistema do transit router para habilitar a conectividade entre instâncias de rede.
Auto-add transit router routes to all VPC route tables
Quando este recurso está ativado, o sistema adiciona automaticamente três entradas de rota, 10.0.0.0/8, 172.16.0.0/12 e 192.168.0.0/16, a todas as tabelas de rotas da instância VPC. Seus próximos saltos apontam para a conexão VPC e direcionam o tráfego da instância VPC para o transit router. Por padrão, o transit router não propaga rotas para instâncias VPC. Se a instância VPC requer comunicação IPv6, você deve ativar o IPv6 para a conexão VPC ou adicionar manualmente entradas de rota IPv6 que apontem para a conexão VPC na tabela de rotas da instância VPC, após criar a conexão VPC. Caso contrário, o tráfego IPv6 da instância VPC não poderá entrar no transit router.
Clique em Return to the List para retornar à página de detalhes da instância CEN. As conexões VPC1 e VPC2 aparecem na página de detalhes da instância CEN.
Etapa 4: Conectar a instância VBR
Conecte a instância VBR na região China (Hangzhou) à mesma instância do transit router.
Na página CEN Instance, clique no ID da instância CEN criada na Etapa 1.
Acesse a aba , localize o transit router que deseja gerenciar e clique em Create Connection na coluna Actions.
-
Na página Create Intra-Region Connection, defina as seguintes configurações e clique em OK.
Network Type: Selecione Virtual Border Router (VBR).
Region: Selecione a região onde a instância de rede a ser conectada reside. Neste exemplo, selecione China (Hangzhou).
Transit Router: O sistema exibe automaticamente o ID da instância do transit router criada na região atual.
Account: Selecione o tipo de conta ao qual a instância de rede a ser conectada pertence. Este exemplo usa o valor padrão, Your Account.
Attachment Name: Insira um nome para a conexão da instância de rede. Este exemplo usa VBR.
Tag: Adicione tags à conexão da instância de rede. Deixe esta configuração em branco neste exemplo.
Networks: Selecione o ID da instância de rede a ser conectada. Este exemplo seleciona a instância VBR.
-
Advanced Settings: O sistema seleciona os três recursos avançados a seguir por padrão. Mantenha as configurações padrão neste exemplo.
Associate with Default Route Table of Transit Router: Quando este recurso está ativado, a conexão VBR é automaticamente associada à tabela de rotas do sistema do transit router. O transit router encaminha o tráfego da instância VBR consultando a tabela de rotas do sistema.
Propagate system routes to transit router route table: A instância VBR propaga suas rotas de sistema para a tabela de rotas do sistema do transit router para habilitar a conectividade entre instâncias de rede.
Propagate Routes to VBR: Quando este recurso está ativado, o sistema publica automaticamente as rotas na tabela de rotas do transit router associada à conexão VBR para a instância VBR.
Clique em Return to the List para retornar à página de detalhes da instância CEN. A conexão VBR aparece na página de detalhes da instância CEN.
Etapa 5: Testar a conectividade
Após concluir as operações anteriores, a VPC1, a VPC2 e o IDC local podem se comunicar entre si. Use as etapas a seguir para testar a conectividade entre as VPCs e entre as VPCs e o IDC local.
Antes de testar a conectividade, certifique-se de que as regras do grupo de segurança do ECS permitem acesso ICMP. Para obter instruções, consulte View security group rules e Add a security group rule.
-
Teste a conectividade entre a VPC1 e a VPC2.
Faça login na instância ECS na VPC1. Para obter instruções, consulte ECS remote connection guide.
-
Execute o comando
pingna instância ECS na VPC1 para acessar a instância ECS na VPC2.ping <IP address of the ECS instance in VPC2>[root@VPC1 ~]# ping 10.0.0.33 PING 10.0.0.33 (10.0.0.33) 56(84) bytes of data. 64 bytes from 10.0.0.33: icmp_seq=1 ttl=63 time=2.14 ms 64 bytes from 10.0.0.33: icmp_seq=2 ttl=63 time=2.00 ms 64 bytes from 10.0.0.33: icmp_seq=3 ttl=63 time=2.01 ms 64 bytes from 10.0.0.33: icmp_seq=4 ttl=63 time=6.22 ms ^Z [1]+ Stopped ping 10.0.0.33 [root@VPC1 ~]#
-
Teste a conectividade entre a VPC1 e o IDC local.
Faça login na instância ECS na VPC1.
-
Execute o comando
pingna instância ECS na VPC1 para acessar o servidor no IDC local.ping <IP address of the on-premises IDC server>
-
Teste a conectividade entre a VPC2 e o IDC local.
Faça login na instância ECS na VPC2.
-
Execute o comando
pingna instância ECS na VPC2 para acessar o servidor no IDC local.ping <IP address of the on-premises IDC server>
Se você não receber uma resposta, verifique os seguintes itens em ordem:
Verifique se as regras do grupo de segurança do ECS permitem acesso ICMP e se as regras de controle de acesso aplicadas aos servidores do IDC local permitem acesso dos blocos CIDR da VPC.
Verifique se a tabela de rotas do sistema da instância do transit router contém uma entrada de rota para o bloco CIDR de destino. Compare suas entradas de rota com as entradas listadas em Descrição das rotas.
Verifique se a tabela de rotas do VBR contém as entradas de rota publicadas pela instância do transit router.
Descrição das rotas
Neste exemplo, quando a VPC1, a VPC2 e a instância VBR estão conectadas, a CEN distribui e aprende rotas automaticamente para habilitar a comunicação entre as VPCs e entre as VPCs e o IDC local:
A instância do transit router na região China (Hangzhou) aprende automaticamente entradas de rota da VPC1, VPC2 e da instância VBR.
A instância VBR aprende automaticamente entradas de rota para a VPC1 e VPC2 por meio da instância do transit router.
-
A CEN adiciona automaticamente três entradas de rota personalizadas, 10.0.0.0/8, 172.16.0.0/12 e 192.168.0.0/16, às tabelas de rotas do sistema da VPC1 e VPC2. O próximo salto de cada entrada é a conexão VPC, que direciona o tráfego para a instância do transit router.
As duas VPCs enviam tráfego para a instância do transit router por meio dessas três entradas de rota. A instância do transit router possibilita a comunicação entre as VPCs e entre as VPCs e o IDC local.
Você pode visualizar as entradas de rota da instância do transit router, da instância VBR, da VPC1 e da VPC2 no console CEN. Para obter instruções, consulte View route entries (Enterprise Edition) e View routes of a network instance. As seguintes entradas de rota são usadas neste exemplo.
A tabela de rotas do sistema da instância do transit router na região China (Hangzhou) contém as seguintes entradas de rota aprendidas automaticamente:
Bloco CIDR de destino
10.0.0.0/24, próximo salto: conexão VPC2Bloco CIDR de destino
10.0.1.0/24, próximo salto: conexão VPC2Bloco CIDR de destino
172.16.0.0/16, próximo salto: conexão VBRBloco CIDR de destino
172.16.1.0/30, próximo salto: conexão VBRBloco CIDR de destino
192.168.20.0/24, próximo salto: conexão VPC1-
Bloco CIDR de destino
192.168.21.0/24, próximo salto: conexão VPC1A tabela de rotas da VPC1 contém as seguintes entradas de rota:
Bloco CIDR de destino
10.0.0.0/8, tipo de rota: personalizada, próximo salto: conexão VPC1Bloco CIDR de destino
172.16.0.0/12, tipo de rota: personalizada, próximo salto: conexão VPC1Bloco CIDR de destino
192.168.0.0/16, tipo de rota: personalizada, próximo salto: conexão VPC1Bloco CIDR de destino
100.64.0.0/10, tipo de rota: sistemaBloco CIDR de destino
192.168.20.0/24, tipo de rota: sistema-
Bloco CIDR de destino
192.168.21.0/24, tipo de rota: sistemaA tabela de rotas da VPC2 contém as seguintes entradas de rota:
Bloco CIDR de destino
10.0.0.0/8, tipo de rota: personalizada, próximo salto: conexão VPC2Bloco CIDR de destino
172.16.0.0/12, tipo de rota: personalizada, próximo salto: conexão VPC2Bloco CIDR de destino
192.168.0.0/16, tipo de rota: personalizada, próximo salto: conexão VPC2Bloco CIDR de destino
10.0.0.0/24, tipo de rota: sistemaBloco CIDR de destino
10.0.1.0/24, tipo de rota: sistema-
Bloco CIDR de destino
100.64.0.0/10, tipo de rota: sistemaA tabela de rotas do VBR contém as seguintes entradas de rota:
Bloco CIDR de destino
10.0.0.0/24, tipo de rota: CEN, próximo salto: VPC China (Hangzhou)Bloco CIDR de destino
10.0.1.0/24, tipo de rota: CEN, próximo salto: VPC China (Hangzhou)Bloco CIDR de destino
172.16.0.0/16, tipo de rota: personalizada, próximo salto: circuito Express ConnectBloco CIDR de destino
172.16.1.0/30, tipo de rota: personalizada, próximo salto: circuito Express ConnectBloco CIDR de destino
192.168.20.0/24, tipo de rota: CEN, próximo salto: VPC China (Hangzhou)Bloco CIDR de destino
192.168.21.0/24, tipo de rota: CEN, próximo salto: VPC China (Hangzhou)
Perguntas frequentes
Preciso adquirir instâncias ECS na região de trânsito ao conectar um IDC local e uma VPC na nuvem entre regiões?
Não. Por exemplo, um servidor local em Taiwan pode se conectar à região China (Hong Kong) da Alibaba Cloud por meio de um VPN Gateway ou circuito Express Connect próximo. Em seguida, estabeleça uma conexão inter-região entre a VPC em China (Hong Kong) e a VPC em China (Shenzhen) por meio da CEN para permitir que o servidor de Taiwan acesse bancos de dados na nuvem e outros recursos na VPC de Shenzhen.
Neste cenário, a região China (Hong Kong) é a região de trânsito e não requer instâncias ECS. Crie uma VPC e um vSwitch na região de trânsito, como China (Hong Kong), adicione a VPC à instância CEN e configure a conexão inter-região. A CEN completa automaticamente o aprendizado de rotas e o encaminhamento de tráfego, portanto, nenhum recurso de computação precisa ser implantado na região de trânsito.