Use dois circuitos do Express Connect em modo ativo/em espera para conectar um data center on-premises à Alibaba Cloud. Se o circuito ativo falhar, o tráfego será direcionado automaticamente para o circuito em espera.
Cenário
Um data center on-premises se conecta à Alibaba Cloud por meio de circuitos redundantes ativo/em espera do Express Connect.
Uma empresa possui um data center on-premises em Xangai (bloco CIDR 172.16.0.0/12) e uma Virtual Private Cloud (VPC) na região China (Shanghai) (bloco CIDR 192.168.0.0/16). Para eliminar pontos únicos de falha, a empresa usa dois circuitos do Express Connect de provedores diferentes — um ativo e outro em espera — para conectar o data center à Alibaba Cloud.
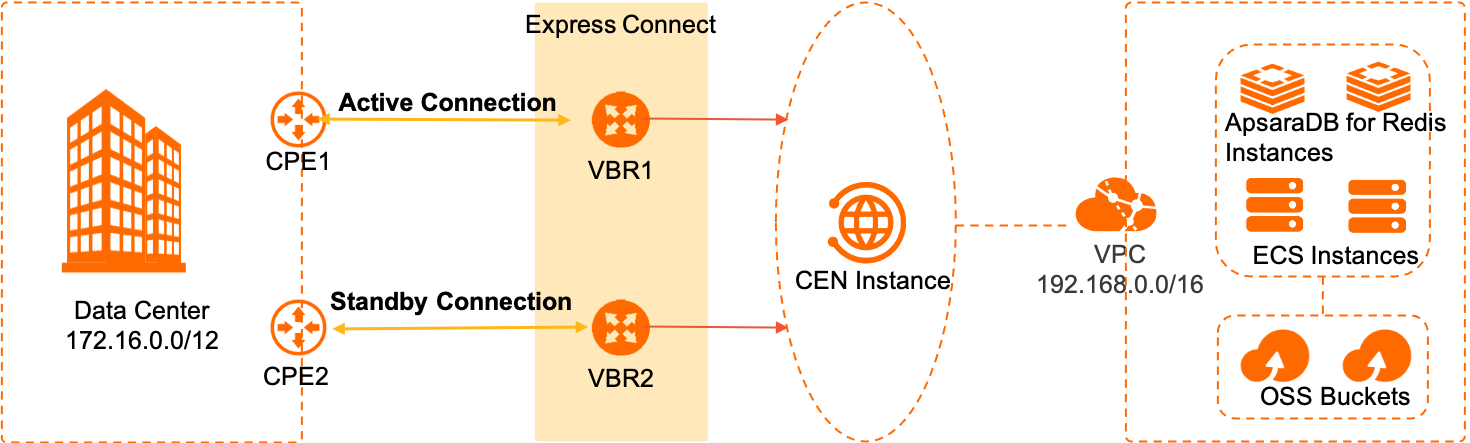
A tabela a seguir lista as configurações de VBR para os dois circuitos do Express Connect.
|
Parâmetro do VBR |
VBR1 |
VBR2 |
|
VLAN ID |
1 |
1 |
|
Alibaba Cloud Side IPv4 Address |
10.0.0.1 |
10.0.0.5 |
|
Data Center Side IPv4 Address |
10.0.0.2 |
10.0.0.6 |
|
IPv4 Subnet Mask |
255.255.255.252 |
255.255.255.252 |
Pré-requisitos
Você já criou dois circuitos do Express Connect (seja dedicated ou shared).
Etapa 1: Criar VBRs e configurar rotas
Crie um VBR para cada circuito do Express Connect e adicione uma rota que aponte para o data center on-premises.
Faça login no console do Express Connect.
-
Crie um VBR para o circuito 1 do Express Connect.
Na barra de navegação superior, selecione a região de destino. No painel de navegação à esquerda, clique em Virtual Border Routers (VBRs).
Na página Virtual Border Routers (VBRs), clique em Create VBR.
-
No painel Create VBR, defina os parâmetros a seguir e clique em OK.
Apenas os parâmetros obrigatórios estão listados. Para visualizar todos os parâmetros, consulte Create and manage VBRs.
Parâmetro
Descrição
Account
Tipo de conta proprietária do VBR.
Neste exemplo, Current Account está selecionado.
Name
Nome do VBR.
Neste exemplo, insira VBR1.
Physical Connection Interfaces
Selecione o circuito 1.
VLAN ID
VLAN ID do VBR.
Neste exemplo, insira 1.
VBR Bandwidth
Largura de banda do VBR.
Neste exemplo, defina a largura de banda como 200Mb.
IPv4 Address (Alibaba Cloud Gateway)
IP do gateway para tráfego da VPC para o data center.
Neste exemplo, insira 10.0.0.1.
IPv4 Address (Data Center Gateway)
IP do gateway para tráfego do data center para a VPC.
Neste exemplo, insira 10.0.0.2.
IPv4 Subnet Mask
Máscara de sub-rede para ambos os IPs de gateway.
Neste exemplo, insira 255.255.255.252.
-
Adicione uma entrada de rota no VBR1 que aponte para o data center on-premises.
Na barra de navegação superior, selecione a região de destino. No painel de navegação à esquerda, clique em Virtual Border Routers (VBRs).
Na página Virtual Border Routers (VBRs), clique no ID do VBR1.
Na página de detalhes do VBR1, clique na aba Routes e, em seguida, clique em Add Route.
-
No painel Add Route, defina os parâmetros a seguir e clique em OK.
Parâmetro
Descrição
Next Hop Type
Selecione Physical Connection Interface.
Destination CIDR Block
Bloco CIDR do data center.
Neste exemplo, insira 172.16.0.0/12.
Next Hop
Circuito do Express Connect.
Neste exemplo, selecione o circuito 1 do Express Connect.
Description
Descrição da entrada de rota.
Repita as etapas anteriores para criar o VBR2 referente ao circuito 2 do Express Connect e adicione uma entrada de rota que aponte para o data center on-premises.
Etapa 2: Conectar a VPC e os VBRs
Crie conexões de VPC e VBR no transit router na região China (Shanghai) para habilitar a comunicação privada entre o data center on-premises e a VPC.
Faça login no console do CEN.
Na página CEN Instance, clique no ID da instância do CEN que você deseja gerenciar.
Na aba , localize a instância do transit router na região de destino e clique em Create Connection na coluna Actions.
-
Na página Connection with Peer Network Instance, configure os parâmetros a seguir para criar uma conexão de VPC e clique em OK.
NotaAo executar esta operação pela primeira vez, o sistema cria automaticamente uma função vinculada ao service chamada AliyunServiceRoleForCEN. Essa função permite que o transit router crie uma ENI em um vSwitch da VPC. Para mais informações, consulte AliyunServiceRoleForCEN.
Parâmetro
Descrição
Instance Type
Tipo de instância de rede.
Neste exemplo, VPC está selecionado.
Region
Região onde a VPC está implantada.
Neste exemplo, China (Shanghai) está selecionada.
TR
O sistema exibe automaticamente o transit router na região selecionada.
Account
Conta da Alibaba Cloud à qual a VPC pertence.
Neste exemplo, Your Account está selecionado.
Billing Method
O método de faturamento do transit router é Pay-As-You-Go por padrão.
Para mais informações, consulte Billing overview.
Network Instance
ID da VPC.
Neste exemplo, a VPC criada está selecionada.
vSwitch
Selecione pelo menos dois vSwitches em uma zona suportada pelo transit router.
Advanced Settings
O sistema seleciona três recursos avançados por padrão: Associate with Default Route Table of Transit Router, Propagate System Routes to Default Route Table of Transit Router e Auto-add transit router routes to all VPC route tables.
Neste exemplo, as configurações padrão são usadas.
Na página Connection with Peer Network Instance, clique em Create More Connections.
-
Na página Connection with Peer Network Instance, configure os parâmetros a seguir para criar a conexão do VBR1 e clique em OK.
Parâmetro
Descrição
Instance Type
Neste exemplo, VBR está selecionado.
Region
Região onde o VBR está implantado.
Neste exemplo, a região China (Shanghai) está selecionada.
TR
O sistema exibe automaticamente o transit router na região selecionada.
Account
Conta da Alibaba Cloud à qual o VBR pertence.
Neste exemplo, o valor padrão Your Account é usado.
Network Instance
ID do VBR.
Neste exemplo, o VBR1 está selecionado.
Advanced Settings
O sistema seleciona três recursos avançados por padrão: Associate with Default Route Table of Transit Router, Propagate System Routes to Default Route Table of Transit Router e Propagate Routes to VBR.
Neste exemplo, as configurações padrão são usadas.
-
Repita Step 5 e Step 6 para criar uma conexão para o VBR2.
Após a criação da conexão de rede, visualize as informações sobre a conexão da VPC e a conexão do VBR na aba Intra-Region Connections. Para mais informações, consulte View network instance connections.
Etapa 3: Configurar verificações de integridade da Alibaba Cloud
Por padrão, a Alibaba Cloud envia um pacote ping de cada endereço IP de origem da verificação de integridade para o data center on-premises a cada 2 segundos. Se oito pings consecutivos falharem em um circuito, o tráfego será alternado para o outro circuito.
Faça login no console do CEN.
No painel de navegação à esquerda, clique em Health Check.
-
Na página Health Check, selecione a região à qual a instância do VBR pertence e clique em Add Health Check.
Neste exemplo, a região China (Shanghai), à qual a instância VBR1 pertence, está selecionada.
-
No painel Add Health Check, configure os parâmetros a seguir e clique em OK.
Parâmetro
Descrição
CEN Instance
Instância do CEN à qual o VBR está anexado.
VBR
VBR que você deseja monitorar.
Neste exemplo, o VBR1 está selecionado.
Source IP
Endereço IP de origem. Você pode selecionar um dos métodos a seguir para especificar o endereço IP de origem:
Automatic IP Address (recomendado): O sistema atribui automaticamente um endereço IP dentro do bloco CIDR 100.96.0.0/16.
NotaSe você selecionar esta opção e houver uma política de ACL configurada no par, modifique a política de ACL para permitir este bloco CIDR. Caso contrário, a verificação de integridade falhará.
Custom IP Address: O endereço IP de origem pode ser qualquer endereço IP não utilizado dentro dos blocos CIDR 10.0.0.0/8, 192.168.0.0/16 ou 172.16.0.0/12. No entanto, ele não pode entrar em conflito com os endereços que precisam se comunicar dentro da Cloud Enterprise Network, nem pode entrar em conflito com o endereço IPv4 interconnection IP on the Alibaba Cloud side ou IPv4 interconnection IP on the customer side da instância do Virtual Border Router.
Destination IP
Endereço IP do VBR no lado do usuário.
Send Packet Every (Seconds)
Intervalo no qual os pacotes de sondagem são enviados para a verificação de integridade. Unidade: segundos.
Valor padrão: 2. Valores válidos: 2 a 3.
Packets Detected
Número de pacotes de sondagem enviados para verificações de integridade. Unidade: pacote.
Valor padrão: 8. Valores válidos: 3 a 8.
Route switching
Especifica se o recurso de verificação de integridade pode alternar para a rota redundante.
O sistema seleciona Yes por padrão, o que habilita o recurso de alternância de rota da verificação de integridade. Quando a verificação de integridade detecta uma falha na conexão física e existe uma rota redundante na instância da Cloud Enterprise Network (CEN), a verificação aciona imediatamente a alternância de rota para utilizar um link disponível.
Se você desmarcar Yes, o recurso de alternância de rota da verificação de integridade não será habilitado, e a verificação executará apenas a função de sondagem de link. Se a verificação de integridade detectar uma falha na conexão física, a alternância de rota não será acionada.
AvisoAntes de desativar a Alteração de Rota, certifique-se de que o sistema possa alternar para uma rota redundante por meio de outros mecanismos. Caso contrário, as conexões de rede serão interrompidas se o circuito do Express Connect ficar inativo.
NotaO sistema envia pacotes de sondagem nos intervalos especificados. Se o número de pacotes perdidos consecutivamente atingir o valor especificado, a verificação de integridade falhará.
Repita Step 3 até Step 4 para configurar verificações de integridade para o VBR2.
Etapa 4: Especificar os circuitos ativo e em espera
Configure uma política de roteamento da Cloud Enterprise Network (CEN) para designar o circuito do VBR1 como ativo e o circuito do VBR2 como em espera.
Faça login no console da Cloud Enterprise Network (CEN).
Na página CEN Instance, clique no ID da instância do CEN que você deseja gerenciar.
Acesse a aba e clique no ID do transit router que você deseja gerenciar.
Na página de detalhes do transit router, clique na aba Route Table.
No painel de navegação à esquerda, clique no ID da tabela de rotas.
Na página de detalhes da tabela de rotas, clique na aba Route Maps.
Na aba Route Maps, clique em Add Route Map.
-
Na página Add Route Map, configure a política de roteamento e clique em OK.
Parâmetro
Descrição
Policy Priority
Prioridade da política de roteamento. Valores válidos: 1 a 100. Um valor menor indica uma prioridade maior.
Neste exemplo, insira 20.
Description
Insira uma descrição para a política de roteamento.
Associate with Route Table
Selecione a tabela de rotas a ser associada à política de roteamento.
Neste exemplo, a tabela de rotas padrão está selecionada.
Direction
Selecione a direção da política de roteamento.
-
Ingress to Regional Gateway: Rotas anunciadas para o transit router na região atual a partir de instâncias de rede locais ou transit routers remotos.
-
Egress from Regional Gateway: Rotas anunciadas do transit router na região atual para instâncias de rede locais ou transit routers remotos.
Neste exemplo, Import to Regional Gateway está selecionado.
Match Condition
Condições de correspondência para a política de roteamento.
Neste exemplo, selecione Source Instance IDs e defina-o como o ID do VBR1. Isso corresponde a todas as rotas originadas da instância de rede VBR1.
Clique em
 Add Match Condition para adicionar mais condições. Match conditions.
Routing Policy Action
Defina Routing Policy Action como Allow e defina a prioridade da rota.
Para definir a prioridade da rota, clique em
Add Action Object, selecione Route Priority e defina a prioridade para as rotas permitidas. Um valor menor indica uma prioridade maior. Neste exemplo, defina Route Priority como 10.Nota -
-
Repita as etapas anteriores para configurar o circuito associado ao VBR2 como o circuito em espera.
A tabela a seguir lista os parâmetros principais. Para outros parâmetros, use as mesmas configurações do VBR1.
Parâmetro
Descrição
Policy Priority
Um valor menor indica uma prioridade maior. O valor para o VBR2 deve ser maior que o do VBR1.
Neste exemplo, insira 30.
Match Condition
Neste exemplo, selecione Source Instance IDs e defina-o como o ID do VBR2. Isso corresponde a todas as rotas originadas da instância de rede VBR2.
Routing Policy Action
Defina Routing Policy Action como Allow e defina a prioridade da rota.
-
Um valor menor indica uma prioridade maior. O valor de prioridade da rota para o VBR2 deve ser maior que o do VBR1. Neste exemplo, defina a Route Priority permitida como 20.
Após adicionar as políticas de roteamento, duas rotas para o data center on-premises (172.16.0.0/12) aparecerão na aba Routes, sendo uma marcada como em espera.
-
Etapa 5: Configurar rotas e verificações de integridade on-premises
Configure rotas e verificações de integridade no ambiente on-premises e vincule-as para habilitar o failover automático.
Antes de configurar verificações de integridade em seu data center, configure rotas de retorno para os pacotes de sondagem, garantindo que eles possam retornar.
-
Configure rotas no data center on-premises.
Estes são comandos de exemplo. Os comandos reais variam conforme o fabricante do dispositivo.
ip route 192.168.0.0 255.255.0.0 10.0.0.1 preference 10 ip route 192.168.0.0 255.255.0.0 10.0.0.5 preference 20 -
Configure verificações de integridade no data center on-premises.
Use Bidirectional Forwarding Detection (BFD) ou Network Quality Analyzer (NQA) para verificar a alcançabilidade das rotas do data center on-premises para os VBRs. O BFD é recomendado para detecção em nível de milissegundos. Consulte o fabricante do seu dispositivo para obter os comandos de configuração.
-
Configure a vinculação entre a verificação de integridade e a rota.
Esta configuração é específica do fabricante. Consulte a documentação do fabricante do seu dispositivo.
Etapa 6: Testar a conectividade
Teste a conectividade dos circuitos redundantes e verifique o failover automático.
Abra a interface de linha de comando em um PC no data center on-premises.
-
Execute o comando ping para verificar a conectividade entre o data center on-premises e uma instância ECS na VPC (192.168.0.0/16).
Se você receber pacotes de resposta, a conexão foi bem-sucedida.
-
Desconecte o circuito ativo e execute o comando ping novamente para verificar o failover para o circuito em espera.
Se você receber respostas, o failover para o circuito em espera foi bem-sucedido.
Referências
Troubleshooting problemas de conectividade entre um data center on-premises e uma instância ECS.