SSL 証明書の有効期限が切れると、HTTPS サービスが中断されます。このトピックでは、証明書の有効期限が近づいている、または切れている場合に、有効期限の状態を確認し、解決策を決定し、更新を完了する方法について説明します。
有効期限の状態の確認と対処法の決定
次の 3 つの手順に従って、証明書を特定し、有効期限を確認し、適切な対処法を選択します。
ステップ 1:対象証明書の特定
SSL Certificate Management には V2.0 と V1.0 の 2 つのバージョンがあり、管理エントリが異なります。両方のバージョンで証明書を保持している場合は、次のページを個別に開き、対象の証明書がどこにあるかを確認します。
|
エントリ |
説明 |
|
V2.0 の管理ページです。ここでは、[公式証明書]、[]、[アップロードされた証明書の管理]など、新規に購入したすべての証明書を管理します。 |
|
|
SSL Certificate Management (V1.0 new purchases discontinued) |
V1.0 の管理ページです。ここでは、既存の [公式証明書] と [] のインスタンスのみを管理します。新規購入は停止されています。アカウントに V1.0 の証明書がない場合、このリンクを開くとコンソールのホームページが表示されます。 |
ステップ 2:有効期限の確認
このセクションの概念は、公式証明書 にのみ適用されます。アップロードされた証明書の管理 の場合、サブスクリプションの有効期間は適用されません。これら 2 種類の証明書タイプの場合、ステップ 3: 解決策を決定する に直接進んでください。
グローバルな証明書業界団体 (CA/B Forum) のポリシーによる制約により、単一の商用証明書の最大有効期間は約 6 か月に短縮されていますが、サブスクリプションは 1 年、2 年、またはそれ以上継続できます。このため、商用証明書には 2 種類の有効期間があります。
-
サブスクリプションの有効期間は、購入したサブスクリプションの合計サービス期間です。
-
証明書の有効期間は、単一の証明書が使用可能な期間で、現在は約 6 か月です (コンソールでの実際の表示に準じます)。このポリシー変更前に購入された証明書は、12 か月など、より長い期間が表示される場合があります。
サブスクリプションの有効期間と証明書の有効期間の関係は次のとおりです。

-
サブスクリプションの有効期間は、購入日ではなく、最初の証明書の 発行日 からカウントされます。
-
サブスクリプション期間内に証明書の有効期限が切れた場合は、次の証明書を 申請します。サブスクリプションの有効期限が切れた場合は、まずサブスクリプションを 更新して有効期間を延長してから、証明書の申請を続けることができます。
例:2026-01-10 に 1 年間のサブスクリプションを購入し、最初の証明書が 2026-01-15 に発行された場合:
-
サブスクリプションの有効期限:2027-01-15
-
最初の証明書の有効期限は 2026-07-15 頃に切れるため、2 番目の証明書を申請して置き換える必要があります
-
2 番目の証明書の有効期限は 2027-01-15 頃 (サブスクリプションの有効期限) に切れます。サービスを継続して使用するには、サブスクリプションを更新する必要があります
-
1 年間更新すると、サブスクリプションの有効期限は 2028-01-15 に延長されます (元のサブスクリプション有効期限から 1 年間カウント)。
次の方法で、サブスクリプションの有効期限と証明書の有効期限を確認します。
V2.0
-
サブスクリプションの有効期限:公式証明書 タブで、対象証明書の サブスクリプション有効期間 列を確認してください。
-
証明書の有効期限:公式証明書 タブで、対象証明書の この証明書のステータス 列を確認してください。この列には、証明書の有効期間が日付範囲 (開始日から終了日) として表示され、終了日が現在の証明書の有効期限になります。
V1.0
公式証明書 タブで、有効期間 列を確認してください。
-
証明書の有効期限:対象証明書の 有効期間 列に表示される日付が、現在の証明書の有効期限です。この列には、証明書が発行された後 (ステータスが [発行済み]、[まもなく期限切れ]、[期限切れ]、または 失効済み の場合) に特定の日付が表示されます。証明書が発行される前は、この列には証明書の期間 (6 か月や 12 か月など) が表示されます。
-
サブスクリプションの有効期限:同じサブスクリプション内の証明書は、黄色の線
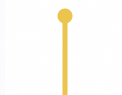 で垂直にリンクされます。
-
黄色い線がない (証明書が 1 つだけ) 場合:その証明書の 有効期間 列の日付がサブスクリプションの有効期限です。
-
黄色い線 (複数の証明書): 最後の証明書の有効期間列の日付がサブスクリプションの有効期限です。最後の証明書がまだ発行されていない場合は、(下から上に) 日付が表示されている最後の証明書を見つけ、その日付に、その下にあるすべての証明書の期間 (有効期間列に表示されている 6 か月または 12 か月) を順番に加算します。その結果がサブスクリプションの有効期限です。
例:証明書 2 が有効期限 (2026-07-15) を表示する最後の証明書です。その下の証明書 3 は発行待ちで、期間は 12 か月です。したがって、サブスクリプションの有効期限は 2026-07-15 + 12 か月 = 2027-07-15 となります。
証明書
有効期間
証明書 1
2025-01-15 ~ 2025-07-15 (6 か月)
証明書 2
2025-07-15 ~ 2026-07-15 (12 か月)
証明書 3
12 か月 (発行待ち)
-
ステップ 3:対処法の決定
証明書タイプと有効期限のステータスに応じて、次の表から解決策を選択してください。
|
証明書の種類 |
ステータス |
対処法 |
|
[公式証明書] |
サブスクリプションが有効期限切れでない |
更新は不要です。代わりに次の証明書を申請してください。V2.0 では、手動で申請してください。手順については、「証明書の申請」をご参照ください。V1.0 では、現在の証明書の残りの有効期間が 15 日未満になると、システムが自動的に次の証明書の申請を送信します。申請が失敗した場合は、「証明書の検証」をご参照ください。 |
|
サブスクリプションが有効期限切れ間近 |
サブスクリプションを更新して延長してください。手順については、「商用証明書の更新」をご参照ください。2026-05-06 より前に購入された V2.0 証明書は更新をサポートしていないため、再購入する必要があります。「証明書の購入」をご参照ください。 |
|
|
サブスクリプションが有効期限切れ |
更新はサポートされていません。新規に購入してください。手順については、「証明書の購入」をご参照ください。 |
|
|
[アップロードされた証明書の管理] |
証明書が有効期限切れ間近 |
Alibaba Cloud で更新してください。手順については、「アップロードされた証明書の更新」をご参照ください。または、元の購入チャネルを通じて更新し、発行後に新しい証明書を Alibaba Cloud にアップロードしてください。手順については、「証明書のアップロード」をご参照ください。 |
|
証明書が有効期限切れ |
更新はサポートされていません。元のチャネルで新しいものを購入するか、Alibaba Cloud で [公式証明書] を購入してください。手順については、「証明書の購入」をご参照ください。 |
更新操作は、コンソールでは異なるボタン名で表示されます。 V2.0 商用証明書の場合は [更新]、 V1.0 商用証明書の場合は [更新購入]、アップロードされた証明書の場合は [証明書の更新] です。
[公式証明書]の更新
更新により、商用証明書のサブスクリプションの有効期間が延長されます。このセクションでは、サブスクリプションの有効期限が切れておらず、証明書が発行済みまたは期限切れ間近 (残りの有効期間が 15 日未満) の場合の手順について説明します。サブスクリプションの有効期限が切れている場合、更新はできません。代わりに新しい証明書を購入してください。証明書の有効期限が切れているがサブスクリプションがまだ有効な場合は、更新は不要です。代わりに次の証明書を申請してください。
V2.0
前提条件
この証明書のステータス は 発行済み または まもなく期限切れ (残りの有効期間が 15 日未満) である必要があります。他のステータスの場合、更新ボタンは表示されません。
操作手順
-
SSL Certificate Management V2.0 ページに移動します。
-
公式証明書 タブで、目的の証明書サブスクリプションインスタンスを探します。
-
対象の証明書サブスクリプションインスタンスの 操作 列で
 アイコンをクリックし、次にダイアログボックスで 更新 をクリックします。
-
表示されたページで、更新期間を選択し、必要に応じて自動更新を選択して、支払いを完了します。
自動更新を有効にすると、システムは有効期限前に自動的に料金を差し引き、サブスクリプションを延長します。手動での支払いは不要です。
更新が有効になったことを確認します:公式証明書 タブで、証明書インスタンスの サブスクリプション有効期間 が更新期間分延長されているかどうかを確認します。現在の証明書には、引き続き まもなく期限切れ ステータスが表示されますが、これは想定内の動作です。更新では現在の証明書の有効期間は延長されないためです。
次のステップ
-
マネージドサービスが有効な場合:
現在の証明書の残りの有効期間が 15 日未満になると、システムは自動的に新しい証明書の申請を行います。証明書のタイプによっては、検証を完了する必要がある場合があります。
-
DV (ドメイン検証) 証明書: ドメイン名が現在の Alibaba Cloud アカウントで管理されている場合、または 検証不要の承認 が設定されている場合、証明書は自動的に発行されます。それ以外の場合は、ドメイン所有権の検証を完了する必要があります。
-
OV (組織検証) / EV (拡張検証) 証明書: 認証局 (CA) での企業実在性認証を完了する必要があります (ドメイン検証メールへの対応と電話確認)。これには通常 3 ~ 7 営業日かかります。
新しい証明書が発行されると、システムは自動的に CDN、WAF、SLB などの関連する Alibaba Cloud サービスにデプロイします。ECS 上の自己管理ウェブサーバーまたはオンプレミスサーバーにデプロイされた証明書は、手動でダウンロードしてインストールする必要があります。マネージドサービスの概要については、「マネージドサービスの概要」をご参照ください。
-
-
マネージドサービスが有効でない場合:
新しい証明書を自分で申請してデプロイしてください。手順については、「更新後の新しい証明書の申請とデプロイ」をご参照ください。
V1.0
前提条件
証明書のステータスはまもなく期限切れ (残りの有効期間が 15 日未満) である必要があります。その他のステータスの場合、更新ボタンは表示されません。
操作手順
-
SSL Certificate Management (V1.0 新規購入終了) ページに移動します。
-
公式証明書 タブで、対象の証明書を見つけます。操作 列で、更新購入 をクリックします。
-
証明書更新料金 パネルで、次のパラメーターを設定します:
-
[Csr生成方法]: キーローテーションのセキュリティプラクティスに従っているシステム生成 (推奨) を選択します。 手動で入力する または オリジナルキーの更新 を選択することもできます。 詳細については、「CSR 設定」をご参照ください。
-
[ドメイン名検証方法]:デフォルトでは、古い証明書の方法が使用されます。必要に応じて変更できます。
-
[連絡先]: 連絡先情報が正確かつ有効であることを確認してください。
-
[更新期間]: このパラメーターを設定する前に、SSL 証明書管理 (V1.0) ページの上部で残りの証明書クォータを確認してください。クォータは、V1.0 リソースプランで発行できる証明書の残りの数です。更新期間はクォータによって異なります:
-
[クォータ] > [0]: 更新期間は 1 年に固定されます。1 つのクォータユニットが消費され、追加の支払いは不要です。新しい証明書は V1.0 タブに表示され続けます。
-
クォータ = 0: 新規のサブスクリプション期間に対して、別途お支払いいただく必要があります。選択可能な期間は証明書ブランドによって決まります (通常は 1~3 年)。新しい証明書は、V2.0 公式証明書 タブで作成され、後続の操作は V2.0 で完了する必要があります。
-
-
-
即時更新 をクリックし、支払いを完了します。
-
更新が有効になったことを確認します。新しい証明書が 保留中の申請 ステータスに表示されます。クォータが残っていなかったために個別に支払って更新した場合、新しい証明書は V2.0 で作成されます。
次のステップ
新しい証明書を手動で申請してデプロイする必要があります。そうしないと、HTTPS サービスの中断が発生します。手順については、「更新後の新しい証明書の申請とデプロイ」をご参照ください。
[アップロードされた証明書の管理] の更新
この手順は、アップロードされた証明書の有効期限が近づいている場合 (残りの有効期間が 15 日未満) に適用されます。
前提条件
証明書のステータスはまもなく期限切れです (残りの有効期間が 15 日未満)。
手順
-
SSL Certificate Management V2.0 ページに移動します。
-
アップロードされた証明書の管理 タブで目的の証明書を見つけ、操作 列で、アップロードされた証明書の更新エントリである 証明書の更新 をクリックします。
-
購入ページで、証明書ブランド、タイプ (DV/OV/EV)、ドメインタイプ、数量を選択します。元のアップロードされた証明書と一致させることを推奨します。購入を完了します。購入パラメータについては、証明書の購入をご参照ください。
-
更新が有効になったことを確認します。システムは新しい商用証明書サブスクリプションインスタンスを生成します。
次のステップ
新しい証明書を手動で申請してデプロイする必要があります。そうしないと、元の証明書の有効期限が切れた後に HTTPS サービスが中断されます。手順については、更新後の新しい証明書の申請とデプロイをご参照ください。
更新後の新しい証明書の申請とデプロイ
更新 (自動更新を含む) は、サブスクリプションの有効期間を延長するのみです。新しい証明書の申請やデプロイは自動的には行われず、現在の証明書の有効期間も延長されません。現在の証明書の有効期限が近づいている場合、または有効期限が切れた場合は、新しい証明書を申請してデプロイしてください。そうしないと、HTTPS サービスが中断されます。
-
新しい証明書を申請します。詳細な手順については、「証明書の申請」をご参照ください。
-
「証明書の検証」を完了し、認証局 (CA) が新しい証明書を発行するまで待ちます。
-
新しい証明書が発行されたら、証明書をダウンロードして業務システムにデプロイし、古い証明書を置き換えます。デプロイ方法については、「証明書のデプロイ」をご参照ください。
-
デプロイ後、ブラウザで Web サイトにアクセスし、証明書の警告が表示されなくなったことを確認します。Web サイトに証明書の有効期限切れまたは安全でないという警告が引き続き表示される場合は、「更新後も Web サイトに証明書の有効期限切れまたは安全でないという警告が表示されるのはなぜですか?」をご参照ください。
よくある質問
証明書の有効期限が切れました。どうすればよいですか?
有効期限が切れた証明書は更新できません。サブスクリプションがまだ有効な [公式証明書] の場合は、代わりに次の証明書を申請してください。 詳細については、「ステップ 3: 解決策を決定する」をご参照ください。それ以外の場合は、新しい証明書を購入してください。
-
[公式証明書] の有効期限が切れた場合は、「証明書の購入」に従って新しい証明書を購入してください。
-
[アップロードされた証明書の管理] の有効期限が切れた場合は、元のチャネルから新しい証明書を購入するか、Alibaba Cloud で [公式証明書] を購入してください。
2 年間の証明書を購入したのに、証明書の有効期間が 6 か月しかないのはなぜですか?
これは正常な動作です。単一の証明書の有効期間は、グローバルな証明書業界ポリシー (CA/B Forum) によって制限されており、単一発行の最大有効期間は徐々に約 6 か月に短縮されています。購入期間が証明書の最大有効期間を超える場合、購入期間をカバーするために複数の証明書が順次発行されます。
更新ボタンが見つからないのはなぜですか?
まず、証明書が V1.0 と V2.0 のどちらで管理されているかを確認してください。手順については、「ステップ 1: 対象の証明書を特定する」をご参照ください。
-
V1.0 は早期更新をサポートしていません。更新エントリは、証明書の残りの有効期間が 15 日未満になった場合にのみ表示されます。ちょうど 15 日残っている場合は、「15 日未満」という条件を満たさないため、更新ボタンは表示されません。翌日に再度確認してください。
-
V2.0 では、2026 年 5 月 6 日より前に購入された証明書は更新をサポートしていないため、再購入する必要があります。
証明書の有効期限が近づいています。システムは自動的に次の証明書を申請しますか?
-
V1.0 証明書: サブスクリプションの有効期限が切れておらず、次の証明書が ない活性化 ステータスの場合、システムは自動的に申請を送信します。
-
V2.0 の証明書:システムは、マネージドサービスが有効になっている場合にのみ自動的に申請します。それ以外の場合は、有効期限前に自分で申請を送信してください。
「ホスト済み、未アクティブ化」という証明書ステータスは何を意味しますか? 対処する必要がありますか?
これは正常なステータスです。システムが次の証明書を予約しているが、発行プロセスを開始していないことを意味します。現在の証明書の残りの有効期間が 15 日未満になると、システムは自動的に申請を送信します。成功または失敗の通知に注意してください。申請が失敗した場合は、通知に基づいて対処してください。
証明書の有効期限リマインダーを設定または無効にするにはどうすればよいですか?
更新の支払いを行った後、コンソールに何も変更がなく、新しい証明書が見つかりません。なぜですか?
更新は、サブスクリプションの有効期間 (サービス期間) を延長します。これにより、発行済み証明書の有効期間が直接延長されるわけではありません。更新後、現在の証明書を置き換えるには、新しいサブスクリプション期間内に新しい証明書を申請して発行する必要があります。このため、支払い後も、古い証明書には引き続き まもなく期限切れ ステータスが表示されますが、これは正常な動作です。次のように確認し、対処してください。
-
アカウントが正しいかどうかを確認してください。証明書を購入したアカウントでログオンしていることを確認してください。
-
更新が有効になったことの確認: ステップ 1: 対象の証明書を見つける に従い、証明書インスタンスの サブスクリプション有効期間 が更新期間分延長されているかどうかを確認します。クォータが残っていなかったために別途支払うことで V1.0 証明書を更新した場合、新しい証明書は V2.0 の 公式証明書 の下に作成され、その後の操作は V2.0 の 公式証明書 タブで完了する必要があります。
更新後も Web サイトに証明書の有効期限切れまたは安全でないという警告が表示されるのはなぜですか?
更新は、サブスクリプション期間を延長するだけです。サーバー上の証明書を自動的に置き換えるわけではありません。証明書を再度申請してデプロイする必要があります。詳細な手順については、「証明書の申請」と「証明書のデプロイ」をご参照ください。再デプロイ後も警告が表示される場合は、次のようにトラブルシューティングを行ってください。
-
正しい証明書ファイルがデプロイされているか確認する: 古い証明書ファイルではなく、新しく発行された証明書ファイルがサーバーにデプロイされていることを確認してください。
-
Web サービスが再起動されているか確認する: NGINX、Apache、Tomcat、IIS などの Web サーバーでは、証明書ファイルを置き換えた後、新しい証明書を有効にするためにサービスを再起動またはリロードする必要があります。
-
ブラウザキャッシュをクリアする: ブラウザが古い証明書のステータスをキャッシュしている可能性があります。ページを強制的に更新 (Ctrl+F5) するか、ブラウザキャッシュをクリアするか、シークレットモードまたはプライベートモードでサイトにアクセスしてください。
-
CDN や WAF などの中間サービスを確認する: Web サイトで Content Delivery Network (CDN)、Web Application Firewall (WAF)、Global Accelerator (GA)、Server Load Balancer (SLB) などのサービスを使用している場合は、それらのサービスのコンソールでも証明書を新しいものに更新する必要があります。そうしないと、訪問者はそれらの中間サービスから提供される古い証明書を受け取ることになります。
-
証明書チェーンが完全であるか確認する: Alibaba Cloud からダウンロードされた証明書ファイルには、通常、完全な証明書チェーンが含まれています。自分で組み立てる場合は、サーバー証明書とすべての中間証明書が含まれていることを確認してください。
V1.0 の更新後、証明書リストに複数のレコード (同じものが 2 つ含まれる) が表示されるのはなぜですか?
これは想定内の動作です。V1.0 証明書が更新されると、システムは保留中の申請ステータスの新しい証明書を生成し、元の証明書の下に関連レコードを追加します。この関連レコードは新旧の証明書間の関係を示すだけであり、新しい証明書ではないため、お客様が二重に請求されることはありません。
更新と直接購入の違いは何ですか?
違いは、新しい証明書のサブスクリプション有効期間の計算方法です。
-
[公式証明書]:
-
証明書の更新: 新しい有効期限は、元のサブスクリプションの有効期限から起算されます。例:元のサブスクリプションが 2026 年 6 月 1 日に期限切れになり、2026 年 5 月 18 日に 1 年間更新した場合、新しい有効期限は 2027 年 6 月 1 日になります。
-
直接購入: 計算は元の証明書サブスクリプションインスタンスから完全に独立しています。サブスクリプション有効期間は、新しい証明書が最初に発行された日から起算されます。元のサブスクリプションがまだ有効な間に直接購入すると、2 つの有効期間が重複し、重複部分は返金または延長されません。
-
-
[アップロードされた証明書の管理]: 更新と直接購入に違いはありません。どちらの場合も、サブスクリプション有効期間は購入日から起算されます。
複数の証明書があります。どの証明書を更新する必要があるかを確認するにはどうすればよいですか?
V2.0 と V1.0 の両方の [Commercial Certificates] タブで証明書リストを確認し、ステータスが有効期限間近または有効期限切れの証明書に注意してください。