Security Center は、アセットへの侵入、マルウェア、または異常な動作を検出するとアラートを生成します。アラートに迅速かつ正確に対応することは、ビジネスの安定性とデータセキュリティを確保するための鍵となります。このトピックでは、緊急対応手順に従って、迅速にリスクを評価し、脅威を排除し、システムを強化する方法について説明します。
セキュリティアラートの評価
アラートに対応する前に、その潜在的な影響を評価し、攻撃を分析し、誤検知を特定します。アラート詳細ページには、この評価に必要な情報が記載されています。
アラート詳細の表示
Security Center コンソールにログインします。
左側のナビゲーションウィンドウで、 を選択します。 コンソールの左上隅で、アセットが存在するリージョンとして 中国本土 または 中国本土以外 を選択します。
説明Agentic SOC を有効化している場合、左側のナビゲーションウィンドウのパスは に変わります。
クラウドワークロード保護プラットフォーム (CWPP) タブでアラートを見つけ、操作する 列の 詳細 をクリックします。
重要ページでアラート通知を有効にできます。通知に含まれるアラート名などの情報を使用して、対象のアラートを迅速に特定できます。
Ultimate Edition では、アセットタイプでアラートをフィルターできます。アラートリストの上部で、[すべて]、[ホスト]、[コンテナ]、[K8s]、または [クラウドサービス] をクリックして、対応するアセットタイプのアラートを表示します。
Security Center は、新しい大規模モデル検出エンジンを使用して、悪意のあるファイルをインテリジェントに識別します。AI によって検出されたアラートを表示するには、AI 検出 フィルターを [はい] に設定します。詳細については、「AI が検出した悪意のあるファイルのアラート」をご参照ください。
アラート詳細の分析
攻撃トレース、および アラート説明 を使用して、アラートの根拠、頻度、潜在的な原因を理解します。これにより、アラートが誤検知であるかどうかを判断し、対応を計画することができます。
アラート詳細ページには、複数の時間フィールドが含まれています:
初回検出時間:Security Center がこのアラートを最初に検出した時間です。
最終検出時間:このアラートが最後に検出された時間です。同じプロセスまたはファイルがアラートを複数回トリガーした場合、この時間は継続的に更新されます。
アラート報告時間:エージェントがアラートデータをクラウドに報告した時間です。
複数回出現する不審なプロセスについては、プロセスパスをクリックして詳細な検出タイムスタンプを表示します。これにより、アラートがいつ、どのくらいの頻度でトリガーされたかを判断できます。
セキュリティアラートの表示および処理機能は、Web コンソールでのみ利用可能です。Alibaba Cloud モバイルアプリはこれらの機能をサポートしていません。
アラートの説明
アラートの説明には、検出された異常なアクティビティ、そのリスクと特徴、および推奨される対応アクションが要約されています。
評価例:
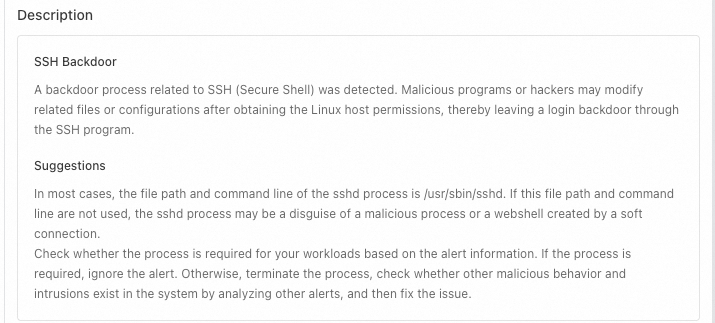
潜在的なリスク:関連する設定ファイルが変更され、ログインバックドアが作成されました。
推奨される対応:このプロセスが正常であるか、適切なビジネスチームに確認してください。正常でない場合は、直ちにプロセスを終了してください。その後、システムに他の潜在的な脅威がないか調査してください。
攻撃トレース
Security Center は、複数のクラウドサービスのログを統合する自動攻撃トレースを提供します。ビッグデータ分析を通じて、生データのプレビュー付きで可視化された侵入パス図を生成します。この機能は、侵入の原因を迅速に特定し、緊急対応戦略を策定するのに役立ちます。クラウド環境における Web 侵入、ワームイベント、ランサムウェア、不正なダウンロード接続の緊急対応と追跡に適用できます。
この機能は、エンタープライズ版、Ultimate (コンテナセキュリティ) の権限が付与されている、または ホスト総合保護 もしくは ホスト・コンテナの包括的保護 機能が有効になっているサーバーでのみ利用可能です。
Security Center は、脅威を検出してから 10 分以内に自動攻撃トレースパスを生成します。アラート発生後、少なくとも 10 分待ってから攻撃トレース情報を表示してください。
自動攻撃トレース情報は、アラートがトリガーされてから 3 ヶ月後に自動的に削除されます。攻撃トレース情報は速やかに確認してください。
機能:
評価例:
詳細ページのトレーサビリティセクションで、攻撃チェーンが完全かつ有効であるかを確認します。攻撃チェーンが完全であるほど、アラートを緊急に処理する必要があります。
グラフ内のノードをクリックし、左側の詳細を確認して、攻撃目的が達成されたかどうかを判断します。例:
エンドポイントアクティビティの確認:攻撃者がサーバー上で
whoamiやnet userなどのコマンドを実行したかどうか。データ窃取の確認:異常なアウトバウンド接続 (マイニングプールや C2 サーバーへの接続) や、機密ファイルの読み取り/アップロードアクティビティを探します。
永続化アーティファクトの確認:新しく作成されたバックドアアカウント、定期タスク、または不正なサービスを探します。
トレースグラフのノードをクリックし、左側のノード詳細セクションで、生ログが検証可能であるかを確認します (例:WAF 遮断レコード、ホストプロセス作成ログ、ネットワーク接続ログなど)。
検証可能:WAF 遮断レコードや不正なコマンド実行に関するホストプロセスログなど、裏付けとなる基盤ログが存在する場合。これは攻撃が発生したことを証明します。攻撃が遮断された場合は、アラートを「処理済み」としてマークでき、それ以上の対応は不要です。遮断されなかった場合は、直ちに対応する必要があります。
検証不能:裏付けとなるログが利用できない場合。これは、ログの削除や検出回避が原因である可能性があります。このシナリオでは、高度な攻撃を示している可能性があるため、最大限の警戒が必要です。
サンドボックス検出
サンドボックス検出は、安全で隔離された環境で不審なファイルを実行し、その静的および動的な動作を分析します。その結果を使用して、不正なプログラムを特定し、修正します。
サンドボックス検出機能は、一部のマルウェアアラートでのみ利用可能です。利用可能かどうかは、アラート詳細ページに表示されます。
セキュリティアラートリストで、対象のセキュリティアラートを見つけ、操作する 列の 詳細 をクリックします。
サンドボックス セクションで、サンドボックスの検出結果を表示します。
評価例:
サンドボックス検出結果ページの上部にはファイル情報 (ファイル名、脅威タグ、SHA1/MD5/SHA256 ハッシュ) が表示されます。その下には、[動作タグ]、[プロセス詳細]、[ネットワーク動作]、[ファイル動作]、[ATT&CK マトリックス] の 5 つのタブがあります。ATT&CK マトリックスビューは、攻撃ステージ (初期アクセス、実行、永続化、権限昇格、防御回避、認証情報アクセス、発見、ラテラルムーブメント、収集、コマンド & コントロール、持ち出し、影響) ごとに 12 の列に整理されています。各列には、対応する攻撃テクニックカードとヒット数が表示されます。赤い数字は高リスクステージを示します。
動作タグ:これらのタグは、ファイルの特徴をラベル付けし、その高リスク操作をハイライトします。赤いタグは、最も重大な侵入行為を示します。
ATT&CK マトリックス:サンドボックス検出の実行中のプロセスフローを表示し、ファイルによって実行された高リスク操作をハイライトします。赤いハイライトは、最も重大な侵入行為を示します。
アラート処理のクイックリファレンス
アラートが正当なアクティビティによるもの、またはアクションが不要であると判断した場合は、アラートを 無視するか、ホワイトリストに追加することができます。
持続的なウイルスの脅威や繰り返し発生するアラートについては、コンソールでアラートを処理した後、セキュリティ強化と攻撃対策のガイドラインに従ってください。
アラートタイプ | アラート名 | 推奨アクション |
マルウェア | マイニングプログラム | ウイルスの検出と除去 |
DDoS トロイの木馬 | ||
トロイの木馬プログラム | ||
悪意のあるプログラム | ||
エクスプロイトプログラム | ||
不審な PowerShell コマンド | ||
バックドアプログラム | ||
リバースシェルバックドア | ||
ファイル感染型ウイルス | 詳細スキャン | |
異常ログイン | 悪意のある IP アドレスからのログイン | ブロック |
ECS へのブルートフォース攻撃の成功 | ||
異常なアカウントでの ECS へのログイン | ||
異常な場所からの ECS へのログイン | ||
バックドアアカウントでのログイン | ||
Web サイトバックドア | バックドア (Webshell) ファイルの検出 | 隔離 |
Webshell コードを含むログ/イメージファイル | ||
Web トロイの木馬またはホットリンク用のバックドアファイルの検出 | ||
任意のファイル書き込みバックドアの検出 | ||
異常なプロセス動作 | Java アプリケーションによる異常なコマンドの実行 | プロセスの終了 |
不審なプロセスパス | ||
ネットワークプロキシ転送動作 | ||
不審な PowerShell コマンド | ||
持続的なバックドア作成動作 | ||
SSH バックドア | ||
不審なエンコードコマンド | ||
不審なコマンド実行 | ||
悪意のあるスクリプト | 悪意のあるスクリプトの実行 | プロセスの終了 |
精密防御 | セキュリティソフトウェアの回避 | 詳細スキャン |
クラウドプロダクトの脅威検知 | RAM サブアカウントの異常な場所からのログイン | アカウントのパスワードを変更するか、RAM でユーザーに許可されるソース IP アドレスを制限します。RAM ユーザーの AccessKey を無効化します。アラートステータスを 手動で対応済み に変更します。 |
ハッキングツールによる AccessKey の悪用 | RAM ユーザーの AccessKey を削除または無効化します。アラートステータスを 手動で対応済み に変更します。 | |
異常なロール権限の列挙 | RAM 管理者として RAM コンソールにログインし、RAM ユーザー権限を変更します。アラートステータスを 手動で対応済み に変更します。 | |
コンソールログイン後の RAM ユーザーによる機密操作 | 手動で対応済み | |
その他 | Security Center エージェントの予期せぬオフライン | トラブルシューティング |
アラートの手動処理
セキュリティイベントレスポンス機能を使用して Security Center のアラートから集約されたイベントを処理する場合、Security Center は クラウドワークロード保護プラットフォーム (CWPP) タブで関連アラートのステータスを自動的に更新します。アラートステータスを手動で更新する必要はありません。
事前準備
エディションと権限付与の確認:アラートの修復アクション (ファイルの隔離、IP のブロック、ホワイトリストへのアラート追加など) は、Antivirus 版以上でのみ利用可能です。Free 版をご利用の場合、または権限付与が期限切れの場合は、アラート詳細ページの [処理] ボタンがグレー表示されてクリックできず、アラートの表示のみが可能です。先に進む前に、Antivirus 版以上を購入し、影響を受けるサーバーに有効な権限付与がバインドされていることを確認してください。
スナップショットバックアップの作成:アラートを処理する前に、ECS コンソールでサーバーのスナップショットバックアップを作成し、データ損失を防ぎます。スナップショットの作成をご参照ください。
サーバー側の調査:サーバーにログインして、不審なプロセスを調査します。一般的なコマンドは次のとおりです。
Linux サーバー:
ps aux | grep <suspicious process name>を使用して、不審なプロセスがまだ実行中かどうかを確認します。Linux サーバー:
lsof -p <process PID>を使用して、プロセスが開いているファイルとネットワーク接続を表示します。Windows サーバー:タスクマネージャーを使用するか、コンソールから VNC 経由でサーバーにログインしてプロセス情報を表示できます。不審なプロセスは、
C:\Users\Administrator\AppData\Localなどのディレクトリによく見られます。削除する前に、そのプロセスが業務に必要かどうかを確認してください。
方法の選択
処理方法は次のように分類されます。
脅威の除去:既知の脅威を除去し、感染を修復し、脅威のソースをブロックします。
アラートの抑制:ホワイトリスト登録やアラートの無視によって誤検知、既知または許容可能なリスクを処理し、「このアラートは無効か、処理不要」とマークし、後続の類似アラートが引き続き通知をトリガーするかどうかを制御します。
トラブルシューティング:Security Center エージェントに関する問題をトラブルシューティングし、診断します。
脅威の除去
ウイルスの検出と除去
利用シーン
悪意のある行為の確認:Security Center が実行中の悪意のあるプロセス (ウイルス、トロイの木馬、またはランサムウェア) を検出し、即座に停止する必要がある場合に使用します。
インシデントレスポンス:アクティブなウイルスやデータ漏えいが他のインスタンスに広がる前に封じ込めるために使用します。
事前準備
ウイルススキャンはサービス中断を引き起こす可能性があります。先に進む前にソースファイルを検査してください。
ファイルプロパティの確認:パス、署名、ハッシュ値を確認して、ファイルがウイルスであることを確認します。これにより、システムファイルや業務ファイルの誤った削除を防ぎます。
業務への依存関係の評価:ファイルが
nginxやmysqlに関連するコンポーネントなど、重要なサービスで使用されているかどうかを確認します。
仕組み
ウイルスプロセスを即座に終了させ、ウイルスファイルを隔離エリアに移動させます。隔離されたファイルは実行、アクセス、拡散ができません。
警告プロセスの終了は、特に悪意のあるプロセスが正規のアプリケーションを置き換えたり感染させたりした場合、依存するサービスを中断させる可能性があります。
隔離されたファイルが、コアアプリケーションコンポーネントなど、悪意のあるコードに感染した業務ファイルである場合、隔離するとサービス中断につながる可能性があります。
隔離されたファイルは 30 日以内に復元できます。復元後、ファイルはアラートリストに再表示され、継続的なモニタリングの対象となります。詳細については、「隔離されたファイルの表示と復元」をご参照ください。
説明30 日以内に復元されなかったファイルは完全に削除されます。
次のステップ
誤って完全に削除されるのを防ぐため、30 日以内に隔離されたファイルを確認してください。隔離されたファイルの表示と復元をご参照ください。
詳細スキャン
詳細スキャン 機能は、Security Center の専門家が永続的で頑固なウイルスに対処するために設計した専門ツールです。
利用シーン
ディープスキャンは、頑固でファイル感染型のウイルスに対する専門的なソリューションです。これらのウイルスは通常、次の特徴を示します。
ホストファイルへの感染:ウイルスはシステムファイル、アプリケーションファイル、または個人のドキュメントに自身を注入し、それらをウイルスの一部にします。
駆除が困難:標準のウイルススキャンでは親ウイルスしか除去できず、感染したファイルを修復できないため、問題が再発します。
説明ウイルスがこの説明に当てはまらない場合は、標準のウイルススキャン機能を使用してください。
事前準備
詳細スキャン には、誤ったファイルの削除、サービスの中断、データ整合性の問題のリスクが伴います。先に進む前にソースファイルを検査してください。
ファイルプロパティの確認:パス、署名、ハッシュ値を確認して、ファイルがウイルスであることを確認します。これにより、システムファイルや業務ファイルの誤った削除を防ぎます。
業務への依存関係の評価:ファイルが
nginxやmysqlに関連するコンポーネントなど、重要なサービスで使用されているかどうかを確認します。
仕組み
悪意のあるプロセスを終了させ、悪意のあるファイルを隔離し、ウイルスやトロイの木馬が使用する永続化メカニズムを削除することで、永続的なウイルスをクリーンアップします。
この機能はスナップショットバックアップを作成できます。ディープスキャンで有用なデータが誤って削除された場合、スナップショットから復元できます。
重要スナップショットの作成と保持には、スナップショットサービスの料金が発生します。デフォルトでは、課金方法は従量課金です。料金詳細については、プリセールスサポートにお問い合わせください。
次のステップ
誤って完全に削除されるのを防ぐため、30 日以内に隔離されたファイルを確認してください。隔離されたファイルの表示と復元をご参照ください。
隔離
利用シーン
ファイルが悪意のあるもの (バックドアやウイルス) であることを確認し、即座に停止する必要がある場合に使用します。
仕組み
システムは不審なファイルを隔離エリアに移動させます。隔離されたファイルは実行、アクセス、拡散ができません。
警告隔離されたファイルが、コアアプリケーションコンポーネントなど、悪意のあるコードに感染した業務ファイルである場合、隔離するとサービス中断につながる可能性があります。
隔離されたファイルは 30 日以内に復元できます。復元後、ファイルはアラートリストに再表示され、継続的なモニタリングの対象となります。詳細については、「隔離されたファイルの表示と復元」をご参照ください。
説明30 日以内に復元されなかったファイルは完全に削除されます。
次のステップ
誤って完全に削除されるのを防ぐため、30 日以内に隔離されたファイルを確認してください。隔離されたファイルの表示と復元をご参照ください。
プロセスの終了
利用シーン
MySQL プロセスが異常なコマンドを実行したり、Web 脆弱性エクスプロイトが発生したりするなど、異常なプロセス動作に関連するアラートを処理します。
仕組み
Security Center はプロセスの終了を試みます。失敗した場合は、
kill <process ID>コマンドを実行して手動でプロセスを終了させ、手動で対応済み オプションを選択できます。説明プロセス ID は、アラート詳細ページの [詳細情報] セクションで確認できます。
ブロック
利用シーン
この方法は、異常ログオンやブルートフォース攻撃など、IP ベースの攻撃シナリオでよく使用されます。
仕組み
この操作により、悪意のある IP アドレスからのアクセスをブロックするためのセキュリティグループ防御ルールが生成されます。
詳細を表示 をクリックすると、生成された防御ルールの基本情報 ( 有効なアセット、ルール方向、ポート範囲、ルール方向 など) を表示できます。
Security Center は、エージェントのインストール状況に基づいてブロックメカニズムを自動的に選択します。サポートされているメカニズムは次のとおりです。
-
Security Center:Security Center エージェントを使用してログイン試行をブロックすることを優先します。このメカニズムは、Security Center の Advanced、Enterprise、または Ultimate 版をご利用で、悪意のあるネットワーク行動からの保護 スイッチが有効になっている場合に自動的に使用されます。悪意のあるネットワーク行動からの保護 スイッチを有効にする方法については、「プロアクティブ防御」をご参照ください。
-
ECS セキュリティグループ:このブロックルールが有効になると、対応するルールがセキュリティグループに自動的に作成されます。ルールは有効期限が切れるか無効になると自動的に削除されます。
-
ルールの有効期間 はデフォルトで 6 時間です。30 分、1 時間、2 時間、6 時間、12 時間、1 日、7 日、14 日、30 日から選択できます。
の順に移動し、ブルートフォース対策 タブをクリックすると、生成されたブロックルールを表示できます。ルールは [システムルール] に表示されます。
説明ブロックポリシーを早期に停止する必要がある場合は、[システムルール] ページでルールを無効にできます。
アラートの抑制
Security Center は、主に ホワイトリストへの追加 と 無視 の方法をアラートの抑制に使用します。特定のアラートについては、このルールをブロックしない、防御のみ、手動で対応済み もサポートしています。
ホワイトリストへの追加 と 無視 の比較
違い | ホワイトリストへの追加 | 無視 |
利用シーン | 永続的な例外 | 一時的または散発的な誤検知や既知の問題。 |
影響範囲 | 同じホストアセットに、このアラートと同じファイルパスに同じ MD5 ハッシュを持つファイルがある場合、および他のホワイトリストルールを設定した場合、それらのルールに一致する後続のアラートも通知をトリガーしなくなります。 | 現在のアラートにのみ影響します。後続のアラートには影響しません。 |
ホワイトリストへの追加
アラートをホワイトリストに追加すると、同一のアラートやホワイトリストルールに一致するアラートの通知は届かなくなります。このオプションは注意して使用してください。
利用シーン
アラートが誤検知である場合や、永続的な例外ルールが必要な場合に使用します。たとえば、異常なアウトバウンド TCP 接続を行うプロセスが通常の業務の一部である場合、ホワイトリストルールを作成して将来のアラートを抑制します。
結果
現在のアラートに対して
アラートのステータスが「処理済み」に変わり、特定のステータスは 手動追加 になります。
同一のアラートが再発した場合、Security Center は新しいアラートを生成せず、既存のアラートの最終発生時刻を更新します。
後続のアラートに対して
特定のホワイトリストルールを設定した場合、そのルールに一致する将来のアラートは自動的に処理済みリストに移動され、ステータスは 自動許可 となります。通知は届きません。
特定のホワイトリストルールの設定 (任意)
アラート処理ダイアログボックスで、ホワイトリストへの追加 タブをクリックします。+ルールの追加 をクリックして新しいルールを追加します。
 アイコンをクリックしてルールを削除します。重要
複数のルールは OR 演算子で結合されます。つまり、アラートがいずれか 1 つのルールに一致すればホワイトリストに登録されます。
範囲が広くなりすぎないように、ルールは正確に設定してください。たとえば、「パスに /data/ を含む」のようなルールは、意図せず機密性の高いサブディレクトリをホワイトリストに登録してしまい、セキュリティリスクを高める可能性があります。
各ルールには左から右に 4 つの構成フィールドがあります。
アラートフィールド:現在のアラートでサポートされているアラートフィールドは、詳細ページの 詳細 セクションで確認できます。
条件タイプ:サポートされている演算子には、正規表現に一致、より大きい、等しい、より小さい、含む、があります。一部のルールの詳細:
正規表現に一致:正規表現を使用して特定のパターンに正確に一致させます。たとえば、「/data/app/logs/」フォルダ内のすべてのコンテンツをホワイトリストに登録するには、「パスが正規表現に一致: ^/data/app/logs/.*」というルールを設定できます。このルールは、そのフォルダとそのサブディレクトリ内のすべてのファイルとプロセスに一致します。
含む:「パスに D:\programs\test\ を含む」というルールを設定すると、このフォルダを含むパスを持つすべてのイベントがホワイトリストに登録されます。
条件値:定数と正規表現をサポートします。
適用アセット:
すべてのアセット:ルールは既存および新しく追加されたすべてのアセットに適用されます。
現在の資産のみ:ルールは現在のアラートに関与しているアセットにのみ適用されます。
ホワイトリストからの削除
自動ホワイトリストルールのキャンセル
重要この操作は将来のアラートにのみ影響します。ルールに一致するアラートは、自動的にホワイトリストに登録されなくなります。
すでに処理されたアラートには影響せず、そのステータスは変更されません。
にログインします。左側のナビゲーションウィンドウで、を選択します。
説明Agentic SOC にサブスクライブしている場合は、 を選択します。
クラウドワークロード保護プラットフォーム (CWPP) タブで、右上隅にある クラウドワークのアラート管理システム対応 をクリックし、セキュリティアラートの設定 を選択します。
セキュリティアラートの設定 ページの アラート処理ルール セクションで、処理方法として 自動許可 を選択します。
対象のルールを見つけ、[操作] 列の [削除] をクリックして、自動ホワイトリストルールをキャンセルします。
アラートをホワイトリストから削除
重要アラートをホワイトリストから削除すると、未対応 アラートリストに再表示され、再度評価して処理する必要があります。
にログインします。左側のナビゲーションウィンドウで、を選択します。
説明Agentic SOC をサブスクライブしている場合は、を選択します。
クラウドワークロード保護プラットフォーム (CWPP) タブで、処理済み フィルターを 処理済み に設定します。
ホワイトリストから削除したいアラートを見つけ、[操作] 列の ホワイトリスト解除 をクリックします。
説明複数のアラートを選択し、リストの下部にある ホワイトリスト解除 をクリックして一括削除することもできます。
高精度防御ホワイトリストルールのキャンセル
高精度防御ホワイトリストルールは、カスタム防御ルールを通じて管理されます。ルールを削除するには、悪意のある行為の防御ページに移動してください。カスタム防御ルール機能を利用するには、Security Center の Advanced、Enterprise、または Ultimate Edition が必要です。
Security Center コンソールにログインします。左側のナビゲーションウィンドウで、 を選択します。
悪意のある行動の防御 タブをクリックし、次に カスタム防衛ルール サブタブをクリックします。
キャンセルするホワイトリストルールを見つけ、[操作] 列で [削除] をクリックします。
無視
アラートを無視することはステータス管理のアクションであり、根本的なセキュリティ問題を解決するものではありません。
このオプションは、アラートが誤検知であるか、既知の許容されたリスクであることを確認した後にのみ使用してください。これにより、実際の攻撃を見逃すことを防ぎます。
無視されたアラートのリストを定期的 (週次または月次など) に確認することを推奨します。
利用シーン
誤検知または優先度が低いことが確認された場合。
一時的または既知の問題:問題は存在するが、既知の許容されたリスクまたは一時的な非悪意的な状態 (たとえば、承認された侵入テストやメンテナンスウィンドウ) である場合。根本原因をすぐに修正できないが、アラートリストをクリアする必要がある場合に使用します。
テストまたは開発環境:非本番環境では、予期される非クリティカルなアラートが頻繁に表示され、通常のモニタリングを妨げます。これらを一時的に抑制する必要があります。
結果
現在のアラートに対して:アラートのステータスが「処理済み」に変わり、特定のステータスは 無視済み になります。
後続のアラートに対して:影響はありません。同様のインシデントが発生した場合、Security Center は新しいアラートを生成します。
アラートの無視を停止
にログインします。左側のナビゲーションウィンドウで、を選択します。
説明Agentic SOC にサブスクライブしている場合は、 を選択します。
クラウドワークロード保護プラットフォーム (CWPP) タブで、処理済み フィルターを 処理済み に設定します。
無視を停止したいアラートを見つけ、[操作] 列の 無視の解除 をクリックします。
説明複数のアラートを選択し、リストの下部にある 無視の解除 をクリックして一括操作を実行することもできます。
このルールをブロックしない
利用シーン
このオプションは現在、適応型 WebShell 通信インターセプトルールによって生成されたアラートでのみ利用可能です。これは、悪意のある行動の防御 機能内の システム防御ルール です。この機能は の下にあります。
仕組み
システムは対応する URI へのリクエストのブロックを停止し、それに対するアラートを生成しなくなります。
防御のみ
後続の同一アラートに対して個別の通知は届かなくなります。このオプションは注意して使用してください。
利用シーン
これは、悪意のある行動の防御 ルール (アラートタイプ:高精度防御) によって生成されたアラートに適用されます。これは の下にあります。
仕組み
現在のアラートに対して:アラートのステータスが「処理済み」に変わります。
後続のアラートに対して:同じ防御ルールが再度トリガーされた場合、生成されたアラートイベントは自動的に処理済みリストに移動され、通知は送信されません。
「通知せずに防御」ルールのキャンセル
にログインします。 左側のナビゲーションウィンドウで、を選択します.
説明Agentic SOC にサブスクライブしている場合は、 を選択します。
クラウドワークロード保護プラットフォーム (CWPP) タブで、右上隅にある クラウドワークのアラート管理システム対応 をクリックし、セキュリティアラートの設定 を選択します。
セキュリティアラートの設定 ページの アラート処理ルール セクションで、処理方法として 防御のみ を選択します。
対象のルールを見つけ、[操作] 列の [削除] をクリックしてルールをキャンセルします。
手動で対応済み
アラートを手動で解決した場合は、手動で対応済み を選択します。アラートのステータスは 手動で対応済み に変わります。
トラブルシューティング
利用シーン
これは、Security Center エージェントがオフラインですのアラートを処理する場合にのみ利用可能です。
仕組み
診断ツールは、マシンからエージェント関連のデータ (ネットワーク、プロセス、ログ情報) を収集し、分析のために Security Center に報告します。
このチェックは CPU とメモリを消費します。実行する前に潜在的な影響を評価してください。
問題モードを選択します。
通常モード:エージェント関連のログデータを収集し、分析のために Security Center に報告します。
拡張モード:エージェント関連のネットワーク、プロセス、ログデータを収集し、分析のために Security Center に報告します。
今すぐ処理 をクリックすると、診断タスクが生成されます。 に移動し、右上隅にある クライアントタスク管理 をクリックすると、タスクの進捗と結果を表示できます。エージェントのトラブルシューティングをご参照ください。
説明結果 列にソリューションが提供されている場合は、推奨される手順に従ってください。
結果 列にソリューションが提供されていない場合は、操作する 列の 診断ログのダウンロード をクリックします。エクスポートされた診断ログと Alibaba Cloud アカウント ID (AliUid) を担当者に提供し、さらなる分析を依頼してください。
コンソールでの操作
Security Center コンソールにログインします。
左側のナビゲーションウィンドウで、を選択します。コンソールの左上隅で、アセットのリージョンとして 中国本土 または 中国本土以外 を選択します。
説明Agentic SOC を有効化している場合、左側のナビゲーションウィンドウのパスは に変わります。
セキュリティアラート ページの クラウドワークロード保護プラットフォーム (CWPP) タブで、対象のアラートを見つけます。[操作] 列で 処理 をクリックします。処理方法を選択し、今すぐ処理 をクリックします。
説明処理方法はアラートタイプによって異なります。コンソールに表示されるオプションがすべてです。
処理理由とオペレーターを明確にするために、備考を追加してください。これにより、処理済みのアラートのトレーサビリティが向上します。
処理後の検証
フルスキャンの実行:アラートを処理した後、サーバーでフルスキャンを実行して、新しいアラートがないことを確認してください。このフルスキャンには エージェントレス検出 (従量課金) が必要です。
新しいアラートがないことの確認:処理後、アラートリストを監視し、同じ種類のアラートが再発しないことを確認してください。繰り返し発生するアラートは、削除されていない永続的なバックドアが存在することを示している可能性があります。以下のトラブルシューティングのセクションをご参照ください。
一般的なウイルスアラートの対応チュートリアル
緊急対応
ECS ブルートフォースログイン成功への対応
「ECS ブルートフォースログイン成功」のアラートを受信した場合、Security Center は、外部 IP アドレスが複数回のパスワード試行の末に、ご利用のサーバーへのログインに成功したことを検知したことを意味します。ご利用のサーバーは侵入のリスクにさらされています。直ちに以下の手順を実行してください:
このアラートの意味
「ECS ブルートフォースログイン成功」のアラートは、一般的なブルートフォース攻撃の試行に関するアラートとは異なります。このアラートは、攻撃者がパスワードの試行を繰り返し、ご利用のサーバーへのログインに成功したことを示しており、即時の対応が必要な実際の侵入リスクがあることを意味します。
アラートに表示されるログイン場所 (例:「上海」) は、攻撃者が使用したプロキシ IP アドレスの場所である可能性があり、必ずしも攻撃者の実際の場所を表すものではありません。Security Center のアラート詳細に記録されている送信元 IP アドレスを基準としてください。
緊急対応手順
Security Center コンソールにログインします。レスポンス検出 > [セキュリティアラート] ページで、アラートの詳細を表示して、攻撃元の IP アドレス、ログイン時間、およびログインアカウントを確認します。
直ちにサーバーのログインパスワードを変更します。大文字、小文字、数字、特殊文字を含む複雑なパスワードを設定してください。
SSH キーベースのログインを有効にし、パスワードベースのログインを無効にして、ブルートフォース攻撃の再発を防ぎます。
サーバーに異常なプロセス、不明なユーザーアカウント、不審なファイル、またはアウトバウンドネットワークトラフィックがないか確認してください。
侵入が確認された場合は、重要なデータをバックアップしてから、システムをリセットするか、クリーンなスナップショットから復元します。詳細については、本トピックの「セキュリティ強化と攻撃防止」セクションをご参照ください。
上記の手順を完了した後、「セキュリティ強化と攻撃防止」セクションに従ってシステムを強化し、アラートリストを引き続き監視して、同様のアラートが再発しないことを確認してください。
緊急対応アクション
パスワードの変更:異常ログインのアラートを受信し、お客様自身が開始したログインでない場合は、直ちに ECS インスタンスのパスワードを変更してください。ECS コンソールの「オンラインでインスタンスのパスワードをリセット」機能を使用できます。SSH の弱いパスワードによる侵入シナリオでは、直ちに root パスワードを大文字、小文字、数字、特殊文字を含む複雑な組み合わせに変更し、SSH キーベースのログインを有効にしてパスワードベースのログインを無効にすることで、ブルートフォース攻撃の再発を防ぎます。
攻撃元 IP アドレスのブロック:関連する悪意のあるプロセスが終了したことを確認した後、セキュリティグループで攻撃者の送信元 IP アドレスをブロックします。Alibaba Cloud セキュリティグループを設定して、関連する IP アドレスからのすべてのポートアクセスを拒否することで、異常ログインを直ちにブロックします。
永続的なバックドアのチェック:定期タスク (crontab)、スタートアップ項目、および SSH 公開鍵 (~/.ssh/authorized_keys) を検査し、不審なエントリがないか確認します。攻撃者が永続的なバックドアを残していないことを確認してください。
ローカルログの調査
Security Center の攻撃追跡機能を使用するだけでなく、サーバーのシステムログを手動で確認して侵入経路を調査することもできます:
Linux サーバー:
/var/log/secureまたは/var/log/auth.logファイルを確認し、異常なログインレコードと攻撃元を特定します。Windows サーバー:イベントビューアーを使用してセキュリティログを確認します。ログインの成功/失敗イベントに注目してください。
セキュリティ強化と攻撃防止
Security Center エディションのアップグレード:Enterprise Edition と Ultimate Edition は、ウイルスの自動隔離 (ウイルスの自動検出と駆除) 機能をサポートし、より正確な防御機能と多くのセキュリティ検出項目を提供します。
アクセス制御の強化:必要なビジネスポート (80 や 443 など) のみを開放し、管理ポート (22 や 3389 など) やデータベースポート (3306 など) には厳格な IP ホワイトリストによるアクセスポリシーを設定してください。
説明Alibaba Cloud Elastic Compute Service (ECS) サーバーの場合、操作についてはセキュリティグループの管理をご参照ください。
複雑なサーバーパスワードの設定:サーバーとアプリケーションには、大文字、小文字、数字、特殊記号を含む複雑なパスワードを設定してください。
ソフトウェアのアップグレード:メンテナンスが終了している、または既知のセキュリティ脆弱性がある古いバージョンの使用を避けるため、アプリケーションソフトウェアは速やかに最新の公式バージョンにアップデートしてください。
定期的なバックアップ:重要なデータとサーバーのシステムディスクに対して、定期的なスナップショットポリシーを作成してください。
説明ECS サーバーの場合、操作についてはポリシーの作成をご参照ください。
脆弱性の迅速な修正:Security Center の 脆弱性管理機能を定期的に使用して、システムとアプリケーションの脆弱性に速やかにパッチを適用してください。
サーバーシステムの初期化 (注意して実行)。
ウイルスの侵入が深く、基盤となるシステムコンポーネントにまで及んでいる場合は、重要なデータをバックアップした後にサーバーシステムを初期化することを強く推奨します。次の手順に従ってください。
サーバー上の重要なデータをバックアップするためにスナップショットを作成します。詳細については、「手動での単一スナップショットの作成」をご参照ください。
サーバーのオペレーティングシステムを初期化します。詳細については、「システムディスクの再初期化 (OS のリセット)」をご参照ください。
スナップショットからクラウドディスクを作成します。詳細については、「スナップショットからのデータディスクの作成」をご参照ください。
システムを再インストールした後、クラウドディスクをサーバーにアタッチします。詳細については、「データディスクのアタッチ」をご参照ください。
よくある質問
アラート処理に関する問題
処理に失敗した場合や、処理済みのアラートが再発した場合はどうすればよいですか?
[処理] をクリックしてエラーが表示された場合、または同じアラートがクリアされた後に再発した場合は、以下の順序でトラブルシューティングを行ってください。
現象
一般的な原因
解決策
隔離またはプロセス終了の失敗
Security Center のエージェントがオフラインであるか、バージョンが古いため、修正コマンドを配信できません。
アセットセンター で、エージェントがオンラインであることを確認してください。エージェントのトラブルシューティングを参照してクライアントをオンラインに戻してから、リトライしてください。
ファイルの隔離の失敗
悪意のあるプロセスがまだ実行中でファイルをロックしているか、ファイルがすでに自己削除されています。
まず悪意のあるプロセスを終了させてから (例:
killコマンドを使用)、ファイルを隔離します。ファイルが存在しない場合は、アラートを処理済みとしてマークします。
アラートの再発 (ワームやマイニングプログラムで一般的)
子プロセスまたはウイルスファイルのみが削除され、親プロセス、定期タスク、スタートアップ項目、またはその他の永続化メカニズムがまだアクティブです。
アラート詳細のプロセスツリーを使用して親プロセスを特定します。crontab の定期タスク、スタートアップ項目、SSH 公開鍵、および不審なアカウントを削除します。詳細については、「マイニングプログラムの処理に関するベストプラクティス」をご参照ください。
アラートが定期的に再発する
リモートの定期タスクが定期的にペイロードをダウンロードして実行しているか、同じネットワークセグメント内の他の侵害されたホストが感染を広げています。
すべてのサーバーで定期タスクを監査します。同じ VPC 内の他のホストでウイルススキャンを実行します。
[処理] ボタンがグレーアウトしている、または利用できない
Free エディションまたは権限付与の有効期限切れ。
ウイルス対策版以上の Security Center を購入し、アセットに権限を紐付けます。
その他
脆弱なパスワード: SSH/RDP/データベースのパスワードが単純すぎます。
未修正の脆弱性: Redis、XXL-JOB、WebLogic などのアプリケーションに高リスクの脆弱性が存在します。
潜在的なバックドア: 初期のクリーンアップが不完全で、隠れたバックドアが残っています。
データ汚染: ウイルスを含むバックアップまたはスナップショットを復元しました。
パスワードを変更し、速やかに脆弱性にパッチを適用してください。
サーバーで包括的なウイルススキャンを実行してください。
これらの手順を実行してもアラートが再発し続ける場合、サーバーに未検出の永続的なバックドアが存在する可能性があります。データをバックアップし、サーバーのオペレーティングシステムをリセットすることを推奨します。
ウイルスファイル (トロイの木馬やマイニングプログラムなど) を削除できないのはなぜですか?
ファイルとその親ディレクトリに不変属性が設定されています。
chattr -iコマンドを使用して、ファイルとその親ディレクトリから不変属性を削除してから、ファイルを削除してください。DDoS トロイの木馬のアラートを受信しました。ファイルを手動で削除した後もアラートが続くのはなぜですか?
ファイルが完全に削除されていません。この問題を解決するには、以下の手順を実行してください。
Security Center の Free エディションをご利用の場合は、Enterprise または Ultimate エディションの 7 日間無料トライアルを開始できます。または、「Security Center のアップグレード」をご参照のうえ、Antivirus または Enterprise エディションにアップグレードしてください。
アップグレード後、セキュリティアラートの処理ページに移動し、DDoS トロイの木馬のアラートを見つけて [処理] をクリックし、ウイルス対策を選択します。システムは自動的にトロイの木馬プロセスを終了し、ファイルを隔離します。
精密防御のアラートをホワイトリストに追加するにはどうすればよいですか?
精密防御機能によって生成されたアラートは、防御プラグインに依存し、自動的にブロックされます。これらのアラートは、ホストルール管理セクションで手動でホワイトリストに追加する必要があります。
Security Center コンソール > 保護設定 > ホスト保護 > ホストルール管理に移動します。 ページの左上隅で、アセットが配置されているリージョンとして中国本土または中国本土以外を選択します。
悪意のある行動の防御 タブで、カスタム防衛ルール サブタブを選択し、ホワイトリストルール作成 をクリックします。ホワイトリスト登録でサポートされているタイプは次のとおりです。
-
プロセスハッシュ
-
コマンドライン
-
プロセスネットワーク
-
ファイルの読み書き
-
レジストリ操作
-
動的リンクライブラリのロード
-
ファイル名の変更
-
大規模な SSH ポートスキャンやアウトバウンド攻撃など、不審なサーバーの動作に関する通知を受け取った場合はどうすればよいですか?
サーバーが廃止済みの場合:サーバーが使用されなくなった場合は、通知を無視できます。
サーバーがまだ利用中の場合: ウイルスを徹底的に除去するために、オペレーティングシステムを再インストールします。ECS コンソールでインスタンスを見つけ、右上隅の[すべての操作] > [ディスクの再初期化]を選択します (最初にインスタンスを停止する必要があります)。再インストール後、サーバーを強化します。強力なパスワードを設定し、指定された IP アドレスからのみリモートログインを許可するようにセキュリティグループルールを制限し、必要なビジネスポートのみを開きます。
プラットフォームの制限について:オペレーティングシステムを再インストールした後、アウトバウンド攻撃が検出されなければ、通常プラットフォームは制限を課しません。ウイルス除去後もアクセスに問題がある場合は、セキュリティグループの構成やサーバー側のファイアウォールルールなど、他の潜在的な原因を確認してください。
ウイルスや悪意のあるファイルを削除した後も、アラート通知が届くのはなぜですか?
Security Center は、過去の脅威レコードを約 1 年間保持します。ウイルスファイルを削除した後でも、アラートに対して無視や手動での処理済みマークなどの処理操作を行っていない場合、システムは通知を送信し続けます。推奨事項:
脅威が解消されたことを確認した後、アラートリストで関連するアラートに対し、[無視] または [手動で処理済み] を選択します。
アラートのタイムスタンプがセキュリティ修正前のものである場合、脅威がもはや存在しないことを確認した上で、アラートを安全に無視できます。
パブリック IP アドレスを変更しましたが、古い IP アドレスに対する異常ログインのアラートがまだ届きます。どうすればよいですか?
古い IP アドレスのアラートは、通常、Security Center によって記録された過去のログイン動作に基づいてトリガーされます。推奨事項:
アラートのタイムスタンプが IP アドレス変更前のものである場合は、アラートを無視できます。
アセットセンターで最新のアセット情報を同期し、Security Center が現在の IP アドレスを記録するようにします。
アラート詳細で、特定の脆弱なパスワードのユーザーと認証情報が見つからないのはなぜですか?
アラートリストで、[操作] 列の [詳細] をクリックすると、検出された脆弱なパスワードのユーザー名とパスワードが表示されます。詳細ページにこの情報が表示されない場合、そのアラートは過去のものであるか、データが期限切れになっている可能性があります。関連アカウントのパスワードを、大文字と小文字、数字、特殊文字を含む複雑なパスワードに変更することをお勧めします。
コンソールの機能に関する問題
アラートが存在しないファイルを報告した場合はどうすればよいですか?
これは、ウイルスが別の方法で削除された場合や、ウイルスが自身のトレースをクリーンアップした場合に発生する可能性があります。このアラートをクリアするには、アラートリストで「無視」または「手動で処理済み」をクリックします。
セキュリティアラートを受信しましたが、コンソールで関連データが見つかりません。どうすればよいですか?
Security Center は、リージョンごとにアラートデータを表示します。セキュリティアラートページの左上隅で 中国本土 と 中国本土以外 を切り替えることができます。アラート通知を受信しても対応するアラートが見つからない場合は、他のリージョンに切り替えてください。
現在の Security Center のエディションを確認してください。Free エディションは機能が制限されています。「Security Center のアップグレード」をご参照のうえ、Antivirus または Enterprise エディションにアップグレードすることを推奨します。
ウイルス対策機能を使用して、脅威をスキャンし処理してください。
複数のアラートを一括で処理するにはどうすればよいですか?
Security Center は現在、ホワイトリストへの追加、無視、ホワイトリストからの削除、無視の取り消しなどの一括操作をサポートしています。
左側のナビゲーションウィンドウで、 を選択します。コンソールの左上で、アセットのリージョンとして 中国本土 または 中国本土以外 を選択します。セキュリティアラートリストで、処理するアラートを選択します。
左下隅で、今回は無視、ホワイトリストへの追加、ホワイトリストから削除、または無視の解除をクリックします。
セキュリティアラートの [処理] ボタンがグレーアウトしているのはなぜですか?
一般的な原因は以下の通りです。
Free エディションまたはアクティブな保護権限がない:Free エディションは一部のアラートの表示のみをサポートし、修正操作 (隔離、IP のブロック、ホワイトリストなど) はサポートしていません。Antivirus エディション以上を購入し、影響を受けるサーバーにアクティブな権限付与がバインドされていることを確認してください。
サブスクリプションインスタンスの有効期限が切れている:サブスクリプションインスタンスの有効期限が切れると、修正機能は利用できなくなります。インスタンスを更新して、再度お試しください。
RAM ユーザーの権限が不十分:この操作には
AliyunYundunSASFullAccessポリシーが必要です。読み取り専用権限 (ReadOnlyAccess) では修正操作は許可されません。対応するサーバーの Security Center エージェントがオフライン:修正コマンドをサーバーに配信できません。エージェントのトラブルシューティングを行い、オンラインに戻してから再度お試しください。