Security Center クライアントがオフラインになる、インストールまたはアンインストールに失敗する、あるいは CPU 使用率が高くなるなどの問題が発生した場合、自動トラブルシューティングツールを使用して迅速に診断するか、手動で問題を調査することができます。
背景情報
Security Center コンソールでクライアントがオフラインである、または正常にインストールされていないと表示される場合、そのサーバーは Security Center によって保護されておらず、侵害に対して脆弱な状態にあります。クライアントがオフラインになる一般的な原因を次の表に示します。
原因 | 説明 |
クライアントプロセスの問題 | コアクライアントプロセスである |
ネットワーク接続の問題 | サーバーが Security Center サービスに接続できないため、クライアントがハートビートデータを送信できません。 |
DNS 解決の失敗 | サーバーの DNS サービスが機能しておらず、Security Center サービスのドメイン名を解決できません。 |
ファイアウォールまたはセキュリティグループの制限 | サーバー上のファイアウォール ACL ルール、または Alibaba Cloud のセキュリティグループルールが、クライアントと Security Center サービス間の通信をブロックしています。 |
サーバーリソースの不足 | サーバーの CPU またはメモリ使用率が一貫して高い場合 (95% を超えるなど)、クライアントの実行が妨げられる可能性があります。 |
サードパーティ製ソフトウェアの競合 | サーバー上のサードパーティ製のウイルス対策ソフトウェアが、Security Center クライアントのネットワークアクセスをブロックしています。 |
トラブルシューティング方法
方法 | ユースケース | 手順 |
コンソールからのトラブルシューティング | サーバーが Security Center に接続されている場合。 | コンソールのクライアントトラブルシューティング機能を使用して、クライアントデータを自動的に収集および分析します。 |
コマンドラインからのトラブルシューティング | サーバーは Security Center に接続されていません。 | サーバー上で |
手動でのトラブルシューティング | サーバーはクライアントのトラブルシューティング 機能または | クライアントプロセス、ネットワーク接続、およびシステムリソースを手動でチェックして原因を特定します。 |
コンソールからのトラブルシューティング
Security Center コンソールの クライアントのトラブルシューティング 機能を使用して、クライアントの問題を自動的に検出および分析します。
注意事項
サポート対象のオペレーティングシステム:
Windows Server 2008 以降
64 ビットの Linux ディストリビューション (CentOS 5 以前はサポート対象外)
サーバーが Security Center に接続されている必要があります。
手順
Security Center コンソールにログインします。
左側のナビゲーションウィンドウで、 を選択します。コンソールの左上隅で、資産が所在するリージョン (中国本土 または 中国本土以外) を選択します。
ホストアセット ページの サーバー タブで、トラブルシューティング対象のサーバーを選択し、リストの下にある クライアントのトラブルシューティング をクリックします。
クライアントのトラブルシューティング ダイアログボックスで、問題タイプ と モード を選択し、診断の開始 をクリックします。
パラメーター
説明
問題タイプ
クライアントの問題のタイプを選択します。不明な場合は、その他 を選択します。
モード
トラブルシューティングモードを選択します:
通常モード:クライアント関連のログデータを収集し、分析のために Security Center に送信します。診断には約 1 分かかります。
拡張モード:クライアントのネットワーク、プロセス、ログに関するデータを収集し、分析のために Security Center に送信します。診断には約 5 分かかります。
説明診断プログラムは、サーバーからネットワーク、プロセス、ログのデータを収集し、分析のために Security Center にアップロードします。
確認 ダイアログボックスで [OK] をクリックして タスク管理 パネルを開きます。このパネルには、すべてのクライアントトラブルシューティングタスクが表示されます。
説明ホストアセット ページの右上隅にある クライアントタスク管理 をクリックして タスク管理 パネルを開くこともできます。
表示したいトラブルシューティングタスクを見つけ、操作する 列の 詳細 をクリックして 実行ログ パネルを開きます。実行ログ パネルには、各サーバーのトラブルシューティングの詳細が表示されます。
列
説明
開始時間/終了時間
クライアントトラブルシューティングタスクの開始時刻と終了時刻。
サーバー基本情報
診断されたサーバーに関する情報。
ステータス
クライアントトラブルシューティングタスクのステータス。有効な値は次のとおりです:
[開始中]:クライアントトラブルシューティングコマンドが送信されました。
[タイムアウト]:指定された時間内に結果を受信しなかったため、タスクがタイムアウトしました。
[成功]:トラブルシューティング結果が生成されました。
問題
トラブルシューティングタスクによって検出された問題。
結果
検出された問題に対して推奨されるソリューション。
操作する
詳細な分析のために診断ログをダウンロードできます。
結果の分析:
結果 列にソリューションが提供されている場合は、その推奨事項に従ってください。
結果 列にソリューションが提供されていない場合は、操作する 列の 診断ログのダウンロード をクリックします。エクスポートした診断ログとご自身の AliUid をテクニカルサポートに提供し、さらなる分析を依頼してください。
コマンドラインからのトラブルシューティング
サーバーのコマンドラインからトラブルシューティングツールを実行し、クライアントの問題を自動的に診断します。
注意事項
サポート対象のオペレーティングシステム:
Windows Server 2008 以降
64 ビットの Linux ディストリビューション (CentOS 5 以前はサポート対象外)
サーバーが Security Center に接続されている必要があります。
手順
対象のサーバーにログインします。
説明Windows では、管理者権限でログインする必要があります。
Linux では、ルートユーザーとしてログインする必要があります。
サーバーで適切なコマンドを実行します。
Alibaba Cloud ECS - Linux
標準モード (診断には約 1 分かかります):
ECS インスタンスが Security Center に接続できる場合は、root ユーザーとして次のコマンドを実行します:
wget "http://update2.aegis.aliyun.com/download/aegis_client_self_check/linux64/aegis_checker.bin" && chmod +x aegis_checker.bin && ./aegis_checker.binECS インスタンスが Security Center に接続できない場合は、aegis_checker をダウンロードし、対象のサーバーにコピーしてから、root ユーザーとして次のコマンドを実行します:
chmod +x aegis_checker.bin
 ./aegis_checker.bin
拡張モード (診断には約 5 分かかります):root ユーザーとして次のコマンドを実行します:
wget "http://update2.aegis.aliyun.com/download/aegis_client_self_check/linux64/aegis_checker.bin" && chmod +x aegis_checker.bin && ./aegis_checker.bin -b "ew0KICAgICJ1dWlkIjogIiIsDQogICAgImNtZF9pZHgiOiAiIiwNCiAgICAiaXNzdWUiOiAib3RoZXJfaXNzdWUiLA0KICAgICJtb2RlIjogMywNCiAgICAianNydl9kb21haW4iOiBbXSwNCiAgICAidXBkYXRlX2RvbWFpbiI6IFtdDQp9"
Alibaba Cloud ECS - Windows
標準モード (診断には約 1 分かかります):次のいずれかの方法を選択します:
aegis_checker プログラムをダウンロードし、管理者権限で実行します。
管理者権限で開いたコマンドプロンプトウィンドウで、次のコマンドを実行します:
powershell -executionpolicy bypass -c "(New-Object Net.WebClient).DownloadFile('http://update2.aegis.aliyun.com/download/aegis_client_self_check/win32/aegis_checker.exe', $ExecutionContext.SessionState.Path.GetUnresolvedProviderPathFromPSPath('.\aegis_checker.exe'))"; "./aegis_checker.exe"
説明Windows では拡張モードはサポートされていません。
Alibaba Cloud 以外 - Linux
標準モード (診断には約 1 分かかります):root ユーザーとして次のコマンドを実行します:
wget "http://aegis.alicdn.com/download/aegis_client_self_check/linux64/aegis_checker.bin" && chmod +x aegis_checker.bin && ./aegis_checker.bin拡張モード (診断には約 5 分かかります):root ユーザーとして次のコマンドを実行します:
wget "http://aegis.alicdn.com/download/aegis_client_self_check/linux64/aegis_checker.bin" && chmod +x aegis_checker.bin && ./aegis_checker.bin -b "ew0KICAgICJ1dWlkIjogIiIsDQogICAgImNtZF9pZHgiOiAiIiwNCiAgICAiaXNzdWUiOiAib3RoZXJfaXNzdWUiLA0KICAgICJtb2RlIjogMywNCiAgICAianNydl9kb21haW4iOiBbXSwNCiAgICAidXBkYXRlX2RvbWFpbiI6IFtdDQp9"
Alibaba Cloud 以外 - Windows
標準モード (診断には約 1 分かかります):次のいずれかの方法を選択します:
aegis_checker プログラムをダウンロードし、管理者権限で実行します。
管理者権限で開いたコマンドプロンプトウィンドウで、次のコマンドを実行します:
powershell -executionpolicy bypass -c "(New-Object Net.WebClient).DownloadFile('http://aegis.alicdn.com/download/aegis_client_self_check/win32/aegis_checker.exe', $ExecutionContext.SessionState.Path.GetUnresolvedProviderPathFromPSPath('.\aegis_checker.exe'))"; "./aegis_checker.exe"
説明Windows では拡張モードはサポートされていません。
チェックが完了したら、生成されたログパッケージをエクスポートします。ログパッケージの場所はオペレーティングシステムによって異なります。
Linux:ログパッケージは /root/miniconda2/aegis_checker/output ディレクトリにあります。
Windows:ログパッケージは現在のパスからの相対パス ./miniconda2/aegis_checker/output ディレクトリにあります。
結果の分析:ログファイル内で [root cause] というプレフィックスが付いた行は、
aegis_checkerによって検出された問題を示します。一部の問題については、「processed」というメッセージや推奨されるソリューションが提供されます。提供された指示に従ってください。
aegis_checkerがソリューションを提供しない場合は、出力のスクリーンショット、ログパッケージ、およびご自身の AliUid を Alibaba Cloud のテクニカルサポートに提供し、さらなる分析を依頼してください。
手動でのトラブルシューティング
クライアントがオフラインの場合は、サーバーにログインして以下の手順に従い、原因を調査できます。
エージェントプロセス
診断手順:2 つのコアプロセス AliYunDun と AliYunDunUpdate が実行中であることを確認します。
Linux:
ps -ef | grep AliYunDunコマンドを実行して確認します。Windows: タスクマネージャーを開き、[詳細] または [サービス] タブに移動して、関連するプロセスとサービスを見つけます。
解決策:エージェントプロセスを手動で再起動します。
Linux
次のコマンドを実行してプロセスを再起動します。
関連プロセスを停止します:
killall AliYunDun
killall AliYunDunUpdate
最新バージョンのエージェントを起動します。
/usr/local/aegis/aegis_clientディレクトリで、aegis_10_xxフォルダを見つけ、最もバージョン番号が高いものを選択します。たとえば、
aegis_10_70、aegis_10_73、aegis_10_75の中からaegis_10_75を選択します。/usr/local/aegis/aegis_client/aegis_10_xx/AliYunDun
Windows
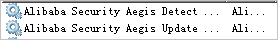
[サービス] パネルで、2 つの Security Center サービス (Alibaba Security Aegis Detect Service と Alibaba Security Aegis Update Service) を再起動します。そのためには、各サービスを右クリックして [再起動] を選択します。
ネットワーク接続
診断手順:ご利用のファイアウォールまたはセキュリティグループが、jsrv.aegis.aliyun.com や update.aegis.aliyun.com などの Security Center サービスの IP アドレスまたはドメイン名へのアウトバウンドトラフィックを許可していることを確認します。サーバーが Security Center サービスに接続できない場合も、エージェントはオフラインになることがあります。
Security Center サービスの IP アドレスとドメイン名の詳細については、「付録:エージェントの通信エンドポイント (ドメイン名と IP アドレス)」をご参照ください。
解決策:
サーバー上の DNS サービスが正しく実行されていることを確認します。
DNS サービスが実行されていない場合は、サーバーを再起動するか、DNS サービスのトラブルシューティングを行ってください。
サーバーにネットワークアクセスポリシーが設定されているかどうかを確認します。
ファイアウォール ACL ルール
Security Center サービスの IP アドレスまたはドメイン名をファイアウォールの許可リストに追加して、ネットワークアクセスを許可します。アウトバウンドトラフィックに対してのみルールを設定する必要があります。
説明Alibaba Cloud Firewall を使用している場合は、「内部ネットワークからインターネットへのトラフィックに対するアウトバウンドアクセス制御ポリシーの作成」をご参照ください。
ファイアウォール設定の例 (iptables):
# 制御サービスへのアクセスを許可
iptables -A OUTPUT -p tcp -d jsrv.aegis.aliyun.com --dport 443 -j ACCEPT
iptables -A OUTPUT -p tcp -d jsrv.aegis.aliyun.com --dport 80 -j ACCEPT

# 更新サービスへのアクセスを許可
iptables -A OUTPUT -p tcp -d update.aegis.aliyun.com --dport 443 -j ACCEPT
iptables -A OUTPUT -p tcp -d update.aegis.aliyun.com --dport 80 -j ACCEPT
Alibaba Cloud セキュリティグループルール
ECS インスタンスを使用している場合は、「セキュリティグループの管理」で具体的な手順をご参照ください。
説明Security Center の CIDR ブロックへのアウトバウンドトラフィックを許可します。ポートを無制限にするか、ポート 80 および 443 でのトラフィックを許可することができます。
以下は、100.100.0.0/16 CIDR ブロックの設定例です:
方向:アウトバウンド
認可ポリシー:許可
プロトコルタイプ:TCP
ポート範囲:80/443
認可オブジェクト:100.100.0.0/16
サーバーの内部ファイアウォールの確認
Alibaba Cloud のセキュリティグループルールやファイアウォール ACL に加えて、サーバーのオペレーティングシステムの内部ファイアウォール (iptables、firewalld、Windows ファイアウォールなど) も、エージェントと Security Center サービスエンドポイント間の通信をブロックする可能性があります。ネットワーク接続のトラブルシューティングで問題が解決しない場合は、サーバーの内部ファイアウォール設定を確認してください。
Linux - iptables/firewalld
診断手順:
iptables -L -nまたはfirewall-cmd --list-allを実行して、現在のファイアウォールルールを表示します。Security Center サービスのエンドポイント (
jsrv2.aegis.aliyun.comやupdate.aegis.aliyun.comなど) へのアウトバウンド接続をブロックするルールが存在するかどうかを確認します。
解決策:
Security Center サービスの IP アドレスまたはドメイン名へのアウトバウンドトラフィック (ポート 80 および 443) が許可されていることを確認します。
一時的に確認するために、テスト目的で内部ファイアウォールを無効にすることができます:
iptables:
iptables -Ffirewalld:
systemctl stop firewalld
Windows ファイアウォール
診断手順:
[コントロールパネル] > [Windows Defender ファイアウォール] を開き、インバウンドおよびアウトバウンドのルールに Security Center エージェントとの通信をブロックするルールがないか確認します。
管理者として cmd または PowerShell を開き、
netsh advfirewall firewall show rule name=allを実行してすべてのファイアウォールルールを表示します。
解決策:
アウトバウンドルールで、Security Center エージェント (AliYunDun および AliYunDunUpdate) のネットワークアクセスを許可するか、ポート 80 および 443 で Security Center サービスのドメイン名へのアウトバウンドトラフィックを許可します。
一時的に確認するために、管理者として cmd で
netsh advfirewall set allprofiles state offを実行して、テスト目的でファイアウォールを無効にします。
システムリソース
診断手順:
サーバーに十分なリソースがあることを確認します。サーバーのリソースが枯渇すると、エージェントが停止する可能性があります。
CPU/メモリ:
top(Linux) またはタスクマネージャー (Windows) を使用して使用量を確認します。ディスク領域:
df -h(Linux) またはPC (Windows) を使用して残りのディスク領域を確認します。
解決策:
高いリソース使用量
AliYunDunプロセスが原因の場合は、テクニカルサポートに連絡し、関連するログを提供してください。他のビジネスプロセスが原因の場合は、アプリケーションを最適化するか、サーバー構成のアップグレードを検討してください。
ディスク領域の不足: 不要なファイルを削除してディスク領域を解放します。
エージェント ID の重複
診断手順:この問題は、同じシステムイメージから複数のサーバーを作成した場合によく発生します。以下の設定ファイル内の uuid フィールドが複数のサーバーで重複していないか確認してください。
Linux:
/usr/local/aegis/aegis_client.confWindows:
32 ビット: C:\Program Files\Alibaba\aegis\aegis_client.conf
64 ビット: C:\Program Files (x86)\Alibaba\aegis\aegis_client.conf
解決策:
単一のテンプレートサーバーから複数のイメージを作成する前に、古いエージェントをアンインストールしてクリーンアップし、その後、新しいインストールコマンドを取得してください。
ソフトウェアの競合
診断手順:サーバーに Huorong Security Software、360 Safeguard、またはその他のホストベースの侵入検知システム (HIDS)、エンドポイントでの検出と対応 (EDR)、ウイルス対策ソフトウェアなどがインストールされているか確認します。このようなソフトウェアは Security Center エージェントと競合する可能性があります。サードパーティのセキュリティソフトウェアをアンインストールしてもエージェントのインストールに失敗したり、オフラインのままだったりする場合は、残存ファイルやサービスを確認してください:
サービスリストに Huorong 関連または 360 関連のサービスが残っていないか確認します。
インストールディレクトリに残存フォルダがないか確認します。一般的な残存パスは次のとおりです:
Huorong:
C:\Program Files\Huorong360:
C:\Program Files\360
解決策:
サードパーティのセキュリティソフトウェアのメインプログラムを終了します。
ソフトウェアに組み込まれているアンインストーラーを使用します。Huorong Security Software をアンインストールするには、インストールディレクトリで
uninst.exeを実行します。360 Safeguard をアンインストールするには、コントロールパネルを使用します。以前にインストールディレクトリを直接削除するなど、異常なアンインストールが行われ、残存ファイルやサービスが残っている場合は、既存のインストールの上にセキュリティソフトウェアを再インストールします。その後、再度組み込みのアンインストーラーを使用します。Huorong の場合は、再度
uninst.exeを実行します。サーバーを再起動します。
残存ファイルとサービスが削除されたことを確認します。プロセスリスト、サービスリスト、インストールディレクトリにセキュリティソフトウェアの残存項目が含まれていないことを確認し、Security Center エージェントプロセス
AliYunDunが再び実行されていることを確認します。
Security Center エージェントがインストールされた後、必要に応じて元のサードパーティのセキュリティソフトウェアを再起動または再インストールできます。
Huorong のインストールパッケージはサイレントインストールをサポートしていません。既存のインストールの上に Huorong を再インストールする場合、グラフィカルユーザーインターフェイス (GUI) で手動でインストールを完了する必要があります。インストールディレクトリを強制的に削除するなど、異常なアンインストールを行うと、サービスやファイルが残存する可能性があります。残存物を完全に削除するには、手順 3 で説明したように、既存のインストールの上にソフトウェアを再インストールし、再度アンインストールしてください。
エージェントログ
診断手順:エージェントログを確認して、特定のエラーメッセージを探します。ログファイルは次のディレクトリにあります:
Linux:/usr/local/aegis/aegis_client/aegis_12_xx/data/。
説明aegis_xx_xxプレースホルダーは、実行中のエージェントのバージョンディレクトリを表します。正確なパスを見つけるには、ps -ef|grep AliYunDunコマンドの出力を確認してください。Windows:C:\Program Files (x86)\Alibaba\Aegis\aegis_client\aegis_12_xx\data\。
解決策:
ログのエラーメッセージに基づいて問題をトラブルシューティングします。問題を解決できない場合は、テクニカルサポートに連絡し、完全なログファイルを提供してください。