リソースグループを使用してプロジェクトまたはチームごとに Alibaba Cloud リソースを整理し、各リソースグループにスコープが限定された権限を Resource Access Management (RAM) ユーザーに付与することで、各チームが自身のリソースのみを管理できるようになります。
リソースグループを使用する状況
あるゲーム企業が 3 つの独立したゲームプロジェクトを運営しており、それぞれに独自のクラウドリソース、管理者チーム、および個別の請求が必要です。この企業には 2 つの要件があります:
独立したプロジェクト管理:各プロジェクトマネージャーが、自身のチームメンバーと、それらのメンバーが必要とするアクセス権限を管理します。
個別の請求:各プロジェクトが独自の請求書を受け取ります。
この企業は 3 つのアプローチを評価しました:
-
マルチアカウント ソリューション
独立したプロジェクト管理をサポート — 各プロジェクトは、独自のプロジェクトマネージャーを持つ専用の Alibaba Cloud アカウントを取得します。
個別の請求をサポート — 各アカウントは個別に請求され、一括請求機能を使用すれば、アカウント間の請求書をまとめることができます。
-
タグ付けされたリソースを使用するシングルアカウント ソリューション
独立したプロジェクト管理をサポートしない — プロジェクトマネージャーは、自身のチームのアクセス権限を管理できません。
個別の請求をサポート — リソースにプロジェクトごとのタグを付けることで、プロジェクト単位の請求が可能になります。
-
リソースグループベースのシングルアカウント ソリューション
独立したプロジェクト管理をサポート — 各リソースグループには、グループメンバーとそのアクセス権限を管理する独自の管理者がいます。
個別の請求をサポート — Alibaba Cloud の一括請求機能は、リソースグループごとに個別の請求書を生成します。
プロジェクトが完全に分離され、別々のチームによって管理され、中央チームがアカウント間の一貫性を監督する場合には、マルチアカウント ソリューションを使用します。中央の IT および運用保守 (O&M) チームがインフラストラクチャを運営し、各プロジェクトチームが自身のリソースグループ内のリソースを管理する場合には、リソースグループベースのシングルアカウント ソリューションを使用します。
このゲーム企業は、リソースグループベースのシングルアカウント ソリューションを選択しました。このトピックでは、その実装について説明します。
ソリューション概要
リソースグループは、Alibaba Cloud アカウント内のコンテナであり、チームまたはプロジェクトごとにリソースを管理できます。アクセス権限の付与は、RAM ユーザー (アクセス権限を取得するユーザー)、ポリシー (実行可能な操作)、およびリソースグループ (これらの権限が適用される場所) の 3 つの要素で構成されます。
1 つのアカウントで、この企業は 3 つのリソースグループと 3 人の RAM ユーザー (ゲームプロジェクトごとに 1 人) を作成し、各 RAM ユーザーを対応するリソースグループの管理者として割り当てます。詳細については、「リソースグループの概要」をご参照ください。
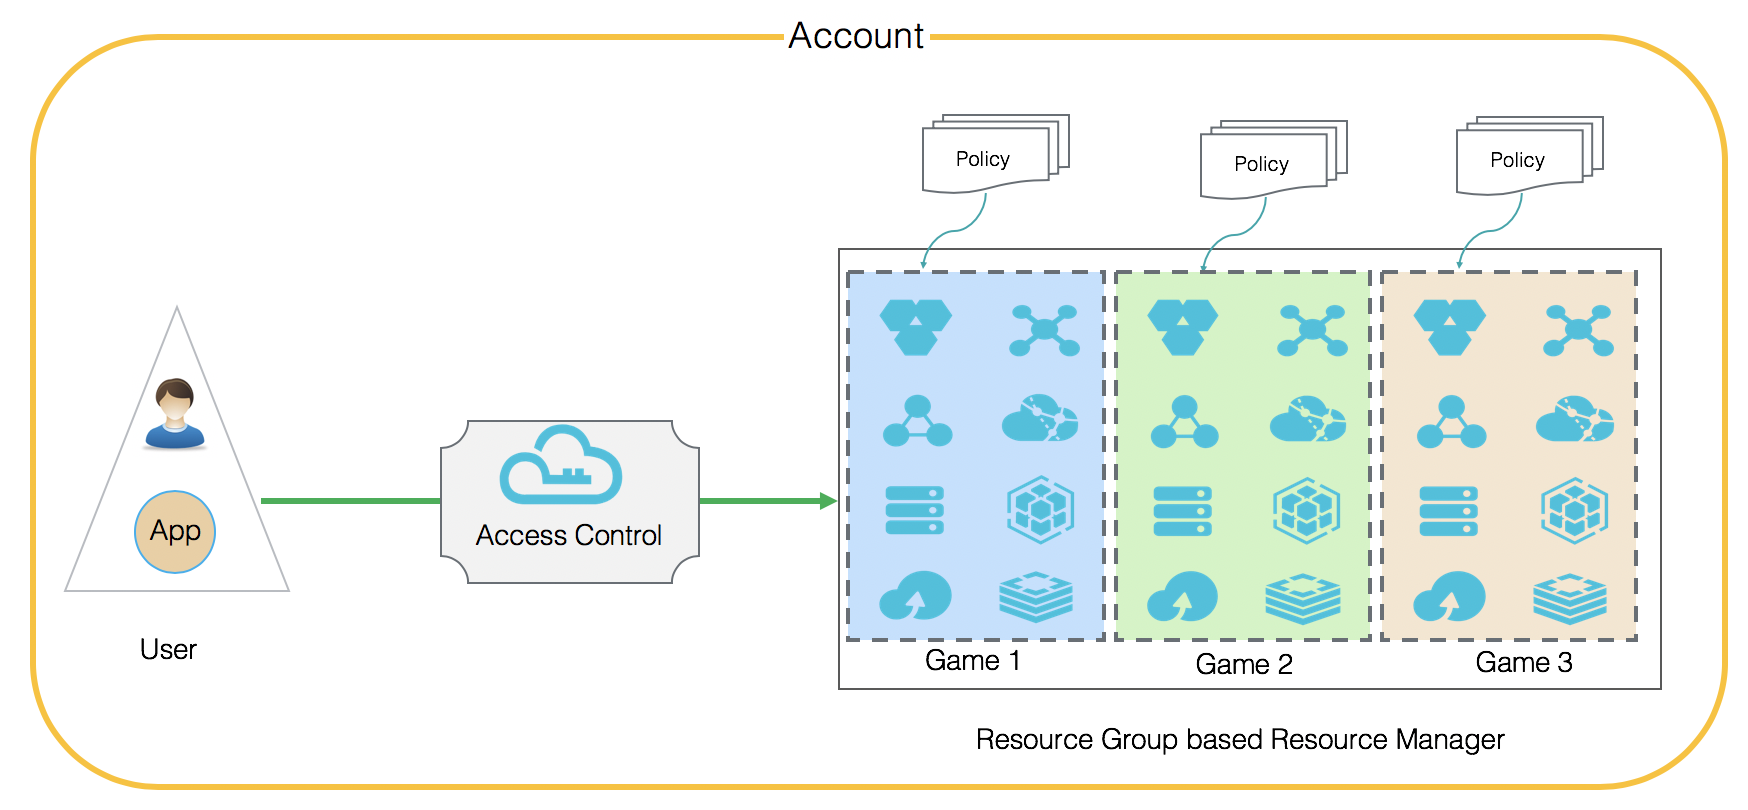
リソースグループを使用した権限付与は、リソースグループをサポートするクラウドサービスとリソースにのみ適用されます。詳細については、「リソースグループと連携するサービス」をご参照ください。
リソースグループベースの権限の設定
以下の手順は、アカウント管理者が実行します。
前提条件:アカウント管理者は、Alibaba Cloud アカウントに対する完全な管理権限を持っている必要があります。具体的には、RAM ユーザーの作成、リソースグループの作成、およびポリシーを付与する権限が必要です。
-
RAM コンソールで RAM ユーザーを作成します。
この例では、3 人の RAM ユーザーを作成します。詳細については、「RAM ユーザーの作成」をご参照ください。
RAM ユーザー
Alice:ゲームプロジェクト 1 の管理者。RAM ユーザー
Bob:ゲームプロジェクト 2 の管理者。RAM ユーザー
Charlie:ゲームプロジェクト 3 の管理者。
-
リソース管理コンソールでリソースグループを作成します。
この例では、3 つのリソースグループを作成します。詳細については、「リソースグループの作成」をご参照ください。
リソースグループ
Game1:ゲームプロジェクト 1 のリソース。リソースグループ
Game2:ゲームプロジェクト 2 のリソース。リソースグループ
Game3:ゲームプロジェクト 3 のリソース。
-
リソースグループにリソースを追加します。
新しいリソース:リソースの購入または作成時に、ターゲットリソースグループを選択します。詳細については、「リソースグループのリソースの購入」をご参照ください。
既存のリソース:ターゲットリソースグループにリソースを移動します。詳細については、「リソースグループ間でのリソースの移動」をご参照ください。
-
各リソースグループの権限を、対応する RAM ユーザーに付与します。
この例では、各 RAM ユーザーが 1 つのリソースグループの管理者として機能します。
AdministratorAccessポリシーをアタッチして、ターゲットリソースグループに対する完全な管理権限を付与します。たとえば、RAM ユーザーAliceにAdministratorAccessをアタッチして、Game1リソースグループに対する完全な制御権を付与します。本番環境では、最小権限の原則に従い、各 RAM ユーザーが実際に必要とする権限のみを付与してください。過度に広範な権限は、セキュリティリスクを増大させます。
リソースグループにスコープが限定された
AdministratorAccessのようなフルアクセスポリシーは、一部のクラウドサービスの権限付与と競合する場合があります。たとえば、RAM ユーザーにリソースグループに対するAdministratorAccessが付与された後、Elastic Compute Service (ECS) コンソールでのセキュリティグループに対する操作がForbidden.RAMエラーで失敗することがあります。この問題が発生した場合は、リソースグループにスコープが限定されたフルアクセスポリシーをデタッチし、Alibaba Cloud アカウントスコープで権限を付与して、AliyunECSFullAccessのようなきめ細かいサービスレベルのポリシーをアタッチします。以下のいずれかの方法で権限を付与します:
リソース管理コンソール で権限を付与します。詳細については、「RAM 認可の追加」をご参照ください。
-
RAM コンソール で権限を付与します。詳細については、「RAM ユーザーの権限の管理」をご参照ください。
重要[リソーススコープ] パラメーターを [リソースグループ] に設定します。
結果
設定が完了すると、Alice、Bob、Charlie はそれぞれ Game1、Game2、Game3 のリソースグループ管理者になります。各管理者は以下を実行できます:
-
関連クラウドサービスのコンソールで、自身のリソースグループ内のリソースの表示、管理、作成ができます。
重要リソースグループ内のリソースを表示するには、管理者はまずコンソールでそのリソースグループを選択する必要があります。
リソース管理コンソールから、自身のリソースグループに対する権限を持つ RAM ユーザー、RAM ユーザーグループ、および RAM ロールを管理できます。
関連ドキュメント
RAM ユーザーのアクセスを、そのユーザーが権限を持つ ECS インスタンスのみに制限する方法については、「特定の ECS インスタンスへの RAM ユーザーのアクセス制御」をご参照ください。