Sertifikat SSL komersial menawarkan berbagai jenis, merek, dan opsi domain—termasuk sertifikat wildcard, multi-domain, dan hybrid-domain—untuk website berbagai ukuran. Panduan ini memandu Anda melalui proses pembelian, pengajuan, dan penerapan sertifikat komersial.
Ikhtisar prosedur
Terapkan sertifikat SSL komersial dalam tiga langkah:
-
Langkah 1: Beli sertifikat SSL komersial: Dapatkan kuota sertifikat SSL komersial.
-
Langkah 2: Ajukan sertifikat SSL: Kirim informasi sertifikat untuk validasi dan penerbitan oleh CA.
-
Langkah 3: Terapkan sertifikat SSL: Terapkan sertifikat yang telah diterbitkan ke server web atau layanan cloud.
Prasyarat
-
Verifikasi identitas telah selesai. Untuk informasi lebih lanjut, lihat Verifikasi identitas individu atau Verifikasi identitas perusahaan.
Jika website diterapkan di Tiongkok daratan, Anda harus menyelesaikan Pendaftaran ICP sesuai ketentuan Kementerian Industri dan Teknologi Informasi (MIIT). Jika tidak, akses ke website akan terganggu. Untuk informasi lebih lanjut, lihat Apa itu Pendaftaran ICP?.
Langkah 1: Beli sertifikat SSL komersial
Masuk ke Konsol Certificate Management Service.
Di panel navigasi kiri, pilih .
-
Pada tab Commercial Certificates, klik Buy Now. Konfigurasikan spesifikasi berikut, klik Buy Now, dan selesaikan pembayaran.
Parameter
Deskripsi
Domain Type
Pilih Single Domain untuk mengikat sertifikat ke satu domain, subdomain, atau Alamat IPv4 (misalnya,
www.example.comatau1.1.X.X). Untuk semua subdomain tingkat pertama, pilih domain wildcard.Brand
Pilih Alibaba Cloud untuk opsi paling hemat biaya.
Certificate Type
Default ke DV Certificate (sertifikat validasi domain), cocok untuk website pribadi, layanan aplikasi, situs informasi, dan lingkungan pengujian.
Quantity
Tetap pada 1 (satu instans sertifikat per pesanan).
Duration
Pilih 1 Year untuk periode langganan satu tahun.
CatatanUntuk instruksi lebih rinci tentang pembelian dan konfigurasi sertifikat komersial, lihat Beli sertifikat komersial.
Langkah 2: Ajukan sertifikat SSL
-
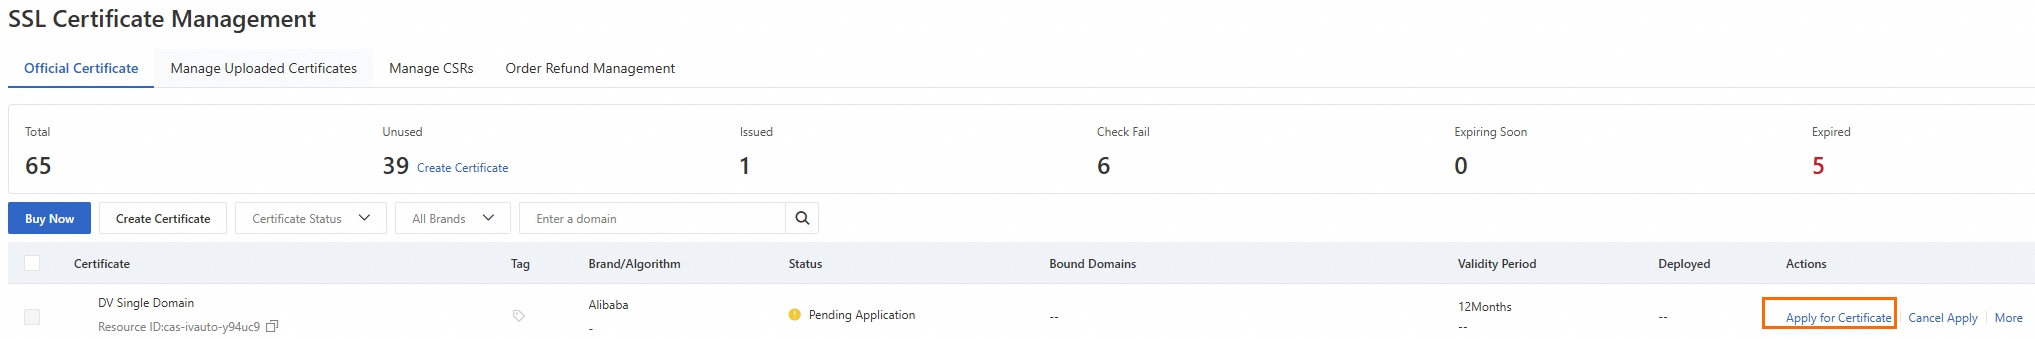
Kembali ke tab Commercial Certificates. Di kolom Actions, klik Apply for Certificate.
-
Di panel Apply for Certificate, konfigurasikan parameter berikut dan klik Submit.
Parameter
Deskripsi
Domains to Bind
Masukkan nama domain website Anda, misalnya,
www.example.com. Jika Anda membeli nama domain wildcard, masukkan*.example.com.Domain Verification Method
Pilih metode untuk memverifikasi identitas pemilik domain.
Jika DNS untuk
example.comtidak dikelola di bawah akun saat ini (misalnya, DNS pihak ketiga atau akun Alibaba Cloud lain), Anda hanya dapat memilih Manual DNS Verification atau File Verification. Selesaikan verifikasi domain sesuai panduan setelah pengiriman; jika tidak, sertifikat tidak dapat diterbitkan.Jika Alibaba Cloud DNS domain tersebut berada di bawah akun saat ini, sistem secara otomatis memilih Automatic DNS Verification dan menyelesaikan verifikasi secara otomatis — cukup tunggu hingga diterbitkan.
Contact
Klik Create Contact untuk membuat kontak baru, atau pilih yang sudah ada. Pastikan informasi kontak akurat.
Company
Pilih perusahaan yang memiliki domain tersebut.
Encryption Algorithm
Pilih RSA sebagai algoritma enkripsi sertifikat.
RSA adalah algoritma enkripsi asimetris yang paling banyak digunakan dengan kompatibilitas luas.
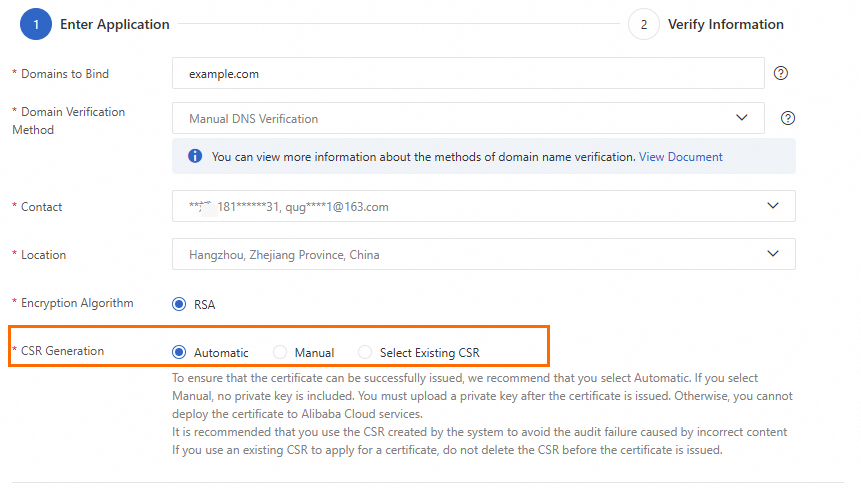
CSR Generation
Pilih Automatic. Certificate Management Service secara otomatis menghasilkan CSR menggunakan algoritma enkripsi yang ditentukan di Encryption Algorithm.
CSR (Certificate Signing Request) berisi informasi server dan organisasi yang dikirimkan ke CA untuk ditinjau.
CatatanBatasan parameter dan konfigurasi terperinci dibahas dalam Ajukan sertifikat.
-
Opsi: Jika Anda memilih Manual DNS Verification atau File Verification, selesaikan verifikasi domain sesuai panduan. Untuk informasi lebih lanjut dan contoh operasi, lihat Verifikasi kepemilikan domain.
-
Jika Anda memilih Automatic DNS Verification, tidak perlu tindakan apa pun. Tunggu hingga sertifikat diterbitkan. Sertifikat DV biasanya diterbitkan dalam waktu 1 hingga 15 menit.
-
Jika Anda memilih Manual DNS Verification, tambahkan secara manual rekaman DNS di layanan resolusi DNS Anda untuk memverifikasi kepemilikan domain. Setelah rekaman DNS berlaku (biasanya dalam beberapa menit), sistem secara otomatis menyelesaikan verifikasi domain dan menerbitkan sertifikat.
CatatanJika resolusi DNS domain tidak dikelola di bawah akun Alibaba Cloud saat ini (misalnya, Anda menggunakan layanan DNS pihak ketiga atau akun Alibaba Cloud lain), Anda hanya dapat memilih verifikasi DNS manual. Setelah Anda menambahkan rekaman DNS, sistem secara otomatis mendeteksi hasil verifikasi. Anda tidak perlu memicu verifikasi secara manual di konsol.
-
Langkah 3: Terapkan sertifikat SSL
Terapkan sertifikat ke server web
Contoh ini menggunakan CentOS 8.0 (64-bit) dengan NGINX 1.14.2. Langkah-langkahnya bervariasi tergantung OS dan server web. Untuk server lain (Apache, Tomcat, IIS), lihat Menerapkan sertifikat secara manual.
Masuk ke Konsol Certificate Management Service.
Di panel navigasi kiri, pilih .
-
Pada tab Commercial Certificates, temukan sertifikat target dan klik Actions > Download.
-
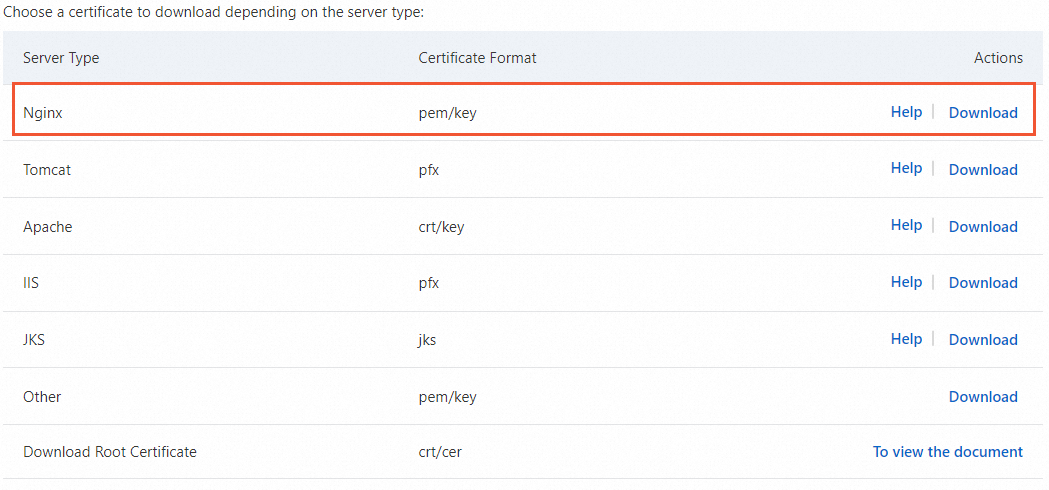
Pada baris Server Type untuk NGINX, klik Download di kolom Actions.
-
Ekstrak paket sertifikat SSL yang telah diunduh.
File yang Anda terima setelah ekstraksi bervariasi tergantung metode pembuatan CSR yang Anda pilih saat mengajukan permintaan sertifikat. Tabel berikut menjelaskan file-file tersebut.
CSR generation
File yang termasuk dalam paket sertifikat
Automatic atau Select Existing CSR
-
File sertifikat (format PEM): Berisi rantai sertifikat lengkap yang dikodekan Base64. Setelah diekstraksi, file tersebut bernama
CertificateID_BoundDomain. -
File kunci privat (format KEY): Nama defaultnya adalah BoundDomainName.
Manual
Jika Anda memasukkan CSR yang dihasilkan di konsol Certificate Management Service, file sertifikat yang diunduh identik dengan yang dihasilkan secara Automatic.
Jika Anda memasukkan CSR yang tidak dibuat di konsol Certificate Management Service, unduhan hanya mencakup file sertifikat dalam format PEM dan tidak mencakup kata sandi sertifikat atau file kunci privat. Anda dapat menggunakan tool sertifikat untuk mengonversi file sertifikat ke format yang diperlukan. Untuk informasi lebih lanjut tentang mengonversi format sertifikat, lihat Konversi format sertifikat.
-
-
Masuk ke server dan buat direktori sertifikat di bawah direktori
confNGINX.# Masuk ke direktori konfigurasi NGINX default. Ini adalah direktori default untuk NGINX yang dikompilasi dan diinstal secara manual. Jika Anda telah mengubah direktori instalasi default atau menggunakan metode instalasi lain, sesuaikan jalurnya. cd /usr/local/nginx/conf # Buat direktori bernama cert untuk menyimpan sertifikat. mkdir cert -
Unggah file sertifikat dan file kunci privat ke direktori sertifikat server NGINX (/usr/local/nginx/conf/cert).
CatatanAnda dapat menggunakan fitur unggah file lokal dari tool logon jarak jauh untuk mengunggah file. Contoh tool tersebut termasuk PuTTY, Xshell, atau WinSCP. Jika Anda menggunakan instans Elastic Compute Service Alibaba Cloud, lihat Unggah atau unduh file untuk informasi lebih lanjut.
-
Edit file konfigurasi NGINX
nginx.confuntuk mengubah konfigurasi terkait sertifikat.-
Jalankan perintah berikut untuk membuka file konfigurasi.
sudo vim /usr/local/nginx/conf/nginx.confCatatanJika Anda tidak yakin lokasi
nginx.conf, jalankannginx -tuntuk memeriksa jalur file konfigurasi. -
Di
nginx.conf, temukan konfigurasi server HTTPS.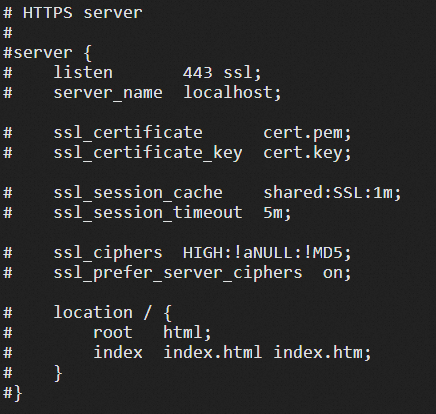 Catatan
Jika blok server yang ditunjukkan pada gambar sebelumnya tidak ada di
nginx.confatau di file yang dirujuk oleh direktif include, tambahkan secara manual. -
Hapus karakter komentar
#dari awal setiap baris dan modifikasi baris-baris tersebut seperti pada contoh berikut:server { # Port akses default untuk HTTPS adalah 443. # Jika port akses HTTPS default tidak dikonfigurasi di sini, NGINX mungkin gagal dimulai. listen 443 ssl; # Masukkan domain yang diikat ke sertifikat Anda. server_name <YOURDOMAIN>; # Masukkan jalur mutlak ke file sertifikat Anda. ssl_certificate cert/<cert-file-name>.pem; # Masukkan jalur mutlak ke file kunci privat Anda. ssl_certificate_key cert/<cert-file-name>.key; ssl_session_cache shared:SSL:1m; ssl_session_timeout 5m; # Sesuaikan jenis protokol TLS dan paket sandi (berikut ini hanya contoh. Evaluasi apakah Anda memerlukan konfigurasi ini). # Versi protokol TLS yang lebih tinggi meningkatkan keamanan komunikasi HTTPS, tetapi memiliki kompatibilitas browser yang lebih rendah dibandingkan versi yang lebih rendah. ssl_ciphers ECDHE-RSA-AES128-GCM-SHA256:ECDHE:ECDH:AES:HIGH:!NULL:!aNULL:!MD5:!ADH:!RC4; ssl_protocols TLSv1.1 TLSv1.2 TLSv1.3; # Utamakan paket sandi server. Diaktifkan secara default. ssl_prefer_server_ciphers on; location / { root html; index index.html index.htm; } } -
Opsi: Atur pengalihan HTTP ke HTTPS secara otomatis.
Jika Anda ingin semua permintaan HTTP dialihkan secara otomatis ke halaman HTTPS, Anda dapat menggunakan direktif rewrite untuk menerapkan pengalihan tersebut.
PentingDi file
nginx.conf, temukan blok konfigurasi server HTTP dan tambahkan kode pengalihan berikut.Jika Anda tidak menemukan blok ini, Anda dapat menempatkan potongan kode berikut setelah blok
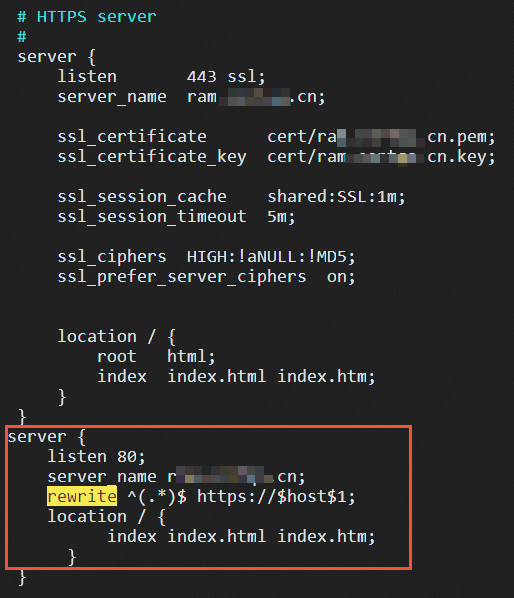
server {}di filenginx.conf. Setelah konfigurasi, filenginx.confakan berisi dua blokserver {}.server { listen 80; # Masukkan domain yang diikat ke sertifikat Anda. server_name <YOURDOMAIN>; # Alihkan semua permintaan HTTP ke HTTPS menggunakan direktif rewrite. rewrite ^(.*)$ https://$host$1; location / { index index.html index.htm; } }Gambar berikut menunjukkan konfigurasi yang diharapkan:
-
-
Mulai ulang NGINX untuk menerapkan konfigurasi.
# Masuk ke direktori eksekusi layanan NGINX. cd /usr/local/nginx/sbin # Muat ulang file konfigurasi. ./nginx -s reloadCatatan-
Jika muncul error
the "ssl" parameter requires ngx_http_ssl_module: Anda perlu mengompilasi ulang NGINX dan menambahkan konfigurasi--with-http_ssl_moduleselama kompilasi dan instalasi. -
Jika muncul error
"/cert/3970497_demo.aliyundoc.com.pem":BIO_new_file() failed (SSL: error:02001002:system library:fopen:No such file or directory:fopen('/cert/3970497_demo.aliyundoc.com.pem','r') error:2006D080:BIO routines:BIO_new_file:no such file): Anda perlu menghapus karakter/di awal jalur relatif sertifikat. Misalnya, ubah/cert/cert-file-name.pemmenjadi jalur relatif yang benarcert/cert-file-name.pem.
-
Verifikasi penerapan
Setelah sertifikat diterapkan, Anda dapat memverifikasi penerapannya dengan mengakses nama domain yang diikat ke sertifikat tersebut.
https://yourdomain #Ganti yourdomain dengan nama domain Anda.-
Jika ikon
 muncul di bilah alamat browser, sertifikat berhasil dipasang.
-
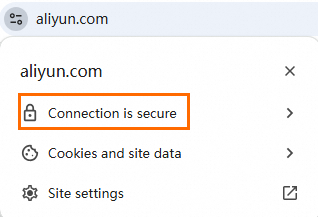
Mulai Chrome 117, Chrome telah mengganti ikon HTTPS
di bilah alamat dengan ikon  . Klik ikon ini dan lihat contoh berikut. Ketika simbol
 muncul, sertifikat berhasil dipasang.
Jika sertifikat tidak berlaku setelah pemasangan, lihat Bagaimana cara memperbaiki error sertifikat yang ditampilkan di browser saya?
Terapkan sertifikat ke layanan cloud
Contoh ini menerapkan sertifikat yang telah diterbitkan ke CDN Alibaba Cloud. Untuk layanan cloud atau server web lain, lihat Terapkan sertifikat.
Masuk ke Konsol Certificate Management Service.
Di panel navigasi kiri, pilih .
-
Pada tab Commercial Certificates, temukan sertifikat yang telah diterbitkan. Di kolom Actions, klik Deploy.
-
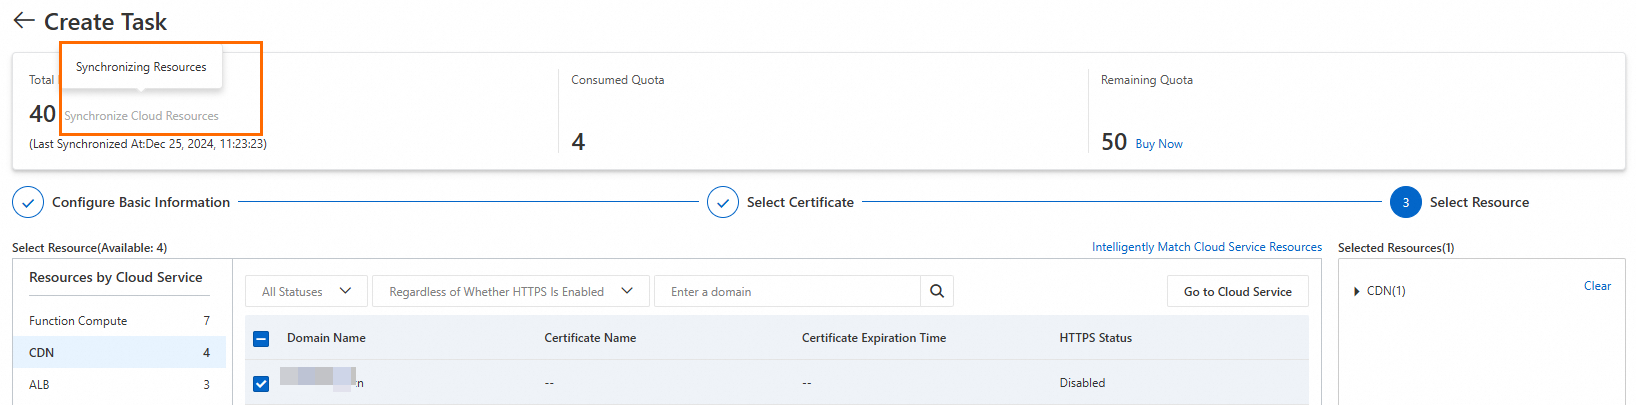
Di halaman Select Resource, pilih CDN dan sumber daya yang sesuai, lalu klik Preview and Submit.
Sistem secara otomatis mengambil sumber daya dari semua layanan cloud. Jika sumber daya target tidak muncul, periksa status sinkronisasi di area Total Resources. Waktu sinkronisasi tergantung pada jumlah sumber daya.
-
Di panel Task Preview, verifikasi informasi instans sertifikat dan sumber daya layanan cloud. Jika semuanya benar, klik Submit.
Pratinjau menunjukkan jumlah sertifikat yang cocok dan upaya penerapan yang dikonsumsi. Jumlah kecocokan 0 berarti sertifikat tidak cocok dengan sumber daya yang dipilih, sehingga penerapan gagal.
Verifikasi penerapan
-
Masuk ke Konsol CDN.
-
Di panel navigasi kiri, klik Domain Names.
-
Di halaman Domain Names, temukan nama domain target dan klik Manage di kolom Actions.
-
Di panel navigasi domain, klik HTTPS.
-
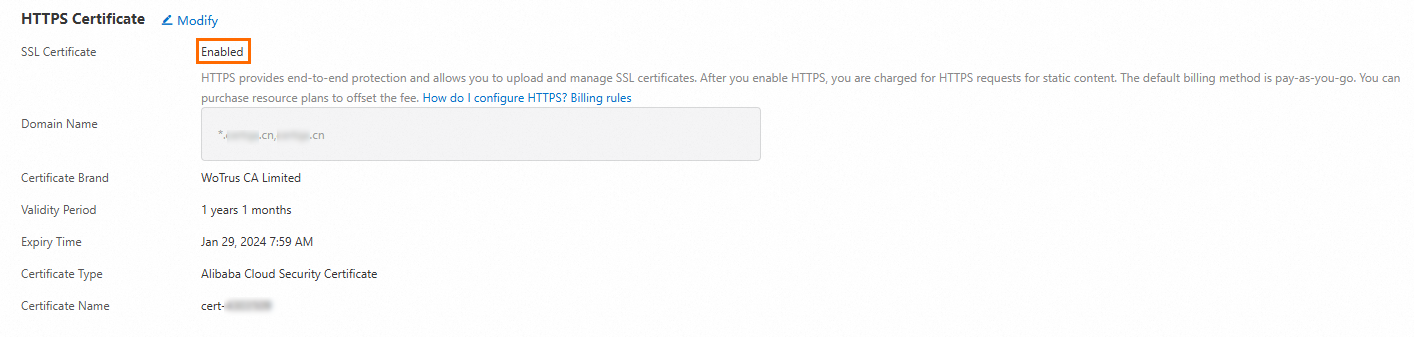
Periksa informasi sertifikat yang diterapkan. Jika HTTPS Certificate menunjukkan Enabled, penerapan berhasil.
Anda mungkin perlu menunggu cache CDN segar sebelum informasi sertifikat yang diperbarui muncul.