Resource Directory, Resource Group et les tags répondent à des besoins distincts en matière de gestion des ressources. Découvrez leurs différences en termes de portée, de niveau d'isolation et de méthode d'authentification afin de choisir la combinaison la plus adaptée.
Différences clés
|
Service |
Scénario |
Isolation des ressources |
Niveau de gestion |
Inter-comptes |
|
Resource Directory |
Idéal pour les environnements multi-comptes. Resource Directory vous permet de construire une hiérarchie organisationnelle et de gérer centralement les comptes et les ressources sur plusieurs comptes Alibaba Cloud. |
Isole les ressources au niveau du compte. |
Niveau du compte. |
Les Resource Groups et les tags créés au sein d'un membre ne peuvent pas être utilisés par d'autres membres. |
|
Resource Group |
Adapté aux environnements mono-compte. Lorsqu'un seul compte Alibaba Cloud sert plusieurs équipes ou projets avec des utilisateurs RAM, les Resource Groups vous permettent d'isoler les ressources et de gérer les autorisations :
|
Isole les ressources grâce aux identités RAM et aux politiques d'autorisation. |
Niveau de la ressource. |
Les Resource Groups créés dans un compte Alibaba Cloud ne peuvent pas être utilisés par d'autres comptes. |
|
tag |
Recommandé pour les environnements mono-compte. Lorsqu'un seul compte Alibaba Cloud sert plusieurs équipes avec des utilisateurs RAM, les tags aident à gérer efficacement les ressources :
|
Niveau de la ressource. |
Les tags créés dans un compte Alibaba Cloud ne peuvent pas être utilisés par d'autres comptes. |
Fonctionnement conjoint
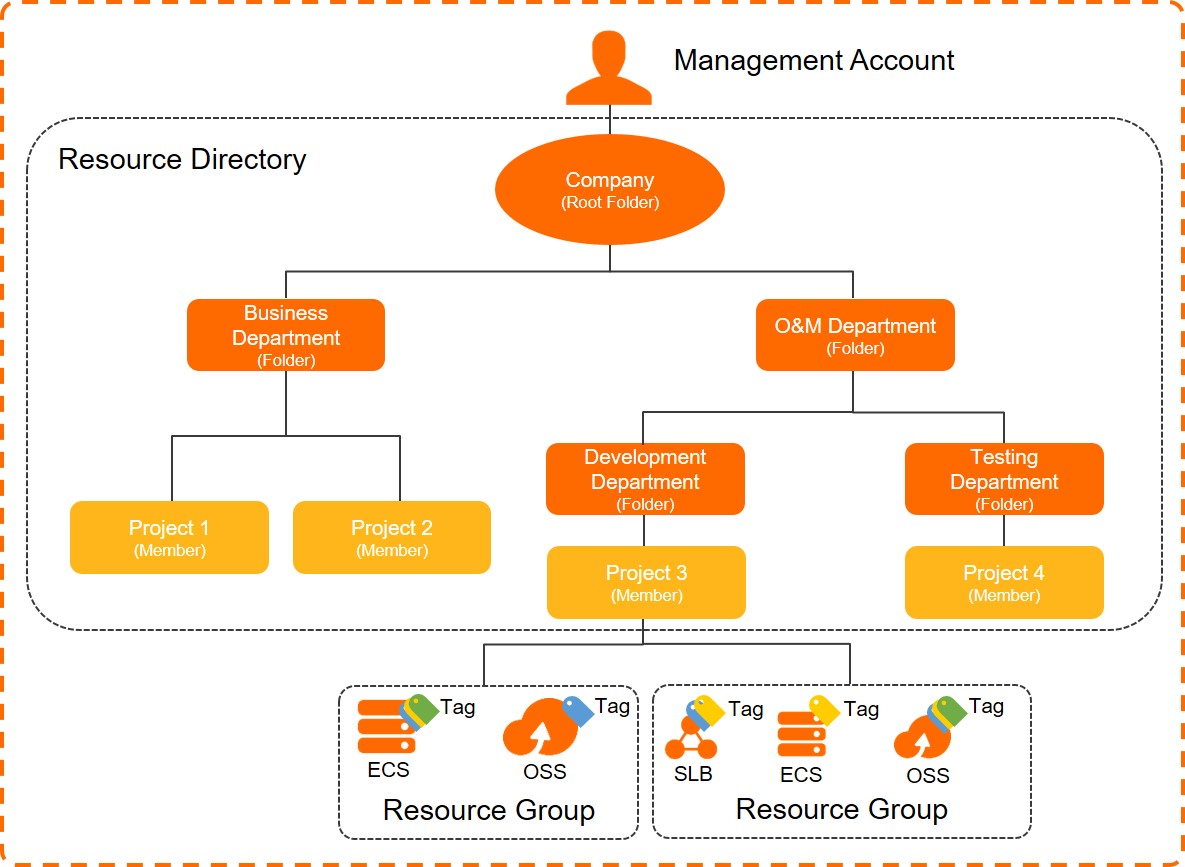
Ces trois services sont complémentaires. Considérez votre entreprise comme un arbre : Resource Directory constitue le tronc et les branches (hiérarchie organisationnelle), tandis que Resource Group et les tags organisent les feuilles (ressources individuelles).
Authentification par Resource Group vs par tag
Resource Group et les tags offrent tous deux un contrôle d'accès plus fin que les autorisations au niveau du compte.
|
Méthode d'authentification |
Scénario |
Services pris en charge |
Exemple |
|
Resource Group |
Ajoutez des ressources à un Resource Group et accordez des autorisations basées sur ce groupe. Vous pouvez utiliser des politiques système pour plus de simplicité ou des politiques personnalisées pour un contrôle plus précis. |
||
|
tag |
Associez des tags aux ressources et accordez des autorisations basées sur ces tags. Vous devez spécifier les tags autorisés dans l'élément Condition d'une politique personnalisée. Cette approche est plus flexible, mais présente une courbe d'apprentissage plus raide. |
Accédez à la page Fonctionnalités liées aux tags dans la console Tag. Dans la colonne Tag-based authorization de l'onglet Tag-related Capability Items, repérez les types de ressources marqués comme Supported. |
|