Utilisez des tags sur les ressources Server Migration Center (SMC) pour les classer et accorder à différents utilisateurs RAM des autorisations d'accès spécifiques.
Prérequis
Un utilisateur RAM doit être créé sous votre compte Alibaba Cloud. Créer un utilisateur RAM.
Contexte
Les tags permettent d'identifier et de catégoriser les ressources cloud. Les politiques Resource Access Management (RAM) contrôlent les autorisations d'accès et d'exploitation. L'ajout de tags en tant que conditions dans les politiques RAM permet un contrôle d'accès granulaire.
L'illustration suivante montre le contrôle des autorisations basé sur les tags pour un utilisateur RAM.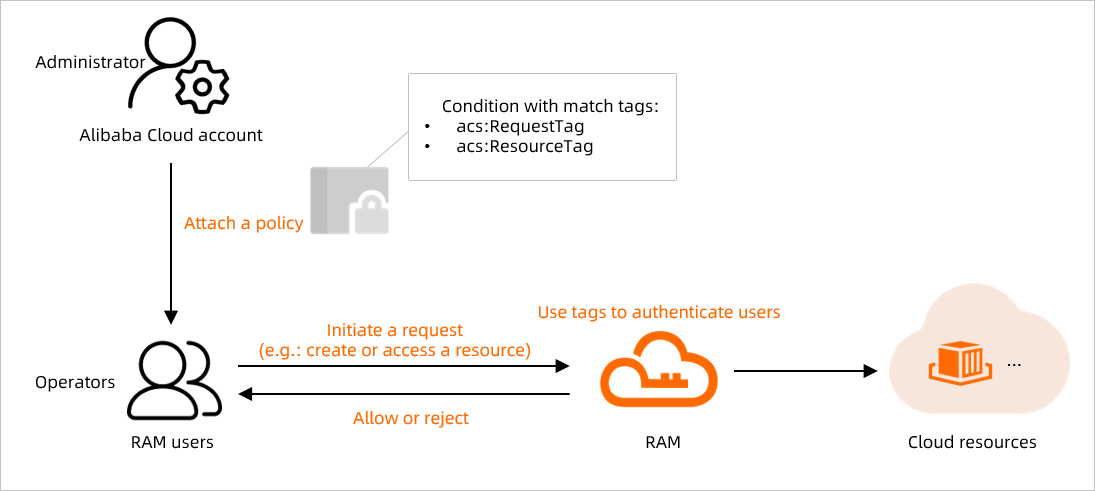
Les ressources SMC qui prennent en charge les tags incluent les sources de migration et les tâches de migration. Vous pouvez ajouter des tags à une source de migration uniquement après sa création. Gérer les sources de migration et les tâches de migration à l'aide de tags.
Exemple de cas d'utilisation
Le scénario suivant illustre le contrôle d'accès basé sur les tags.
Autorisez un utilisateur RAM à gérer uniquement les ressources SMC dotées d'un tag spécifique, tel que smc:test, comme indiqué dans l'illustration suivante.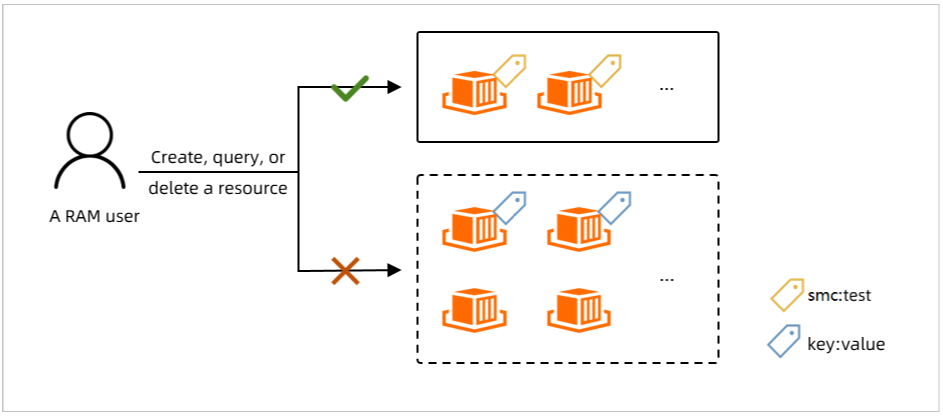
Cet exemple couvre deux scénarios :
Scénario 1 : Une tâche de migration peut être créée uniquement si le tag
smc:testest ajouté lors de la création.Scénario 2 : Un utilisateur ne peut effectuer des opérations, telles que la modification des propriétés, la suppression des ressources et la gestion des tags, que sur les ressources SMC portant le tag
smc:test.
Étape 1 : Créer et attribuer une politique personnalisée
Créez une politique personnalisée dans la console RAM ou appelez l'opération API CreatePolicy. Les détails de la politique figurent dans la section Configuration de la politique.
Connectez-vous à la console RAM avec votre compte Alibaba Cloud.
Dans le volet de navigation de gauche, choisissez .
Sur la page Policies, cliquez sur Create Policy.
Sur la page Create Policy, cliquez sur l'onglet JSON.
-
Configurez la politique.
Une politique se compose d'un numéro de version et d'instructions. Chaque instruction comprend un effet (Effect), une action (Action), une ressource (Resource) et éventuellement une condition (Condition), comme décrit dans les sections Éléments de politique et Structure et syntaxe des politiques.
-
Après avoir modifié le document de politique selon vos besoins, cliquez sur OK.
Dans le bloc
|Condition, ajoutez des conditions basées sur les tags pour restreindre les autorisations. Le tableau suivant décrit les clés de condition prises en charge.
**Clé de condition**
|
**Description**
| | --- | --- | |
`acs:RequestTag`
|
La requête doit inclure un tag spécifique.
Si une opération API ne prend pas en charge les tags dans les requêtes, vous ne pouvez pas utiliser cette clé de condition. Dans le cas contraire, l'authentification échouera.
| |
`acs:ResourceTag`
|
La ressource consultée doit comporter un tag spécifique.
Si une opération API ne nécessite pas d'ID de ressource dans la requête, vous ne pouvez pas utiliser cette clé de condition. Dans le cas contraire, l'authentification échouera.
|RemarqueChoisissez
acs:RequestTagouacs:ResourceTagen fonction de l'opération API, selon qu'elle nécessite un ID de ressource ou prend en charge les tags dans la requête. Authentification basée sur les tags pour les opérations API.{ "Statement": [ { "Action": "smc:CreateReplicationJob", "Condition": { "StringEquals": { "acs:RequestTag/smc": "test" } }, "Effect": "Allow", "Resource": "*" }, { "Action": "smc:*", "Condition": { "StringEquals": { "acs:ResourceTag/smc": "test" } }, "Effect": "Allow", "Resource": "*" }, { "Action": [ "*:TagResources", "*:UntagResources" ], "Effect": "Deny", "Resource": "*" }, { "Action": [ "*:List*", "*:Describe*" ], "Effect": "Allow", "Resource": "*" } ], "Version": "1" }La politique précédente met en œuvre les contrôles d'autorisation suivants.
Scénario
Politique
Scénario 1 : Autorise la création d'une tâche de migration uniquement si le tag
smc:testest ajouté lors de la création.{ "Statement": [ { "Action": "smc:CreateReplicationJob", "Condition": { "StringEquals": { "acs:RequestTag/smc": "test" } }, "Effect": "Allow", "Resource": "*" }, { "Action": [ "*:List*", "*:Describe*" ], "Effect": "Allow", "Resource": "*" } ], "Version": "1" }Scénario 2 : Autorise les opérations (telles que la modification des propriétés et la suppression des ressources) uniquement sur les ressources SMC portant le tag
smc:test. Les opérations sur les autres ressources SMC sont refusées.{ "Statement": [ { "Action": "smc:*", "Condition": { "StringEquals": { "acs:ResourceTag/smc": "test" } }, "Effect": "Allow", "Resource": "*" }, { "Action": [ "*:TagResources", "*:UntagResources" ], "Effect": "Deny", "Resource": "*" }, { "Action": [ "*:List*", "*:Describe*" ], "Effect": "Allow", "Resource": "*" } ], "Version": "1" } Dans la boîte de dialogue Create Policy, saisissez un nom et une description pour la politique, puis cliquez sur OK.
-
-
Joignez la politique personnalisée à l'utilisateur RAM.
Dans le volet de navigation de gauche, choisissez .
-
Joignez la politique personnalisée nouvellement créée à l'utilisateur RAM.
Étape 2 : Vérifier la politique
-
Connectez-vous à la console SMC ou à OpenAPI Explorer en tant qu'utilisateur RAM.
Cet exemple utilise la console SMC pour la vérification.
-
Vérifiez que la politique fonctionne correctement.
Testez les autorisations suivantes :
-
Créer une tâche de migration :
Pour une source de migration portant le tag
smc:test, vous pouvez créer une tâche de migration.Pour une source de migration ne portant pas le tag
smc:testou portant d'autres tags, vous ne pouvez pas créer de tâche de migration. Le message d'erreur You are not authorized to perform this operation. Contact your Alibaba Cloud account to grant the required permissions and then try again. s'affiche. Cliquez sur Go to RAM for Authorization pour accorder les autorisations.
-
Supprimer une source de migration :
Vous pouvez supprimer une source de migration portant le tag
smc:test.Si vous tentez de supprimer une source de migration ne portant pas le tag
smc:test, l'opération échoue. Une boîte de dialogue Error apparaît avec le message « You are not authorized to perform this operation. Contact your Alibaba Cloud account to grant the required permissions and then try again. ». Cliquez sur OK pour fermer la boîte de dialogue.
-
Authentification basée sur les tags pour les opérations API
Après avoir joint une politique basée sur les tags à un utilisateur RAM, les requêtes API sont authentifiées comme décrit dans le tableau suivant.
|
API |
Logique d'authentification |
|
CreateReplicationJob |
Cette opération ne nécessite pas d'ID de ressource. L'authentification repose sur la condition
|
|
ModifyReplicationJobAttribute |
Cette opération nécessite un ID de ressource. L'authentification repose sur la condition
|
|
Autres opérations, telles que StartReplicationJob, StopReplicationJob et DeleteSourceServer |
Ces opérations nécessitent un ID de ressource. L'authentification repose sur la condition
|