Utilisez les groupes de ressources pour organiser vos ressources Alibaba Cloud par projet ou par équipe, puis accordez aux utilisateurs Resource Access Management (RAM) des autorisations limitées à chaque groupe de ressources afin que chaque équipe ne gère que ses propres ressources.
Quand utiliser les groupes de ressources
Une entreprise de jeux vidéo exploite trois projets indépendants, chacun nécessitant ses propres ressources cloud, son équipe d'administrateurs et sa facturation. L'entreprise a deux exigences :
Gestion indépendante des projets : chaque chef de projet contrôle les membres de son équipe ainsi que les autorisations d'accès dont ils ont besoin.
Facturation séparée : chaque projet reçoit sa propre facture.
L'entreprise a évalué trois approches :
-
Solution multi-comptes
Permet une gestion indépendante des projets : chaque projet dispose d'un compte Alibaba Cloud dédié avec son propre chef de projet.
Permet une facturation séparée : chaque compte est facturé indépendamment, et la fonctionnalité de facturation consolidée permet de regrouper les factures entre les comptes.
-
Solution à compte unique avec ressources taguées
Ne permet pas une gestion indépendante des projets : les chefs de projet ne peuvent pas contrôler les autorisations d'accès de leur propre équipe.
Permet une facturation séparée : les ressources sont taguées par projet, ce qui permet une facturation par projet.
-
Solution à compte unique basée sur les groupes de ressources
Permet une gestion indépendante des projets : chaque groupe de ressources possède son propre administrateur qui gère les membres du groupe et leurs accès.
Permet une facturation séparée : la fonctionnalité de facturation consolidée d'Alibaba Cloud génère des factures distinctes par groupe de ressources.
Optez pour la solution multi-comptes lorsque les projets sont totalement isolés et gérés par des équipes distinctes, avec une équipe centrale supervisant la cohérence entre les comptes. Choisissez la solution à compte unique basée sur les groupes de ressources lorsqu'une équipe centrale informatique et d'exploitation (O&M) gère l'infrastructure et que chaque équipe de projet administre les ressources au sein de son propre groupe de ressources.
L'entreprise de jeux vidéo a choisi la solution à compte unique basée sur les groupes de ressources. Cette rubrique détaille la mise en œuvre.
Présentation de la solution
Un groupe de ressources est un conteneur au sein d'un compte Alibaba Cloud qui vous permet de gérer les ressources par équipe ou par projet. L'octroi d'accès comporte trois éléments : l'utilisateur RAM (qui obtient l'accès), la politique (ce qu'il peut faire) et le groupe de ressources (où ces autorisations s'appliquent).
Avec un seul compte, l'entreprise crée trois groupes de ressources et trois utilisateurs RAM — un par projet de jeu — et désigne chaque utilisateur RAM comme administrateur du groupe de ressources correspondant. Pour plus d'informations, consultez Présentation des groupes de ressources.
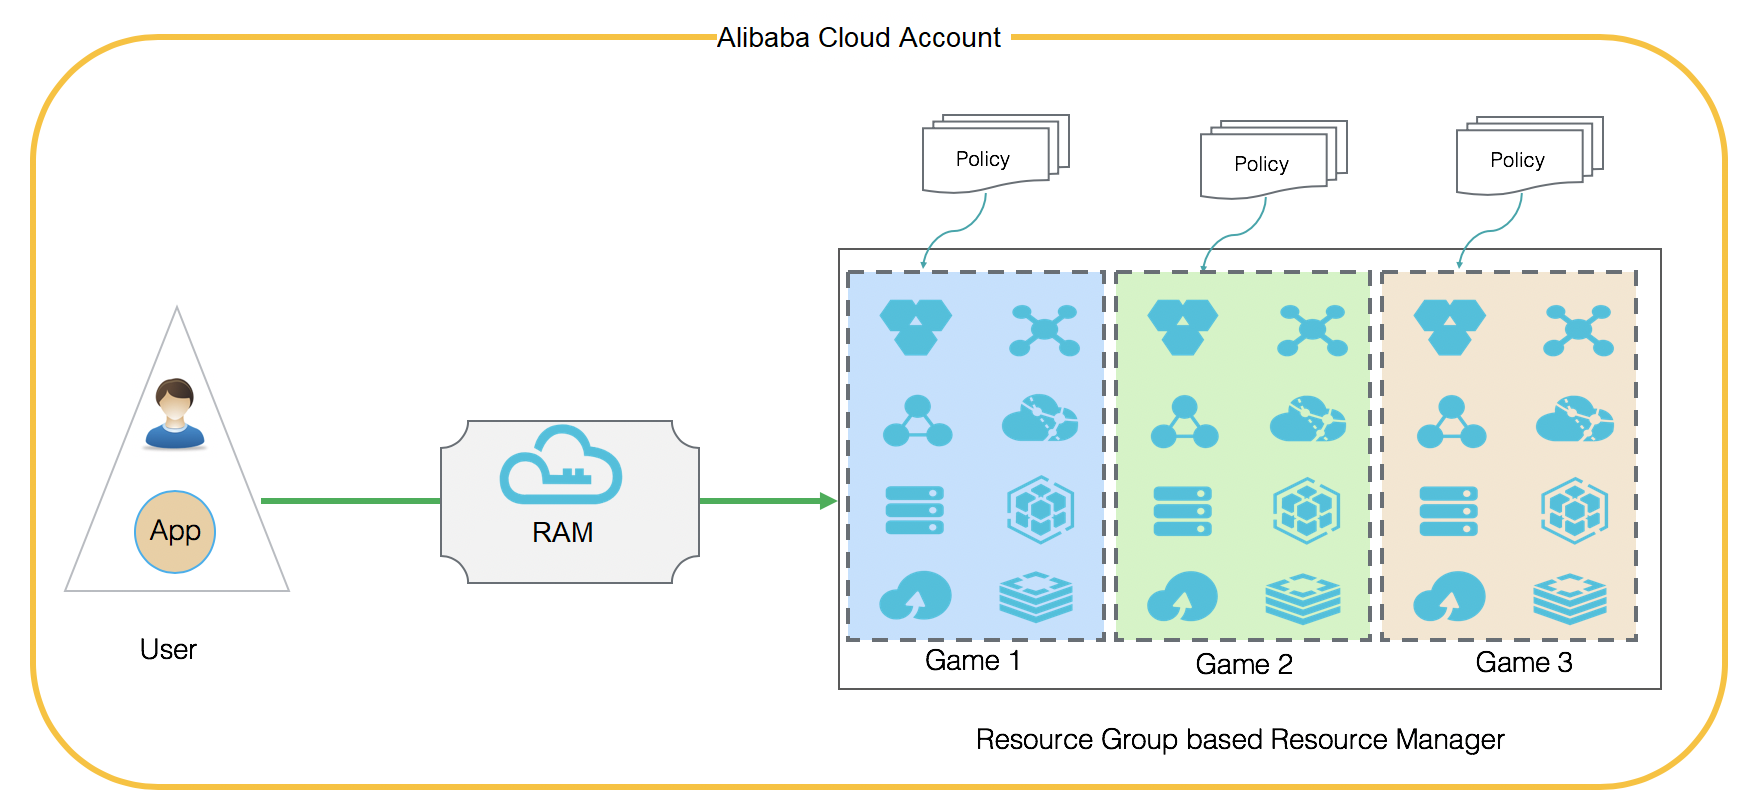
L'autorisation basée sur les groupes de ressources s'applique uniquement aux services cloud et aux ressources qui prennent en charge les groupes de ressources. Pour plus d'informations, consultez Services compatibles avec les groupes de ressources.
Configurer les autorisations basées sur les groupes de ressources
L'administrateur du compte effectue les étapes suivantes.
Prérequis : L'administrateur du compte doit disposer d'un accès de gestion complet au compte Alibaba Cloud, notamment des autorisations pour créer des utilisateurs RAM, créer des groupes de ressources et attribuer des politiques.
-
Créez des utilisateurs RAM dans la console RAM.
Créez trois utilisateurs RAM pour cet exemple. Pour plus d'informations, consultez Créer un utilisateur RAM.
Utilisateur RAM
Alice: administrateur du Projet de jeu 1.Utilisateur RAM
Bob: administrateur du Projet de jeu 2.Utilisateur RAM
Charlie: administrateur du Projet de jeu 3.
-
Créez des groupes de ressources dans la console Resource Management.
Créez trois groupes de ressources pour cet exemple. Pour plus d'informations, consultez Créer un groupe de ressources.
Groupe de ressources
Game1: ressources pour le Projet de jeu 1.Groupe de ressources
Game2: ressources pour le Projet de jeu 2.Groupe de ressources
Game3: ressources pour le Projet de jeu 3.
-
Ajoutez des ressources aux groupes de ressources.
Nouvelles ressources : sélectionnez le groupe de ressources cible lors de l'achat ou de la création d'une ressource. Pour plus d'informations, consultez Acheter des ressources pour un groupe de ressources.
Ressources existantes : déplacez-les vers le groupe de ressources cible. Pour plus d'informations, consultez Transférer des ressources entre groupes de ressources.
-
Accordez des autorisations sur chaque groupe de ressources à l'utilisateur RAM correspondant.
Dans cet exemple, chaque utilisateur RAM agit en tant qu'administrateur d'un groupe de ressources. Attachez la politique
AdministratorAccesspour accorder des autorisations de gestion complètes sur le groupe de ressources cible. Par exemple, attachezAdministratorAccessà l'utilisateur RAMAlicepour lui donner un contrôle total sur le groupe de ressourcesGame1.En production, respectez le principe du moindre privilège et n'accordez que les autorisations dont chaque utilisateur RAM a réellement besoin. Des autorisations trop larges augmentent l'exposition aux risques de sécurité.
Une politique d'accès complet limitée à un groupe de ressources, telle que
AdministratorAccess, peut entrer en conflit avec l'autorisation de certains services cloud. Par exemple, après qu'un utilisateur RAM a reçuAdministratorAccesssur un groupe de ressources, les opérations sur les groupes de sécurité dans la console ECS peuvent échouer avec une erreurForbidden.RAM. Si ce problème survient, détachez la politique d'accès complet limitée au groupe de ressources, accordez des autorisations à l'échelle du compte Alibaba Cloud et attachez une politique granulaire au niveau du service, telle queAliyunECSFullAccess.Accordez les autorisations en utilisant l'une de ces méthodes :
Accordez les autorisations dans la console Resource Management. Pour plus d'informations, consultez Ajouter une autorisation RAM.
-
Accordez les autorisations dans la console RAM. Pour plus d'informations, consultez Gérer les autorisations des utilisateurs RAM.
ImportantDéfinissez le paramètre Resource Scope sur Resource Group.
Résultat
Une fois la configuration terminée, Alice, Bob et Charlie sont respectivement les administrateurs des groupes de ressources Game1, Game2 et Game3. Chaque administrateur peut :
-
Consulter, gérer et créer des ressources au sein de son groupe de ressources dans les consoles des services cloud concernés.
ImportantPour voir les ressources d'un groupe de ressources, l'administrateur doit d'abord sélectionner ce groupe de ressources dans la console.
Gérer les utilisateurs RAM, les groupes d'utilisateurs RAM et les rôles RAM disposant d'autorisations sur leur groupe de ressources, depuis la console Resource Management.
Références
Pour limiter un utilisateur RAM uniquement aux instances ECS sur lesquelles il dispose d'autorisations, consultez Contrôler l'accès des utilisateurs RAM à des instances ECS spécifiques.