DCDN WAF intègre une politique par défaut assurant une protection web fondamentale contre les attaques courantes telles que l'injection SQL, le cross-site scripting (XSS), l'exécution de code, le téléchargement de webshells et l'injection de commandes. Si cette politique intégrée ne répond pas à vos besoins, par exemple si vous devez appliquer des modes de protection distincts à différents objets protégés, configurez des politiques de protection personnalisées.
Fonctionnement
Une politique de protection par défaut s'applique automatiquement aux noms de domaine protégés dans les cas suivants :
Ajout d'un nouveau nom de domaine protégé sur la page Protected domain names.
-
Protection d'un nom de domaine par DCDN WAF sans configuration de politique d'un type spécifique. Par exemple, la création d'une politique de liste d'autorisation par défaut l'applique automatiquement à tous les noms de domaine protégés dépourvus de politique de liste d'autorisation personnalisée.
RemarqueUn nom de domaine protégé ne peut être associé qu'à une seule politique par type. La configuration d'une autre politique du même type pour un nom de domaine retire celui-ci de la politique de protection par défaut.
Le tableau suivant décrit les paramètres par défaut de chaque type de politique de protection.
| Type de politique | Politique par défaut | Recommandation |
| Configurer la protection web de base | DCDN WAF inclut un modèle de politique par défaut contenant l'ensemble de règles de protection de base. Ce modèle est activé par défaut avec l'action définie sur Block. Remarque Les nouveaux domaines ajoutés à DCDN WAF sont automatiquement protégés par les règles de protection web de base, qui bloquent les requêtes d'attaque. Pour plus d'informations, consultez Règles par défaut pour la protection web de base. |
Nous vous recommandons de conserver les paramètres par défaut. Si les règles de protection de base génèrent des faux positifs après une certaine période de protection de votre nom de domaine par DCDN WAF, créez des règles de liste d'autorisation pour les contourner. Pour plus d'informations, consultez Configurer une liste d'autorisation. |
| Configurer des politiques de protection personnalisées | Aucun modèle de politique par défaut n'est disponible. | Créez une politique par défaut personnalisée selon vos besoins métier. |
| Configurer une liste d'autorisation | ||
| Configurer une liste de blocage d'adresses IP | ||
| Configurer une liste de blocage de régions | ||
| Configurer la gestion des bots | ||
| Configurer la protection contre les scans |
Procédure
Connectez-vous à la console DCDN.
Dans le volet de navigation de gauche, choisissez .
Sur la page Protection Policies, cliquez sur Create Policy.
-
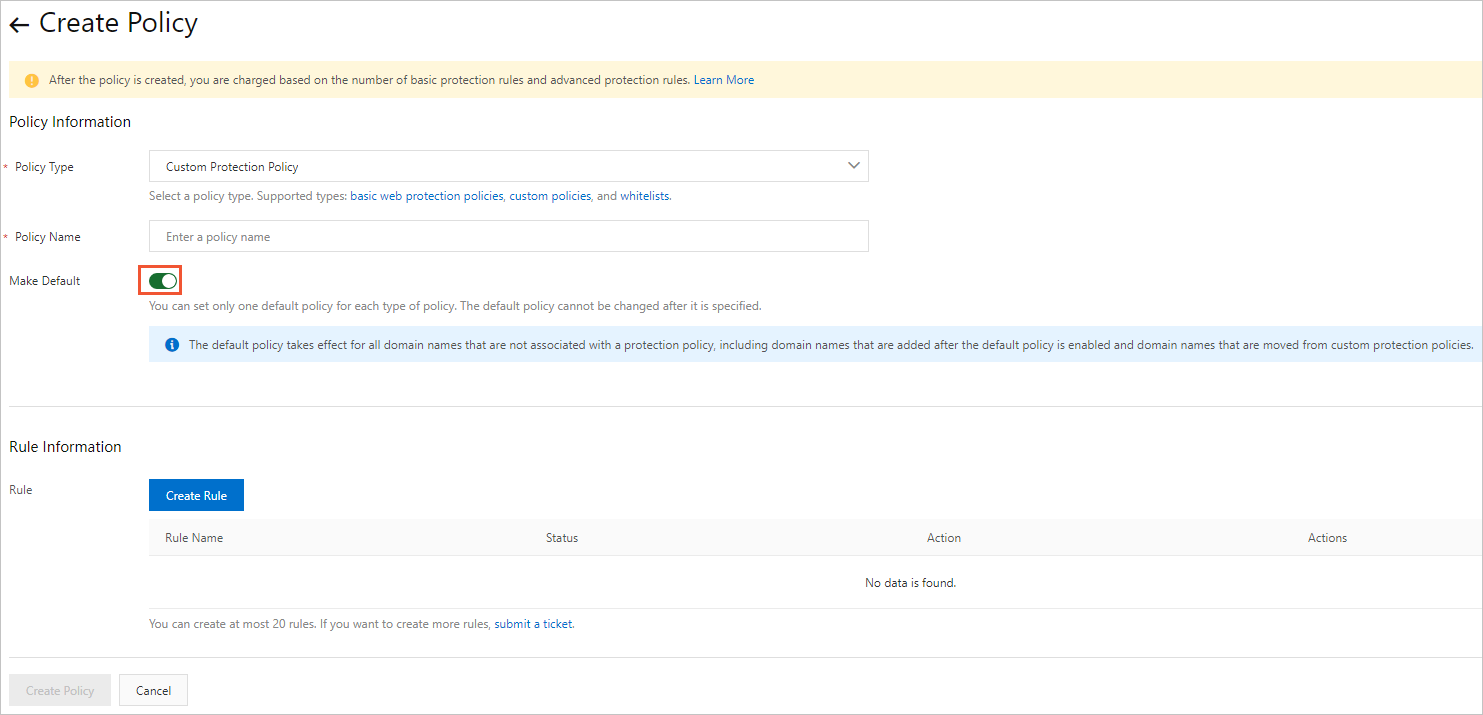
Sur la page Create Policy, activez le commutateur Make Default. Pour plus d'informations, consultez Configurer une politique de protection DCDN WAF.
RemarqueVous ne pouvez créer qu'une seule politique par défaut par type. Une fois créée, une politique par défaut ne peut plus être modifiée.